
Warum verbindet sich mein Gäste WiFi nicht? Fehlerbehebung bei Problemen mit dem Captive Portal
Dieser maßgebliche technische Leitfaden erklärt die zugrunde liegenden Mechanismen der Erkennung von Captive Portals und beschreibt detailliert die sechs primären Fehlermodi, die verhindern, dass sich das Gäste WiFi verbindet. Er bietet IT-Managern und Netzwerkarchitekten einen praktischen Rahmen zur Fehlerbehebung bei HTTP-Weiterleitungsproblemen, DNS-Konflikten und Herausforderungen durch MAC-Randomisierung.
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Captive Portals →
Executive Summary
Für moderne Unternehmen und Veranstaltungsorte ist das Gäste-WiFi kein reiner Komfortdienst mehr; es stellt einen entscheidenden Touchpoint für Kundenbindung, betriebliche Erkenntnisse und Markenpositionierung dar. Der geschäftliche Nutzen dieser Netzwerke hängt jedoch vollständig von der Zuverlässigkeit des ersten Verbindungserlebnisses ab. Wenn sich ein Gast mit einem Netzwerk verbindet und die Captive Portal Anmeldeseite nicht geladen wird, leidet der Standort sofort unter erhöhten Service-Hürden, einem Anstieg von Support-Tickets und verpassten Möglichkeiten zur Datenerfassung.
Der Kern dieser Probleme liegt in einem grundlegenden Konflikt zwischen sicheren Webstandards und den Abfangtechniken auf Netzwerkebene, die Captive Portals historisch nutzen. Moderne Webbrowser und Betriebssysteme sind darauf ausgelegt, unbefugte Weiterleitungen des Datenverkehrs zu erkennen und zu blockieren, um Benutzer vor Man-in-the-Middle-Angriffen zu schützen. Durch das präzise Verständnis der HTTP- und DNS-Weiterleitungssequenzen, der Auswirkungen sicherer Protokolle wie HSTS und der Datenschutzfunktionen moderner Mobilgeräte können IT-Teams robuste drahtlose Zugriffslösungen entwickeln. Dieser Leitfaden bietet den maßgeblichen Rahmen zur Diagnose und Behebung der Ursachen für das Problem "guest wifi not connecting captive portal".
Hören Sie sich das vollständige technische Briefing an:
Detaillierte technische Analyse: Wie die Captive Portal Erkennung tatsächlich funktioniert
Um ein Problem mit einem Captive Portal zu beheben, müssen Sie zunächst verstehen, was ein Captive Portal auf Netzwerkebene eigentlich tut. Die meisten Menschen stellen sich darunter einfach eine Anmeldeseite vor. In Wirklichkeit handelt es sich um einen Mechanismus zum Abfangen von Datenverkehr auf Netzwerkebene.
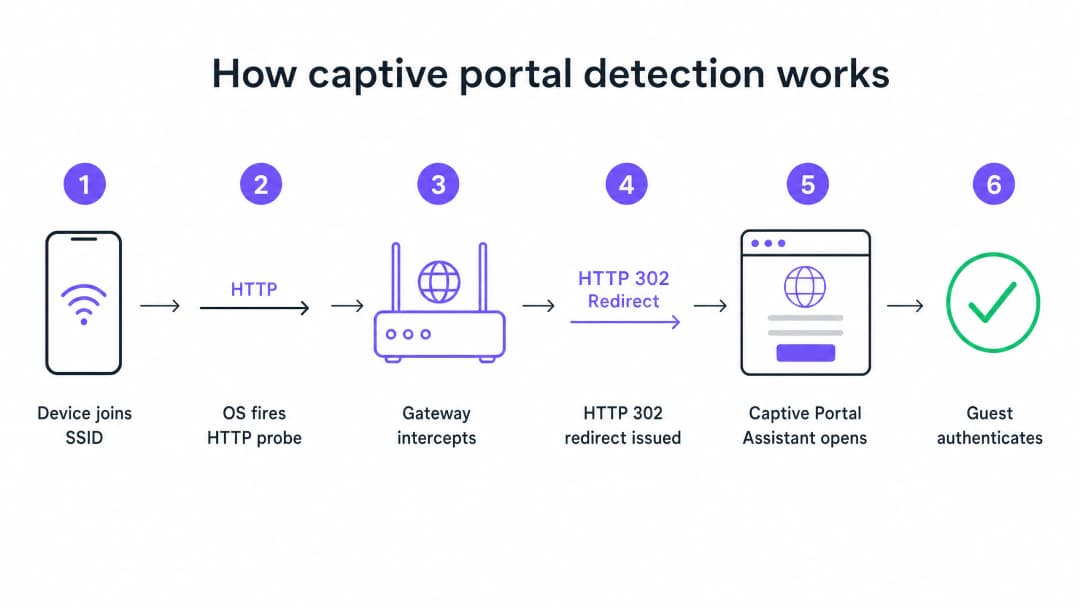
Wenn sich ein Gerät mit Ihrer Gäste-SSID verbindet und eine IP-Adresse über DHCP erhält, wartet das Betriebssystem nicht darauf, dass der Benutzer einen Browser öffnet. Im Hintergrund löst ein Systemdienst sofort eine unverschlüsselte HTTP-GET-Anfrage an eine vom Hersteller kontrollierte Test-URL aus. Apple-Geräte fragen captive.apple.com ab. Android-Geräte fragen connectivitycheck.gstatic.com ab. Windows-Geräte fragen msftconnecttest.com ab.
Wenn das Netzwerk über einen offenen Internetzugang verfügt, liefern diese Abfragen die erwarteten Antworten und das Betriebssystem kommt zu dem Schluss, dass alles in Ordnung ist. In einem Gästenetzwerk fängt Ihr Gateway oder Ihr Wireless-Controller diese HTTP-Abfrage jedoch ab, bevor sie das Internet erreicht. Anstelle der erwarteten Antwort gibt das Gateway eine HTTP-302-Weiterleitung zurück, die auf die Captive Portal Seite verweist. Das Betriebssystem erkennt die unerwartete Weiterleitung, merkt, dass es sich hinter einem Captive Portal befindet, und öffnet ein Sandbox-Browserfenster, um die Anmeldeseite anzuzeigen.
Die sechs häufigsten Fehlerquellen
Wenn ein Gast meldet, dass keine Verbindung zum WiFi hergestellt werden kann, liegt die Ursache fast immer an einem von sechs Problemen, die diesen Ablauf stören.
1. Erschöpfung des DHCP-Pools Dies ist der stille Killer bei Veranstaltungen mit hoher Dichte. Wenn Sie eine Konferenz mit 2.000 Teilnehmern in einem Standard-/24-Subnetz veranstalten, stehen Ihnen 254 nutzbare IP-Adressen zur Verfügung. Wenn Ihre DHCP-Lease-Zeit auf den Standardwert von 24 Stunden eingestellt ist, ist dieser Pool innerhalb weniger Minuten nach der Eröffnung erschöpft. Jeder weitere Verbindungsversuch schlägt fehl, noch bevor die Captive Portal Sequenz überhaupt beginnt.
2. DNS-Abfangfehler Die Weiterleitung zum Captive Portal basiert darauf, dass das Gateway die HTTP-Abfrage abfängt. Die Abfrage erfordert jedoch zuerst eine DNS-Anfrage. Wenn Ihre DNS-Konfiguration es nicht authentifizierten Clients nicht erlaubt, externe Domainnamen aufzulösen, wird die Abfrage gar nicht erst ausgelöst.
3. Unvollständiger Walled Garden Der Walled Garden definiert, auf welche externen Domains nicht authentifizierte Gäste zugreifen können. Wenn Ihre Portalseite Elemente von einem CDN lädt, das sich nicht im Walled Garden befindet, wird die Seite als leerer Bildschirm dargestellt. Wenn Sie Social Login über Google, Apple oder Facebook anbieten, müssen alle von diesen Anbietern genutzten OAuth-Domains auf der Whitelist stehen. Social-Identity-Anbieter aktualisieren ihre CDN-IP-Bereiche regelmäßig. Ein Walled Garden, der vor sechs Monaten noch perfekt funktionierte, kann heute unbemerkt fehlerhaft sein.
4. HSTS blockiert die Weiterleitung HTTP Strict Transport Security (HSTS) ist eine Browser-Sicherheitsrichtlinie, die Verbindungen zu bestimmten Domains ausschließlich über HTTPS erzwingt. Wenn ein Gast versucht, eine in der HSTS-Preload-Liste eingetragene Domain aufzurufen, und Ihr Gateway versucht, diese HTTPS-Anfrage abzufangen, um sie auf das Portal umzuleiten, erkennt der Browser einen Zertifikatsfehler. Es wird eine Sicherheitswarnung angezeigt, die nicht umgangen werden kann, und die Umleitung wird komplett blockiert. Die richtige Lösung besteht darin, niemals zu versuchen, HTTPS-Verbindungen abzufangen. Ihr Gateway sollte nur unverschlüsselte HTTP-Canary-Anfragen umleiten.
5. Aktives VPN auf dem Gastgerät Ein VPN verschlüsselt den gesamten Datenverkehr des Geräts und leitet ihn über einen externen Tunnel um, bevor er Ihr Gateway erreicht. Ihr Gateway sieht die HTTP-Anfrage niemals. Die Erkennungssequenz für das Captive Portal wird gar nicht erst ausgelöst.
6. MAC-Adressen-Randomisierung Moderne iOS und Android Geräte verwenden standardmäßig zufällige MAC-Adressen als Datenschutzfunktion. Da der Sitzungsstatus des Captive Portal über die MAC-Adresse nachverfolgt wird, sieht sich ein Besucher, der sich vor einer Stunde authentifiziert hat, möglicherweise erneut mit der Login-Seite konfrontiert, sobald die MAC-Adresse seines Geräts rotiert.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden: Architektur auf Zuverlässigkeit ausrichten
Eine gut konfigurierte Captive Portal Bereitstellung erfordert eine sorgfältige Abstimmung über Ihre gesamte Guest WiFi Infrastruktur hinweg.
Schritt 1: DHCP-Architektur optimieren
Für jeden Standort, an dem mehr als 200 gleichzeitige Geräte erwartet werden, sollten Sie die Verwendung eines einzelnen /24-Subnetzes vermeiden. Verwenden Sie ein /22-Subnetz oder größer und legen Sie die Lease-Zeiten passend zum Aufenthalatsprofil Ihres Standorts fest. Ein Hotel setzt Leases auf 8 Stunden. Ein Stadion setzt Leases auf 3 Stunden. Ein Einkaufszentrum setzt Leases auf 90 Minuten. Ein Kongresszentrum setzt Leases auf 30 Minuten.
Schritt 2: Walled-Garden-Management automatisieren
Überprüfen Sie Ihren Walled Garden vor jeder größeren Veranstaltung. Auf der Plattform von Purple pflegen und aktualisieren wir diese Walled-Garden-Einträge automatisch als Teil unseres Cloud-Managed-Service, wodurch Ihr Team von der manuellen Wartung entlastet wird. Wir unterstützen Integrationen mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet.
Schritt 3: RFC 8910 (DHCP-Option 114) implementieren
Die standardbasierte, langfristige Lösung für HSTS-Konflikte ist RFC 8910, der die DHCP-Option 114 definiert. Mit dieser Option kann Ihr DHCP-Server die URL des Captive Portal direkt an das Client-Gerät übermitteln, wodurch die HTTP-Umleitung komplett überflüssig wird. iOS 14 und Android 11 oder höher unterstützen dies nativ.
Best Practices
Profilbasierte Authentifizierung für wiederkehrende Besucher bereitstellen Captive Portals sind eine bewährte Technologie, bergen jedoch eine inhärente Reibung. OpenRoaming, basierend auf Passpoint und 802.1X, ermöglicht es wiederkehrenden Besuchern, sich automatisch und sicher zu verbinden, ohne jemals eine Anmeldeseite zu sehen. Purple fungiert in unserem Connect Tarif als kostenloser Identity Provider für OpenRoaming. Veranstaltungsorte wie Premier Inn und die Manchester Airports Group setzen dies bereits ein, um Reibungsverluste bei der erneuten Authentifizierung für häufige Besucher zu vermeiden - und das bei vollständiger GDPR-Konformität und Erfassung von Erstanbieterdaten.
Testen Sie niemals mit einem bereits authentifizierten Gerät Ein häufiger Fehler, der viele IT-Teams betrifft: Das Testen des Portals mit einem Gerät, das bereits zuvor authentifiziert wurde. Die Sitzung Ihres Geräts ist noch aktiv, sodass Sie das Portal vollständig umgehen und fälschlicherweise annehmen, dass alles funktioniert. Testen Sie immer mit einem Gerät in einem sauberen, nicht authentifizierten Zustand.
Verwandte Anleitungen lesen Um mehr über die Absicherung Ihrer Netzwerke zu erfahren, lesen Sie unseren Leitfaden What Is Secure WiFi: Essential Guide for Business 2026 und unseren Leitfaden Bandwidth Management: A Practical Guide for 2026.
Fehlerbehebung und Risikominderung
Wenn ein Besucher ein Verbindungsproblem meldet, benötigt Ihr Team vor Ort ein schnelles Diagnoseschema.

Weisen Sie Ihr Team an, zuerst clientseitige Lösungen durchzuführen:
- Bitten Sie den Besucher, ein aktives VPN zu deaktivieren.
- Weisen Sie den Besucher an, die MAC-Randomisierung (Private Adresse) für Ihre spezifische SSID zu deaktivieren.
- Bitten Sie den Besucher, einen Standardbrowser zu öffnen und die Seite
http://neverssl.comaufzurufen. Da diese Website so konzipiert ist, dass sie niemals SSL verwendet, kann das Gateway die Anfrage leicht abfangen und die Weiterleitung auslösen. - Wenn alles andere fehlschlägt, bitten Sie den Besucher, das Netzwerk zu ignorieren und die Verbindung erneut herzustellen.
Wenn das Problem bei mehreren Besuchern weiterhin besteht, fahren Sie mit den betreiberseitigen Überprüfungen fort. Überprüfen Sie sofort die Auslastung des DHCP-Pools, kontrollieren Sie die RADIUS-Protokolle auf Access-Reject-Meldungen und testen Sie das Abfangen von DNS.
ROI und geschäftliche Auswirkungen
Die geschäftlichen Auswirkungen eines zuverlässigen Captive Portals gehen weit über IT-Kennzahlen hinaus. Durch die Beseitigung von Verbindungsfehlern steigern Veranstaltungsorte direkt die Wachstumsrate ihrer Marketing-Datenbank.
Nehmen wir Harrods: Das Unternehmen erzielte einen 57-fachen Marketing-ROI durch die Optimierung seiner WiFi Analytics und des Captive Portal Flows. Oder AGS Airports, das durch ein nahtloses, gestaffeltes Bandbreitenmanagement einen ROI von 842 % erzielte. Eine zuverlässige Verbindung ist die Grundvoraussetzung für die Erfassung moderner Feedback-Daten, wie in unserem Leitfaden Modern Feedback Collection: A Playbook for Venues 2026 beschrieben.Jeder fehlgeschlagene Ladevorgang eines Captive Portal bedeutet den Verlust eines Kundenprofils. Durch die Implementierung der in diesem Leitfaden beschriebenen Architekturstandards verwandeln IT-Verantwortliche ihre Wireless-Infrastruktur von einem Kostenfaktor in eine zuverlässige, regelkonforme Umsatzquelle.
Schlüsseldefinitionen
Captive Portal
Ein Abfangmechanismus auf Netzwerklebene, der einen nicht authentifizierten Benutzer dazu zwingt, eine bestimmte Webseite anzuzeigen und mit ihr zu interagieren, bevor ihm Zugriff auf das öffentliche Internet gewährt wird.
Wenn IT-Teams Gästenetzwerke bereitstellen, ist das Captive Portal das primäre Werkzeug zur Durchsetzung von Nutzungsbedingungen und zur Erfassung von First-Party-Marketingdaten.
Walled Garden
Eine Pre-Authentication Access Control List (ACL), die definiert, auf welche externen IP-Adressen oder Domainnamen ein nicht authentifiziertes Gerät zugreifen darf.
Entscheidend dafür, dass Geräte die Assets der Captive Portal-Splash-Page laden und mit Social Identity Providern kommunizieren können, bevor sich der Benutzer vollständig authentifiziert hat.
HSTS (HTTP Strict Transport Security)
Ein Websicherheitsmechanismus, der Websites vor Man-in-the-Middle-Angriffen wie Protokoll-Downgrade-Angriffen und Cookie-Hijacking schützt.
HSTS ist der Hauptgrund, warum das Abfangen von HTTPS-Verkehr zur Anzeige eines Captive Portal zu schwerwiegenden Sicherheitswarnungen im Browser statt zu einer erfolgreichen Weiterleitung führt.
RFC 8910 (DHCP Option 114)
Ein IETF-Standard, mit dem ein DHCP-Server die URL des Captive Portal während der ersten IP-Adresszuweisung direkt an das Client-Gerät übermitteln kann.
Dieser Standard erübrigt die HTTP-Weiterleitung vollständig, löst den HSTS-Konflikt und sorgt für ein reibungsloseres Verbindungserlebnis.
MAC-Adressen-Randomisierung
Eine Datenschutzfunktion in modernen mobilen Betriebssystemen, die für jedes drahtlose Netzwerk, mit dem sich das Gerät verbindet, eine neue, zufällige MAC-Adresse generiert oder die Adresse regelmäßig rotiert.
Diese Funktion unterbricht die traditionelle Sitzungsbeständigkeit von Captive Portals. Wiederkehrende Gäste müssen sich daher wiederholt anmelden, es sei denn, der Standort führt ein Upgrade auf eine profilbasierte Authentifizierung wie OpenRoaming durch.
OpenRoaming
Eine globale Roaming-Federation basierend auf Passpoint und 802.1X, mit der sich Benutzer automatisch und sicher mit öffentlichen WiFi-Netzwerken verbinden können, ohne mit einem Captive Portal interagieren zu müssen.
Purple fungiert im Connect-Tarif als kostenloser Identitätsanbieter für OpenRoaming, sodass Standorte Re-Authentifizierungsbarrieren abbauen können.
HTTP 302 Redirect
Ein HTTP-Antwortstatuscode, der angibt, dass sich die angeforderte Ressource vorübergehend unter einer anderen URI befindet.
Dies ist der spezifische Mechanismus, den das Wireless Gateway verwendet, um den HTTP-Canary-Probe des Geräts auf die Captive Portal Begrüßungsseite weiterzuleiten.
Canary-Probe
Eine automatisierte, unverschlüsselte HTTP-Anfrage, die von einem Betriebssystem unmittelbar nach dem Herstellen einer Netzwerkverbindung gesendet wird, um die Internetverbindung zu testen.
Apple verwendet captive.apple.com; Android verwendet connectivitycheck.gstatic.com. Das Abfangen dieser Probes ist die Grundlage für die Erkennung von Captive Portals.
Ausgearbeitete Beispiele
Ein Konferenzzentrum in London mit einer Kapazität von 2.500 Personen veranstaltet einen großen Technologie-Gipfel. Innerhalb von 45 Minuten nach Beginn der Keynote berichten Teilnehmer, dass das Problem "Gäste wifi not connecting captive portal" weit verbreitet ist. Die SSID ist sichtbar, aber Geräte erhalten entweder keine IP-Adresse oder erhalten eine IP, sehen aber keinen Anmeldebildschirm. Das Netzwerk ist mit einem einzelnen /23-Subnetz und 12-stündigen DHCP-Leases konfiguriert.
- DHCP-Erschöpfung identifizieren: Ein /23-Subnetz bietet 1.022 nutzbare IP-Adressen. Bei 2.500 Teilnehmern ist der Pool unterdimensioniert. Die 12-stündige Lease-Dauer bedeutet, dass Adressen nicht in den Pool zurückgegeben werden, wenn Teilnehmer das Gebäude zum Mittagessen verlassen.
- Subnetz erweitern: Rekonfigurieren Sie das Gäste-VLAN für die Verwendung eines /21-Subnetzes, das 4.094 nutzbare IP-Adressen bietet und damit die Kapazität des Veranstaltungsortes problemlos abdeckt.
- Lease-Dauer verkürzen: Ändern Sie die DHCP-Lease-Dauer von 12 Stunden auf 30 Minuten. Dies stellt sicher, dass IP-Adressen von Geräten, die die Verbindung trennen (z. B. wenn ein Teilnehmer geht), schnell wieder freigegeben werden.
- Leases löschen: Löschen Sie die bestehenden DHCP-Zuweisungen, um aktive Geräte zu zwingen, sich unter den neuen Parametern neu zu registrieren.
Eine Einzelhandelskette führt ein neues Captive Portal mit Social Login über Google und Facebook ein. Während der Tests stellt das IT-Team fest, dass die Splash-Page des Portals korrekt geladen wird. Wenn ein Benutzer jedoch auf "Mit Google anmelden" tippt, läuft die Seite in ein Timeout und stellt keine Verbindung her. Die Standard-Registrierung per E-Mail funktioniert einwandfrei.
- Walled Garden-Fehler diagnostizieren: Das Timeout weist darauf hin, dass das nicht authentifizierte Client-Gerät die Google OAuth-Server nicht erreichen kann, um den Authentifizierungs-Handshake abzuschließen.
- Walled Garden-Einträge prüfen: Überprüfen Sie die Pre-Authentication Access Control List auf dem Wireless-Controller (z. B. Cisco Meraki oder HPE Aruba).
- Erforderliche Domains hinzufügen: Fügen Sie die spezifischen Google- und Facebook-Authentifizierungsdomains (z. B. accounts.google.com) zum Walled Garden hinzu. Wichtig ist auch das Hinzufügen von Wildcard-Einträgen für die CDNs, die die Assets der Anmeldeseite bereitstellen (z. B. *.gstatic.com).
- Automatisierte Updates implementieren: Da diese Anbieter ihre IP-Bereiche häufig ändern, konfigurieren Sie den Controller so, dass er Wildcard-Domain-Snooping anstelle von statischem IP-Whitelisting verwendet.
Übungsfragen
Q1. Ein Einzelhandelsstandort berichtet, dass sein Captive Portal bei Gästen mit Standard-E-Mail-Registrierung einwandfrei funktioniert. Gäste, die die Option "Mit Facebook anmelden" nutzen möchten, sehen nach dem Tippen auf die Schaltfläche jedoch nur einen leeren weißen Bildschirm. Was ist die wahrscheinlichste architektonische Ursache?
Hinweis: Überlegen Sie, welche Netzwerkressourcen das nicht authentifizierte Gerät erreichen muss, um die Facebook-Anmeldeaufforderung darzustellen.
Musterlösung anzeigen
Der Standort verfügt über ein unvollständiges Walled Garden. Das Wireless Gateway blockiert das nicht authentifizierte Gerät beim Zugriff auf die OAuth-Domains oder die CDN-Infrastruktur von Facebook. Das IT-Team muss die Pre-Authentication Access Control List so aktualisieren, dass sie alle erforderlichen Wildcard-Domains für die Facebook-Authentifizierung enthält.
Q2. Sie entwerfen die Gast-WiFi-Architektur für ein großes Fußballstadion. Der Austragungsort fasst 60.000 Fans und die Spiele dauern ca. 3 Stunden. Die aktuelle Konfiguration verwendet ein /16-Subnetz und eine DHCP-Lease-Zeit von 24 Stunden. Beim ersten Spiel melden Tausende von Fans, dass sie sich nicht verbinden können. Welche Änderungen sollten Sie umsetzen?
Hinweis: Berechnen Sie die Gesamtzahl der verfügbaren IP-Adressen im Subnetz im Vergleich zur Kapazität des Standorts und bewerten Sie den Lebenszyklus dieser Adressen.
Musterlösung anzeigen
Das Netzwerk leidet unter einer DHCP-Pool-Erschöpfung. Ein /16-Subnetz bietet 65.534 nutzbare IP-Adressen, was theoretisch für 60.000 Fans ausreicht. Bei einer Lease-Zeit von 24 Stunden verbraucht jedoch jedes Gerät, das sich kurzzeitig verbindet (z. B. Personal, Lieferanten oder vorbeigehende Fans), eine IP-Adresse, die erst am nächsten Tag wieder freigegeben wird. Die Lösung besteht darin, die DHCP-Lease-Zeit auf 3 Stunden zu reduzieren, um sie an das Aufenthaltsprofil des Standorts anzupassen und sicherzustellen, dass IP-Adressen während der Veranstaltung effizient wiederverwendet werden.
Q3. Ein Hotelgast beschwert sich, dass die Login-Seite des Captive Portal auf seinem Laptop nicht automatisch angezeigt wird. Als die Rezeption das Gerät des Gastes überprüft, stellt sie fest, dass ein geschäftlicher VPN-Client aktiv ist. Warum verhindert das VPN, dass das Portal geladen wird?
Hinweis: Überlegen Sie, wie ein VPN den Datenverkehr leitet und wie das Gateway den Captive Portal Probe abfängt.
Musterlösung anzeigen
Das VPN verschlüsselt den gesamten Datenverkehr des Laptops und versucht, ihn über einen sicheren Tunnel zum Unternehmensserver zu leiten. Da der Datenverkehr verschlüsselt ist, kann das lokale Wireless-Gateway ihn nicht überprüfen, die unverschlüsselte HTTP-Canary-Probe nicht identifizieren und daher nicht den HTTP-302-Redirect ausgeben, der zum Auslösen des Captive Portal erforderlich ist. Der Gast muss das VPN deaktivieren, sich über das Portal authentifizieren und das VPN anschließend wieder aktivieren.
Weiterlesen in dieser Reihe
Ubiquiti UniFi Guest Portal leitet nicht weiter: Ursachen und Lösungen
Dieser Leitfaden grenzt einen Fehler bei der Weiterleitung des UniFi Guest Portals ein, indem er nacheinander den Guest-Status, die Weiterleitung, die Pre-Authorisation-Route und die Controller-Autorisierung prüft. Er bietet IT-Teams vor Ort eine bewährte Methode, um Verwirrung zwischen Guest-Netzwerk und Hotspot, externe Portal-Übergaben, aktuelle UniFi OS Kontoanforderungen und DNS-Isolierungstests zu adressieren.
Cisco Meraki Splashpage funktioniert nicht: Ein Flussdiagramm zur Fehlerbehebung
Diese praktische Day-Two-Anleitung isoliert, wo ein Cisco Meraki Splash-Flow fehlgeschlagen ist: Client-Autorisierung, Initiierung der HTTP-Weiterleitung, Erreichbarkeit des Walled Garden oder RADIUS-Anmeldung. Sie bietet IT-Teams vor Ort einen kontrollierten Nachweisweg, um Guest WiFi wiederherzustellen, ohne weitreichende Änderungen an einem Live-System vorzunehmen.
Enterprise Guest WiFi Einrichtungsleitfaden: VLAN Segmentierung, Sicherheit und Captive Portals
Dieser technische Leitfaden zeigt IT-Teams, wie sie Guest WiFi als kontrollierten Internetzugangsdienst unter Verwendung von VLAN Segmentierung, Firewall-Richtlinien und einem Captive Portal einrichten. Er erklärt zudem, wie die Registrierungsformulare und Onboarding-Steuerelemente von Purple eine angemessene Visitor Experience unterstützen, ohne die Sicherheitsgrenzen um Mitarbeiter-, Zahlungs- und Betriebssysteme zu schwächen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.