Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
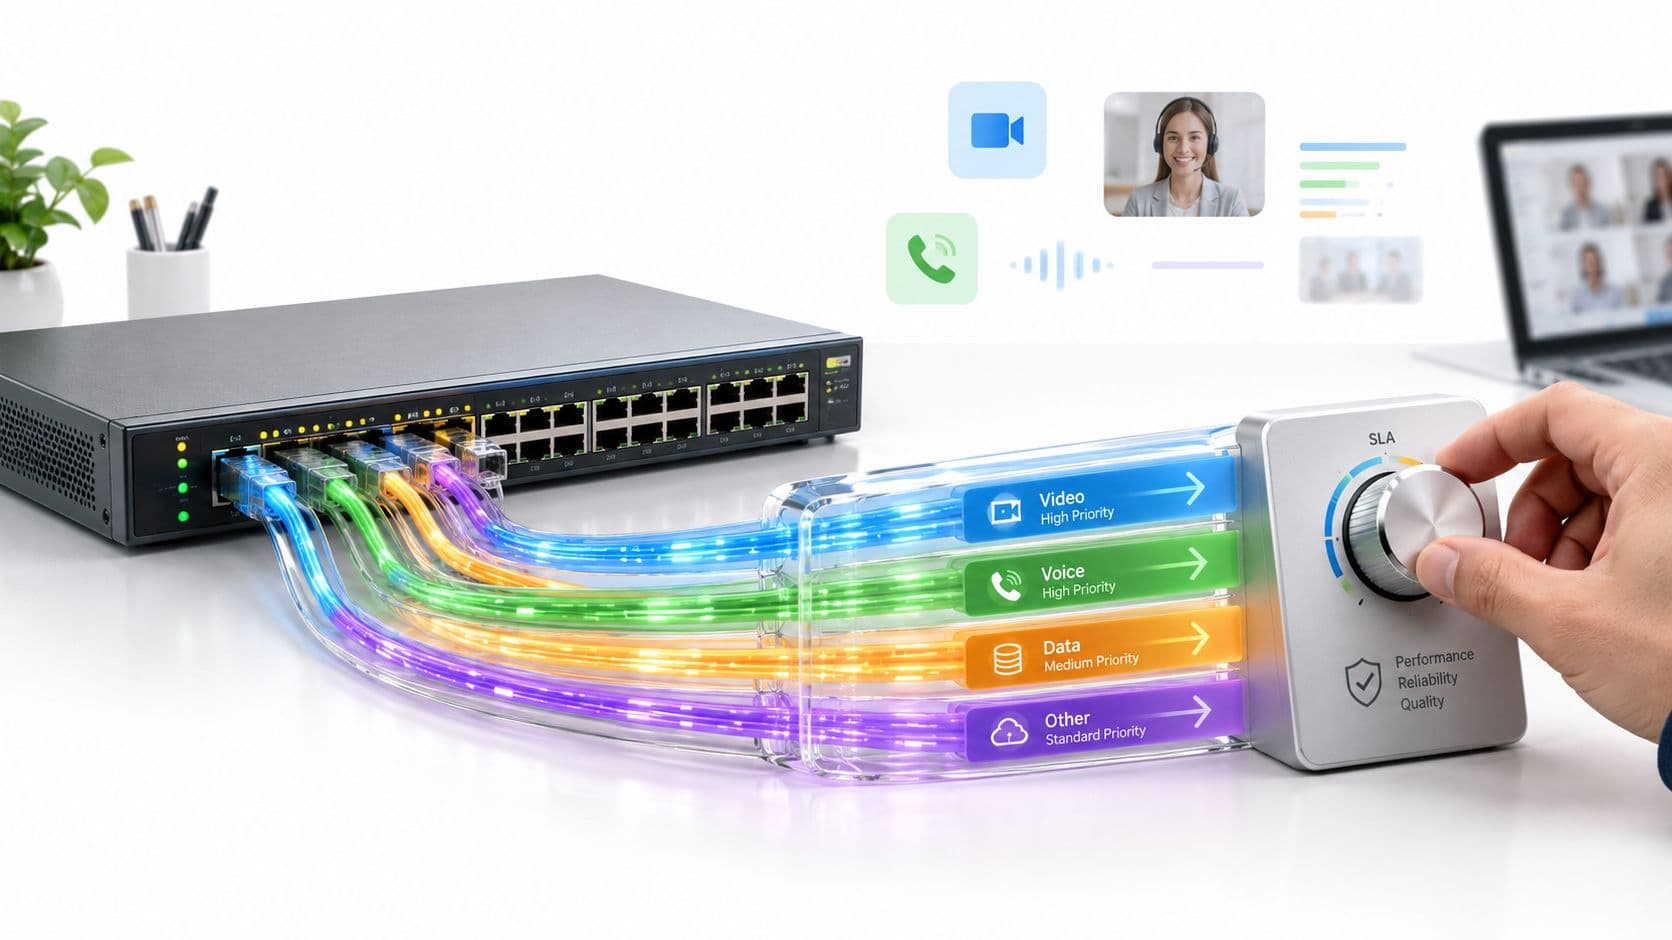
Bandwidth Pool Allocation Matrix
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
Si gestiona un hotel, restaurante, clínica, tienda o espacio de uso mixto, su conexión de banda ancha hace mucho más que cargar páginas web. Soporta pagos con tarjeta, aplicaciones en la nube, tráfico de voz, sesiones de WiFi para invitados, inicios de sesión del personal, actualizaciones de dispositivos, transmisiones de CCTV y, cada vez más, comprobaciones de identidad que deciden quién accede a la red y quién no.
Por eso, saber "cómo funciona la banda ancha" ya no es una pregunta básica de consumo. Para las redes empresariales, es una cuestión operativa. Si solo entiende la banda ancha como "la línea de internet del ISP", se perderá los elementos que determinan el tiempo de actividad, el comportamiento de la autenticación y la experiencia del usuario. La ruta de conexión, la tecnología de acceso, el equipo de entrega y el eslabón más débil de la cadena son fundamentales.
He visto muchos entornos donde el circuito WAN parecía correcto sobre el papel, pero la empresa seguía experimentando un registro de invitados errático, retrasos en la autenticación en la nube y tickets de soporte que rebotaban entre el ISP y el departamento de TI interno. En la mayoría de los casos, el problema no era un misterio. Se trataba de una mala comprensión de dónde termina la banda ancha, dónde empieza la LAN y qué ocurre cuando el acceso basado en la identidad depende de una conexión que no está tan "siempre activa" como todos daban por sentado.
Por qué entender la banda ancha es fundamental para las empresas
A las 8:30 a. m., el circuito de banda ancha todavía aparece como "activo" en el portal del proveedor de internet, pero la empresa ya está sufriendo el fallo. Los invitados no pueden completar el registro en el WiFi. Los dispositivos del personal agotan el tiempo de espera durante el inicio de sesión en la nube. Un terminal de pago reintenta una transacción. La línea no se ha caído. Se ha vuelto inestable de formas que importan más que una simple interrupción.
Por eso la banda ancha debe entenderse como una dependencia operativa y no solo como un servicio mensual. En un espacio moderno, la conexión a internet soporta los ingresos, el acceso de los clientes, la gestión de dispositivos y las comprobaciones de identidad que deciden quién accede a la red. Si esa ruta añade retardo, pierde paquetes o fluctúa brevemente, el primer síntoma visible a menudo no es un sitio web caído. Es un flujo de autenticación fallido, un Captive Portal bloqueado o una cola de soporte llena de quejas de "el WiFi no funciona".
La banda ancha es parte de la ruta del servicio
La banda ancha transporta el tráfico digital entre su sede y las redes ascendentes utilizando un medio de acceso como fibra, cable, DSL, inalámbrico fijo o móvil. La tecnología física es importante, pero el impacto empresarial proviene de todo el trayecto del servicio: el circuito de acceso local, la entrega del proveedor, la congestión ascendente, el enrutamiento y la forma en que sus propios equipos perimetrales gestionan el failover, el DNS y la inspección de seguridad.
Eso cambia las decisiones de adquisición. Un circuito con velocidades nominales atractivas puede seguir sin ser adecuado para un recinto que dependa de la autenticación en la nube y del WiFi gestionado. Las preguntas clave no se refieren tanto a las tasas máximas de descarga, sino más bien a la estabilidad, el rendimiento de subida, el aislamiento de fallos y lo que ocurre durante una degradación parcial del servicio.
Regla práctica: Si la banda ancha soporta el acceso de clientes, la gestión de redes desde la nube o los controles basados en la identidad, evalúela como infraestructura principal. Incluya la resiliencia, la monitorización y el comportamiento ante fallos en el diseño desde el primer día.
La calidad de la conexión afecta a la seguridad y a la autenticación
El tráfico empresarial ya no está dominado por usuarios que descargan contenido de internet. Los sitios ahora envían un flujo constante de peticiones salientes: comprobaciones de RADIUS y SSO, llamadas API, validación de certificados, registro en la nube, sincronización de políticas, búsquedas DNS y telemetría desde puntos de acceso, pasarelas y dispositivos IoT.
Esto tiene consecuencias directas para un WiFi seguro. Las plataformas como Purple dependen de una conectividad fiable para ofrecer acceso de invitados, aplicación de políticas y procesos de incorporación, pero también ayudan a reducir el impacto operativo de la inestabilidad de la banda ancha al proporcionar a los equipos un control más estricto sobre los flujos de autenticación, las reglas de acceso y la experiencia de usuario. El enlace de banda ancha sigue siendo importante. Una plataforma bien diseñada no puede eliminar la pérdida de paquetes o el enrutamiento deficiente del ISP. Sin embargo, puede hacer que los modos de fallo sean más fáciles de detectar, contener y solucionar.
Para los administradores de TI y los operadores de recintos, las decisiones sobre la banda ancha afectan a:
- Resiliencia de autenticación. Las comprobaciones de identidad necesitan una accesibilidad constante a los servicios externos. Las caídas breves y la alta latencia pueden interrumpir los inicios de sesión incluso cuando el circuito técnicamente sigue activo.
- Operaciones de seguridad. Los firewalls, los puntos de acceso gestionados en la nube y las herramientas de monitorización dependen de una comunicación de subida estable para las actualizaciones de políticas, alertas e historiales de auditoría.
- Experiencia de WiFi para invitados. Los portales cautivos, el inicio de sesión con redes sociales, el acceso sin contraseña y los flujos de trabajo de consentimiento dependen de un DNS predecible, accesibilidad HTTPS y continuidad de la sesión.
- Eficiencia del soporte técnico. Los equipos necesitan separar rápidamente los problemas de WAN de los fallos de LAN o WiFi, o de lo contrario las incidencias rebotarán entre el ISP, el equipo de red y el propietario de la aplicación.
El verdadero riesgo radica en una mala definición de los límites de fallos
Los problemas de banda ancha rara vez son evidentes. Una interrupción total es fácil de detectar. El fallo parcial es lo que hace perder el tiempo. Veo esto a menudo en propiedades multisitio: una ubicación informa de "WiFi lento", el proveedor de internet muestra la línea activa y el problema real resulta ser una pérdida ascendente que afecta a la autenticación, mientras que la navegación ordinaria todavía funciona lo suficientemente bien como para confundir a todos.
Entender la banda ancha ayuda a definir dónde termina la responsabilidad del proveedor y dónde comienza su red. Esto es importante para el diseño de VLAN, la política de firewall, la estrategia de DNS, los circuitos de failover y la forma de probar el acceso de invitados en condiciones degradadas. Los equipos no necesitan un nivel de experiencia de operador. Necesitan un modelo de trabajo del trayecto, los posibles puntos de fallo y el equilibrio entre coste, resiliencia y simplicidad operativa.
El trayecto de un paquete de datos: del clic a la nube
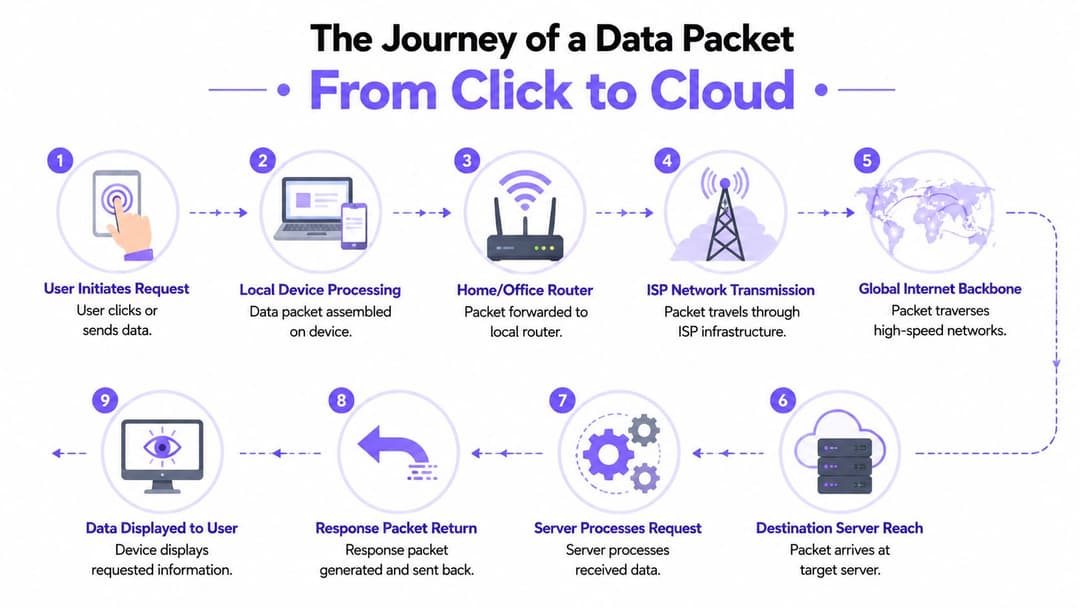
Una forma útil de entender la banda ancha es seguir a un solo paquete. No una transmisión de película completa ni una actualización de software. Solo una unidad de tráfico creada cuando alguien hace clic en un enlace, abre una aplicación o inicia un inicio de sesión.
La banda ancha funciona como un paquete que se mueve a través de una red de reparto. Comienza con una recogida local, pasa por la clasificación regional, se une al transporte de larga distancia, llega a un almacén de destino y, a continuación, la respuesta regresa por el mismo camino. Las carreteras exactas varían, pero las etapas son reconocibles.
Primero, dentro del establecimiento
El viaje comienza en el endpoint. Un teléfono, un ordenador portátil, un terminal de pago o un dispositivo IoT genera datos que deben salir del dispositivo. Si el usuario está conectado a la WiFi, el paquete atraviesa primero la red inalámbrica local para llegar a un punto de acceso, luego la LAN por cable y, por último, el router de borde o firewall.
En esta etapa, la banda ancha ni siquiera ha comenzado todavía. Esa distinción importa. Si la LAN está congestionada, mal configurada o mal segmentada, los usuarios pueden culpar al ISP por un fallo que se encuentra en el propio sitio.
Una forma sencilla de desglosar la ruta es la siguiente:
- El dispositivo crea la solicitud. Un navegador solicita una página o una aplicación solicita datos.
- La red local la reenvía. Los puntos de acceso, los switches y el router la desplazan hacia el extremo WAN.
- El servicio de banda ancha la transporta fuera del edificio. La conexión del ISP se hace cargo a partir de ahí.
- La red de internet global la transporta hacia adelante. Las redes de los operadores y de tránsito la desplazan hacia el servicio de destino.
- Un servidor responde. La aplicación envía el tráfico de retorno de vuelta a través de una ruta viable.
La última milla es donde impacta la realidad local
El primer paso externo es la última milla. Ese es el enlace de acceso entre sus instalaciones y la red más amplia del proveedor. A menudo es la parte más limitada de todo el trayecto. Una red troncal puede transportar enormes volúmenes de tráfico, pero si la última milla es estrecha o inestable, todo lo que hay detrás se percibe lento.
Esta es una de las respuestas más prácticas a "cómo funciona la banda ancha" para los lectores empresariales. La banda ancha no es una única nube. Es un sistema de transporte por capas, y el segmento más estrecho influye más en la experiencia del usuario que el más impresionante.
La red troncal más rápida del mundo no salvará un circuito de acceso deficiente en su edificio.
A continuación, el paquete entra en redes de transporte más grandes
Una vez que el tráfico sale del establecimiento, se mueve a través de la infraestructura del proveedor de internet hacia sistemas de transporte más amplios. Los proveedores utilizan agregación regional, enlaces de retorno y enlaces troncales de alta capacidad para transportar paquetes a través de ciudades, países y entre los principales puntos de interconexión de redes. Algunas de esas rutas son directas; otras implican transferencias entre redes.
Para un usuario empresarial, lo importante es que la ruta de retorno no tiene garantizado ser idéntica a la de ida. Las decisiones de enrutamiento pueden cambiar según la disponibilidad y las políticas. La mayor parte del tiempo funciona bien. Sin embargo, cuando hay inestabilidad o congestión, el comportamiento de las aplicaciones puede volverse inconsistente de formas difíciles de diagnosticar desde el lado del usuario.
Por qué este modelo es importante para los equipos de TI
Si tiene en cuenta este recorrido del paquete, el aislamiento de fallos se vuelve más disciplinado. Cuando un inicio de sesión en la nube sea lento, puede preguntarse:
- ¿El dispositivo de usuario final funciona correctamente?
- ¿La capa WiFi funciona de forma adecuada?
- ¿La LAN está redirigiendo el tráfico de forma limpia?
- ¿El extremo WAN está perdiendo o retrasando paquetes?
- ¿La ruta del ISP es estable?
- ¿El propio servicio remoto está sobrecargado?
Esa secuencia evita un error común. Los equipos suelen achacar toda lentitud externa a un "problema de internet", cuando el problema real podría ser el comportamiento de roaming local, la congestión ascendente o un equipo de borde WAN bajo estrés.
Descifrando las tecnologías de última milla y las topologías de red
Un invitado intenta conectarse al WiFi a las 8:55 a. m. La página de inicio de sesión carga lentamente, la verificación de identidad se detiene y el personal asume que la plataforma inalámbrica es la culpable. En muchos sitios, la limitación principal se encuentra al principio del trayecto: el circuito de acceso al edificio, el medio sobre el que se ejecuta y la forma en que el proveedor ha estructurado la red local a su alrededor.
Por eso la tecnología de última milla merece más atención de la que suele recibir. La fibra, el cable y el DSL se pueden vender como banda ancha, pero no fallan de la misma manera, no se recuperan igual ni gestionan el tráfico empresarial con el mismo margen de error. Para plataformas como Purple, esa diferencia se nota en la fiabilidad de la autenticación, la capacidad de respuesta del Captive Portal, las actualizaciones de políticas en la nube y la coherencia de los controles de seguridad que dependen de llegar a los servicios externos.
Qué hacen realmente los principales tipos de acceso
La fibra transporta datos como pulsos de luz a través del vidrio. En la práctica, esto ofrece a las empresas dos ventajas útiles: no se ve afectada por las interferencias electromagnéticas y suele admitir un rendimiento de subida más limpio para el tráfico en la nube, los flujos de trabajo de inicio de sesión, la telemetría y la aplicación de políticas. Si un establecimiento depende de WiFi gestionado en la nube, redireccionamientos de SSO, inicio de sesión social o análisis en tiempo real, la fibra suele ser la opción que menos problemas presenta.
El cable envía datos a través de una infraestructura coaxial, a menudo utilizando un modelo de acceso compartido en el área local. Esto puede funcionar bien para muchos centros comerciales, especialmente donde la planta del proveedor está bien mantenida. La contrapartida es la consistencia. El rendimiento puede variar más durante los periodos de mayor actividad, y esas oscilaciones suelen manifestarse primero en tareas sensibles a la latencia, como los redireccionamientos del portal, las solicitudes de MFA y las llamadas API entre su plataforma de WiFi y los servicios de identidad externos.
DSL utiliza pares telefónicos de cobre y sigue siendo común en ubicaciones donde no han llegado mejores opciones al edificio. Puede ser perfectamente utilizable para una conectividad de baja intensidad, pero la calidad de la línea y la distancia desde la central o el armario de distribución importan enormemente. Para una oficina pequeña que consulta el correo electrónico, esto puede ser aceptable. Para un establecimiento de hostelería que gestiona el registro de invitados, el tráfico SaaS del personal, los flujos de pago y las actualizaciones de seguridad en la misma conexión, DSL deja menos margen de maniobra.
Comparativa de tecnologías de banda ancha
| Tecnología | Medio | Velocidades típicas (Simétricas/Asimétricas) | Fiabilidad e interferencias | Ideal para |
|---|---|---|---|---|
| Fibra | Luz sobre vidrio | A menudo mejor adaptada a servicios simétricos | Excelente perfil de fiabilidad e inmune a interferencias electromagnéticas | Empresas que dependen de aplicaciones en la nube, autenticación estable y un rendimiento de subida limpio |
| Cable | Señal sobre cable coaxial | Comúnmente asimétrica | Generalmente fiable, pero la infraestructura compartida puede afectar a la consistencia | Centros que necesitan internet empresarial general sólido donde la fibra no está disponible |
| DSL | Señal eléctrica sobre pares de cobre telefónicos | A menudo asimétrica, con limitaciones vinculadas a la distancia | Más sensible a la calidad de la línea y a la degradación con la distancia | Centros más pequeños con necesidades más ligeras o ubicaciones con alternativas limitadas |
La topología importa tanto como el medio físico
El tipo de cable es solo una parte del perfil de riesgo. La topología del proveedor también afecta a lo que ocurre cuando algo falla de forma ascendente.
Una topología en anillo proporciona al tráfico una ruta alternativa si falla un segmento. Una topología en árbol empuja el tráfico a través de una jerarquía de ramas ascendentes, lo cual es eficiente pero puede dejar a más clientes expuestos a un único dominio de fallos. Los compradores de empresas no siempre obtienen este detalle en una conversación de ventas, pero importa. Un establecimiento con un servicio de fibra bien diseñado pero con una agregación local deficiente puede seguir sufriendo interrupciones visibles. Un servicio modesto con mejor redundancia puede ofrecer una experiencia real más estable.
Para el WiFi empresarial, esas decisiones de diseño tienen consecuencias operativas directas. Si la inestabilidad de la banda ancha interrumpe la resolución de DNS, la accesibilidad a la nube o el tráfico de redirección, los invitados experimentan fallos de inicio de sesión y el personal recibe tickets de soporte. Purple y otras plataformas similares pueden reducir el impacto en el usuario con una mejor gestión de sesiones, controles de políticas y diseño de Captive Portal, pero no pueden eliminar la dependencia de una ruta ascendente en buen estado. La resiliencia comienza por comprender cómo se entrega el circuito.
Pauta de diseño: Pregunte al ISP qué medio abastece al edificio, si el acceso local es compartido, dónde existe conmutación por error en la red de acceso y cómo se solucionan los fallos. Esas respuestas suelen ser más útiles que la velocidad nominal.
Qué suele funcionar y qué no
En la práctica, la fibra es la opción más segura para los centros que dependen de redes gestionadas en la nube, autenticación externa y un comportamiento de subida estable. El cable suele ser una segunda opción razonable cuando la calidad del servicio es predecible y la empresa puede tolerar cierta variación. DSL suele ser la primera opción en mostrar saturación cuando aumenta el número de usuarios, crece la dependencia de la nube o el centro necesita un acceso de invitados fiable con controles de seguridad modernos.
Si está comparando opciones, esta guía sobre different types of internet connection es un punto de partida útil. Tomar una mejor decisión requiere contrastar cada opción con los flujos de inicio de sesión, la ocupación máxima, la carga de soporte y el coste de las interrupciones, incluso si son breves.
Un circuito más barato puede parecer correcto en un presupuesto y aun así generar más dolor operativo una vez que las autenticaciones fallidas, las soluciones temporales del personal y las quejas de los usuarios comiencen a consumir tiempo.
Cuellos de botella de rendimiento y velocidades anunciadas
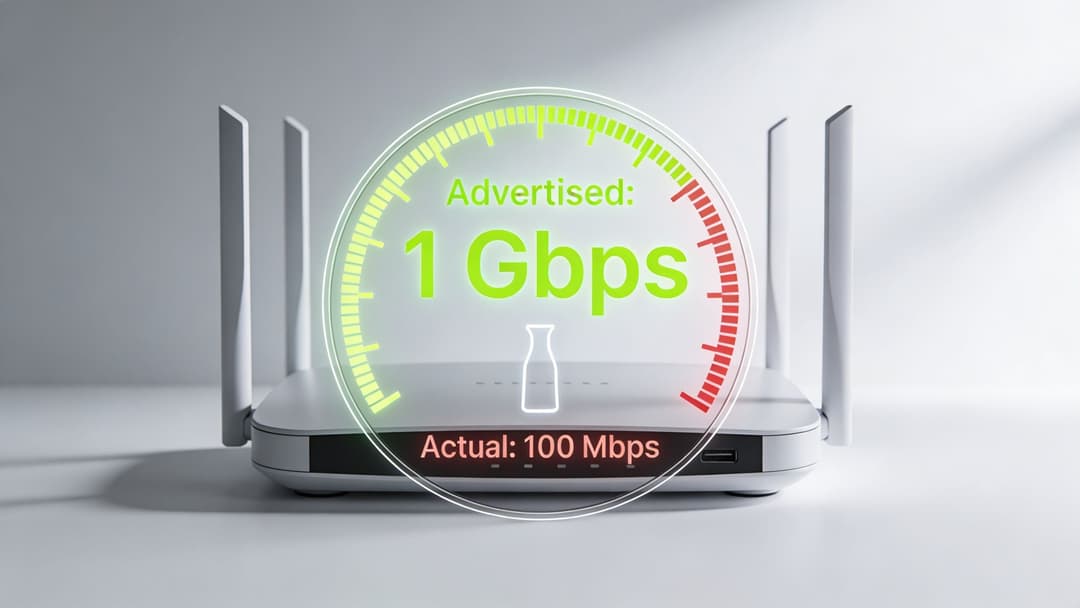
La velocidad de línea que figura en el formulario de pedido no es lo mismo que el rendimiento de la aplicación. Esa diferencia genera una confusión interminable. Una empresa compra un servicio rápido, los usuarios se siguen quejando y todo el mundo empieza a buscar un único culpable cuando el problema suele ser una mezcla de límites de rendimiento, latencia, debilidad de subida y congestión local.
El ancho de banda es capacidad, no una garantía
El ancho de banda se entiende mejor como el diámetro de la tubería. Determina cuántos datos se pueden mover por segundo. No garantiza que el tráfico se mueva con rapidez en todo momento, ni dice mucho sobre retrasos, fluctuación (jitter) o pérdida de paquetes.
Este es el motivo por el que una conexión puede parecer inconsistente incluso cuando las pruebas de velocidad muestran resultados aceptables. Un centro puede tener suficiente capacidad bruta para el tráfico habitual, pero seguir ofreciendo una experiencia deficiente con aplicaciones en tiempo real, inicios de sesión basados en navegador y tráfico de control en la nube cuando la ruta de conexión es inestable.
La velocidad de subida importa más de lo que muchos compradores creen
La distinción entre la banda ancha asíncrona, en la que las descargas son más rápidas que las subidas, y la banda ancha síncrona, en la que las velocidades son simétricas, es muy importante en las redes empresariales. Las definiciones heredadas consideraban que 25 Mbps de descarga y 3 Mbps de subida constituían banda ancha, mientras que los enfoques más actuales se han desplazado hacia 100/20 como base mínima viable, considerándose cada vez más los servicios de 100/100 simétricos como un estándar más sólido y 1 Gbps/1 Gbps como el estándar de oro, según la hoja informativa sobre conceptos básicos de banda ancha de Pew.
Ese cambio refleja una evolución operativa real. Las empresas ya no se limitan a consumir contenidos. Envían datos constantemente de subida a plataformas en la nube, sistemas de identidad, planos de gestión y herramientas de colaboración.
Por qué una línea "rápida" puede seguir pareciendo lenta
Tres problemas que aparecen de forma recurrente en entornos empresariales:
- Capacidad compartida: Algunos servicios funcionan bien en horas de poco tráfico y se degradan cuando la red de acceso local está congestionada.
- Margen de subida deficiente: Las descargas pueden parecer correctas mientras que las subidas se saturan debido al tráfico en la nube, las videollamadas, la telemetría de los dispositivos o los intercambios de autenticación.
- Latencia y pérdida: Incluso un retraso modesto o la inestabilidad de los paquetes pueden hacer que las aplicaciones parezcan no funcionar, a pesar de tener un rendimiento de datos aceptable.
Si el personal puede cargar páginas web pero los inicios de sesión en la nube se detienen, no asuma que la WAN está "básicamente bien". Ese patrón suele apuntar a un problema ascendente o de calidad, no a un problema de descarga.
Qué analizar durante la resolución de problemas
Cuando la banda ancha no rinda lo suficiente, hágase estas preguntas antes de escalar a ciegas:
| Comprobación | Por qué es importante |
|---|---|
| Rendimiento de descarga frente a rendimiento de subida | Una gran asimetría puede perjudicar los flujos de trabajo empresariales intensivos en la nube |
| Comportamiento de la latencia | El retardo afecta más a las aplicaciones interactivas que a las transferencias masivas de datos |
| Patrones según la hora del día | Los cambios en el rendimiento pueden indicar congestión o problemas de acceso compartido |
| Consistencia, no solo picos | Un servicio estable es más útil que una velocidad máxima anunciada ocasional |
| Síntomas específicos de la aplicación | La navegación de invitados, los TPV, la voz y la autenticación en la nube fallan de maneras diferentes |
La lección práctica es simple. No compre banda ancha basándose únicamente en la velocidad nominal. Para uso empresarial, la consistencia y la calidad ascendente a menudo importan más que las cifras máximas de descarga.
Desde la entrega del ISP hasta su red empresarial
Una vez que el proveedor entrega la banda ancha en las instalaciones, su propio equipo toma el control. En este punto, muchas conversaciones de soporte se vuelven confusas. La gente utiliza "módem", "router" y "WiFi" como si fueran intercambiables, pero se encargan de tareas distintas.
Comprender el punto de entrega le ayuda a determinar dónde termina la responsabilidad del ISP y dónde empieza la suya.
El módem finaliza el servicio de acceso
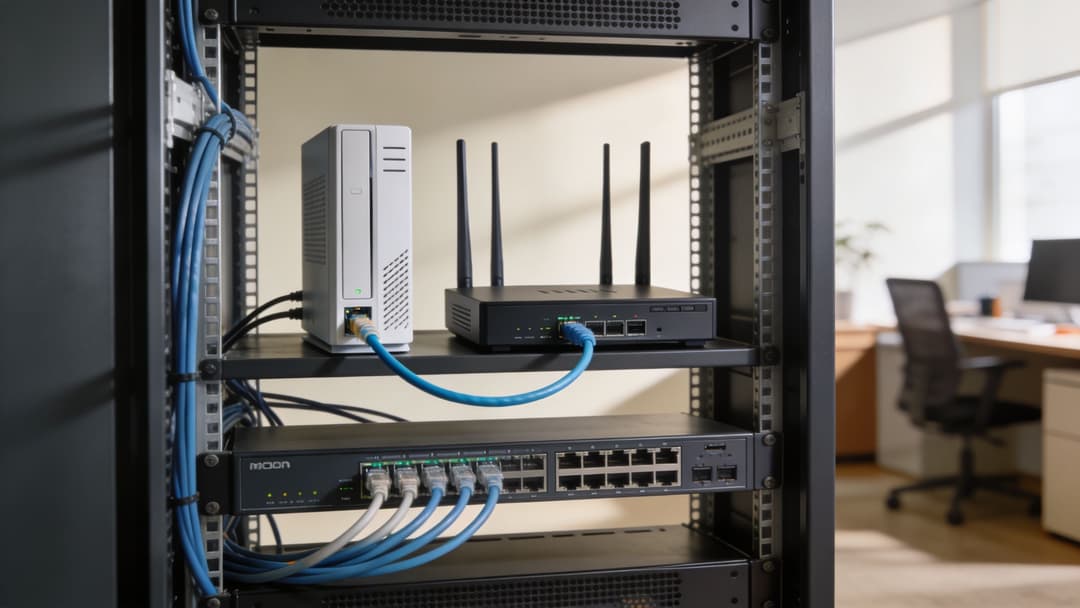
Un módem convierte la tecnología de acceso del proveedor en un formato que su red local pueda utilizar. La tarea exacta depende del tipo de servicio. En DSL, cable o métodos de acceso similares, el módem gestiona la conversión de señal específica para ese medio.
Con algunos servicios de fibra empresarial, el proveedor puede, en su lugar, presentar una entrega óptica o Ethernet utilizando un equipo de terminación dedicado. De cualquier manera, este es el borde del servicio del operador.
El router decide a dónde va el tráfico
Un router conecta diferentes redes y reenvía el tráfico entre ellas. En un entorno empresarial, el router o firewall se sitúa normalmente entre la entrega del ISP y la LAN interna. Decide qué sale a internet, qué se queda en local y qué políticas se aplican.
Ahí es donde se toman las decisiones principales, tales como:
- Segmentación de red para invitados, personal, IoT y operaciones
- Políticas de tráfico para seguridad y control de aplicaciones
- Comportamiento de failover si hay una ruta WAN secundaria
- VPN o túneles seguros a recursos de la nube o privados
Los switches y los puntos de acceso distribuyen el servicio de forma interna
Un switch mueve el tráfico dentro de la LAN cableada. Conecta routers, servidores, puntos de acceso, impresoras, sistemas de caja registradora, cámaras y otros dispositivos locales. No sustituye al router, sino que amplía la conectividad interna.
Un punto de acceso inalámbrico conecta a los clientes WiFi con la red. Extiende la LAN a través de ondas de radio. Si los usuarios se quejan de que "la banda ancha no funciona", el fallo puede deberse a un enlace ascendente de switch congestionado, a una ubicación deficiente del punto de acceso, a un mal comportamiento de itinerancia o a un problema de etiquetado de VLAN.
Un circuito de ISP limpio no compensará un diseño de borde desordenado. Una vez que el tráfico entra en su red, la arquitectura interna determina si los usuarios experimentan un servicio estable o el caos.
La línea de entrega es solo una parte del diseño
Por esto el diseño del extremo de la red merece tanta atención como el contrato de banda ancha. Se necesita una demarcación clara, una segmentación sensata y una propiedad de soporte definida. Los equipos de servicios gestionados suelen mejorar los resultados en este aspecto porque documentan dónde termina el operador, dónde empieza el equipo del cliente y cómo debe funcionar el proceso de escalado.
Si su entorno abarca varios sitios, una arquitectura centrada en la nube también puede cambiar su forma de pensar sobre el diseño de la WAN. Un punto de partida útil es comprender WAN as a service y cómo los circuitos de banda ancha encajan en un modelo de conectividad más amplio en lugar de actuar como enlaces locales aislados.
Implicaciones para la autenticación y la seguridad de la red WiFi corporativa
Un invitado llega a un hotel a las 18:00, se conecta al WiFi y el Captive Portal se queda colgado después de que introduce sus datos. El punto de acceso está activo. El switch está en buen estado. El problema es un breve evento de fluctuación (jitter) en la WAN en el momento equivocado, justo cuando la red intenta comunicarse con los servicios externos de identidad y políticas. Desde el punto de vista del usuario, el WiFi parece no funcionar. Desde el punto de vista de un operador, la calidad de la banda ancha se acaba de convertir en un problema de autenticación.
La autenticación depende de que la banda ancha funcione de manera óptima
La banda ancha suele describirse como un servicio siempre disponible. La explicación de Spectrum sobre el internet de banda ancha afirma que la banda ancha está diseñada para proporcionar un acceso continuo y de alta velocidad sin ocupar la línea telefónica. Esto es correcto en líneas generales, pero omite lo que realmente importa en entornos empresariales activos: los enlaces pueden permanecer activos mientras rinden de forma tan deficiente que interrumpen los flujos de inicio de sesión, las comprobaciones de certificados y las búsquedas de políticas.
Esa brecha se hace evidente rápidamente en el WiFi empresarial. Un inicio de sesión moderno rara vez es solo una página de bienvenida y una contraseña. Puede implicar identidad federada, RADIUS, validación de certificados, perfilado de dispositivos, asignación de políticas y redireccionamiento del tráfico al segmento correcto. Cualquier retraso entre estos pasos puede provocar reintentos, una incorporación incompleta o que los usuarios acaben en la red equivocada.
Las plataformas creadas para enterprise WiFi solutions ayudan a reducir ese problema operativo, pero siguen dependiendo de la ruta de banda ancha subyacente para la accesibilidad a la nube, las actualizaciones de políticas, las analíticas y las decisiones de confianza externas. Un buen software puede enmascarar cierta inestabilidad de la WAN. No puede anular la latencia, la pérdida de paquetes o un circuito de acceso que falla.
Dónde se manifiestan primero los fallos de la banda ancha
En la práctica, cuatro áreas tienden a fallar antes de que los equipos se den cuenta de que la WAN es la causa raíz:
- Flujos de registro y Captive Portal. Un usuario completa el formulario, pero la llamada de retorno a la plataforma en la nube o al proveedor de identidad agota el tiempo de espera.
- Comprobaciones de certificados e identidad. Las decisiones basadas en EAP, RADIUS, SAML o tokens son sensibles a los retrasos y a los reintentos fallidos.
- Sincronización de la aplicación de políticas. La revocación de accesos, los cambios de roles y las reglas basadas en el tiempo pueden sufrir retrasos si el tráfico de control llega a la nube de forma inconsistente.
- Continuidad de la sesión durante el roaming. En grandes recintos, los usuarios pueden mantener la conectividad de radio mientras la autenticación o la reautorización en el back-end se detienen.
Estos no son casos aislados. Son modos de fallo habituales en estadios, complejos comerciales, centros sanitarios y establecimientos de hostelería donde el circuito de banda ancha es suficiente para una navegación ocasional, pero menos tolerante bajo la carga del plano de control.
La compensación operativa es sencilla
Cuanto más dependa su servicio WiFi de decisiones externas en tiempo real, más cuidadosamente deberá tratar la calidad de la banda ancha.
Esto no significa que cada sitio necesite doble fibra y un diseño de nivel de operador. Sí significa que los equipos deben decidir qué funciones deben funcionar durante condiciones degradadas de la WAN y cuáles pueden esperar. El acceso de invitados a menudo puede tolerar un breve retraso. Los dispositivos del personal, los terminales de pago, las tabletas operativas y los sistemas de seguridad normalmente no pueden.
Qué soluciones resisten mejor sobre el terreno
Las redes que se comportan de forma predecible bajo el estrés de la banda ancha suelen compartir algunas decisiones de diseño.
Separar el tráfico de control de la demanda de invitados
La autenticación, el DNS, RADIUS, las llamadas de retorno del portal y el tráfico de gestión no deben competir en igualdad de condiciones con el streaming de invitados o las descargas de gran volumen. La segmentación y las políticas de tráfico reducen la posibilidad de que sus propios usuarios provoquen síntomas de interrupción.
Definir con antelación el comportamiento en modo degradado
Los equipos necesitan saber qué ocurre si la WAN se ralentiza pero no falla por completo. ¿Persisten las sesiones existentes? ¿Se pueden seguir utilizando las credenciales almacenadas en caché? ¿El portal realiza un fail-open, un fail-closed o muestra una ruta de reintento? Estas respuestas afectan a la seguridad, a la carga de soporte y a la experiencia del cliente.
Reducir las dependencias externas innecesarias
Cada consulta adicional en la nube en la ruta de acceso añade otra posibilidad de retraso o fallo. Algunas arquitecturas son flexibles pero frágiles. En recintos concurridos, las cadenas de autenticación más sencillas suelen funcionar mejor que los diseños elegantes con demasiadas piezas móviles.
La inestabilidad de la banda ancha no solo reduce la velocidad. Puede debilitar las decisiones de confianza, retrasar la aplicación de políticas y crear fallos de inicio de sesión que parecen fallos de la aplicación.
Los equipos de seguridad necesitan conocer el transporte
Los modelos de acceso zero-trust y basados en la identidad solo son útiles si la red puede comunicarse a tiempo con los sistemas que toman esas decisiones. Si la banda ancha introduce jitter, pérdida de paquetes o problemas intermitentes de subida, la seguridad se vuelve inconsistente. Los usuarios experimentan fallos aleatorios. El soporte técnico investiga la capa equivocada. Los operadores pierden el tiempo culpando a los puntos de acceso, los portales o las aplicaciones que simplemente están exponiendo una debilidad de la WAN.
La lección práctica es directa. El WiFi empresarial seguro depende de algo más que la cobertura y el ancho de banda. Depende de si el servicio de banda ancha puede soportar intercambios autenticados, repetidos y oportunos bajo condiciones reales del recinto, y de si el diseño de su plataforma y del extremo de la red puede seguir funcionando cuando esa suposición deje de cumplirse.
Cómo crear redes resilientes comprendiendo los conceptos fundamentales
La banda ancha comienza con la física. Las señales se mueven a través de fibra, coaxial o cobre. Luego se convierte en arquitectura. El tráfico cruza redes locales, dispositivos de extremo, circuitos de acceso, transporte del proveedor y servicios remotos. Finalmente, se convierte en un riesgo empresarial. Cada debilidad en esa cadena se manifiesta en algún lugar donde los usuarios pueden sentirla.
Por eso, comprender cómo funciona la banda ancha ofrece una ventaja práctica a los responsables de TI y a los operadores de recintos. Le ayuda a elegir la tecnología de acceso adecuada, a plantear mejores preguntas a los proveedores y a diseñar redes internas que no se colapsen en el momento en que la WAN se comporte de forma imperfecta.
Los equipos que toman mejores decisiones saben dónde están los puntos débiles
En la práctica, los entornos resilientes suelen hacer bien algunas cosas:
- Compran según la idoneidad para la carga de trabajo, no solo por el precio. La fibra, el cable y el DSL no son intercambiables cuando entran en juego la dependencia de la nube y el registro seguro.
- Separan los fallos del ISP de los fallos internos. Esto reduce el tiempo de soporte y evita el cruce de acusaciones sin fin.
- Valoran la calidad de subida. El tráfico empresarial fluye ahora en ambas direcciones.
- Diseñan pensando en las interrupciones. Una red no tiene que ser perfecta, pero sí debe fallar de forma predecible.
El conocimiento de la banda ancha aporta valor más allá de la conectividad
Cuando comprende la ruta completa desde el clic del usuario hasta la respuesta en la nube, las adquisiciones mejoran. La resolución de problemas mejora. El diseño de la seguridad mejora. Y también lo hace la experiencia digital para invitados, personal y usuarios.
Esa es la respuesta a "cómo funciona la banda ancha" para un público empresarial. Funciona como una cadena. Si comprende la cadena, puede reforzarla. Si la trata como una caja negra, heredará sus debilidades sin verlas hasta que los usuarios se quejen.
Los equipos de red más eficaces no solo piden más ancho de banda. Preguntan dónde son más débiles el control, la resiliencia y la confianza.
Si está replanteándose el acceso de invitados, la autenticación del personal o la resiliencia de su WiFi multi-sitio, Purple ofrece una plataforma de red moderna basada en la identidad y diseñada para un acceso seguro y sin contraseña en entornos complejos del mundo real. Está diseñada para ayudar a las organizaciones a sustituir las contraseñas compartidas y los portales cautivos obsoletos por un modelo más limpio para invitados, personal y espacios multi-inquilino.