Un hotel, centro comercial u hospital con mucha actividad puede disponer de abundante ancho de banda y, aun así, ofrecer una experiencia deficiente. Un invitado inicia una descarga de gran tamaño, los dispositivos del personal se sincronizan en segundo plano y, de repente, una llamada de voz se entrecorta mientras un terminal de pago espera una respuesta. El enlace no es necesariamente insuficiente. La red está tratando de igual manera un tráfico que tiene consecuencias empresariales muy diferentes.
Por eso, cómo priorizar el tráfico de red comienza con la política, no con una casilla de verificación en el router. Debe decidir qué aplicaciones, personas y dispositivos deben seguir siendo utilizables durante la congestión, y luego hacer visibles esas decisiones en la configuración, los sistemas de identidad y la documentación operativa. Las directrices del Reino Unido tratan la gestión del tráfico como una práctica documentada con expectativas de transparencia, especialmente cuando los servicios sensibles a la latencia necesitan protección durante la congestión.
Por qué es importante priorizar el tráfico de red en este momento
En el recinto de un evento, el patrón de fallo es familiar. El uso de la WiFi de invitados aumenta, las subidas de vídeo compiten con los sistemas del personal y las actualizaciones en segundo plano consumen la misma ruta de acceso que el tráfico de los puntos de venta. Puede que un terminal de pago solo intercambie pequeñas cantidades de datos, pero un retraso en el momento equivocado afecta a la transacción. Una llamada de voz o vídeo tiene el perfil opuesto: necesita que los paquetes lleguen de forma constante en lugar de esperar detrás de una transferencia de gran volumen.
QoS no genera capacidad. Simplemente decide cómo se utiliza la capacidad disponible cuando la demanda la supera. Esta distinción es fundamental porque, aunque la priorización puede proteger una llamada, una transacción o un flujo de trabajo clínico, no puede reparar un circuito defectuoso, eliminar un cuello de botella en un proveedor de internet ascendente ni compensar una cobertura WiFi deficiente.
La consecuencia empresarial del trato igualitario
Sin una política deliberada, el tráfico de invitados suele recibir la misma prioridad de programación que las aplicaciones del personal, la telemetría de IoT y los sistemas operativos. En los sectores de hostelería, retail y sanidad, esto genera un desajuste entre el comportamiento de la red y el riesgo empresarial. Un breve retraso en una tarea de sincronización en segundo plano suele ser tolerable. El mismo retraso en una cola de voz, un flujo de pago o una sesión de colaboración urgente puede no serlo.
Las directrices sobre neutralidad de la red de Ofcom en el Reino Unido reconocen que la gestión del tráfico puede priorizar unas categorías sobre otras cuando las categorías se tratan de forma coherente y el enfoque es proporcionado a las necesidades técnicas y al riesgo de congestión. Las directrices también describen cómo los principales proveedores de servicios de Internet fijos y móviles han revelado sus prácticas de gestión del tráfico mediante una plantilla común de Indicadores de Datos Clave desde 2012, lo que hace que la priorización sea más transparente para los clientes. Las directrices de gestión del tráfico de Ofcom aclaran el punto operativo: la priorización necesita un motivo justificable y una descripción comprensible.
Regla práctica: Proteja el resultado de la aplicación, no el dispositivo que resulte estar usándola.
Una regla basada en dispositivos puede funcionar en una red doméstica, pero los entornos empresariales son dinámicos. El personal se mueve entre puntos de acceso, los contratistas utilizan hardware gestionado o no gestionado, y un mismo ordenador portátil puede ejecutar voz, navegación y transferencias masivas simultáneamente. La clasificación basada en la identidad, la aplicación y el rol del dispositivo es más duradera que una lista estática de direcciones MAC.
Lo que una buena priorización puede y no puede hacer
Un diseño sólido ofrece al tráfico crítico una mayor probabilidad de éxito durante situaciones de congestión, reserva capacidad para clases importantes y evita que los flujos de fondo llenen las colas. También facilita el diagnóstico de incidentes gracias a que la política explica el motivo por el cual un paquete fue marcado, encolado o limitado.
No mejorará todas las aplicaciones por igual, y puede ralentizar deliberadamente el tráfico de menor prioridad. Ese compromiso solo es aceptable cuando la política establece qué se está protegiendo, quién es el propietario de la decisión y cuándo se aplica la regla. La solución de Purple WiFi para equipos de TI y de redes es relevante para este problema de gobernanza porque el contexto de identidad y de dispositivo puede ayudar a los equipos de red a mantener el tráfico de invitados, del personal y operativo dentro del dominio de políticas previsto.
Planificación de requisitos y definición de clases de tráfico
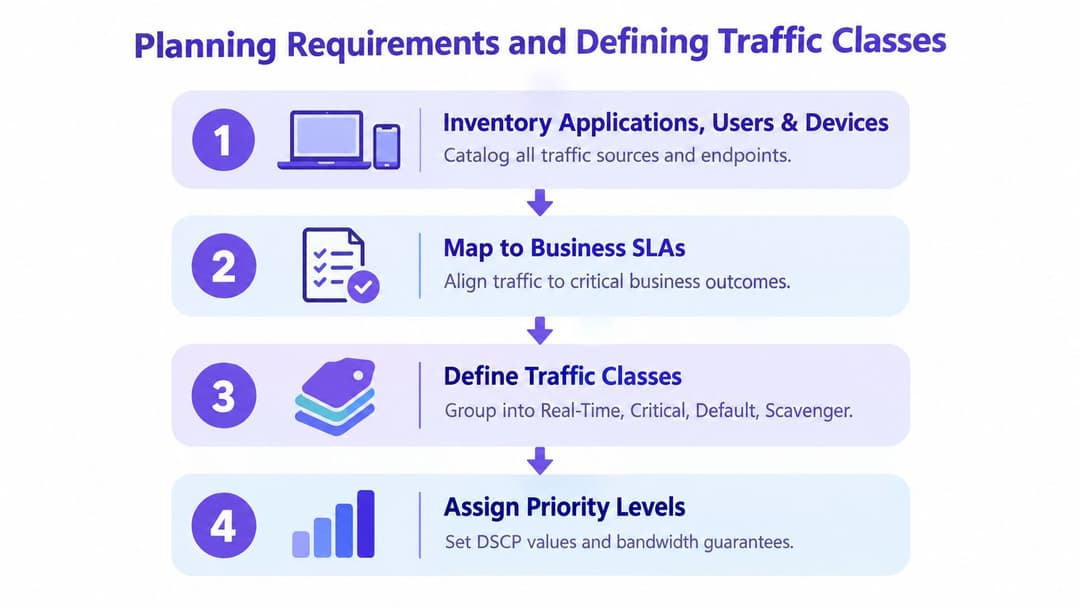
Comience con un inventario, no con un esquema de marcado. Elabore una lista de aplicaciones, usuarios, dispositivos, sedes y enlaces, y luego registre qué es lo primero que falla cuando la red está congestionada. No empiece asignando la máxima prioridad a todo lo que parezca importante. Una clase solo es útil cuando sigue siendo lo suficientemente selectiva para proteger el tráfico que realmente lo necesita.
Construya la política a partir de los resultados empresariales
Asocie cada fuente de tráfico a una expectativa de servicio. La voz y el vídeo interactivo suelen necesitar un retardo bajo, un jitter bajo y una pérdida controlada. Las aplicaciones de pago, clínicas y operativas pueden necesitar una entrega predecible y un ancho de banda garantizado. Las actualizaciones de software, las copias de seguridad, la navegación de invitados y las transferencias de archivos multimedia de gran tamaño normalmente pueden utilizar un tratamiento de mejor esfuerzo (best-effort) o de baja prioridad (scavenger).
Utilice un conjunto de clasificación corto que los operadores puedan entender bajo presión:
- Tiempo real: Voz, vídeo interactivo y otros flujos donde la variación del retardo daña la usabilidad.
- Crítico para el negocio: Tráfico de pagos, clínico, operativo o de transacciones que necesita un mínimo fiable durante la congestión.
- Predeterminado: Tráfico ordinario de empleados, invitados y aplicaciones sin un tratamiento excepcional.
- Menor prioridad (Scavenger): Transferencias de gran volumen, actualizaciones, copias de seguridad y sincronizaciones no urgentes.
Las etiquetas no son estándares universales. Lo verdaderamente útil es la decisión que respalda cada etiqueta, incluyendo al propietario, la expectativa de servicio medible y las circunstancias que la activan.
Elija la prioridad estricta con cuidado
Una cola de prioridad estricta es adecuada para el tráfico sensible al retraso, pero debe estar limitada. Si entran demasiadas aplicaciones en esa cola, el planificador tiene poco margen para atender a otro tráfico y puede provocar la saturación de otros servicios. El reenvío garantizado o la programación ponderada basada en clases suele ser más seguro para el tráfico empresarial crítico porque protege una cuota mínima sin hacer que todos los paquetes pasen a primera fila.
La identidad debe formar parte del inventario. Un cliente de voz del personal, un flujo de vídeo de un invitado y un sensor de gestión del edificio pueden compartir un punto de acceso pero tener requisitos de política diferentes. Las plataformas como Purple identity-based networking pueden proporcionar contexto de usuario y dispositivo para la clasificación, reduciendo la dependencia de SSIDs adicionales o listas de dispositivos frágiles.
Documente los criterios antes de la aplicación
Las expectativas de transparencia del Reino Unido hacen que la documentación sea parte del diseño técnico. Los materiales de Ofcom describen la necesidad de que los ISP expliquen si las aplicaciones reciben la misma QoS, revelen los criterios de gestión del tráfico, identifiquen las aplicaciones afectadas y los períodos de hora punta, y describan las consecuencias en caso de que se infrinjan las normas de uso justo. El documento sobre neutralidad de la red de Ofcom proporciona el contexto de cumplimiento normativo pertinente.
Registre, como mínimo:
- Definición de tráfico: Aplicación, protocolo, destino, grupo de usuarios o rol de dispositivo.
- Tratamiento: Marcado, cola, reserva mínima, limitación de ancho de banda (shaping) y políticas de control (policing).
- Ámbito: Sitios, SSIDs, enlaces, inquilinos y horario comercial.
- Motivo: El resultado del servicio que la política protege.
- Propietario y activador de revisión: Quién aprueba los cambios y qué evidencias motivan una revisión.
El modelo de calidad de servicio HSCN de NHS England muestra cómo es una política explícita en la práctica. Su perfil publicado reserva AF1 5%, AF2 7,5%, AF3 30%, AF4 7,5%, DE 39%, EF 10%, y Gestión 1% del ancho de banda contratado, sumando un total del 100%. La descripción general de QoS de HSCN es un punto de referencia útil en el Reino Unido porque define compromisos mínimos por clase en lugar de depender de etiquetas informales de "alta prioridad".
Explicación de marcado, colas, modelado y control de velocidad (policing)
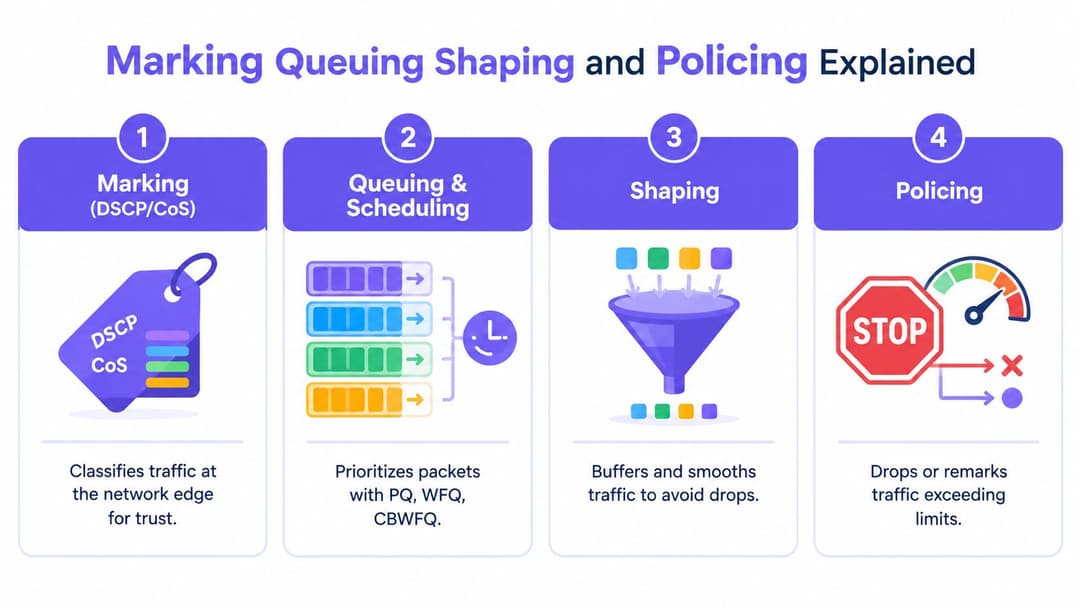
Estos mecanismos resuelven problemas diferentes. El marcado identifica una clase, la colocación en cola controla el orden de transmisión, el moldeado retrasa los paquetes para suavizar un flujo y el control policial aplica un límite descartando o remarcando el tráfico. Desplegar uno sin los demás suele dar lugar a una política que parece correcta en un panel de control pero que falla en el punto de congestión.
Marque en el extremo, confíe selectivamente
DSCP en el tráfico IP y CoS en las tramas Ethernet transportan la información de clase. Marque el tráfico donde pueda identificarlo de forma fiable, normalmente en un extremo de acceso controlado, y defina los límites de confianza de forma explícita. Un dispositivo de voz gestionado puede considerarse de confianza tras su validación. No se debe permitir que un dispositivo final de invitado se declare a sí mismo como crítico estableciendo un valor favorable.
Los switches y routers pueden eliminar o reescribir las etiquetas a medida que el tráfico cruza los límites administrativos. Por tanto, su diseño necesita una política de reetiquetado, no la suposición de que un valor sobrevive de extremo a extremo.
Cola de contención
La programación decide qué paquete se envía cuando una interfaz está saturada. El tratamiento de baja latencia o prioridad estricta es adecuado para el tráfico en tiempo real acotado. La programación ponderada basada en clases resulta ideal para las clases de negocio que requieren un acceso proporcional y garantías mínimas. Las colas de mejor esfuerzo y secundarias absorben el tráfico que puede tolerar retardos.
El modelo HSCN demuestra por qué importan las reservas mínimas. El marcado de prioridad por sí solo no garantiza el servicio durante la congestión. La metodología práctica de QoS descrita por CloudSwitched enfatiza la clasificación en primer lugar, seguida de políticas de control o limitación basadas en porcentajes para que los flujos críticos conserven oportunidades de enrutamiento cuando las clases compiten.
Modele el tráfico antes de un cuello de botella, aplique control de velocidad (policing) en el límite
El modelado (shaping) almacena en búfer los paquetes y los libera a un ritmo controlado. Funciona bien en el extremo de la WAN de una organización cuando se conoce la velocidad real del proveedor y el dispositivo local debe evitar que una cola ascendente se convierta en el cuello de botella incontrolado.
La limitación de tráfico (policing) es más abrupta. Mide el tráfico frente a un límite y puede descartar o volver a marcar los paquetes que lo superen. Utilícela donde sea importante un contrato estricto, un límite de clase o un límite de inquilino. No utilice una limitación agresiva para tráfico interactivo con ráfagas sin realizar pruebas previas, ya que los descartes pueden dañar la propia aplicación que la política pretende proteger.
| Clase de tráfico | Mecanismo recomendado | Cuándo utilizarlo |
|---|---|---|
| Tiempo real | Prioridad estricta con límite máximo, más marcado en el extremo | La voz y el vídeo interactivo necesitan un retraso bajo, pero la cola debe permanecer delimitada |
| Crítico para el negocio | Cola ponderada con una reserva mínima | Las transacciones y las aplicaciones operativas necesitan un acceso predecible durante la congestión |
| Por defecto | Cola de mejor esfuerzo equitativa o ponderada | Tráfico de personal general, de invitados y de aplicaciones comunes |
| Menor prioridad (Scavenger) | Cola de baja ponderación, modelado o marcado inferior | Las copias de seguridad, las actualizaciones y las transferencias de gran volumen deben ceder el paso sin ser bloqueadas innecesariamente |
El principal fallo de producción es la sobrepriorización. Un informe presentado a Ofcom en el Reino Unido describe que los paquetes de mayor prioridad tienen más probabilidades de entregarse, mientras que los de menor prioridad pueden retrasarse o descartarse durante la congestión, y señala que las velocidades de descarga móvil disminuyen un 44% en la hora punta. El informe presentado por Three UK a Ofcom respalda una respuesta práctica: medir las ventanas de congestión, proteger el tráfico en tiempo real y mantener los flujos en segundo plano como mejor esfuerzo.
Aplicación de políticas en routers, switches y redes inalámbricas
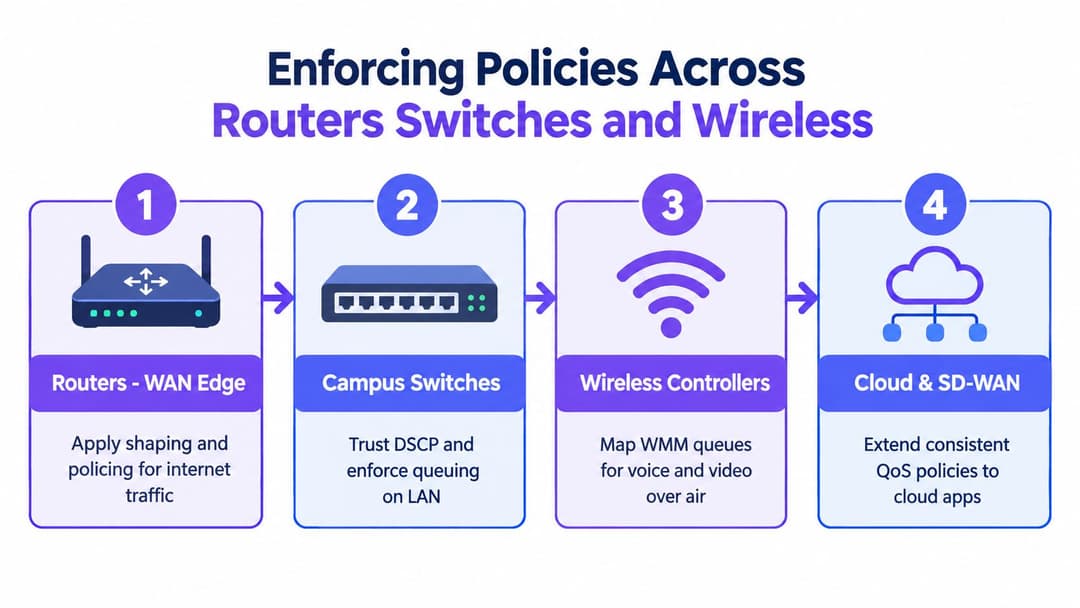
La implementación debe seguir la ruta del tráfico. Coloque el control de velocidad donde exista el cuello de botella, conserve la información de clase a través de segmentos de confianza y asocie las clases de red cableada a las colas inalámbricas que transmiten paquetes por el aire.
Comience en el extremo de la WAN
En un router de internet o dispositivo SD-WAN, clasifique el tráfico antes de la interfaz de salida limitada. Aplique modelado de tráfico (shaping) ligeramente por debajo de la velocidad útil del proveedor cuando la cola de este esté causando latencia. Limite el tráfico (police) de las clases de invitados o inquilinos donde se requiera un límite estricto, y preserve una clase de gestión para que los administradores puedan seguir accediendo al sitio durante periodos de saturación.
Para el tráfico entre sitios, aplique el mismo modelo de clase tanto a la red superpuesta (overlay) como a la subyacente (underlay). Una política que protege la voz en la LAN pero envía todos los túneles cifrados a través de una sola cola no gestionada no resuelve el problema de extremo a extremo. Compruebe si la plataforma SD-WAN puede clasificar antes del cifrado, transportar la información de clase en el túnel y planificar el tráfico por ruta.
Defina el límite de confianza del switch
Los switches de acceso solo deben aceptar marcas de dispositivos y puertos en los que confíe. Se puede permitir que un terminal de voz o un punto de acceso controlado conserven una marca aprobada. Los puertos orientados a invitados, los extremos no gestionados y los puertos de usuario general deben volver a marcarse en la clase adecuada al ingresar.
En los enlaces troncales de campus, configure colas que coincidan con el modelo de clases acordado. Evite crear una interpretación distinta en cada switch. Los entornos con múltiples proveedores a menudo fallan porque una plataforma denomina a una cola "voz", otra la asocia a un valor DSCP diferente y el controlador WiFi aplica un tratamiento totalmente distinto.
Asocie la política inalámbrica a WMM
Los controladores inalámbricos traducen las clases de tráfico en colas de WiFi Multimedia. La voz y el vídeo necesitan el tratamiento inalámbrico correspondiente, pero el tiempo de transmisión (airtime) sigue siendo un medio compartido. Una cola inalámbrica de alta prioridad aún puede verse afectada si la cobertura, el uso del canal o el comportamiento de los clientes son deficientes.
Utilice la identidad y el rol de dispositivo para clasificar el tráfico antes de que llegue al controlador. El personal, los invitados y los sistemas IoT pueden compartir una capa de acceso recibiendo al mismo tiempo un tratamiento de política diferente, siempre que la fuente de identidad sea fiable. La integración de directorios con Microsoft Entra ID, Google Workspace o Okta puede dar soporte al contexto del personal, mientras que iPSK sigue siendo útil para los dispositivos heredados que no pueden completar los flujos de identidad modernos.
Mantenga la coherencia en las plataformas de nube
Meraki, Aruba, Ruckus, Juniper Mist y UniFi presentan diferentes nombres y niveles de control, así que traduzca primero su política en requisitos independientes del proveedor:
- Clasificar: Coincidir con identidad, aplicación, rol de dispositivo o subred.
- Marcar: Establecer o remarcar DSCP en el límite de confianza definido.
- Encolar: Asignar la clase a un programador cableado o inalámbrico.
- Controlar: Limitar o aplicar políticas de control en la interfaz restringida real.
- Registrar: Almacenar el propietario de la política, el ámbito, el motivo y el historial de cambios.
Las plataformas gestionadas en la nube simplifican la implementación, pero no eliminan la necesidad de comprender la precedencia. Una regla de aplicación global puede anular una política de SSID, mientras que un switch puede reescribir los marcados antes de que el dispositivo WAN los detecte. Pruebe una sola ruta, capture la clase observada en cada salto y solo entonces replique la configuración.
Verificación de monitorización y optimización continua
Una política de calidad de servicio no funciona solo porque la configuración se haya aplicado correctamente. Funciona cuando el tráfico deseado se clasifica de forma adecuada, mantiene el tratamiento previsto a lo largo del trayecto y cumple con sus requisitos de servicio en presencia de tráfico competidor.
Verifique el recorrido del paquete
Pruebe en cuatro capas:
- Clasificación: Confirme que la aplicación, la identidad y el dispositivo coinciden con la regla prevista.
- Marcado: Inspeccione DSCP o CoS en la entrada y salida a través de routers, switches, puntos de acceso y túneles.
- Programación: Revise la utilización de las colas, los descartes, los descartes al final de la cola (tail drops), el retraso por modelado de tráfico (shaping) y las acciones de control de tráfico (policing).
- Experiencia: Compare la latencia, el jitter, la pérdida, la calidad de la llamada y la capacidad de respuesta de las transacciones durante los períodos normales y de congestión.
Los contadores de interfaz le indican si una cola está activa. No le indican si la experiencia del usuario es aceptable, por lo que debe combinarlos con telemetría de aplicaciones y pruebas controladas. Para entornos inalámbricos, una prueba de latencia y jitter de Purple puede aportar una comprobación práctica de la experiencia junto con los datos de los controladores y switches.
Establezca una línea de base antes de cambiar la política
Registre el comportamiento ordinario antes del despliegue. Observe dónde se produce la congestión, qué colas se llenan, qué aplicaciones experimentan retrasos y cuándo aparece el problema. Tras la implementación, repita las mismas observaciones en condiciones comparables.
Configure alertas basadas en ventanas de congestión en lugar de alertar por cada pérdida de paquetes. Se puede esperar un número reducido de pérdidas en una cola secundaria (scavenger). Sin embargo, las pérdidas persistentes en una cola en tiempo real, el aumento del retraso por modelado de tráfico o el marcado repetido en un límite inesperado requieren una investigación.
Una política de prioridad sin contadores es una opinión sobre el rendimiento, no una prueba de rendimiento.
Revise las asignaciones cuando cambie la combinación de aplicaciones, cuando las sedes incorporen nuevos servicios o cuando los responsables del negocio modifiquen sus SLA. El perfil HSCN de NHS England es un recordatorio útil de que las asignaciones de clase explícitas hacen que los compromisos asumidos sean visibles. El operador puede debatir si una clase cuenta con la protección suficiente en lugar de basar la discusión en meras anécdotas.
Decida entre QoS clásica y segmentación
Las colas de QoS clásicas son la opción práctica cuando se controla la interfaz de acceso y se necesita arbitrar la competencia entre el personal, los invitados y el tráfico operativo. Clasifican los paquetes y los programan dentro del trayecto disponible.
La priorización basada en segmentación de red (slicing) es un modelo de servicio diferente. EE lanzó un servicio de consumo 5G+ Fast Lane en 2026, que describe recursos de red dedicados de 5G Standalone para ubicaciones concurridas como estadios, centros comerciales y estaciones de tren, mientras que su función Network Boost utiliza la cola de QoS tradicional en torres de telefonía congestionadas. El informe de ISPreview sobre los planes de slicing de red 5G de EE ilustra la distinción.
Para un establecimiento, la calidad de servicio clásica puede ser suficiente para los sistemas del personal y el tráfico de la WLAN local. Un producto basado en segmentación de red (slicing) puede resultar relevante cuando el propio servicio de acceso móvil necesite un tratamiento diferenciado durante un evento. Trate estos aspectos como planos de control independientes y documente quién proporciona la garantía.
Resolución de problemas comunes de priorización
La mayoría de las implementaciones de QoS que fallan se rompen en un límite o en una decisión de clasificación. Comience por identificar el primer salto donde el comportamiento observado difiere de la política, luego corrija esa capa en lugar de agregar más reglas.
Si la cola de prioridad no está protegiendo el tráfico
Compruebe si la aplicación coincide con la regla, si el paquete está marcado según lo previsto y si la cola está congestionada. Una cola de prioridad que nunca se llena no demuestra gran cosa. Genere una congestión controlada e inspeccione los contadores de las colas mientras se ejecuta la aplicación protegida.
Si el tráfico en tiempo real se retrasa, busque un exceso de miembros de prioridad, una cola ilimitada o una interfaz de bajada sin un tratamiento equivalente. Elimine las coincidencias genéricas de aplicaciones antes de aumentar la prioridad. Un mayor número de clases de prioridad suele dar como resultado una prioridad menos efectiva.
Si desaparecen las marcas
Siga el rastro del paquete a través del límite de confianza. Los switches de acceso pueden volver a marcar los dispositivos finales no confiables, los controladores inalámbricos pueden traducir los valores en un tratamiento WMM y las superposiciones cifradas pueden ocultar las marcas internas al planificador subyacente. Decida dónde es autoritario el marcado y, a continuación, configure cada salto posterior para preservarlo o traducirlo deliberadamente.
La gestión del ISP ascendente es otra posibilidad. Su router local puede programar el tráfico de salida, pero no puede controlar las colas internas de un proveedor externo. Si el proveedor gestiona la congestión de forma diferente, recopile marcas de tiempo, evidencias de las colas y síntomas de la aplicación antes de escalar el problema.
Si el rendimiento de la red WiFi sigue siendo deficiente
Separe los problemas de QoS de las incidencias de radio. Un alto índice de retransmisión, una cobertura débil, la congestión de canales y los puntos de acceso sobresaturados pueden anular una asignación WMM correcta. Realice pruebas desde la ubicación del cliente, compare las rutas cableadas e inalámbricas y compruebe si la voz y el vídeo entran en la cola WiFi prevista.
Mantenga precisa la identidad de los invitados, el personal y el IoT. Si los dispositivos cambian de rol o la autenticación recurre a una red compartida, el programador puede estar aplicando perfectamente una política incorrecta.
Mantenga la política defendible
Documente cada cambio con su motivo, propietario, alcance y método de reversión. Registre las aplicaciones afectadas y los períodos de hora punta donde se aplique la gestión del tráfico, siguiendo los principios de transparencia descritos en la guía publicada por Ofcom. Revise la política después de incidencias, cambios importantes en las aplicaciones y nuevos modelos de acceso como SD-WAN o slicing de 5G.
La priorización es una gestión continua de políticas respaldada por la mecánica de paquetes. Cuando las reglas, el contexto de identidad, las colas y las mediciones coinciden, la red protege los servicios importantes sin pretender que el ancho de banda es ilimitado.
Purple puede conectar la identidad de usuarios y dispositivos con políticas de red aplicables, ayudando a los equipos a separar el tráfico de personal, invitados y operativo en entornos de múltiples proveedores. Visite Purple para evaluar cómo el WiFi basado en la identidad, la analítica y la integración de red pueden respaldar una estrategia documentada de priorización del tráfico.