

La mayoría de los líderes escuchan wi fi assistant y piensan en un ajuste del teléfono. Eso es demasiado limitado.
La mayor oportunidad no consiste en que su teléfono móvil decida cuándo volver a los datos móviles. Se trata de que su red decida cómo reconocer a las personas y los dispositivos de forma segura, permitirles la entrada sin fricciones y mantener esa experiencia de forma consistente en todos los edificios, marcas y visitas. Para un CIO, ese cambio es importante porque transforma el WiFi de un servicio básico a una capa de identidad y servicio.
Qué es exactamente un asistente de WiFi
El significado para el consumidor que la mayoría conoce
En los dispositivos Apple, WiFi Assist tiene un significado muy específico. Se introdujo en iOS 9 y cambia automáticamente el dispositivo a datos móviles cuando la señal WiFi es débil o inestable. El propio ejemplo de Apple demostró que durante cinco meses utilizó 55.1 MB de un plan mensual de 15 GB, lo que Apple describe como un aumento del 0.37% en el consumo de datos mensual, por lo que para la mayoría de los usuarios el uso de datos adicionales es mínimo, tal como se explica en la nota de soporte de WiFi Assist de Apple.
Esa función es útil. Oculta una mala conexión WiFi moviendo al usuario a otra vía. Si está caminando por un aeropuerto o sentado en una cafetería con una red WiFi de invitados sobrecargada, su teléfono sigue funcionando y no tiene que pensar en ello.
Pero no resuelve el problema de red subyacente. En su lugar, lo esquiva.
El significado empresarial que más importa
En entornos empresariales, un asistente WiFi debería significar algo mucho más capaz. No un simple interruptor oculto en los ajustes, sino una capa de experiencia de red que gestione el descubrimiento, la autenticación, las políticas de acceso y el roaming casi sin esfuerzo por parte del usuario.
La diferencia práctica es sencilla:
- El asistente de WiFi de consumo protege una sesión de usuario en un dispositivo.
- El asistente de WiFi empresarial define cómo el personal, los invitados, los contratistas y los dispositivos se conectan a internet en toda la organización.
- La alternativa de consumo depende de la cobertura móvil y del plan de datos del usuario.
- El onboarding empresarial se basa en una identidad de confianza, en políticas y en un diseño inalámbrico seguro.
Regla práctica: Si su "asistente" solo cambia de red, es una función de conveniencia. Si reconoce la identidad y concede el acceso correcto de forma automática, es una capacidad empresarial.
Por qué esta distinción le importa a un CIO
Un hotel, un hospital, un comercio minorista o un campus no obtienen valor estratégico de un teléfono que escapa de un mal WiFi. Obtienen valor al eliminar la fricción de conexión a gran escala.
Eso significa menos tiempo dedicado a introducir contraseñas compartidas, menos fallos en el Captive Portal, una separación más clara entre el acceso de invitados y el del personal, y un control mucho mejor sobre quién está en la red. También significa que la red puede convertirse en una fuente de información operativa de primera mano, en lugar de ser simplemente un canal de internet.
Por eso es necesario redefinir el término. La versión de consumo es real, pero limitada. La versión empresarial moderna se basa en el acceso sin contraseñas, la confianza mediante certificados y los entornos de roaming como Passpoint y OpenRoaming. Ese es el asistente de WiFi que vale la pena analizar en 2026.
El método antiguo frente a la nueva bienvenida
La mayoría de las organizaciones siguen recibiendo a los usuarios en el WiFi de la forma antigua. Es familiar y es engorrosa.
Un invitado llega, abre los ajustes, busca el SSID, se conecta a una red abierta, espera a un Captive Portal, rellena un formulario, acepta las condiciones, tal vez pregunta a un miembro del personal cuál es la contraseña y luego repite el proceso en el siguiente establecimiento. El personal suele tener un problema diferente. Conservan credenciales compartidas, guardan contraseñas obsoletas en los dispositivos o llaman al servicio de asistencia cuando los certificados y los perfiles no se gestionan correctamente.
La alternativa moderna se siente menos como iniciar sesión y más como cruzar una puerta de confianza.
Lo que el usuario experimenta realmente
Con un asistente WiFi moderno, el objetivo no es hacer que el portal sea más bonito. El objetivo es eliminar por completo el portal del camino crítico. Una vez que un dispositivo se ha registrado con la identidad y los ajustes de confianza correctos, puede descubrir la red y conectarse automáticamente.
Eso cambia por completo la percepción de la experiencia. La fricción desaparece. El personal no tiene que interrumpir lo que está haciendo para volver a conectarse. Los invitados no se quedan bloqueados tras un Captive Portal que se carga mal. Los equipos de recepción dejan de actuar como un servicio de soporte técnico de red no remunerado.
| Método de conexión | Experiencia de usuario | Seguridad | Carga operativa |
|---|---|---|---|
| WiFi de invitados heredada con Captive Portal | El usuario selecciona el SSID, espera la redirección, introduce los datos y suele repetir el proceso en cada visita | A menudo más débil en la práctica porque el acceso se basa en un registro abierto, credenciales compartidas o comprobaciones de identidad limitadas | Alta. El personal atiende las dudas sobre la conexión, los portales requieren mantenimiento y los equipos de soporte gestionan los problemas de acceso recurrentes |
| WiFi con contraseña compartida | Rápida al principio, pero las contraseñas se difunden, caducan mal y generan confusión cuando se cambian | Poco adecuada para entornos modernos porque la credencial se comparte en lugar de estar vinculada a una persona o dispositivo | Alta. La rotación de contraseñas genera interrupciones y la revocación de accesos es drástica |
| Asistente WiFi sin contraseña que utiliza una identidad de confianza | El dispositivo se conecta automáticamente tras el registro, con poca o ninguna acción por parte del usuario en futuras visitas | Más sólida porque el acceso está vinculado a una identidad verificada y a la confianza del dispositivo, en lugar de a una contraseña ampliamente conocida | Menor. El registro y la revocación están más controlados y la demanda de soporte disminuye |
El antiguo WiFi de invitados pide a los usuarios que demuestren que merecen el acceso cada vez. El WiFi moderno pide a la red que recuerde correctamente a los usuarios de confianza.
Por qué perdura el modelo antiguo
Perdura porque es fácil de entender. Los Captive Portal parecen visibles y controlables. Las contraseñas compartidas se sienten sencillas. Pero ambos enfoques trasladan la complejidad al final del proceso.
El coste oculto recae en los mostradores de recepción, los equipos de TI y los usuarios finales que solo quieren que la conectividad funcione. En la práctica, la nueva pantalla de bienvenida es mejor porque trata al WiFi como un servicio de identidad gestionado, no como un ritual de inicio de sesión.
Cómo funcionan los asistentes de WiFi sin contraseña
La forma más fácil de entender esto es pensar en un pasaporte digital.
El usuario se registra una sola vez. Su dispositivo recibe una credencial de confianza. Cuando esa persona entra en un establecimiento participante, la red verifica la credencial de la misma manera que el control de fronteras comprueba un pasaporte. Si la identidad es válida y cumple con la política, el acceso se concede automáticamente. Sin contraseñas compartidas. Sin desvíos a un Captive Portal. Sin tener que "preguntar en recepción".
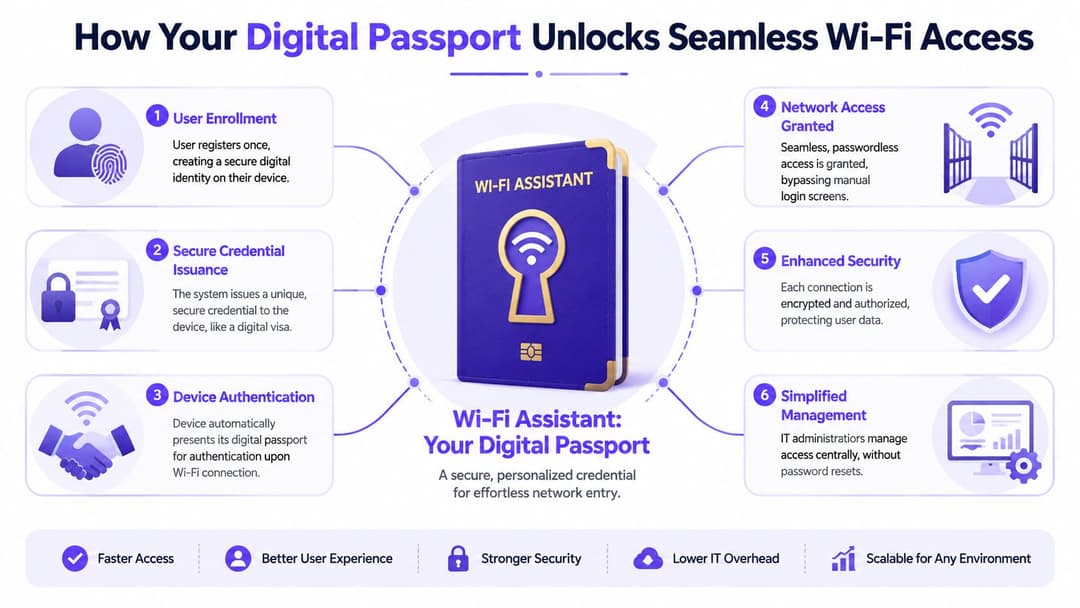
Para ver un ejemplo práctico de este modelo en uso, consulte passwordless WiFi access.
Passpoint gestiona la detección
Passpoint ayuda a los dispositivos a reconocer que una red es de confianza y a conectarse a ella automáticamente. En lugar de obligar al usuario a desplazarse por una lista de nombres de red inalámbrica y adivinar cuál es la correcta, el dispositivo puede identificar un servicio compatible y conectarse de una forma más controlada.
Eso importa porque la selección manual de SSID es un problema mayor de lo que muchos equipos admiten. Los usuarios eligen la red equivocada. Se conectan a redes de invitados débiles en lugar de acceder a la red segura para el personal. Ignoran los avisos. Cada paso manual crea margen para retrasos o errores.
Passpoint reduce esa carga de decisión. La red dice de manera efectiva: "Sé con quién debes conectarte y sé cómo hacerlo de forma segura".
OpenRoaming extiende la confianza entre diferentes recintos
OpenRoaming lleva el concepto más allá al permitir que los proveedores de identidad de confianza y las redes participantes se reconozcan entre sí. Si Passpoint es el mecanismo que ayuda al dispositivo a descubrir la red y unirse a ella, OpenRoaming es el acuerdo de roaming que opera en segundo plano.
La analogía del aeropuerto encaja bien aquí. Su pasaporte lo emite una autoridad, pero muchos países aceptan reconocerlo. De la misma manera, un usuario puede registrarse una vez y luego moverse por los centros participantes sin tener que pasar por un registro completo cada vez.
Esto es importante para grupos hoteleros, carteras de propiedades de uso mixto, centros sanitarios, nodos de transporte y cadenas de tiendas. El valor no es solo la comodidad - es la coherencia. La experiencia del usuario se mantiene unificada incluso cuando cambia el entorno físico.
Los certificados proporcionan la capa de confianza
El pilar de la seguridad es la autenticación basada en certificados, a menudo implementada con métodos como EAP-TLS. Para quienes no son especialistas, la descripción más sencilla es que el dispositivo porta una prueba criptográfica de identidad en lugar de una clave memorizada.
Las contraseñas son como repartir la misma llave a mucha gente. Los certificados se asemejan más a emitir una credencial única y verificable para cada dispositivo aprobado.
- Las contraseñas compartidas se difunden mucho más allá del público destinatario.
- Los certificados siguen siendo específicos de cada dispositivo, lo que hace que la revocación sea más limpia.
- Las decisiones de acceso se vuelven granulares porque el departamento de TI puede vincular la política a la identidad y al estado del dispositivo.
- La experiencia del usuario mejora porque las personas no necesitan volver a introducir las credenciales constantemente.
Un buen wi fi assistant no solo conecta a las personas más rápido. Hace que el modelo de confianza de la red sea menos frágil.
Lo que los usuarios notan y lo que no
Los usuarios notan que el WiFi "simplemente funciona". Se mueven entre instalaciones, plantas o departamentos y se mantienen conectados con muchas menos interrupciones.
Lo que no notan es la parte más importante. Las comprobaciones de identidad, la aplicación de políticas, el cifrado y las decisiones de itinerancia ocurren silenciosamente en segundo plano. Así es exactamente como debe ser. La mejor asistencia de red es casi invisible.
Desbloquear beneficios operativos y de seguridad clave
El caso de negocio se vuelve más sólido una vez que se deja de evaluar esto como una función de conveniencia y se empieza a tratar como infraestructura de plano de control.
Beneficios de seguridad que realmente puede utilizar
Las contraseñas compartidas crean un problema de gobernanza permanente. Se copian en aplicaciones de notas, se escriben en pizarras, se reutilizan tras cambios de función y se entregan a terceros por pura comodidad. Una vez que eso ocurre, su modelo de acceso se basa simplemente en la esperanza.
Un asistente WiFi sin contraseñas cambia esa situación. El acceso se puede vincular a una persona, a un dispositivo o a ambos. Si alguien se marcha, cambia de función o pierde un dispositivo, el departamento de TI puede revocar el acceso de forma más selectiva en lugar de cambiar una única clave compartida e interrumpir el trabajo de todos.
Los equipos de seguridad también se benefician de una alineación más clara con el enfoque Zero Trust:
- La identidad es lo primero, en lugar de la mera posesión de una contraseña.
- La política puede variar según el grupo de usuarios, como el personal, los invitados, los contratistas y los dispositivos no gestionados.
- El cifrado se puede aplicar desde el inicio de la sesión, en lugar de añadirse después de una experiencia de conexión abierta.
- La auditabilidad mejora porque el acceso está vinculado a credenciales gestionadas en lugar de a secretos compartidos.
Para una perspectiva más amplia de los controles involucrados, esta guía de redes inalámbricas seguras resulta de gran utilidad.
Ganancias operativas que se reflejan rápidamente
A nivel operativo, la ventaja es aún más fácil de explicar a un CIO. Menos personas se quedan atascadas al conectarse. Menos personas llaman para pedir ayuda. Menos personal de primera línea se convierte en ingenieros de soporte no oficiales.
El beneficio se multiplica cuando se añade asistencia basada en IA. Según el análisis de Enxoo sobre el autoservicio de asistentes de WiFi con IA, los sistemas de asistente de WiFi con IA de categoría empresarial pueden automatizar entre el 60% y el 70% de los diagnósticos de conectividad rutinarios, lo que reduce el tiempo medio de resolución y los costes del centro de llamadas, al tiempo que identifica oportunidades de venta adicional que aumentan el ARPU.
Eso no significa que cada organización necesite un chatbot desde el primer día. Significa que la arquitectura moderna crea una base donde el diagnóstico, la política y el contexto del cliente pueden funcionar de la mano.
Lo que funciona y lo que no
Lo que funciona es eliminar las tareas repetitivas del recorrido del usuario. Los flujos de registro automático, una integración de identidad limpia y una segmentación sensata basada en roles hacen que la carga de soporte disminuya de forma natural.
Lo que no funciona es coger un Captive Portal heredado y disfrazarlo de modernización. Si los usuarios todavía tienen que recordar una contraseña, volver a autenticarse constantemente o llamar al personal para conectarse, la organización no ha cambiado el modelo. Solo ha rediseñado la página de inicio de sesión.
Guía de integración y despliegue empresarial
Un buen despliegue comienza con la identidad, no con los puntos de acceso.
Demasiados proyectos comienzan con un debate sobre la renovación del hardware, incluso cuando el problema principal es el registro, las políticas y la gestión del ciclo de vida. Si no decide quién debe conectarse, cómo se establece la confianza y cómo se revoca el acceso, los puntos de acceso más nuevos no le salvarán.
Para una referencia orientada a la implementación, esta guía de implementación de WiFi sin contraseña es un buen lugar para comparar enfoques.
Comience con las fuentes de identidad
La mayoría de las empresas ya disponen de la capa de identidad que necesitan. La tarea práctica consiste en conectar la política de WiFi con sistemas como Microsoft Entra ID, Google Workspace o Okta, para luego decidir qué grupos de usuarios se asocian a qué privilegios de red.
Un despliegue sencillo suele seguir este patrón:
- Definir primero los grupos de usuarios. Separe al personal, invitados, contratistas y dispositivos no gestionados antes de configurar los SSIDs.
- Elegir la ruta de registro. El personal puede utilizar el inicio de sesión respaldado por el directorio y el aprovisionamiento de dispositivos. Los invitados pueden utilizar un flujo de registro único que instala un perfil de confianza.
- Establecer reglas de revocación de forma anticipada. La baja del servicio debe ser automática cuando cambie la identidad en el sistema principal.
- Decidir dónde se ubican los dispositivos heredados. Algunos dispositivos IoT y terminales especializados siguen necesitando un tratamiento alternativo.
Trate el hardware como una decisión de capa superpuesta
En muchos entornos, las funciones modernas de asistente de WiFi se añaden sobre la infraestructura inalámbrica empresarial existente en lugar de sustituirla por completo. Por eso, las organizaciones que utilizan plataformas de Meraki, Aruba, Ruckus, Mist o UniFi a menudo pueden modernizar la experiencia de acceso sin tener que rediseñar todo el parque tecnológico a la vez.
Una opción en esta categoría es Purple, que proporciona autenticación sin contraseñas, acceso basado en la identidad e integraciones para las experiencias de invitados y empleados en los entornos de red compatibles. Esto es clave si necesita conectar la experiencia del invitado, la autenticación y la analítica en un único modelo operativo.
Las implementaciones más sólidas evitan la mentalidad de "sustituir por completo". Primero mejoran la gestión de la identidad y luego amplían la cobertura y las directivas por fases.
Despliegue por fases, no todo a la vez
Un despliegue gradual suele ser más seguro que cambiar todos los centros a la vez.
Comience con un grupo acotado, como el personal de la oficina central, un hotel o un solo departamento de un hospital. Observe dónde se detiene el registro, dónde necesitan orientación los usuarios y dónde los dispositivos heredados rompen las expectativas. Luego, amplíe el alcance.
Los puntos de control útiles incluyen:
- Realice un piloto con un solo público objetivo de forma óptima antes de añadir múltiples perfiles de usuario.
- Mantenga separadas las políticas de invitados y de personal, incluso si comparten la infraestructura subyacente.
- Comunique el cambio de usuario de forma clara para que las personas sepan por qué las contraseñas antiguas ya no funcionan.
- Mida las tendencias de soporte durante la implantación para detectar fricciones de forma anticipada.
Los componentes técnicos son importantes, pero el modelo operativo lo es aún más. Cuando la identidad, las directivas y las comunicaciones se alinean, la implementación se siente controlada en lugar de disruptiva.
Casos de uso reales y demostración de ROI
Un wi fi assistant moderno demuestra su valor en el movimiento diario, no en una presentación de diapositivas.
Ejemplos de hostelería, comercio minorista y entornos de trabajo
En el sector de la hostelería, la ventaja es evidente. Un huésped que regresa no debería tener que volver a registrarse cada vez que entra en un establecimiento de la misma cadena. Cuando la red reconoce su dispositivo y se conecta de forma segura, la estancia se percibe como más sofisticada. El WiFi deja de ser un obstáculo y se convierte en parte de la bienvenida.
En el sector minorista, la historia va más allá. El acceso seguro basado en la identidad puede coexistir con análisis que ayudan a los operadores a comprender los patrones de movimiento, la repetición de visitas y la interacción en el establecimiento. Ese es uno de los motivos por los que se prevé que el mercado de análisis de WiFi crezca de 16,68 mil millones de USD en 2024 a 90,03 mil millones de USD en 2033, impulsado por la demanda empresarial de información sobre el comportamiento de los clientes y la eficiencia operativa.
En el entorno de trabajo, el roaming es el héroe silencioso. El personal se desplaza entre plantas, edificios o campus sin tener que batallar con las credenciales. La mejora de la productividad suele traducirse en menos interrupciones, un control de acceso más limpio y una menor carga de soporte, más que en cualquier funcionalidad visual llamativa.
Una expectativa similar existe ahora en los entornos de trabajo flexible. Si está analizando cómo los viajeros y los trabajadores en remoto eligen sus espacios, esta visión de coworking impulsado por la comunidad en Funchal es un recordatorio útil de que la conectividad fiable y sin fricciones se ha convertido en parte del producto, no solo en parte de la infraestructura.
Cómo mostrar el ROI sin conjeturas
Los análisis de ROI más sólidos utilizan pruebas operativas en las que el CIO ya confía.
Analice indicadores como:
- Carga de soporte. ¿Están disminuyendo los tickets relacionados con la conexión y las consultas en recepción?
- Continuidad del usuario. ¿Los invitados habituales y el personal se conectan con menos interrupciones?
- Postura de seguridad. ¿Ha reducido la organización la dependencia de contraseñas compartidas y la distribución manual de credenciales?
- Información comercial. ¿Están los datos de primera mano obtenidos a través de la WiFi ayudando a los equipos de marketing, operaciones o planificación de espacios a actuar con mayor confianza?
Si la red solo proporciona acceso, es un centro de costes. Si proporciona acceso de confianza además de datos operativos útiles, empieza a comportarse como un activo.
Una nota para el sector sanitario y propiedades distribuidas
El sector sanitario es un caso especialmente interesante porque el valor va más allá del acceso de pacientes invitados. Los consorcios de salud y los operadores de múltiples centros a menudo necesitan un mejor soporte para la movilidad del personal, la gestión de dispositivos y la autenticación segura en edificios antiguos y fincas mixtas. Lo mismo ocurre con los centros regionales que tienen una infraestructura desigual, donde un modelo de confianza simplificado y gestionado centralmente puede eliminar mucha complejidad local.
Ahí es donde el ROI suele ser más fácil de justificar. No con un lenguaje abstracto de "innovación", sino con flujos de trabajo más fluidos, menos problemas de acceso y un mejor control en un entorno fragmentado.
El futuro de la conectividad no requiere esfuerzo
La forma más útil de pensar en un wi fi assistant no es como una comodidad para el dispositivo móvil, sino como una capa operativa invisible para el acceso moderno.
Las organizaciones que salgan adelante no serán las que tengan los Captive Portals más atractivos. Serán aquellas que hagan que la conectividad sea automática, segura y coherente en cada centro y en cada visita recurrente. Eso requiere un diseño adaptado a la identidad, confianza sin contraseñas y acuerdos de roaming que funcionen más allá de un solo edificio.
Para los CIO, ese es el cambio. El WiFi deja de ser algo con lo que los usuarios tienen que batallar y se convierte en algo que la organización gestiona con eficacia. El personal mantiene su productividad. Los invitados dejan de percibir el proceso de conexión. Los equipos de seguridad obtienen un control más limpio. Los equipos de operaciones dedican menos tiempo a resolver fricciones evitables.
El futuro de la conectividad no es más ruidoso. Es más silencioso. Funciona en segundo plano, y es precisamente por eso que los usuarios lo valoran.
Si está evaluando cómo pasar de los Captive Portals y las contraseñas compartidas a un acceso sin contraseñas basado en la identidad, vale la pena considerar a Purple como parte de esa lista de candidatos. Se centra en la autenticación segura de invitados y personal, el acceso adaptado al roaming y los datos operativos que los equipos necesitan para justificar la inversión.



