

Die meisten Führungskräfte denken bei wi fi assistant an eine Einstellung auf dem Smartphone. Das greift zu kurz.
Die größere Chance liegt nicht darin, dass Ihr Mobiltelefon entscheidet, wann es auf mobile Daten ausweicht. Es geht darum, dass Ihr Netzwerk entscheidet, wie es Personen und Geräte sicher erkennt, ihnen reibungslosen Zugang gewährt und dieses Erlebnis über Gebäude, Marken und Besuche hinweg konsistent hält. Für einen CIO ist dieser Wandel von Bedeutung, da er WiFi von einem reinen Dienstprogramm in eine Identitäts- und Service-Ebene verwandelt.
Was genau ist ein WiFi Assistent
Die Verbraucherbedeutung, die die meisten kennen
Auf Apple-Geräten bedeutet WiFi Assist etwas sehr Spezifisches. Es wurde mit iOS 9 eingeführt und schaltet ein Gerät automatisch auf Mobilfunk um, wenn das WiFi schwach oder instabil ist. Apples eigenes Beispiel zeigte, dass es über einen Zeitraum von fünf Monaten 55,1 MB bei einem monatlichen Datenvolumen von 15 GB verbrauchte, was Apple als einen Anstieg des monatlichen Datenverbrauchs um 0,37 % beschreibt. Für die meisten Benutzer ist der zusätzliche Datenverbrauch also minimal, wie im WiFi Assist Support-Dokument von Apple erläutert.
Diese Funktion ist nützlich. Sie kaschiert schlechtes WiFi, indem sie den Nutzer auf einen anderen Pfad umleitet. Wenn Sie durch einen Flughafen laufen oder in einem Café mit überlastetem Gast-WiFi sitzen, funktioniert Ihr Telefon einfach weiter, und Sie müssen nicht darüber nachdenken.
Aber es löst nicht das zugrundeliegende Netzwerkproblem. Stattdessen umgeht es dieses nur.
Die für Unternehmen wichtigere Bedeutung
In Enterprise-Umgebungen sollte ein WiFi-Assistent weitaus leistungsfähiger sein. Kein in den Einstellungen vergrabener Schalter, sondern eine Netzwerk-Erfahrungsebene, die Erkennung, Authentifizierung, Zugriffsrichtlinien und Roaming fast ohne Zutun des Nutzers abwickelt.
Der praktische Unterschied ist einfach:
- Consumer WiFi Assist schützt eine einzelne Benutzersitzung auf einem Gerät.
- Enterprise WiFi Assistant steuert, wie Mitarbeiter, Gäste, externe Dienstleister und Geräte im gesamten Unternehmen online gehen.
- Die Consumer-Ausweichlösung verlässt sich auf die Mobilfunkabdeckung und das Datenvolumen des Nutzers.
- Das Enterprise-Onboarding basiert auf vertrauenswürdiger Identität, Richtlinien und sicherem Wireless-Design.
Praktische Regel: Wenn Ihr „Assistent“ nur Netzwerke wechselt, ist das ein Komfortmerkmal. Wenn er Identitäten erkennt und automatisch den richtigen Zugang gewährt, ist das eine geschäftliche Funktion.
Warum diese Unterscheidung für einen CIO wichtig ist
Ein Hotel, ein Krankenhaus, ein Einzelhändler oder ein Campus zieht keinen strategischen Nutzen daraus, dass ein Smartphone schlechtem WiFi entkommt. Der Nutzen entsteht, wenn Reibungsverluste beim Verbindungsaufbau im großen Stil eliminiert werden.
Das bedeutet weniger Zeitaufwand für die Eingabe gemeinsamer Passwörter, weniger Ausfälle beim Captive Portal, eine sauberere Trennung zwischen Gäste- und Mitarbeiterzugang und eine weitaus bessere Kontrolle darüber, wer sich im Netzwerk befindet. Es bedeutet auch, dass das Netzwerk zu einer Quelle für betriebliche First-Party-Erkenntnisse werden kann und nicht nur eine Internetleitung ist.
Aus diesem Grund muss der Begriff neu definiert werden. Die Consumer-Version ist real, aber begrenzt. Die moderne Enterprise-Version basiert auf passwortfreiem Zugriff, zertifikatsbasiertem Vertrauen und Roaming-Frameworks wie Passpoint und OpenRoaming. Das ist der WiFi-Assistent, über den es sich im Jahr 2026 zu sprechen lohnt.
Der alte Weg im Vergleich zum neuen Willkommensgruß
Die meisten Organisationen begrüßen Benutzer im WiFi immer noch auf die alte Art. Das ist zwar vertraut, aber umständlich.
Ein Gast kommt an, öffnet die Einstellungen, sucht nach der SSID, verbindet sich mit einem offenen Netzwerk, wartet auf ein Captive Portal, füllt ein Formular aus, akzeptiert die Bedingungen, fragt vielleicht einen Mitarbeiter nach dem Passwort und wiederholt diesen Vorgang am nächsten Standort. Mitarbeiter haben oft ein anderes Problem: Sie nutzen gemeinsam verwendete Zugangsdaten, speichern veraltete Passwörter auf Geräten oder rufen den Service-Desk an, wenn Zertifikate und Profile nicht ordnungsgemäß verwaltet werden.
Die moderne Alternative fühlt sich weniger nach einem Login an, sondern eher wie das Durchschreiten einer vertrauenswürdigen Tür.
Was der Benutzer tatsächlich erlebt
Bei einem modernen WiFi-Assistenten geht es nicht darum, das Portal hübscher zu machen. Das Ziel ist es, das Portal vollständig aus dem kritischen Pfad zu entfernen. Sobald ein Gerät mit den richtigen Identitäts- und Vertrauenseinstellungen registriert wurde, kann es das Netzwerk erkennen und sich automatisch verbinden.
Das verändert die emotionale Wahrnehmung des Erlebnisses. Hürden verschwinden. Mitarbeiter müssen ihre Arbeit nicht unterbrechen, um sich neu zu verbinden. Gäste bleiben nicht hinter einer schlecht geladenen Portalseite hängen. Die Teams am Empfang müssen nicht mehr als unbezahlter Netzwerksupport einspringen.
| Verbindungsmethode | Benutzererfahrung | Sicherheit | Betrieblicher Aufwand |
|---|---|---|---|
| Herkömmliches Gäste-WiFi mit Captive Portal | Der Benutzer wählt die SSID aus, wartet auf die Weiterleitung, gibt Daten ein und muss dies bei jedem Besuch oft wiederholen | In der Praxis oft schwächer, da der Zugang auf offenem Onboarding, gemeinsam genutzten Zugangsdaten oder eingeschränkten Identitätsprüfungen basiert | Hoch. Mitarbeiter beantworten Verbindungsfragen, Portale erfordern Wartung und Support-Teams kümmern sich um wiederkehrende Zugangsprobleme |
| Gemeinsam genutztes WiFi-Passwort | Zunächst schnell, aber Passwörter verbreiten sich, laufen unbemerkt ab und sorgen bei Änderungen für Verwirrung | Ungeeignet für moderne Umgebungen, da die Zugangsdaten geteilt werden, anstatt an eine Person oder ein Gerät gebunden zu sein | Hoch. Die Passwortrotation führt zu Unterbrechungen und das Offboarding ist ungenau |
| Passwortloser WiFi-Assistent mit vertrauenswürdiger Identität | Das Gerät verbindet sich nach der Registrierung automatisch bei zukünftigen Besuchen, ohne oder mit nur minimaler Benutzerinteraktion | Stärker, da der Zugang an eine verifizierte Identität und das Vertrauen des Geräts gebunden ist und nicht an ein weithin bekanntes Passwort | Geringer. Onboarding und Widerruf sind besser kontrolliert und der Supportbedarf sinkt |
Altes Gäste-WiFi verlangt von den Benutzern, dass sie jedes Mal aufs Neue beweisen, dass sie Zugang verdienen. Modernes WiFi verlangt vom Netzwerk, dass es sich an vertrauenswürdige Benutzer erinnert.
Warum das alte Modell fortbesteht
Es hält sich hartnäckig, weil es leicht zu verstehen ist. Captive Portals wirken sichtbar und kontrollierbar. Gemeinsam genutzte Passwörter fühlen sich einfach an. Aber beide Ansätze verlagern die Komplexität nur nachgelagert.
Die versteckten Kosten tragen der Empfang, die IT-Teams und die Endnutzer, die einfach nur möchten, dass die Verbindung funktioniert. In der Praxis ist das neue Begrüßungskonzept besser, weil es WiFi als verwalteten Identitätsdienst und nicht als Anmelderitual behandelt.
Wie passwortlose WiFi Assistenten funktionieren
Am einfachsten lässt sich dies mit einem digitalen Reisepass vergleichen.
Ein Benutzer registriert sich einmal. Sein Gerät erhält eine vertrauenswürdige Anmeldeinformation. Wenn diese Person einen teilnehmenden Standort betritt, überprüft das Netzwerk die Anmeldeinformationen so, wie die Grenzkontrolle einen Reisepass kontrolliert. Ist die Identität gültig und passt die Richtlinie, wird der Zugang automatisch gewährt. Kein gemeinsam genutztes Passwort. Kein Umweg über ein Captive Portal. Kein "Bitte fragen Sie an der Rezeption".
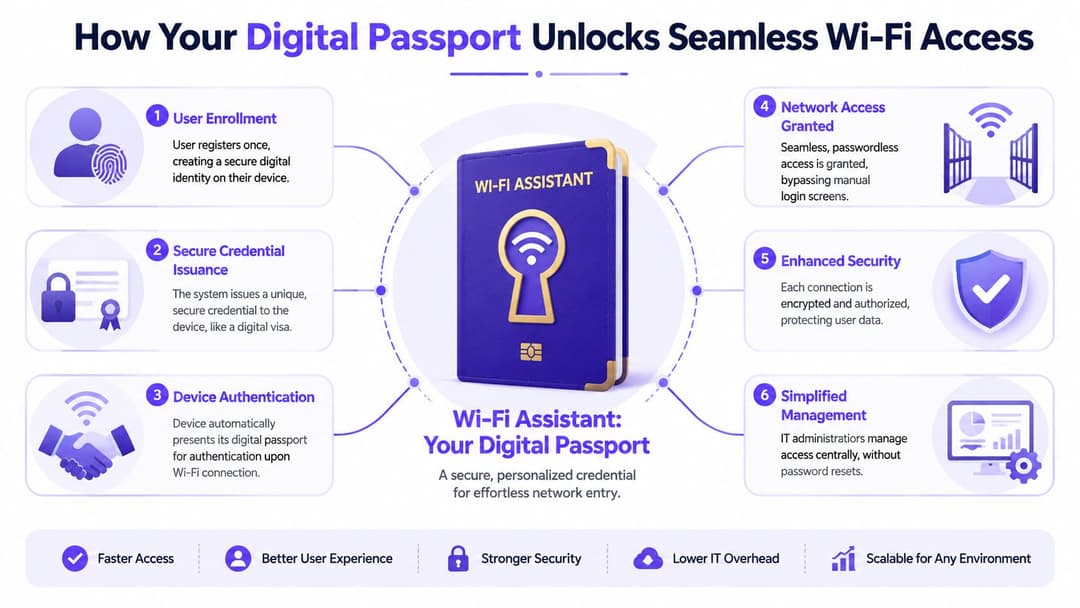
Für ein praktisches Beispiel dieses Modells im Einsatz siehe passwortloser WiFi-Zugang.
Passpoint übernimmt die Erkennung
Passpoint hilft Geräten zu erkennen, dass sie einem Netzwerk vertrauen und ihm automatisch beitreten können. Anstatt den Benutzer zu zwingen, durch eine Liste von Drahtlosnamen zu scrollen und zu raten, welcher der richtige ist, kann das Gerät einen kompatiblen Dienst identifizieren und sich auf kontrolliertere Weise verbinden.
Das ist deshalb so wichtig, weil die manuelle SSID Auswahl ein größeres Problem darstellt, als viele Teams zugeben wollen. Nutzer wählen das falsche Netzwerk. Sie treten schwachen Gast-Overlays bei, anstatt den sicheren Mitarbeiterzugang zu nutzen. Sie ignorieren Aufforderungen. Jeder manuelle Schritt birgt das Risiko von Verzögerungen oder Fehlern.
Passpoint reduziert diese Entscheidungslast. Das Netzwerk signalisiert praktisch: "Ich weiß, mit wem du dich verbinden sollst, und ich weiß, wie das sicher funktioniert."
OpenRoaming weitet das Vertrauen über Standorte hinweg aus
OpenRoaming führt dieses Konzept weiter, indem es vertrauenswürdigen Identitätsanbietern und teilnehmenden Netzwerken ermöglicht, sich gegenseitig zu erkennen. Wenn Passpoint der Mechanismus ist, der dem Gerät hilft, das Netzwerk zu finden und beizutreten, ist OpenRoaming die Roaming-Vereinbarung hinter den Kulissen.
Die Flughafen-Analogie passt hier sehr gut. Ihr Reisepass wird von einer Behörde ausgestellt, aber viele Länder sind sich einig, ihn zu akzeptieren. Auf die gleiche Weise kann sich ein Nutzer einmal registrieren und sich dann an allen teilnehmenden Standorten bewegen, ohne jedes Mal den gesamten Registrierungsprozess durchlaufen zu müssen.
Das ist wichtig für Hotelgruppen, gemischt genutzte Immobilienportfolios, Gesundheitseinrichtungen, Verkehrsknotenpunkte und Einzelhandelsketten. Der Wert liegt nicht nur in der Bequemlichkeit. Es ist die Konsistenz. Das Benutzererlebnis bleibt kohärent, selbst wenn sich die physische Umgebung ändert.
Zertifikate bilden die Vertrauensebene
Der Sicherheitsanker ist die zertifikatsbasierte Authentifizierung, die häufig mit Methoden wie EAP-TLS implementiert wird. Für Nicht-Spezialisten lässt sich dies am einfachsten so beschreiben, dass das Gerät einen kryptografischen Identitätsnachweis anstelle eines auswendig gelernten Passworts mit sich führt.
Passwörter sind so, als würde man denselben Schlüssel an viele verschiedene Personen verteilen. Zertifikate ähneln eher der Vergabe eines eindeutigen, überprüfbaren Ausweises für jedes zugelassene Gerät.
- Gemeinsam genutzte Passwörter verbreiten sich weit über den vorgesehenen Kreis hinaus.
- Zertifikate bleiben gerätespezifisch, was den Widerruf sauberer macht.
- Zugriffsentscheidungen werden granular, da die IT die Richtlinien an die Identität und den Gerätestatus koppeln kann.
- Die Benutzererfahrung verbessert sich, da Benutzer ihre Zugangsdaten nicht ständig neu eingeben müssen.
Ein guter wi fi assistant verbindet Menschen nicht nur schneller. Er sorgt dafür, dass das Vertrauensmodell des Netzwerks weniger anfällig ist.
Was Benutzern auffällt und was nicht
Benutzer merken, dass WiFi "einfach funktioniert". Sie bewegen sich zwischen Standorten, Etagen oder Abteilungen und bleiben mit weitaus weniger Unterbrechungen verbunden.
Was sie nicht bemerken, ist der viel wichtigere Teil. Identitätsprüfungen, Richtliniendurchsetzung, Verschlüsselung und Roaming-Entscheidungen laufen stillschweigend im Hintergrund ab. Genau so sollte es auch sein. Die beste Netzwerkunterstützung ist nahezu unsichtbar.
Wichtige Sicherheits- und Betriebsvorteile erschließen
Der Business Case wird wesentlich überzeugender, sobald Sie dies nicht mehr als reine Komfortfunktion betrachten, sondern als Teil der Control-Plane-Infrastruktur behandeln.
Sicherheitsgewinne, die Sie tatsächlich nutzen können
Gemeinsam genutzte Passwörter führen zu einem permanenten Governance-Problem. Sie werden in Notiz-Apps kopiert, auf Whiteboards geschrieben, nach Rollenwechseln weiterverwendet und an Dritte weitergegeben, weil es praktisch erscheint. Sobald das passiert, basiert Ihr Sicherheitsmodell nur noch auf Hoffnung.
Ein passwortloser WiFi-Assistent ändert das. Der Zugriff kann an eine Person, ein Gerät oder beides gebunden werden. Wenn jemand das Unternehmen verlässt, die Rolle wechselt oder ein Gerät verliert, kann die IT den Zugriff gezielt widerrufen, anstatt einen einzigen gemeinsamen Netzwerkschlüssel zu ändern und alle Benutzer zu stören.
Sicherheitsteams profitieren zudem von einer klareren Ausrichtung auf den Zero Trust-Ansatz:
- Die Identität steht an erster Stelle und nicht der bloße Besitz eines Passworts.
- Richtlinien können sich je nach Benutzergruppe unterscheiden, z. B. für Mitarbeiter, Gäste, externe Dienstleister und unmanaged Geräte.
- Die Verschlüsselung kann direkt ab dem Start der Sitzung angewendet werden, anstatt nach einer offenen Verbindung nachträglich hinzugefügt zu werden.
- Die Auditierbarkeit verbessert sich, da der Zugriff mit verwalteten Identitätsdaten anstelle von gemeinsam genutzten Passwörtern verknüpft ist.
Für einen umfassenderen Überblick über die beteiligten Kontrollmechanismen ist dieser Leitfaden für sichere drahtlose Netzwerke nützlich.
Betriebliche Gewinne, die sich schnell zeigen
Aus betrieblicher Sicht lässt sich der Vorteil einem CIO noch einfacher erklären. Weniger Personen scheitern beim Verbindungsaufbau. Weniger Personen rufen den Support an. Weniger Mitarbeiter an vorderster Front müssen als inoffizielle Support-Techniker einspringen.
Der Nutzen vervielfacht sich, wenn zusätzlich ein KI-gestützter Support bereitgestellt wird. Laut Enxoos Analyse des AI WiFi Assistant Self-Service können Enterprise-grade AI WiFi Assistant-Systeme 60 - 70 % der routinemäßigen Verbindungsdiagnosen automatisieren. Dies reduziert die durchschnittliche Lösungszeit sowie die Kosten im Callcenter und identifiziert gleichzeitig Upselling-Möglichkeiten, die den ARPU steigern.
Das bedeutet nicht, dass jede Organisation vom ersten Tag an einen Chatbot benötigt. Es bedeutet vielmehr, dass die moderne Architektur eine Grundlage schafft, auf der Diagnose, Richtlinien und der Kundenkontext optimal zusammenspielen können.
Was funktioniert und was nicht
Erfolgsentscheidend ist es, sich wiederholende Aufgaben aus der User Journey zu entfernen. Automatische Registrierungsabläufe, eine saubere Identitätsintegration und eine sinnvolle rollenbasierte Segmentierung sorgen dafür, dass der Supportaufwand ganz natürlich sinkt.
Was nicht funktioniert, ist, ein veraltetes Captive Portal zu nehmen und es als Modernisierung zu tarnen. Wenn sich Benutzer immer noch ein Passwort merken müssen, sich ständig neu authentifizieren oder Mitarbeiter anrufen müssen, um online zu gehen, hat das Unternehmen das Modell nicht geändert. Es hat lediglich die Anmeldeseite neu gestaltet.
Leitfaden für Enterprise Deployment und Integration
Eine erfolgreiche Bereitstellung beginnt mit der Identität, nicht mit den Access Points.
Zu viele Projekte beginnen mit einer Diskussion über die Erneuerung der Hardware, selbst wenn das eigentliche Problem in der Registrierung, den Richtlinien und dem Lebenszyklusmanagement liegt. Wenn Sie nicht festlegen, wer sich verbinden darf, wie Vertrauen aufgebaut und wie der Zugriff widerrufen wird, können Ihnen auch neuere Access Points nicht helfen.
Für eine implementierungsorientierte Referenz ist dieser Leitfaden zur Bereitstellung von passwortlosem WiFi ein guter Ausgangspunkt, um Ansätze zu vergleichen.
Mit Identitätsquellen beginnen
Die meisten Unternehmen verfügen bereits über die erforderliche Identitätsebene. Die praktische Aufgabe besteht darin, die WiFi-Richtlinien mit Systemen wie Microsoft Entra ID, Google Workspace oder Okta zu verknüpfen und dann zu entscheiden, welche Benutzergruppen welchen Netzwerkberechtigungen zugeordnet werden.
Ein unkomplizierter Rollout folgt in der Regel diesem Muster:
- Zuerst Nutzergruppen definieren. Trennen Sie Mitarbeiter, Gäste, Auftragnehmer und nicht verwaltete Geräte, bevor Sie SSIDs konfigurieren.
- Den Registrierungspfad wählen. Mitarbeiter können eine verzeichnisgestützte Anmeldung und Gerätebereitstellung nutzen. Gäste können einen einmaligen Registrierungsprozess nutzen, der ein vertrauenswürdiges Profil installiert.
- Widerrufsregeln frühzeitig festlegen. Das Offboarding sollte automatisch erfolgen, wenn sich die Identität im Quellsystem ändert.
- Festlegen, wo Altsysteme verbleiben. Einige IoT- und Spezial-Endpunkte erfordern weiterhin eine alternative Handhabung.
Hardware als Overlay-Entscheidung betrachten
In vielen Umgebungen setzen moderne WiFi-Assistenten-Funktionen auf der bestehenden drahtlosen Infrastruktur von Unternehmen auf, anstatt diese komplett zu ersetzen. Aus diesem Grund können Organisationen, die Plattformen von Meraki, Aruba, Ruckus, Mist oder UniFi nutzen, das Zugangserlebnis oft modernisieren, ohne direkt die gesamte Infrastruktur neu planen zu müssen.
Eine Option in dieser Kategorie ist Purple, das passwortfreie Authentifizierung, identitätsbasierten Zugriff und Integrationen für Gäste- und Mitarbeiter-Journeys in unterstützten Netzwerkumgebungen bietet. Das ist wichtig, wenn Sie Gästeerlebnis, Authentifizierung und Analysen in einem einzigen Betriebsmodell verbinden müssen.
Die erfolgreichsten Bereitstellungen vermeiden ein klassisches "Abreißen und Ersetzen". Sie verbessern zuerst die Identitätsverwaltung und erweitern Abdeckung sowie Richtlinien dann in Phasen.
Rollout in Phasen statt per Big Bang
Eine schrittweise Bereitstellung ist in der Regel sicherer, als jeden Standort gleichzeitig umzustellen.
Beginnen Sie mit einer eingegrenzten Gruppe, wie z. B. den Mitarbeitern der Zentrale, einem einzelnen Hotelstandort oder einer einzelnen Krankenhausabteilung. Beobachten Sie, wo die Registrierung ins Stocken gerät, wo Nutzer Unterstützung benötigen und wo Altgeräte die Annahmen durchkreuzen. Erweitern Sie erst dann den Umfang.
Nützliche Kontrollpunkte sind unter anderem:
- Führen Sie ein Pilotprojekt für eine Zielgruppe erfolgreich durch, bevor Sie mehrere Personas hinzufügen.
- Halten Sie die Richtlinien für Gäste und Mitarbeiter getrennt, selbst wenn sie dieselbe zugrunde liegende Infrastruktur nutzen.
- Kommunizieren Sie die Änderung für die Benutzer klar und deutlich, damit die Mitarbeiter wissen, warum alte Passwörter nicht mehr gültig sind.
- Messen Sie die Support-Trends während des Rollouts, um Reibungspunkte frühzeitig zu erkennen.
Die technischen Details sind wichtig, aber das Betriebsmodell ist entscheidender. Wenn Identität, Richtlinien und Kommunikation aufeinander abgestimmt sind, fühlt sich die Bereitstellung kontrolliert und nicht störend an.
Praxisnahe Anwendungsfälle und Nachweis des ROI
Ein moderner wi fi assistant beweist sich im alltäglichen Betrieb, nicht auf den Folien einer Präsentation.
Beispiele für Hotellerie, Einzelhandel und Arbeitsplatz
Im Gastgewerbe liegt der Vorteil auf der Hand. Ein wiederkehrender Gast sollte sich nicht jedes Mal neu registrieren müssen, wenn er ein Hotel derselben Markenfamilie betritt. Wenn das Netzwerk sein Gerät erkennt und sich sicher verbindet, fühlt sich der Aufenthalt professioneller an. Das WiFi ist kein Hindernis mehr, sondern wird Teil des Willkommensgrusses.
Im Einzelhandel erweitert sich diese Perspektive. Der sichere, identitätsbasierte Zugriff kann mit Analysen kombiniert werden, die Betreibern helfen, Bewegungsmuster, wiederkehrende Besuche und die Interaktion vor Ort zu verstehen. Das ist einer der Gründe, warum der Markt für WiFi-Analysen Prognosen zufolge von 16,68 Milliarden USD im Jahr 2024 auf 90,03 Milliarden USD bis 2033 wachsen soll, angetrieben durch die Nachfrage von Unternehmen nach Erkenntnissen über das Kundenverhalten und betriebliche Effizienz.
Am Arbeitsplatz ist Roaming der stille Held. Mitarbeiter bewegen sich zwischen Etagen, Gebäuden oder Standorten, ohne sich mit Anmeldedaten herumschlagen zu müssen. Der Produktivitätsschub resultiert meist aus weniger Unterbrechungen, einer saubereren Zugriffskontrolle und einem geringeren Support-Aufwand - und nicht aus einer auffälligen Frontend-Funktion.
Eine ähnliche Erwartungshaltung besteht mittlerweile in flexiblen Arbeitsumgebungen. Wenn Sie sich ansehen, wie Reisende und Remote-Worker ihre Arbeitsbereiche auswählen, ist dieser Einblick in das community-gesteuerte Coworking in Funchal eine nützliche Erinnerung daran, dass eine zuverlässige, reibungslose Konnektivität zum Teil des Produkts geworden ist und nicht nur Teil der Infrastruktur.
Wie man den ROI ohne Rätselraten nachweist
Die stärksten ROI-Diskussionen basieren auf operativen Belegen, denen der CIO bereits vertraut.
Achten Sie auf Indikatoren wie:
- Support-Aufwand. Sinkt die Anzahl der verbindungsbezogenen Tickets und Anfragen am Empfang?
- Benutzerkontinuität. Können wiederkehrende Gäste und Mitarbeiter ohne Unterbrechungen online gehen?
- Sicherheitsniveau. Hat das Unternehmen die Abhängigkeit von gemeinsam genutzten Passwörtern und der manuellen Verteilung von Zugangsdaten verringert?
- Kommerzielle Erkenntnisse. Helfen die über das WiFi gewonnenen First-Party-Daten den Marketing-, Betriebs- oder Raumplanungsteams, mit mehr Sicherheit zu agieren?
Wenn das Netzwerk nur Zugang bietet, ist es ein Kostenfaktor. Wenn es vertrauenswürdigen Zugang und nutzbare Betriebsdaten liefert, verhält es sich wie ein echter Vermögenswert.
Ein Hinweis für das Gesundheitswesen und verteilte Standorte
Das Gesundheitswesen ist ein besonders interessantes Beispiel, da der Wert weit über den Gastzugang für Patienten hinausgeht. Trusts und Betreiber mit mehreren Standorten benötigen oft eine bessere Unterstützung für die Mobilität der Mitarbeiter, das Gerätemanagement und die sichere Authentifizierung in Altbauten und gemischten Liegenschaften. Das Gleiche gilt für regionale Standorte mit ungleichmäßiger Infrastruktur, wo ein einfacheres, zentral verwaltetes Vertrauensmodell viel lokale Komplexität beseitigen kann.
Genau hier lässt sich der ROI oft am einfachsten rechtfertigen. Nicht in einer abstrakten „Innovationssprache“, sondern in reibungsloseren Arbeitsabläufen, weniger Zugriffsproblemen und einer besseren Kontrolle in einer fragmentierten Umgebung.
Die Zukunft der Konnektivität ist mühelos
Die sinnvollere Art, über einen wi fi assistant nachzudenken, ist nicht als Komfortfunktion für das Mobiltelefon, sondern als unsichtbare Betriebsebene für modernen Zugang.
Die Unternehmen, die sich durchsetzen werden, sind nicht diejenigen mit den ansehnlichsten Captive Portals. Es werden diejenigen sein, die dafür sorgen, dass sich die Konnektivität an jedem Standort und bei jedem erneuten Besuch automatisch, sicher und konsistent anfühlt. Das erfordert ein identitätsbewusstes Design, passwortfreies Vertrauen und Roaming-Vereinbarungen, die über ein einzelnes Gebäude hinausgehen.
Für CIOs ist das der entscheidende Wandel. WiFi ist nichts mehr, womit sich die Benutzer herumschlagen müssen, sondern etwas, das das Unternehmen hervorragend orchestriert. Die Mitarbeiter bleiben produktiv. Gäste bemerken den Beitrittsprozess gar nicht mehr. Sicherheitsteams erhalten eine sauberere Kontrolle. Betriebsteams verbringen weniger Zeit mit der Behebung vermeidbarer Reibungspunkte.
Die Zukunft der Konnektivität ist nicht lauter. Sie ist leiser. Sie arbeitet im Hintergrund, und genau das ist es, was Benutzer daran schätzen.
Wenn Sie prüfen, wie Sie von Captive Portals und gemeinsam genutzten Passwörtern zu einem identitätsbasierten, passwortlosen Zugang übergehen können, ist Purple als Teil dieser engeren Auswahl eine Evaluierung wert. Der Fokus liegt auf der sicheren Authentifizierung von Gästen und Mitarbeitern, dem roamingfreundlichen Zugang und den betrieblichen Daten, die Teams benötigen, um die Investition zu belegen.



