Das Beschaffungsmeeting beginnt mit vertrauten Versprechen. Jeder Anbieter beschreibt seine Business Wireless Access Points als enterprise-fähig, und jedes Datenblatt stellt die Funkgeschwindigkeiten an erste Stelle. Doch die IT-Leitung, die für ein Hotel mit 200 Zimmern verantwortlich ist, benötigt mehr als beeindruckende Zahlen auf dem Papier: Das Netzwerk muss mit zeitgleich anreisenden Gästen, dem Personal, das sich zwischen den Etagen bewegt, und Geräten, die unterschiedliche Zugriffsrechte benötigen, zurechtkommen.
Aus diesem Grund ist ein Access Point nicht nur ein Sender. Hier treffen RF-Design, Netzwerkmanagement und Identitätsrichtlinien aufeinander. Eine bei der Beschaffung getroffene Entscheidung kann das Onboarding von Gästen, die Sicherheit der Mitarbeiter, Analysen und die laufenden Betriebskosten des Netzwerks maßgeblich beeinflussen. Die entscheidenden Fragen lauten nicht nur, wie schnell der AP übertragen kann, sondern wie er verwaltet wird, wie sich Benutzer authentifizieren und ob das Gesamtdesign unter realen Bedingungen vor Ort funktioniert.
Warum der richtige Access Point alles verändert
Im Hotel können zwei APs mit ähnlichen Spezifikationen sehr unterschiedliche Ergebnisse liefern. Einer eignet sich möglicherweise für eine zentrale, offene Lobby, stößt jedoch in durch dicke Wände getrennten Zimmern an seine Grenzen. Ein anderer bietet vielleicht eine bessere Kontrolle über Funkeinstellungen und das zentrale Management, erfordert jedoch Lizenzen oder Integrationen, die das Hotelteam nicht eingeplant hat. In der Praxis steht und fällt der Erfolg des Netzwerks mit der Kombination aus Hardware, Platzierung, kabelgebundener Infrastruktur und Betriebsrichtlinien.
Das Vereinigte Königreich verfügte bereits in der Bewertung von Ofcom aus dem Jahr 2014 über eine erhebliche geschäftliche WiFi-Präsenz. Ofcom schätzte ungefähr 680.000 Enterprise-WiFi-Netzwerke, wobei Arbeitsstätten mit 10 oder mehr Mitarbeitern als Stellvertreter für Implementierungen in mittleren und großen Unternehmen dienten. Die Schätzung repräsentierte Gebäude mit Abdeckung, nicht die Anzahl einzelner Access Points. Ofcom wies darauf hin, dass größere Objekte wie Hotels und Einkaufszentren in der Regel mehrere APs benötigen würden. (Ofcoms Bewertung von Enterprise-WiFi-Netzwerken)
Dieser Unterschied ist für jeden wichtig, der eine reale Bereitstellung plant. Ein einzelnes Gerät bietet möglicherweise ein ausreichendes Signal in einem kleinen Raum, während ein großes Gebäude eine koordinierte AP-Platzierung und zentrale Richtlinien benötigt, um Mitarbeiter, Besucher und betriebliche Geräte zu versorgen. Die gleiche Ofcom-Bewertung modellierte Funkstörungen, die Access Points in ungefähr 1,2 % der Unternehmensnetzwerke oder etwa 8.000 Netzwerken betreffen, mit einer geringeren geschätzten Auswirkung auf Endgeräte. Das ist eine Erinnerung daran, dass HF-Bedingungen Aufmerksamkeit verdienen, selbst wenn die Abdeckung einfach aussieht.
Denken Sie über das Funkmodul hinaus
Eine gute Kaufentscheidung verbindet drei Dinge. RF-Leistung bestimmt, ob Geräte das Netzwerk dort zuverlässig nutzen können, wo Menschen arbeiten. Management bestimmt, ob das IT-Team einheitliche Einstellungen anwenden, Fehler überwachen und die Flotte warten kann. Identitätsintegration bestimmt, wer Zugriff erhält, was erreicht werden kann und wie schnell der Zugriff entzogen werden kann.
Diese Entscheidungen haben nachgelagerte Auswirkungen. Eine Gäste-SSID, die ein gemeinsames Passwort nutzt, ist zwar einfach einzurichten, erschwert jedoch die Zuordnung und den Widerruf von Zugriffsrechten. Ein leistungsfähiger AP kann diese Governance-Lücke nicht alleine schließen. Ebenso kann eine sichere Authentifizierungsplattform eine schlechte Platzierung oder ein überlastetes Funknetz nicht kompensieren.
Die praktische Kauffrage lautet daher nicht, welcher AP die eindrucksvollste Höchstgeschwindigkeit bietet. Es geht darum, welche Plattform zum Gebäude, den Benutzergruppen, dem kabelgebundenen Netzwerk und dem Betriebsteam passt. Betrachten Sie den AP als physischen Anker dieser Entscheidungen, um den Anbietervergleich nützlicher als einen reinen Datenblatt-Wettbewerb zu gestalten.
Was einen Access Point Business-Class macht
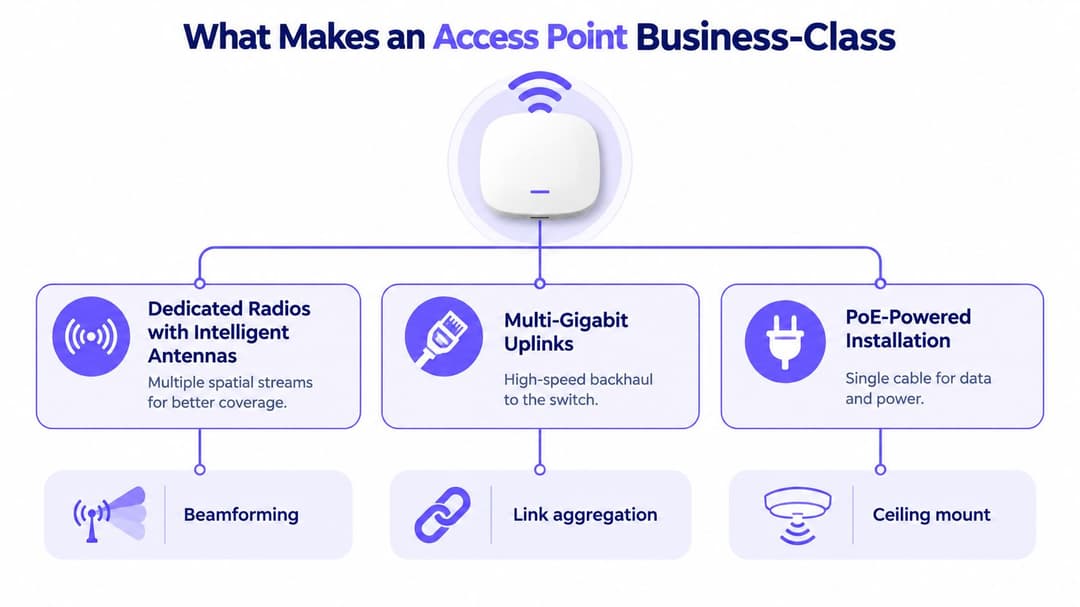
Ein Heim-Router vereint mehrere Aufgaben in einem Gerät. Ein Business-AP verbindet sich in der Regel mit einem kabelgebundenen Netzwerk und bietet verwalteten drahtlosen Zugriff, während Switching, Routing, Sicherheitsrichtlinien und Internetzugang an anderer Stelle angesiedelt sein können. Der Unterschied ähnelt einem Lichtschalter im Vergleich zu einer gebäudeweiten Elektroinstallation: Jeder AP deckt einen lokalen Bereich ab, aber die Organisation benötigt eine gemeinsame Steuerung und ein einheitliches Verhalten auf dem gesamten Gelände.
Betrachten Sie die Hardware im Gesamtzusammenhang
Beginnen Sie mit den Funkmodulen und Antennen. Business-APs verfügen oft über mehrere Funkmodule und Spatial Streams sowie über Antennensysteme, die zur Steuerung von Abdeckung und Interferenzen entwickelt wurden. Beamforming kann dabei helfen, die Übertragung gezielt auf Endgeräte auszurichten, ersetzt jedoch weder eine sinnvolle Platzierung noch eine RF-Messung. Prüfen Sie bei Spezialbereichen wie Räumen mit hohen Decken, ob der Hersteller Antennenoptionen anbietet, die zur Montageposition und zum Abdeckungsmuster passen.
Überprüfen Sie als Nächstes die kabelgebundene Verbindung. Ein Funkmodul, das zu einem hohen Gesamtdurchsatz fähig ist, kann diese Leistung nicht über einen zu gering dimensionierten Uplink erbringen. Multi-Gigabit-Ethernet kann angemessen sein, wenn die erwartete WiFi-Last dies rechtfertigt, aber der Switch muss die Schnittstelle unterstützen und der Kabelweg muss geeignet sein. Überprüfen Sie auch die Leistungsanforderungen des APs mit der PoE-Kapazität des Switches. Wenn der AP mehr Leistung benötigt, als der Switch liefert, sind einige Funktionen oder Funkkonfigurationen möglicherweise nicht verfügbar.
Bedenken Sie schließlich, wie der AP installiert und gewartet wird. Ein an der Decke montiertes Gerät mit einem einzigen Ethernet-Kabel, das sowohl Strom als auch Daten überträgt, kann die Bereitstellung sauberer gestalten - aber nur, wenn Verkabelung, Switch-Kapazität und Montageplan gemeinsam konzipiert werden. Eine zentrale Firmware-Verwaltung und flächendeckende Konfiguration sind ebenso wichtig: Die individuelle Konfiguration kann anfällig für Fehler werden, sobald ein Standort viele APs umfasst.
Kaufen Sie nicht nur die Bezeichnung
"Enterprise" auf einer Produktseite sagt Ihnen nicht, ob das Gerät das Verwaltungsmodell, die Authentifizierungsmethoden oder die Integrationen unterstützt, die Ihre Organisation benötigt. Bitten Sie den Lieferanten, die zentrale Konfiguration, die Firmware-Steuerung, das betriebliche Monitoring und die Art und Weise zu demonstrieren, wie der AP das Roaming über einen Standort mit mehreren APs verarbeitet.
Prüfen Sie, ob das Produkt das von Ihnen vorgesehene Netzwerkdesign durchsetzen kann, einschließlich Segmentierung und der erfordlichen Authentifizierung. Bestätigen Sie anschließend das Supportmodell und etwaige laufende Plattformanforderungen. Die passenden Business Wireless Access Points sind nicht einfach nur leistungsstärkere Versionen von Geräten für den privaten Gebrauch. Sie sind Komponenten in einem verwalteten System, und ihr Wert hängt davon ab, wie gut die Hardware mit diesem System zusammenarbeitet.
Die Funktionen auf dem Datenblatt, die wirklich zählen
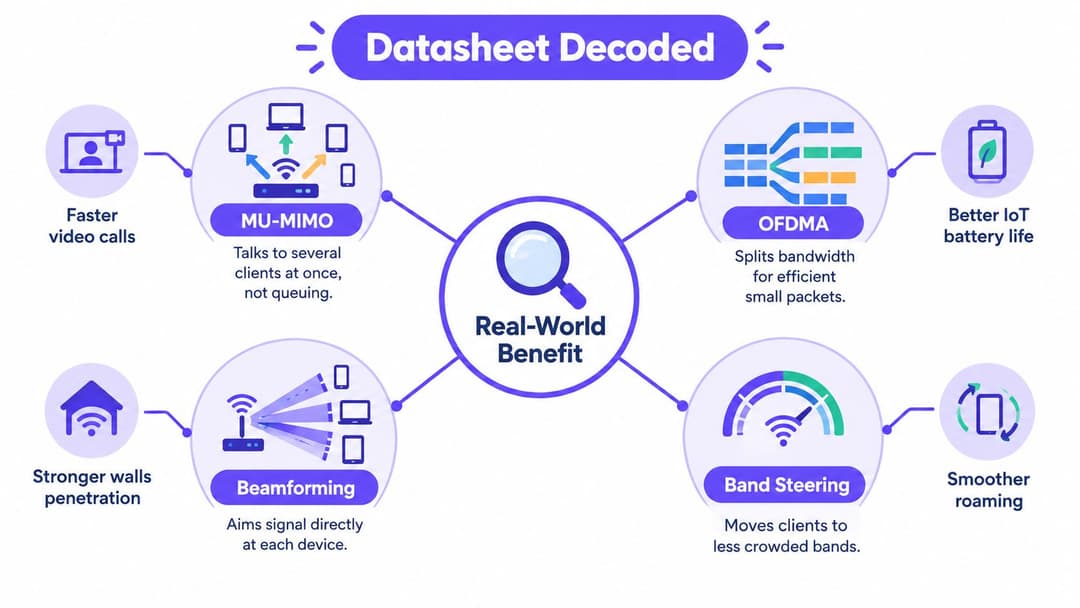
Wenn ein AP einem Live-Netzwerk beitritt, betrifft seine Funktionsliste mehr als nur die Funkleistung. Client-Kompatibilität, Authentifizierung, Segmentierung und Analysen hängen alle davon ab, wie sich das Gerät in das Gesamtdesign einfügt. Beurteilen Sie jede Funktion anhand des Datenverkehrs, der Identitätskontrollen und der Infrastruktur, die sie unterstützen muss.
Effizienz, Sicherheit und Transparenz
MU-MIMO ermöglicht es einem AP, mit mehreren kompatiblen Clients parallel zu kommunizieren, anstatt jede Übertragung in einer einfachen Warteschlange abzuarbeiten. Der Gewinn hängt von den Client-Funktionen, dem Datenverkehrsmuster und den Funkbedingungen ab. Betrachten Sie es als Effizienzfunktion und nicht als Garantie dafür, dass jedes Gerät die beworbene Spitzenrate erreicht.
OFDMA, verfügbar mit WiFi 6, teilt einen Kanal in kleinere Ressourcen-Einheiten auf. Dies kann einem AP helfen, kurze Übertragungen von verbundenen Geräten neben schwererem Anwendungsverkehr zu bewältigen. Die GovWifi-Richtlinie der britischen Regierung empfiehlt WiFi 6, wo immer möglich, und rät dazu, eine hohe minimale Basisdatenrate einzustellen, während veraltete niedrige Raten deaktiviert werden sollten. Clients mit niedriger Rate können übermäßig viel Sendezeit verbrauchen, überprüfen Sie daher die Kompatibilität, bevor Sie Raten-Einstellungen ändern. (GovWifi-Anforderungen für Drahtlosnetzwerke)
Sicherheit verdient die gleiche Aufmerksamkeit wie die Funkleistung. Prüfen Sie bei Mitarbeiternetzwerken, wie der AP die identitätsbasierte Authentifizierung und Verschlüsselung unterstützt und ob diese Kontrollen in Ihre Identitäts- und Richtliniensysteme integriert werden können. WPA3-Enterprise und 802.1X eignen sich für Konzepte mit individuellen Zugangsdaten oder Zertifikaten, aber auch der Authentifizierungsdienst und die Endgerätekonfiguration müssen geplant werden. Ein Sicherheits-Label eines APs ersetzt keine Identitätsarchitektur. Für eine ausführlichere Behandlung dieser Entscheidungen lesen Sie den Enterprise-WiFi-Sicherheitsleitfaden zu Authentifizierung, Verschlüsselung und Richtliniendesign.
Prüfen Sie den gesamten Pfad, nicht nur die Funktionsliste
Ein Bluetooth Low Energy-Radio kann Standortdienste oder Geräte-Workflows unterstützen. Sein Wert hängt von einem definierten Anwendungsfall und einer Plattform ab, die die Daten angemessen verarbeiten kann. Bestätigen Sie, welche Anwendungen die Informationen nutzen, wer darauf zugreifen kann und wie die Erfassung zu den Datenschutz- und Aufbewahrungsanforderungen passt.
Der kabelgebundene Uplink kann die Funkverbindung einschränken. Die Richtlinien der britischen Regierung identifizieren Schnittstellen mit 1, 2,5, 5 und 10 Gbps als typische AP-Optionen. Wenn die gewählte Funkkonfiguration mehr Aggregatverkehr erzeugen kann, als eine 1-Gbps-Verbindung überträgt, wird der Uplink zum Engpass. Das bedeutet nicht, dass jeder Standort den größten Port benötigt. Passen Sie AP und Switch an die erwartete Last an.
Klassifizieren Sie vor dem Kauf jede Funktion als erforderlich, später nützlich oder für die Bereitstellung irrelevant. Priorisieren Sie sichere Authentifizierung, ausreichende PoE- und Uplink-Kapazität sowie auf den Standort abgestimmte RF-Funktionen. Proprietäre Analyse- und Verwaltungsfunktionen können einen Mehrwert bieten, aber auch Abhängigkeiten schaffen. Prüfen Sie, ob die Organisation deren Integrationsanforderungen und die Auswirkungen auf zukünftige Entscheidungen akzeptiert.
Wahl zwischen Cloud-, Controller- und Standalone-Management
Das Managementmodell ist eine betriebliche Entscheidung und nicht nur eine Präferenz für ein bestimmtes Dashboard. Eine cloud-verwaltete Flotte kann einem schlanken Team dabei helfen, einheitliche Einstellungen über Standorte hinweg anzuwenden, während ein Controller-basiertes Design für eine Organisation geeignet sein kann, die eine lokale Steuerung bevorzugt. Standalone-APs können dort funktionieren, wo Bereitstellungen klein und die Anforderungen einfach sind, sie bedeuten jedoch mehr Konfigurations- und Konsistenzaufwand für den Administrator.
| Verwaltungsmodell | Optimal geeignet für | Wichtigster Kompromiss |
|---|---|---|
| Cloud-managed | Verteilte Standorte und Teams, die eine zentrale Transparenz benötigen | Abhängig vom Cloud-Dienst, der Lizenzierung und dem Datenverarbeitungsmodell des Anbieters |
| Controller-basiert | Standorte, die eine zentrale Richtlinie mit lokalam Controller-Betrieb erfordern | Erfordert Controller-Planung, Wartung und eine passende Integration |
| Standalone | Kleine Bereitstellungen mit begrenzter betrieblicher Komplexität | Individuelle Konfiguration erschwert Konsistenz und Flottenübersicht |
Wählen Sie passend zu Ihrem vorhandenen Team
Cloud-Management ist dann am nützlichsten, wenn Administratoren APs über mehrere Standorte hinweg einsehen und warten müssen, ohne zu jedem Standort reisen zu müssen. Prüfen Sie vor der Auswahl die Lizenzbedingungen, die Internetabhängigkeit, die Anforderungen an die Datensouveränität und die Qualität der APIs der Plattform. Ein attraktives Dashboard ist weniger nützlich, wenn es nicht die Ereignisse oder Client-Informationen liefern kann, die Ihre Betriebs- und Analysesysteme benötigen.
Eine Controller-basierte Bereitstellung verlagert mehr Verantwortung auf die lokale Infrastruktur und das Netzwerkteam. Sie kann angemessen sein, wenn die Organisation ein bestimmtes Betriebsmodell benötigt oder bereits die Controller-Umgebung des Anbieters nutzt. Prüfen Sie, was mit dem AP-Service passiert, wenn der Controller nicht verfügbar ist, und ob Authentifizierung, Roaming und Überwachung wie vorgesehen fortgesetzt werden.
Eine eigenständige Verwaltung hält die Architektur zunächst einfach. Sie kann jedoch umständlich werden, wenn Einstellungen auf vielen Geräten wiederholt werden müssen, insbesondere wenn Mitarbeiter-, Besucher- und Betriebsnetzwerke konsistent behandelt werden sollen. Wenn die Organisation ein Wachstum erwartet oder eine zuverlässige flächendeckende Transparenz benötigt, sollten Sie den zukünftigen Verwaltungsaufwand in die Entscheidung einbeziehen, anstatt nur die initialen Gerätekosten zu vergleichen.
Testen Sie die Integration vor der Kaufentscheidung
Fordern Sie Anbieter auf zu zeigen, wie Einstellungen bereitgestellt werden, wie die Firmware gesteuert wird und was passiert, wenn ein AP seine Verwaltungssendung verliert. Testen Sie anschließend den Datenpfad zu den Identitäts-, Protokollierungs- und Analysesystemen. Die richtige Antwort hängt von den Fähigkeiten des Teams, den betrieblichen Rahmenbedingungen und den Integrationsanforderungen ab - nicht von einer universellen Präferenz für Cloud- oder On-Premises-Management.
Dimensionierung und RF-Planung für reale Gebäude
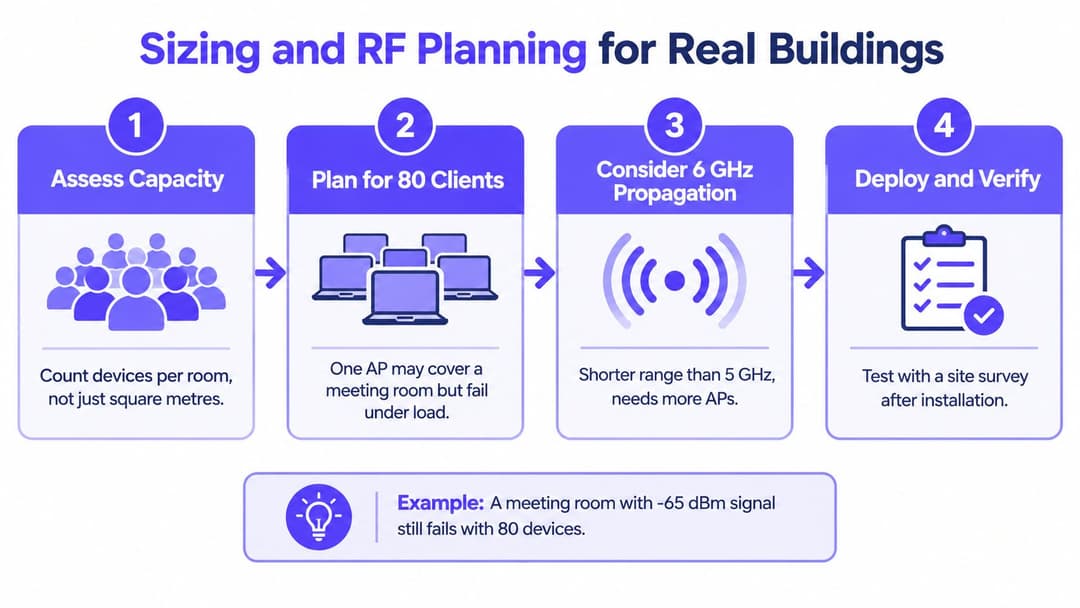
Eine Abdeckungskarte kann gut aussehen, während sich Benutzer darüber beschweren, dass das WiFi in Besprechungen fehlschlägt. Das passiert, weil Signalstärke und Kapazität nicht dasselbe sind. Ein AP erreicht möglicherweise jede Ecke eines Raums, stößt jedoch an seine Grenzen, wenn viele Geräte gleichzeitig um Sendezeit konkurrieren.
Richten Sie das Design an der Nutzung aus
Beginnen Sie mit den Personen, Geräten und Anwendungen in den einzelnen Bereichen. Ein Hotelzimmer, eine Klinik und ein Tagungsraum nehmen zwar eine ähnliche Fläche ein, stellen jedoch unterschiedliche Anforderungen an das Netzwerk. Ein Anforderungsprofil sollte festlegen, wo sich Benutzer aufhalten, welche Geräte sie bei sich tragen, welche Anwendungen geschäftskritisch sind und wo betriebliche Geräte eine zuverlässige Konnektivität benötigen.
Nutzen Sie Gebäudepläne zur Erstellung eines prädiktiven Designs, betrachten Sie diese Prognose jedoch nicht als Bereitstellungsgarantie. Wände, Türen, Möbel, benachbarte Netzwerke und die Montagehöhe beeinflussen das Ergebnis. Validieren Sie vorgeschlagene Standorte mit einer Messung vor Ort und testen Sie das installierte Netzwerk anschließend mit repräsentativen Endgeräten sowie den täglich genutzten Anwendungen. Durchsatztests und Überprüfungen der Airtime-Auslastung können helfen, Probleme aufzudecken, die eine reine Signalstärkemessung nicht zeigt.
Das Vereinigte Königreich hat das untere 6 GHz-Band, 5925–6425 MHz, für lizenzfreies WiFi und andere RLAN-Technologien freigegeben. Ofcom erlaubt den Innenbereichsbetrieb mit bis zu 250 mW und den Außenbereichsbetrieb mit sehr geringer Leistung mit bis zu 25 mW. (Ofcoms 6 GHz-Spektrum-Erklärung) Dies erweitert das Spektrum für kompatible Geräte, aber eine höhere Frequenz schafft keine universelle Abdeckungsschicht. Das 6 GHz-Band hat generell eine kürzere Signalausbreitung und eine schlechtere Wanddurchdringung als niedrigere Bänder, weshalb der AP-Abstand und das kabelgebundene Backhaul an das Gebäude angepasst werden müssen.
Lassen Sie Installateure ihre Arbeit nachweisen
Fragen Sie für jeden geplanten AP-Standort, welche Kapazität er bedient, welche Bänder verwendet werden und wie die Installation an Switching und PoE angebunden ist. In dicht besiedelten Umgebungen empfiehlt die GovWifi-Richtlinie zudem, Rollouts auf maximal vier SSIDs pro Band und Standort zu beschränken, da SSIDs selbst bei geringer Anwendungsnachfrage Steuerungs-Traffic erzeugen. Halten Sie Netzwerkrollen übersichtlich, ohne für jede Benutzerkategorie eine eigene SSID zu erstellen.
Die Kanalbreite ist eine weitere Designentscheidung und kein reines Abhaken von Funktionen. Dieselbe GovWifi-Empfehlung rät zu 40-MHz-Kanälen für 802.11n/ac-Netzwerke - ein konservativer Ansatz, der die Wiederverwendung von Kanälen in dichten Umgebungen unterstützen kann. Lassen Sie sich vom Installateur den Kanalplan erklären und wie dieser benachbarte Netzwerke berücksichtigt, anstatt Standardeinstellungen ohne Überprüfung zu übernehmen.
Für die praktische HF-Planung nutzen Sie diesen Leitfaden für WiFi-HF-Engineering als Referenz. Ihre Vorgabe sollte einen prädiktiven Plan, eine Validierung vor Ort, Tests nach der Installation und dokumentierte Änderungen fordern. Das gibt dem IT-Team Nachweise, um zu beurteilen, ob das installierte Netzwerk die Anforderungen des Standorts erfüllt.
Integration von APs mit Identitätsplattformen wie Purple
In einer Hotellobby benötigt ein Gast möglicherweise schnellen Internetzugang, während Mitarbeiter Zugriff auf interne Systeme und eine Möglichkeit zur Identitätsprüfung benötigen. Der Access Point überträgt den Datenverkehr, aber Authentifizierung, Segmentierung und Sitzungsprotokolle hängen davon ab, wie er mit Identitäts- und Netzwerkmanagement-Plattformen verbunden ist. Wählen Sie die AP- und Management-Architektur mit Blick auf diese Workflows.
Passen Sie die Zugangsmethode an den Benutzer an
Ein gemeinsames Gästepasswort ist leicht zu erklären, aber schwer zu kontrollieren, sobald es verbreitet wird. Ein E-Mail- oder SMS-Portal kann ein Identitätssignal erfassen - auf Kosten eines zusätzlichen Schritts für wiederkehrende Besucher und Personen, die schnell einen zuverlässigen Zugang benötigen. Passpoint und OpenRoaming können eine verschlüsselte, profilbasierte Konnektivität ohne wiederholten Portal-Ablauf bieten, sofern die Endgeräte und die Umgebung dies unterstützen. Die Authentifizierung der Mitarbeiter kann zudem an die Identitäts- und Zugriffsrichtlinien der Organisation angebunden werden.
Legen Sie die Governance-Regeln fest, bevor Sie eine Methode wählen. Entscheiden Sie, welche Informationen das System erfasst, wie lange sie gespeichert werden, wer Verbindungsdaten einsehen kann und wie Administratoren den Zugriff widerrufen. Trennen Sie den Datenverkehr von Gästen und Mitarbeitern durch Netzwerkrichtlinien. Testen Sie dann die Anmeldeerfahrung anhand der Anforderungen von Besuchern, Auftragnehmern, Patienten oder Mietern, anstatt jeden Benutzer wie einen einmaligen Gast zu behandeln.
Purple lässt sich bei Controller-gesteuerten und Cloud-verwalteten Umgebungen in die gängigen Enterprise-AP-Anbieter integrieren. Die Unterstützung von OpenRoaming und Passpoint soll eine verschlüsselte Konnektivität ab dem ersten Paket für Gäste sowie einen zertifikatsbasierten Zero-Trust-Zugriff für Mitarbeiter bieten. Validieren Sie diese Funktionen anhand der spezifischen AP-, Controller- und Identitäts-Workflows in Ihrer Bereitstellung.
Hardware- und Identitätsentscheidungen getrennt betrachten
Eine Identitätsplattform und ein AP-Anbieter sind getrennte Entscheidungen. Aruba ClearPass oder das Verwaltungs-Ökosystem von Meraki passen möglicherweise zu bestimmten Umgebungen; eine separate Authentifizierungsschicht kann auf Kompatibilität, Benutzerfreundlichkeit und Administration geprüft werden. Bestätigen Sie, wie der AP oder Controller Authentifizierungsanfragen weiterleitet, wie Richtlinien angewendet werden und welche Verbindungsergebnisse für Administratoren sichtbar sind.
Identitätsbasierte Pre-Shared-Keys können innerhalb eines gemeinsamen Netzwerkdesigns individuelle Zugangsdaten zuweisen, was bei älteren Geräten helfen kann, die keine zertifikatsbasierte Authentifizierung nutzen können. Eine einzelne SSID garantiert keine Sicherheit. Richtlinien müssen Benutzer und Geräte weiterhin entsprechenden Netzwerksegmenten zuweisen und unerwünschten Zugriff untereinander blockieren.
Vergleichen Sie Plattformen anhand praktischer Ergebnisse: Verschlüsselung ab dem ersten Paket, einfache Wiederanmeldung für wiederkehrende Gäste, Sitzungstransparenz für Administratoren und schnelle Zugriffswiderrufe. Diese Übersicht zu identity-based networking beschreibt, wie Authentifizierungsentscheidungen mit der AP-Infrastruktur zusammenhängen. Halten Sie die Authentifizierungsebene nach Möglichkeit flexibel, damit der Austausch von Access Points keine Neugestaltung der Identitäts-Workflows erfordert.
Wann sich WiFi 7 lohnt und wann nicht
Der neueste WiFi-Standard ist nicht automatisch der beste Kauf. Ein AP kann fortschrittliche Funktechnologien unterstützen und dennoch kaum praktischen Nutzen bringen, wenn die meisten Client-Geräte diese nicht nutzen können, das HF-Design des Gebäudes schwach ist oder der kabelgebundene Uplink den Durchsatz begrenzt.
Ein aktuelles britisches Benchmarking meldete die WiFi 6-Ablösung bei 43,4 % der Stichproben und WiFi 7 bei 3,8 %. (UK WiFi-Ablösungs-Benchmarking) Diese Momentaufnahme deutet darauf hin, dass viele Netzwerke immer noch einen gemischten Client-Bestand bedienen. Sie legt nicht fest, was die Geräte einer bestimmten Organisation unterstützen. Überprüfen Sie daher Ihren eigenen Client-Bestand, bevor Sie ein AP-Upgrade als Lösung betrachten.
Finden Sie den tatsächlichen Engpass
WiFi 7 kann sinnvoll sein, wenn das Unternehmen einen echten Kapazitäts- oder Anwendungsbedarf identifizieren kann, wie z. B. in einer Umgebung mit hoher Nutzerdichte bei Veranstaltungen oder im klinischen Umfeld mit anspruchsvollen drahtlosen Arbeitsabläufen. Ein typisches Büro zieht jedoch möglicherweise mehr Nutzen daraus, eine schlechte AP-Platzierung, schwaches Roaming-Verhalten, inkonsistente Authentifizierung oder einen zu gering dimensionierten kabelgebundenen Uplink zu korrigieren. Diese Mängel können selbst nach einer Aktualisierung der Funkmodule bestehen bleiben.
Das untere 6-GHz-Band im Vereinigten Königreich bietet kompatiblen APs eine weitere Spektrumsoption, aber 6 GHz ersetzt nicht die gesamte Abdeckung in den niederen Bändern. Die kürzere Ausbreitung kann engere AP-Abstände, zusätzliche Verkabelung und mehr Installationsaufwand bedeuten. Stellen Sie sicher, dass die Client-Geräte das Band unterstützen und der Anwendungsfall vom verfügbaren Spektrum profitiert, bevor Sie die Planung darauf aufbauen.
Vergleichen Sie die Lebenszykluskosten
Eine fundierte Upgrade-Entscheidung umfasst mehr als den Kaufpreis des APs. Bedenken Sie, ob vorhandene PoE-Switches die ausgewählten Funkmodule mit Strom versorgen können, ob Uplinks aufgerüstet werden müssen, welche Verwaltungs- oder Controller-Lizenzierung gilt und wie viel Aufwand die Überprüfung der Client-Kompatibilität erfordert. Berücksichtigen Sie Installation, RF-Tests und den betrieblichen Aufwand für die Unterstützung eines gemischten Hardware- und Client-Bestands.
Beginnen Sie mit Erkenntnissen aus dem laufenden Betrieb: Client-Mix, Sendezeitnutzung (Airtime), Roaming-Fehler und Leistung geschäftskritischer Anwendungen. Wenn diese Kennzahlen auf eine Radio- oder Frequenzengpass hinweisen, kann eine neuere AP-Generation gerechtfertigt sein. Liegt die Ursache an anderer Stelle, beheben Sie zuerst dieses Problem. Der Kauf von Wi-Fi 7 nur weil es neuer ist, kann dazu führen, dass die eigentliche Ursache für schlechten Service unberücksichtigt bleibt.
Eine Beschaffungs-Checkliste, bevor Sie etwas unterschreiben
Nutzen Sie diese Checkliste, um das Design in eine Kaufentscheidung zu verwandeln. Sie stellt sicher, dass Funk-, Infrastruktur- und Identitätsanforderungen in derselben Diskussion berücksichtigt werden.
- Stromversorgung und Switching: Reicht das vorhandene PoE-Budget aus, um die ausgewählten APs in der vorgesehenen Konfiguration zu versorgen, und können die Switches geeignete Uplinks bereitstellen?
- Verwaltung und Integration: Stellt die Plattform die Informationen und APIs bereit, die Ihre Identitäts-, Überwachungs- und Analysesysteme benötigen?
- Zugriff und Sicherheit: Kann das Design Mitarbeiter, Gäste und betriebliche Geräte trennen und können Administratoren Zugriffe identifizieren und widerrufen?
- HF-Nachweis: Hat der Anbieter die Platzierung und Kanalauswahl auf der Grundlage des Gebäudes, der Benutzerdichte und von Validierungstests vorgenommen?
- Lebenszykluskosten: Haben Sie Hardware, Lizenzen, Switch-Änderungen, Installation und laufenden Support berücksichtigt?
Stellen Sie vor der Genehmigung der Bestellung direkt drei Fragen: Laufen diese APs mit dem PoE-Budget, das wir haben? Kann unsere Verwaltungsplattform die Daten und Integrationen liefern, die unser Identitäts- und Analytics-Stack benötigt? Was beinhalten die gesamten Fünfjahreskosten, einschließlich Lizenzen und Uplinks?
Business Wireless Access Points sind eine Plattformentscheidung, keine Hardwareentscheidung. Käufer, die die AP-Auswahl mit RF-Planung, Verwaltung und Identitätsrichtlinien verknüpfen, sind besser aufgestellt, um ein Netzwerk bereitzustellen, das auch bei sich ändernden Anforderungen wartbar bleibt.
Purple bietet eine cloudbasierte WiFi-Authentifizierungs- und Identitätsplattform, die mit vorhandenen Access Points funktioniert, einschließlich Meraki, Aruba, Ruckus, Mist und UniFi. Wenn Sie evaluieren, wie Sie den Komfort für Gäste mit der Mitarbeiteridentität und der Netzwerksicherheit verbinden können, entdecken Sie Purple als Option für die Authentifizierungsebene.