
La mayoría de los consejos sobre cómo configurar WiFi para empresas se han quedado estancados en la era de consumo. Tratan el trabajo como un ejercicio de colocación: poner un router en el centro, añadir unos pocos puntos de acceso, elegir una contraseña y dar el trabajo por terminado. Ese modelo se rompe rápidamente en entornos reales donde invitados, dispositivos del personal, escáneres, cajas registradoras, cámaras, televisiones, tabletas y contratistas esperan un acceso estable sin exponer el resto de la red.
El problema más grave es que un mal diseño inalámbrico genera ahora deudas de seguridad, fricciones operativas y tareas de soporte evitables. Una contraseña compartida parece sencilla hasta que se necesita revocar a un usuario, rastrear un dispositivo, separar un punto de conexión de riesgo o evitar que un teléfono comprometido esté en la misma red plana que los sistemas empresariales.
Más que cobertura: las nuevas reglas para el WiFi empresarial
La cobertura sigue importando. Simplemente no lo es todo.
El punto débil de muchas guías es que se limitan a la intensidad de la señal y nunca abordan el diseño de identidad, control de acceso y zero-trust. Las directrices de instalación centradas en el Reino Unido ya reflejan este cambio. La pregunta más útil ahora no es solo cómo obtener cobertura, sino cómo proporcionar un acceso sin fricciones reduciendo al mismo tiempo el uso compartido de credenciales y la carga administrativa, especialmente en entornos que necesitan una autenticación de invitados moderna y una separación más sólida entre usuarios y dispositivos, tal como señalan The Network Installers sobre la instalación de WiFi empresarial.
En qué se equivocan los consejos obsoletos
El patrón antiguo suele tener este aspecto:
- Un SSID para todos: invitados, personal y dispositivos no gestionados acaban en la misma red o en redes ligeramente separadas con un control de políticas débil.
- Una contraseña compartida: fácil de distribuir, difícil de revocar, imposible de auditar correctamente.
- Seguridad añadida a posteriori: el cifrado, el aislamiento de invitados y las reglas de acceso se tratan como tareas de limpieza una vez que el hardware ya está en funcionamiento.
Ese enfoque no es escalable. También genera confusión durante los incidentes, porque nadie puede responder rápidamente a preguntas básicas. Quién se conectó. Qué dispositivo utilizó qué credencial. A qué debería haberse permitido acceder a ese usuario.
Las credenciales compartidas no son solo un problema de seguridad. Son un problema operativo. Convierten cada cambio de personal, de inquilino o de acceso de proveedores en una tarea de limpieza manual.
Qué es en realidad el WiFi empresarial moderno
Una WLAN empresarial actual forma parte de su pila de identidad. Debería distinguir la diferencia entre:
- Un invitado que solo necesita internet
- Un empleado que debe autenticarse a través del directorio de la empresa
- Un dispositivo IoT que necesita un acceso limitado y predecible
- Un contratista o socio que necesita permisos con límite de tiempo
- Un residente o visitante recurrente que espera una reconexión sin fricciones
Eso cambia el planteamiento de diseño al configurar WiFi para empresas. No solo se trata de distribuir señal. Se está decidiendo cómo se concede el acceso, cómo se revoca, cómo se segmenta el tráfico y cómo se mantiene la experiencia de usuario sin debilitar el control.
El punto de referencia práctico es sencillo. Si su red inalámbrica todavía depende de una contraseña compartida conocida por demasiadas personas, no está ejecutando un modelo de acceso moderno.
Planificación de su base inalámbrica
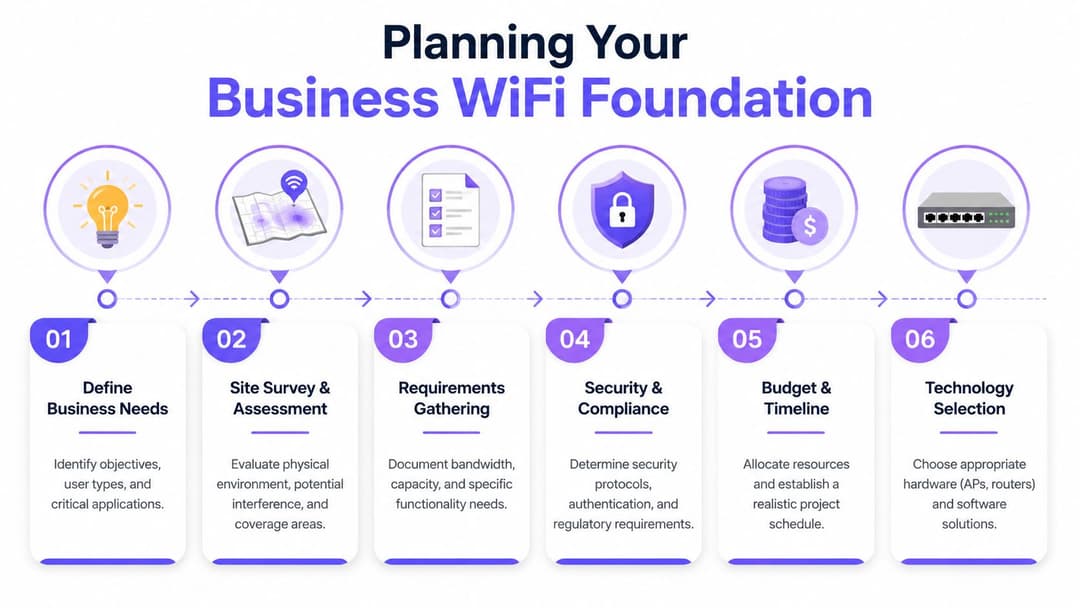
Antes de modificar los SSID, decida qué debe hacer la red bajo una carga normal, bajo ocupación máxima y en condiciones de fallo. La mayoría de los problemas inalámbricos que se atribuyen al hardware son en realidad errores de planificación.
Comience con los requisitos del negocio
El contexto del Reino Unido es importante aquí. Para mayo de 2025, el 96% de las instalaciones del Reino Unido tenían acceso a banda ancha con capacidad de gigabit, según los datos de Ofcom citados en el resumen de estadísticas de WiFi del Reino Unido de AVSystem. En la práctica, esto significa que muchas empresas ya no tienen problemas para conseguir una línea capaz en el edificio. El cuello de botella suele ser el diseño inalámbrico interno.
Eso cambia el orden de la planificación. No empiece preguntándose "¿cuántos puntos de acceso puedo permitirme?". Empiece por:
Quién necesita acceso Personal, invitados, contratistas, residentes, quioscos, terminales de pago, cámaras, sensores.
Qué hacen en la red Videollamadas, POS en la nube, dispositivos de voz en itinerancia, streaming, navegación de invitados, acceso a puertas, gestión del edificio.
Dónde lo hacen Oficina abierta, habitaciones, pasillos, pasillos de almacén, recepción, terraza, salas de conferencias, ascensores, trastienda.
Qué implica un fallo ¿Un punto muerto es solo molesto o detiene la actividad comercial?
Una regla práctica útil consiste en diseñar pensando en la concurrencia y no en el número de personas. Un edificio con una ocupación moderada pero un uso intensivo de dispositivos puede resultar más complejo que un sitio con más actividad pero con cargas de trabajo más ligeras.
Estudie el entorno primero, compre después
Un estudio de cobertura adecuado no es burocracia. Es la forma de evitar la compra de una cantidad y un tipo de hardware incorrectos.
Recorra las instalaciones y tome nota de:
- Materiales de construcción: el hormigón, el ladrillo, el aislamiento con lámina metálica, las estanterías metálicas, el equipamiento de cocina y los huecos de los ascensores afectan a la propagación.
- Altura del techo y opciones de montaje: la ubicación estética de los AP a menudo entra en conflicto con una buena ubicación de RF.
- Fuentes de interferencia: WLAN vecinas, zonas con alta densidad de Bluetooth, periféricos inalámbricos, equipos especializados.
- Rutas de roaming: cómo se mueven las personas, no cómo sugiere el plano de planta que se mueven.
Si necesita repasar los conceptos básicos del comportamiento inalámbrico, esta guía sobre las conexiones inalámbricas y cómo funcionan es un punto de partida útil antes de modelar la cobertura y el movimiento de los clientes.
Regla práctica: nunca apruebe la ubicación definitiva de los AP basándose únicamente en un plano si el centro tiene varias plantas, tabiques densos o zonas de uso mixto.
Gestionado en la nube o basado en controlador
Esta decisión afecta a las operaciones más que al rendimiento de radio.
Una WLAN gestionada en la nube como Meraki, Mist, Aruba Central o UniFi suele ser la opción más limpia para entornos distribuidos, equipos de TI reducidos y organizaciones que desean una política centralizada con una gestión local más ligera. Simplifica la coherencia de la configuración, el control del firmware y la resolución de problemas a distancia.
Un diseño basado en controlador sigue teniendo sentido cuando se necesita un control local más estricto, estándares operativos establecidos o cuando ya se ha estandarizado una plataforma con experiencia interna. También puede adaptarse a sitios con requisitos estrictos de gestión local o integraciones heredadas complejas.
Utilice esta prueba:
| Punto de decisión | WLAN gestionada en la nube | WLAN basada en controlador |
|---|---|---|
| Administración diaria | Más sencilla para equipos distribuidos | Fuerte donde los equipos de red locales ya gestionan controladores |
| Consistencia multi-sitio | Normalmente más fácil | Depende de la arquitectura del controlador y de la disciplina del equipo |
| Despliegue de cambios | Rápido y centralizado | Controlado, pero a menudo más pesado a nivel operativo |
| Dependencia | Las operaciones en la nube del proveedor importan | El diseño local y la resiliencia importan más |
La capacidad supera a la cobertura teórica
A los proveedores les encantan los mapas de cobertura. Los equipos de operaciones tienen que lidiar con la congestión del tiempo de transmisión, un roaming deficiente y dispositivos cliente que no se desconectan del punto de acceso menos óptimo.
Planifique para:
- Zonas densas primero: recepción, cajas registradoras, salas de reuniones, bares, salas de conferencias, zonas de espera.
- Tipo de aplicación: el tráfico de voz y colaboración requiere un roaming más limpio que la navegación casual.
- Enlace ascendente y conmutación: los presupuestos de PoE, la ubicación de los switches y las rutas de cableado pueden arruinar un diseño limpio si se ignoran al principio.
- Metodología de prueba: validar la calidad de la señal, el comportamiento de traspaso y la experiencia real del cliente tras la instalación.
El error de diseño inalámbrico más costoso no suele ser comprar demasiado. Es sobredimensionar las zonas tranquilas mientras se infravaloran las partes concurridas, para luego pasar el año siguiente explicando por qué la red está "activa" pero los usuarios siguen sin poder trabajar correctamente.
Diseño de su red para garantizar la seguridad y la escalabilidad
Una red inalámbrica plana es obsoleta. Ya era frágil hace años, y ahora representa una amenaza de seguridad.
Las directrices comerciales del Reino Unido recomiendan sistemáticamente un flujo de trabajo por fases: evaluar el sitio, mapear las zonas sin cobertura, colocar los puntos de acceso y, solo entonces, configurar los SSIDs. También advierten contra un diseño insuficiente para la concurrencia, ya que esto provoca problemas de itinerancia y picos de soporte, tal como se describe en la guía de instalación de WiFi comercial de TS Cables.
El modelo de tres redes
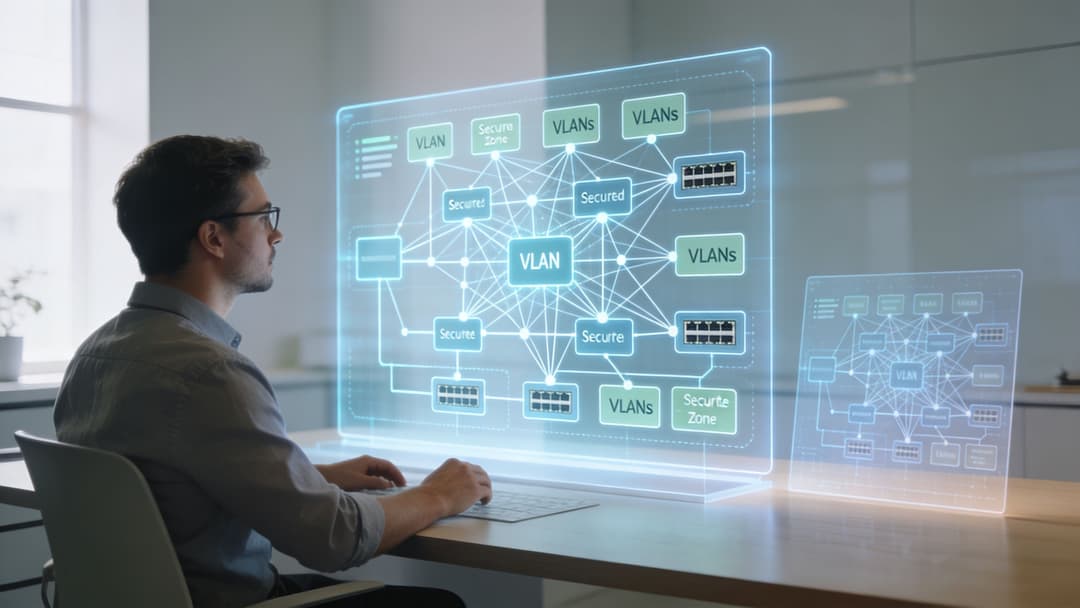
La mayoría de las empresas deberían empezar con tres redes lógicas, incluso si todas se ejecutan en la misma infraestructura de conmutación y capa de acceso.
Invitado
Esta red debe estar completamente aislada de los sistemas internos. Solo acceso a Internet, con políticas claras sobre el ancho de banda, la gestión de sesiones y la incorporación de usuarios. Si un dispositivo invitado se ve comprometido, el radio de impacto debe detenerse ahí.
Personal
Esta es la red de confianza, pero de confianza no significa sin restricciones. El tráfico del personal sigue necesitando políticas, reconocimiento de roles y capacidad de auditoría. El departamento de finanzas, el de operaciones, la recepción y el personal temporal no siempre necesitan el mismo nivel de acceso.
IoT y sistemas heredados
Este segmento contiene los dispositivos que ponen nerviosos a los equipos de red por una buena razón: impresoras, pantallas, controles de edificios, cámaras, escáneres, televisores inteligentes y equipos especializados con ciclos de actualización complejos. Muchos de estos dispositivos necesitan conectividad, pero nunca deberían estar cerca del tráfico de usuarios.
Qué hacen realmente las VLAN
Las VLAN crean carriles lógicos independientes sobre la misma infraestructura física. No hacen que una red sea segura por arte de magia por sí solas. La seguridad proviene de las políticas que se apliquen entre ellas.
Eso suele significar:
- Invitados solo a internet
- Personal a servicios internos autorizados
- IoT a los controladores o endpoints de nube necesarios
- Sin movimiento lateral por defecto
Si desea un marco más amplio para este tipo de separación, esta descripción general de seguridad de redes e inalámbrica es un complemento útil para las decisiones prácticas de diseño.
Si un SSID de invitados puede acceder a las subredes de las impresoras, a las interfaces de las cámaras o a las páginas de administración interna, el problema no es la experiencia del invitado. Es la arquitectura.
Decisiones de diseño que resisten bajo presión
No cree SSID solo porque pueda. Cada SSID añade costes de gestión, impacto en el tiempo de transmisión y complejidad de soporte. Un diseño más limpio consiste en un número reducido de SSID creados para fines específicos y asignados a políticas bien definidas.
Una buena base de producción suele incluir:
- Un SSID de invitados con aislamiento estricto
- Un SSID de personal vinculado a la autenticación basada en identidad
- Un SSID de IoT o un pequeño conjunto de redes de dispositivos estrechamente controladas
A continuación, concéntrese en los controles que hay detrás:
| Capa | Cómo es un buen diseño |
|---|---|
| Diseño de SSID | Conjunto mínimo, propósito claro, sin solapamiento de público |
| Segmentación | Invitados, personal e IoT separados por políticas |
| Cortafuegos | Reglas de permiso explícitas, denegación por defecto entre segmentos |
| Diseño de roaming | Plan de RF y comportamiento de autenticación consistentes |
| Operaciones | Responsabilidad clara para adiciones, traslados, revocaciones y respuesta a incidentes |
Lo que no funciona es un modelo de segmentación decorativo en el que todo sigue pudiendo comunicarse con todo lo importante.
Más allá de las contraseñas: Una guía para el acceso seguro a WiFi
Si todavía utiliza una única clave precompartida para el WiFi de la empresa, eso es lo primero que debe cambiar.
Las directrices de seguridad para el WiFi empresarial son claras en los aspectos básicos: WPA3, separación de invitados y credenciales únicas y sólidas deben formar parte de la instalación inicial, no añadirse como un parche más tarde. También advierte contra las credenciales predeterminadas y una única clave PSK compartida porque generan problemas de auditoría y revocación a gran escala, como se explica en la guía de configuración de WiFi de Business.com.
Por qué fallan las contraseñas compartidas
Una contraseña compartida parece eficiente porque su distribución es sencilla. Todo lo que viene después de eso va a peor.
Cuando una persona se va, la contraseña no se va con ella. Cuando un contratista ya no necesita acceso, no hay una forma limpia de revocar únicamente el acceso de ese contratista. Cuando un dispositivo se comporta de manera sospechosa, la atribución es débil porque muchos usuarios pueden compartir el mismo historial de credenciales.
Desde el punto de vista operativo, las claves PSK compartidas también provocan descontrol. El personal de recepción las anota. Los equipos de mantenimiento se las entregan a los proveedores. Los inquilinos se las quedan. Los dispositivos antiguos se siguen reconectando durante meses.
Una escala de autenticación mejor
Las diferentes clases de dispositivos necesitan métodos distintos. Gestione la autenticación como una escala progresiva y no como un único estándar.
| Método | Ideal para | Nivel de seguridad | Experiencia de usuario | Esfuerzo de administración |
|---|---|---|---|---|
| PSK compartida | Uso temporal en laboratorios o entornos muy pequeños de bajo riesgo | Bajo | Simple al principio, deficiente con el tiempo | Bajo inicialmente, alto más adelante |
| PSK individual | Dispositivos finales heredados e IoT que no admiten autenticación empresarial | Mejor que la PSK compartida | Normalmente invisible para el usuario final | Moderado |
| WPA3-Enterprise con RADIUS | Dispositivos del personal en entornos empresariales consolidados | Alto | Bueno una vez registrado | Moderado a alto |
| Acceso basado en SSO | Personal y usuarios gestionados vinculados a la identidad en la nube | Alto | Sólido y familiar | Menor que la gestión manual tradicional de credenciales |
| Passpoint o OpenRoaming | Invitados, residentes, visitantes recurrentes y ecosistemas de partners | Alto con gran comodidad para el usuario | Muy sólido | Moderado durante el despliegue |
Dónde encaja cada método
Usuarios del personal
Para el personal, el objetivo claro es el acceso basado en identidad vinculado a su directorio. Microsoft Entra ID, Google Workspace y Okta son los puntos de partida habituales. La ventaja no es solo una mayor seguridad. Es el control del ciclo de vida.
El aprovisionamiento debe basarse en el estado laboral, la pertenencia a grupos y el estado de seguridad del dispositivo cuando sea compatible. La revocación debe producirse cuando cambie el directorio, no cuando alguien se acuerde de cambiar una contraseña de WiFi.
Esta es la dirección que están tomando muchos equipos cuando sustituyen el uso compartido de contraseñas por un acceso WiFi sin contraseña vinculado a plataformas de identidad en lugar de credenciales estáticas.
Invitados y visitantes
Los Captive Portal siguen teniendo su utilidad, pero ya no son la solución ideal para todos los espacios. Añaden fricción, generan dudas de soporte y a menudo producen experiencias de usuario incoherentes entre los distintos tipos de dispositivos.
Passpoint y OpenRoaming son mejores cuando se desea una incorporación de invitados encriptada, con pocas fricciones y una conectividad recurrente sin pedir a los usuarios que vuelvan a introducir sus credenciales en cada visita. Cambian la experiencia de "conectarse a la red, abrir el navegador, rellenar el formulario, esperar que funcione" a un modelo basado en la identidad mucho más fluido.
El acceso de invitados sin contraseña no es solo una cuestión de comodidad. Reduce el uso compartido de credenciales y elimina uno de los puntos de fallo más comunes en la incorporación a redes WiFi públicas y semipúblicas.
IoT y equipos antiguos complejos
No todos los dispositivos admiten la autenticación empresarial moderna. Por eso las PSK individuales siguen siendo importantes. Le permiten asignar credenciales únicas por dispositivo o grupo de dispositivos en lugar de imponer secretos compartidos débiles en todo el entorno.
Eso le ofrece un término medio viable. Puede revocar el acceso de un único dispositivo conflictivo sin interrumpir el funcionamiento de todos los televisores inteligentes, impresoras o sensores del edificio conectados a la misma red.
El orden de construcción importa
El despliegue de un acceso seguro debe seguir un orden estricto:
- Definir clases de usuarios y dispositivos
- Asociar cada clase a un método de autenticación
- Vincular cada clase al segmento de red correcto
- Probar la incorporación, el roaming y la revocación
- Eliminar las antiguas rutas de contraseñas compartidas
No ejecute una autenticación moderna junto con una contraseña universal olvidada "por si acaso". Esa puerta trasera suele acabar convirtiéndose en la puerta principal.
Una opción de plataforma en este espacio es Purple, que admite acceso de invitados sin contraseña, OpenRoaming y Passpoint, integraciones de SSO con Microsoft Entra ID, Google Workspace y Okta, además de iPSK para escenarios de dispositivos heredados en proveedores como Meraki, Aruba, Ruckus, Juniper Mist y UniFi.
Del plan a la producción: despliegue de su red
La mayoría de las implantaciones fallidas no fracasan porque el diseño fuera imposible. Fracasan porque la implementación se hizo con prisa, las pruebas fueron superficiales o el equipo intentó migrar a todos los tipos de usuarios a la vez.
Utilice un despliegue por fases
Comience con un área piloto que incluya una complejidad real. No elija el rincón más sencillo del edificio y lo llame validación. Seleccione un espacio que incluya itinerancia, tipos de usuarios mixtos y al menos una clase de dispositivo problemática.
Un orden sensato es:
- Realizar una prueba piloto en una zona representativa
- Validar la autenticación del personal
- Validar la incorporación de invitados
- Trasladar el IoT y los dispositivos heredados en lotes controlados
- Expandir a todo el centro una vez que se estabilicen las incidencias de soporte
Ese enfoque le da la oportunidad de detectar los problemas que los diagramas pasan por alto. Clientes que no cambian de punto de acceso fácilmente. Casos extremos en el portal. Dispositivos que no aceptan los valores de cifrado modernos predeterminados. Teléfonos del personal que realizan mal la itinerancia entre zonas de políticas antiguas y nuevas.
Comprobaciones previas que evitan problemas más adelante
Antes del lanzamiento, verifique los aspectos básicos que los equipos a menudo asumen que ya son correctos:
- Conmutación y preparación PoE: presupuesto de energía suficiente, trunking correcto, presentación de VLAN esperada.
- Registros de nombres y ubicación de AP: los equipos de soporte necesitan saber qué hay en cada lugar.
- Mapeo de SSID a políticas: cada SSID debe aterrizar en el segmento correcto con el tratamiento de firewall adecuado.
- Planificación de contingencias: saber qué se revierte, y cómo, si falla la autenticación.
A continuación, pruebe los aspectos que perciben los usuarios:
| Área de prueba | Qué verificar |
|---|---|
| Calidad de la señal | Rendimiento real del cliente, no solo la visibilidad de RF |
| Roaming | Llamadas, sesiones de aplicaciones y reautenticación durante el movimiento |
| Acceso de invitados | Flujo de acceso, aplicación de políticas, cierre de sesión y visitas recurrentes |
| Acceso del personal | Comportamiento de SSO o autenticación empresarial en distintos tipos de dispositivos |
| Dispositivos heredados | Reconexión estable y contención correcta |
La calidad de la implementación depende menos de la elegancia del documento de diseño y más de si alguien ha recorrido las instalaciones con dispositivos reales y flujos de usuario reales.
Notas específicas de proveedores que resultan importantes
La pila de hardware cambia los detalles operativos, no los principios fundamentales.
Cisco Meraki suele simplificar el despliegue de políticas distribuidas, pero los equipos deben prestar atención a la herencia de plantillas y a las excepciones.
Los entornos de Aruba a menudo se benefician de un diseño cuidadoso de roles y políticas desde el principio, especialmente si se vincula el acceso inalámbrico a una aplicación de red más amplia.
Ruckus ofrece un buen rendimiento en entornos de RF complejos, pero no hay que asumir que unas buenas radios compensen una segmentación débil o un diseño de registro deficiente.
Mist proporciona una sólida visibilidad y herramientas para la experiencia del cliente, lo que resulta muy útil durante la optimización.
UniFi suele ser atractivo por su coste y simplicidad, pero los equipos deben ser realistas sobre la profundidad de las funciones y las expectativas de soporte para flujos de trabajo de identidad más complejos.
Independientemente del proveedor que utilice, mantenga las responsabilidades claras. La política inalámbrica, la conmutación, la integración de identidad, el comportamiento de DHCP y la experiencia de los invitados suelen estar a cargo de diferentes equipos. Si nadie se responsabiliza de los puntos de transición, los usuarios serán los primeros en encontrar los fallos.
Operación y optimización de su WiFi empresarial
Una red WiFi empresarial demuestra su valor tras la puesta en marcha, no durante la instalación. La prueba de fuego es si el acceso sigue siendo rápido, predecible y seguro una vez que el personal, los invitados, los dispositivos IoT y las condiciones del edificio empiezan a comportarse como lo hacen en el día a día.
Los equipos que solo vigilan el tiempo de actividad de los AP pasan por alto los fallos que perciben los usuarios. En 2026, la optimización es en parte ajuste de RF y en parte operaciones de identidad. Si los inicios de sesión del personal fallan tras un cambio en la política del IdP, o si los invitados abandonan el onboarding porque el flujo de acceso es engorroso, las radios no son el problema principal.
Qué revisar cada semana
Revise la red según los resultados del servicio, no solo por el estado de la infraestructura.
- Estabilidad del cliente: reconexiones repetidas, clientes persistentes, tendencias deficientes de RSSI y patrones de fallo según el modelo de dispositivo o la versión del sistema operativo.
- Capacidad y uso del tiempo de transmisión: canales saturados, reintentos, congestión y SSID que consumen demasiados recursos de gestión.
- Rendimiento de roaming: calidad de la transferencia para voz, aplicaciones de colaboración, escáneres y otros dispositivos que se mueven durante sesiones activas.
- Estado de la autenticación: flujos de SSO fallidos, certificados caducados, tiempos de espera de RADIUS, discrepancias en las políticas y abandono en el registro de invitados.
- Comportamiento de las políticas por segmento: los invitados, el personal, los contratistas y el IoT deben medirse por separado porque fallan por motivos diferentes.
- Dependencias del back-end: el agotamiento de DHCP, los retrasos de DNS, los errores en las políticas de firewall y la latencia del proveedor de identidad a menudo parecen "problemas de WiFi" para los usuarios.
Un panel de control útil responde rápidamente a las preguntas operativas. ¿El problema está vinculado a una planta, un grupo de puntos de acceso, una familia de dispositivos, un SSID, un proveedor de identidad o una ruta de incorporación? Si las herramientas no permiten llegar ahí rápido, la resolución de problemas seguirá siendo lenta.
Las operaciones de WiFi ahora incluyen la gestión del ciclo de vida de la identidad
Esta es la capa que muchas guías de configuración pasan por alto. La cobertura sigue siendo importante, pero el WiFi para empresas maduro ahora está estrechamente vinculado a la identidad, las políticas de acceso y la analítica.
El acceso de invitados y del personal basado en contraseñas genera una carga recurrente de soporte. Las claves PSK compartidas se difunden más allá de los usuarios previstos. Los portales Captive Portal añaden fricción y, a menudo, interrumpen la experiencia del usuario en dispositivos más nuevos o navegadores enfocados en la privacidad. Para muchas organizaciones, el mejor modelo a largo plazo es el acceso sin contraseña o federado donde sea viable: SSO para el personal, acceso basado en certificados para dispositivos gestionados y OpenRoaming para experiencias de invitados y visitantes compatibles.
Eso no significa que todos los centros deban eliminar los portales mañana mismo. Un hotel, una clínica, un almacén y un espacio de coworking tienen limitaciones diferentes. El enfoque práctico consiste en reducir la dependencia de las contraseñas allí donde el caso de negocio sea claro, para luego medir el resultado mediante una menor demanda del servicio de soporte, conexiones más rápidas, una mejor conversión de usuarios recurrentes y menos fallos de autenticación.
Demostración del ROI de WiFi con los análisis adecuados
Unos análisis de red inalámbrica bien gestionados deberían ayudar a más departamentos que solo al equipo de red.
- Los equipos de operaciones pueden comparar periodos de gran actividad y zonas físicas con la dotación de personal o los cuellos de botella del servicio.
- Los equipos de instalaciones y patrimonio pueden detectar espacios muertos, patrones de aglomeración y quejas recurrentes vinculadas a zonas específicas.
- Los equipos de marketing y experiencia del invitado pueden medir las visitas recurrentes, los procesos de incorporación completados y la interacción con consentimiento para los modelos de acceso de visitantes.
- Los equipos de TI y seguridad pueden realizar un seguimiento de si el acceso sin contraseña, el registro de certificados o el despliegue de SSO redujeron los tickets de soporte y el riesgo.
Muchos proyectos de WiFi maduran o se estancan en esta etapa. Si los informes se limitan al tiempo de actividad y el rendimiento, la red sigue siendo un centro de costes. Si las analíticas muestran una mejor finalización del onboarding, menos casos de soporte y patrones de ocupación más claros, la plataforma de WiFi empieza a justificar las decisiones de diseño en términos de negocio.
Patrones de resolución de problemas que aparecen en entornos reales
Algunos fallos se repiten independientemente de los proveedores y de los tipos de edificio.
Una zona siempre va lenta
Comience con el tiempo de transmisión y las interferencias, no con el circuito del ISP. Compruebe la planificación de canales, la ubicación de los AP, la potencia de transmisión, la densidad de clientes y las fuentes de ruido locales, como cámaras, equipos de presentación inalámbricos o redes vecinas. En muchos sitios, el problema es el exceso de cobertura y la congestión, no la falta de señal.
Solo fallan al conectarse ciertos dispositivos
Compruebe el método de acceso antes de cambiar la configuración de radio. Los dispositivos portátiles Android más antiguos, los equipos médicos, las impresoras y los escáneres suelen tener problemas con las configuraciones de seguridad modernas, las cadenas de certificados o el comportamiento del Captive Portal. La solución adecuada puede ser una política y una ruta de incorporación dedicadas para esa clase de dispositivos, aisladas del acceso del personal y de los invitados.
Las quejas aumentan tras un cambio de seguridad
Eso suele apuntar a un problema con el flujo de trabajo de identidad. Las solicitudes de MFA, los fallos en la renovación de certificados, la federación rota o las comprobaciones de estado más estrictas pueden parecer inestabilidad inalámbrica para los usuarios finales. Revise la ruta de autenticación completa, incluidos el IdP, el servicio RADIUS, la PKI y la lógica de conformidad del dispositivo.
El uso de invitados es alto, pero la tasa de retorno es baja
La red puede ser fácil de encontrar pero molesta para conectarse. Los formularios largos, las solicitudes de consentimiento repetitivas y una lógica de Captive Portal inestable provocan el abandono. OpenRoaming o un flujo de identidad más ligero pueden mejorar las visitas recurrentes y reducir los costes de soporte, especialmente en el sector de la hostelería, las residencias multiinquilino y los recintos públicos.
La optimización es una tarea operativa recurrente
Los buenos equipos de redes inalámbricas no esperan a que llegue una avalancha de quejas. Revisan las tendencias, retiran los métodos de acceso obsoletos, prueban los cambios de identidad antes de un despliegue generalizado y tratan el WiFi como un servicio que lleva asociados la seguridad, la experiencia de usuario y unos resultados comerciales medibles.
Ese es el enfoque moderno. La cobertura permite a los usuarios acceder a la red. El diseño de la identidad, el control de políticas y la analítica determinan si la red sigue aportando valor de forma constante.
Listas de comprobación de WiFi personalizadas para su sector
La cobertura es la parte sencilla. La pregunta difícil es quién tiene acceso, cómo se concede ese acceso y si la red produce algo de utilidad para las operaciones una vez que los dispositivos se conectan.
Por eso el diseño del sector sigue siendo importante, incluso cuando la lista de hardware preseleccionado parece similar. Un hotel, una tienda, una clínica y un edificio multiinquilino pueden ejecutar los mismos puntos de acceso y el mismo panel de control en la nube. Su modelo de identidad, flujo de onboarding, carga de soporte y necesidades de informes son diferentes.
Hostelería
El WiFi para el sector hotelero tiene dos funciones. Debe ser invisible para los huéspedes y fiable para el personal, a la vez que ofrece a la empresa una forma sencilla de gestionar las visitas recurrentes, el acceso de marca y las analíticas del establecimiento.
- Divida el tráfico de invitados, personal y operativo: los sistemas de recepción, los dispositivos de pago, los terminales de voz, la IPTV y el acceso de invitados deben regirse por políticas independientes.
- Planifique para una densidad variable: los dormitorios, los bares, las salas de conferencias y los espacios para eventos fallan de formas distintas cuando se saturan de usuarios.
- Facilite el acceso recurrente: las contraseñas compartidas para invitados generan tareas de soporte y una revocación ineficaz. Las opciones sin contraseña como Passpoint o OpenRoaming suelen adaptarse mejor a los visitantes recurrentes.
- Mida la experiencia del invitado: realice un seguimiento del éxito del registro, los puntos de abandono y las visitas recurrentes, no solo de la intensidad de la señal.
Comercio minorista
El WiFi para el sector minorista debe respaldar los ingresos, las operaciones de la tienda y la información sobre los clientes. Un estudio de plano limpio no es suficiente si los terminales de mano sufren retrasos durante los controles de inventario o si el acceso de invitados genera más fricción que valor.
- Proteja los sistemas de las tiendas: las cajas registradoras, los escáneres, las cámaras, la cartelería digital y los dispositivos de administración necesitan políticas independientes y controles más estrictos que el acceso público.
- Diseñe en función de los puntos de congestión reales: las entradas, las cajas, los probadores y las zonas promocionales suelen ser los primeros lugares donde se manifiestan los problemas de capacidad.
- Utilice el acceso de invitados con un propósito claro: si los clientes pueden conectarse, decida si el objetivo es la comodidad, la fidelización, el marketing con consentimiento o el análisis de la afluencia.
- Revise métricas analíticas sobre las que los gerentes puedan actuar: los patrones de permanencia, las horas puntas y las visitas recurrentes importan más que las métricas de vanidad.
En el sector de retail, un buen WiFi significa que los dispositivos del personal sigan respondiendo, que el acceso para clientes sea fácil de usar y que la red genere datos con los que la empresa realmente pueda tomar medidas.
Sanidad
Los entornos sanitarios dejan al descubierto los diseños deficientes rápidamente. Los errores de seguridad afectan a algo más que a la comodidad, y las limitaciones heredadas son lo suficientemente habituales como para que la política de acceso suela necesitar excepciones desde el primer día.
- Separe el tráfico clínico, administrativo, de invitados y de dispositivos: los diferentes grupos de usuarios y clases de dispositivos necesitan distintos niveles de confianza.
- Tenga en cuenta los terminales médicos y especializados más antiguos: algunos no son compatibles con los flujos de trabajo de registro o certificados modernos, por lo que debe aislarlos estrictamente y restringir aquello a lo que pueden acceder.
- Pruebe la movilidad, no solo la conexión: las rondas médicas, los terminales de voz, los carros y los dispositivos de mano dependen de un roaming estable y de una reautenticación rápida.
- Integre la revocación en el diseño: si un contratista se va, se sustituye un dispositivo o falla un certificado, el acceso debe retirarse sin que ello suponga un gran impacto operativo.
Residencial multiinquilino
Los residentes esperan que la red sea tan sencilla como el de la banda ancha de su casa. Los operadores necesitan un nivel de control más sólido que ese. Las contraseñas de edificio compartidas fallan en ambos aspectos.
- Evite una única contraseña para toda la propiedad: la rotación de residentes, las llamadas de soporte y la escasa rendición de cuentas empeoran con el uso de credenciales compartidas.
- Separe a los residentes, los invitados, el personal y los sistemas del edificio: los ascensores, el CCTV, el control de accesos y los dispositivos de gestión nunca deben estar en la misma zona de confianza que los dispositivos de los inquilinos.
- Ofrezca soporte para los problemas de registro de los consumidores: los televisores, consolas, altavoces y dispositivos domésticos inteligentes suelen necesitar un registro basado en el dispositivo o una ruta de contingencia controlada.
- Convierta los cambios de inquilinos en una rutina: el acceso debe ir ligado a la identidad, la unidad y el estado del contrato para que las altas y bajas de inquilinos no requieran un trabajo manual adicional en todo el recinto.
El hilo conductor es sencillo. El diseño de redes WiFi del sector en 2026 consiste menos en difundir una señal por un edificio y más en elegir el método de identidad, el modelo de contención y la capa de informes adecuados para cada entorno. Los equipos que lo hacen bien suelen reducir las fricciones de soporte, disminuyen la dispersión de credenciales y disponen de una forma más clara de mostrar el retorno de la inversión.
Preguntas frecuentes sobre el WiFi empresarial
¿Realmente necesitan las pequeñas empresas un WiFi segmentado
Sí, si tienen más de un tipo de usuario o más de una clase de dispositivo. En el momento en que el personal, los invitados y los equipos de la empresa comparten la misma capa de acceso sin límites de política claros, el riesgo y la complejidad de la resolución de problemas aumentan.
¿Es suficiente con WPA3 por sí solo
No. WPA3 forma parte de la línea base de seguridad, pero no sustituye a la segmentación, el acceso basado en la identidad ni la revocación adecuada. El cifrado ayuda a proteger la conexión. No decide quién debe estar en cada red ni a qué debe acceder una vez dentro.
Cuándo se deben utilizar los Captive Portals
Úselos cuando necesite un onboarding personalizado, captura de consentimiento o un flujo de trabajo de invitados específico. No asuma que siempre son la mejor experiencia de usuario. Para visitantes recurrentes, residentes o ecosistemas de partners, los enfoques sin contraseña como Passpoint o OpenRoaming suelen ser una mejor opción operativa.
Qué se debe hacer con los dispositivos que no admiten la autenticación moderna
Colóquelos en un segmento de IoT o legado estrictamente controlado y evite las credenciales compartidas siempre que sea posible. Las claves iPSK suelen ser un mejor compromiso que una única contraseña genérica para todos los dispositivos que no sean de usuarios en las instalaciones.
Cómo saber si el proyecto de WiFi está funcionando
Mire más allá del tiempo de actividad. Júzgelo por el éxito de la autenticación, los patrones de los tickets de soporte, el comportamiento de itinerancia, la calidad del registro de invitados y si la analítica está ayudando a los equipos de operaciones, marketing o gestión inmobiliaria a tomar mejores decisiones.
Si está evaluando opciones para un acceso WiFi empresarial moderno, vale la pena echar un vistazo a Purple para las organizaciones que desean ir más allá de las contraseñas compartidas y los Captive Portals básicos. Es compatible con el acceso de invitados sin contraseña, OpenRoaming, acceso del personal basado en SSO y analíticas para los principales proveedores de WLAN empresariales, lo que lo hace relevante para los equipos que buscan mejorar la seguridad y demostrar el valor de su infraestructura inalámbrica.



