Die meisten Ratschläge zur Einrichtung von WiFi für Unternehmen stecken noch im Zeitalter der Privatanwender fest. Sie behandeln die Aufgabe als reine Platzierungsübung: Einen Router in die Mitte stellen, ein paar Access Points hinzufügen, ein Passwort wählen und fertig. Dieses Modell bricht in realen Umgebungen schnell zusammen, in denen Gäste, Mitarbeitergeräte, Scanner, Kassen, Kameras, Fernseher, Tablets und Auftragnehmer alle einen stabilen Zugriff erwarten, ohne den Rest des Netzwerks zu gefährden.
Das größere Problem ist, dass ein schlechtes Wireless-Design heute zu Sicherheitsdefiziten, betrieblicher Reibung und vermeidbarem Support-Aufwand führt. Ein gemeinsam genutztes Passwort erscheint so lange einfach, bis Sie einen einzelnen Benutzer sperren, ein bestimmtes Gerät aufspüren, einen riskanten Endpunkt isolieren oder verhindern müssen, dass ein kompromittiertes Telefon im selben flachen Netzwerk wie die Geschäftssysteme betrieben wird.
Mehr als nur Netzabdeckung - Die neuen Regeln für Business WiFi
Netzabdeckung ist nach wie vor wichtig. Sie ist nur nicht mehr die einzige Aufgabe.
Die Schwachstelle vieler Leitfäden ist, dass sie bei der Signalstärke aufhören und sich nie mit Identität, Zugriffskontrolle und Zero-Trust-Design befassen. UK-spezifische Installationsrichtlinien spiegeln diesen Wandel bereits wider. Die nützlichere Frage lautet heute nicht mehr nur, wie man eine Abdeckung erreicht, sondern wie man einen reibungslosen Zugriff ermöglicht und gleichzeitig die gemeinsame Nutzung von Zugangsdaten sowie den administrativen Aufwand reduziert - insbesondere in Umgebungen, die eine moderne Gäste-Authentifizierung und eine stärkere Trennung zwischen Benutzern und Geräten erfordern, wie von The Network Installers zum Thema geschäftliche WiFi Installation angemerkt.
Was veraltete Ratschläge falsch machen
Das alte Muster sieht meistens so aus:
- Eine SSID für alle: Gäste, Mitarbeiter und nicht verwaltete Geräte landen alle im selben Netzwerk oder in nur schwach getrennten Netzwerken mit unzureichender Richtlinienkontrolle.
- Ein gemeinsames Passwort: leicht weiterzugeben, schwer zu widerrufen, unmöglich ordnungsgemäß zu überprüfen.
- Sicherheit erst nachträglich hinzugefügt: Verschlüsselung, Gästetrennung und Zugriffsregeln werden als Aufräumarbeiten behandelt, nachdem die Hardware bereits in Betrieb ist.
Dieser Ansatz ist nicht skalierbar. Er führt auch bei Vorfällen zu Verwirrung, weil niemand grundlegende Fragen schnell beantworten kann: Wer hat sich verbunden? Welches Gerät hat welche Anmeldedaten verwendet? Worauf hätte dieser Benutzer zugreifen dürfen?
Gemeinsam genutzte Anmeldedaten sind nicht nur ein Sicherheitsproblem. Sie sind ein betriebliches Problem. Sie machen jede Änderung bei Personal, Mietern oder Lieferantenzugängen zu einer manuellen Aufräumarbeit.
Was modernes Business WiFi wirklich ausmacht
Ein modernes geschäftliches WLAN ist Teil Ihres Identitäts-Stacks. Es sollte den Unterschied erkennen zwischen:
- Ein Gast, der nur Internet benötigt
- Ein Mitarbeiter, der sich über das Unternehmensverzeichnis authentifizieren soll
- Ein IoT-Gerät, das einen eng definierten, vorhersehbaren Zugriff benötigt
- Ein Auftragnehmer oder Partner, der zeitlich begrenzte Berechtigungen benötigt
- Ein Bewohner oder wiederkehrender Besucher, der eine reibungslose Wiederverbindung erwartet
Das ändert die Designvorgaben für die Einrichtung von WiFi für Unternehmen. Sie verteilen nicht nur ein Signal. Sie entscheiden, wie der Zugriff gewährt und entzogen wird, wie der Datenverkehr segmentiert wird und wie die Benutzererfahrung erhalten bleibt, ohne die Kontrolle zu schwächen.
Der praktische Maßstab ist einfach. Wenn Ihr drahtloses Netzwerk immer noch auf einem gemeinsamen Passwort basiert, das zu vielen Personen bekannt ist, betreiben Sie kein modernes Zugriffsmodell.
Planung Ihrer Wireless-Grundlage
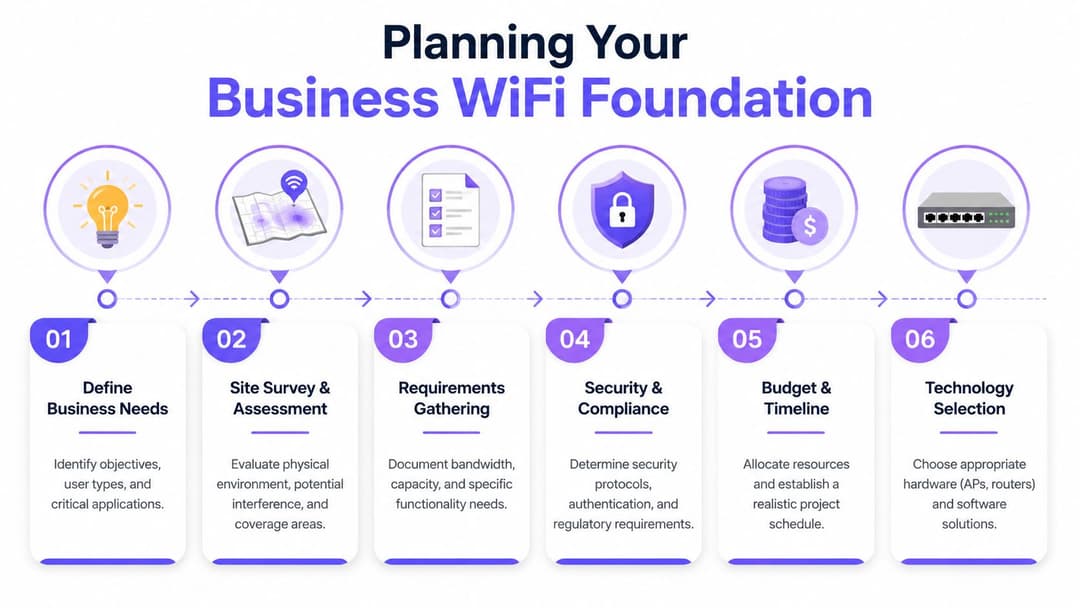
Bevor Sie SSIDs anfassen, entscheiden Sie, was das Netzwerk unter normaler Last, bei Spitzenbelegung und im Fehlerfall leisten muss. Die meisten WLAN-Probleme, die auf die Hardware geschoben werden, sind in Wahrheit Planungsfehler.
Beginnen Sie mit den geschäftlichen Anforderungen
Der Kontext in Großbritannien ist hier von Bedeutung. Bis Mai 2025 hatten 96 % der britischen Standorte Zugang zu Gigabit-fähigem Breitband, so die Ofcom-Daten, die in der AVSystem-Zusammenfassung der britischen WiFi-Statistiken zitiert werden. In der Praxis bedeutet dies, dass viele Unternehmen keine Probleme mehr haben, eine leistungsfähige Leitung in das Gebäude zu bekommen. Der Engpass ist oft das kabellose Design im Inneren.
Das ändert die Reihenfolge der Planung. Beginnen Sie nicht mit der Frage "Wie viele APs kann ich mir leisten?", sondern mit:
Wer Zugriff benötigt Mitarbeiter, Gäste, Auftragnehmer, Bewohner, Kioske, Zahlungsterminals, Kameras, Sensoren.
Was sie im Netzwerk tun Videoanrufe, Cloud-POS, mobile Sprachgeräte, Streaming, Surfen für Gäste, Türzugang, Gebäudemanagement.
Wo sie es tun Großraumbüro, Schlafzimmer, Flure, Lagergänge, Rezeption, Terrasse, Konferenzräume, Aufzüge, Back-of-House.
Wie sich ein Ausfall auswirkt Ist ein Funkloch nur ärgerlich oder bringt es den Betrieb zum Erliegen.
Eine gute Faustregel ist, nach Gleichzeitigkeit zu planen, nicht nach der reinen Personenzahl. Ein Gebäude mit mäßiger Belegung, aber intensiver Gerätenutzung kann anspruchsvoller sein als ein geschäftigerer Standort mit geringerer Auslastung.
Erst messen, dann kaufen
Eine ordnungsgemäße Standortvermessung ist keine Bürokratie. So vermeiden Sie den Kauf der falschen Menge und des falschen Typs von Hardware.
Gehen Sie durch das Gebäude und notieren Sie:
- Baumaterialien: Beton, Backstein, folienkaschierte Dämmung, Metallregale, Küchengeräte und Aufzugsschächte beeinflussen die Ausbreitung.
- Deckenhöhe und Montageoptionen: Eine optisch ansprechende AP-Platzierung steht oft im Widerspruch zu einer guten HF-Platzierung.
- Störquellen: Benachbarte WLANs, Bluetooth-intensive Bereiche, kabellose Peripheriegeräte, Spezialausrüstung.
- Roaming-Pfade: Wie sich Menschen tatsächlich bewegen, nicht wie es der Grundriss vermuten lässt.
Wenn Sie eine Auffrischung der Grundlagen des Wireless-Verhaltens benötigen, ist dieser Leitfaden zu Wireless-Verbindungen und wie sie funktionieren ein nützlicher Ausgangspunkt, bevor Sie die Abdeckung und die Client-Bewegung modellieren.
Praktische Regel: Genehmigen Sie die endgültige Platzierung von APs niemals allein anhand eines Grundrisses, wenn der Standort mehrere Etagen, dichte Trennwände oder gemischt genutzte Bereiche aufweist.
Cloud-managed oder Controller-basiert
Diese Entscheidung beeinflusst den Betrieb stärker als die Funkleistung.
Ein cloud-managed WLAN wie Meraki, Mist, Aruba Central oder UniFi ist in der Regel die sauberere Wahl für verteilte Standorte, schlanke IT-Teams und Organisationen, die eine zentrale Richtlinie mit geringerem Verwaltungsaufwand vor Ort wünschen. Es vereinfacht die Konsistenz der Konfiguration, die Firmware-Steuerung und die Fehlerbehebung aus der Ferne.
Ein Controller-basiertes Design ist immer noch dort sinnvoll, wo Sie eine engere lokale Kontrolle, etablierte Betriebsstandards benötigen oder sich bereits auf eine Plattform mit internem Fachwissen festgelegt haben. Es kann sich auch für Standorte mit strengen lokalen Verarbeitungsanforderungen oder komplexen Legacy-Integrationen eignen.
Nutzen Sie diesen Test:
| Entscheidungspunkt | Cloud-managed WLAN | Controller-basiertes WLAN |
|---|---|---|
| Tägliche Administration | Einfacher für verteilte Teams | Stark dort, wo lokale Netzwerkteams bereits Controller verwalten |
| Konsistenz über mehrere Standorte | Normalerweise einfacher | Hängt von der Controller-Architektur und der Teamdisziplin ab |
| Rollout von Änderungen | Schnell und zentralisiert | Kontrolliert, aber betrieblich oft aufwendiger |
| Abhängigkeit | Cloud-Betrieb des Herstellers ist entscheidend | On-Premise-Design und Resilienz sind wichtiger |
Kapazität schlägt theoretische Netzabdeckung
Hersteller lieben Abdeckungskarten. Betriebsteams müssen mit Bandbreitenkonflikten, schlechtem Roaming und hartnäckigen Client-Verbindungen leben.
Planen Sie für:
- Dicht besiedelte Bereiche zuerst: Rezeption, Kassen, Besprechungsräume, Bars, Hörsäle, Wartebereiche.
- Anwendungstyp: Sprach- und Kollaborationsdatenverkehr erfordern ein nahtloseres Roaming als normales Surfen.
- Uplink und Switching: PoE-Budgets, Switch-Platzierung und Kabelwege können ein sauberes Design zunichte machen, wenn sie nicht frühzeitig berücksichtigt werden.
- Testmethodik: Überprüfung der Signalqualität, des Handoff-Verhaltens und der tatsächlichen Client-Erfahrung nach der Installation.
Der teuerste Fehler beim Design von Drahtlosnetzwerken besteht meist nicht darin, zu viel zu kaufen. Es ist der unzureichende Ausbau der stark frequentierten Bereiche und das anschließende Jahr, das man damit verbringt, zu erklären, warum das Netzwerk zwar "aktiv" ist, die Benutzer aber trotzdem nicht richtig arbeiten können.
Konzeption Ihres Netzwerks für Sicherheit und Skalierbarkeit
Ein flaches drahtloses Netzwerk ist veraltet. Es war schon vor Jahren anfällig, und heute ist es ein Sicherheitsrisiko.
Die britischen Richtlinien für Unternehmen empfehlen durchgängig einen phasenweisen Arbeitsablauf: den Standort bewerten, Funklöcher kartieren, Access Points platzieren und erst dann die SSIDs konfigurieren. Sie warnen auch davor, das System für Gleichzeitigkeit unterzudimensionieren, da dies zu Roaming-Problemen und Support-Spitzen führt, wie in den Richtlinien für die kommerzielle WiFi-Installation von TS Cables beschrieben.
Das Drei-Netzwerke-Modell
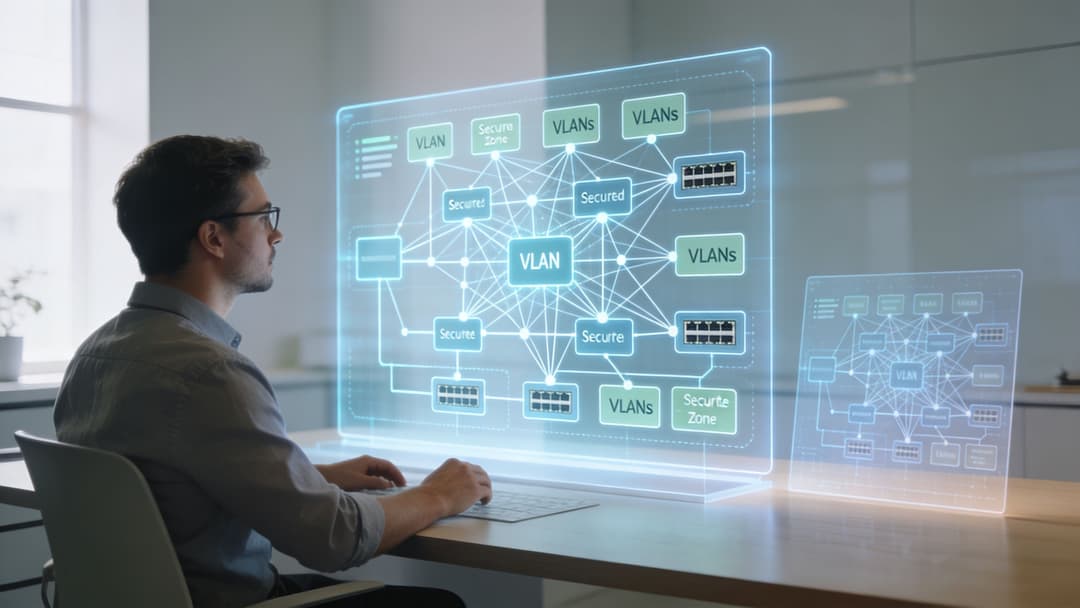
Die meisten Unternehmen sollten mit drei logischen Netzwerken beginnen, selbst wenn diese alle über dieselbe Switching-Infrastruktur und dieselbe Zugriffsebene laufen.
Gast
Dieses Netzwerk sollte vollständig von internen Systemen isoliert sein. Nur Internetzugang mit klaren Richtlinien für Bandbreite, Sitzungsbehandlung und Onboarding. Falls ein Gastgerät kompromittiert wird, sollte der Schadensradius genau dort enden.
Mitarbeiter
Dies ist das vertrauenswürdige Netzwerk, aber vertrauenswürdig bedeutet nicht uneingeschränkt. Der Datenverkehr von Mitarbeitern erfordert dennoch Richtlinien, Rollenbewusstsein und Überprüfbarkeit. Finanzen, Betrieb, Empfang und temporäre Mitarbeiter benötigen nicht immer dieselben Zugriffsrechte.
IoT und Altsysteme
Dieses Segment enthält die Geräte, die Netzwerkteams aus gutem Grund nervös machen: Drucker, Displays, Gebäudesteuerungen, Kameras, Scanner, Smart-TVs und Spezialgeräte mit schwierigen Update-Zyklen. Viele dieser Geräte benötigen Konnektivität, sollten sich aber niemals in der Nähe des Benutzerdatenverkehrs befinden.
Was VLANs tatsächlich bewirken
VLANs erstellen separate logische Pfade auf derselben physischen Infrastruktur. Sie machen ein Netzwerk nicht von selbst magisch sicher. Die Sicherheit entsteht durch die Richtlinien, die Sie zwischen ihnen erzwingen.
Das bedeutet in der Regel:
- Gäste nur ins Internet
- Mitarbeiter zu genehmigten internen Diensten
- IoT zu den erforderlichen Controllern oder Cloud-Endpunkten
- Standardmäßig keine lateralen Bewegungen
Wenn Sie ein breiteres Framework für diese Art der Trennung suchen, ist diese Übersicht zur Netzwerk- und Wireless-Sicherheit eine nützliche Ergänzung zu den praktischen Design-Entscheidungen.
Wenn eine Gäste-SSID Drucker-Subnetze, Kamera-Schnittstellen oder interne Admin-Seiten erreichen kann, liegt das Problem nicht am Gästeerlebnis. Es liegt an der Architektur.
Designentscheidungen, die auch unter Last standhalten
Erstellen Sie SSIDs nicht nur, weil Sie es können. Jede SSID erhöht den Verwaltungsaufwand, die Belastung der Sendezeit und die Support-Komplexität. Ein saubereres Design ist eine geringe Anzahl zweckgerichteter SSIDs, die klar definierten Richtlinien zugeordnet sind.
Eine gute Produktions-Baseline umfasst oft:
- Eine Gast-SSID mit strikter Isolation
- Eine Mitarbeiter-SSID, die an eine identitätsbasierte Authentifizierung gekoppelt ist
- Eine IoT-SSID oder eine kleine Gruppe streng kontrollierter Gerätenetzwerke
Konzentrieren Sie sich dann auf die dahinter liegenden Kontrollmechanismen:
| Ebene | Soll-Zustand (Best Practice) |
|---|---|
| SSID-Design | Minimales Set, klarer Zweck, keine Überschneidung bei Zielgruppen |
| Segmentierung | Gäste, Mitarbeiter und IoT durch Richtlinien getrennt |
| Firewalling | Explizite Erlaubnisregeln, standardmäßige Blockierung zwischen Segmenten |
| Roaming-Design | Konsistenter HF-Plan und konsistentes Authentifizierungsverhalten |
| Betrieb | Klare Zuständigkeit für Hinzufügungen, Änderungen, Widerrufe und Incident-Reaktion |
Was nicht funktioniert, ist ein rein dekoratives Segmentierungsmodell, bei dem immer noch alles mit allen wichtigen Systemen kommunizieren kann.
Jenseits von Passwörtern - Ein Leitfaden für sicheren WiFi-Zugang
Wenn Sie immer noch einen einzigen Pre-Shared Key für das geschäftliche WiFi nutzen, ist das das Erste, was Sie ändern sollten.
Die Sicherheitsrichtlinien für geschäftliches WiFi sind in den Grundlagen eindeutig: WPA3, Gästetrennung und starke, eindeutige Anmeldedaten sollten Teil der Ersteinrichtung sein und nicht erst nachträglich hinzugefügt werden. Sie warnen auch vor Standard-Anmeldedaten und einem einzigen gemeinsamen PSK, da diese bei Skalierung Probleme bei der Überprüfung und beim Widerruf verursachen, wie in den WiFi-Einrichtungsrichtlinien von Business.com erläutert wird.
Warum gemeinsam genutzte Passwörter scheitern
Ein gemeinsam genutztes Passwort wirkt effizient, weil die Verteilung einfach ist. Alles, was danach kommt, wird jedoch komplizierter.
Wenn eine Person das Unternehmen verlässt, geht das Passwort nicht mit ihr. Wenn ein externer Mitarbeiter keinen Zugriff mehr benötigt, gibt es keine saubere Möglichkeit, nur diesen einen Mitarbeiter zu sperren. Wenn sich ein Gerät ungebührlich verhält, ist die Zuordnung schwierig, da viele Benutzer dieselbe Historie von Anmeldedaten teilen.
Aus betrieblicher Sicht führen gemeinsam genutzte PSKs auch zu einem Kontrollverlust. Empfangsmitarbeiter schreiben sie auf. Facility-Management-Teams geben sie an Lieferanten weiter. Mieter behalten sie. Alte Geräte verbinden sich monatelang immer wieder neu.
Eine bessere Authentifizierungsleiter
Verschiedene Geräteklassen erfordern unterschiedliche Methoden. Betrachten Sie die Authentifizierung als eine Stufenleiter, nicht als einen einzigen Standard.
| Methode | Bestens geeignet für | Sicherheitsstufe | Benutzererfahrung | Admin-Aufwand |
|---|---|---|---|---|
| Shared PSK | Temporäre Labornutzung oder sehr kleine Setups mit geringem Risiko | Niedrig | Anfangs einfach, im Laufe der Zeit schlecht | Anfangs gering, später hoch |
| Individual PSK | Legacy-Endgeräte und IoT, die keine Enterprise-Authentifizierung unterstützen | Besser als Shared PSK | Für Endbenutzer meist unsichtbar | Moderat |
| WPA3-Enterprise mit RADIUS | Mitarbeitergeräte in etablierten Enterprise-Umgebungen | Hoch | Gut, sobald registriert | Moderat bis hoch |
| SSO-basierter Zugriff | Mitarbeiter und verwaltete Benutzer mit Cloud-Identitätsverknüpfung | Hoch | Stark und vertraut | Geringer als die herkömmliche manuelle Verwaltung von Zugangsdaten |
| Passpoint oder OpenRoaming | Gäste, Bewohner, wiederkehrende Besucher, Partner-Ökosysteme | Hoch mit hohem Benutzerkomfort | Sehr stark | Moderat während des Rollouts |
Wo welche Methode am besten passt
Mitarbeiter
Für Mitarbeiter ist das klare Ziel ein identitätsbasierter Zugriff, der mit Ihrem Verzeichnis verknüpft ist. Microsoft Entra ID, Google Workspace und Okta sind die üblichen Ausgangspunkte. Der Gewinn ist nicht nur eine stärkere Sicherheit - es ist die vollständige Kontrolle über den Lebenszyklus.
Die Bereitstellung sollte dem Beschäftigungsstatus, der Gruppenmitgliedschaft und dem Gerätestatus folgen, sofern dies unterstützt wird. Der Entzug sollte erfolgen, sobald sich das Verzeichnis ändert, und nicht erst, wenn jemand daran denkt, ein WiFi-Passwort zu ändern.
Das ist die Richtung, in die sich viele Teams bewegen, wenn sie die gemeinsame Nutzung von Passwörtern durch einen passwortlosen WiFi-Zugang ersetzen, der an Identitätsplattformen anstatt an statische Anmeldedaten gebunden ist.
Gäste und Besucher
Captive Portals haben immer noch ihre Berechtigung, sind aber nicht mehr für jeden Standort die ideale Lösung. Sie erzeugen Hürden, führen zu Support-Fragen und verursachen oft uneinheitliche Abläufe auf verschiedenen Gerätetypen.
Passpoint und OpenRoaming eignen sich besser, wenn Sie ein verschlüsseltes, reibungsloses Onboarding für Gäste und eine wiederkehrende Verbindung wünschen, ohne dass die Benutzer bei jedem Besuch ihre Zugangsdaten erneut eingeben müssen. Sie verändern das Erlebnis von "Netzwerk beitreten, Browser öffnen, Formular ausfüllen, hoffen, dass es funktioniert" hin zu einem flüssigeren, identitätsbasierten Modell.
Passwortloser Gastzugang dient nicht nur der Bequemlichkeit. Er reduziert die gemeinsame Nutzung von Anmeldedaten und eliminiert eine der häufigsten Fehlerquellen beim Onboarding in öffentlichen und halböffentlichen WiFi-Netzwerken.
IoT und problematische Altsysteme
Nicht jedes Gerät unterstützt moderne Enterprise-Authentifizierung. Deshalb sind individuelle PSKs (iPSK/PPSK) nach wie vor wichtig. Sie ermöglichen es Ihnen, eindeutige Anmeldedaten pro Gerät oder Gerätegruppe zuzuweisen, anstatt schwache, gemeinsam genutzte Passwörter für die gesamte Infrastruktur zu erzwingen.
Das bietet Ihnen einen praktikablen Mittelweg. Sie können ein einzelnes problematisches Gerät sperren, ohne dass jeder Smart-TV, Drucker oder Gebäudesensor im selben Netzwerk die Verbindung verliert.
Die Reihenfolge beim Aufbau ist entscheidend
Die Einführung eines sicheren Zugangs sollte einer strengen Reihenfolge folgen:
- Benutzer- und Geräteklassen definieren
- Jede Klasse einer Authentifizierungsmethode zuordnen
- Jede Klasse an das richtige Netzwerksegment binden
- Onboarding, Roaming und Widerruf testen
- Alte Pfade mit gemeinsam genutzten Passwörtern entfernen
Betreiben Sie keine moderne Authentifizierung neben einem vergessenen universellen Passwort "für alle Fälle". Diese Hintertür wird erfahrungsgemäß schnell zum Haupteingang.
Eine Plattform-Option in diesem Bereich ist Purple, die passwortlosen Gastzugang, OpenRoaming und Passpoint, SSO-Integrationen mit Entra ID, Google Workspace und Okta sowie iPSK für Legacy-Geräteszenarien über verschiedene Hersteller wie Meraki, Aruba, Ruckus, Mist und UniFi hinweg unterstützt.
Vom Plan zur Produktion - Rollout Ihres Netzwerks
Die meisten gescheiterten Bereitstellungen scheitern nicht, weil das Design unmöglich war. Sie scheitern, weil die Einführung überstürzt wurde, die Tests oberflächlich waren oder das Team versucht hat, alle Benutzertypen gleichzeitig umzustellen.
Nutzen Sie ein phasenweises Rollout
Beginnen Sie mit einem Pilotbereich, der echte Komplexität aufweist. Wählen Sie nicht die einfachste Ecke des Gebäudes und nennen Sie das Validierung. Wählen Sie einen Bereich, der Roaming, gemischte Benutzertypen und mindestens eine schwierige Geräteklasse umfasst.
Eine sinnvolle Reihenfolge ist:
- Piloten Sie einen repräsentativen Bereich
- Validieren Sie die Mitarbeiterauthentifizierung
- Validieren Sie das Onboarding der Gäste
- Verschieben Sie IoT- und Altsystem-Geräte in kontrollierten Chargen
- Erweitern Sie den Rollout auf den gesamten Standort, sobald die Support-Anfragen abflachen
Dieser Ansatz gibt Ihnen die Möglichkeit, Probleme abzufangen, die in Diagrammen nicht auffallen. Sticky Clients, Sonderfälle beim Captive Portal, Geräte, die mit modernen Standard-Verschlüsselungen nicht zurechtkommen, oder Mitarbeiter-Smartphones, die schlecht zwischen alten und neuen Richtlinienzonen wechseln.
Pre-Flight-Checks, die späteren Ärger ersparen
Überprüfen Sie vor dem Go-Live die Grundlagen, von denen Teams oft fälschlicherweise annehmen, sie seien bereits korrekt eingerichtet:
- Switching- und PoE-Bereitschaft: Ausreichendes Leistungsbudget, korrektes Trunking, erwartete VLAN-Bereitstellung.
- AP-Namensgebung und Standortdokumentation: Support-Teams müssen wissen, was sich wo befindet.
- Zuweisung von SSID zu Richtlinien: Jede SSID sollte im richtigen Segment mit den passenden Firewall-Regeln landen.
- Fallback-Planung: Wissen, was wie zurückgesetzt wird, falls die Authentifizierung fehlschlägt.
Testen Sie dann die Dinge, die Benutzer direkt wahrnehmen:
| Testbereich | Was zu prüfen ist |
|---|---|
| Signalqualität | Tatsächliche Client-Leistung, nicht nur HF-Sichtbarkeit |
| Roaming | Anrufe, App-Sitzungen und Reauthentifizierung während der Bewegung |
| Gästezugang | Anmelde-Flow, Durchsetzung von Richtlinien, Abmeldung und wiederkehrende Besuche |
| Mitarbeiterzugang | SSO- oder Enterprise-Authentifizierungsverhalten über verschiedene Gerätetypen hinweg |
| Legacy-Geräte | Stabile Wiederverbindung und korrekte Eingrenzung |
Die Qualität des Rollouts hängt weniger von der Eleganz Ihres Designdokuments ab, sondern vielmehr davon, ob jemand den Standort mit echten Geräten und echten User Journeys abgelaufen ist.
Herstellerspezifische Hinweise, auf die es ankommt
Die Hardware-Infrastruktur ändert die operativen Details, nicht die Grundprinzipien.
Cisco Meraki macht die verteilte Richtlinienbereitstellung in der Regel unkompliziert, aber Teams sollten auf Template-Vererbung und Ausnahmen achten.
Aruba-Umgebungen belohnen oft ein sorgfältiges Rollen- und Richtliniendesign in einer frühen Phase, insbesondere wenn Sie den drahtlosen Zugriff mit einer umfassenderen Netzwerkdurchsetzung verknüpfen.
Ruckus erbringt in schwierigen HF-Umgebungen eine gute Leistung, aber Sie sollten nicht davon ausgehen, dass gute Funkmodule eine schwache Segmentierung oder ein schlechtes Onboarding-Design kompensieren.
Juniper Mist bietet eine hervorragende Transparenz und Tools für die Client-Erfahrung, was bei der Feinabstimmung hilft.
UniFi ist oft aufgrund von Kosten und Einfachheit attraktiv, aber Teams sollten realistische Erwartungen an den Funktionsumfang und den Support bei komplexeren Identitäts-Workflows haben.
Unabhängig davon, welchen Anbieter Sie nutzen, sollten Sie für klare Zuständigkeiten sorgen. Richtlinien für das Wireless-Netzwerk, Switching, Identitätsintegration, DHCP-Verhalten und das Gäste-Erlebnis liegen oft bei verschiedenen Teams. Wenn niemand für die Übergaben verantwortlich ist, werden die Benutzer die Schwachstellen als Erste finden.
Betrieb und Optimierung Ihres Business WiFi
Ein geschäftliches WiFi Netzwerk bewährt sich nach dem Go-Live, nicht während der Installation. Der wahre Test ist, ob der Zugriff schnell, vorhersehbar und sicher bleibt, sobald sich Mitarbeiter, Gäste, IoT-Geräte und Umgebungsbedingungen im normalen Betrieb verhalten.
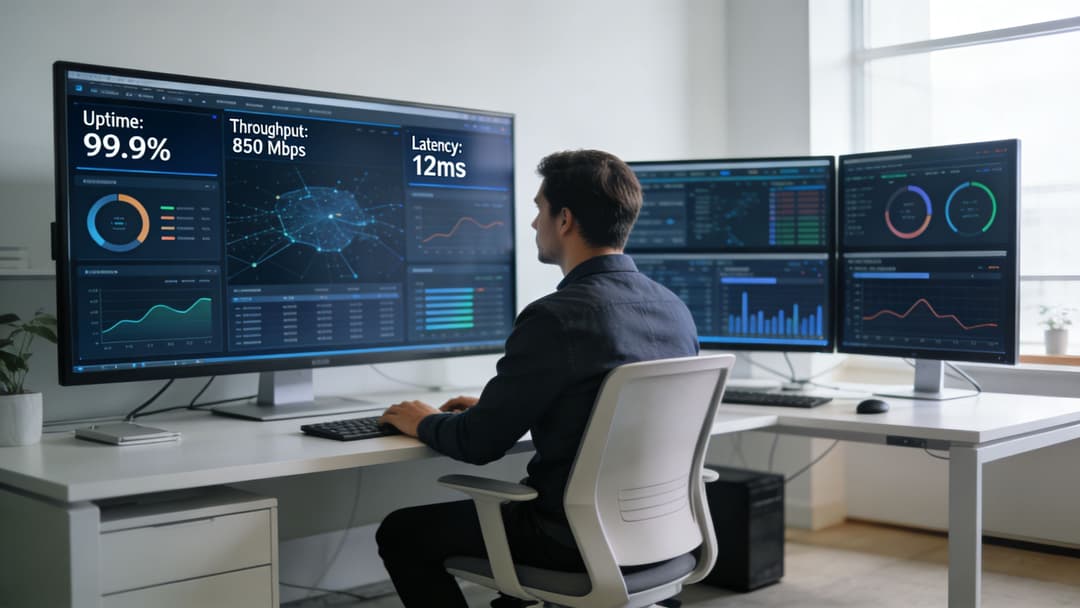
Teams, die nur die Betriebszeit der APs überwachen, verpassen die Fehler, die die Benutzer tatsächlich spüren. Im Jahr 2026 besteht die Optimierung teils aus RF-Tuning und teils aus dem Identitätsmanagement. Wenn fehlschlagende Mitarbeiter-Anmeldungen auf eine Änderung der IdP-Richtlinien zurückzuführen sind oder Gäste das Onboarding abbrechen, weil der Zugangsfluss umständlich ist, liegt das Problem nicht an den Antennen.
Was jede Woche zu prüfen ist
Bewerten Sie das Netzwerk anhand der Service-Qualität, nicht nur anhand des Infrastruktur-Status.
- Client-Stabilität: wiederholte Neuverbindungen, Sticky Clients, schlechte RSSI-Trends und Ausfallmuster nach Gerätemodell oder OS-Version.
- Kapazität und Airtime-Nutzung: ausgelastete Kanäle, Retries, Contention und SSIDs, die zu viel Management-Overhead verursachen.
- Roaming-Performance: Handoff-Qualität für Sprache, Kollaborations-Apps, Scanner und andere Geräte, die sich während aktiver Sitzungen bewegen.
- Authentifizierungsstatus: fehlgeschlagene SSO-Flows, abgelaufene Zertifikate, RADIUS-Timeouts, Richtlinienkonflikte und Abbrüche beim Gäste-Onboarding.
- Richtlinienverhalten nach Segment: Gäste, Mitarbeiter, externe Dienstleister und IoT sollten separat gemessen werden, da sie aus unterschiedlichen Gründen fehlschlagen.
- Back-End-Abhängigkeiten: DHCP-Erschöpfung, DNS-Verzögerungen, Firewall-Richtlinienfehler und die Latenz von Identitätsanbietern wirken auf Benutzer oft wie "WiFi-Probleme".
Ein nützliches Dashboard beantwortet operative Fragen schnell. Ist das Problem an eine Etage, eine AP-Gruppe, eine Gerätefamilie, eine SSID, einen Identity Provider oder einen Onboarding-Pfad gebunden? Wenn das Tooling Sie nicht schnell dorthin führt, bleibt die Fehlerbehebung langsam.
Der WLAN-Betrieb umfasst heute das Identitäts-Lebenszyklus-Management
Dies ist die Ebene, die in vielen Einrichtungsanleitungen übersprungen wird. Die Abdeckung ist nach wie vor wichtig, aber ein ausgereiftes geschäftliches WiFi ist heute eng mit Identität, Zugriffsrichtlinien und Analysen verknüpft.
Der passwortbasierte Zugriff für Gäste und Mitarbeiter führt zu einer wiederkehrenden Support-Belastung. Gemeinsam genutzte PSKs verbreiten sich über die vorgesehenen Benutzer hinaus. Captive Portals verursachen Reibungsverluste und stören oft die User Journey auf neueren Geräten oder datenschutzorientierten Browsern. Für viele Unternehmen ist das bessere langfristige Modell der passwortlose oder föderierte Zugriff, wo immer er passt: SSO für Mitarbeiter, zertifikatsbasierter Zugriff für verwaltete Geräte und OpenRoaming für unterstützte Gäste- und Besucher-Erlebnisse.
Das bedeutet nicht, dass jeder Standort morgen seine Portale abschaffen sollte. Ein Hotel, eine Klinik, ein Lagerhaus und ein Coworking-Space haben unterschiedliche Anforderungen. Der praktische Ansatz besteht darin, die Abhängigkeit von Passwörtern dort zu verringern, wo der Business-Case klar ist, und das Ergebnis dann an einer geringeren Belastung des Helpdesks, schnelleren Anmeldungen, einer besseren Conversion-Rate von wiederkehrenden Nutzern und weniger Authentifizierungsfehlern zu messen.
Nachweis des WiFi-ROI mit den richtigen Analysen
Eine gut funktionierende WLAN-Analyse sollte mehr als nur dem Netzwerk-Team helfen.
- Betriebsteams können Stoßzeiten und physische Zonen mit Personalengpässen oder Service-Einfrierungen vergleichen.
- Gebäude- und Immobilienteams können tote Winkel, Überfüllungsmuster und wiederkehrende Beschwerden in bestimmten Bereichen erkennen.
- Marketing- und Guest-Experience-Teams können wiederkehrende Besuche, abgeschlossene Onboarding-Prozesse und datenschutzkonforme Interaktionen für Besucherzugangsmodelle messen.
- IT- und Sicherheitsteams können nachverfolgen, ob passwortloser Zugriff, Zertifikatsregistrierung oder SSO-Rollouts Ticketzahlen und Risiken reduziert haben.
Viele WiFi Projekte entwickeln sich in dieser Phase entweder weiter oder geraten ins Stocken. Wenn sich das Reporting auf Betriebszeit und Durchsatz beschränkt, bleibt das Netzwerk ein Kostenfaktor. Wenn die Analysen eine bessere Abschlussquote bei der Registrierung, weniger Supportfälle und klarere Belegungsmuster zeigen, beginnt die WiFi Plattform, Designentscheidungen geschäftlich zu rechtfertigen.
Fehlerbehebungsmuster in produktiven Umgebungen
Manche Fehler wiederholen sich hersteller- und gebäudeübergreifend.
Ein Bereich ist immer langsam
Beginnen Sie mit der Sendezeit und Interferenzen, nicht mit der Leitung des ISP. Überprüfen Sie die Kanalplanung, die Platzierung der APs, die Sendeleistung, die Client-Dichte und lokale Störquellen wie Kameras, drahtlose Präsentationsgeräte oder benachbarte Netzwerke. An vielen Standorten liegt das Problem in einer Überabdeckung und Kanalkonflikten, nicht an mangelndem Signal.
Nur bestimmte Geräte können keine Verbindung herstellen
Prüfen Sie die Zugriffsmethode, bevor Sie die Funkeinstellungen ändern. Ältere Android-Handhelds, medizinische Geräte, Drucker und Scanner haben oft Probleme mit modernen Sicherheitseinstellungen, Zertifikatsketten oder dem Verhalten von Captive Portalen. Die richtige Lösung kann eine dedizierte Richtlinie und ein eigener Onboarding-Pfad für diese Geräteklasse sein, isoliert vom Mitarbeiter- und Gastzugang.
Beschwerden häufen sich nach einer Sicherheitsänderung
Das deutet in der Regel auf ein Problem mit dem Identity-Workflow hin. MFA-Aufforderungen, fehlgeschlagene Zertifikatserneuerungen, fehlerhafte Föderationen oder strengere Sicherheitsüberprüfungen können für Endbenutzer wie eine Instabilität des WLANs aussehen. Überprüfen Sie den gesamten Authentifizierungspfad, einschließlich des IdP, des RADIUS-Dienstes, der PKI und der Logik zur Geräte-Compliance.
Die Gästenutzung ist hoch, aber die Wiederkehrquote ist gering
Das Netzwerk ist zwar leicht zu finden, aber die Anmeldung kann nervig sein. Lange Formulare, wiederholte Zustimmungsaufforderungen und eine instabile Captive Portal-Logik führen zu hohen Absprungraten. OpenRoaming oder ein schlankerer Identitäts-Workflow können die Zahl der wiederkehrenden Besuche erhöhen und den Support-Aufwand verringern, insbesondere im Gastgewerbe, in Wohnanlagen mit mehreren Mietern und an öffentlich zugänglichen Orten.
Optimierung ist eine wiederkehrende Betriebsaufgabe
Gute Wireless-Teams warten nicht auf eine Flut von Beschwerden. Sie überprüfen Trends, mustern veraltete Zugriffsmethoden aus, testen Identitätsänderungen vor einem breiten Rollout und behandeln WiFi als einen Service, der mit Sicherheit, Benutzererfahrung und messbaren Geschäftsergebnissen verbunden ist.
Das ist das moderne Konzept. Die Netzabdeckung bringt Benutzer in das Netzwerk. Identitätsdesign, Richtliniensteuerung und Analysen entscheiden darüber, ob das Netzwerk dauerhaft einen Mehrwert bietet.
Maßgeschneiderte WiFi-Checklisten für Ihre Branche
Die Netzabdeckung ist der einfache Teil. Die schwierigere Frage ist, wer Zugriff erhält, wie dieser gewährt wird und ob das Netzwerk nach der Verbindung der Geräte einen Nutzen für den Betrieb erbringt.
Deshalb ist das Branchen-Design immer noch von Bedeutung, selbst wenn die Hardware-Auswahl ähnlich aussieht. Ein Hotel, ein Ladengeschäft, eine Klinik und ein Gebäude mit mehreren Mietern nutzen möglicherweise dieselben Access Points und dasselbe Cloud-Dashboard. Ihr Identitätsmodell, der Onboarding-Prozess, der Support-Aufwand und die Reporting-Anforderungen sind jedoch völlig unterschiedlich.
Gastgewerbe und Hotellerie
WiFi im Gastgewerbe hat zwei Aufgaben. Es muss für Gäste unsichtbar bleiben und für das Personal zuverlässig sein, während es dem Unternehmen eine saubere Möglichkeit bietet, wiederkehrende Besucher, markenspezifischen Zugang und Standort-Analysen zu verwalten.
- Trennen Sie Gäste-, Personal- und Betriebs-Traffic: Rezeptionssysteme, Zahlungsgeräte, Sprach-Handsets, IPTV und der Gästezugang sollten über separate Richtlinien geregelt werden.
- Planen Sie für schwankende Auslastung vor: Zimmer, Bars, Konferenzräume und Veranstaltungsbereiche reagieren unter Last unterschiedlich fehleranfällig.
- Machen Sie wiederholten Zugriff einfach: Gemeinsame Gäste-Passwörter verursachen Supportaufwand und bieten kaum Möglichkeiten zum gezielten Entzug von Berechtigungen. Passwortlose Optionen wie Passpoint oder OpenRoaming eignen sich oft besser für wiederkehrende Besucher.
- Messen Sie die Guest Journey: Verfolgen Sie den Erfolg bei der Anmeldung, Absprungraten und wiederkehrende Besuche, nicht nur die Signalstärke.
Einzelhandel
WiFi im Einzelhandel sollte den Umsatz, den Filialbetrieb und die Kundenerkenntnisse unterstützen. Eine saubere Grundrissplanung reicht nicht aus, wenn Handheld-Geräte bei der Bestandsaufnahme verzögern oder der Gastzugang mehr Hürden als Nutzen schafft.
- Schützen Sie Filialsysteme: Kassen, Scanner, Kameras, digitale Beschilderung und Back-Office-Geräte erfordern separate Richtlinien und strengere Kontrollen als der öffentliche Zugang.
- Planen Sie rund um reale Engpässe: Eingänge, Kassen, Umkleidekabinen und Aktionsflächen zeigen Kapazitätsprobleme meist zuerst auf.
- Nutzen Sie den Gästezugang für einen klaren Zweck: Wenn Kunden sich mit dem WiFi verbinden können, definieren Sie das Ziel: Geht es um Komfort, Kundenbindung, DSGVO-konformes Marketing oder Frequenzanalysen?
- Nutzen Sie Analysen, auf deren Basis Manager handeln können: Verweildauer, Stoßzeiten und wiederkehrende Besuche sind wichtiger als reine Prestigemetriken.
Im Einzelhandel bedeutet gutes WiFi, dass die Geräte der Mitarbeiter reaktionsschnell bleiben, der Kundenzugang einfach zu bedienen ist und das Netzwerk Daten liefert, mit denen das Unternehmen tatsächlich arbeiten kann.
Gesundheitswesen
Umgebungen im Gesundheitswesen legen Schwachstellen im Design schnell offen. Sicherheitsfehler beeinträchtigen mehr als nur den Komfort, und Altsysteme sind so häufig anzutreffen, dass die Zugriffsrichtlinie meist vom ersten Tag an Ausnahmen erfordert.
- Trennen Sie klinischen, administrativen, Gäste- und Geräte-Traffic: Verschiedene Benutzergruppen und Geräteklassen erfordern unterschiedliche Vertrauensebenen.
- Berücksichtigen Sie ältere medizinische und spezialisierte Endgeräte: Einige unterstützen keine modernen Onboarding- oder Zertifikats-Workflows - isolieren Sie diese daher strikt und beschränken Sie deren Zugriffsbereiche.
- Testen Sie die Mobilität, nicht nur die Verbindung: Visiten, Sprach-Handsets, Visitenwagen und Handheld-Geräte sind auf stabiles Roaming und schnelle erneute Authentifizierung angewiesen.
- Integrieren Sie den Widerruf direkt in das Design: Wenn ein externer Dienstleister das Unternehmen verlässt, ein Gerät ausgetauscht wird oder ein Zertifikat fehlschlägt, sollte der Zugriff ohne weitreichende betriebliche Auswirkungen entzogen werden.
Mehrfamilienhäuser und Wohnanlagen
Bewohner erwarten, dass sich das Netzwerk so einfach anfühlt wie Breitband zu Hause. Betreiber benötigen jedoch eine stärkere Kontrolle. Gemeinsame Gebäudepasswörter scheitern in beiden Punkten.
- Vermeiden Sie ein einziges Passwort für das gesamte Gebäude: Bewohnerfluktuation, Supportanrufe und mangelnde Verantwortlichkeit verschlimmern sich bei gemeinsam genutzten Zugangsdaten.
- Trennen Sie Bewohner, Gäste, Personal und Gebäudesysteme: Aufzüge, Videoüberwachung, Zutrittskontrolle und Management-Geräte sollten niemals in derselben Vertrauenszone liegen wie die Geräte der Mieter.
- Unterstützen Sie die Einrichtung von Endgeräten: Fernseher, Konsolen, Lautsprecher und Smart-Home-Geräte erfordern oft eine gerätebasierte Registrierung oder einen kontrollierten Ausweichpfad.
- Machen Sie Mieterwechsel zur Routine: Der Zugriff sollte sich nach Identität, Wohneinheit und Vertragsstatus richten, damit Ein- und Auszüge keine manuellen Nacharbeiten vor Ort erfordern.
Der rote Faden ist einfach. Beim WiFi-Design in der Industrie geht es im Jahr 2026 weniger darum, ein Signal über ein Gebäude zu verbreiten, sondern vielmehr darum, die richtige Identitätsmethode, das passende Eingrenzungsmodell und die richtige Berichtsebene für die jeweilige Umgebung zu wählen. Teams, die das richtig machen, reduzieren in der Regel den Support-Aufwand, verringern die Flut an Zugangsdaten und haben eine klarere Möglichkeit, den Return on Investment aufzuzeigen.
Häufig gestellte Fragen zu Business WiFi
Benötigen kleine Unternehmen wirklich ein segmentiertes WiFi
Ja, wenn sie mehr als einen Benutzertyp oder mehr als eine Geräteklasse haben. Sobald Mitarbeiter, Gäste und geschäftliche Geräte denselben Access Layer ohne klare Richtliniengrenzen nutzen, steigen das Risiko und die Komplexität bei der Fehlerbehebung.
Reicht WPA3 alleine aus
Nein. WPA3 ist Teil der sicheren Grundlage, ersetzt aber weder die Segmentierung, den identitätsbasierten Zugriff noch die ordnungsgemäße Sperrung. Die Verschlüsselung schützt die Verbindung. Sie entscheidet nicht, wer in welchem Netzwerk sein sollte oder was er nach dem Beitritt erreichen darf.
Wann sollte ich Captive Portals nutzen
Nutzen Sie diese, wenn Sie ein gebrandetes Onboarding, die Erfassung von Einwilligungen oder einen speziellen Gast-Workflow benötigen. Gehen Sie nicht davon aus, dass sie immer die beste Benutzererfahrung bieten. Für wiederkehrende Besucher, Bewohner oder Partner-Ökosysteme sind passwortlose Ansätze wie Passpoint oder OpenRoaming oft die bessere betriebliche Lösung.
Was tun mit Geräten, die keine moderne Authentifizierung unterstützen
Bringen Sie diese in ein streng kontrolliertes IoT- oder Legacy-Segment und vermeiden Sie nach Möglichkeit gemeinsam genutzte Anmeldedaten. Individuelle PSKs sind in der Regel ein besserer Kompromiss als ein einziges allgemeines Passwort für jedes gerätefremde System im Unternehmen.
Woran erkenne ich, ob das WiFi-Projekt erfolgreich ist
Blicken Sie über die reine Betriebszeit hinaus. Beurteilen Sie den Erfolg anhand der Authentifizierungsrate, Mustern bei Support-Tickets, dem Roaming-Verhalten, der Qualität des Gäste-Onboardings und der Frage, ob Analysen den Betriebs-, Marketing- oder Immobilienteams helfen, bessere Entscheidungen zu treffen.
Wenn Sie Optionen für einen modernen geschäftlichen WiFi-Zugang prüfen, ist Purple einen Blick wert für Unternehmen, die über gemeinsam genutzte Passwörter und einfache Captive Portals hinausgehen möchten. Es unterstützt passwortlosen Gästezugang, OpenRoaming, SSO-basierten Mitarbeiterzugang und Analysen für alle gängigen Enterprise-WLAN-Hersteller. Dies macht es relevant für Teams, die die Sicherheit verbessern und den Wert ihrer Wireless-Infrastruktur nachweisen möchten.