A maior parte dos conselhos sobre como configurar WiFi para empresas está estagnada na era do consumidor. Tratam a tarefa como um mero exercício de posicionamento: colocar um router no centro, adicionar alguns pontos de acesso, escolher uma palavra-passe e dar o trabalho por terminado. Esse modelo falha rapidamente em ambientes reais onde convidados, dispositivos de funcionários, scanners, caixas registadoras, câmaras, televisões, tablets e prestadores de serviços esperam um acesso estável sem expor o resto da rede.
O maior problema é que um design sem fios deficiente cria agora dívida de segurança, atrito operacional e trabalho de suporte evitável. Uma palavra-passe partilhada parece simples até ser necessário revogar um utilizador, rastrear um dispositivo, separar um ponto de extremidade de risco ou impedir que um telemóvel comprometido permaneça na mesma rede plana que os sistemas de negócio.
Mais do que Cobertura: As Novas Regras para o WiFi Empresarial
A cobertura continua a ser importante. No entanto, não é tudo.
O ponto fraco de muitos guias é que param na força do sinal e nunca abordam a identidade, o controlo de acessos e o design de zero-trust. As orientações de instalação focadas no Reino Unido já refletem essa mudança. Atualmente, a questão mais útil não é apenas como obter cobertura, mas sim como fornecer um acesso sem atritos, reduzindo a partilha de credenciais e a sobrecarga administrativa, especialmente em ambientes que necessitam de autenticação moderna de convidados e de uma separação mais forte entre utilizadores e dispositivos, conforme observado pela The Network Installers sobre a instalação de WiFi empresarial.
O erro dos conselhos desatualizados
O padrão antigo costuma ser o seguinte:
- Um SSID para todos: convidados, funcionários e dispositivos não geridos acabam todos na mesma rede ou em redes pouco separadas com fraco controlo de políticas.
- Uma palavra-passe partilhada: fácil de distribuir, difícil de revogar, impossível de auditar corretamente.
- Segurança adicionada mais tarde: a encriptação, o isolamento de convidados e as regras de acesso são tratados como tarefas de arrumação depois de o hardware já estar em funcionamento.
Essa abordagem não é escalável. Também cria confusão durante incidentes, porque ninguém consegue responder rapidamente a perguntas básicas. Quem se ligou. Que dispositivo usou qual credencial. A que é que esse utilizador deveria ter permissão para aceder.
As credenciais partilhadas não são apenas um problema de segurança. São um problema operacional. Transformam cada mudança de pessoal, inquilino ou acesso de fornecedor numa tarefa manual de limpeza.
O que é, de facto, o WiFi empresarial moderno
Uma WLAN empresarial atual faz parte do seu ecossistema de identidade. Deve saber a diferença entre:
- Um convidado que apenas precisa de internet
- Um funcionário que deve autenticar-se através do diretório da empresa
- Um dispositivo IoT que precisa de um acesso restrito e previsível
- Um prestador de serviços ou parceiro que precisa de permissões temporárias
- Um residente ou visitante recorrente que espera uma ligação automática sem fricção
Isso altera o caderno de encargos do design para configurar o WiFi para empresas. Não está apenas a distribuir sinal. Está a decidir como o acesso é concedido, como é revogado, como o tráfego é segmentado e como a experiência do utilizador é mantida sem enfraquecer o controlo.
A referência prática é simples. Se a sua rede sem fios ainda depende de uma palavra-passe partilhada conhecida por demasiadas pessoas, não está a executar um modelo de acesso moderno.
Planeamento da Sua Base Sem Fios
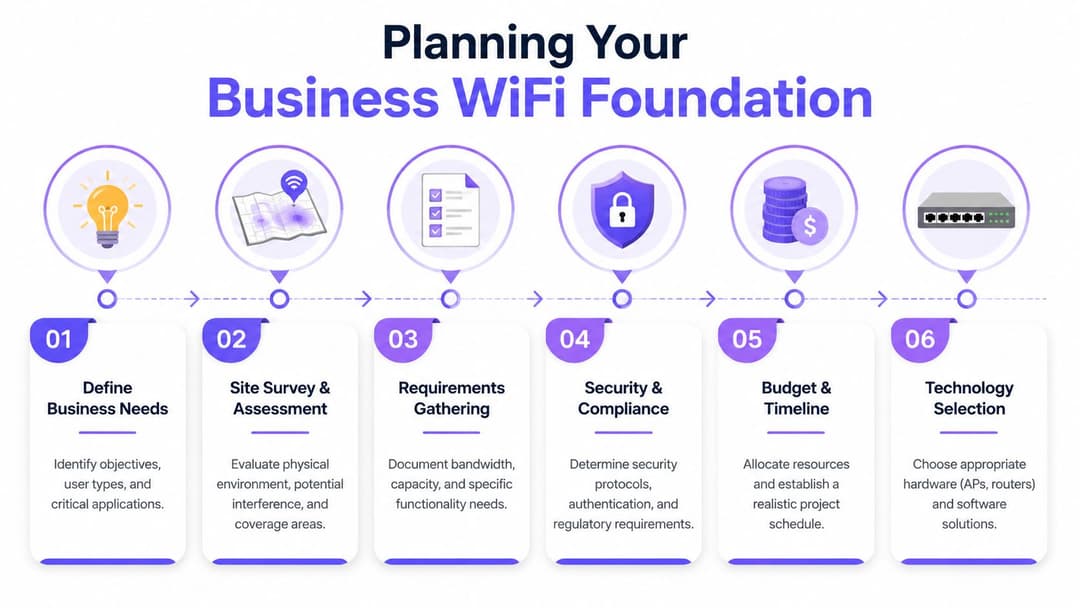
Antes de alterar os SSIDs, decida o que a rede deve fazer sob carga normal, em ocupação máxima e em condições de falha. A maioria dos problemas sem fios atribuídos ao hardware são, na verdade, erros de planeamento.
Comece com os requisitos do negócio
O contexto do Reino Unido é relevante aqui. Em maio de 2025, 96% das instalações no Reino Unido tinham acesso a banda larga com capacidade de gigabit, de acordo com os dados da Ofcom citados no resumo de estatísticas de WiFi do Reino Unido da AVSystem. Na prática, isso significa que muitas empresas já não têm dificuldades em obter uma ligação capaz para o edifício. O gargalo é frequentemente o desenho da rede sem fios no seu interior.
Isso altera a ordem de planeamento. Não comece com "quantos APs posso pagar?" Comece com:
Quem precisa de acesso Funcionários, convidados, subempreiteiros, residentes, quiosques, terminais de pagamento, câmaras, sensores.
O que fazem na rede Chamadas de vídeo, POS na nuvem, dispositivos de voz em roaming, streaming, navegação de convidados, controlo de acessos de portas, gestão de edifícios.
Onde o fazem Escritório em espaço aberto, quartos, corredores, corredores de armazém, receção, terraço, salas de conferência, elevadores, bastidores.
Como se caracteriza uma falha Um ponto morto é apenas incómodo ou chega a interromper a atividade comercial.
Uma boa regra prática é projetar em torno da concorrência, não do número de pessoas. Um edifício com ocupação moderada mas utilização intensa de dispositivos pode ser mais difícil de gerir do que um local mais movimentado com cargas de trabalho mais leves.
Primeiro o levantamento de local, depois a compra
Um levantamento de local adequado não é burocracia. É a forma de evitar a compra da quantidade e do tipo incorretos de hardware.
Percorra o local e anote:
- Materiais de construção: betão, tijolo, isolamento com película de alumínio, prateleiras metálicas, equipamentos de cozinha e poços de elevador afetam a propagação.
- Altura do teto e opções de montagem: a colocação esteticamente agradável dos APs colide frequentemente com uma boa localização de RF.
- Fontes de interferência: WLANs vizinhas, áreas com forte presença de Bluetooth, periféricos sem fios, equipamento especializado.
- Caminhos de roaming: a forma como as pessoas se movem, e não como o plano do piso sugere que se movem.
Se precisar de recordar os conceitos básicos sobre o comportamento sem fios, este guia sobre ligações sem fios e como funcionam é um ponto de partida útil antes de modelar a cobertura e o movimento dos clientes.
Regra prática: nunca aprove a colocação final dos AP apenas com base numa planta se o local tiver vários pisos, divisórias densas ou áreas de utilização mista.
Gerido na nuvem ou baseado em controlador
Esta decisão afeta mais as operações do que o desempenho do sinal de rádio.
Uma WLAN gerida na nuvem, como Meraki, Mist, Aruba Central ou UniFi, é geralmente a escolha mais limpa para propriedades distribuídas, equipas de TI reduzidas e organizações que desejam uma política centralizada com uma gestão local mais leve. Simplifica a consistência de configuração, o controlo de firmware e a resolução de problemas remota.
Um design baseado em controlador ainda faz sentido quando necessita de um controlo local mais rigoroso, de padrões operacionais estabelecidos ou se já normalizou numa plataforma com experiência interna. Também pode adequar-se a locais com requisitos de processamento local rigorosos ou integrações legadas complexas.
Utilize este teste:
| Ponto de decisão | WLAN gerida na nuvem | WLAN baseada em controlador |
|---|---|---|
| Administração diária | Mais simples para equipas distribuídas | Forte onde as equipas de rede locais já gerem controladores |
| Consistência multi-site | Geralmente mais fácil | Depende da arquitetura do controlador e da disciplina da equipa |
| Implementação de alterações | Rápida e centralizada | Controlada, mas frequentemente mais pesada a nível operacional |
| Dependência | As operações na nuvem do fornecedor são importantes | O design local (on-prem) e a resiliência importam mais |
A capacidade supera a cobertura anunciada nos folhetos
Os fabricantes adoram mapas de cobertura. As equipas de operações vivem com a contenção de tempo de antena, roaming deficiente e clientes persistentes.
Planeie para:
- Áreas densas primeiro: receção, caixas registadoras, salas de reunião, bares, salas de aula, áreas de espera.
- Tipo de aplicação: o tráfego de voz e colaboração exige um roaming mais fluido do que a navegação casual.
- Uplink e comutação: orçamentos de PoE, colocação de switches e rotas de cablagem podem comprometer um design limpo se forem ignorados no início.
- Metodologia de teste: validar a qualidade do sinal, o comportamento de transição e a experiência real do cliente após a instalação.
O erro mais dispendioso no design de redes sem fios não costuma ser comprar hardware a mais. É subdimensionar as áreas mais movimentadas e passar o ano seguinte a explicar por que razão a rede está "ativa", mas os utilizadores continuam sem conseguir trabalhar corretamente.
Desenhar a Sua Rede para Segurança e Escala
Uma rede sem fios plana está obsoleta. Já era frágil há anos e agora é uma vulnerabilidade.
As orientações empresariais do Reino Unido recomendam consistentemente um fluxo de trabalho faseado: avaliar o local, mapear zonas mortas, posicionar os pontos de acesso e só depois configurar os SSIDs. Também alertam contra o subdimensionamento para concorrência, pois isso causa problemas de roaming e picos de suporte, conforme descrito no guia de instalação de WiFi comercial da TS Cables.
O modelo de três redes
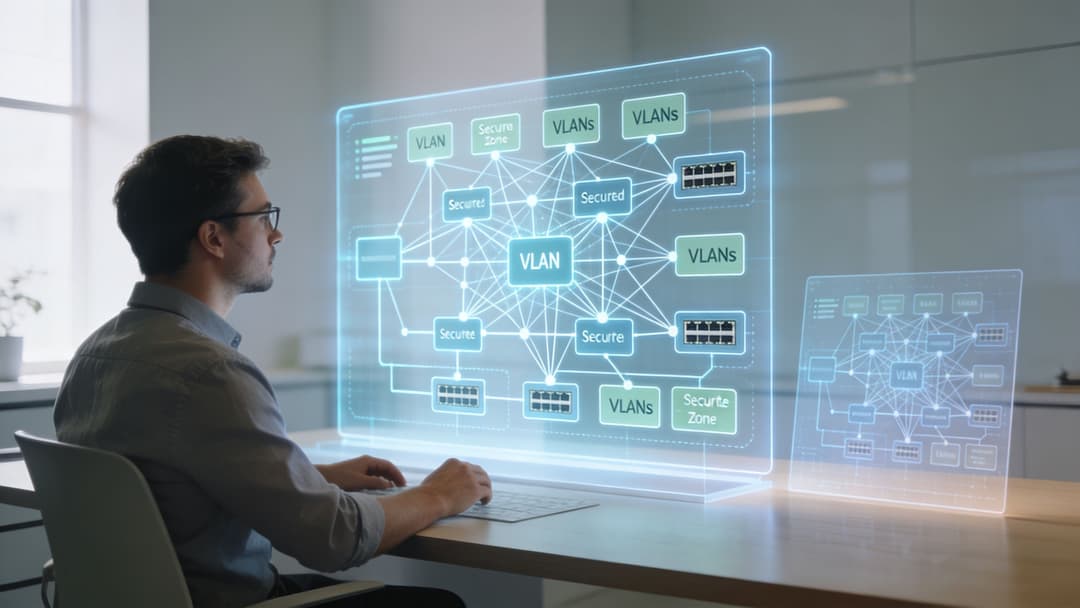
A maioria das empresas deve começar com três redes lógicas, mesmo que todas corram na mesma infraestrutura de switching e camada de acesso.
Convidado
Esta rede deve ser totalmente isolada dos sistemas internos. Apenas acesso à Internet, com uma política clara sobre largura de banda, gestão de sessões e integração. Se um dispositivo convidado for comprometido, o raio de impacto deve terminar aí.
Pessoal
Esta é a rede de confiança, mas confiança não significa falta de restrições. O tráfego dos funcionários ainda necessita de política, conhecimento de funções e auditabilidade. O departamento financeiro, operações, receção e funcionários temporários nem sempre precisam do mesmo nível de acesso.
IoT e sistemas legados
Este segmento contém os dispositivos que deixam as equipas de rede nervosas por boas razões: impressoras, ecrãs, controlos de edifícios, câmaras, scanners, smart TVs e equipamentos especializados com ciclos de atualização difíceis. Muitos destes dispositivos precisam de conectividade, mas nunca devem estar próximos do tráfego do utilizador.
O que as VLANs fazem realmente
As VLANs criam vias lógicas separadas na mesma infraestrutura física. Não tornam, por si só, uma rede segura de forma mágica. A segurança provém das políticas que aplica entre elas.
Isso geralmente significa:
- Convidados apenas para a internet
- Funcionários para serviços internos aprovados
- IoT para os controladores ou endpoints de nuvem necessários
- Sem movimento lateral por predefinição
Se pretender uma estrutura mais ampla para este tipo de separação, esta visão geral de network and wireless security é um complemento útil para as decisões práticas de design.
Se um SSID de convidados consegue alcançar sub-redes de impressoras, interfaces de câmaras ou páginas internas de administração, o problema não é a experiência do convidado. É a arquitetura.
Decisões de design que resistem sob pressão
Não crie SSIDs apenas porque o pode fazer. Cada SSID adiciona sobrecarga de gestão, impacto no tempo de antena e complexidade de suporte. Um design mais limpo assenta num número reduzido de SSIDs concebidos para fins específicos, associados a políticas bem definidas.
Uma boa base de referência para produção inclui frequentemente:
- Um SSID para convidados com isolamento rigoroso
- Um SSID para funcionários associado a autenticação baseada em identidade
- Um SSID para IoT ou um pequeno conjunto de redes de dispositivos estritamente controladas
Em seguida, concentre-se nos controlos associados:
| Camada | O que define uma boa configuração |
|---|---|
| Design do SSID | Conjunto mínimo, objetivo claro, sem sobreposição de público |
| Segmentação | Convidados, funcionários e IoT separados por política |
| Configuração de Firewall | Regras de permissão explícitas, bloqueio por omissão entre segmentos |
| Design de roaming | Plano de RF e comportamento de autenticação consistentes |
| Operações | Responsabilidade clara para adições, alterações, revogações e resposta a incidentes |
O que não funciona é um modelo de segmentação decorativo onde tudo continua a conseguir comunicar com tudo o que é importante.
Para lá das Palavras-Passe - Um Guia para o Acesso Seguro a WiFi
Se ainda utiliza uma única chave pré-partilhada para o WiFi empresarial, essa é a primeira coisa a mudar.
As orientações de segurança para WiFi empresarial são claras quanto ao essencial: o WPA3, a separação de convidados e credenciais exclusivas fortes devem fazer parte da configuração inicial, e não ser adicionados posteriormente. Também alertam contra credenciais predefinidas e uma única chave PSK partilhada, porque criam problemas de auditoria e revogação em grande escala, conforme explicado nas orientações de configuração de WiFi do Business.com.
Por que as palavras-passe partilhadas falham
Uma palavra-passe partilhada parece eficiente porque a distribuição é fácil. Tudo o que vem a seguir piora.
Quando uma pessoa sai, a palavra-passe não sai com ela. Quando um prestador de serviços já não precisa de acesso, não há uma forma limpa de revogar apenas esse prestador de serviços. Quando um dispositivo se comporta mal, a atribuição é fraca porque muitos utilizadores podem partilhar o mesmo histórico de credenciais.
Operacionalmente, as chaves PSK partilhadas também criam descontrolo. O pessoal da receção anota-as. As equipas de manutenção entregam-nas a fornecedores. Os inquilinos guardam-nas. Dispositivos antigos voltam a ligar-se durante meses.
Uma melhor hierarquia de autenticação
Diferentes classes de dispositivos precisam de diferentes métodos. Trate a autenticação como uma escada, não como um padrão único.
| Método | Melhor Para | Nível de Segurança | Experiência do Utilizador | Esforço do Administrador |
|---|---|---|---|---|
| PSK Partilhado | Uso temporário em laboratório ou configurações muito pequenas de baixo risco | Baixo | Simples ao início, má ao longo do tempo | Baixo inicialmente, alto mais tarde |
| PSK Individual | Dispositivos legados e IoT que não suportam autenticação enterprise | Melhor do que PSK partilhado | Normalmente invisível para o utilizador final | Moderado |
| WPA3-Enterprise com RADIUS | Dispositivos de funcionários em ambientes empresariais estabelecidos | Alto | Boa após o registo | Moderado a alto |
| Acesso baseado em SSO | Funcionários e utilizadores geridos associados à identidade na nuvem | Alto | Forte e familiar | Menor do que a gestão manual tradicional de credenciais |
| Passpoint ou OpenRoaming | Convidados, residentes, visitantes recorrentes, ecossistemas de parceiros | Alto com forte conveniência para o utilizador | Muito forte | Moderado durante a implementação |
Onde cada método se enquadra
Utilizadores internos
Para os funcionários, o objetivo ideal é o acesso baseado em identidade associado ao seu diretório. O Microsoft Entra ID, o Google Workspace e o Okta são os pontos de partida habituais. A vantagem não é apenas uma segurança mais forte. É o controlo do ciclo de vida.
O aprovisionamento deve acompanhar o estatuto laboral, a filiação em grupos e a postura do dispositivo sempre que aplicável. A revogação deve ocorrer quando o diretório for alterado, e não quando alguém se lembrar de alterar uma palavra-passe de WiFi.
Esta é a direção que muitas equipas estão a seguir ao substituírem a partilha de palavras-passe por acesso WiFi sem palavra-passe associado a plataformas de identidade em vez de credenciais estáticas.
Convidados e visitantes
Os ecrãs Captive Portal ainda têm o seu papel, mas já não são a resposta ideal para todos os locais. Adicionam fricção, geram dúvidas de suporte e, frequentemente, produzem experiências de utilizador inconsistentes entre diferentes tipos de dispositivos.
O Passpoint e OpenRoaming são melhores onde se pretende uma integração de convidados encriptada, com baixo atrito e conetividade repetida sem pedir aos utilizadores que reintroduzam credenciais a cada visita. Eles mudam a experiência de "aderir à rede, abrir o navegador, preencher formulário, esperar que funcione" para um modelo baseado em identidade mais fluido.
O acesso de convidados sem palavra-passe não se resume apenas à conveniência. Reduz a partilha de credenciais e elimina um dos pontos de falha mais comuns na integração em WiFi públicos e semipúblicos.
IoT e equipamentos legados complexos
Nem todos os dispositivos suportam autenticação empresarial moderna. É por isso que as iPSKs individuais continuam a ser importantes. Permitem-lhe atribuir credenciais exclusivas por dispositivo ou grupo de dispositivos em vez de forçar segredos partilhados fracos em todo o parque informático.
Isto garante-lhe um meio-termo viável. Pode revogar um dispositivo problemático sem desativar todas as smart TVs, impressoras ou sensores do edifício na mesma rede.
A ordem de construção é importante
A implementação de um acesso seguro deve seguir uma ordem rigorosa:
- Definir classes de utilizadores e dispositivos
- Mapear cada classe para um método de autenticação
- Associar cada classe ao segmento de rede correto
- Testar a integração, roaming e revogação
- Remover caminhos antigos de palavras-passe partilhadas
Não execute uma autenticação moderna a par de uma palavra-passe universal esquecida "apenas por precaução". Essa porta dos fundos tem uma tendência para se tornar a porta principal.
Uma opção de plataforma neste espaço é a Purple, que suporta acesso de convidados sem palavra-passe, OpenRoaming e Passpoint, integrações de SSO com Entra ID, Google Workspace e Okta, além de iPSK para cenários de dispositivos legados em fornecedores como Meraki, Aruba, Ruckus, Mist e UniFi.
Do Planeamento à Produção: Implementar a Sua Rede
A maioria das implementações mal sucedidas não falha porque o design era impossível. Falha porque a implementação foi apressada, os testes foram superficiais ou a equipa tentou migrar todos os tipos de utilizadores ao mesmo tempo.
Utilize uma implementação faseada
Comece com uma área piloto que inclua complexidade real. Não escolha o canto mais fácil do edifício e lhe chame validação. Escolha um espaço que inclua roaming, tipos de utilizadores mistos e pelo menos uma classe de dispositivo problemática.
Uma ordem sensata é:
- Testar numa área representativa como piloto
- Validar a autenticação de funcionários
- Validar a integração de convidados
- Mover dispositivos IoT e legados em lotes controlados
- Expandir para todo o local após os problemas de suporte estabilizarem
Essa abordagem dá-lhe a oportunidade de detetar os problemas que os diagramas não mostram. Clientes persistentes. Casos problemáticos de portais. Dispositivos que não toleram bem as predefinições de encriptação modernas. Telemóveis de funcionários que efetuam mal o roaming entre zonas de políticas antigas e novas.
Verificações preliminares que evitam problemas futuros
Antes de entrar em produção, verifique os aspetos básicos que as equipas costumam assumir que já estão corretos:
- Prontidão de comutação e PoE: orçamento de energia suficiente, trunking correto, apresentação de VLAN esperada.
- Registos de atribuição de nomes e localização de APs: as equipas de suporte precisam de saber o que está onde.
- Mapeamento de SSID para política: cada SSID deve ser direcionado para o segmento correto com o tratamento de firewall adequado.
- Plano de contingência: saber o que reverter, e como, se a autenticação falhar.
Depois, teste os aspetos que os utilizadores sentem diretamente:
| Área de teste | O que verificar |
|---|---|
| Qualidade do sinal | Desempenho real do cliente, não apenas visibilidade RF |
| Roaming | Chamadas, sessões de aplicações e reautenticação durante o movimento |
| Acesso de convidados | Fluxo de adesão, aplicação de políticas, encerramento de sessão e visitas de retorno |
| Acesso de funcionários | Comportamento de SSO ou autenticação empresarial em diferentes tipos de dispositivos |
| Dispositivos legados | Reconexão estável e contenção correta |
A qualidade da implementação depende menos da elegância do seu documento de design e mais do facto de alguém ter percorrido o local com dispositivos reais e jornadas de utilizador reais.
Notas específicas do fabricante que importam
A escolha do hardware altera os pormenores operacionais, não os princípios fundamentais.
A Cisco Meraki normalmente facilita a implementação de políticas distribuídas, mas as equipas devem prestar atenção à herança de modelos e às exceções.
Os ambientes Aruba costumam beneficiar de uma conceção cuidadosa de funções e políticas logo no início, especialmente se estiver a associar o acesso sem fios a uma aplicação de rede mais ampla.
A Ruckus tem um bom desempenho em ambientes de RF difíceis, mas não assuma que bons rádios compensam uma segmentação fraca ou um mau planeamento de onboarding.
A Mist oferece uma forte visibilidade e ferramentas de experiência do cliente, o que ajuda durante a otimização.
A UniFi é frequentemente atraente pelo custo e simplicidade, mas as equipas devem ser realistas quanto à profundidade de funcionalidades e expectativas de suporte para fluxos de trabalho de identidade mais complexos.
Independentemente do fabricante que utilizar, mantenha as responsabilidades claras. A política de rede sem fios, comutação, integração de identidade, comportamento de DHCP e a experiência de convidado pertencem frequentemente a equipas diferentes. Se ninguém for responsável pelas transições, os utilizadores encontrarão as falhas primeiro.
Operar e Otimizar o Seu WiFi Empresarial
Uma rede WiFi empresarial justifica o seu investimento após a entrada em funcionamento, não durante a instalação. O verdadeiro teste é saber se o acesso permanece rápido, previsível e seguro assim que os funcionários, convidados, dispositivos IoT e as condições do edifício começam a comportar-se como no dia a dia operacional.
As equipas que apenas monitorizam o tempo de atividade dos APs perdem as falhas que os utilizadores sentem. Em 2026, a otimização é em parte ajuste de RF e em parte operações de identidade. Se os inícios de sessão dos funcionários falharem após uma alteração na política do IdP, ou se os convidados abandonarem o registo inicial porque o fluxo de acesso é complicado, os rádios não são o principal problema.
O que analisar todas as semanas
Analise a rede com base nos resultados do serviço, e não apenas no estado da infraestrutura.
- Estabilidade do cliente: ligações repetidas, clientes persistentes, más tendências de RSSI e padrões de falha por modelo de dispositivo ou versão do SO.
- Capacidade e utilização de tempo de antena: canais ocupados, tentativas de envio, contenção e SSIDs que consomem demasiado esforço de gestão.
- Desempenho de roaming: qualidade de transição para voz, aplicações de colaboração, scanners e outros dispositivos que se movem durante sessões ativas.
- Estado da autenticação: fluxos de SSO falhados, certificados expirados, tempos limite de RADIUS, incompatibilidades de políticas e abandono no onboarding de convidados.
- Comportamento de políticas por segmento: convidados, funcionários, contratantes e IoT devem ser medidos separadamente porque falham por motivos diferentes.
- Dependências de back-end: esgotamento de DHCP, atrasos de DNS, erros de política de firewall e latência do fornecedor de identidade parecem frequentemente "problemas de WiFi" aos utilizadores.
Um painel de controlo útil responde rapidamente a questões operacionais. O problema está associado a um piso, a um grupo de AP, a uma família de dispositivos, a um SSID, a um fornecedor de identidade ou a um caminho de integração? Se as ferramentas não permitirem chegar lá rapidamente, a resolução de problemas continuará a ser lenta.
As operações de WiFi incluem agora a gestão do ciclo de vida da identidade
Esta é a camada que muitos guias de configuração ignoram. A cobertura continua a ser importante, mas o WiFi empresarial maduro está agora intimamente ligado à identidade, à política de acesso e à análise.
O acesso de convidados e funcionários baseado em palavra-passe cria uma carga de suporte recorrente. As chaves PSK partilhadas espalham-se além dos utilizadores pretendidos. Os portais Captive Portal adicionam fricção e muitas vezes quebram a experiência do utilizador em dispositivos mais recentes ou navegadores focados na privacidade. Para muitas organizações, o melhor modelo a longo prazo é o acesso sem palavra-passe ou federado onde for aplicável: SSO para funcionários, acesso baseado em certificados para dispositivos geridos e OpenRoaming para experiências suportadas de convidados e visitantes.
Isso não significa que todos os locais devam eliminar os portais amanhã. Um hotel, uma clínica, um armazém e um espaço de coworking têm restrições diferentes. A abordagem prática consiste em reduzir a dependência de palavras-passe onde o caso de negócio seja claro e, em seguida, medir o resultado através de uma menor procura no helpdesk, ligações mais rápidas, melhor conversão de utilizadores recorrentes e menos falhas de autenticação.
Provar o ROI do WiFi com as métricas certas
Uma análise de WiFi bem executada deve ajudar mais do que apenas a equipa de rede.
- Equipas de operações podem comparar períodos de maior afluência e zonas físicas com estrangulamentos de pessoal ou de serviço.
- Equipas de instalações e património podem identificar pontos mortos, padrões de aglomeração e reclamações recorrentes associadas a áreas específicas.
- Equipas de marketing e experiência do convidado podem medir visitas de retorno, jornadas de adesão concluídas e interações consentidas para modelos de acesso de visitantes.
- Equipas de TI e segurança podem acompanhar se o acesso sem palavra-passe, o registo de certificados ou a implementação de SSO reduziram os pedidos de suporte e o risco.
Muitos projetos de WiFi amadurecem ou estagnam nesta fase. Se os relatórios se limitarem ao tempo de atividade e ao rendimento, a rede continua a ser um centro de custos. Se as análises mostrarem uma melhor conclusão do processo de registo inicial, menos casos de suporte e padrões de ocupação mais claros, a plataforma de WiFi começa a justificar as decisões de conceção em termos comerciais.
Padrões de resolução de problemas que surgem em ambientes reais
Algumas falhas repetem-se independentemente dos fornecedores e dos tipos de edifícios.
Uma área está sempre lenta
Comece pelo tempo de antena e pela interferência, não pelo circuito do ISP. Verifique o planeamento de canais, a colocação de APs, a potência de transmissão, a densidade de clientes e as fontes de ruído locais, como câmaras, equipamentos de apresentação sem fios ou redes vizinhas. Em muitos locais, o problema é a cobertura excessiva e a contenção, e não a falta de sinal.
Apenas alguns dispositivos não se conseguem ligar
Verifique o método de acesso antes de alterar as configurações de rádio. Dispositivos portáteis Android mais antigos, dispositivos médicos, impressoras e scanners frequentemente têm dificuldades com configurações de segurança modernas, cadeias de certificados ou comportamento do Captive Portal. A solução correta pode ser uma política e um caminho de integração dedicados para essa classe de dispositivos, isolados do acesso de funcionários e convidados.
As reclamações aumentam após uma alteração de segurança
Isso geralmente aponta para um problema de fluxo de trabalho de identidade. Prompts de MFA, falhas de renovação de certificados, federação quebrada ou verificações de postura mais rigorosas podem parecer instabilidade sem fios para os utilizadores finais. Reveja todo o caminho de autenticação, incluindo o IdP, o serviço RADIUS, a PKI e a lógica de conformidade do dispositivo.
A utilização por convidados é elevada, mas a taxa de retorno é baixa
A rede pode ser fácil de encontrar, mas irritante de aceder. Formulários longos, solicitações repetidas de consentimento e uma lógica de Captive Portal frágil impulsionam o abandono. O OpenRoaming ou um fluxo de identidade mais leve podem melhorar as visitas de retorno e reduzir a sobrecarga de suporte, especialmente na hotelaria, residencial multi-inquilino e locais abertos ao público.
A otimização é uma tarefa operacional recorrente
As boas equipas de redes sem fios não esperam por uma avalanche de reclamações. Elas analisam tendências, eliminam métodos de acesso desatualizados, testam alterações de identidade antes de uma implementação em larga escala e tratam o WiFi como um serviço associado a segurança, experiência do utilizador e resultados comerciais mensuráveis.
Este é o manual moderno. A cobertura coloca os utilizadores na rede. O design de identidade, o controlo de políticas e a análise determinam se a rede continua a entregar valor.
Listas de Verificação de WiFi Personalizadas para o Seu Setor
A cobertura é a parte fácil. A questão mais difícil é quem obtém acesso, como esse acesso é concedido e se a rede produz algo útil para as operações após a ligação dos dispositivos.
É por isso que a conceção setorial continua a ser importante, mesmo quando a lista de hardware parece semelhante. Um hotel, uma loja, uma clínica e um edifício multi-inquilino podem todos utilizar os mesmos pontos de acesso e o mesmo painel de controlo na nuvem. O seu modelo de identidade, fluxo de registo inicial, carga de suporte e necessidades de relatórios são diferentes.
Hotelaria e Restauração
O WiFi para o setor da hotelaria tem duas funções. Deve manter-se invisível para os hóspedes e fiável para o pessoal, ao mesmo tempo que oferece à empresa uma forma simples de gerir visitantes recorrentes, acesso personalizado com a marca e análises do local.
- Divida o tráfego de convidados, funcionários e operacional: os sistemas da receção, dispositivos de pagamento, terminais de voz, IPTV e o acesso de convidados devem estar sob políticas separadas.
- Planeie para densidades variáveis: os quartos, bares, salas de conferência e espaços de eventos falham de formas diferentes sob carga.
- Facilite o acesso recorrente: as palavras-passe partilhadas de convidados geram trabalho de suporte e uma revogação ineficaz. Opções sem palavra-passe, como Passpoint ou OpenRoaming, são frequentemente mais adequadas para visitantes recorrentes.
- Meça a experiência do convidado: acompanhe o sucesso da ativação, os pontos de desistência e as visitas repetidas, e não apenas a força do sinal.
Retalho
O WiFi de retalho deve apoiar a receita, as operações da loja e a obtenção de informações sobre os clientes. Um levantamento limpo da planta não é suficiente se os terminais portáteis apresentarem atrasos durante as contagens de stock ou se o acesso de convidados criar mais fricção do que valor.
- Proteja os sistemas da loja: as caixas registadoras, leitores, câmaras, sinalética e dispositivos de back-office necessitam de políticas separadas e controlos mais rigorosos do que o acesso público.
- Conceba em função dos pontos de congestionamento reais: as entradas, caixas, provadores e áreas promocionais costumam ser os primeiros a expor problemas de capacidade.
- Utilize o acesso de convidados com um objetivo claro: se os clientes se podem ligar, decida se o objetivo é a conveniência, a fidelização, o marketing com consentimento ou a análise de afluência.
- Analise dados que os gestores possam utilizar: os padrões de permanência, períodos de maior afluência e visitas repetidas importam mais do que métricas de vaidade.
No retalho, um bom WiFi significa que os dispositivos dos funcionários permanecem responsivos, o acesso dos clientes é fácil de usar e a rede produz dados sobre os quais a empresa pode realmente agir.
Saúde
Os ambientes de saúde expõem rapidamente um design fraco. Os erros de segurança afetam mais do que a conveniência, e as restrições de sistemas legados são suficientemente comuns para que a política de acesso precise de exceções desde o primeiro dia.
- Separe o tráfego clínico, administrativo, de convidados e de dispositivos: diferentes grupos de utilizadores e classes de dispositivos necessitam de diferentes níveis de confiança.
- Considere dispositivos médicos e de especialidade mais antigos: alguns não suportam fluxos de trabalho modernos de ativação ou de certificados, pelo que deve isolá-los rigorosamente e limitar o que podem alcançar.
- Teste a mobilidade, não apenas a ligação: as rondas nas enfermarias, os terminais de voz, os carrinhos e os dispositivos portáteis dependem de um roaming estável e de uma reautenticação rápida.
- Integre a revogação no design: se um prestador de serviços sair, um dispositivo for substituído ou um certificado falhar, o acesso deve ser retirado sem um impacto operacional alargado.
Habitação multifamiliar
Os residentes esperam que a rede pareça tão simples como a banda larga doméstica. Os operadores precisam de um controlo mais forte do que isso. As palavras-passe partilhadas do edifício falham em ambos os aspetos.
- Evite uma única palavra-passe para toda a propriedade: a rotatividade de residentes, as chamadas de suporte e a fraca responsabilização pioram com credenciais partilhadas.
- Separe residentes, convidados, funcionários e sistemas do edifício: elevadores, CCTV, controlo de acessos e dispositivos de gestão nunca devem partilhar a mesma zona de confiança que os dispositivos dos inquilinos.
- Apoie os problemas de ativação de utilizadores: as televisões, consolas, colunas e dispositivos de smart home necessitam frequentemente de registo baseado no dispositivo ou de um caminho alternativo controlado.
- Torne a alteração de inquilinos uma rotina: o acesso deve acompanhar a identidade, a unidade e o estado do contrato, para que as entradas e saídas não exijam trabalho manual repetido no local.
O elemento comum é simples. O design de WiFi na indústria em 2026 consiste menos em transmitir um sinal num edifício e mais em escolher o método de identidade correto, o modelo de contenção e a camada de relatórios para o ambiente. As equipas que acertam nesse aspeto costumam reduzir o atrito no suporte, diminuir a dispersão de credenciais e ter uma forma mais clara de demonstrar o retorno do investimento.
Perguntas Frequentes Sobre WiFi Empresarial
As pequenas empresas precisam realmente de WiFi segmentado
Sim, se tiverem mais do que um tipo de utilizador ou mais do que uma classe de dispositivo. No momento em que os funcionários, convidados e equipamentos da empresa partilham a mesma camada de acesso sem limites de política claros, o risco e a complexidade da resolução de problemas aumentam.
O WPA3 é suficiente por si só
Não. O WPA3 faz parte da base de segurança básica, mas não substitui a segmentação, o acesso baseado em identidade ou a revogação adequada. A encriptação ajuda a proteger a ligação. Não decide quem deve estar em que rede ou a que deve aceder após a ligação.
Quando devo utilizar os Captive Portals
Utilize-os quando necessitar de um registo inicial personalizado com a marca, captura de consentimento ou um fluxo de trabalho de convidado específico. Não assuma que são sempre a melhor experiência de utilizador. Para visitantes recorrentes, residentes ou ecossistemas de parceiros, abordagens sem palavra-passe como Passpoint ou OpenRoaming são frequentemente uma melhor opção operacional.
O que devo fazer com dispositivos que não suportam autenticação moderna
Coloque-os num segmento de IoT ou legado rigidamente controlado e evite credenciais partilhadas sempre que possível. As chaves individuais PSK são geralmente um melhor compromisso do que uma única palavra-passe genérica para todos os dispositivos não associados a utilizadores nas instalações.
Como posso saber se o projeto de WiFi está a funcionar
Olhe para além do tempo de atividade. Avalie-o pelo sucesso da autenticação, padrões de pedidos de suporte, comportamento de roaming, qualidade da adesão de convidados e se as análises estão a ajudar as equipas de operações, marketing ou gestão de propriedades a tomar melhores decisões.
Se está a analisar opções para o acesso WiFi empresarial moderno, a Purple merece uma consulta para organizações que pretendem ir além das palavras-passe partilhadas e dos Captive Portals básicos. Suporta acesso de convidados sem palavra-passe, OpenRoaming, acesso de funcionários baseado em SSO e análise de dados em fornecedores comuns de WLAN empresariais, o que a torna relevante para equipas que procuram melhorar a segurança e demonstrar o valor da sua infraestrutura sem fios.