

Um ticket do suporte técnico relata um SSID desconhecido, Free_Venue_WiFi, visível a partir do piso do escritório. Ninguém no departamento de TI o autorizou, mas o sinal é forte perto de uma sala de reuniões e vários portáteis de colaboradores queixaram-se recentemente de ligações instáveis. A primeira questão não é se o nome parece suspeito. É se o dispositivo é apenas uma rede próxima, uma ponte não autorizada para a sua LAN ou um evil twin concebido para atrair os seus utilizadores.
A deteção de pontos de acesso não autorizados (rogue AP) só se torna útil quando leva a uma decisão defensável e a um resultado físico. Um alerta sem classificação cria ruído. A classificação sem validação do lado da rede com fios deixa incerteza. Mesmo um dispositivo confirmado continua a ser um risco ativo até que alguém isole a sua ligação, encontre o hardware, o remova e registe por que razão apareceu.
Este guia aborda o problema como um processo de resposta a incidentes para escritórios, hotéis, superfícies comerciais, hospitais, alojamento estudantil e edifícios multi-inquilino. Combina observações de RF, dados de controladores, telemetria de switches, comportamento do utilizador e investigação no local, porque nenhum sinal isolado distingue de forma fiável um ataque de uma rede vizinha inofensiva.
Por que os Rogue Access Points são uma ameaça grave
Um rogue AP pode ser o router doméstico de um funcionário, um dispositivo instalado por outro departamento, uma unidade corporativa mal configurada ou um evil twin a copiar um SSID fidedigno. O motivo altera a investigação, não a primeira decisão de controlo. Qualquer dispositivo sem fios fora do inventário aprovado invalida os pressupostos sobre autenticação, segmentação, aplicação de correções e monitorização.
O caso de maior risco é um AP ligado à LAN corporativa. Um funcionário pode instalar um para melhorar a cobertura na zona administrativa de um hotel, enquanto uma equipa de retalho pode ligá-lo para um periférico de ponto de venda. De qualquer forma, o dispositivo pode criar um caminho de rede sem fios que contorna os controlos normais de autenticação, a gestão de vulnerabilidades e a propriedade operacional.
Um atacante pode explorar a mesma lacuna deliberadamente. Um AP rogue pode expor serviços internos, fornecer acesso a terminais mal protegidos ou capturar credenciais. Um evil twin colocado perto de uma receção, local de conferência ou centro comercial pode imitar um SSID familiar e esperar que telemóveis ou computadores portáteis se associem.
Regra operacional: Trate a frase "não consta no inventário" como um candidato a investigação, e não como prova de intenção maliciosa.
O ambiente do Reino Unido torna a identificação mais difícil do que um diagrama de rede sugere. Uma análise focada no Reino Unido estimou que até 20% dos locais empresariais já tinham um ponto de acesso não autorizado ligado aos seus sistemas, mostrando que esta exposição pode ser material (análise de testes de intrusão sem fios no Reino Unido). O mesmo estudo examinou cerca de 96.433 pontos de acesso numa secção de Londres, incluindo 24% de redes abertas, 48% de redes protegidas por WPA/WPA2 e 14% de redes encriptadas com WEP (o estudo de WiFi de Londres e Belfast).
Estes números não tornam todos os SSID abertos hostis. Mostram antes porque é que um SSID ou modo de segurança não podem decidir a questão por si só. Num hotel, redes de convidados, hotspots de funcionários, equipamentos de gestão técnica de edifícios e sistemas de inquilinos podem ocupar o mesmo espaço de radiofrequência. Num hospital, um transmissor num parque de estacionamento ou num edifício adjacente pode ser visível sem ter qualquer rota para os sistemas clínicos.
A lacuna operacional surge após o alerta. As equipas têm de distinguir um vizinho de um dispositivo ligado à LAN, rastrear um BSSID suspeito através de registos do controlador e do switch, e localizar o hardware no local. Num hotel ou escritório partilhado, isso pode significar verificar colunas montantes, salas de comunicações, falsos tetos, salas de reuniões e áreas controladas por inquilinos. Um painel de controlo pode identificar um sinal, mas não pode remover um dispositivo de uma porta ativa.
O risco de negócio tem dois lados. Um rogue AP pode criar uma porta traseira (backdoor) e pode perturbar a cobertura, o roaming, a capacidade e a resolução de problemas. Utilize um guia de segurança WiFi empresarial como referência para os controlos circundantes e, em seguida, aplique a norma prática: mantenha um inventário autorizado, monitorize o espaço aéreo, verifique a conectividade com fios, localize o dispositivo, contenha-o, remova-o e registe o resultado.
Compreender as técnicas fundamentais de deteção
A deteção de pontos de acesso não autorizados funciona melhor como um problema de correlação. Um beacon indica que um dispositivo está a transmitir. Não lhe diz se esse dispositivo está ligado à sua rede, se está a imitar o seu SSID ou se pertence a uma empresa vizinha.
Análise passiva e deteção ativa
A leitura passiva escuta tramas de sinalização (beacon) e de gestão sem transmitir pedidos. É silenciosa, abrangente e adequada para monitorização contínua através de sensores dedicados ou infraestrutura compatível. A recolha passiva pode capturar o BSSID, SSID, canal, modo de segurança, informações do fabricante, força do sinal e comportamento temporal dos dispositivos visíveis.
A sua limitação é o contexto. Um sensor passivo pode ver um AP de um escritório vizinho, rua, apartamento ou veículo sem saber se o dispositivo tem qualquer acessibilidade do lado com fios. Obstruções físicas e o posicionamento do sensor também afetam o que aparece nos resultados.
A sondagem ativa (active probing) envia consultas e observa as respostas. Pode ajudar a identificar redes ocultas ou visíveis de forma intermitente e pode fornecer mais detalhes do que uma abordagem apenas de escuta. A desvantagem é que a sondagem altera o ambiente e pode gerar tráfego de gestão adicional, acionar deteções ou distorcer a linha de base de comportamento dos clientes que está a tentar estabelecer.
Não utilize nenhum dos métodos como veredicto. Utilize a monitorização passiva para uma deteção ampla e verificações ativas para uma investigação controlada.
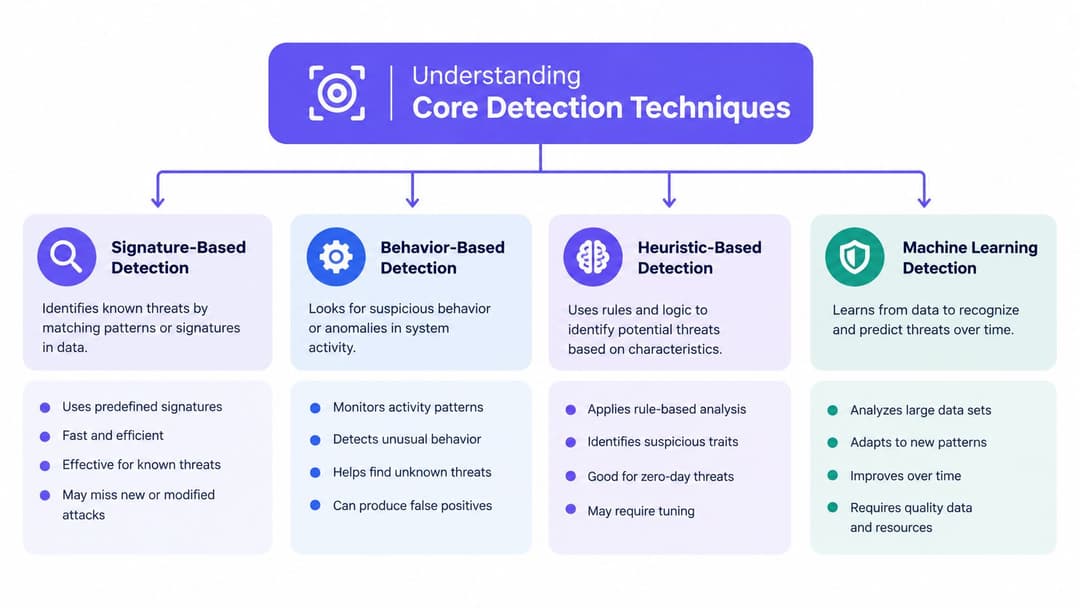
O que o WIDS e o WIPS realmente correlacionam
Um WIDS observa e alerta. Um WIPS pode adicionar aplicação ou contenção, dependendo do produto, configuração e modelo de aprovação. Ambos devem comparar as identidades sem fios observadas com o inventário de APs autorizados, mas uma implementação fiável vai mais além:
- Correspondência de BSSID e MAC: Compare a identidade do rádio com as exportações do controlador, registos de ativos e informações de OUI do fabricante.
- Impressão digital de RF: Examine a potência, o canal, a temporização, as características do frame e as estimativas de localização para separar um AP de um cliente comum ou de uma transmissão clonada.
- Relação de SSID: Um SSID correspondente merece atenção, mas um SSID desconhecido também pode ser arriscado quando está ligado à LAN corporativa.
- Comportamento do cliente: Sondagens excessivas, roaming inesperado, padrões de associação e anomalias de frames de gestão podem aumentar o nível de certeza.
- Acessibilidade por cabo: DHCP, tabelas de switch, eventos de NAC e dados do controlador podem determinar se o dispositivo está ligado a um segmento interno.
Um estudo universitário do Reino Unido testou uma rede neuronal supervisionada utilizando o tempo delta, número de sequência, força do sinal e subtipo de trama. Detetou ataques conhecidos com uma eficácia de 99% a 100% e ataques desconhecidos com 89%, mas o desempenho caiu para 75% quando o atacante e a vítima se encontravam no mesmo local (estudo sobre deteção de ataques sem fios). O resultado é operacionalmente importante. Um modelo pode ser altamente eficaz sob condições de rádio separadas e ainda assim ter dificuldades em pisos de escritórios lotados, hotéis ou alojamentos estudantis onde as transmissões legítimas e hostis se sobrepõem.
A sondagem de clientes (client probing) também precisa de contenção. A atividade excessiva de sondagem pode inflacionar as deteções, pelo que um sistema de alta fidelidade deve comparar um dispositivo suspeito com o comportamento de séries temporais e condições de RF próximas, em vez de escalar apenas com base na contagem de sondagens. Os profissionais que pretendam obter informações adicionais sobre monitorização sem fios podem consultar a etiqueta WiFi da Wisenet Security, mantendo o seu próprio inventário e evidências do lado com fios como a autoridade.
Implementar e sintonizar o seu sistema de deteção
Um sistema de deteção falha operacionalmente se produzir alertas que ninguém consegue investigar. Construa a cadeia de provas antes de ajustar a sensibilidade: inventário autorizado, observações de RF, registos do controlador e uma rota clara até à porta do switch e ao dispositivo físico.
Exporte todos os AP autorizados do controlador sem fios. Registe a sua localização aprovada, a ligação ao switch, o proprietário de gestão, os SSIDs, as bandas de rádio e os canais previstos. Inclua equipamentos temporários utilizados para eventos, manutenção, demonstrações e projetos de construção. Caso contrário, esses dispositivos serão identificados como exceções não explicadas.
Percorra o local com o inventário aberto. Um diagrama de rede pode colocar um AP numa sala de conferências, enquanto uma análise de espetro ou levantamento de WiFi mostra se o seu sinal está presente no local. Registe as redes próximas como observações externas sempre que possível, particularmente em hotéis, centros comerciais, hospitais e escritórios partilhados. Nestes locais, um sensor pode identificar um transmissor suspeito, mas a equipa ainda necessita de um método prático para encontrar o hardware.
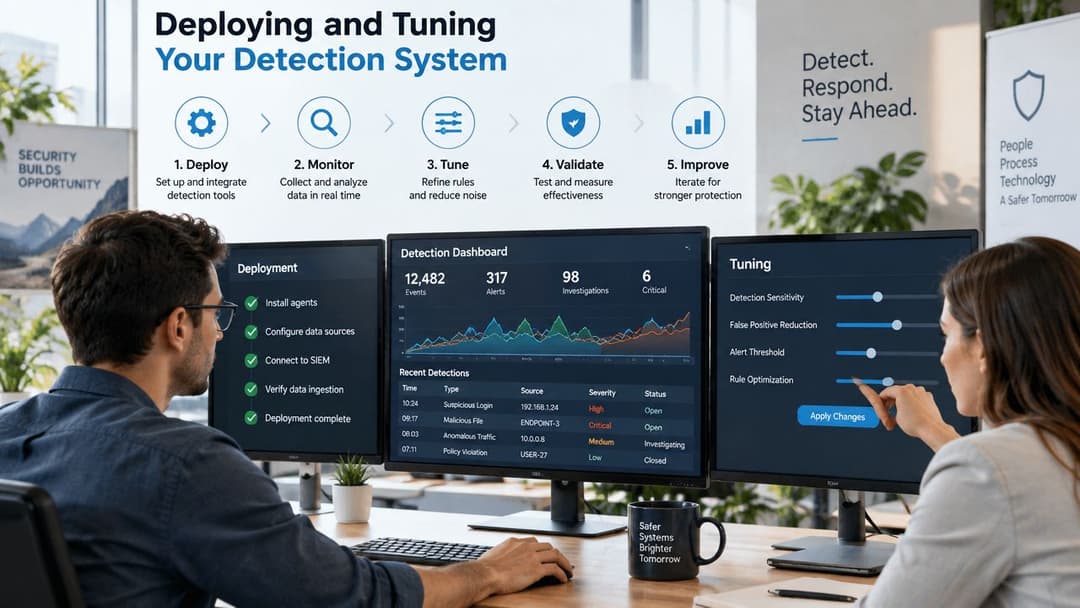
Crie uma linha de base antes de aumentar a sensibilidade
Um estudo do Reino Unido revelou uma densidade de APs de cerca de 3.013 APs por km² em Londres em comparação com 454 APs por km² em Belfast (descobertas de testes de intrusão de WiFi no Reino Unido). Ambientes densos geram deteções legítimas, pelo que alertar sobre cada BSSID desconhecido irá sobrecarregar os analistas e incentivá-los a ignorar os avisos.
Sintonize as regras em torno de evidências combinadas:
| Sinal | Pergunta útil | Interpretação típica |
|---|---|---|
| BSSID e OUI | O hardware é conhecido e plausível? | Identidade desconhecida requer revisão |
| Força do sinal | A origem está dentro ou fora das instalações? | Sinal forte e localizado aumenta a prioridade |
| Semelhança de SSID | Imita um nome corporativo ou de convidado? | Possível evil twin, não é uma prova definitiva |
| Telemetria com fios | Aparece num switch ou num registo DHCP? | A acessibilidade interna aumenta o risco |
| Comportamento do cliente | Os utilizadores estão a associar-se ou a fazer sondagens de forma invulgar? | Apoia a classificação quando correlacionado |
A Meraki, Aruba, Mist e UniFi apresentam etiquetas e fluxos de trabalho diferentes, mas a lógica de controlo mantém-se consistente. Marque os AP aprovados e os dispositivos vizinhos conhecidos, encaminhe novos candidatos para uma fila de revisão e envie alertas de alta prioridade apenas quando a prova de RF se conjugar com um SSID suspeito, associação de clientes ou observação do lado da rede cabo.
Os dados de identidade não substituem as evidências de rede. Um dispositivo de convidado pode ser legítimo mesmo que produza sondagens invulgares. Um dispositivo desconhecido que utilize um SSID familiar pode merecer mais atenção do que um hotspot obviamente estranho. O WiFi baseado em identidade pode ajudar a separar os dispositivos de colaboradores e convidados de clientes desconhecidos. O guia de WPA-Enterprise também explica por que razão a autenticação gerida é preferível a credenciais sem fios partilhadas.
Sintonize para investigação, não para limpeza do painel
Crie políticas separadas para candidatos externos, internos e de falsificação de identidade (impersonation). Registe os dispositivos externos para revisão periódica. Para dispositivos internos, crie um pedido de suporte contendo a porta do switch, VLAN, evidências de DHCP, o sensor mais próximo e um responsável pelo acompanhamento físico. Um aparente evil twin deve desencadear uma verificação rápida dos clientes afetados e dos eventos de autenticação.
Reveja os falsos positivos com as pessoas que os investigam. Se um AP de inquilino legítimo for descartado repetidamente, adicione as suas características de RF e detalhes de propriedade à linha de base. Se surgirem hotspots móveis durante eventos, documente a área prevista e os critérios de escalonamento em vez de suprimir toda a categoria.
O objetivo não é um painel de controlo silencioso. É um caminho curto e repetível desde um alerta credível até à prova, rastreio de portas, localização do dispositivo e mitigação segura.
Como validar um suspeito Rogue AP
Um alerta torna-se acionável quando consegue ligar três factos: o que é o dispositivo, de onde provém o seu sinal e se este alcança a sua rede com fios. Um café próximo, um ponto de acesso para hóspedes de um hotel e um router de escritório não autorizado podem parecer semelhantes numa consola de sensores. A validação deve separar esses casos antes que alguém encerre um serviço legítimo.
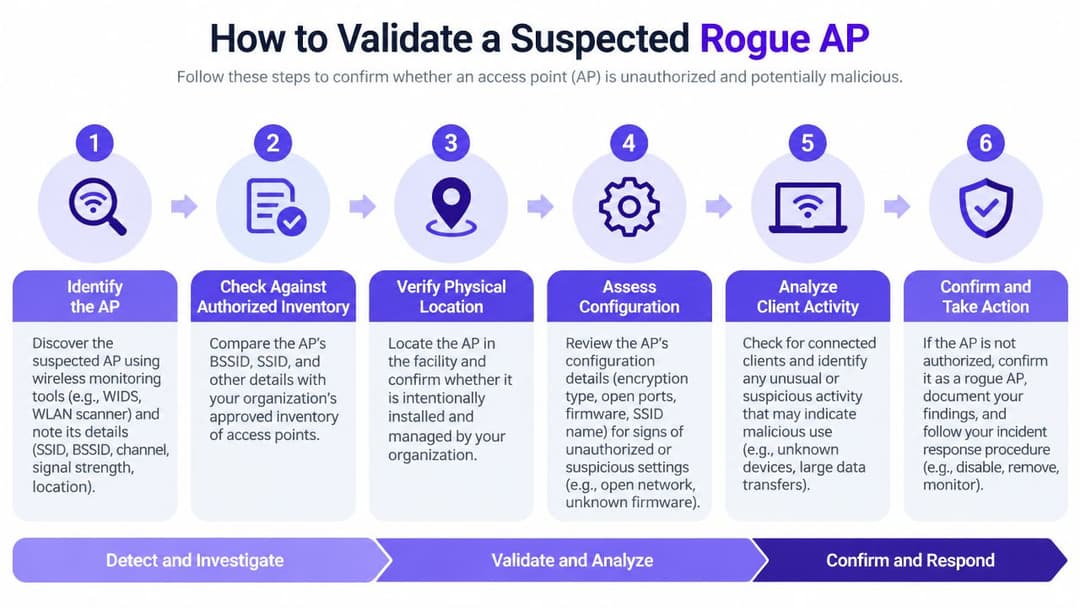
Estabelecer identidade e evidência de RF
Registe o BSSID, SSID, OUI do fabricante, canal, banda, configuração de segurança, intensidade do sinal, horas da primeira e última deteção, e os sensores detetores. Compare o hardware com o inventário autorizado. Confirme se o SSID pertence a uma rede corporativa, de convidados, de inquilinos ou de serviço temporário.
Um SSID aberto não prova que um AP é rogue. As redes públicas e de inquilinos podem ser intencionalmente abertas, enquanto um dispositivo não autorizado pode copiar um SSID fidedigno. Compare a identidade MAC, o comportamento do sinal, a utilização de canais e as estimativas de localização antes de atribuir a gravidade. Um recurso de pesquisa de endereços MAC pode fornecer o contexto do fabricante durante a triagem, mas não consegue estabelecer a propriedade ou a segurança. Verifique o resultado face aos registos do controlador, registos de ativos e documentação de rede do local.
A validação física é importante desde o início, especialmente em hotéis e escritórios multi-inquilino. Percorra a área de cobertura suspeita com uma ferramenta de análise de WiFi ou de espetro, compare as leituras de várias posições e registe se o sinal fica mais forte perto de uma sala, de uma coluna técnica, da receção ou de um espaço partilhado por inquilinos. Um sinal forte vindo de um local inesperado pode revelar um dispositivo que os registos digitais não conseguem identificar.
Provar ou refutar a conectividade com fios
A questão principal é se o AP tem um caminho de acesso a uma rede interna. Pesquise nas tabelas de encaminhamento de switches, registos de DHCP, eventos de NAC, registos de autenticação de portas e dados do controlador para encontrar o BSSID ou as identidades de clientes associadas. Se o BSSID não estiver diretamente exposto, correlacione os detalhes do fabricante, marcas temporais, clientes observados, atividade de VLAN e alterações nas portas dos switches.
Utilize esta sequência:
- Verifique o inventário: Confirme se o BSSID não pertence a um AP aprovado, temporário ou recentemente substituído.
- Compare as provas de RF: Analise a localização do sensor, o nível mínimo de sinal, o canal, o comportamento de transmissão e o movimento ao longo do tempo.
- Inspecione os registos de rede com fios: Identifique um switch, porta, VLAN, concessão ou endpoint autenticado associado ao dispositivo.
- Reveja as associações: Verifique se os clientes corporativos se ligaram, tentaram autenticação ou acederam a serviços internos.
- Classifique a descoberta: Registe um vizinho externo, um AP interno não autorizado, um suspeito de evil twin ou um candidato não resolvido.
- Preserve as provas: Exporte os alertas e os registos relevantes antes que a contenção altere o estado do dispositivo.
Padrão de prova: Encerre um alerta apenas quando a propriedade e a acessibilidade da rede estiverem documentadas.
Um dispositivo sem uma relação com a rede cabo pode ainda ser um "evil twin" ou uma perturbação local. Um AP ligado a um switch corporativo constitui um incidente interno e exige uma escalada rápida. O registo de validação também deve identificar quem irá localizar o dispositivo físico, porque um BSSID confirmado sem uma sala, armário ou proprietário de porta associado deixa o incidente por resolver.
Resolução por contenção e remoção física
Assim que um AP for confirmado como interno e não autorizado, contenha o seu caminho de rede antes de iniciar uma longa pesquisa no edifício. Utilize controlos de comutador (switch), NAC ou uma ação WIPS aprovada para colocar a porta em quarentena. Preserve o número da porta, o nome do comutador (switch), a VLAN, o MAC do dispositivo e os carimbos de data/hora antes de encerrar o que quer que seja, pois esses detalhes suportam tanto a investigação como a posterior análise de causa raiz.
A contenção deve ser proporcional. Um router de consumo confirmado a fazer uma ponte (bridge) para uma VLAN de funcionários pode justificar o encerramento imediato da porta. Um suspeito de "evil twin" sem ligação física à rede cabo pode exigir avisos de segurança aos clientes WiFi, escalada de segurança e uma varredura controlada, em vez de uma ação indiscriminada contra redes vizinhas.
Mover da porta para a sala
O rastreio de portas reduz o campo de pesquisa, mas nem sempre identifica o objeto físico. Num hotel, a porta do switch pode levar a uma coluna técnica, a um armário de apoio ou a um quarto cuja tomada de rede local é partilhada com um inquilino. Num hospital ou escritório de vários andares, a documentação pode estar incompleta, as ligações podem ter mudado e o dispositivo pode encontrar-se atrás de um pequeno switch não gerido.
Utilize um processo de campo repetível:
- Confirme o endpoint: Verifique os LEDs do switch, as informações de LLDP onde disponíveis, alterações recentes de ligação e o registo do painel de conexões.
- Meça o sinal de RF: Percorra a área suspeita com uma ferramenta de análise de espetro ou de WiFi e compare a força do sinal a partir de várias posições.
- Pesquise locais não óbvios: Inspecione armários, tetos falsos, salas de reunião, balcões de receção, instalações de retalho, parques de estacionamento e espaços de inquilinos.
- Coordene o acesso: Em instalações ocupadas, envolva a gestão do edifício, a receção, a segurança e o contacto do inquilino. Não entre em áreas restritas sem autorização.
- Fotografe e etiquete: Registe o hardware, a fonte de alimentação, o caminho do cabo, a informação de série e os equipamentos circundantes.
- Remova em segurança: Desligue a rede e a alimentação, preserve o dispositivo caso seja necessária uma investigação e evite uma ligação automática.
As orientações de testes de penetração sem fios do Reino Unido enfatizam que as equipas devem varrer as instalações e áreas de estacionamento, mapear um dispositivo não autorizado para a porta e segmento de rede mais próximos, e testar o processo ao colocar deliberadamente um rogue AP autorizado (orientações de testes de penetração sem fios do Reino Unido). Esse teste é importante porque um alerta que ninguém consegue localizar é um controlo incompleto.
Não confie apenas na localização por RF. Reflexões de sinal, betão, estruturas metálicas, pisos vizinhos e alterações no tráfego de clientes podem produzir picos enganosos. Combine o movimento direcional com evidências do switch e uma inspeção local e, em seguida, documente a localização física final e a decisão de remoção.
A sua lista de verificação de resposta a incidentes de Rogue AP
Uma resposta fiável deve funcionar às três da manhã, durante uma conferência e num local onde as TI não controlam todos os armários. Mantenha a lista de verificação no manual de procedimentos do SOC e adapte os campos de responsabilidade ao seu modelo operacional. Cada alerta deve ter um investigador responsável, um proprietário técnico da contenção e um contacto local.
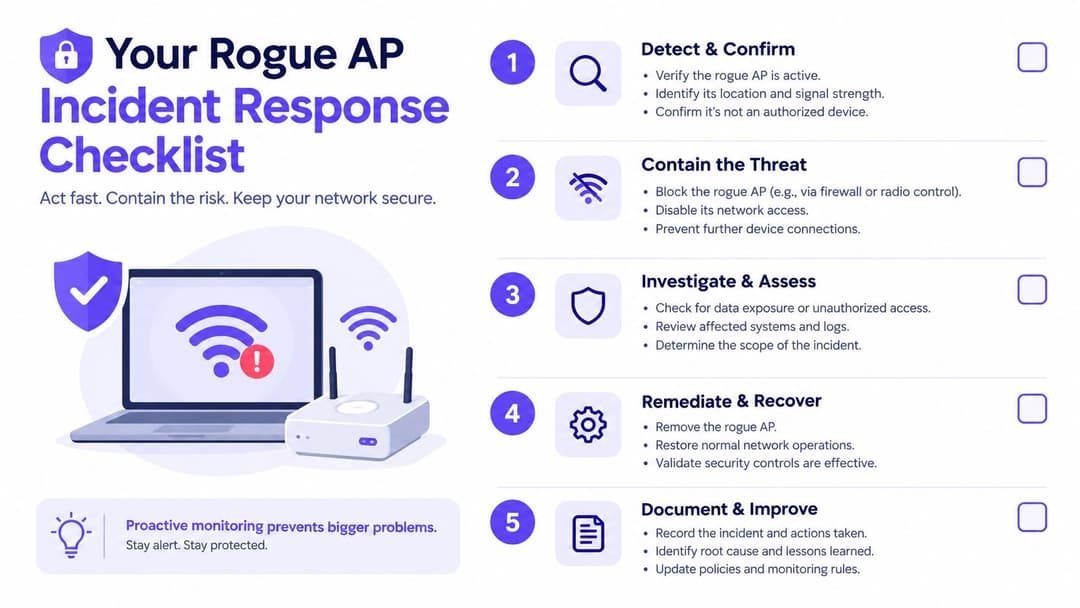
Alerta inicial
Registe o BSSID, SSID, fabricante, banda, canal, intensidade do sinal, sensor detetor e carimbos de data/hora. Registe se o SSID se assemelha a uma rede corporativa ou de convidados e se algum cliente gerido se associou a ele.
- Atribuir propriedade: Atribua um analista específico ao ticket e registe o contacto de escalonamento.
- Proteger evidências: Exporte o evento de WIDS ou WIPS e preserve os registos relevantes do controlador, DHCP, NAC e switch.
- Definir prioridade: Aumente a urgência em caso de acessibilidade interna, personificação de SSID corporativo, associações inesperadas de clientes ou sinal forte dentro de uma área sensível.
Validação
Verifique o inventário autorizado antes de tratar o alerta como um incidente. Compare a identidade de rádio e o comportamento de RF com os APs aprovados, equipamentos temporários, redes vizinhas e sistemas de inquilinos conhecidos.
- Confirme o BSSID. Verifique os detalhes de MAC e OUI em relação aos registos de ativos.
- Localize o sinal. Compare as leituras dos sensores e identifique o piso ou zona provável.
- Verifique o lado com fios. Pesquise dados de switch, DHCP, NAC e VLAN para encontrar provas de conectividade interna.
- Reveja os clientes. Identifique os dispositivos geridos que se associaram, sondaram ou tentaram a autenticação.
- Classifique o caso. Marque o candidato como externo, interno não autorizado, suspeita de falsificação de identidade ou não resolvido.
Uma descoberta não é resolvida porque um analista acredita que é provavelmente um vizinho. Registe a prova e o motivo do fecho.
Contenção
Para um AP rogue interno, coloque em quarentena ou desative a porta do switch associada utilizando o processo aprovado de NAC e controlo de alterações. Se o dispositivo for um aparente evil twin sem conectividade por cabo, proteja os utilizadores através de comunicações de segurança e investigue a atividade de autenticação e de sessão afetada.
Princípio de resposta: Contenha primeiro o caminho que consegue controlar, depois investigue o dispositivo que consegue ver.
Notifique a equipa do local quando o acesso físico ou a interrupção do serviço puderem estar envolvidos. Na hotelaria e no comércio, coordene com o gerente de serviço para que o pessoal não volte a ligar o dispositivo ao tentar restaurar a conectividade de convidados ou de pagamentos.
Erradicação e remoção física
Rastreie a porta do switch através dos registos de patching e utilize medições de RF para estreitar a pesquisa. Inspecione a área provável, incluindo instalações partilhadas e espaços fora do perímetro principal de TI, e depois desligue, remova, coloque em quarentena ou entregue o hardware de acordo com a sua política de manuseamento de provas.
Registe quem encontrou o dispositivo, onde foi instalado, como foi alimentado, qual o cabo e porta que utilizou, e se algum cliente se ligou. Efetue uma nova varredura da área após a remoção e verifique se o BSSID já não aparece ou se o dispositivo autorizado foi restaurado.
Revisão e melhoria
Descubra como o dispositivo conseguiu ligar-se. Reveja portas não utilizadas, aplicação de NAC, ativação de convidados e inquilinos, acesso a instalações, política de rede sem fios e sensibilização do pessoal. Se um funcionário o instalou para resolver um problema de cobertura ou conectividade, resolva essa necessidade subjacente em vez de confiar apenas em controlos disciplinares.
O National Cyber Security Centre do Reino Unido aconselha explicitamente as organizações a “Monitorizar redes sem fios empresariais” e a verificar as configurações de AP empresariais como parte do reforço da segurança sem fios (contexto das orientações de segurança sem fios do Reino Unido). Transforme essa orientação numa medida operacional ao monitorizar o tempo de alerta à validação, o tempo de validação à contenção e o tempo de contenção à remoção física sem inventar metas que não consegue suportar.
Volte a testar o processo. Coloque um dispositivo de teste aprovado sob condições controladas, confirme que a monitorização o deteta, verifique se o alerta chega à equipa certa, rastreie-o até à porta correta e prove que o pessoal do local o consegue encontrar. Atualize o inventário, o manual de procedimentos, os diagramas e os contactos de escalonamento após cada exercício.
A Purple pode apoiar um modelo de acesso sem fios controlado ao combinar a autenticação de convidados e colaboradores com visibilidade de rede, e as suas capacidades de WIPS podem ajudar a identificar APs não autorizados para investigação e contenção. Reveja o fluxo de trabalho com a sua equipa de rede e, em seguida, visite a Purple para avaliar se as suas funcionalidades de WiFi baseado em identidade e redes de recintos se adequam ao seu processo de resposta a APs não autorizados.


