
Um convidado chega a um hotel de negócios de gama média, seleciona a rede com o nome da propriedade e acede a um Captive Portal polido. Este solicita o número do quarto e um endereço de e-mail, pelo que o pedido parece rotineiro. Mais tarde, o convidado descobre que os pontos de fidelização foram esgotados e que uma caixa de correio corporativa foi visada com uma página de início de sessão convincente do Microsoft 365.
O problema não é o facto de o convidado ter falhado um teste de segurança. A propriedade apresentou a rede, operou o portal e controlou o gateway que transportou o tráfego do convidado. A segurança do WiFi do hotel é, portanto, uma responsabilidade do operador, abrangendo a identidade, o encaminhamento, a filtragem, a monitorização e as fronteiras entre o acesso de convidados e os sistemas do hotel.
Um programa prático não exige a substituição de todos os pontos de acesso. Exige um modelo de controlo defensável, escolhas de autenticação sensatas e uma integração disciplinada com o parque Meraki, Aruba, Ruckus ou Mist já instalado.
O Risco Real que o WiFi de Hotel Enfrenta Hoje
O cenário acima pode começar sem uma intrusão sem fios dramática. Um ponto de acesso sósia num corredor ou área de conferências pode imitar o SSID oficial, ou um dispositivo de Captive Portal comprometido pode redirecionar uma ligação legítima após a adesão do convidado. O convidado vê a marca familiar e segue o fluxo normal do hotel, enquanto o atacante recolhe credenciais, tokens ou informações relacionadas com pagamentos.
Quatro objetivos dos atacantes surgem repetidamente neste tipo de ambiente:
- Roubo de credenciais: Formulários falsos em Captive Portals podem capturar palavras-passe de e-mail, credenciais de programas de fidelização ou dados de início de sessão profissional.
- Distribuição de malware: Um redirecionamento manipulado pode direcionar um dispositivo para uma transferência maliciosa ou para uma página de exploração de vulnerabilidades.
- Recolha de dados de pagamento: As confirmações de reservas e os e-mails de viagens contêm frequentemente informações que os criminosos podem utilizar para visar contas de pagamento.
- Acesso operacional: Um isolamento fraco pode permitir que um atacante se mova de uma rede de convidados para sistemas de PMS, pagamentos, fechaduras de portas, gestão do edifício ou sistemas corporativos.
O último objetivo cria a maior preocupação do lado do operador. A rede de um hotel não é apenas um serviço de Internet. Liga pessoas, terminais, sistemas de controlo de acessos, dispositivos de funcionários, utilizadores de conferências, equipamentos de IPTV, câmaras e plataformas de manutenção de terceiros. A infraestrutura partilhada pode transformar uma vulnerabilidade sem fios local num incidente a nível de toda a propriedade.
O Cyber Security Breaches Survey 2025/2026 do governo do Reino Unido relatou que 43% das empresas do Reino Unido sofreram uma violação ou ataque cibernético nos 12 meses anteriores, o equivalente a cerca de 612.000 organizações. O phishing esteve envolvido em 38% dos incidentes e foi o tipo de violação mais disruptivo para 69% de todas as organizações afetadas, de acordo com a análise de segurança de WiFi de hotéis no Reino Unido do inquérito. As redes de hotelaria merecem atenção porque o acesso de convidados, o acesso de funcionários e os dispositivos de terceiros partilham uma grande superfície de ataque.
Regra do operador: Se o hotel possui o SSID e o portal, o hotel é responsável pelo resultado de segurança. Os conselhos aos hóspedes são úteis, mas não substituem uma arquitetura segura.
Um ponto de partida prático é rever os fundamentos sobre como proteger redes sem fios, aplicando-os depois aos fluxos de tráfego específicos da hotelaria. A prioridade não é uma etiqueta de encriptação da moda. É evitar que o início de sessão de um convidado se torne uma rota de acesso aos sistemas que gerem a propriedade.
Ameaças Modernas que os Operadores Devem Prever
As equipas dos hotéis continuam preocupadas com a interceção de pacotes (packet snooping) e com a ligação de convidados a pontos de acesso falsos (evil-twin). Esses riscos não desapareceram, mas concorrem com falhas de maior impacto nas camadas do Captive Portal e do gateway.
Um atacante pode colocar um AP não autorizado perto de uma sala de conferências, copiar o SSID do hotel e apresentar um portal que pareça genuíno. O WPA2-Personal cria outra fraqueza operacional quando uma única palavra-passe é impressa em cabides de porta ou repetida em vários quartos. Assim que essa chave se propaga além do público pretendido, o hotel perde o controlo efetivo sobre quem se pode associar. Os ataques de estilo Karma exploram um comportamento diferente, respondendo quando os dispositivos sondam redes de que se lembram.
O caminho de ataque moderno começa frequentemente após a associação. Um gateway ou dispositivo de portal comprometido pode forjar respostas DNS, redirecionar um convidado para uma página de reserva ou de início de sessão da Microsoft falsa, ou atribuir um gateway malicioso através de DHCP. O atacante não precisa de comprometer cada telemóvel individualmente. O controlo do gateway partilhado pode afetar todos os utilizadores do serviço desse local.
O relatório focado no Reino Unido sobre ataques a captive-portals descreve este risco como um problema ao nível da camada do portal, que envolve respostas de DNS forjadas, páginas controladas por atacantes e recolha de credenciais ou tokens. Isto altera a questão defensiva de "O convidado está a usar uma VPN?" para "O gateway, o caminho de DNS e as interfaces administrativas da propriedade são de confiança?"
Priorize os controlos que impedem a propagação
As propriedades com orçamento limitado devem focar-se nos controlos que impedem que uma única violação de segurança chegue a todos os hóspedes ou a uma rede operacional:
- Proteger a integridade do Captive Portal. Remova a exposição à Internet das interfaces de gestão, exija credenciais de administrador fortes e exclusivas, instale patches nos dispositivos suportados e monitorize as alterações de configuração.
- Proteger a integridade do DNS. Utilize um resolver controlado, previna serviços DHCP não autorizados e emita alertas quando os clientes receberem definições de DNS ou gateway inesperadas.
- Impor a segmentação entre redes de convidados e operacionais. Uma VLAN de convidados não deve ter uma rota implícita para sistemas de PMS, POS, pagamentos, funcionários ou de edifícios.
| Ameaça | Como se manifesta num hotel | Prioridade do operador |
|---|---|---|
| AP Evil-twin | Um SSID copiado aparece perto de elevadores, salas de reuniões ou receção | Alta, especialmente onde os hóspedes recebem pouca orientação de ligação |
| Chave WPA2-Personal partilhada | Uma palavra-passe é reutilizada em vários quartos, funcionários ou materiais impressos | Alta, substitua por acesso por identidade ou por dispositivo |
| Ataque do estilo Karma | Um AP não autorizado responde a sondagens de dispositivos por SSIDs memorizados | Média, reduza a exposição através de políticas de endpoint e wireless |
| Compromisso do Captive Portal | O portal apresenta um início de sessão forjado ou um redirecionamento malicioso | Crítica, proteja o gateway e a administração do portal |
| Adulteração de DNS | Domínios legítimos resolvem para páginas controladas por atacantes | Crítica, proteja o resolver e os caminhos do gateway |
| DHCP não autorizado (Rogue) | Os clientes recebem um gateway ou resolver não autorizado | Alta, aplique DHCP snooping e controlos de switch onde suportado |
| Movimento de hóspede para operacional | Um dispositivo de hóspede alcança serviços de PMS, POS, câmaras ou BMS | Crítica, aplique uma política de firewall default-deny entre VLANs |
O Modelo de Controlo de Quatro Camadas para WiFi de Hotéis
Um design de segurança de WiFi de hotel fiável utiliza quatro camadas. Cada camada responde a uma pergunta diferente e nenhuma deve ser tratada como substituta das outras.
O nível um, autenticação e identidade, estabelece quem ou o quê se está a associar. As opções incluem OpenRoaming, Passpoint, hiperligações de e-mail sem palavra-passe, vouchers e associação a chaves de quarto. A escolha afeta tanto a segurança como a quantidade de dados pessoais que o hotel recolhe. O resultado principal é um acesso rastreável e revogável, em vez de uma palavra-passe partilhada não imputável.
A filtragem de DNS na camada dois bloqueia destinos conhecidos como maliciosos e inadequados diretamente no resolver. Os operadores no Reino Unido podem avaliar serviços de filtragem alinhados com a norma Friendly WiFi, que enquadra a segurança do WiFi público como uma obrigação do espaço em todo o setor da hotelaria. Os registos de DNS também ajudam os investigadores a compreender se os dispositivos ligados solicitam repetidamente domínios suspeitos, embora os registos devam ser regidos por uma política clara de retenção e privacidade.
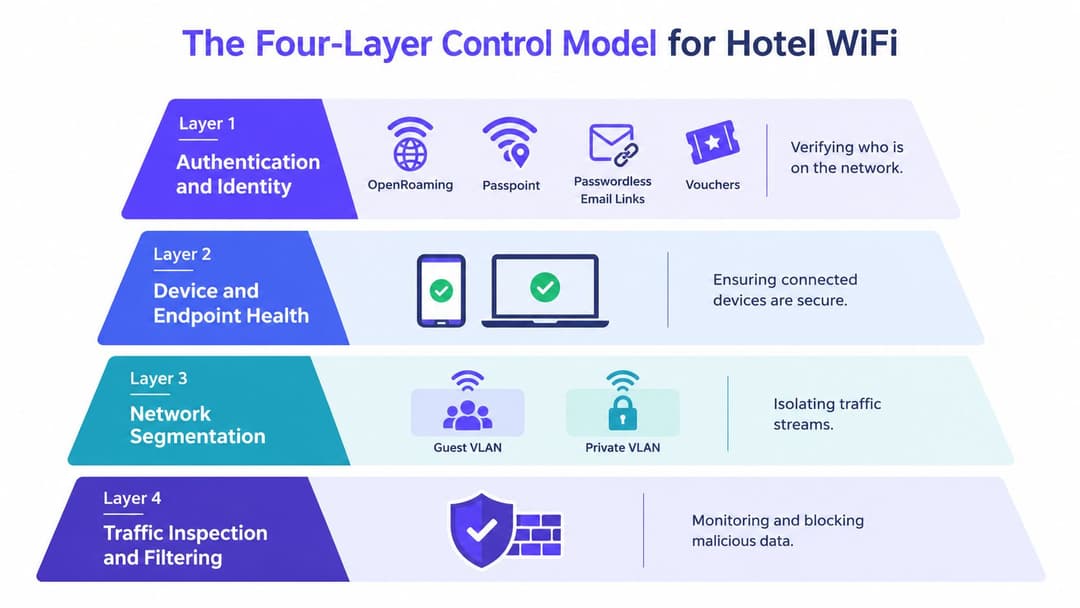
O controlo da camada de aplicação (camada três) utiliza políticas de firewall e visibilidade de camada 7 para restringir downloads de torrents, atividade P2P, tráfego de comando e controlo conhecido, e aplicações que não têm lugar legítimo numa rede de convidados. Isto não é uma licença para inspecionar tudo o que os convidados fazem. É uma forma de aplicar uma política de utilização aceitável clara e conter abusos previsíveis.
A camada quatro, a segmentação, separa as redes de convidados, da equipa, operacionais e IoT. As VLANs são apenas o ponto de partida. As regras de firewall devem proibir explicitamente o acesso de convidados ao PMS, pagamentos, câmaras, sistemas de portas e serviços internos, permitindo apenas a internet e dependências estritamente definidas.
O modelo é de defesa em profundidade. Se um controlo do portal falhar, a segmentação deve continuar a bloquear os sistemas operacionais. Se um domínio malicioso contornar a filtragem, os controlos de aplicação e as proteções de endpoint devem reduzir o impacto. Se uma identidade de convidado for utilizada indevidamente, os registos e a revogação devem limitar a janela de investigação.
Concessão de Redes de Convidados, Funcionários e Operacionais
Um hotel necessita de três zonas de confiança distintas, mesmo quando o hardware sem fios as apresenta através do mesmo controlador. Tratá-las como três SSIDs sem validar o encaminhamento e a política de firewall é apenas uma segmentação cosmética.
A rede de convidados deve fornecer acesso à internet, isolamento de clientes e nenhuma rota para recursos operacionais ou da equipa. Os convidados são anónimos ou minimamente identificados, pelo que a rede deve ser de baixa confiança por conceção. O isolamento entre convidados também é importante, particularmente onde os dispositivos utilizam protocolos de descoberta ou expõem serviços locais.
A rede de funcionários precisa de uma identidade mais forte. Os computadores portáteis associados ao domínio podem utilizar EAP-TLS baseado em certificados através de 802.1X, enquanto os parques de dispositivos mistos incluem frequentemente terminais portáteis, impressoras, tablets e dispositivos antigos que não conseguem concluir um fluxo de trabalho completo de certificados. O iPSK pode atribuir a cada dispositivo ou quarto aprovado uma chave distinta, reduzindo o raio de impacto quando uma credencial é exposta.
A rede operacional transporta terminais PMS, fechaduras de portas, IPTV, equipamentos BMS e câmaras. Deve utilizar ACLs rigorosas e atribuição baseada em dispositivos, idealmente com o RADIUS a retornar a VLAN apropriada para cada classe. Um controlador de fechadura de porta não deve partilhar um domínio de difusão sem restrições com um portátil da receção apenas porque ambos precisam de conectividade sem fios.
| Tipo de Rede | Autenticação | VLAN / Isolamento | Dispositivos Adequados | Risco em Caso de Compromisso |
|---|---|---|---|---|
| Hóspedes | Ligação sem palavra-passe, voucher, Passpoint ou OpenRoaming | VLAN de hóspedes dedicada, isolamento de clientes, política apenas de internet | Telemóveis, tablets, computadores portáteis, dispositivos de visitantes | Roubo de credenciais, abuso, scanning e tentativa de movimento |
| Funcionários | 802.1X com EAP-TLS ou iPSK baseada em identidade para ambientes mistos | VLAN de funcionários com acesso baseado em políticas a serviços aprovados | Computadores portáteis geridos, dispositivos portáteis, dispositivos autorizados de funcionários | Acesso a fluxos de trabalho internos e aplicações sensíveis |
| Operacional | Identidade do dispositivo, atribuição RADIUS ou acesso controlado por certificado | VLANs operacionais separadas com ACLs explícitas | PMS, POS, IPTV, BMS, câmaras, sistemas de portas | Interrupção, vigilância, segurança ou compromisso dos sistemas de propriedade |
| Acesso legado PSK partilhado | Uma palavra-passe para muitos utilizadores ou dispositivos | Apenas separação básica de VLAN | Equipamento temporário ou não suportado | Atribuição fraca e compromisso generalizado se a chave for exposta |
As PSKs partilhadas continuam fáceis de implementar, mas são difíceis de revogar de forma limpa. O 802.1X completo oferece maior responsabilização, mas pode expor falhas de compatibilidade. O iPSK é frequentemente a ponte prática para equipamentos legados, desde que o empreendimento documente a propriedade e a rotação.
Opções de Autenticação em que Vale a Pena Investir
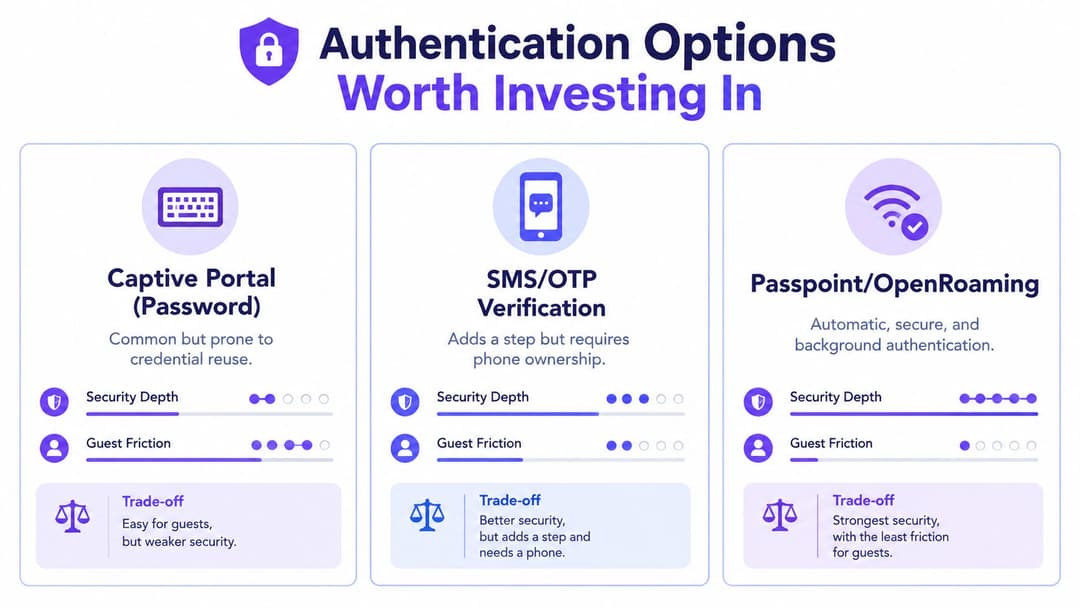
A autenticação altera muito mais do que apenas o ecrã de início de sessão. Ela determina se o hotel pode revogar acessos, identificar uma sessão, reduzir a reutilização de credenciais e oferecer aos convidados habituais uma ligação consistente.
Um link de e-mail sem palavra-passe é uma melhoria útil face a uma palavra-passe de portal partilhada. Reduz a tentação de reutilizar credenciais corporativas ou de programas de fidelização, mas o endereço de e-mail do convidado continua a entrar nos fluxos de trabalho de marketing e dados de clientes do hotel. Mantenha o formulário minimalista, separe o acesso ao serviço do consentimento de marketing e explique a distinção em linguagem clara.
O Passpoint e OpenRoaming oferecem um modelo mais fluido para dispositivos compatíveis. A integração baseada em certificados pode permitir que um convidado se ligue sem ter de submeter repetidamente um formulário de página splash, o que é particularmente relevante para grupos hoteleiros que pretendem uma experiência consistente em todas as propriedades. A cobertura e o comportamento dos dispositivos não são uniformes, pelo que um portal de recurso continua a ser necessário.
O início de sessão social reduz a fricção para alguns convidados, mas troca a conveniência por decisões de partilha de dados. Um hotel deve compreender o que o fornecedor de identidade devolve, o que o CRM armazena, como o consentimento é registado e como um convidado pode aceder ao serviço sem ceder dados de perfil desnecessários.
Para os funcionários, ligue a WLAN ao sistema de identidade que já rege o acesso ao emprego. O Entra ID, o Google Workspace e a Okta podem suportar fluxos de trabalho baseados em SSO, acesso condicional, aprovisionamento automático e revogação quando um trabalhador sai da empresa. A política sem fios deve refletir a função e o estado do dispositivo, em vez de tratar todos os funcionários como sendo igualmente confiáveis.
As plataformas de identidade como a Purple podem integrar-se com Meraki, Aruba ClearPass, Ruckus Cloudpath e Juniper Mist, mas o compromisso operacional é real. Uma plataforma na nuvem pode simplificar a implementação e fornecer uma jornada de convidado consistente, enquanto as APIs proprietárias e os objetos de política podem dificultar uma alteração futura de controlador. Reveja as opções de exportação, o comportamento em caso de falha, a propriedade dos certificados e o processo para remover a plataforma antes de assinar um acordo para várias propriedades. O Purple enterprise WiFi security guide é uma referência útil ao comparar designs focados na identidade.
Teste de aquisição: Pergunte ao fornecedor o que permanece funcional se o seu serviço de nuvem, API ou conector de identidade estiver indisponível. Uma alternativa segura faz parte do design, não é uma reflexão tardia.
Monitorização, Registo e Resposta a Incidentes
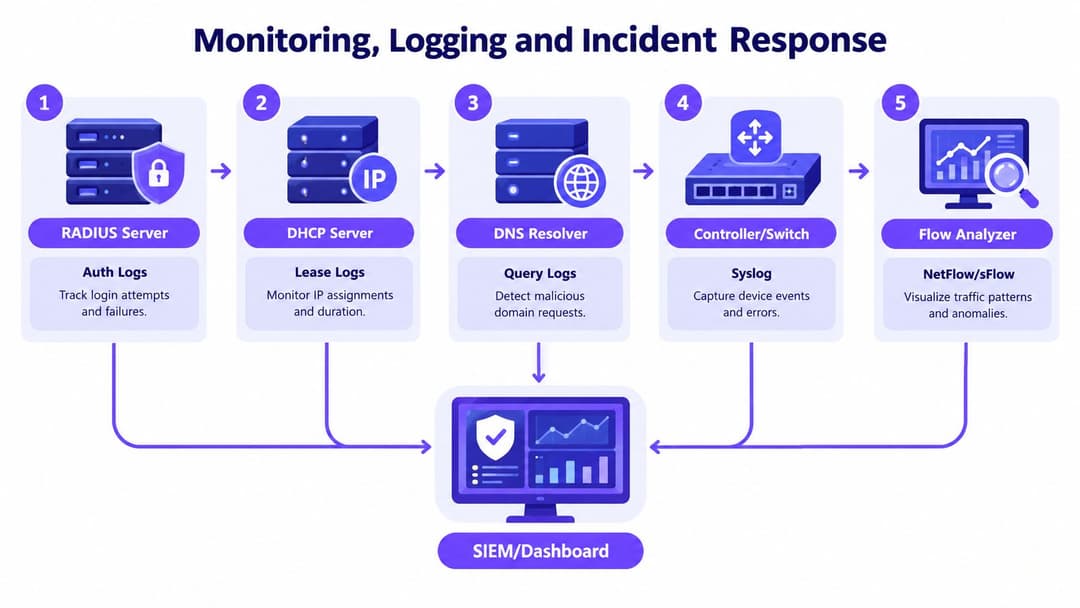
Controlos sem deteção deixam o gerente de serviço dependente das reclamações dos hóspedes. Um hotel deve recolher telemetria suficiente para reconstruir quem se autenticou, que endereço recebeu, que resolvedor respondeu ao seu pedido e como o tráfego se moveu entre zonas.
Capte eventos de autenticação RADIUS, concessões DHCP, registos de consultas DNS, syslog de controladores e switches, e amostras de NetFlow ou sFlow para tráfego este-oeste. Envie estes dados para um SIEM ou painel operacional com controlos de acesso que distingam a investigação de TI das análises de marketing. A retenção deve ser justificada por requisitos de resposta a incidentes, legais e de privacidade, em vez de ser copiada de uma predefinição do fornecedor.
Os sinais de deteção úteis incluem:
- Anomalias de portal: SSIDs duplicados, avisos de certificado, conteúdo inesperado no portal ou alterações de configuração fora da janela de manutenção.
- Eventos do controlador: Reinicializações não planeadas de APs, BSSIDs não autorizados (rogue), definições de segurança alteradas e inícios de sessão de administradores a partir de localizações desconhecidas.
- Indicadores de DNS: Pedidos súbitos a servidores de resolução de nomes desconhecidos, falhas invulgares em cadeia ou serviços legítimos a serem resolvidos de formas inesperadas.
- Movimento lateral: Clientes convidados a sondar endereços da equipa, PMS, pagamentos, câmaras ou de sistemas de gestão do edifício.
O manual de incidentes deve ser executável pela equipa de piquete. Preserve a configuração do controlador, exporte os eventos relevantes de RADIUS, DHCP e DNS, desative ou coloque em quarentena o BSSID suspeito, revogue as identidades afetadas e envolva o responsável pela proteção de dados do hotel. Se o incidente envolver dados pessoais, a organização deve avaliar as suas obrigações de notificação sob o UK GDPR, em vez de prometer uma resposta fixa sem antes investigar os factos.
Integre os alertas com o PMS sempre que adequado. Um sinal ao nível do quarto que chega apenas a um engenheiro de rede pode passar despercebido, enquanto um alerta conciso encaminhado para o gerente de serviço pode desencadear o suporte ao hóspede e a escalação rapidamente.
Privacidade, Conformidade e Obrigações do Espaço
Um diretor-geral não precisa de configurar o RADIUS, mas precisa de uma responsabilidade clara pelas decisões por trás dele. O hotel deve documentar por que motivo recolhe um endereço de e-mail ou número de quarto, que serviço requer essa informação, quem lhe pode aceder e quando o registo é eliminado.
Para muitas implementações, o fundamento jurídico pode envolver a execução de um contrato ou interesses legítimos, mas a base correta depende do processamento real. A minimização de dados significa que o portal não deve solicitar um perfil de marketing completo apenas para conceder acesso à Internet. Mantenha a autenticação do serviço, a inscrição no programa de fidelização, a análise de dados e o consentimento promocional separados.
A certificação Friendly WiFi oferece aos operadores uma estrutura prática de local para filtrar conteúdos inadequados e ilegais. No entanto, a filtragem não constitui um programa de conformidade completo. O hotel continua a necessitar de um aviso de utilização aceitável, de um processo de escalamento, de um acordo com fornecedores e de uma forma de responder quando as autoridades ou uma investigação legítima exigirem registos.
A monitorização do pessoal necessita de cuidados separados. O consentimento dos convidados para os termos da rede não autoriza automaticamente a monitorização irrestrita dos funcionários. As políticas de emprego, privacidade e local de trabalho devem definir o que o hotel regista, por que o regista e quem pode analisar esses registos.
| Obrigação | Controlo Técnico | Responsável |
|---|---|---|
| Transparência dos dados dos convidados | Aviso curto no portal, consentimento de marketing separado, retenção documentada | Diretor-geral e responsável pela proteção de dados |
| Filtragem de conteúdos apropriados | Filtragem de DNS, controlos de aplicações, monitorização de fornecedores | Gestor de TI e fornecedor de serviços geridos |
| Responsabilidade da rede | Logs de RADIUS, DHCP, DNS e do controlador com acesso restrito | Equipa de rede |
| Resposta a incidentes de segurança | Manual de escalonamento, preservação de provas, revogação de identidade | Responsável pela segurança de TI e gestor de piquete |
| Privacidade do pessoal | Aviso de emprego, monitorização proporcionada, governação de acessos | Recursos Humanos e responsável pela proteção de dados |
| Garantia de fornecedores | Controlos contratuais, notificação de violações, revisão de subprestadores | Aprovisionamento e departamento jurídico |
As orientações de privacidade de dados de WiFi de convidados da Purple podem ajudar a estruturar perguntas sobre dados do portal, consentimento e identidade dos convidados. Não devem substituir o próprio exercício de mapeamento de dados do hotel ou a revisão jurídica.
Publique um aviso de política de utilização aceitável curto e de fácil leitura. Os convidados devem compreender que o local filtra conteúdos nocivos, isola os clientes, regista informações de ligação limitadas e pode suspender o acesso em caso de abuso. Uma comunicação clara é mais fácil de operar do que uma política oculta em termos complexos que nenhum convidado ou colega da receção consegue interpretar.
Lista de Verificação de Implementação e Integração de Fornecedores
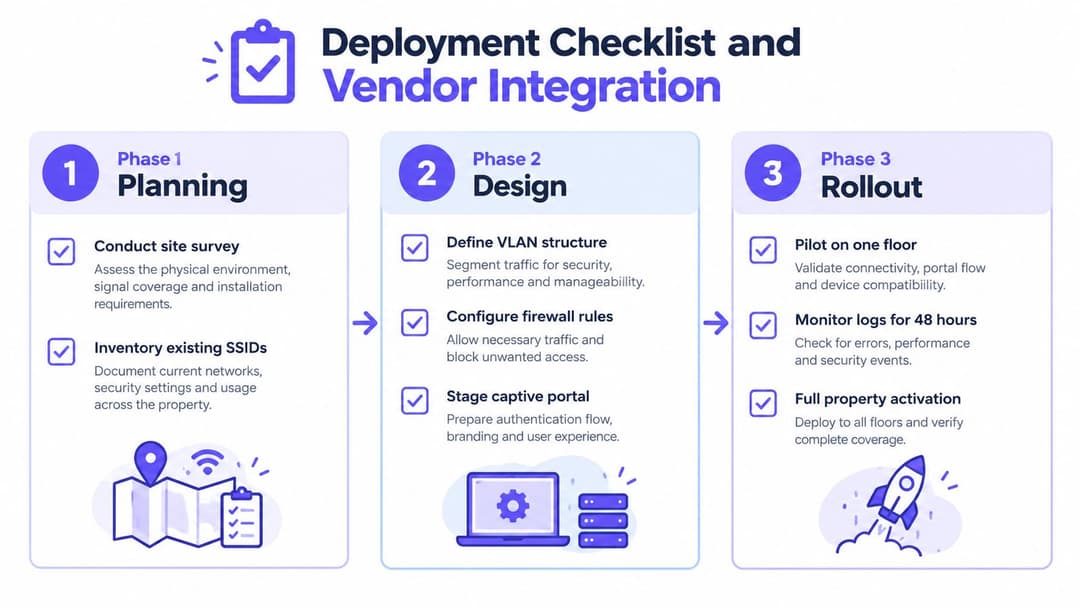
Uma implementação segura é normalmente medida em fases controladas, e não numa transição heróica de um dia para o outro. Comece com um levantamento do local, um inventário de SSIDs e um mapa de todos os caminhos desde os clientes sem fios até à internet, PMS, POS, BMS, câmaras e serviços de terceiros.
Em seguida, defina a política antes de ativar o portal. Defina VLANs, regras de firewall, atribuição de DHCP, encaminhamento de DNS, fluxos de identidade, registos, estados de falha e reversão. Teste o Captive Portal num SSID de teste e, em seguida, utilize um pequeno grupo piloto num piso ou numa área exclusiva para funcionários antes de expandir.
A adequação do fornecedor depende do parque tecnológico instalado:
- Meraki is often quick for a single site with a straightforward design. Large portfolios can require more careful policy and template work than the sales demonstration suggests.
- Aruba ClearPass offers strong policy granularity and mature 802.1X workflows, but the design and operation benefit from engineers who understand certificates, profiling, and enforcement.
- Ruckus Cloudpath suits identity and onboarding workflows in Ruckus environments, while legacy devices still need deliberate profiling and iPSK planning.
- Juniper Mist can provide useful cloud visibility and policy integration, but validate how external identity, portal failure, and multi-vendor dependencies behave.
- Purple can provide passwordless guest and staff identity workflows across Meraki, Aruba, Ruckus, and Mist, with the RADIUS as a Service offering relevant where the hotel wants to reduce on-premises RADIUS administration.
Teste a integração em cenário de falha, não apenas de sucesso. Desligue o conector de identidade, bloqueie a dependência do portal, revogue uma conta de funcionário, rode uma iPSK e verifique se um convidado continua sem conseguir aceder às sub-redes operacionais. Verifique se a equipa da receção sabe como lidar com uma interrupção do portal sem partilhar uma palavra-passe comum que permaneça em circulação.
Uma lista de verificação prática para a entrega
- Levantamento e inventário: Registe a localização dos APs, SSIDs, switches, VLANs, uplinks, portais e dependências não documentadas.
- Validação de políticas: Teste o isolamento de convidados, acesso da equipa, ACLs operacionais, aplicação de regras de DNS e proteção contra DHCP não autorizados (rogue).
- Aceitação do piloto: Meça o sucesso das ligações, chamadas de suporte, falhas de autenticação e feedback dos convidados em relação a uma base de referência definida.
- Preparação para reversão (rollback): Mantenha a configuração anterior da WLAN disponível e documente quem a pode restaurar.
- Transição operacional: Dê formação à receção, gestores de turno, instalações e equipa de IT sobre sintomas, escalamento e preservação de provas.
- Revisão pós-ativação: Reavalie os registos de firewall e eventos do controlador para detetar caminhos não pretendidos de convidados para a equipa antes de declarar o projeto como concluído.
A segurança do WiFi do hotel melhora quando a responsabilidade é visível. Atribua ao diretor-geral, ao responsável de rede, ao responsável de proteção de dados e ao fornecedor de serviços uma responsabilidade nominal e, em seguida, reveja os controlos após alterações no PMS, no portal, no ISP ou no controlador sem fios.
A Purple pode ajudar os operadores a substituir as palavras-passe partilhadas de convidados por fluxos de trabalho de identidade sem palavra-passe, integrar o acesso do pessoal com os diretórios existentes e aplicar políticas consistentes em ambientes Meraki, Aruba, Ruckus e Mist. Visite a Purple para avaliar como as suas capacidades de identidade e RADIUS podem enquadrar-se na implementação de segurança do WiFi do seu hotel.


