

A configuração de WiFi para convidados é muitas vezes tratada como uma tarefa de router de cinco minutos: criar um SSID, adicionar uma palavra-passe e colocar um aviso na receção. Esse conselho é incompleto. Uma palavra-passe partilhada cria uma fraca responsabilização, uma rede aberta expõe os utilizadores a riscos evitáveis e uma página de boas-vindas no navegador pode transformar uma ligação simples num exercício frustrante de preenchimento de formulários.
Os espaços modernos precisam de tratar a conectividade como parte da sua arquitetura de segurança, experiência do convidado e estratégia de dados originais (first-party data). O modelo de acesso deve adequar-se ao espaço, ao motivo de regresso do visitante e às obrigações do operador ao abrigo da lei de privacidade do Reino Unido (UK GDPR). Em alguns locais, um captive portal continua a ser útil. Noutros, o acesso encriptado e baseado em identidade através de Passpoint, OpenRoaming ou iPSK é o design mais sensato.
Repensar a Rede de Convidados Tradicional
A rede de convidados tradicional pressupõe que os visitantes aceitarão a fricção em troca de acesso gratuito à internet. Nem sempre o farão. Um convidado pode precisar de encontrar o SSID correto, pedir uma palavra-passe, aceitar termos, introduzir um endereço de email, preencher um formulário de marketing e repetir o processo na visita seguinte. Cada passo adicional cria outra oportunidade para abandono, pedidos de suporte ou a utilização de uma rede não oficial.
A segurança sofre quando os operadores reduzem o problema à conveniência. Um SSID aberto não oferece proteção significativa para o tráfego entre o dispositivo e o ponto de acesso, enquanto uma palavra-passe partilhada dá ao local pouco controlo sobre quem tem acesso ou quando esse acesso deve terminar. Mesmo as redes protegidas por WPA podem tornar-se difíceis de gerir quando a mesma credencial é impressa em menus, exibida na receção e reutilizada indefinidamente.
O comportamento dos utilizadores no Reino Unido tem historicamente exposto a fragilidade do WiFi público casual. Um inquérito de 2012 no Reino Unido revelou que 56% dos utilizadores de WiFi público não verificavam se o WiFi estava encriptado antes de navegarem, enquanto 42% dos adultos que utilizavam WiFi público nunca ou raramente verificavam se uma rede era segura, conforme relatado no guia da Purple sobre como proteger o WiFi de convidados. A mesma descoberta registou pessoas a introduzir credenciais confidenciais, incluindo dados de e-mail, redes sociais, cartões de pagamento e homebanking, através de WiFi público. Isso torna a encriptação e a separação salvaguardas básicas e não melhorias opcionais.
As palavras-passe resolvem menos do que os operadores esperam
Uma palavra-passe partilhada pode manter os transeuntes casuais fora da rede, mas não estabelece uma identidade individual. Se uma credencial for copiada, o operador não consegue distinguir facilmente um visitante legítimo de um dispositivo não autorizado. Alterar a palavra-passe cria um fardo operacional e a falha em alterá-la deixa o acesso antigo ativo.
Os ecrãs de Captive Portal melhoram o controlo ao apresentar termos, informações de privacidade e uma etapa de autenticação. Também podem suportar o consentimento de marketing legal e opcional. Não encriptam automaticamente a ligação, não isolam dispositivos nem protegem a LAN subjacente. Um portal é uma camada de aplicação, não um substituto para um design de rede robusto.
Regra prática: Nunca utilize a página de início de sessão como prova de que a rede é segura. A segurança começa com a encriptação, segmentação, política de firewall e isolamento de clientes.
A mesma distinção é importante para além do WiFi. Os hotéis, apartamentos turísticos e operadores de alojamento local recolhem frequentemente dados dos visitantes por razões operacionais e legais, mas o registo dos hóspedes e o acesso à rede não devem ser tratados como um único processo de dados indiferenciado. Os operadores que analisam as regras legais para o registo de hóspedes devem manter os registos de alojamento, os registos de conectividade e os perfis de marketing opcionais separados, com uma finalidade clara para cada um.
A identidade altera o modelo operacional
Um design orientado para a identidade dá a cada pessoa ou dispositivo uma relação controlada com a rede. O Passpoint pode permitir que o dispositivo de um utilizador recorrente se autentique automaticamente através de um perfil reconhecido, enquanto o OpenRoaming pode suportar o acesso em redes participantes. O iPSK, também designado por chaves pré-partilhadas privadas ou individuais, pode fornecer credenciais exclusivas que são mais fáceis de revogar do que uma palavra-passe comunitária.
O resultado é uma definição diferente de configuração de WiFi para convidados. O objetivo não é meramente colocar um dispositivo online. É fornecer acesso encriptado com o menor atrito possível, enquanto se preserva a capacidade do operador de aplicar políticas, revogar acessos e documentar o que aconteceu.
Arquitetar uma Segmentação de Rede Segura
A autenticação surge após a contenção. Antes de conceber um portal personalizado ou selecionar um método sem palavra-passe, decida exatamente o que um dispositivo de convidado tem permissão para alcançar. Numa rede de local bem estruturada, a resposta é geralmente a internet pública e nada mais.
O padrão empresarial mínimo é um SSID de convidados dedicado mapeado para uma VLAN de convidados, com o seu próprio âmbito DHCP e uma política de firewall que nega rotas para redes corporativas, de pagamentos, IoT e de gestão. A VLAN de convidados não deve partilhar caminhos de encaminhamento fidedignos pelo facto de os mesmos switches ou pontos de acesso transportarem o tráfego. A separação lógica deve ser imposta na camada de rede.
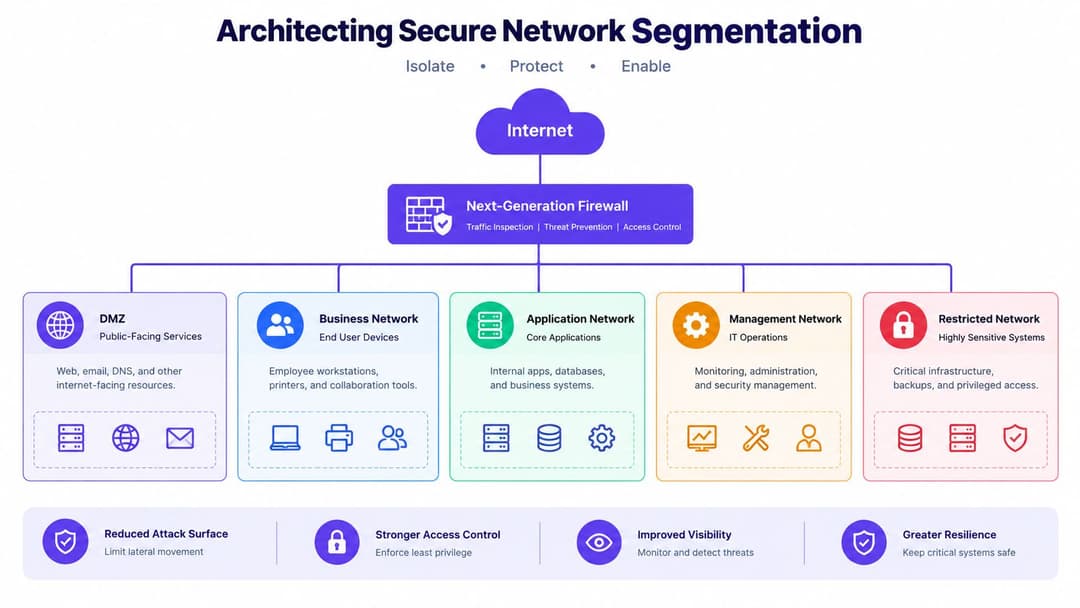
Construa o limite antes da página de boas-vindas
Comece pelo gateway e avance para o interior. Mapeie o SSID de convidados para uma VLAN dedicada, atribua endereços a partir de um intervalo DHCP separado e envie o tráfego de convidados através de uma política de firewall que permita DNS, DHCP e tráfego direcionado para a internet, ao mesmo tempo que nega o acesso a sub-redes privadas. Não confie no nome do SSID ou na etiqueta de "convidado" de um router como prova de que o isolamento funciona.
O isolamento de clientes adiciona um segundo limite. Evita que um dispositivo de visitante detete ou se ligue a outro dispositivo na mesma rede sem fios. Isto é importante em locais públicos porque os visitantes não se conhecem e um portátil, telemóvel ou dispositivo inteligente comprometido não deve ser capaz de sondar os clientes próximos.
Uma sequência lógica de políticas assemelha-se a isto:
- Separe o domínio de difusão: Coloque o tráfego de convidados na sua própria VLAN e gama DHCP, em vez de o manter na rede da equipa.
- Bloqueie destinos internos: Recuse o acesso a servidores corporativos, sistemas de pagamento, impressoras, câmaras, controlos de edifícios e interfaces de gestão de rede.
- Ative o isolamento de clientes: Impeça a comunicação peer-to-peer entre dispositivos de convidados ao nível do ponto de acesso.
- Permita apenas os serviços necessários: Permita os serviços necessários para atribuição de endereços, resolução de nomes, autenticação e acesso à internet.
- Registe as decisões de política: Retenha informações operacionais suficientes para investigar abusos e verificar se as regras estão a funcionar.
O guia prático de enterprise WiFi security da Purple é útil para traduzir este design num ambiente gerido de vários locais. A seleção do produto importa menos do que a plataforma expor os controlos de forma clara e aplicá-los de forma consistente em todos os locais.
Proteger o tráfego operacional da procura de convidados
Uma rede de convidados pode estar isolada e, mesmo assim, prejudicar o negócio se consumir a ligação ascendente disponível. Um guia de banda larga empresarial do Reino Unido recomenda a utilização de cerca de 3 - 5 Mbps de largura de banda de download por dispositivo de convidado em simultâneo para navegação típica e email, uma linha de base descrita neste guia de capacidade de WiFi para convidados do Reino Unido. Considere isto como um ponto de partida para o planeamento e não como uma garantia. Streaming, atualizações de software, videochamadas e aplicações específicas do local podem exigir uma política diferente.
Aplique limites de largura de banda ou regras de qualidade de serviço à classe de convidados para que os sistemas de ponto de venda, os sistemas do pessoal, os serviços de voz e as operações do edifício mantenham um desempenho previsível. Decida se os serviços de elevada largura de banda devem ser restringidos, priorizados ou apenas monitorizados. Um bom design toma esta decisão antes do lançamento, em vez de esperar que a receção reporte que os terminais de pagamento ficaram lentos.
Os routers de consumo expõem frequentemente uma opção simples de convidado, SSID separado, palavra-passe e opção de acesso local. Isso pode ser adequado para um local pequeno, mas os locais de maior dimensão necessitam de uma política central, definições de VLAN repetíveis e uma pista de auditoria. A arquitetura deve permanecer compreensível para o engenheiro que a herdar.
Escolher Entre Captive Portals e Acesso sem Palavra-passe
Não existe um único método de autenticação correto para todos os espaços. Um restaurante que serve maioritariamente visitantes frequentes pela primeira vez pode valorizar um fluxo de portal curto e um convite de marketing opcional. Um grupo hoteleiro com membros do programa de fidelidade, um terminal de transportes com passageiros frequentes ou uma rede de retalho com compradores recorrentes podem perder mais valor através de inícios de sessão repetidos do que o que ganham ao recolher novamente os mesmos dados.
Um Captive Portal continua a ser útil quando o operador precisa de apresentar termos, recolher uma aceitação deliberada, associar uma sessão a um perfil de visitante ou aplicar um percurso específico do local. O portal deve ser rápido, acessível e proporcional. Não deve solicitar informações que o local não possa explicar ou utilizar legalmente.
O Passpoint e o OpenRoaming adotam uma abordagem diferente. Um dispositivo recebe ou já possui um perfil de rede fidedigno e, em seguida, autentica-se em segundo plano em vez de aguardar por um redirecionamento do navegador. As implementações Passpoint podem utilizar autenticação de nível empresarial e acesso encriptado, incluindo WPA3-Enterprise sempre que o cliente e a infraestrutura o suportem. O OpenRoaming estende a mesma ideia geral a todas as redes aderentes, permitindo que uma identidade funcione para além de um único local.
O iPSK situa-se entre uma palavra-passe partilhada e um sistema de identidade completo baseado em certificados. O espaço pode manter um único SSID enquanto atribui chaves exclusivas a utilizadores, equipas, dispositivos ou grupos de serviços. Uma chave pode ser revogada sem alterar as credenciais de todos os outros utilizadores, o que é útil para funcionários, prestadores de serviços e equipamentos antigos que não conseguem utilizar a autenticação empresarial moderna.
Compare os modelos de acesso
| Método | Nível de Segurança | Fricção do Utilizador | Melhor Caso de Uso |
|---|---|---|---|
| Palavra-passe WPA2 ou WPA3 partilhada | Depende do manuseamento da palavra-passe, encriptação e isolamento de rede | Baixa na primeira ligação, mais alta quando as credenciais mudam | Locais pequenos e de baixa complexidade com requisitos de identidade limitados |
| Captive Portal | Forte apenas quando emparelhado com WiFi encriptado e segmentação | Média a alta, especialmente em visitas repetidas | Visitantes de primeira viagem, consentimento, termos do local e marketing opcional |
| Passpoint | Acesso seguro encriptado, baseado em perfil onde for suportado | Muito baixa após o aprovisionamento do perfil | Hotéis, campus, transportes e visitantes frequentes |
| OpenRoaming | Acesso roaming encriptado em todas as redes participantes | Muito baixa para utilizadores elegíveis | Propriedades com vários locais e utilizadores que se movem entre locais participantes |
| iPSK | Chaves individuais e revogáveis com um SSID partilhado | Baixa a média, dependendo do aprovisionamento | Pessoal, prestadores de serviços, dispositivos legados e grupos de dispositivos controlados |
Um portal não é necessariamente algo desatualizado. Torna-se a ferramenta errada quando o operador o utiliza para todos os visitantes, independentemente da frequência das visitas, da capacidade do dispositivo ou da relação com a marca. O guia de captive portal da Purple fornece um contexto útil para espaços que ainda necessitam de um percurso gerido de início de sessão e consentimento, mas o portal deve ser uma opção de acesso e não a definição de WiFi de convidados.
Selecione em função da relação com o visitante
Utilize um portal para uma primeira interação quando as informações solicitadas tiverem um objetivo claro. Ofereça o Passpoint ou o OpenRoaming para utilizadores conhecidos e frequentes que já tenham concluído a configuração necessária. Utilize iPSK onde uma pessoa ou dispositivo necessite de uma credencial distinta, mas onde uma integração completa de fornecedor de identidade adicionaria complexidade desnecessária.
O suporte a dispositivos exige um planeamento realista. Nem todos os visitantes terão um perfil compatível e nem todos os locais dispõem da mesma infraestrutura de autenticação. Uma implementação prática pode oferecer uma alternativa segura de Captive Portal, direcionando simultaneamente os utilizadores frequentes para o acesso sem palavra-passe. Isso preserva o alcance sem forçar todos os visitantes a seguir pelo caminho mais lento.
Navegar pela Privacidade e Conformidade Legal
O WiFi para convidados no Reino Unido está inserido num conjunto de conformidade e não num único livro de regras. O UK GDPR e a Lei de Proteção de Dados de 2018 moldam os avisos de privacidade, o processamento lícito e o consentimento. A Lei PSTI de 2024 afasta os operadores das palavras-passe predefinidas e orienta-os para uma higiene de rede mais forte, incluindo segmentação e atualizações. A Lei de Poderes de Investigação de 2016 pode criar obrigações de retenção de metadados de ligação, tais como endereços MAC, atribuições de IP e marcas temporais, conforme descrito no guia do Reino Unido da Purple sobre WiFi público.
Esta combinação altera os requisitos de conceção. Um local precisa de saber o que recolhe, por que motivo recolhe, quem pode aceder, durante quanto tempo retém e como elimina esses dados. Essas decisões devem ser documentadas antes de o portal entrar em funcionamento.
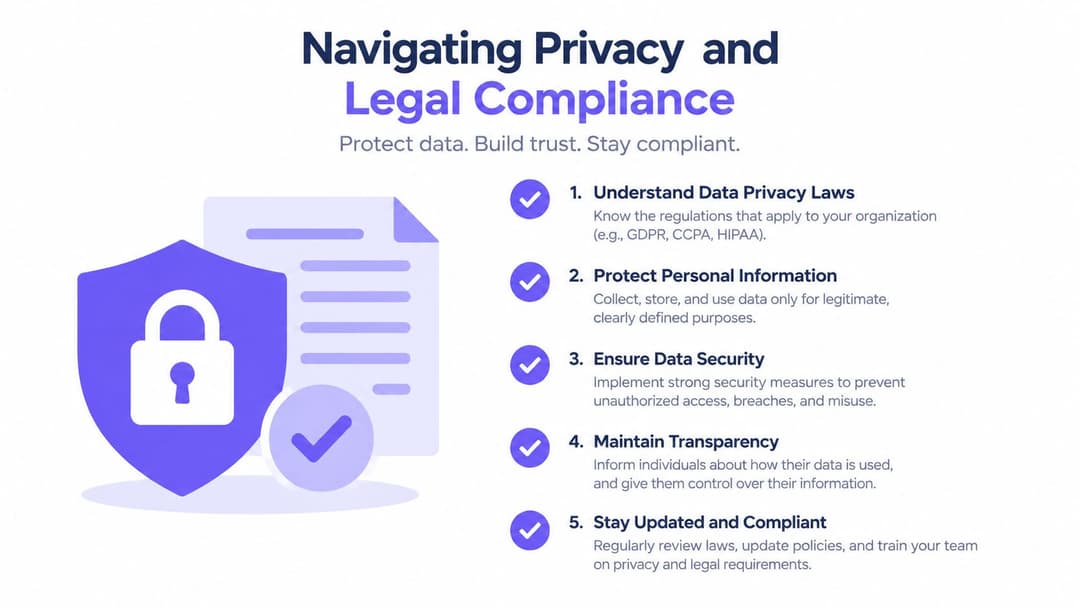
Separar o acesso do marketing
O erro mais comum nos portais é associar o acesso à internet à aceitação de marketing. Um convidado pode precisar de aceitar os termos de utilização aceitável e ler um aviso de privacidade para utilizar o serviço. Isso não significa que o local possa exigir que o convidado consinta em receber emails promocionais.
O consentimento de marketing deve ser desmarcado por predefinição, dado livremente e separado do acesso. O convidado deve conseguir ligar-se sem concordar com o marketing opcional. O formulário deve explicar que mensagens serão enviadas, identificar a organização responsável e facilitar a revogação do consentimento. Se o espaço pretender analítica, adesão a programas de fidelização, inquéritos ou enriquecimento de CRM, cada finalidade necessita de uma base justificável e de um aviso adequado.
Recolha os dados mínimos necessários para o modelo de acesso escolhido. Um serviço anónimo exclusivo para a internet pode necessitar de menos informações do que um perfil Passpoint associado à fidelização. Um endereço de email pode suportar uma jornada de autenticação específica, mas não é automaticamente necessário para todas as implementações. Evite recolher a data de nascimento, o endereço postal, o número de telefone ou informações demográficas apenas porque o CRM os pode armazenar.
O consentimento deve descrever uma escolha real. Se a recusa de uma finalidade de marketing opcional impedir um visitante de aceder à internet, a escolha não é dada de forma livre.
Tornar a retenção operacional
Os metadados de ligação podem ser valiosos para investigações de segurança, gestão de abusos e obrigações legais. Também criam riscos de dados pessoais quando retidos sem uma finalidade definida. Crie um calendário de retenção que distinga registos de autenticação, registos de segurança, registos de marketing e análises agregadas. Defina ações de eliminação ou anonimização, atribua a propriedade e teste se os controlos são executados conforme especificado.
Os avisos em linguagem clara devem explicar as categorias de dados recolhidos, o motivo do processamento, os acordos de partilha, a abordagem de retenção e a forma de contacto para questões de privacidade. O guia de privacidade de WiFi de convidados da Purple pode ajudar os operadores a enquadrar o portal como um fluxo de trabalho de processamento documentado, em vez de uma página splash decorativa.
A governação de segurança pertence ao mesmo processo. Altere as credenciais predefinidas, instale patches nos gateways e pontos de acesso, restrinja o acesso administrativo e mantenha o tráfego de convidados longe de sistemas sensíveis. A conformidade não substitui os controlos de engenharia. Dá a esses controlos um propósito documentado e estabelece limites para os dados gerados por eles.
Testar e Implementar a Configuração
Um design de WiFi para convidados não está pronto apenas porque o SSID aparece num telemóvel. O teste de aceitação deve comprovar ambos os lados da promessa: os visitantes conseguem aceder à internet e não conseguem aceder a nada dentro do local que não devam.
Comece numa área de teste ou numa parte tranquila do local. Utilize contas de teste que reflitam os caminhos de autenticação finais, incluindo um utilizador do portal pela primeira vez, um utilizador frequente baseado em perfil e um dispositivo que utilize uma credencial iPSK, se esse método fizer parte do design. Não teste apenas com o portátil do administrador.
Teste os controlos que realmente importam
Execute as seguintes verificações a partir de um dispositivo de convidado:
- Acessibilidade à Internet: Confirme o acesso normal à web, a resolução de DNS, sites HTTPS e o redirecionamento esperado do portal.
- Negação interna: Tente aceder a serviços corporativos, infraestrutura de pagamentos, impressoras, câmaras, controladores IoT e interfaces de gestão. Cada um deve permanecer inacessível.
- Isolamento de pares: Teste se um dispositivo convidado consegue descobrir ou ligar-se a outro. O isolamento de clientes deve impedir esta situação.
- Recuperação de autenticação: Feche e volte a abrir o navegador, esqueça a rede, mude de ponto de acesso e teste uma credencial expirada ou revogada.
- Comportamento de capacidade: Adicione dispositivos representativos e monitorize a latência, a perda de pacotes, a utilização do uplink e o efeito no tráfego operacional.
- Tratamento de falhas: Desligue o serviço do portal ou a ligação a montante num teste controlado e confirme se a experiência do utilizador e o comportamento de failover correspondem à política documentada.
As orientações de configuração focadas no Reino Unido recomendam especificamente realizar testes a partir de um dispositivo de convidado para verificar o acesso à internet enquanto os hosts internos permanecem inalcançáveis, pois um SSID de convidado pode ser criado com sucesso mas ainda assim expor o acesso à LAN se as regras de isolamento ou de firewall estiverem em falta.
Teste em iOS, Android e Windows, e inclua dispositivos com funcionalidades de endereço privado, software VPN, poupança de bateria agressiva e perfis de segurança corporativa. Os portais cativos podem comportar-se de forma diferente quando um dispositivo utiliza um assistente de rede cativa, um navegador incorporado ou um navegador completo. Os perfis Passpoint também precisam de ser testados através de provisionamento, roaming, expiração de certificados ou credenciais, e remoção.
Implemente em fases controladas
Comece com um único ponto de acesso, uma receção ou área pública e um pequeno grupo de colaboradores para testar. Registe todos os problemas de suporte, incluindo dispositivos que se ligam mas não recebem um endereço, portais que não abrem e utilizadores que permanecem ligados sem acesso à internet. Corrija a causa subjacente em vez de instruir a equipa a reiniciar o equipamento como uma solução permanente.
Aloque por zona e monitorize falhas de autenticação, exaustão de DHCP, negações de firewall, consumo de largura de banda, eventos de roaming e disponibilidade do portal. Crie um manual de procedimentos simples para as equipas de atendimento ao público. Este deve explicar o SSID oficial, quais as informações que a equipa pode solicitar, como reportar uma falha e o que nunca devem fazer, como fornecer uma palavra-passe interna como solução alternativa.
Uma implementação é operacionalmente madura quando necessita de pouca intervenção manual. Os alertas devem identificar uma ligação ascendente com falhas, uma dependência de portal inativa, um ponto de acesso sobrecarregado ou uma rota interna inesperada antes que os visitantes o reportem. Mantenha um plano de reversão que possa desativar o novo serviço sem perturbar o pessoal, os pagamentos, a segurança ou os sistemas do edifício.
Transformar Dados de Rede em Informações de Negócio
Uma rede de convidados torna-se estrategicamente útil quando o operador consegue ligar um evento de acesso legítimo a uma questão de negócio relevante. A questão pode ser se os visitantes regressam, quais as áreas que atraem mais interação, se uma campanha trouxe as pessoas de volta ou se a experiência digital de um espaço apoia a fidelização. Essas questões exigem uma conceção cuidadosa da identidade, não uma monitorização indiscriminada.
A rede pode fornecer sinais como o histórico de autenticação, frequência de visitas, duração da sessão, associação de localização e estado de consentimento. Esses sinais devem ser minimizados, protegidos e utilizados apenas para os fins explicados ao visitante. Os dados brutos de ligação não são automaticamente uma perspetiva de cliente, e um endereço MAC não é uma licença para criar um perfil comportamental ilimitado.
Associe a identidade a ações úteis
Um fluxo de dados prático funciona da seguinte forma:
- Registe o evento de acesso: Registe apenas as informações necessárias para autenticação, segurança e a finalidade comercial declarada.
- Resolva a relação: Sempre que o visitante tiver optado por participar ou já pertencer a um programa de fidelização, associe o evento ao perfil adequado.
- Aplique as regras de consentimento: Mantenha a elegibilidade de marketing separada do acesso à rede e respeite a revogação de consentimentos em todos os sistemas ligados.
- Crie um sinal operacional: Utilize visitas repetidas, envolvimento por área ou padrões de sessão para informar decisões de serviços e campanhas.
- Meça o resultado: Compare a ação com o objetivo original e, em seguida, retenha apenas informações agregadas quando os dados identificáveis já não forem necessários.
A Purple é uma opção de plataforma para este modelo. Combina um portal de convidados personalizado, autenticação e registo de conformidade com conectores de CRM, automação de marketing, analítica e modelos de acesso baseados em identidade, tais como Passpoint, OpenRoaming e iPSK. O ponto de avaliação importante é se a plataforma consegue aplicar as regras de consentimento e retenção ao mesmo tempo que se integra nos pontos de acesso existentes do espaço, no fornecedor de identidade, no CRM e nos processos operacionais.
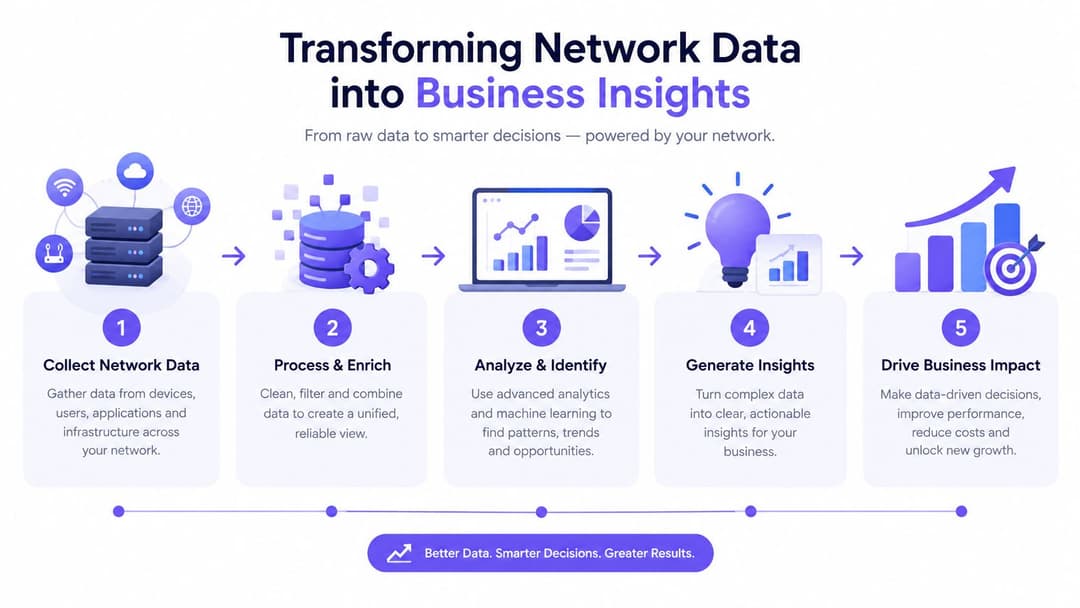
Demonstre valor sem recolha excessiva
As equipas de retalho podem utilizar sinais de visita consentidos para refinar as jornadas dos clientes. Os operadores de hotelaria podem distinguir uma ligação única de uma experiência de hóspede habitual. Os gestores imobiliários podem usar padrões de serviço para melhorar as comunicações com os residentes. Em cada caso, a rede apoia uma decisão, em vez de se tornar uma justificação para recolher tudo.
Comece com um objetivo operacional mensurável e um proprietário de dados definido. Documente a base legal, limite o acesso às pessoas que dele necessitam e defina regras de eliminação ou agregação antes de ligar a integração a um CRM. Isto mantém a configuração de WiFi para convidados alinhada tanto com o valor comercial como com as expectativas de privacidade do Reino Unido.
A Purple disponibiliza autenticação de convidados personalizada com a marca do cliente, acesso baseado em identidade através de Passpoint, OpenRoaming e iPSK, controlos de conformidade, analítica e integrações de CRM para operadores de locais públicos. Visite a Purple para avaliar como a sua plataforma pode transformar uma configuração segura de WiFi para convidados numa experiência de visitante mais fluida e mensurável.


