
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
Es probable que su red ya tenga más identidades de las que su equipo puede rastrear cómodamente. Portátiles del personal, teléfonos personales, impresoras, Smart TV, terminales de punto de venta, escáneres, tabletas, equipos médicos, dispositivos de invitados, contratistas, residentes, quioscos. El problema no es solo si pueden conectarse. Es si cada uno de ellos debería conectarse, a qué y bajo qué condiciones.
Ahí es donde la gente empieza a hacerse una pregunta muy práctica: qué es el control de acceso a la red, en realidad. No la versión de la diapositiva del proveedor. La versión operativa.
La respuesta corta es sencilla. El control de acceso a la red (NAC) es la capa de políticas que decide quién y qué entra en su red, y luego aplica el nivel de acceso adecuado. Una buena implementación de NAC no se limita a comprobar un nombre de usuario y dar paso al tráfico. Identifica el dispositivo, comprueba si cumple con las políticas y lo coloca en la parte correcta de la red, o en ninguna parte en absoluto.
Eso es aún más importante ahora que las organizaciones del Reino Unido se enfrentan a entornos densos, de alta velocidad y de uso mixto. La encuesta de brechas de seguridad cibernética del Gobierno del Reino Unido de 2024 reveló que el 50 % de las empresas del Reino Unido informaron de una brecha o ataque de seguridad cibernética en los 12 meses anteriores, cifra que aumenta al 74 % en el caso de las grandes empresas (cifras de brechas del Reino Unido referenciadas aquí). En ese contexto, permitir que cualquier dispositivo con una señal de WiFi o puerto Ethernet acceda a la red por defecto es buscar problemas.
El portero digital: por qué toda red necesita control de acceso
Piense en un edificio bien gestionado con un mostrador de recepción, tornos de acceso, pases para el personal, tarjetas de visitante y plantas restringidas. El vigilante no se limita a preguntar si ha venido alguien. Comprueba la identidad, el propósito y a qué lugares se le debe permitir ir.
El NAC hace el mismo trabajo para la red.
Un firewall sigue siendo importante, pero no basta por sí solo. Un firewall regula principalmente el flujo de tráfico. El NAC regula la admisión. Se sitúa en el punto en el que un dispositivo intenta unirse a la red y plantea un conjunto de preguntas diferente: quién es, qué es este dispositivo, cumple con las normas y a qué se le debe permitir acceder?
Por qué se rompe el modelo antiguo
Muchas redes se construyeron en torno a una suposición sencilla. Si un dispositivo lograba entrar, gozaba de una confianza generalizada. Ese modelo se desmorona en los entornos modernos, donde el "interior" incluye teléfonos no gestionados, equipos de IoT, tráfico de invitados y usuarios temporales.
Algunos ejemplos comunes:
- El portátil de un contratista se conecta a la misma infraestructura inalámbrica utilizada por el personal de finanzas.
- El dispositivo de un invitado aterriza en una red que no se segmentó limpiamente de los servicios internos.
- Una tableta compartida se autentica con credenciales válidas, pero carece de los controles que requiere su política.
- Un endpoint comprometido obtiene acceso normal y comienza a realizar un sondeo lateral.
Ninguno de estos son escenarios exóticos. Son realidades operativas normales.
Regla práctica: si no puede decidir el acceso en el extremo, acabará intentando solucionar problemas de confianza en las profundidades de la red, donde son más difíciles de contener.
En términos del Reino Unido, esta es la razón por la que el NAC encaja de forma natural con un enfoque de acceso a la red Zero Trust. Se deja de asumir que la ubicación equivale a la confianza. Estar en las instalaciones, en el SSID o en el cable no significa que un usuario o dispositivo deba obtener un acceso amplio.
Qué cambia el NAC en la práctica
El cambio más importante que introduce el NAC es este: la conexión no equivale a la confianza.
En lugar de dar a los dispositivos un alcance amplio y confiar en los controles de seguridad descendentes para solucionar las cosas, el NAC puede:
- Autenticar usuarios y dispositivos antes de conceder el acceso normal
- Crear perfiles de endpoints para que los equipos desconocidos o no gestionados no pasen desapercibidos
- Aplicar el acceso basado en roles para que el personal, los invitados y los dispositivos no compartan la misma experiencia de red
- Poner en cuarentena los sistemas no conformes en lugar de permitir que se mezclen con los activos de producción
Eso convierte al NAC en un control de primera línea, no en una capa de limpieza. Es especialmente útil en lugares donde muchas personas y dispositivos comparten la misma infraestructura física, pero nunca deberían compartir el mismo nivel de confianza.
Comprensión de los componentes principales del NAC
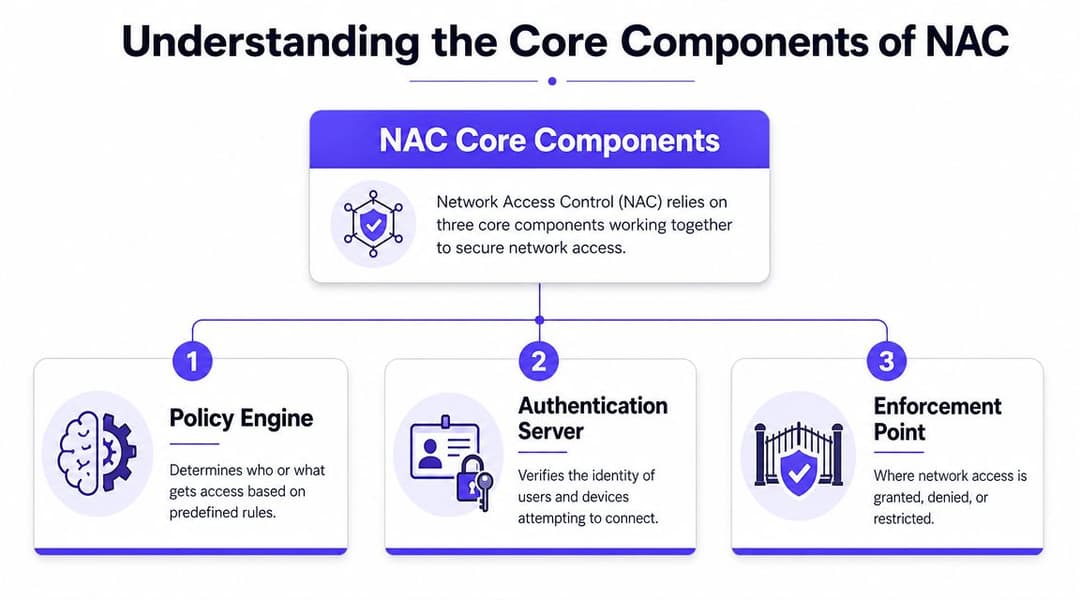
NAC puede parecer complejo porque intervienen varios sistemas a la vez. Un modelo mental útil es el sistema de tráfico automatizado de una ciudad. Un sistema decide las normas, otro valida quién tiene permitido el paso y otro controla las barreras y los cambios de carril sobre el terreno.
Esas piezas son el motor de políticas, el servidor de autenticación y el punto de aplicación.
El motor de políticas
Este es el elemento de toma de decisiones. Toma datos sobre el usuario, el dispositivo, la ubicación, el tipo de conexión y el estado de seguridad, y luego los asigna a un resultado de acceso.
En términos sencillos, el motor de políticas responde a preguntas como:
- ¿Se trata de un portátil del personal, el teléfono de un huésped o una impresora?
- ¿Está el usuario en el grupo correcto?
- ¿Es este dispositivo conocido y cumple con las normas?
- ¿Debería esta sesión tener acceso completo, acceso solo a internet o acceso de soporte para su corrección?
El motor de políticas es importante porque el NAC no es solo una comprobación de autenticación. Es un sistema de aplicación de políticas. Dos personas pueden presentar identidades válidas y recibir rutas de red diferentes porque el motor de políticas trata el contexto de forma distinta.
El servidor de autenticación
Este es el verificador de identidad. En muchos entornos, esto significa RADIUS, a menudo vinculado a sistemas de directorio e identidad.
Cuando un dispositivo intenta conectarse, el servidor de autenticación comprueba las credenciales o el certificado presentados y responde con una aprobación, una denegación o atributos adicionales que la red puede utilizar. Esos atributos pueden incluir el rol, la asignación de VLAN o las condiciones de acceso.
Un malentendido común entre los no especialistas es que NAC y RADIUS son lo mismo. No lo son. RADIUS suele ser parte del flujo de trabajo. NAC utiliza ese flujo de trabajo y, a continuación, añade capas de políticas y de cumplimiento por encima.
Un diseño de NAC saludable separa la prueba de identidad de la intención de acceso. La autenticación dice quién es. NAC decide qué puede hacer esa identidad en esta red, en esta sesión.
El punto de aplicación de políticas
La red realiza su función de aplicación. El punto de aplicación suele ser el conmutador, el controlador inalámbrico o el punto de acceso que concede, restringe o deniega la conectividad.
Si la política dice "solo internet", el punto de aplicación puede dirigir el endpoint a una VLAN de invitados o a un rol restringido. Si la política dice "cuarentena", el endpoint se aísla. Si la política dice "denegar", no va a ninguna parte.
Una perspectiva sencilla se parece a esto:
| Componente | Función principal | Ejemplo típico |
|---|---|---|
| Motor de políticas | Aplica la lógica de acceso | Plataforma NAC |
| Servidor de autenticación | Verifica la identidad | Servicio RADIUS |
| Punto de aplicación | Modifica el acceso a la red | Switch, AP, controlador |
Lo que importa a nivel operativo es la transferencia entre estos componentes. Si los datos de identidad son débiles, la política se convierte en una suposición. Si la aplicación es débil, la política se convierte en puro teatro.
Explorando los tipos de NAC y los mecanismos de aplicación
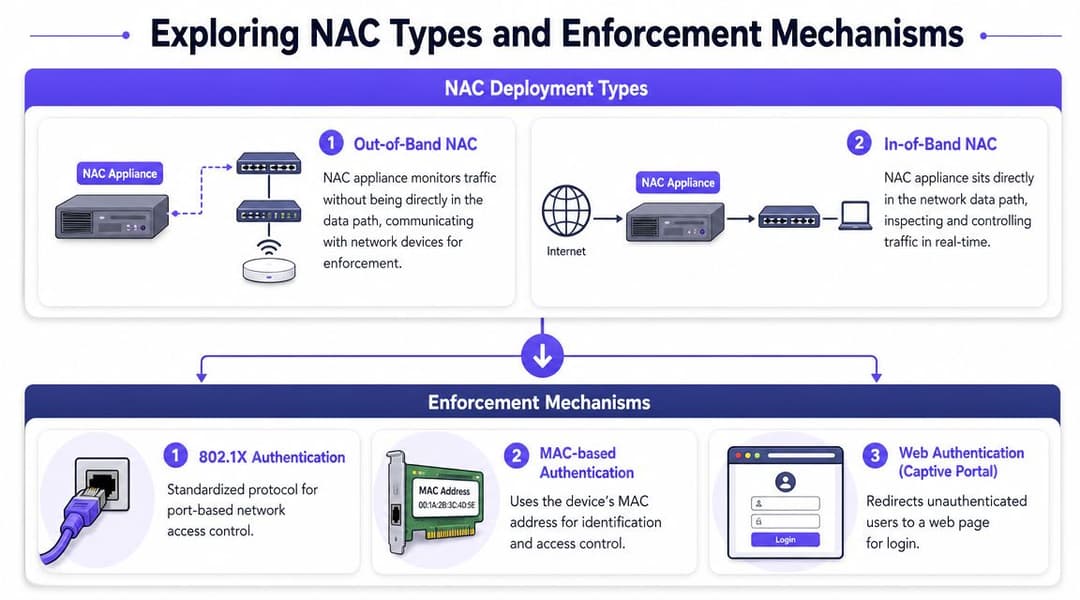
No todos los despliegues de NAC se comportan de la misma manera. Algunos controles se realizan antes de que un dispositivo obtenga un acceso significativo. Otros continúan después de la conexión y ajustan el acceso a medida que cambian las condiciones. Las mejores implementaciones suelen combinar ambos.
En las redes empresariales del Reino Unido, NAC se implementa con mayor frecuencia como una capa de aplicación de políticas en torno a IEEE 802.1X y RADIUS, donde el conmutador o controlador inalámbrico detiene un dispositivo en la puerta digital y utiliza RADIUS para comprobar las credenciales y el estado antes de que el NAC decida si ese dispositivo debe ubicarse en una VLAN específica, en una red restringida o denegarse por completo (descripción técnica de NAC con 802.1X y RADIUS).
Pre-admisión y post-admisión
El control de preadmisión es el modelo más limpio. El dispositivo demuestra su identidad y cumple la política antes de obtener acceso real. Si falla, la red puede bloquearlo o colocarlo en un segmento muy limitado.
El control posterior a la admisión asume que la conexión inicial no es toda la historia. Los dispositivos pueden perder la conformidad, las cuentas pueden cambiar y el comportamiento puede volverse sospechoso después de iniciar sesión. Los controles posteriores a la admisión permiten que el NAC vuelva a evaluar y restrinja el acceso durante la sesión.
Una comparación práctica:
| Enfoque | Qué hace bien | Dónde puede tener dificultades |
|---|---|---|
| Pre-admisión | Detiene el acceso no deseado de forma temprana | Más difícil con dispositivos heredados y no gestionados |
| Post-admisión | Responde a condiciones cambiantes | Requiere una buena visibilidad y activadores claros |
Los equipos suelen centrarse demasiado en la primera puerta y se olvidan del control de la sesión. Eso es un error. Un dispositivo que era aceptable a las 9:00 puede no serlo más tarde si su estado cambia o el contexto de riesgo varía.
Basado en agentes y sin agentes
Algunas plataformas NAC utilizan un agente en el endpoint para informar sobre el estado de seguridad de manera más confiable. Eso puede ser útil para portátiles de personal gestionados y otros dispositivos corporativos.
Otros escenarios requieren técnicas sin agente. Los teléfonos de invitados, los dispositivos de consumo y muchos endpoints de IoT no llevarán su agente, y forzar uno suele generar más fricción que valor. En esos casos, el perfilado, las comprobaciones de certificados, los flujos de portal o los metadatos de red suelen ser más realistas.
Ningún modelo es universalmente mejor. La pregunta correcta es qué clases de dispositivos tiene y cuáles de ellos controla.
Las herramientas de aplicación de políticas que importan
Cuando la gente pregunta qué es el control de acceso a la red, a menudo esperan un único mecanismo. En realidad, el NAC es un conjunto de métodos de aplicación de políticas.
Algunos de los más comunes:
802.1X
El estándar para el control de acceso basado en puertos. Esta es la vía preferida cuando los dispositivos pueden soportarlo correctamente, ya que proporciona una admisión más sólida basada en la identidad en redes cableadas e inalámbricas.Asignación dinámica de VLAN
El NAC puede ubicar a los usuarios y dispositivos en diferentes VLAN según la política. Mismo puerto de conmutador o SSID, diferente resultado de red.Control de acceso basado en roles
Un portátil de finanzas, el teléfono de un invitado y una impresora no deben heredar la misma confianza. El RBAC permite que la política refleje la función laboral y el tipo de dispositivo en lugar de solo la ubicación de la conexión.Redes de cuarentena
Útiles cuando un dispositivo es conocido pero no cumple con las directivas. En lugar de una decisión de todo o nada, el NAC puede ubicarlo en un lugar donde pueda corregirse sin acceder a sistemas sensibles.Bypass de autenticación MAC
A menudo se utiliza para dispositivos que no admiten 802.1X, como algunas impresoras, escáneres o equipos especializados. Funciona, pero es más débil que los métodos basados en certificados o usuarios, por lo que requiere una política más estricta a su alrededor.Captive Portals y autenticación web
Comunes en entornos de acceso de invitados. Ideales para un acceso temporal, pero poco prácticos para usuarios recurrentes y no recomendables como solución a largo plazo para el personal o dispositivos de confianza.
Para las organizaciones que revisan opciones de plataformas, resulta útil comparar soluciones de control de acceso a la red en función de cuáles de estos patrones de aplicación admiten adecuadamente, no solo por las listas de funciones principales.
Cómo se integra el NAC con su stack de TI existente
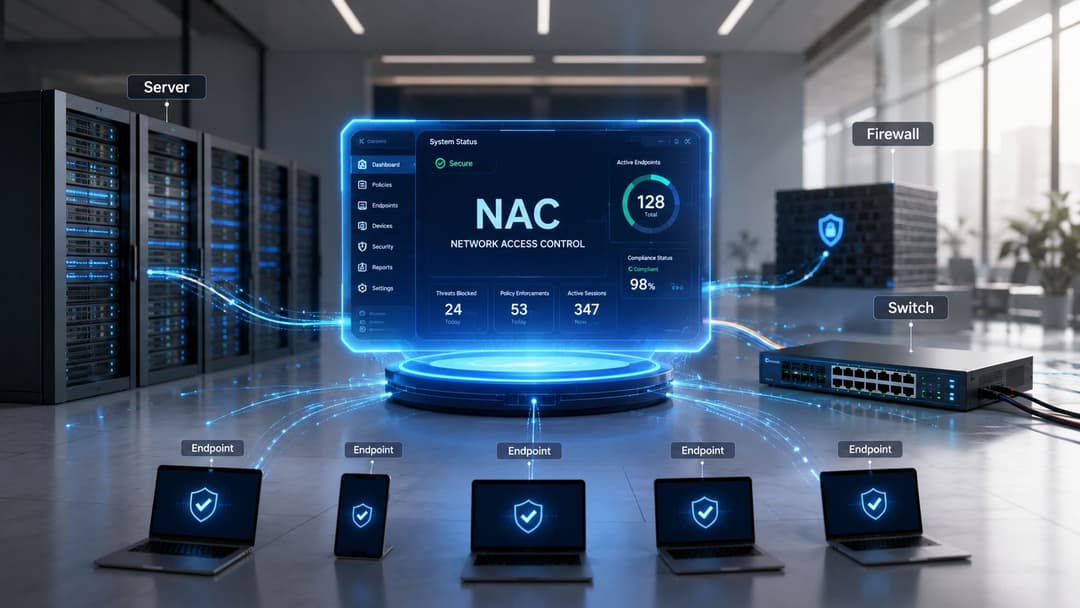
NAC es de máxima utilidad cuando no actúa de forma aislada. Por sí solo, puede comprobar una solicitud de conexión y aplicar una regla local. Integrado correctamente, se convierte en un punto de decisión de acceso alimentado por la identidad, la confianza del dispositivo y el contexto operativo.
Eso cambia la calidad de la decisión.
Plataformas de identidad y directorios
La mayoría de las organizaciones no quieren que NAC mantenga un universo separado de usuarios y roles. Quieren que esté vinculado a los sistemas que ya definen la identidad de la plantilla. En la práctica, esto suele significar la integración con Microsoft Entra ID, Google Workspace, Okta o los servicios de directorio existentes.
Esto permite al NAC realizar preguntas más útiles:
- ¿Está este usuario al día y activo?
- ¿A qué grupo o rol pertenece?
- ¿Se ha revocado el acceso de forma centralizada?
- ¿Se debe tratar a esta persona como empleado, contratista, invitado o residente?
Cuando la política de acceso se basa en la realidad del directorio, la incorporación y la salida de usuarios se vuelven mucho más limpias. Si los cambios de identidad gestionados por RR. HH. se trasladan a las decisiones de acceso, la red deja de ir a la zaga del resto del plano de control.
Certificados, estado de seguridad y acceso sin contraseña
Los entornos de NAC más robustos no dependen de contraseñas compartidas que flotan por los SSID o de credenciales estáticas que duran demasiado tiempo. Utilizan certificados y señales de confianza del dispositivo para identificar al propio endpoint.
Eso importa porque una cuenta de usuario solo cuenta una parte de la historia. Un usuario válido en un dispositivo desconocido sigue planteando dudas sobre el riesgo.
Consejo de campo: si el acceso de su personal todavía depende de una contraseña de WiFi compartida, no tiene un control de admisión significativo. Tiene una configuración de conveniencia.
Aquí es también donde el NAC comienza a solaparse con las redes modernas sin contraseña. El acceso basado en la identidad puede ir más allá de la antigua experiencia del Captive Portal. Para entornos de invitados y recintos, tecnologías como OpenRoaming y Passpoint avanzan hacia una conexión segura y automática con menos fricción. El acceso sigue requiriendo políticas. Simplemente no necesita el antiguo y engorroso recorrido del usuario.
NAC en acción - Casos de uso comunes
El NAC cobra más sentido cuando se analizan los problemas operativos que resuelve. El motor de políticas y el flujo RADIUS importan, pero la mayoría de los compradores solo se preocupan por una cosa: ¿mejora el control sin arruinar la experiencia del usuario?
Hostelería
Los hoteles están llenos de zonas de confianza que se superponen. Los teléfonos y portátiles de los huéspedes necesitan acceso a internet. Los dispositivos del personal necesitan acceso a los sistemas operativos. Las televisiones, los sistemas de puertas, los quioscos y los equipos de oficina necesitan conectividad, pero no entre sí por defecto.
Un diseño de NAC decente separa estas clases de forma limpia, incluso cuando comparten la misma infraestructura física. Los invitados obtienen un proceso de incorporación sencillo y acceso a internet. Los dispositivos del personal se autentican contra el sistema de identidad de la organización. Los dispositivos operativos se ubican en segmentos con un alcance muy delimitado.
Lo que no funciona es la versión perezosa. Un SSID único para todos, una contraseña y "ya guardaremos la información confidencial en otro lugar". En el sector de la hostelería, eso suele traducirse en problemas de resolución de incidencias y en una falta de responsabilidad clara.
Retail
Los entornos de retail suelen mezclar WiFi público, tabletas del personal, sistemas POS, escáneres, señalización digital y equipos mantenidos por proveedores. Si no se dispone de NAC, las tiendas pueden acabar con sistemas que confían entre sí únicamente por estar físicamente cerca.
El control de mayor valor aquí es la admisión segmentada. Los sistemas POS solo deben comunicarse con lo que necesitan. El tráfico de invitados nunca debe ser un vecino con confianza implícita. El equipamiento de los proveedores debe ser identificable y estar restringido.
Una buena configuración de NAC para el sector retail también reduce la ambigüedad operativa. Cuando aparece algo extraño en la red, el equipo puede clasificarlo más rápido y aplicar una política conocida en lugar de improvisar en mitad del horario comercial.
Sector sanitario
El sector sanitario es donde NAC demuestra su valor rápidamente. Las instalaciones incluyen a médicos, personal de administración, invitados, contratistas, dispositivos médicos no gestionados y equipos especializados antiguos que no siempre admiten una autenticación moderna de forma limpia.
La guía del sector público del Reino Unido del NCSC se alinea con los principios de NAC al aconsejar a las organizaciones adoptar una mentalidad Zero Trust, verificando a cada usuario y dispositivo antes de otorgar acceso y utilizando la segmentación para limitar el impacto de un compromiso (Alineación de Zero Trust y NAC en la guía del sector público del Reino Unido).
In hospitales y clínicas, la parte difícil no es la teoría. Es gestionar clases de dispositivos mixtas sin aplanar la confianza en todo el entorno.
Viviendas compartidas multi-inquilino y residencias de estudiantes
Los operadores residenciales necesitan un modelo de red que resulte sencillo para los residentes pero que se mantenga aislado entre bastidores. Un residente no debería poder descubrir los dispositivos de otro residente solo por el hecho de compartir la infraestructura del edificio.
Las políticas de NAC, la asignación de redes privadas y los enfoques como iPSK ofrecen una gran utilidad en estas situaciones. Los residentes obtienen una experiencia similar a la de su hogar. Los dispositivos heredados aún pueden conectarse. El operador mantiene la separación y el control.
Ese es un problema muy diferente al del NAC para oficinas corporativas, pero se aplica la misma lógica de admisión. La identidad, el tipo de dispositivo y la política determinan en qué se convierte la red para ese usuario.
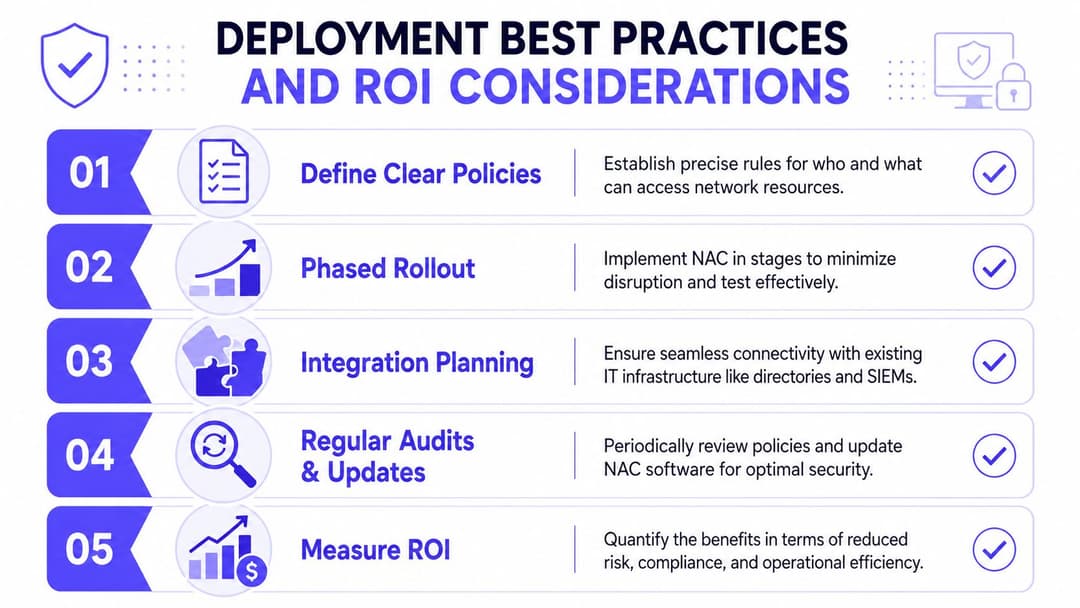
Mejores prácticas de despliegue y consideraciones de ROI
La mayoría de los fallos de NAC no se deben a una tecnología débil. Se deben a políticas ambiciosas, entornos desordenados y equipos que intentan aplicar demasiado y demasiado pronto.
Un enfoque mejor es disciplinado y un poco aburrido. Eso suele ser un cumplido en la seguridad de redes.
Lo que suele funcionar
Comience observando antes de bloquear. Ejecute el NAC en modo de monitorización o de bajo impacto donde sea posible, cree una vista realista de los tipos de dispositivos y luego ajuste las políticas por fases.
Una secuencia útil se parece a esto:
Primero el inventario
Descubra qué se está conectando. Las organizaciones suelen descubrir más dispositivos no gestionados o mal clasificados de lo esperado.Comience con una política sencilla
Los dispositivos gestionados corporativos, los invitados, las impresoras y los desconocidos son suficientes para un modelo inicial. Puede añadir matices más adelante.Planifique explícitamente las excepciones
Los dispositivos heredados, los equipos clínicos, el IoT especializado y los sistemas de las instalaciones necesitan una vía de acceso. Fingir que se adaptarán al modelo limpio solo hace perder el tiempo.Aborde la red cableada y la WiFi de forma conjunta
Si la política es sólida en WiFi y débil en los puertos de los conmutadores, los usuarios encontrarán el punto vulnerable.
La privacidad y el cumplimiento del Reino Unido (UK GDPR) son parte del diseño
Esta parte se suele omitir en los artículos sobre NAC, pero es importante. El NAC recopila y evalúa los atributos de los usuarios y dispositivos, lo que plantea cuestiones de gobernanza. Bajo los principios del UK GDPR sobre minimización de datos y limitación de almacenamiento, las organizaciones deben recopilar lo que necesitan para un propósito definido y conservarlo solo el tiempo necesario. Esto significa que el diseño de NAC debe definir qué atributos son esenciales para las decisiones de acceso, qué se registra, cuánto tiempo se retienen los registros y cómo se separan los datos de seguridad del uso de marketing o analítica (debate centrado en el Reino Unido sobre NAC y consideraciones de privacidad por diseño).
Eso no hace que el NAC sea problemático. Simplemente significa que el modelo de datos necesita disciplina.
No construya el NAC como una aspiradora para cada atributo de identidad y dispositivo disponible. Constrúyalo como un sistema de decisión con un conjunto de pruebas justificadas.
El ROI va más allá de la reducción de brechas de seguridad
Los compradores de seguridad a menudo solicitan un retorno de la inversión y luego lo plantean de manera demasiado estrecha. El valor no es solo si el NAC detuvo un incidente. También se refleja en las operaciones diarias.
Las áreas comunes de retorno incluyen:
- Menor fricción en el soporte porque el personal y los invitados obtienen el estado de acceso correcto de manera más consistente
- Resolución de problemas más rápida porque la red tiene un contexto de identidad y políticas más claro
- Desvinculación más limpia cuando el acceso depende del estado de identidad central y del certificado
- Menos gestión manual de excepciones una vez que los roles repetibles y las clases de dispositivos se asignan correctamente
Aquí también es donde las opciones gestionadas en la nube y basadas principalmente en la identidad pueden tener sentido. Algunas organizaciones todavía prefieren un NAC local vinculado a RADIUS y conmutación locales. Otras prefieren reducir los costes de infraestructura. Plataformas como los servicios de seguridad de red e inalámbricos de Purple encajan en este último patrón al combinar el acceso basado en la identidad, los flujos de trabajo sin contraseña y la integración de proveedores sin necesidad de la antigua carga operativa de las contraseñas compartidas y los flujos de invitados muy manuales.
El futuro del acceso: de NAC a redes basadas en la identidad
El NAC tradicional sigue siendo importante. Sigue siendo la capa de admisión que le dice a la red en quién y en qué se debe confiar, bajo qué condiciones y con qué nivel de acceso.
Pero la experiencia de usuario en torno al NAC está cambiando.
A fecha de enero de 2024, el 96 % de los locales del Reino Unido tenían acceso a banda ancha con capacidad de gigabit (actualización de conectividad del Reino Unido anotada aquí). Ese nivel de conectividad se traduce en más dispositivos, más sesiones y una mayor expectativa de que el acceso debe ser inmediato. El antiguo modelo de contraseñas compartidas, Captive Portals incómodos y excepciones manuales no escala bien en ese entorno.
El camino a seguir son las redes de identidad. La decisión de acceso sigue rigiéndose por los principios de NAC, pero la implementación se vuelve más fluida. El personal se autentica con una confianza de nivel de certificado respaldada por la identidad. Los invitados se conectan a través de estándares que reducen la fricción y mejoran el cifrado desde el primer paquete. Los recintos multi-inquilino y de uso mixto obtienen aislamiento sin obligar a cada usuario a lidiar con pasos de inicio de sesión.
Esa es la respuesta actual a qué es el control de acceso a la red hoy en día. Ya no es solo un guardián heredado. Es la base para un acceso sin contraseñas e impulsado por la identidad que puede ser seguro, segmentado y utilizable al mismo tiempo.
Purple ayuda a las organizaciones a pasar de un acceso WiFi básico a redes basadas en la identidad, sustituyendo las contraseñas compartidas y los Captive Portals por un acceso seguro y sin contraseñas para invitados, personal y entornos multi-inquilino. Si está evaluando cómo los principios de NAC pueden admitir OpenRoaming, Passpoint, el acceso del personal basado en certificados o la conectividad aislada de residentes, Purple es una plataforma que debe analizar.



