Un nuevo empleado llega el lunes por la mañana, un contratista necesita acceso a un proyecto y un visitante pide la contraseña de la WiFi para invitados. Todos están en el mismo edificio, pero no deberían recibir el mismo acceso. El empleado puede necesitar correo electrónico, nómina, aplicaciones internas y conectividad para el personal. El contratista podría necesitar un espacio de trabajo compartido por un período limitado. El visitante necesita acceso a Internet, no una vía de entrada a los sistemas de la empresa.
Esa diferencia es la respuesta práctica a la pregunta qué es la gestión de identidades. Es el conjunto de políticas, procesos y tecnologías que utiliza una organización para establecer quién es una persona o sistema, verificar dicha identidad, decidir a qué puede acceder y revocar ese acceso cuando las circunstancias cambian.
La gestión de identidades va hoy mucho más allá de una pantalla de inicio de sesión de TI. Respalda la incorporación de clientes, la prevención del fraude, la gobernanza corporativa, el acceso a la red y los controles normativos. En el Reino Unido, el sector de la identidad digital contaba con 275 empresas activas a fecha de enero de 2026, lo que demuestra cómo la identidad se ha convertido en un ecosistema tecnológico y económico importante, y no en una mera función administrativa. El sector generó alrededor de 2.030 millones de libras esterlinas en ingresos anuales en 2024/2025, produjo 1.040 millones de libras esterlinas en Valor Añadido Bruto y respaldó 9.624 puestos equivalentes a tiempo completo, según el Informe de análisis sectorial de la identidad digital del Reino Unido.
Esta guía desarrolla la idea desde los principios fundamentales, luego sigue una identidad a lo largo de su ciclo de vida, protocolos de autenticación, métodos de inicio de sesión más seguros y ejemplos de red reales como WiFi para invitados, WiFi para el personal, certificados, Passpoint e iPSK. Para una introducción más amplia a los beneficios de seguridad, proteger los datos con la gestión de identidades ofrece un contexto útil desde la perspectiva de la gestión de accesos.
Introducción a la gestión de identidades en organizaciones modernas
La solicitud de WiFi en la oficina suele revelar la estrategia de identidad de una organización más rápido que una auditoría de seguridad. Si todos reciben la misma clave previamente compartida, la red no puede distinguir entre un empleado permanente, un contratista que se marcha o un visitante que copió la contraseña de la recepción. Cambiar la clave se vuelve disruptivo, por lo que los equipos lo retrasan y el acceso antiguo continúa mucho después de que haya desaparecido la necesidad comercial original.
Un mejor diseño comienza con la persona, no con la contraseña. Un nuevo empleado inicia sesión a través del proveedor de identidad de la organización y recibe el acceso para el personal asociado a su función. Un contratista recibe un perfil más limitado, tal vez restringido a una red de proyectos o a aplicaciones específicas. Un invitado utiliza un servicio aislado que proporciona conectividad a internet sin exponer los sistemas internos.
La identidad es una decisión de confianza
Cada solicitud de acceso plantea varias preguntas a la vez:
- ¿Quién solicita el acceso? La organización necesita un registro de identidad fiable.
- ¿Cómo lo ha demostrado esa persona? Una contraseña, un autenticador, un certificado u otro factor pueden servir de prueba.
- ¿A qué debe acceder la persona? El acceso depende del rol, el dispositivo, la ubicación, el riesgo y el propósito empresarial.
- ¿Durante cuánto tiempo debe permanecer disponible el acceso? El trabajo temporal y el cambio de responsabilidades requieren una expiración o revisión.
- ¿Qué pruebas quedan después? Los registros y las decisiones respaldan la investigación, la rendición de cuentas y el cumplimiento normativo.
Este modelo se aplica a empleados y clientes, pero también a proveedores, cuentas de servicio, dispositivos y responsables empresariales. El avance del Reino Unido hacia la verificación de identidad formal ilustra este cambio generalizado. La identidad se utiliza cada vez más para generar confianza antes de que una organización permita una transacción, un registro o una acción legal.
Por qué este tema es importante más allá del departamento de TI
Las organizaciones han trasladado más servicios a Internet, y los usuarios ahora esperan que el proceso de incorporación digital sea rápido, mientras que los reguladores esperan que esté controlado. Esto genera una tensión. Un proceso que solicita muy pocas pruebas puede facilitar la suplantación de identidad o el fraude, mientras que un proceso que solicita demasiadas puede frustrar a los usuarios legítimos y aumentar la demanda de soporte.
La gestión de identidades resuelve parte de esa tensión al separar diferentes decisiones. Comprobar la identidad de una persona, autenticar a un usuario que regresa y autorizar el acceso a un recurso concreto son tareas relacionadas, pero no idénticas. Mantenerlas diferenciadas ayuda a los equipos a aplicar controles más estrictos allí donde el riesgo lo requiera sin añadir la misma fricción a cada solicitud.
El modelo mental más útil es simple: la gestión de identidades es una capa de confianza y cumplimiento que conecta a personas, sistemas y decisiones de acceso. La tecnología de inicio de sesión es solo un componente. La gobernanza, el control del ciclo de vida, la política de red y las evidencias completan el panorama.
Conceptos clave detrás de la gestión de identidades y accesos
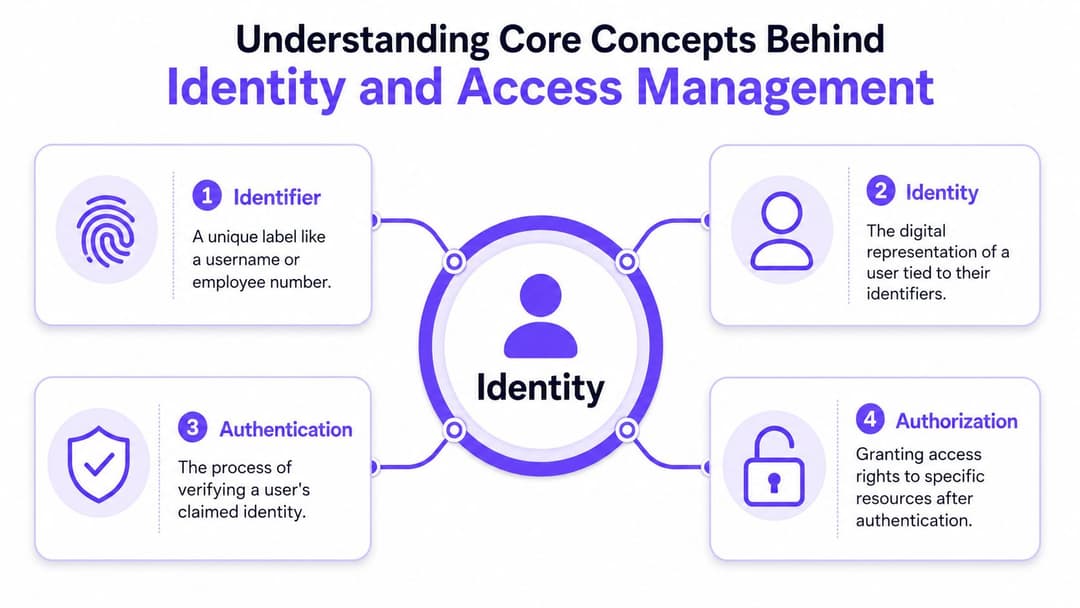
Comience con un pasaporte y un pase de acceso al edificio. El pasaporte contiene identificadores que le diferencian de otras personas. Representa una identidad, pero el pasaporte en sí no es una prueba de que la persona que lo posee sea el propietario legítimo. Un agente de fronteras comprueba las pruebas y luego toma una decisión sobre si usted puede entrar.
La gestión de identidades y accesos digitales sigue este mismo patrón.
El vocabulario explicado de forma sencilla
Un identificador es una etiqueta que se utiliza para referirse a algo. Un nombre de usuario, un número de empleado, una dirección de correo electrónico o el nombre de un dispositivo pueden identificar un registro. Un identificador no demuestra automáticamente quién lo está utilizando.
Una identidad es la representación digital asociada a ese registro. Puede contener atributos como el departamento, el puesto de trabajo, el responsable, la situación laboral, la relación con el cliente o la propiedad del dispositivo. Un directorio almacena y actualiza estos atributos para que otros sistemas puedan utilizarlos.
La autenticación responde a: "¿Cómo lo sabe?". El usuario presenta evidencias vinculadas a la identidad declarada. Esa evidencia puede ser un secreto, un factor de posesión, una característica biométrica o un certificado criptográfico.
La autorización responde a la pregunta "¿Qué tiene permitido hacer?". Tras la autenticación, una política evalúa la identidad y el contexto del usuario antes de conceder acceso a una aplicación, archivo, red o función administrativa. La autenticación sin autorización demostraría la identidad de una persona, pero no proporcionaría ningún límite útil en torno a sus permisos.
Un proveedor de identidad, a menudo denominado IdP, realiza o coordina la autenticación y envía información de confianza a otro servicio. La aplicación receptora es el proveedor de servicios. La federación crea una relación de confianza entre ambos, por lo que una aplicación puede confiar en una fuente de identidad establecida en lugar de mantener una base de datos de contraseñas aislada.
Un único modelo de identidad no sirve para todos los usuarios
La gestión de identidades de los empleados abarca a trabajadores, contratistas y otras personas que trabajan en nombre de una organización. La gestión de identidades de los clientes sirve a usuarios externos que crean cuentas, compran servicios o acceden a información personal. Los flujos de trabajo se superponen, pero sus prioridades difieren. El acceso de los empleados suele seguir los roles laborales y las políticas internas, mientras que el acceso de los clientes debe equilibrar los controles de fraude, la privacidad, la conversión y el soporte.
El principio de mínimo privilegio es el concepto que conecta ambos entornos:
Conceda a cada identidad únicamente el acceso requerido para su propósito actual y elimínelo cuando dicho propósito finalice.
El mercado del Reino Unido ilustra la escala de esta capa de confianza. La actividad del sector incluye la verificación de identidad, la incorporación, la prevención del fraude y los flujos de trabajo de apertura de cuentas, con el gobierno identificando 275 empresas activas a fecha de enero de 2026 en su análisis del sector. Esa amplitud refleja cómo la identidad ahora respalda los servicios públicos, la banca, los sistemas empresariales y las transacciones de consumo, en lugar de solo la administración de directorios internos.
Cómo funcionan juntos el ciclo de vida de la identidad y el gobierno
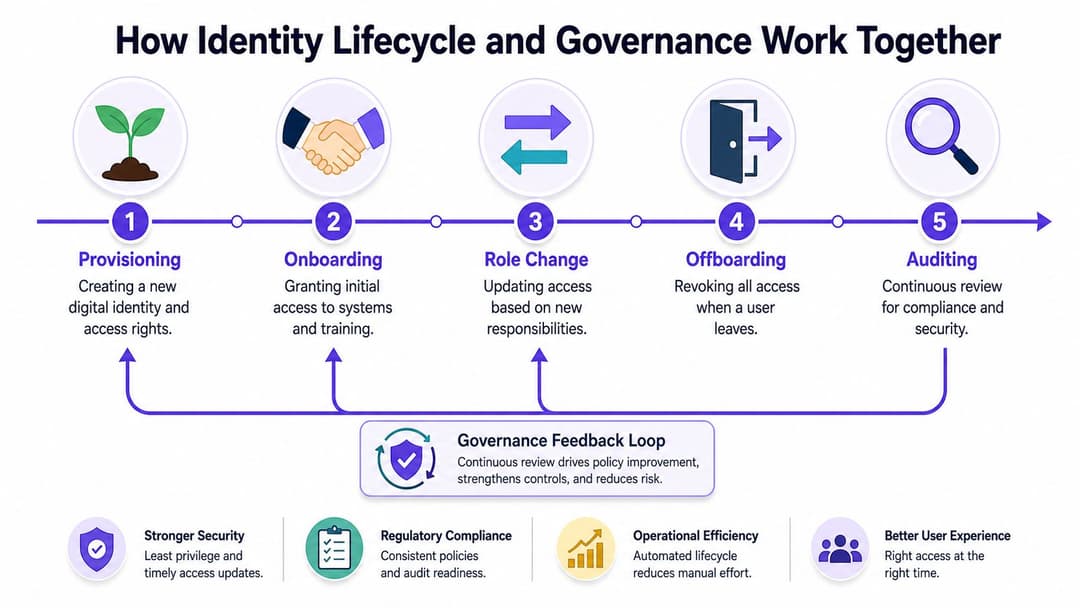
Una identidad no es una entrada estática en una base de datos. Cambia a medida que una persona se incorpora a una organización, asume nuevas responsabilidades, se mueve entre equipos o se marcha. Una gestión de identidades sólida trata esos cambios como eventos controlados en lugar de solicitudes informales enviadas entre compañeros.
Desde la incorporación hasta la baja
El aprovisionamiento crea el registro de identidad y lo conecta con la información autoritativa, que suele proceder de un sistema de recursos humanos o de una plataforma de clientes. La organización establece el estado, el departamento y el responsable de la persona antes de concederle acceso a las aplicaciones o a la red.
El onboarding aplica el paquete de acceso inicial. Un empleado de finanzas puede necesitar aplicaciones financieras, mientras que un trabajador temporal recibe un conjunto de permisos más restringido. Los flujos de trabajo automatizados pueden reducir la copia manual entre sistemas, pero la automatización debe seguir la política aprobada en lugar de otorgar un acceso amplio de forma predeterminada.
Un cambio de rol es el punto donde muchos entornos acumulan riesgos. Un ascenso, una transferencia o un nuevo proyecto pueden añadir permisos sin eliminar los antiguos. Con el tiempo, la persona acumula acceso de varios roles, una condición que a menudo se denomina acumulación de privilegios. Un flujo de trabajo fiable recalcula los derechos a partir del rol actual y envía las excepciones para su revisión.
El offboarding deshabilita cuentas, revoca sesiones, elimina la pertenencia a grupos y aborda los recursos conectados, tales como certificados, tokens y dispositivos compartidos. El momento de la ejecución importa. Esperar a un ticket manual crea una brecha entre la decisión de empleo y la decisión de acceso.
El gobierno transforma la actividad en control
La gobernanza define quién puede aprobar el acceso, con qué frecuencia lo revisan los propietarios y qué pruebas conserva la organización. La certificación de acceso solicita a un responsable o propietario de una aplicación que confirme que los permisos siguen siendo adecuados. La segregación de funciones evita que una sola persona acumule combinaciones de autoridad que podrían permitir una transacción inadecuada.
Las medidas operativas útiles incluyen el tiempo de aprovisionamiento, el tiempo de revocación, las conclusiones no resueltas de las revisiones de acceso y el número de cuentas sin un propietario claro. Estas medidas no sustituyen al juicio profesional, pero revelan dónde depende el ciclo de vida de un trabajo manual lento o de datos incompletos.
El empleo en el sector de la identidad del Reino Unido creció a una media del 11,7 % anual desde 2020, lo que refleja la demanda sostenida de verificación de identidad, incorporación, prevención del fraude y flujos de trabajo de apertura de cuentas en el análisis del gobierno. Esa demanda refuerza un punto práctico: las operaciones del ciclo de vida necesitan una propiedad dedicada a medida que los procesos de identidad se vuelven fundamentales para los servicios empresariales.
Para los equipos de red, se aplica la misma lógica a la conectividad del personal. Un enfoque de ciclo de vida de WiFi para el personal puede conectar los cambios de directorio con los permisos de red, de modo que un cambio de rol o una baja no deje una credencial inalámbrica sin gestionar.
Regla práctica: Trate cada concesión de acceso como una decisión con un propietario, una duración prevista y un método de retirada.
Protocolos de autenticación que impulsan el inicio de sesión único
Los protocolos son las tuberías de la confianza de la identidad. Definen cómo comunica un sistema un resultado de autenticación o una decisión de autorización a otro. No todos resuelven el mismo problema, por lo que elegir entre ellos requiere claridad sobre si la solicitud se refiere a un empleado que inicia sesión en una aplicación, a un cliente que autoriza una llamada de API o a un dispositivo que se une a una red protegida.
Cuatro protocolos con funciones diferentes
| Protocolo | Propósito principal | Caso de uso idóneo |
|---|---|---|
| SAML | Intercambio federado de aserciones de autenticación | Inicio de sesión único corporativo para aplicaciones web consolidadas |
| OAuth | Autorización delegada | Permitir que una aplicación acceda a un recurso sin exponer la contraseña del usuario |
| OIDC | Capa de identidad de usuario integrada en OAuth | Aplicaciones modernas que requieren inicio de sesión y reclamaciones de identidad estándar |
| RADIUS con 802.1X | Autenticación de red centralizada e intercambio de políticas | Acceso corporativo por cable e inalámbrico controlado por un servicio de identidad |
SAML sigue siendo común en el inicio de sesión único empresarial. Un empleado se autentica ante el proveedor de identidad, que envía una aserción firmada a la aplicación. La aplicación confía en la relación configurada e inicia una sesión sin pedir al empleado una contraseña de aplicación independiente.
OAuth se centra principalmente en el acceso delegado, no en demostrar la identidad de una persona. Permite que un cliente reciba permiso para utilizar un recurso definido en nombre de un usuario. OIDC añade una capa de identidad a OAuth, lo que lo hace adecuado para aplicaciones modernas que necesitan información estandarizada sobre el usuario conectado.
RADIUS con 802.1X sirve para un entorno diferente. Conecta el equipo de acceso a la red, un servicio de autenticación y una credencial de usuario o dispositivo. El resultado puede ser una decisión de política que ubica a un dispositivo en la red correcta o asigna un perfil de acceso particular.
La confianza debe ser explícita
El inicio de sesión único es cómodo porque los usuarios se autentican con un proveedor de identidad de confianza en lugar de tener que gestionar credenciales independientes para cada aplicación. La federación también genera responsabilidades. Los administradores deben proteger las claves de firma, validar las aserciones, definir las asignaciones de atributos y eliminar las relaciones de confianza que ya no sean necesarias.
La guía del gobierno del Reino Unido separa la acreditación de la identidad de la autenticación del servicio. La guía de identidad digital de GOV.UK vincula la acreditación y la verificación a GPG 45, mientras que la autenticación del servicio se rige por GPG 44. Esta separación ayuda a las organizaciones a elegir el nivel de garantía adecuado para el servicio en lugar de tratar cada inicio de sesión como un evento idéntico.
Los equipos que necesiten una explicación más amplia de cómo un inicio de sesión de confianza puede abarcar varios servicios también pueden beneficiarse de la explicación del inicio de sesión único global unificado. Para despliegues específicos de red, RADIUS-as-a-Service es una opción de arquitectura para centralizar la autenticación sin necesidad de mantener todos los componentes de RADIUS en las instalaciones locales.
Autenticación sólida con MFA y opciones sin contraseña
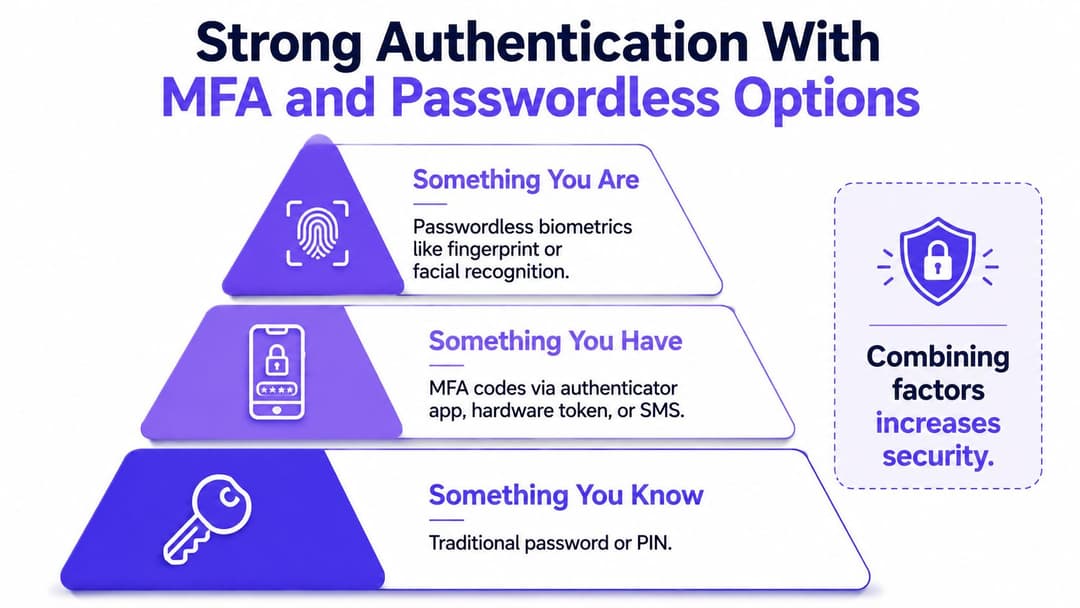
Un protocolo describe cómo intercambian confianza los sistemas. Un factor de autenticación describe qué presenta el usuario como evidencia. Mantener estas ideas separadas evita un error común: asumir que la implementación del inicio de sesión único hace que la autenticación sea fuerte de forma automática.
Construya una escala de autenticación
Una contraseña es un factor de conocimiento, algo que el usuario sabe. Las contraseñas siguen siendo familiares, pero los usuarios las reutilizan, eligen opciones débiles o las revelan a través del phishing. Un gestor de contraseñas y una política sensata pueden mejorar la base, pero una contraseña por sí sola le da al atacante un único objetivo que superar.
La autenticación multifactor combina pruebas de diferentes categorías. Un código generado por una aplicación de autenticación o un token de hardware representa algo que el usuario tiene. Los SMS pueden proporcionar una verificación adicional, pero las organizaciones deben evaluar su idoneidad para escenarios de mayor riesgo, ya que el canal telefónico puede ser atacado o desviado.
La biometría representa algo que el usuario es. Las huellas dactilares y el reconocimiento facial pueden agilizar el inicio de sesión, pero requieren un diseño de privacidad cuidadoso y un manejo seguro de los dispositivos. A diferencia de una contraseña, una característica biométrica no se puede cambiar tras una filtración.
El acceso sin contraseña requiere un diseño cuidadoso
La autenticación sin contraseña utiliza un dispositivo, una clave criptográfica o un autenticador de plataforma para demostrar la posesión sin pedir al usuario que introduzca un secreto reutilizable. Las claves de seguridad FIDO2 y las passkeys pueden proporcionar una autenticación sólida y resistente al phishing cuando los procesos circundantes de registro, recuperación y sustitución de cuentas también están controlados.
Un programa práctico suele avanzar en función del riesgo:
- Servicios de baja fricción: utilice el inicio de sesión único y un proceso de gestión de contraseñas bien administrado donde las consecuencias de una vulneración sean limitadas.
- Aplicaciones sensibles: exija MFA y aplique políticas condicionales basadas en el estado del dispositivo, la ubicación o un comportamiento inusual.
- Operaciones privilegiadas: priorice los métodos resistentes al phishing, las cuentas de administrador independientes y los controles de sesión estrictos.
- Dispositivos compartidos o no gestionados: evite integrar secretos permanentes y utilice certificados o credenciales de corta duración cuando la plataforma sea compatible.
El mejor factor no siempre es el más fuerte de forma aislada. También debe funcionar para el grupo de usuarios, el parque de dispositivos, el proceso de recuperación y el equipo de soporte. Para el acceso inalámbrico, un modelo de WiFi sin contraseña puede aplicar el mismo principio a la incorporación a la red, sustituyendo las credenciales compartidas por un acceso vinculado a la identidad.
Ejemplos reales de gestión de identidades en el acceso a redes y WiFi
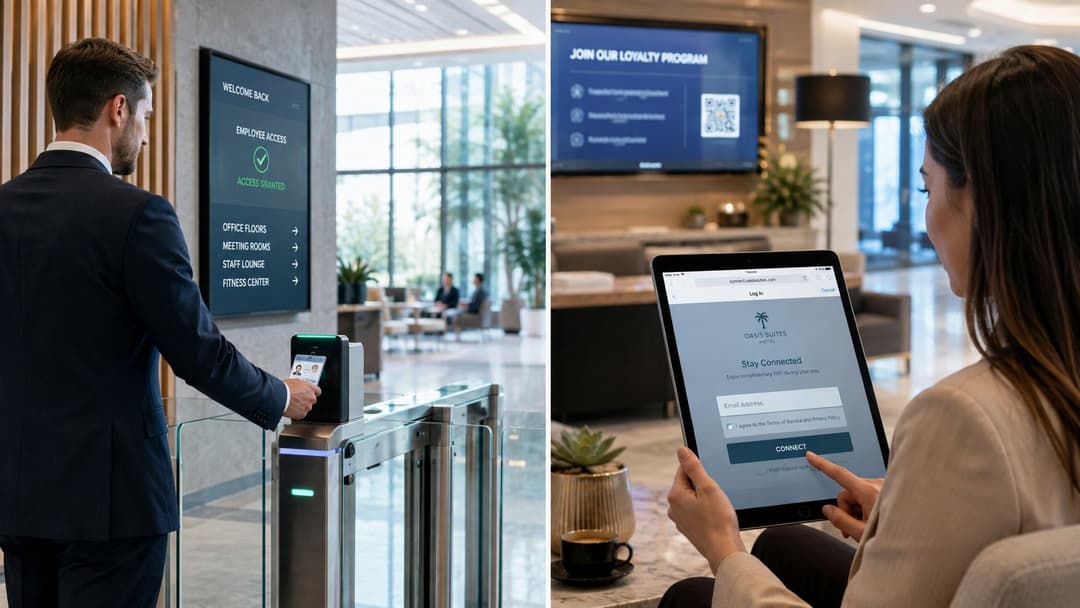
Un huésped de hotel, un empleado y un contratista de obras pueden conectarse al mismo punto de acceso físico, pero la gestión de identidades debería proporcionarles destinos digitales diferentes. El huésped necesita una ruta sencilla a Internet. El empleado necesita conectividad interna protegida. El contratista puede necesitar un perfil de duración limitada con acceso a servicios seleccionados.
El acceso de invitados y del personal no debe compartir una contraseña
Un Captive Portal puede identificar a un invitado a través de una dirección de correo electrónico, un cupón o un inicio de sesión social, pero la red sigue necesitando aislamiento y la aplicación de políticas. Una contraseña de invitado compartida debilita la atribución y genera un dilema operativo incómodo cuando la contraseña se difunde más allá del público previsto.
El acceso del personal puede utilizar autenticación empresarial, certificados o Passpoint. Passpoint permite que un dispositivo compatible descubra y se una a una red de confianza con menor intervención manual, mientras que la incorporación encriptada puede evitar la exposición que genera una clave inalámbrica común. OpenRoaming amplía este modelo a las redes participantes, de modo que un usuario puede confiar en una relación de identidad establecida en lugar de aceptar repetidamente portales desconocidos.
Los dispositivos heredados necesitan una ruta diferente
Es posible que las impresoras, los sensores y los dispositivos portátiles más antiguos no admitan la autenticación empresarial moderna. El iPSK (o claves precompartidas basadas en la identidad) puede proporcionar a distintos dispositivos o grupos sus propias credenciales, al tiempo que preserva la segmentación de la red. Si es necesario retirar una credencial, los administradores pueden eliminarla sin cambiar el acceso de todos los demás dispositivos.
El diseño sigue requiriendo inventario, propiedad y caducidad. Una clave independiente no se convierte automáticamente en una identidad segura si nadie sabe qué dispositivo la utiliza o cuándo debe desactivarse.
Los cambios en el directorio deben llegar a la red
Para el personal, las integraciones con Microsoft Entra ID, Google Workspace u Okta pueden conectar el directorio de empleados con la política de WiFi. Un nuevo empleado recibe el perfil previsto, mientras que un cambio en el directorio puede activar la eliminación del acceso. Las plataformas de red como Meraki, Aruba, Ruckus, Mist y UniFi pueden aplicar la política resultante a través de sus integraciones y métodos de autenticación compatibles.
El mismo principio de confianza se aplica al registro de empresas. La verificación de identidad pasó a ser un requisito legal para los cargos directivos de las empresas el 18 de noviembre de 2025, en virtud de la Ley de Delitos Económicos y Transparencia Corporativa de 2023. En el primer periodo del que se tiene constancia, que finalizó el 31 de diciembre de 2025, Companies House registró 823.771 nombramientos verificados y una tasa de cumplimiento del 6,27%, tal como se muestra en su información de gestión de la verificación de identidad. Las cifras demuestran cómo los controles de identidad pueden convertirse en parte de la gobernanza formal y no en una mera comodidad técnica.
Mejores prácticas, riesgos y siguientes pasos para su estrategia de identidad
Una gestión de identidades deficiente suele fallar debido a brechas operativas ordinarias más que a un único y dramático error de diseño. Un antiguo empleado conserva una cuenta, un contratista permanece en un grupo amplio, el propietario de una aplicación aprueba el acceso sin revisarlo o una clave de WiFi compartida sigue circulando porque cambiarla causaría molestias a todo el mundo.
Una estrategia útil comienza por mapear las identidades con las decisiones. Enumere las personas, clientes, dispositivos, cuentas de servicio y responsables comerciales que requieren reconocimiento. A continuación, identifique los sistemas que crean registros autoritativos, las aplicaciones que consumen información de identidad y los controles de red que aplican el acceso.
Convierta los riesgos comunes en controles
La reutilización de credenciales resulta menos atractiva cuando las aplicaciones utilizan federación, MFA y métodos sin contraseña cuando es adecuado.
Las cuentas huérfanas se vuelven más fáciles de encontrar cuando cada identidad tiene un propietario, un estado laboral o de servicio y un proceso de offboarding definido.
La acumulación de privilegios se reduce cuando los cambios de rol recalculan el acceso en lugar de simplemente añadir otra pertenencia a un grupo.
Las excepciones invisibles se vuelven manejables cuando el acceso temporal tiene una fecha de caducidad y las acciones con privilegios generan registros auditables.
La atribución deficiente de la red mejora cuando el personal, los invitados y los dispositivos reciben perfiles vinculados a su identidad en lugar de una contraseña inalámbrica universal única.
La gobernanza debe medir lo que importa a nivel operativo. Realice un seguimiento del tiempo de aprovisionamiento y revocación, las revisiones de acceso vencidas, las cuentas sin propietario, los permisos obsoletos y las excepciones pendientes de aprobación. Estas medidas ayudan a los líderes a ver si la organización puede actuar cuando cambia el estado de una persona, no solo si un inicio de sesión se ha realizado correctamente.
Trate la convergencia como un problema de diseño
La identidad de los empleados, la identidad de los clientes y la verificación de la identidad legal están cada vez más conectadas por la misma pregunta: ¿puede la organización confiar en la entidad que realiza la solicitud? No se les debe obligar a utilizar un único flujo de trabajo idéntico, ya que una cuenta de cliente, un administrador de personal y un representante de la empresa conllevan riesgos diferentes. Sí necesitan principios coherentes para la acreditación, autenticación, autorización, evidencia y revocación.
El sector de la identidad digital del Reino Unido generó alrededor de 2030 millones de libras en ingresos anuales en 2024/2025 y respaldó 9624 funciones equivalentes a tiempo completo, según el análisis del sector gubernamental citado anteriormente. Esa escala indica por qué la estrategia de identidad merece ahora la atención conjunta de los equipos de seguridad, cumplimiento, redes, recursos humanos, productos y experiencia del cliente.
Comience con una ruta de alto valor, como el WiFi del personal o el acceso de nuevas incorporaciones y bajas de empleados. Documente la fuente autorizada, defina la política, automatice las decisiones rutinarias, revise las excepciones y pruebe la revocación. Luego, extienda el patrón a las aplicaciones, los invitados, los dispositivos y los servicios de atención al cliente sin asumir que una sola herramienta o un solo factor de autenticación se adapta a todas las identidades.
Purple conecta el acceso basado en la identidad con entornos WiFi para invitados, personal y multiinquilino, incluido el registro sin contraseña, Passpoint e integraciones de directorio para organizaciones que desean reemplazar las credenciales de red compartidas con políticas de acceso controlado. Visite Purple para ver cómo su plataforma puede respaldar una gestión práctica de identidades en redes de hostelería, comercio minorista, sanidad, sector inmobiliario y empresas.