Small business WiFi capacity & network planner
Calculate recommended access points, prevent payment terminal freezes, and design a secure 3-tier VLAN architecture for your commercial premises.
High table turnover and visitor density. Requires guest bandwidth caps and isolated card reader priority.
Standard modern commercial build. Each stud partition absorbs 3 to 4 dB of 5 GHz signal strength.
Wired PoE is always superior. If cabling is physically impossible, use business-grade mesh with a dedicated 5 GHz / 6 GHz backhaul radio.
Bandwidth QoS Slicing Strategy
Guaranteed payment processing prevents card reader freeze-ups when customers stream high-bandwidth video.
Enterprise-Grade 3-Tier Network Segmentation
Never allow guest smartphones and payment machines to share the same broadcast domain. Deploying 3 distinct VLANs eliminates PCI-DSS compliance breaches:
| Segment | VLAN ID | Security Mode | Firewall & Access Policy |
|---|---|---|---|
| POS & Card Tills | VLAN 10 | WPA3-Enterprise / WPA3-Personal | Isolated network. Outbound payment gateway access only. Zero inter-VLAN routing to guests or staff. |
| Staff & Back-Office | VLAN 20 | 802.1X / Identity PSK (iPSK) | Authenticated staff access to printers, file shares, and cloud inventory SaaS. |
| Guest & Visitor WiFi | VLAN 30 | Captive Portal / Passpoint | Client isolation enabled (peer-to-peer blocked). Friendly WiFi DNS filtering. Throttled bandwidth. |
Transform your venue WiFi into a customer growth channel
Say goodbye to dropped connections, frozen payment terminals, and chalkboard passwords. Purple integrates seamlessly with your existing hardware (Cisco Meraki, UniFi, HPE Aruba, Ruckus) to deliver branded guest login, automated customer review generation, and enterprise VLAN security.
Speak with a Business WiFi Specialist
Get expert recommendations tailored to your floor plan, visitor capacity, and hardware estate.
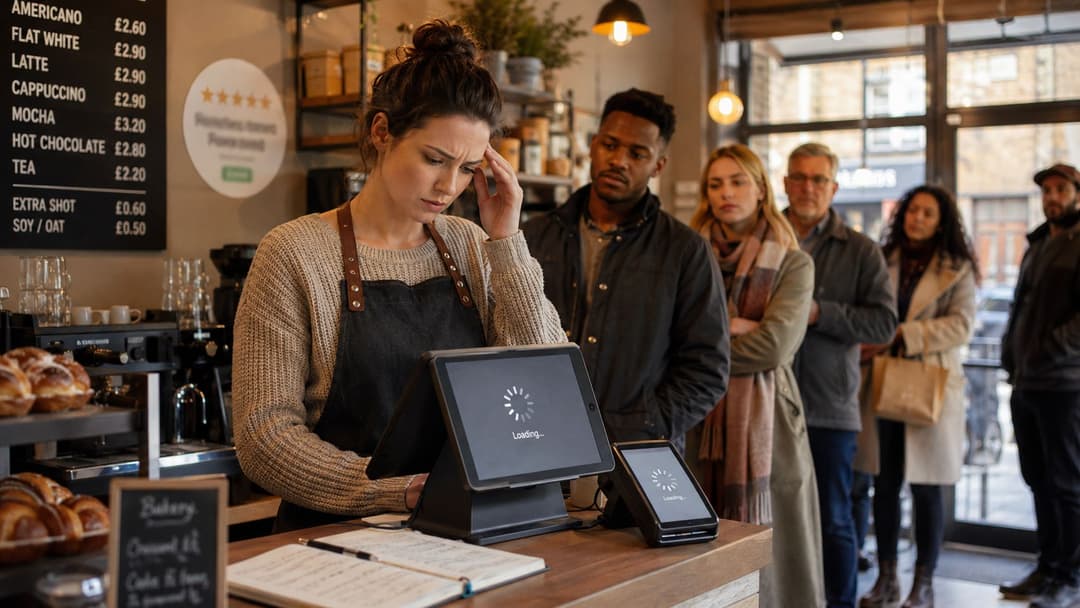
La hora punta del almuerzo de un sábado en una cafetería, las tarjetas están pasando por el lector, las mesas están llenas, alguien en el mostrador está pidiendo la red de invitados y el terminal de pago empieza a dudar. El propietario siente el retraso en la cola, el personal lo siente en el estrés y los clientes lo sienten en el silencio. Por eso el WiFi para pequeñas empresas ya no es solo una caja en la pared, es parte de cómo el negocio se gana la confianza, mantiene a la gente en movimiento y convierte una sala concurrida en clientes recurrentes.
Las pequeñas empresas del Reino Unido ya lo saben por instinto. En una encuesta realizada a 1.000 pymes del Reino Unido, 9 de cada 10 habían experimentado al menos un problema de WiFi que les impidió cubrir las necesidades de su negocio, y los problemas más comunes fueron conexiones lentas, caídas de conexión y mala cobertura estudio de NETGEAR sobre problemas de WiFi en pequeñas empresas del Reino Unido. En la misma encuesta, el 82 % afirmó que una buena conexión WiFi para clientes era importante, y el 52 % dijo que depende del WiFi para la fidelización de clientes estudio de NETGEAR sobre problemas de WiFi en pequeñas empresas del Reino Unido. Ese es el cambio: el WiFi ha pasado de ser un servicio en segundo plano a convertirse en experiencia de cliente, herramienta de trabajo y columna vertebral operativa.
Lo complicado es que muchos propietarios siguen comprando el WiFi como si fuera una tostadora. Lo primero que miran es el router, para luego descubrir que la red debe admitir cajas registradoras, teléfonos, tabletas, impresoras, acceso de invitados y tal vez una oficina de administración en el mismo espectro. El enfoque adecuado consiste en tratar la red como un sistema estructurado por capas, ya que las decisiones sobre puntos de acceso, conmutación, identidad y acceso de invitados condicionan lo fácil o costoso que resultará mantener la red a lo largo de los años.
Si ya está pensando en la hostelería, vale la pena combinar la planificación de la red con la planificación general del local. Una perspectiva externa muy útil se encuentra en las consejos de crecimiento para la industria de la hostelería, ya que el WiFi forma parte de la misma conversación que la distribución del espacio, el tiempo de permanencia y la repetición de visitas.
Por qué el WiFi importa más que nunca para las pequeñas empresas
La propietaria de una cafetería no pierde la mañana de un sábado porque la conexión a internet vaya "un poco lenta". La pierde porque la TPV duda, la tableta de reservas no se actualiza, los empleados no paran de reconectarse y un cliente decide no esperar. En una tienda minorista, el mismo problema se manifiesta de otra forma: una cola que avanza más despacio de lo debido o un empleado que camina hacia el almacén para buscar cobertura. La red solo se hace visible cuando falla, y por eso mismo muchos propietarios la infravaloran. A partir de ahí, la cuestión no es solo si el WiFi funciona, sino si la infraestructura que hay detrás es adecuada para procesar pagos, prestar servicio y mantener la operativa diaria.
Ese es el error. El WiFi no es solo una comodidad, forma parte del recorrido del cliente y del modelo operativo. Si un visitante no se puede conectar limpiamente, o un empleado tiene que compartir una contraseña en el mostrador, la empresa ya está invirtiendo tiempo y atención en algo que debería funcionar en segundo plano.
El resultado comercial depende del diseño de la red
La cadena práctica es sencilla. La capa tecnológica es el equipamiento, los puntos de acceso, los switches, las pasarelas y el cableado. La capa de identidad decide quién puede unirse y cómo demuestra quién es. La capa de resultados de negocio es donde el propietario ve menos interrupciones, una experiencia de invitado más fluida y un flujo de trabajo del personal más sencillo.
Esto es importante porque una red diseñada para unos pocos dispositivos puede volverse complicada en el momento en que una empresa añade una segunda sala, una tablet de entregas o WiFi para visitantes. Las decisiones que tome ahora afectarán a si los cambios futuros resultan sencillos o desastrosos. Si la red se ha planificado bien, añadir otro punto de acceso o grupo de empleados es solo un cambio administrativo. Si no es así, cada modificación se convierte en una emergencia.
Una buena forma de verlo es como las estanterías de una tienda. Puedes comprar un par de baldas y esperar que sirvan, o puedes diseñar la distribución en función de lo que la gente necesita alcanzar. El WiFi funciona exactamente igual. Los propietarios que lo planifican como parte de la infraestructura suelen pasar menos tiempo pidiendo disculpas a los clientes y más tiempo gestionando su empresa. Ahí es donde encajan de forma natural los consejos de crecimiento para la hostelería, porque el WiFi pertenece al mismo ámbito de conversación que la distribución del espacio, el tiempo de permanencia y la recurrencia de las visitas.
Regla práctica: si la red es fundamental para los pagos, las reservas, los dispositivos del personal o la experiencia de las visitas, no es un proyecto secundario de TI. Es parte de la columna vertebral operativa.
Cómo funciona realmente una red WiFi moderna para pequeñas empresas
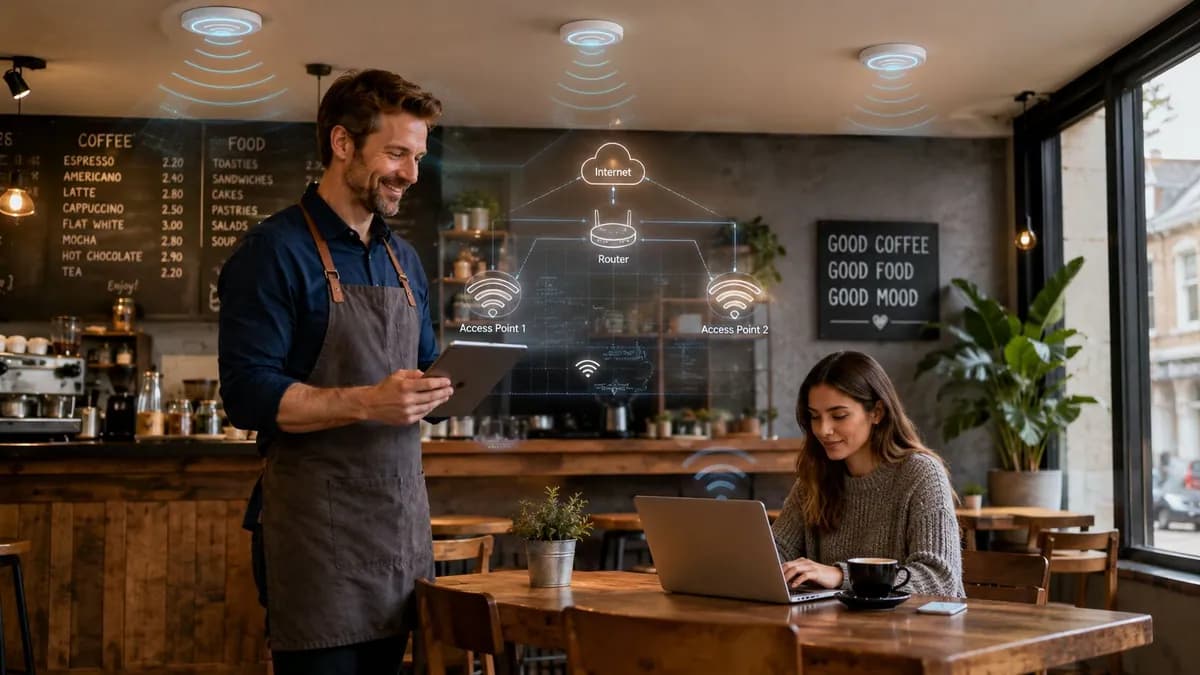
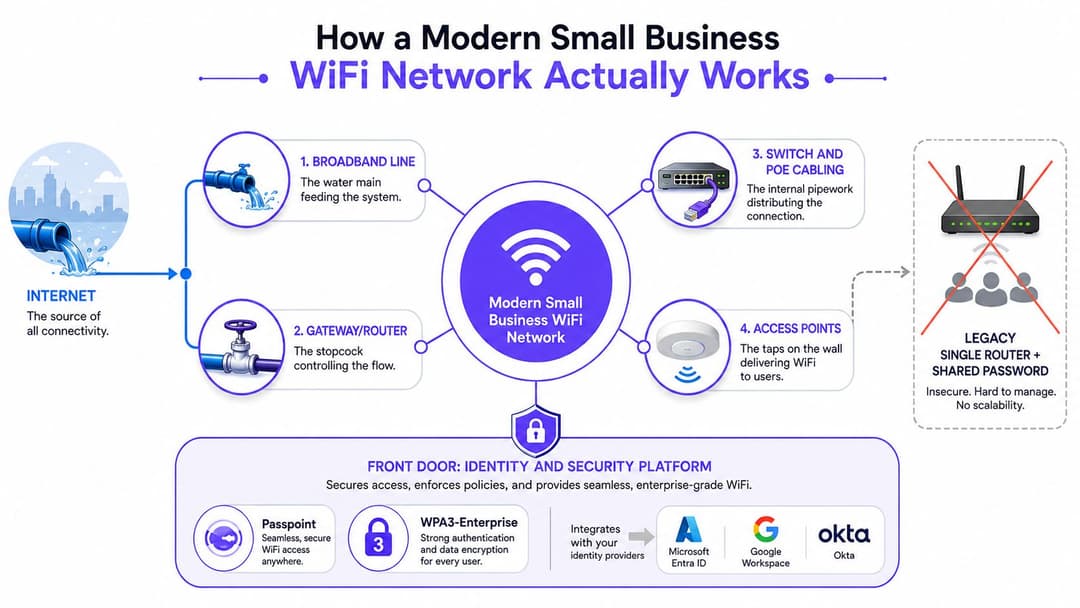
Una red moderna para pequeñas empresas combina cuatro capas (banda ancha, enrutamiento, conmutación y puntos de acceso) y cada una resuelve un problema diferente. La línea de banda ancha aporta la capacidad de internet a las instalaciones. El gateway o router decide qué entra y sale, y distribuye el tráfico al resto de la red. El switch y el cableado PoE trasladan las conexiones a las partes correctas del edificio y pueden alimentar algunos dispositivos a lo largo del camino. Los puntos de acceso extienden la red WiFi a los lugares donde la gente trabaja, atiende a los clientes o realiza pagos.
El WiFi moderno cumple dos funciones simultáneamente: experiencia del cliente y columna vertebral operativa. Eso significa que la red debe hacer algo más que conectar teléfonos y portátiles. También debe dar soporte a tablets del personal, cajas registradoras, impresoras, sistemas de reservas y acceso de visitantes sin convertir cada cambio en una solución manual.
La parte que muchos propietarios no ven es la comprobación de identidad en la entrada de la red. Una configuración moderna puede añadir una capa de identidad y seguridad para que la persona adecuada obtenga el acceso correcto sin que todos compartan la misma contraseña. Esa capa puede admitir Passpoint, WPA3-Enterprise e integración con herramientas como Microsoft Entra ID, Google Workspace u Okta. En lenguaje sencillo, la red deja de tratar a todos por igual y empieza a reconocer si alguien es un miembro del personal, un invitado, un contratista o un dispositivo.
Qué significan los términos comunes
Algunos términos suenan técnicos, pero son más fáciles de entender una vez que se asocian a un edificio real.
- SSID: el nombre de red que las personas eligen en su teléfono u ordenador portátil.
- VLAN: una forma de separar el tráfico para que el personal, los invitados y los dispositivos no convivan en el mismo espacio.
- RADIUS: el servicio de autenticación que comprueba si un dispositivo o usuario tiene permitido el acceso.
- Captive Portal: la página de inicio de sesión o página de bienvenida que aparece antes de que se conceda el acceso completo.
Una configuración de un solo router con una contraseña compartida puede funcionar en un espacio muy pequeño con solo unos pocos dispositivos. Una vez que una empresa crece, ese modelo empieza a parecerse a una única entrada para todos, donde el personal, los invitados, las impresoras y los dispositivos inteligentes se ven empujados a través de la misma puerta. Un diseño más estructurado crea carriles separados, lo que es más fácil de gestionar y más sencillo de retirar cuando un miembro del personal se marcha o finaliza la visita de un contratista.
La forma más sencilla de leer el diagrama de un proveedor es hacer cuatro preguntas. ¿Por dónde entra internet? ¿Cómo se distribuye el tráfico dentro del edificio? ¿Dónde se conectan los usuarios de forma inalámbrica? ¿Dónde se comprueba la identidad? Si el diagrama puede responder a eso con claridad, la arquitectura es comprensible incluso si las etiquetas parecen complejas a primera vista.
Planificación de capacidad y cobertura para distribuciones comerciales reales
El mayor error de planificación es asumir que la cobertura WiFi equivale a la utilidad del WiFi. Un router en el centro de la planta puede iluminar un mapa de cobertura, pero eso no significa que pueda dar servicio a las prisas del almuerzo en la cocina, a una sala de reuniones tranquila en la planta superior y a las personas sentadas fuera. Las empresas reales tienen paredes, espejos, almacenes, neveras, huecos de escalera y personas en constante movimiento, por lo que la planificación debe comenzar por el edificio y no por el folleto.
Empiece por el plano de planta, no por el folleto
Una buena planificación de capacidad comienza con el plano de planta y luego tiene en cuenta los materiales de las paredes, el número de dispositivos y el tipo de tráfico, en ese orden. Una regla general sencilla en el Reino Unido es la orientación aproximada de un punto de acceso por cada 100 m² mencionada en un artículo sobre configuración de oficinas guía de configuración de WiFi en oficinas para pequeñas empresas. Ese es un punto de partida, no una garantía. Una guía de oficinas independiente también señala las cocinas, la recepción y las zonas al aire libre como lugares donde suele aparecer una cobertura débil después de la instalación guía de configuración de WiFi en oficinas para pequeñas empresas.
Lo que más importa es la combinación de espacio, paredes y dispositivos concurrentes. Una cafetería con una sola sala y terraza tiene necesidades distintas a las de un salón con salas de tratamiento y cajas registradoras. Un almacén con un altillo puede requerir una estrategia de colocación diferente, ya que un techo alto puede parecer idóneo pero resultar complicado para la distribución de la señal a la altura del escritorio.
Utilice una hoja de trabajo de una sola página antes de solicitar presupuestos:
- Dibuje el plano de planta. Marque la recepción, las cajas, los almacenes, las salas de reuniones, las cocinas y las terrazas.
- Anote los materiales de las paredes. Las paredes internas gruesas, los huecos de escalera o las estanterías metálicas alteran la trayectoria de la señal.
- Haga una lista de los picos de dispositivos. Incluya los teléfonos del personal, cajas registradoras, tabletas, impresoras y teléfonos de clientes.
- Defina el tipo de tráfico. Los pagos y las reservas requieren una fiabilidad diferente a la de la navegación web casual.
- Marque las zonas conflictivas. Los mostradores de recepción, las cocinas, las oficinas de trastienda y las mesas exteriores merecen una prueba de cobertura sobre el terreno.
Regla práctica: pruebe el WiFi donde trabaja la gente, no solo donde el punto de acceso quede bien en el plano del techo.
Si desea una herramienta de planificación aproximada, Purple dispone de una calculadora de puntos de acceso que complementa muy bien a un estudio de cobertura. El valor no es magia, es disciplina. Desvía la conversación de "¿cuántas barras de cobertura tenemos en el centro de la sala?" y la dirige hacia "¿dónde necesita el negocio un servicio fiable?".
El resultado de una buena planificación de capacidad es simple. Se deja de especular y se empieza a hacer las preguntas correctas al instalador sobre la ubicación, la densidad y la validación de la cobertura.
Cómo elegir la configuración y topología de puntos de acceso adecuadas
Una vez que las áreas de cobertura están claras, la siguiente decisión es cómo se debe construir la red. La mayoría de las pequeñas empresas terminan eligiendo entre un router todo en uno único, un kit mesh o una configuración cableada de múltiples puntos de acceso alimentados por switches PoE. Cada opción puede funcionar, pero cada una se adapta a una forma de edificio, presupuesto y apetito de cambio futuro diferentes.
Un único dispositivo es adecuado para locales pequeños, sencillos y con pocas probabilidades de crecer rápidamente. Una red mallada ayuda cuando resulta difícil tender cables o cuando la empresa necesita conectarse a internet con rapidez. Un diseño cableado con múltiples puntos de acceso suele ofrecer el resultado más limpio cuando la fiabilidad es fundamental, la distribución del plano es complicada o la empresa requiere cobertura en exteriores y un control más estricto sobre cómo se transporta el tráfico.
Adapte la topología al edificio, no al marketing
Una cafetería o salón compacto puede funcionar perfectamente con una implantación de un único router si las paredes son ligeras y el número de dispositivos es moderado. El jardín de un pub, la planta de un gimnasio, una oficina de varias salas o un centro de jardinería suelen adaptarse mejor a un kit de malla porque puede llegar a espacios difíciles sin necesidad de abrir paredes. Un hotel, un espacio de trabajo gestionado o el entresuelo de un almacén suelen tener más sentido con puntos de acceso cableados, porque el backhaul es predecible y la expansión es más sencilla.
El propio punto de acceso también importa. El hardware de clase pyme, como el WAX210 y el WAX610 de NETGEAR, se posiciona en torno a velocidades AX1800, una cobertura de clase de 140 metros cuadrados, de 40 a 50 clientes simultáneos, un enlace ascendente Ethernet de 2.5G y unos 15W PoE especificaciones de NETGEAR WAX210/WAX610. El enlace ascendente más rápido ayuda cuando el tráfico inalámbrico se acumula y un puerto gigabit básico empieza a quedarse corto.
Haga estas preguntas antes de aceptar un presupuesto
- ¿Dónde está la ruta del cableado? Si el instalador tiene que adivinar, el trabajo resulta más difícil y más caro de cambiar más adelante.
- ¿Qué salas necesitan el mismo nivel de servicio? Una cocina, un TPV y una sala de reuniones no necesitan exactamente el mismo tratamiento.
- ¿Necesita WiFi en exteriores? En caso afirmativo, el plan debe cubrir deliberadamente las mesas del jardín, las entradas o las zonas de carga.
- ¿Se montarán los puntos de acceso en el techo? La ubicación afecta tanto a la forma de la señal como al acceso de mantenimiento.
- ¿Puede crecer el diseño? Una buena distribución debería permitir añadir más dispositivos u otra planta sin tener que empezar de nuevo.
Las instalaciones básicas pueden ser suficientes para locales sencillos. Pero cuando un edificio tiene paredes gruesas, varias plantas o tráfico mixto, merece la pena solicitar un estudio de cobertura profesional. El objetivo no es solo recibir señal, sino asegurarse de que los dispositivos correctos obtengan el tipo de servicio adecuado en las zonas precisas de las instalaciones.
Seguridad WiFi para empleados, invitados y multiinquilino
La seguridad en el WiFi de las pequeñas empresas empieza con una segmentación adecuada, ya que las contraseñas compartidas crean brechas de gestión y confianza que no se solucionan con una clave más compleja. Si el personal, los invitados, las cajas registradoras, las cámaras y los dispositivos de proveedores externos comparten la misma red, un solo dispositivo comprometido puede causar más problemas de los previstos. Las credenciales compartidas también complican la gestión diaria, puesto que resulta imposible saber con certeza quién las ha utilizado, quién se marcha teniéndolas o qué dispositivos siguen siendo de confianza.
El enfoque más limpio separa los SSID de personal y de invitados y los coloca en diferentes VLAN, de modo que el tráfico se organiza desde el principio. Los dispositivos del personal pueden utilizar la incorporación basada en certificados, lo que permite a la empresa conceder acceso a través de la identidad en lugar de mediante una contraseña compartida en un chat. Los invitados pueden utilizar un Captive Portal, y las mejores versiones reducen la fricción con un inicio de sesión con un solo toque por correo electrónico o redes sociales en lugar de pedir a las personas que vuelvan a escribir credenciales compartidas en la recepción.
De contraseñas compartidas a acceso basado en la identidad
WPA3 mejora la capa de cifrado, lo cual es importante porque la propia conexión debe estar protegida, no solo la página de inicio de sesión. Passpoint y OpenRoaming van un paso más allá al hacer que la incorporación se parezca más a la transferencia de una red móvil que a un tosco punto de acceso público. El resultado es más sencillo para los invitados y más fácil para el personal, que ya no tiene que recitar una contraseña en la recepción.
Para los dispositivos que no pueden utilizar una autenticación empresarial completa, iPSK sigue teniendo un papel importante. Proporciona una clave precompartida independiente por usuario o grupo de dispositivos, lo que puede ayudar con equipos heredados, dispositivos IoT o hardware complicado que no se conecta a una configuración 802.1X moderna. Para muchas pequeñas empresas, esto se convierte en el puente entre una red totalmente moderna y la realidad de contar con equipos de distintos tipos en las instalaciones.
Purple es una plataforma creada en torno a esta capa de identidad. Su enfoque para el acceso seguro de invitados y personal se integra sobre el hardware de red existente, con integración de servicios de directorio y un registro de invitados sin contraseña, por lo que el modelo de acceso puede mejorar sin necesidad de un proyecto de sustitución completa. Para obtener un desglose detallado de este mismo enfoque, consulte nuestra enterprise WiFi security guide.
Una buena seguridad resulta imperceptible para el personal. Si la gente puede conectarse a la red correcta sin tener que pedirle la contraseña del WiFi al encargado cada semana, significa que la arquitectura va por el buen camino.
Para el propietario de una empresa, la prueba práctica es sencilla. Un invitado debe conectarse sin ver los recursos internos. Un miembro del personal debe poder eliminarse cuando se marche. Los dispositivos IoT deben aislarse en lugar de ser de confianza por defecto. En los espacios multi-inquilino, cada inquilino debe tener límites claros para que el tráfico de una empresa no se convierta en el problema de otra. En cuanto se superan estas comprobaciones, la red está haciendo su trabajo.
WiFi gestionado en la nube frente a local (on-premises) para pequeñas empresas
El modelo de gestión es donde muchos propietarios piensan demasiado en la cuestión equivocada. Se centran en si el controlador está en un armario o en la nube, cuando la pregunta más útil es cuánto esfuerzo quieren dedicar cada mes a mantener la red en buen estado. Ahí es donde los diseños gestionados en la nube y locales (on-premises) difieren en la práctica.
Un sistema gestionado en la nube mantiene el controlador en el centro de datos del proveedor, mientras que los puntos de acceso se conectan a través de internet. Un sistema local (on-premises) mantiene el hardware del controlador en las instalaciones, normalmente en una sala de comunicaciones o en un armario de la oficina. Ambos pueden funcionar bien, pero crean experiencias diferentes para la implementación, la visibilidad y el soporte.
| Criterio | Gestionado en la nube | Local (On-premises) |
|---|---|---|
| Velocidad de despliegue | Más rápido de implementar en una o varias ubicaciones | Más lento, porque el controlador debe instalarse y mantenerse |
| Gestión continua | Más sencillo para equipos pequeños con tiempo de TI limitado | Mejor para equipos que desean un control local y ya gestionan equipos en las instalaciones |
| Uso en múltiples ubicaciones | Se adapta de forma natural a empresas con varios centros | Se puede hacer, pero a menudo resulta más pesado de administrar |
| Visibilidad | Los paneles centrales suelen ser más sencillos de revisar | El control local puede ser detallado, pero requiere más intervención manual |
| Adecuación para un equipo pequeño | Ideal cuando nadie quiere encargarse del mantenimiento del hardware | Ideal cuando la empresa ya cuenta con soporte de red interno |
Para una sola cafetería, la gestión en la nube suele resultar más ligera. Para una oficina de 20 personas, elimina una gran cantidad de administración sin que la red parezca remota. Para un grupo hotelero con varias propiedades, la gestión en la nube suele ser la forma más sencilla de mantener la coherencia de las políticas. Para un proveedor de oficinas gestionadas, la ventaja radica en la capacidad de estandarizar y supervisar sin tener que entrar en cada armario de comunicaciones.
Lo bueno es que las capas de invitados e identidad pueden situarse por encima de cualquiera de los dos modelos. Las plataformas como Purple funcionan sobre el hardware de acceso existente, incluidos los entornos basados en Meraki, Aruba, Ruckus, Mist, o UniFi, por lo que la elección de la gestión no obliga a sustituir todo el parque inalámbrico. Puede mantener el modelo de red subyacente que mejor se adapte al sitio y, a continuación, añadir una capa de acceso más limpia por encima.
Configuraciones reales de WiFi para tres pequeñas empresas del Reino Unido
Una cafetería costera con 40 asientos y una pequeña zona exterior suele necesitar una red que resulte sencilla para el personal e invisible para los clientes. Un punto de acceso puede cubrir el interior si las paredes son ligeras, pero las mesas de fuera a menudo necesitan su propia atención porque la señal de la terraza no siempre se comporta como la de interior. El propietario podría elegir una configuración gestionada en la nube con separación para el personal y los invitados, acceso mediante un Captive Portal personalizado para los visitantes y analíticas para ver qué mesas obtienen los tiempos de permanencia más largos.
Pensemos en una cadena de peluquerías con venta de productos minoristas. Cada centro necesita tabletas de reservas fiables, TPV y una red de invitados bien organizada, pero el verdadero valor reside en la coherencia entre ubicaciones. La gestión en la nube resulta muy conveniente aquí porque permite al propietario aplicar la misma directiva en todas partes, mientras que la capa de invitados facilita la captura de correos electrónicos para enviar ofertas de fidelización y recordatorios de citas. En un negocio de este tipo, el WiFi se convierte en parte de la experiencia del cliente y en una herramienta para incentivar las reservas recurrentes, no solo en un mero acceso a internet.
Un almacén logístico de 70 empleados con un altillo de oficinas necesita algo más robusto. El área de oficinas puede situarse en un segmento, los dispositivos de planta en otro, y el acceso de los contratistas puede limitarse en el tiempo para que los visitantes no acaben en la misma red que las operaciones. Un diseño multipunto cableado suele adaptarse mejor a la distribución que una red de malla, especialmente cuando la empresa necesita una cobertura estable alrededor de los escritorios, los escáneres y las zonas de cambio de turno. Las analíticas pueden ayudar al equipo de operaciones a ver dónde se reúne el personal, qué zonas necesitan refuerzo y dónde pierden cobertura los terminales durante un turno con mucha actividad.
El patrón general es el mismo para los tres casos. Planifique en función del edificio, segmente el tráfico de empleados y de invitados, elija el modelo de gestión que mejor se adapte al equipo y trate la analítica como una herramienta de negocio y no como un panel de control decorativo.
Su lista de comprobación de despliegue de WiFi y próximos pasos
Tome una hoja de papel y anote lo siguiente. La fecha de la evaluación del sitio, el número de puntos de acceso que cree que necesita, la opción de enlace ascendente, el plan de alimentación y cableado, la estrategia de identidad para el personal y los invitados, el modelo de gestión y cualquier integración de directorio o CRM que le interese. Añada también los objetivos de informes, porque si no puede saber si la red está ayudando al negocio, se habrá perdido la mitad del objetivo.
No olvide los costes que se esconden a simple vista: la mano de obra de instalación, los puertos de switch, el cableado, las suscripciones y el ajuste posterior al lanzamiento. Una plataforma moderna gestionada en la nube con superposiciones de identidad puede llevar un centro desde el estudio inicial hasta el servicio activo en semanas en lugar de meses, pero solo si el propietario tiene claro el diseño y el modelo de acceso desde el principio.
Sus próximas tres acciones son sencillas. Primero, recorra las instalaciones y marque los puntos sin cobertura. Segundo, haga una lista de cada dispositivo y de cada persona que necesite acceso. Tercero, solicite un presupuesto que separe la cobertura, la seguridad y la gestión para que pueda comparar las opciones adecuadamente.
Purple ofrece WiFi basado en la identidad que se integra sobre su hardware existente, para que pueda sustituir las contraseñas compartidas por un acceso para visitantes y personal más limpio sin necesidad de renovar toda la red. Si está planificando el WiFi para pequeñas empresas y desea un camino más claro desde la cobertura hasta la experiencia del visitante, visite Purple para ver cómo encajan la capa de acceso, las analíticas y el modelo de gestión.