Los consejos habituales sobre el software de portal cautivo suelen empezar por la pantalla equivocada: elegir una página de inicio de sesión personalizada con su marca, añadir acceso mediante redes sociales y conectar su CRM. En su lugar, comience por analizar a qué puede acceder el dispositivo de un invitado antes de que nadie inicie sesión. Una página de bienvenida muy cuidada no solucionará una red de personal expuesta, un enlace inalámbrico sin cifrar o un permiso de marketing vinculado obligatoriamente al acceso a internet.
Para los operadores de establecimientos del Reino Unido, la elección correcta combina una incorporación viable con una política de red exigible y una recopilación proporcionada de datos. Evalúe el software en función de su integración con el controlador, su comportamiento ante fallos y las evidencias que pueda recopilar durante la prueba piloto. Diseñe la página tras tomar esas decisiones.
Resumen de opciones de portal cautivo
Existen cinco modelos de despliegue que puede considerar. Cuatro de ellos alojan un portal convencional en algún lugar; el quinto, el acceso basado en identidad, puede eliminar por completo los inicios de sesión repetidos en el navegador. Cada uno de ellos modifica quién gestiona la autenticación, dónde se procesa la información de los invitados y cuánta carga de mantenimiento hereda su equipo.
Comparativa de modelos de despliegue de portal cautivo
| Modelo | Dónde se ejecuta el portal | Quién lo mantiene | Uso recomendado |
|---|---|---|---|
| Portal en la nube alojado | Nube del proveedor, accesible a través del controlador del establecimiento | Proveedor | Cadenas con múltiples ubicaciones que necesitan un despliegue rápido y analíticas centralizadas |
| Portal nativo en controlador | Controlador inalámbrico o punto de acceso | TI del establecimiento | Inmuebles de una sola ubicación con un controlador existente |
| Pasarela o dispositivo local | Servidor local o firewall en las instalaciones | TI del establecimiento | Ubicaciones que deben mantener los datos de invitados en sus instalaciones |
| Portal de código abierto alojado por el cliente | Servidor gestionado por el operador | Operador o integrador | Equipos técnicos con capacidad para aplicar parches y resolver incidencias |
| Acceso basado en identidad (Passpoint, OpenRoaming) | Identidad en la nube o backend de RADIUS | Proveedor y proveedor de identidad | Visitantes habituales y dispositivos gestionados del personal |
La nube alojada intercambia el control de la infraestructura por velocidad de despliegue. Las plantillas centralizadas y los informes se adaptan a las cadenas, pero debe examinar la ubicación de los datos, las dependencias de los controladores y qué ocurre cuando el servicio en la nube deja de estar disponible.
Un portal nativo del controlador evita añadir otra plataforma de gestión. Es un punto de partida sensato si el controlador existente ya ofrece los métodos de acceso y controles de sesión necesarios. Sus límites suelen hacerse patentes cuando distintas ubicaciones requieren procesos homogéneos o informes consolidados.
La propiedad importa más que las etiquetas de alojamiento
Una pasarela local puede mantener los registros de los invitados en las propias instalaciones, siempre que su registro de eventos, copias de seguridad e integraciones estén configurados en consecuencia. En ese caso, su equipo será el responsable de los parches, certificados, capacidad y recuperación. El software de código abierto alojado en servidores propios ofrece un control similar, pero una licencia gratuita no incluye personal para la resolución de incidentes.
Un portal convencional suele presentar las condiciones de uso, recopilar la identificación requerida por la política de acceso, autorizar la sesión y redirigir al visitante. La aceptación de las condiciones no constituye una prueba de identidad, y la redirección tampoco demuestra que el controlador haya aplicado la política correcta.
El acceso basado en la identidad cambia ese proceso. La cuestión operativa clave pasa a ser quién emite, mantiene y revoca las credenciales de acceso, en lugar de quién edita la página de bienvenida.
Regla de compra: Elija el modelo cuyos fallos pueda diagnosticar y solventar su equipo, no el que tenga la lista de funciones más larga.
Antes de preseleccionar el software de portal cautivo, anote:
- Sus ubicaciones: Identifique políticas compartidas y excepciones locales reales.
- Sus controladores: Registre modelos, firmware y acuerdos de gestión.
- Su responsable de soporte: Indique quién responde cuando los invitados pueden asociarse pero no pueden conectarse a internet.
Puntos en los que un portal cautivo le deja expuesto
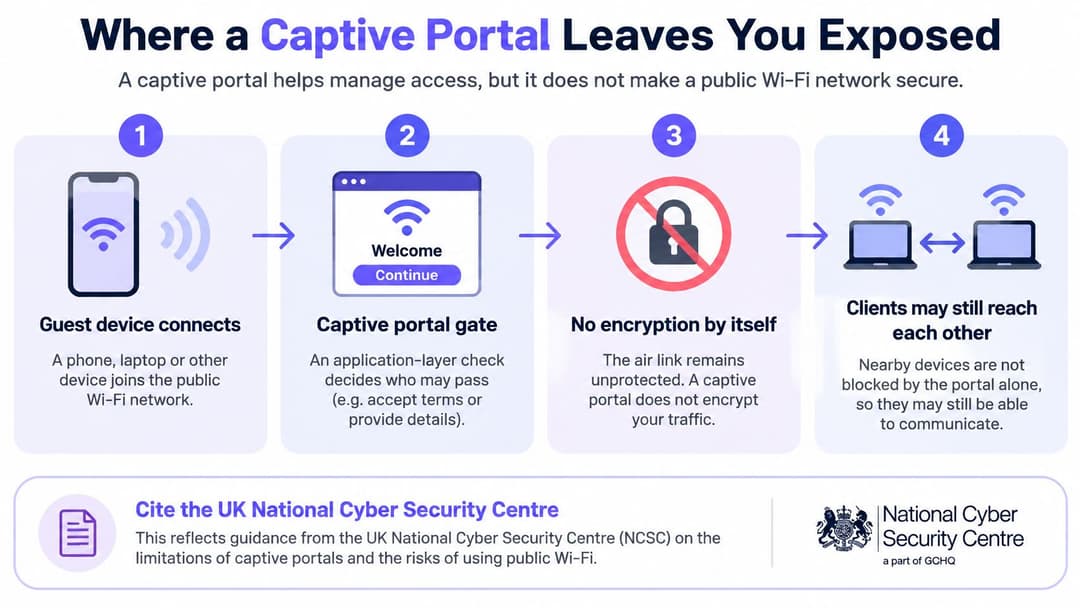
Un portal cautivo es una puerta de enlace a nivel de aplicación, no un mecanismo de cifrado. Decide si una sesión puede continuar. Por sí solo, no protege el enlace de radio ni impide que los clientes cercanos se comuniquen.
La guía sobre WiFi inteligente de Purple destaca la advertencia del Centro Nacional de Ciberseguridad del Reino Unido (NCSC) de que la red WiFi pública con portal cautivo puede exponer estaciones de trabajo de garantía privilegiada a través de una ruta no segura hacia un servicio de autenticación local. Dichos dispositivos necesitan controles compensatorios, no dar por sentado que completar el inicio de sesión hace que la conexión sea segura.
Restrinja el acceso antes de solicitar la identidad
Diseñe la ruta de acceso deliberadamente:
Cree un VLAN restringido previo a la autenticación. Coloque los dispositivos no autenticados en una ubicación sin ruta de acceso a las redes operativas. No los ubique en un segmento general de invitados fiándose únicamente en el redireccionamiento del navegador.
Permita únicamente las dependencias de incorporación. Autorice el DHCP, el DNS controlado y el punto de acceso del portal, además de las dependencias estrictamente necesarias que requiera el flujo de autenticación elegido. Las excepciones amplias en el entorno acotado (walled garden) pueden proporcionar acceso accidental a internet antes de la autorización.
Autentique a través del servicio correspondiente. Utilice el portal o proveedor de identidad adecuado para el visitante. Compruebe que un inicio de sesión fallido o abandonado mantenga el dispositivo restringido.
Aplique la directiva autorizada. Mueva la sesión a su VLAN asignado o rol equivalente, con reglas explícitas de cortafuegos y aislamiento de clientes donde sea necesario. La autenticación correcta no debe conceder acceso a los sistemas internos por defecto.
Registre la transición. Registre el resultado de la autenticación, el identificador de sesión y la asignación de directivas. Estos registros deben permitir a un administrador distinguir entre un fallo de inicio de sesión y un fallo de aplicación de la controladora.
El error habitual es probar solo si la página de bienvenida se carga. Una página que funciona a la perfección puede situarse delante de una red previa a la autenticación que aún tenga acceso a impresoras, subredes de personal o la administración del controlador.
Ponga a prueba la ruta que utilizaría un atacante
Utilice un cliente nuevo sin autorizaciones recordadas. Intente conectarse a servicios internos representativos antes del inicio de sesión, tras un inicio de sesión fallido y tras el vencimiento de la sesión; pruebe los dispositivos de invitados adyacentes por separado.
Para un MSP que revise los riesgos de intercepción junto con estas comprobaciones, el recurso de monitorización de la Web Oscura de GoSafe Estrategias de prevención de MITM para MSP ofrece un recurso de revisión complementario. Mantenga esa revisión independiente de las pruebas de que su propio cortafuegos y controlador aplican el aislamiento.
El criterio de aceptación es inequívoco: un invitado no autenticado no debe acceder a la subred del personal, las impresoras o la interfaz de gestión. Si puede hacerlo, detenga el despliegue y corrija la política de acceso.
Comparativa entre el cifrado y los controles de identidad
El cifrado y la identidad responden a preguntas distintas. El cifrado protege la comunicación a través del enlace inalámbrico; la identidad establece qué persona, cuenta o dispositivo debe recibir acceso. Un proceso de inicio de sesión cómodo puede no cumplir correctamente con ninguna de las dos cosas.
La visión general pública de seguridad de WiFi de SQ Magazine se basa en la distinción de Jisc entre OWE, que cifra las tramas inalámbricas sin autenticación de usuario, y WPA3-Enterprise para autenticación empresarial. Utilice esa distinción al comparar opciones, en lugar de tratar cada método de inicio de sesión como un control de seguridad equivalente.
Cifrado y controles de identidad por opción de acceso
| Opción de acceso | Cifra el enlace inalámbrico | Identifica al usuario | Credenciales del navegador expuestas |
|---|---|---|---|
| Portal abierto mediante clic (click-through) | No | No | No |
| Portal en abierto WiFi con OWE | Sí, cifrado por usuario | No | No para acceso mediante clic |
| WPA3-Enterprise con 802.1X | Sí | Sí, por usuario o dispositivo | No |
| Passpoint o OpenRoaming | Sí | Sí, a través del proveedor de identidad | No durante la autenticación automática de red |
| Portal con correo electrónico o inicio de sesión social | Solo si la WLAN subyacente proporciona cifrado | En parte, según la verificación | Sí, si se introduce una contraseña del proveedor de identidad |
Un portal cautivo directo abierto ofrece un proceso breve, pero aceptar los términos no establece quién posee el dispositivo. OWE añade confidencialidad sin resolver esa brecha de identidad.
WPA3-Enterprise con 802.1X admite un acceso vinculado a una persona o dispositivo. Su valor depende de una autenticación correctamente configurada, de la validación en servidores de confianza y del ciclo de vida de las credenciales o los certificados.
Passpoint y OpenRoaming admiten la conexión basada en la identidad a través de un proveedor. El registro inicial sigue requiriendo una revisión exhaustiva, incluso cuando las conexiones posteriores no exijan credenciales de navegador.
La captura de correo electrónico no implica necesariamente una identidad verificada. En el inicio de sesión a través de redes sociales, distinga un redireccionamiento legítimo al proveedor de un portal que solicite a los visitantes introducida su contraseña del proveedor en el propio formulario del establecimiento. Rechace la recopilación innecesaria de contraseñas.
Mida tanto el cumplimiento como la comodidad
Utilice la misma combinación de clientes y condiciones de red al comparar proveedores. Incluya dispositivos más antiguos y pruebe las conexiones simultáneas, no solo el portátil de un administrador en una red vacía.
- Tiempo medio de acceso: Mida desde la asociación hasta el acceso autorizado al plano de datos, no solo el renderizado de la página.
- Tasa de autenticación fallida: Separe el abandono de usuarios, el rechazo de identidad y los errores del controlador.
- Éxito en la reautenticación en itinerancia: Desplácese entre puntos de acceso manteniendo una sesión activa.
- Aislamiento previo a la autenticación: Verifique las rutas bloqueadas, incluidas las familias de direcciones alternativas.
- Latencia en la aplicación de directivas: Compruebe la rapidez con la que el controlador aplica un nuevo rol bajo una demanda concurrente.
Utilice la guía de seguridad para WiFiempresas para enmarcar la revisión general de la arquitectura y, a continuación, exija pruebas piloto para sus propias instalaciones.
Una conexión de navegador segura a la página de inicio de sesión no sustituye al cifrado ni a los controles de identidad en la conexión inalámbrica.
Passpoint y OpenRoaming para visitantes habituales
Un visitante habitual no debería tener que realizar el mismo proceso en el navegador en cada visita. Passpoint permite que un dispositivo compatible y aprovisionado descubra y se autentique en una red adecuada de forma automática. OpenRoaming amplía este enfoque mediante la identidad federada a través de las redes participantes.
El beneficio no es solo una reducción en el número de clics. Puede ofrecer una política de acceso repetible sin necesidad de instruir a los visitantes para que introduzcan sus credenciales en cualquier página que aparezca tras conectarse a la red WiFi. La visión general pública sobre WiFi de Boldyn refuerza la distinción subyacente: una mayor capacidad de conectividad no resuelve una incorporación deficiente, la segmentación ni las excepciones de dispositivos heredados.
Nuestros métodos de conexión de WiFi WiFi para invitados son portal cautivo, Passpoint y la aplicación de Purple. Engage incluye todas las funciones de Capture, además de recorridos de acceso personalizados, comunicaciones personalizadas, analítica avanzada de WiFi, integraciones de suite completa, Passpoint y autenticación de perfiles, así como opciones de servicio totalmente gestionado. Evalúe estas capacidades con respecto a un recorrido de visitante recurrente definido, no como etiquetas de planes intercambiables.
Verifique la integración del controlador
Nuestra plataforma independiente del hardware funciona en puntos de acceso de los que ya disponen los recintos. Con todo, la compatibilidad sigue dependiendo de la compatibilidad del controlador con RADIUS, cambio de autorización y jardín vallado.
- RADIUS: Verifique los intercambios de autenticación y contabilidad, incluidos los atributos de directivas que admite su controlador.
- Cambio de autorización (CoA): Pruebe si una sesión activa se puede desconectar o asignar a una directiva revisada. Un cambio de directorio solo es útil si se aplica la directiva correspondiente.
- Jardín vallado (walled garden): Permita las dependencias de registro y autenticación sin permitir el procesamiento de navegación no relacionada antes de la autorización.
En el caso de despliegues para el personal, incluya Entra ID, Google Workspace y Okta en la lista de comprobación de integración cuando proceda. Verifique el aprovisionamiento y la revocación para la fuente de identidad elegida, incluidos los usuarios deshabilitados, la pertenencia a grupos eliminada y los dispositivos ya conectados.
Nuestra Passpoint vista general es un punto de partida útil para definir el recorrido de conexión. La prueba definitiva sigue siendo un registro correcto, una visita de retorno y una prueba de revocación en su controlador.
Mantenga una alternativa deliberada
Algunos visitantes no tendrán un perfil o dispositivo compatible. Ofrezca un portal de reserva claramente identificado con su propia directiva de invitados, en lugar de debilitar la red basada en la identidad para dar cabida a cada excepción.
Por ejemplo, un hotel puede ofrecer una reconexión automática a los huéspedes habituales registrados, mientras que a los visitantes primerizos se les dirige a un breve proceso de alta. El equipo de conferencias y los dispositivos más antiguos necesitan una vía de soporte explícita, no una contraseña compartida no documentada.
Antes de comprometerse, confirme la compatibilidad con el controlador, pruebe el jardín amurallado (walled garden) y verifique una cuenta revocada. Incluya reinicios de controladores y altas interrumpidas para que el personal de recepción sepa qué hacer cuando la conexión automática no se complete.
Privacidad, consentimiento y analítica según la normativa del Reino Unido
Un ayuntamiento que mida el uso de la red WiFi y la afluencia al centro de la ciudad puede estar supervisando de forma sistemática un área de acceso público, lo que potencialmente requiere una Evaluación de impacto relativa a la protección de datos, tal y como se explica en la guía de contratación pública de red WiFi del ayuntamiento. Dicha guía también identifica la necesidad de separar el consentimiento de marketing PECR de la aceptación del servicio.
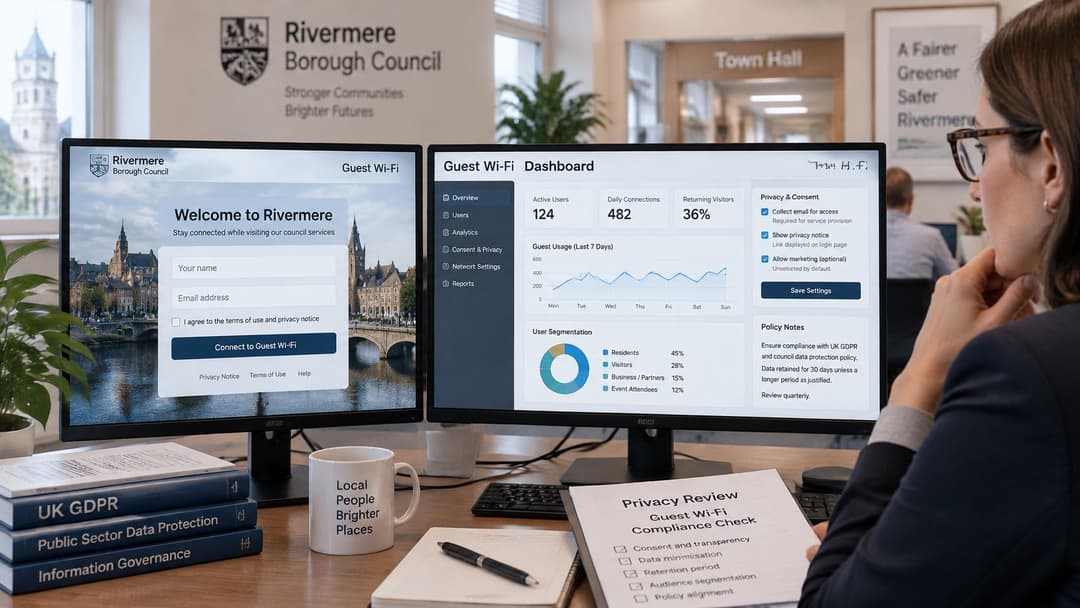
No haga que el botón de acceso a internet funcione también como permiso de marketing. Cuando se requiera el consentimiento, presente una opción independiente y opcional que no esté preseleccionada y permita que el visitante entienda qué comunicaciones acepta recibir.
Asigne un propósito definido a cada campo
Aplique estas reglas antes de conectar el portal a un CRM:
Registros de conectividad: Distinga la aceptación de términos y la duración de la sesión de la información opcional del perfil. Documente la base legal para cada finalidad de tratamiento en lugar de etiquetarlo todo como consentimiento.
Información de marketing opcional: Mantenga la suscripción al marketing por correo electrónico independiente de la autenticación. Una dirección de correo electrónico necesaria para un flujo de trabajo de acceso no otorga automáticamente permiso para enviar promociones, y un destino CRM no establece por sí mismo una base legal.
Medición anónima o agregada: Priorice estas opciones cuando respondan a la necesidad operativa. No asuma que eliminar un nombre anonimiza el historial de visitas repetidas.
Conservación por finalidad: Documente cuánto tiempo se necesita cada campo y configure la eliminación en consecuencia. Incluya en la revisión las exportaciones, las copias de seguridad y los sistemas de marketing conectados.
Derechos y responsabilidades del proveedor: Asigne la titularidad de las solicitudes de acceso, rectificación y eliminación. Documente qué proveedor procesa qué registros y cómo llegan las solicitudes a los sistemas secundarios.
Nuestro portal envía KPI semanales sobre el uso del WiFi, incluidos datos demográficos de los usuarios. Durante la evaluación, determine si los resultados demográficos se agregan, qué campos de origen los respaldan y de qué controles de recopilación o generación de informes se dispone.
Utilice nuestra guía de privacidad de datos de WiFi para invitados junto con la evaluación de su equipo de privacidad. La configuración de un producto no sustituye a una decisión documentada sobre necesidad y proporcionalidad.
Prueba de visitantes: Explique, en una sola frase, por qué recopila cada campo y qué ocurre si el visitante los rechaza.
Si esa explicación requiere una larga justificación, elimine el campo o rediseñe el recorrido. El acceso público no debería convertirse en una excusa para recopilar historiales de comportamiento identificables que los visitantes no esperarían de manera razonable.
Requisitos sectoriales para hoteles, comercio minorista y oficinas
Busque su tipo de establecimiento, pruebe primero la columna de imprescindibles y, después, evalúe los riesgos a vigilar durante el piloto. Las funciones secundarias deben ganarse su sitio resolviendo un problema operativo.
Requisitos del portal por tipo de recinto
| Tipo de recinto | Imprescindible | Deseable | A tener en cuenta |
|---|---|---|---|
| Hoteles | Portal personalizado con marca, itinerancia para huéspedes recurrentes, redes independientes para huéspedes y personal | Páginas de bienvenida multilingües | Dispositivos antiguos incompatibles con la seguridad moderna |
| Bares y restaurantes | Acceso rápido de un solo clic o mediante redes sociales, sesiones con límite de tiempo | Captación para CRM con consentimiento expreso | Límites de sesión que puedan frustrar a los clientes habituales |
| Comercios y centros comerciales | Analítica de afluencia con el debido consentimiento | Estrategias de marketing basadas en la frecuencia de visita | Analítica de datos que exceda el consentimiento otorgado |
| Centros de transporte | Acceso rápido para sesiones cortas, páginas multilingües | Passpoint para usuarios habituales de transporte | Conmutación entre puntos de acceso en horas punta |
| Oficinas corporativas | Acceso para el personal mediante 802.1X o certificados, portal independiente para visitantes | Sincronización con el directorio y revocación inmediata | Contraseñas del personal introducidas en el portal de invitados |
| Sector sanitario | Aislamiento previo a la autenticacion y redes clínicas segmentadas | Analítica de invitados separada de los datos clínicos | Cualquier ruta desde un portal abierto hacia los sistemas clínicos |
Los hoteles necesitan un proceso de incorporación reconocible y un desplazamiento fiable entre las habitaciones y las zonas comunes. Los bares y restaurantes deben priorizar recorridos de acceso breves y evitar tiempos de espera que interrumpan repetidamente a los clientes habituales.
Los equipos del sector minorista deben acordar qué significan sus mediciones de afluencia antes de encargar recorridos de marketing. Los operadores de transporte deben probar clientes en movimiento y visitas breves, no solo conexiones estáticas junto a un punto de acceso.
Adapte la experiencia al usuario
Nuestro plan Connect incluye un portal cautivo seguro y páginas de inicio de sesión personalizadas en 25 idiomas compatibles. La presentación en múltiples idiomas resulta especialmente útil para hoteles y espacios de transporte, siempre que las condiciones y la información de privacidad sigan siendo comprensibles.
Nuestro portal puede utilizar el logotipo, los colores y las opciones de inicio de sesión del recinto. Esto hace que la página sea reconocible, pero el personal nunca debe describir la imagen de marca como prueba de que una red es auténtica.
Las oficinas necesitan un proceso de autenticación de personal que no dirija a los empleados a un formulario para visitantes. Los operadores sanitarios deben tratar cualquier servicio clínico accesible desde la ruta para invitados como un piloto fallido, independientemente de lo bien que funcione el proceso del visitante.
Utilice escenarios para resolver prioridades contrapuestas
Considere el caso de un hotel hipotético con centro de conferencias. La columna de requisitos imprescindibles determina la decisión: pruebe la itinerancia entre las habitaciones y la zona de conferencias, la separación del personal y la llegada simultánea de invitados antes de elegir extras de marketing. Someta los equipos de presentación más antiguos al proceso de contingencia.
En el caso de un centro comercial hipotético con varias unidades independientes, la columna de aspectos a vigilar merece especial atención. Defina si los arrendatarios reciben informes agregados o contactos identificables, establezca el fin permitido para cada transferencia y verifique que rechazar el marketing no impida el acceso básico.
Elija el modelo de portal adecuado para su recinto
Elija el software de portal cautivo en función del tráfico de mayor riesgo del recinto, no del aspecto de su página de bienvenida. Utilice los requisitos del recinto para establecer sus criterios de rechazo antes de comparar planes.
Un recinto de ubicación única con un controlador adecuado y necesidades sencillas para los invitados puede comenzar de forma nativa en el controlador. Una cadena que requiera recorridos coherentes y una captación de CRM basada en el consentimiento cuenta con un argumento más sólido para optar por la nube alojada. Los dispositivos de personal gestionados exigen un acceso basado en la identidad junto con un servicio de visitantes independiente; los entornos clínicos y de pago deben definir sus límites de red antes de la personalización del portal.
Compare el compromiso comercial
Nuestros planes de WiFi WiFi para invitados son Connect, Capture y Engage. Capture añade la captura de datos propios, integración con CRM, analítica detallada, información sobre el comportamiento, verificación de correo electrónico y soporte a las funciones de Connect.
Planes y precios de WiFi para invitados
| Plan | Coste | Prueba gratuita | Uso recomendado |
|---|---|---|---|
| Connect | Gratis | Plan gratuito permanente, no una prueba temporal | WiFi básica para invitados |
| Capture | Personalizado según los requisitos | 30 días | Captación de invitados con datos consentidos |
| Engage | Personalizado según los requisitos | 30 días | Recorridos de marketing y Passpoint |
| WiFi para empleados y xPSK | Precio personalizado por cartera, puntos de acceso y necesidades del proveedor de identidad | Confirmar en la propuesta | Dispositivos gestionados del personal y acceso basado en identidad |
Tras la prueba de Capture o Engage, puede continuar con el paquete elegido o cambiar a Connect. Incluya el esfuerzo de integración, la titularidad operativa y los procedimientos de recuperación en la decisión, no solo la suscripción.
Asigne fechas y evidencias a la prueba piloto
Antes de empezar, elabore una lista con sus sedes, modelos de controlador, firmware, proveedor de identidades y los campos de datos propuestos. Asigne un responsable designado y una fecha real en el calendario para cada prueba de aceptación.
- Antes de la configuración: Registre los límites de red existentes y acuerde los destinos prohibidos.
- En la activación piloto: Pruebe el aislamiento previo a la autenticación y cada método de inicio de sesión previsto.
- Durante la demanda representativa: Capture el tiempo de acceso, los fallos, los resultados de la itinerancia y el comportamiento de aplicación de directivas.
- Antes del cierre del proyecto: Pruebe las restricciones de jardín vallado (walled garden), revoque una cuenta activa y compruebe los registros resultantes.
- Antes de que finalice la prueba: Revise cada campo recopilado mediante la prueba de visitante y documente el plan seleccionado.
Conserve juntas las capturas de pantalla de las configuraciones, los registros de autenticación y los resultados de las pruebas para que otro administrador pueda reproducir el resultado. Registre de forma explícita las excepciones no resueltas en lugar de ocultarlas en un correo electrónico general de aprobación.
Confirme el aislamiento antes de la puesta en marcha. Si el inicio de sesión se realiza correctamente pero se aplica la política de red incorrecta, el portal no está listo para los visitantes.
Purple ofrece portales cautivos para invitados, acceso basado en identidad y WiFi para empleados WiFi en una única plataforma en la nube. Visite Purple para evaluar el modelo de acceso adecuado para sus controladores y planificar una prueba centrada en el aislamiento, la autenticación, la revocación y el consentimiento, y no solo en el diseño de la página de inicio de sesión.