O conselho habitual sobre software de portal cativo começa pela tela errada: escolha uma página de login personalizada com a sua marca, adicione login social e conecte seu CRM. Em vez disso, comece pelo que um dispositivo de visitante pode acessar antes de qualquer pessoa fazer login. Uma página de boas-vindas elegante não resolverá o problema de uma rede de funcionários exposta, um link sem fio não criptografado ou a permissão de marketing vinculada obrigatoriamente ao acesso à internet.
Para operadores de estabelecimentos no Reino Unido, a escolha correta combina um onboarding viável com políticas de rede aplicáveis e uma coleta proporcional de dados. Avalie o software pela integração com o seu controlador, o comportamento em caso de falhas e as evidências que você pode coletar durante um projeto piloto. Crie o design da página após essas definições.
Visão geral das opções de portal cativo
Existem cinco modelos de implantação a serem considerados. Quatro deles hospedam um portal convencional em algum local; o quinto, acesso baseado em identidade, pode eliminar completamente o login recorrente pelo navegador. Cada modelo altera quem opera a autenticação, onde as informações dos visitantes são processadas e o volume de manutenção herdado por sua equipe.
Comparação dos modelos de implantação de portal cativo
| Modelo | Onde o portal é executado | Quem o mantém | Perfil ideal |
|---|---|---|---|
| Portal na nuvem hospedado | Nuvem do fornecedor, acessada por meio da controladora do local | Fornecedor | Redes multilocal que precisam de implantação rápida e análises centralizadas |
| Portal nativo da controladora | Controladora sem fio ou ponto de acesso | TI do local | Instalações em um único local com uma controladora existente |
| Gateway ou appliance local | Servidor local ou firewall no local | TI do local | Locais que devem manter dados de visitantes nas instalações locais |
| Portal de código aberto auto-hospedado | Servidor gerenciado pelo operador | Operador ou integrador | Equipes técnicas com capacidade para aplicar correções e resolver problemas |
| Acesso baseado em identidade (Passpoint, OpenRoaming) | Identidade na nuvem ou back-end RADIUS | Fornecedor e provedor de identidade | Visitantes frequentes e dispositivos de colaboradores gerenciados |
A nuvem hospedada troca o controle de infraestrutura pela velocidade de implantação. Modelos centrais e relatórios atendem a redes de estabelecimentos, mas você deve examinar a localização dos dados, as dependências do controlador e o que acontece quando o serviço em nuvem fica inacessível.
Um portal nativo do controlador evita a necessidade de outra plataforma de gerenciamento. É um ponto de partida sensato quando o controlador existente já oferece os métodos de acesso e os controles de sessão necessários. Seus limites costumam ficar evidentes quando diferentes locais exigem jornadas padronizadas ou relatórios consolidados.
A propriedade da infraestrutura importa mais do que o tipo de hospedagem
Um gateway local pode manter os registros de visitantes no próprio estabelecimento, desde que seus logs, backups e integrações estejam configurados adequadamente. Sua equipe assume a responsabilidade por atualizações, certificados, capacidade e recuperação. Softwares de código aberto hospedados localmente oferecem controle semelhante, mas uma licença gratuita não inclui um responsável pela resposta a incidentes.
Um portal convencional geralmente apresenta termos, coleta a identificação exigida pela política de acesso, autoriza a sessão e redireciona o visitante. A aceitação dos termos não é prova de identidade, e o redirecionamento não garante que o controlador aplicou a política correta.
O acesso baseado em identidade altera essa jornada. A questão operacional importante passa a ser quem emite, mantém e revoga as credenciais de acesso, em vez de quem edita a página de boas-vindas.
Regra de compra: Escolha o modelo cuja falha sua equipe consiga diagnosticar e solucionar, e não aquele com a maior lista de recursos.
Antes de selecionar o software de portal cativo, documente:
- Seus locais: Identifique políticas compartilhadas e exceções locais legítimas.
- Seus controladores: Registre modelos, firmwares e arranjos de gerenciamento.
- Seu responsável pelo suporte: Nomeie quem atenderá quando os visitantes conseguirem se associar à rede, mas não alcançarem acesso à internet.
Situações em que um portal cativo Deixa Sua Rede Exposta
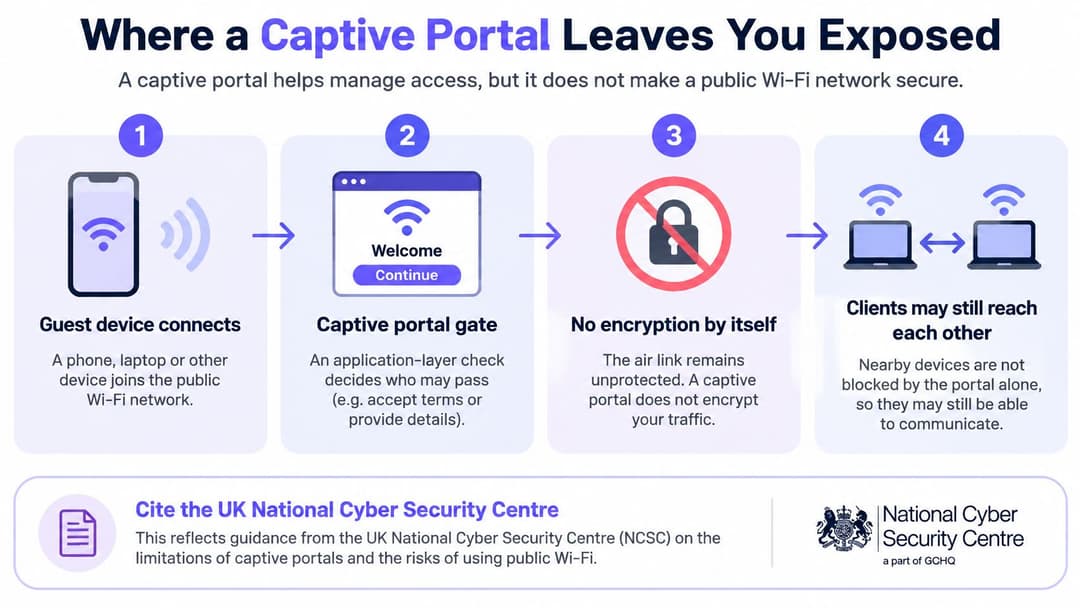
Um portal cativo é um gate na camada de aplicação, não um mecanismo de criptografia. Ele decide se uma sessão pode prosseguir. Ele não protege, por si só, o link de rádio nem impede que clientes vizinhos se comuniquem.
A orientação inteligente de WiFi da Purple destaca o aviso do National Cyber Security Centre do Reino Unido de que o WiFi público com portal cativo pode expor estações de trabalho de garantia privilegiada por meio de um caminho não seguro para um serviço de autenticação local. Esses dispositivos precisam de controles compensatórios, e não da suposição de que concluir o login torna a conexão segura.
Restrinja o acesso antes de solicitar a identidade
Construa o caminho de acesso de forma deliberada:
Crie uma área de pré-autenticação restrita VLAN. Coloque os dispositivos não autenticados em um local sem rota para as redes operacionais. Não os coloque em um segmento geral de visitantes confiando exclusivamente no redirecionamento do navegador.
Permita apenas dependências de integração. Permita DHCP, DNS controlado e o endpoint do portal, além de dependências estritamente delimitadas exigidas pelo fluxo de autenticação escolhido. Exceções amplas de jardim murado (walled garden) podem acidentalmente fornecer acesso útil à internet antes da autorização.
Autentique por meio do serviço pretendido. Utilize o portal ou o provedor de identidade apropriado para o visitante. Verifique se uma tentativa de login com falha ou abandonada mantém o dispositivo restrito.
Aplique a política autorizada. Mova a sessão para a VLAN atribuída ou função equivalente, com regras explícitas de firewall e isolamento de cliente onde necessário. A autenticação bem-sucedida não deve conceder acesso a sistemas internos por padrão.
Registre a transição. Registre o resultado da autenticação, o identificador da sessão e a atribuição da política. Esses registros devem permitir que um administrador distingua uma falha de login de uma falha de aplicação do controlador.
O erro comum é testar apenas se a página de boas-vindas carrega. Uma página em perfeito funcionamento pode estar à frente de uma rede pré-autenticação que ainda alcança impressoras, sub-redes de funcionários ou a administração do controlador.
Teste o caminho que um invasor usaria
Utilize um cliente novo sem autorização salva. Tente conexões a serviços internos representativos antes do login, após uma falha no login e após a expiração da sessão; teste os dispositivos de visitantes próximos separadamente.
Para um MSP que esteja revisando os riscos de interceptação junto a essas verificações, as estratégias de prevenção contra MITM para MSPs do monitoramento GoSafe Dark Web oferecem um recurso complementar de análise. Mantenha essa revisão separada das evidências de que seu próprio firewall e controlador aplicam o isolamento.
O critério de aceitação é claro: um visitante não autenticado não deve acessar a sub-rede da equipe, impressoras ou a interface de gerenciamento. Se conseguir acessar, interrompa a implantação e corrija a política de acesso.
Comparativo Entre Criptografia e Controles de Identidade
Criptografia e identidade respondem a perguntas diferentes. A criptografia protege a comunicação no link sem fio; a identidade estabelece qual pessoa, conta ou dispositivo deve receber acesso. Uma jornada de login conveniente pode não ter um bom desempenho em nenhum dos dois.
A visão geral de segurança de WiFi público da revista SQ baseia-se na distinção da Jisc entre OWE, que criptografa quadros sem fio sem autenticação de usuário, e WPA3-Enterprise para autenticação empresarial. Use essa distinção ao comparar opções, em vez de tratar cada método de login como um controle de segurança equivalente.
Controles de criptografia e identidade por opção de acesso
| Opção de acesso | Criptografa o link sem fio | Identifica o usuário | Credenciais do navegador expostas |
|---|---|---|---|
| Portal de clique direto aberto | Não | Não | Não |
| Portal aberto WiFi com OWE | Sim, criptografia por usuário | Não | Não para clique direto |
| WPA3-Enterprise com 802.1X | Sim | Sim, por usuário ou dispositivo | Não |
| Passpoint ou OpenRoaming | Sim | Sim, por meio do provedor de identidade | Não durante a autenticação automática de rede |
| Portal com e-mail ou login social | Apenas se a WLAN subjacente fornecer criptografia | Em parte, de acordo com a verificação | Sim, se uma senha do provedor de identidade for digitada |
Um portal aberto de clique único oferece uma jornada curta, mas aceitar os termos não estabelece quem é o proprietário do dispositivo. O OWE adiciona confidencialidade sem resolver essa lacuna de identidade.
WPA3-Enterprise com 802.1X oferece suporte ao acesso vinculado a uma pessoa ou dispositivo. Seu valor depende de autenticação configurada corretamente, validação de servidor confiável e um ciclo de vida para credenciais ou certificados.
Passpoint e OpenRoaming oferecem suporte à conexão baseada em identidade por meio de um provedor. O registro inicial ainda exige análise atenta, mesmo quando as conexões subsequentes não solicitarem credenciais no navegador.
A captura de e-mail não é necessariamente uma identidade verificada. Para login social, distinga um redirecionamento legítimo para o provedor de um portal que pede aos visitantes que digitem a senha do provedor no próprio formulário do local. Rejeite a coleta desnecessária de senhas.
Meça tanto a aplicação das regras quanto a conveniência
Use o mesmo perfil de clientes e as mesmas condições de rede ao comparar fornecedores. Inclua dispositivos mais antigos e teste acessos simultâneos, e não apenas o laptop de um administrador em uma rede vazia.
- Tempo médio de acesso: Meça desde a associação até o acesso autorizado ao plano de dados, e não apenas a renderização da página.
- Taxa de autenticação com falha: Separe o abandono do usuário, a rejeição de identidade e os erros do controlador.
- Sucesso na reautenticação de roaming: Caminhe entre os pontos de acesso mantendo uma sessão ativa.
- Isolamento pré-autenticação: Verifique caminhos bloqueados, incluindo famílias de endereços alternativas.
- Latência de aplicação de políticas: Verifique com que rapidez o controlador aplica uma nova função sob demanda simultânea.
Utilize o guia de segurança empresarialWiFi para estruturar a revisão mais ampla da arquitetura e, em seguida, exija evidências de testes piloto para sua própria infraestrutura.
Uma conexão segura via navegador para a página de login não substitui a criptografia e os controles de identidade na conexão sem fio.
Passpoint e OpenRoaming para Visitantes Recorrentes
Um visitante recorrente não deve ter que passar pela mesma jornada no navegador a cada visita. O Passpoint permite que um dispositivo compatível e provisionado descubra e se autentique em uma rede apropriada automaticamente. O OpenRoaming expande essa abordagem por meio de identidade federada entre as redes participantes.
O benefício não é apenas menos cliques. Você pode oferecer uma política de acesso repetível sem treinar os visitantes para inserir credenciais em qualquer página que apareça após conectar-se ao WiFi. A visão geral de WiFi público da Boldyn reforça a distinção subjacente: uma maior capacidade de conectividade não resolve a integração fraca, a segmentação ou as exceções de dispositivos legados.
Nossos métodos de conexão de WiFi para visitantes são portal cativo, Passpoint e o aplicativo The Purple. O Engage inclui todos os recursos do Capture, além de jornadas de acesso personalizadas, comunicações personalizadas, análises avançadas de WiFi, integrações de suíte completa, autenticação de perfil e Passpoint, e opções de serviço totalmente gerenciado. Avalie esses recursos em relação a uma jornada definida de visitante recorrente, não como rótulos de planos intercambiáveis.
Verifique a integração da controladora
Nossa plataforma agnóstica de hardware funciona em pontos de acesso que os locais já possuem. A compatibilidade ainda depende do suporte do controlador para RADIUS, mudança de autorização e jardim murado.
- RADIUS: Verifique as trocas de autenticação e contabilização, incluindo os atributos de política que seu controlador aceita.
- Mudança de autorização: Teste se uma sessão ativa pode ser desconectada ou receber uma política revisada. Uma alteração no diretório só é útil se a aplicação da política ocorrer em seguida.
- Jardim murado (walled garden): Permita as dependências de credenciamento e autenticação sem permitir navegação não relacionada antes da autorização.
Para implantações voltadas à equipe, inclua o Entra ID, Google Workspace e o Okta na lista de verificação de integração, onde relevante. Verifique o provisionamento e a revogação para a fonte de identidade escolhida, incluindo usuários desativados, membros removidos de grupos e dispositivos já conectados.
Nossa Passpoint visão geral é um ponto de partida útil para definir a jornada de conexão. A comprovação continua sendo um teste bem-sucedido de registro, visita de retorno e revogação em seu controlador.
Mantenha uma alternativa de contingência planejada
Alguns visitantes não terão um perfil ou dispositivo compatível. Forneça uma opção de portal claramente identificada com sua própria política de convidados, em vez de enfraquecer a rede baseada em identidade para acomodar todas as exceções.
Por exemplo, um hotel pode oferecer reconexão automática para hóspedes recorrentes cadastrados, enquanto direciona os visitantes de primeira viagem para uma breve jornada de integração. Equipamentos de conferência e dispositivos mais antigos precisam de uma rota de suporte explícita, e não de uma senha compartilhada não documentada.
Antes de se comprometer, confirme o suporte da controladora, teste o walled garden e teste uma conta revogada. Inclua reinicializações da controladora e cadastros interrompidos para que a equipe da recepção saiba o que fazer quando a conexão automática não for concluída.
Privacidade, Consentimento e Análise de Dados Segundo as Regras do Reino Unido
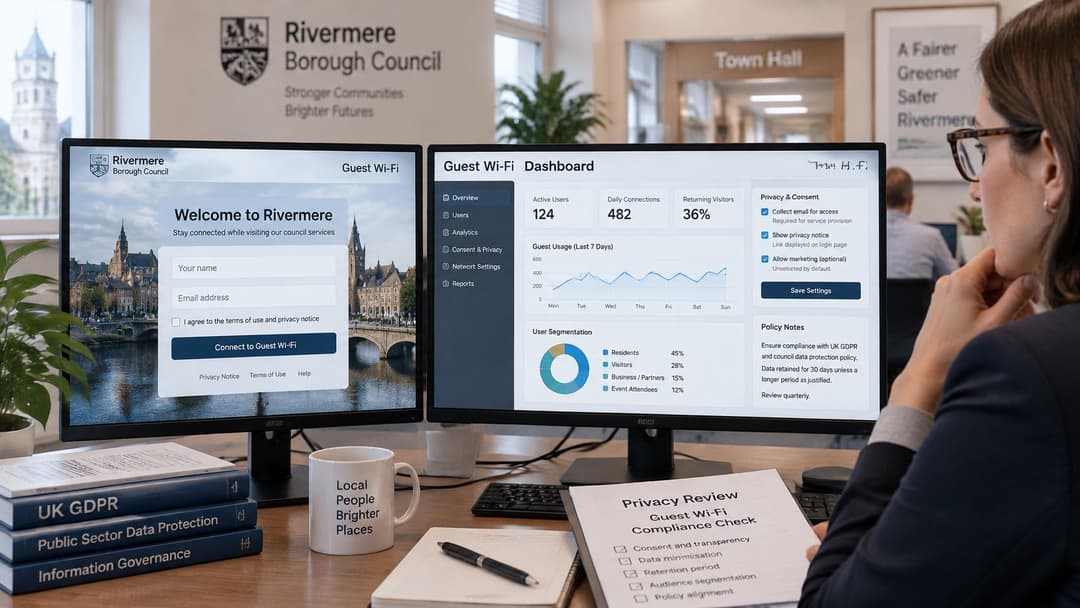
Um conselho municipal que avalia o uso de WiFi e o fluxo de pedestres no centro da cidade pode estar monitorando sistematicamente uma área acessível ao público, exigindo potencialmente uma Avaliação de Impacto sobre a Proteção de Dados, conforme explicado no guia de compras de WiFi público do conselho. Essa orientação também identifica a necessidade de separar o consentimento de marketing da PECR da aceitação do serviço.
Não faça com que o botão de acesso à internet funcione também como permissão de marketing. Onde o consentimento for necessário, apresente uma opção separada e opcional que não esteja pré-marcada, e permita que o visitante entenda quais comunicações está concordando em receber.
Defina uma finalidade específica para cada campo
Aplique estas regras antes de conectar o portal a um CRM:
Registros de conectividade: Distinga a aceitação dos termos e o tempo da sessão das informações de perfil opcionais. Documente a base legal para cada finalidade de processamento em vez de rotular tudo como consentimento.
Informações de marketing opcionais: Mantenha o consentimento de marketing por e-mail separado da autenticação. Um endereço de e-mail necessário para um fluxo de trabalho de acesso não é automaticamente uma permissão para enviar promoções, e um destino no CRM não estabelece, por si só, uma base legal.
Medição anônima ou agregada: Dê preferência a elas onde responderem à questão operacional. Não presuma que remover um nome torna o histórico de visitas repetidas anônimo.
Retenção por finalidade: Registre por quanto tempo cada campo é necessário e configure a exclusão de acordo. Inclua exportações, backups e sistemas de marketing conectados na revisão.
Direitos e responsabilidades do fornecedor: Atribua a responsabilidade pelas solicitações de acesso, correção e exclusão. Documente qual fornecedor processa quais registros e como as solicitações chegam aos sistemas downstream.
Nosso portal envia KPIs semanais sobre o uso do WiFi, incluindo dados demográficos dos usuários. Durante a avaliação, estabeleça se os resultados demográficos são agregados, quais campos de origem os apoiam e quais controles de coleta ou relatórios estão disponíveis.
Utilize nossas orientações de privacidade de dados de WiFi para WiFi visitantes juntamente com a avaliação da sua equipe de privacidade. Uma configuração de produto não substitui uma decisão documentada sobre necessidade e proporcionalidade.
Teste do visitante: Explique, em uma frase, por que você está coletando cada campo e o que acontece se o visitante recusar.
Se essa explicação exigir uma longa defesa, remova o campo ou reformule a jornada. O acesso público não deve se tornar uma desculpa para criar históricos comportamentais identificáveis que os visitantes não esperariam razoavelmente.
Requisitos setoriais para hotéis, varejo e escritórios
Encontre o seu tipo de local, teste primeiro a coluna de itens indispensáveis e, em seguida, avalie os riscos de atenção durante o piloto. Recursos desejáveis devem conquistar seu espaço resolvendo um problema operacional.
Requisitos do portal por tipo de local
| Tipo de local | Indispensável | Desejável | Fique atento a |
|---|---|---|---|
| Hotéis | Portal personalizado com marca, roaming para hóspedes recorrentes, redes separadas para hóspedes e funcionários | Páginas de boas-vindas em múltiplos idiomas | Dispositivos legados incompatíveis com segurança moderna |
| Bares e restaurantes | Acesso rápido por clique ou login social, sessões com limite de tempo | Captura de CRM com consentimento (opt-in) | Limites de sessão que causem frustração a clientes frequentes |
| Varejo e shopping centers | Análise de fluxo de visitantes com o devido consentimento | Jornadas de marketing baseadas na frequência de visitas | Análises que excedam o consentimento concedido |
| Centros de transporte | Integração rápida para sessões curtas, páginas em múltiplos idiomas | Passpoint para passageiros diários | Transição de pontos de acesso em horários de pico |
| Escritórios corporativos | Acesso de funcionários via 802.1X ou certificado, portal separado para visitantes | Sincronização com diretório e revogação imediata | Senhas de funcionários inseridas no portal de visitantes |
| Saúde | Isolamento pré-autenticação e redes clínicas segmentadas | Análises de visitantes separadas dos dados clínicos | Qualquer rota de um portal aberto para sistemas clínicos |
Os hotéis precisam de uma integração reconhecível e de movimentação confiável entre quartos e áreas comuns. Bares e restaurantes devem priorizar jornadas de entrada curtas e evitar tempos de limite de sessão que interrompam repetidamente clientes frequentes.
As equipes de varejo precisam concordar sobre o significado de suas medições de fluxo de pessoas antes de comissionar jornadas de marketing. Os operadores de transporte devem testar clientes em movimento e visitas curtas, não apenas conexões estacionárias ao lado de um ponto de acesso.
Adapte a jornada ao perfil do usuário
Nosso plano Connect inclui um portal cativo seguro e páginas de destino personalizadas em 25 idiomas suportados. A apresentação em vários idiomas é especialmente útil para hotéis e locais de transporte, desde que os termos e as informações de privacidade também permaneçam compreensíveis.
Nosso portal pode utilizar o logotipo, as cores e as opções de login do local. Isso torna a página reconhecível, mas a equipe nunca deve descrever a identidade visual como prova de que uma rede é autêntica.
Os escritórios precisam de um processo de autenticação de funcionários que não direcione os colaboradores para um formulário de visitante. Operadores de saúde devem tratar qualquer serviço clínico acessível a partir do caminho de visitante como um piloto com falha, independentemente do desempenho da jornada do visitante.
Use cenários para resolver prioridades concorrentes
Considere um hotel hipotético com um centro de convenções. A lista de itens indispensáveis deve guiar a decisão: teste o roaming dos quartos para o centro de convenções, a separação da rede de colaboradores e a chegada simultânea de visitantes antes de escolher recursos adicionais de marketing. Submeta equipamentos de apresentação antigos ao processo de alternância para contingência.
Para um shopping center hipotético com várias unidades independentes, a coluna de pontos de atenção merece cuidado especial. Defina se os lojistas recebem relatórios agregados ou contatos identificáveis, estabeleça a finalidade permitida para cada transferência e verifique se recusar o marketing não impede o acesso básico.
Escolha o Modelo de Portal Ideal para o Seu Local
Escolha o software de portal cativo considerando o tráfego de maior risco no local, e não a aparência de sua página de boas-vindas. Use os requisitos do local para definir seus critérios de rejeição antes de comparar os planos.
Um local de espaço único com um controlador adequado e necessidades simples de visitantes pode começar de forma nativa no controlador. Uma rede que precisa de jornadas consistentes e captura de CRM com consentimento tem um argumento mais forte para a nuvem hospedada. Dispositivos gerenciados de funcionários exigem acesso baseado em identidade junto com um serviço separado para visitantes; ambientes clínicos e de pagamento precisam ter suas fronteiras de rede resolvidas antes da personalização do portal.
Compare o compromisso comercial
Nossos planos de WiFi para visitantesWiFi são Connect, Capture e Engage. O Capture adiciona captura de dados próprios, integração com CRM, relatórios analíticos detalhados, informações comportamentais, verificação de e-mail e suporte aos recursos do Connect.
Planos e preços para WiFi WiFi para visitantes
| Plano | Custo | Teste grátis | Perfil ideal |
|---|---|---|---|
| Connect | Gratuito | Plano gratuito contínuo, não é um teste por tempo determinado | WiFi básica para visitantes |
| Capture | Personalizado de acordo com as necessidades | 30 dias | Captação de visitantes com dados consentidos |
| Engage | Personalizado de acordo com as necessidades | 30 dias | Jornadas de marketing e Passpoint |
| WiFi para colaboradores e xPSK | Preço personalizado por portfólio, pontos de acesso e necessidades do provedor de identidade | Confirmar na proposta | Dispositivos de colaboradores gerenciados e acesso baseado em identidade |
Após o período de teste do Capture ou do Engage, você poderá continuar com o pacote escolhido ou migrar para o Connect. Inclua o esforço de integração, a responsabilidade operacional e os procedimentos de recuperação na sua decisão, e não apenas a assinatura.
Defina datas e evidências para o projeto piloto
Antes de começar, liste seus locais, modelos de controlador, firmware, provedor de identidade e campos de dados propostos. Atribua um responsável nomeado e uma data real no calendário para cada teste de aceitação.
- Antes da configuração: Registre os limites de rede existentes e acorde os destinos proibidos.
- Na ativação piloto: Teste o isolamento pré-autenticação e todos os métodos de login pretendidos.
- Durante a demanda representativa: Capture o tempo de acesso, falhas, resultados de roaming e comportamento de aplicação de políticas.
- Antes da aprovação final: Exercite as restrições do jardim murado (walled garden), revogue uma conta ativa e verifique os logs resultantes.
- Antes do término do teste: Revise cada campo coletado usando o teste de visitante e documente o plano selecionado.
Mantenha capturas de tela das configurações, registros de autenticação e resultados de testes juntos para que outro administrador possa reproduzir o resultado. Registre exceções não resolvidas explicitamente, em vez de ocultá-las em um e-mail geral de aprovação.
Confirme o isolamento antes de entrar em operação. Se o login for bem-sucedido, mas a política de rede incorreta for aplicada em seguida, o portal não estará pronto para os visitantes.
A Purple oferece portais cativos para visitantes, acesso baseado em identidade e WiFi para colaboradores WiFi em uma única plataforma em nuvem. Visite Purple para avaliar o modelo de acesso ideal para seus controladores e planejar um teste focado em isolamento, autenticação, revogação e consentimento, e não apenas no design da splash page.