I consueti suggerimenti sui software per portale captive partono dalla schermata sbagliata: scegliere una pagina di login personalizzata, aggiungere l'accesso tramite social e collegare il proprio CRM. È opportuno iniziare invece da ciò che un dispositivo ospite può raggiungere prima di effettuare il login. Una pagina di benvenuto curata non risolve i problemi di una rete aziendale esposta, di un collegamento wireless non crittografato o delle autorizzazioni di marketing vincolate all'accesso a Internet.
Per i gestori di strutture nel Regno Unito, la scelta corretta unisce un onboarding pratico a una policy di rete applicabile e a una raccolta dati proporzionata. Valuti il software in base alla sua integrazione con il Suo controller, al suo comportamento in caso di errore e alle evidenze che può raccogliere durante un progetto pilota. Progetti la pagina solo dopo aver preso tali decisioni.
Panoramica delle opzioni per portale captive
Vi sono cinque modelli di implementazione da prendere in considerazione. Quattro ospitano un portale convenzionale in qualche posizione; il quinto, l'accesso basato sull'identità, può eliminare del tutto i login ripetuti dal browser. Ognuno di essi modifica chi gestisce l'autenticazione, dove vengono elaborate le informazioni degli ospiti e quanta manutenzione eredita il Suo team.
Confronto tra i modelli di implementazione del portale captive
| Modello | Dove viene eseguito il portale | Chi lo gestisce | Idoneità tipica |
|---|---|---|---|
| Portale cloud in hosting | Cloud del fornitore, raggiunto tramite il controller della struttura | Fornitore | Catene multi-sito che richiedono una rapida implementazione e analisi centralizzate |
| Portale nativo per controller | Controller wireless o access point | IT della struttura | Strutture a sito singolo con un controller esistente |
| Gateway o appliance in locale | Server locale o firewall in loco | IT della struttura | Siti che devono mantenere i dati degli ospiti in locale |
| Portale open-source self-hosted | Server gestito dall'operatore | Operatore o integratore | Team tecnici in grado di applicare patch e risolvere problemi |
| Accesso basato sull'identità (Passpoint, OpenRoaming) | Identità in cloud o back-end RADIUS | Fornitore e provider di identità | Visitatori abituali e dispositivi gestiti del personale |
Il cloud ospitato scambia il controllo dell'infrastruttura con la velocità di implementazione. I modelli centrali e la reportistica sono adatti alle catene, ma è necessario esaminare la posizione dei dati, le dipendenze dei controller e cosa succede quando il servizio cloud diventa irraggiungibile.
Un portale nativo del controller evita l'uso di un'ulteriore piattaforma di gestione. È un punto di partenza ragionevole quando il controller esistente fornisce già i metodi di accesso e i controlli di sessione di cui ha bisogno. I suoi limiti diventano solitamente evidenti quando sedi diverse necessitano di percorsi coerenti o di una reportistica consolidata.
La proprietà conta più delle etichette di hosting
Un gateway in locale può mantenere i dati degli ospiti a livello locale, a condizione che i relativi registri, backup e integrazioni siano configurati di conseguenza. Il Suo team diventa quindi responsabile di patching, certificati, capacità e ripristino. Un software open source self-hosted offre un controllo simile, ma una licenza gratuita non fornisce un addetto alla gestione degli incidenti.
Un portale convenzionale presenta in genere i termini, raccoglie le credenziali di identificazione richieste dalla policy di accesso, autorizza la sessione e reindirizza il visitatore. L'accettazione dei termini non costituisce una prova d'identità e il reindirizzamento non dimostra che il controller abbia applicato la policy corretta.
L'accesso basato sull'identità modifica questo percorso. Il quesito operativo fondamentale diventa chi rilascia, gestisce e revoca le credenziali di accesso, piuttosto che chi modifica la pagina iniziale.
Regola di acquisto: Scegliere il modello il cui guasto possa essere diagnosticato e risolto dal proprio team, e non quello con l'elenco di funzionalità più lungo.
Prima di selezionare il software per il portale captive, annoti:
- Le Sue sedi: Identifichi le policy condivise e le reali eccezioni locali.
- I Suoi controller: Registri modelli, firmware e accordi di gestione.
- Il Suo responsabile dell'assistenza: Indichi chi risponde quando gli ospiti riescono ad associarsi ma non riescono ad andare online.
I punti di vulnerabilità di un portale captive
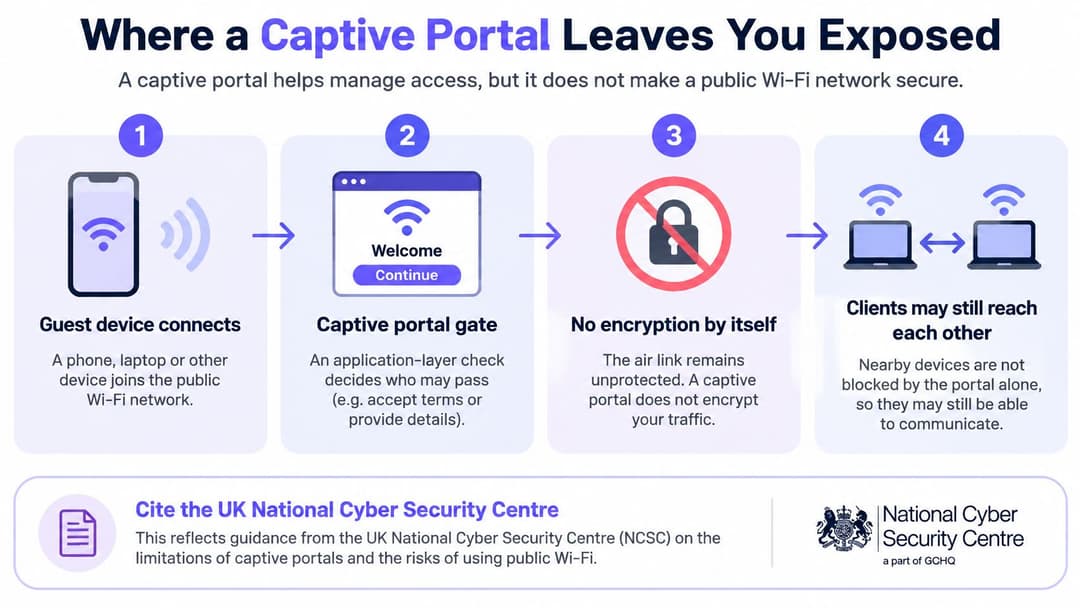
Un portale captive è un gate a livello di applicazione, non un meccanismo di crittografia. Decide se una sessione può procedere. Non protegge, di per sé, il collegamento radio né impedisce ai client adiacenti di comunicare.
La guida intelligente sul WiFi di Purple evidenzia l'avvertimento del National Cyber Security Centre del Regno Unito, secondo cui il WiFi pubblico tramite portale captive può esporre le workstation con garanzia privilegiata attraverso un percorso non sicuro verso un servizio di autenticazione locale. Tali dispositivi richiedono controlli compensativi, non la presunzione che il completamento dell'accesso renda la connessione sicura.
Limitare l'accesso prima di richiedere l'identità
Strutturare il percorso di accesso in modo deliberato:
Creare un VLAN di pre-autenticazione limitato. Collocare i dispositivi non autenticati in un segmento privo di accesso alle reti operative. Evitare di inserirli in un segmento ospiti generico confidando unicamente nel reindirizzamento del browser.
Consentire solo le dipendenze di onboarding. Autorizzare DHCP, DNS controllato ed endpoint del portale, oltre alle dipendenze strettamente necessarie per il flusso di autenticazione scelto. Eccezioni troppo ampie al walled garden possono inavvertitamente fornire un accesso a Internet utile prima dell'autorizzazione.
Autenticare tramite il servizio preposto. Utilizzare il portale o l'identity provider appropriato per il visitatore. Verificare che un login fallito o abbandonato mantenga le restrizioni sul dispositivo.
Applicare la politica autorizzata. Spostare la sessione nel relativo VLAN o ruolo equivalente, definendo regole di firewall esplicite e l'isolamento dei client dove necessario. Un'autenticazione riuscita non deve garantire l'accesso ai sistemi interni per impostazione predefinita.
Registrare la transizione. Tracciare l'esito dell'autenticazione, l'identificativo di sessione e l'assegnazione delle politiche. Questi registri devono consentire a un amministratore di distinguere un errore di login da un problema di applicazione del controller.
L'errore comune consiste nel testare solo se la splash page si carica. Una pagina perfettamente funzionante può trovarsi davanti a una rete di pre-autenticazione che raggiunge ancora stampanti, subnet del personale o l'amministrazione del controller.
Testare il percorso che utilizzerebbe un malintenzionato
Utilizzare un nuovo client privo di autorizzazioni memorizzate. Verificare i tentativi di connessione a servizi interni di riferimento prima dell'accesso, a seguito di un accesso non riuscito e dopo la scadenza della sessione; testare separatamente i dispositivi ospite adiacenti.
Per un MSP che desidera esaminare i rischi di intercettazione unitamente a questi controlli, le strategie di prevenzione MITM per MSP del monitoraggio Dark Web di GoSafe forniscono una risorsa di revisione complementare. Si raccomanda di tenere tale revisione separata dalle prove che attestano che il firewall e il controller in uso applichino l'isolamento.
Il criterio di accettazione è inequivocabile: un utente ospite non autenticato non deve poter accedere alla subnet del personale, alle stampanti o all'interfaccia di gestione. In caso contrario, interrompere il deployment e correggere i criteri di accesso.
Confronto tra crittografia e controlli d'identità
Crittografia e identità rispondono a domande diverse. La crittografia protegge la comunicazione sul collegamento wireless; l'identità stabilisce quale persona, account o dispositivo debba ricevere l'accesso. Un percorso di accesso comodo può non funzionare bene in nessuno dei due casi.
La panoramica sulla sicurezza del WiFi pubblicata da SQ Magazine attinge alla distinzione di Jisc tra OWE, che crittografa i frame wireless senza autenticazione dell'utente, e WPA3-Enterprise per l'autenticazione aziendale. Utilizzi tale distinzione quando confronta le opzioni, anziché trattare ogni metodo di accesso come un controllo di sicurezza equivalente.
Controlli di crittografia e identità per opzione di accesso
| Opzione di accesso | Cifra il collegamento wireless | Identifica l'utente | Credenziali del browser esposte |
|---|---|---|---|
| Portale di accesso diretto aperto | No | No | No |
| Portale aperto su WiFi con OWE | Sì, cifratura per singolo utente | No | No per accesso diretto |
| WPA3-Enterprise con 802.1X | Sì | Sì, per utente o dispositivo | No |
| Passpoint o OpenRoaming | Sì | Sì, tramite il provider di identità | No durante l'autenticazione di rete automatica |
| Portale con e-mail o social login | Solo se la WLAN sottostante fornisce la cifratura | Parzialmente, in base alla verifica | Sì, se viene digitata una password del provider di identità |
Un portale aperto a scorrimento (click-through) offre un percorso rapido, ma l'accettazione dei termini non stabilisce chi possiede il dispositivo. La tecnologia OWE aggiunge riservatezza senza però risolvere tale lacuna di identificazione.
WPA3-Enterprise con 802.1X supporta l'accesso legato a una persona o a un dispositivo. Il suo valore dipende da un'autenticazione configurata correttamente, dalla convalida di server affidabili e da un ciclo di vita per credenziali o certificati.
Passpoint e OpenRoaming supportano la connessione basata sull'identità tramite un provider. La registrazione iniziale richiede comunque un'attenta verifica, anche quando le connessioni successive non necessitano di credenziali nel browser.
La acquisizione dell'e-mail non corrisponde necessariamente a un'identità verificata. Per l'accesso tramite social network, occorre distinguere un reindirizzamento legittimo al provider da un portale che richiede ai visitatori di digitare la password del provider nel modulo della struttura. Rifiuti la raccolta di password non necessarie.
Misurare l'applicazione delle regole oltre alla praticità
Utilizzare la stessa combinazione di client e le medesime condizioni di rete durante il confronto dei fornitori. Includere i dispositivi più datati ed effettuare i test con accessi simultanei, anziché utilizzare solo il laptop di un amministratore su una rete vuota.
- Tempo medio di accesso: misurare dall'associazione all'accesso autorizzato al piano dati, e non semplicemente al rendering della pagina.
- Tasso di autenticazione non riuscita: separare l'abbandono da parte dell'utente, il rifiuto dell'identità e gli errori del controller.
- Esito riautenticazione in roaming: spostarsi tra i punti di accesso mantenendo una sessione attiva.
- Isolamento pre-autenticazione: verificare i percorsi bloccati, incluse le famiglie di indirizzi alternative.
- Latenza di applicazione della policy: verificare la rapidità con cui il controller applica un nuovo ruolo in presenza di richieste simultanee.
Utilizzare la guida alla sicurezza WiFi enterprise per inquadrare l'analisi dell'architettura generale, per poi richiedere i risultati dei test pilota per la propria infrastruttura.
Una connessione browser sicura alla pagina di login non sostituisce la crittografia e i controlli d'identità sulla connessione wireless.
Passpoint e OpenRoaming per i visitatori abituali
Un ospite che ritorna non dovrebbe dover completare lo stesso percorso del browser a ogni visita. Passpoint consente a un dispositivo compatibile e configurato di individuare e autenticarsi automaticamente a una rete adeguata. OpenRoaming estende tale approccio tramite l'identità federata tra le reti partecipanti.
Il vantaggio non risiede solo nel minor numero di clic. È possibile offrire una politica di accesso ripetibile senza dover addestrare i visitatori a inserire le credenziali in qualsiasi pagina appaia dopo la connessione al WiFi. La panoramica sul WiFi pubblico di Boldyn rafforza la distinzione sottostante: una maggiore capacità di connettività non risolve i problemi di onboarding debole, la segmentazione o le eccezioni legate ai dispositivi datati.
I nostri metodi di connessione WiFi per ospiti sono il portale captive, Passpoint e l'app Purple. Engage include tutte le funzionalità di Capture, oltre a percorsi di accesso personalizzati, comunicazioni su misura, analisi avanzate sul WiFi, integrazioni con suite complete, Passpoint e autenticazione dei profili, nonché opzioni di servizio completamente gestite. Valuti tali capacità rispetto a un percorso del visitatore abituale ben definito, anziché considerarle come etichette di piani intercambiabili.
Verificare l'integrazione del controller
La nostra piattaforma indipendente dall'hardware funziona sugli access point già presenti nelle sedi. La compatibilità dipende comunque dal supporto del controller per RADIUS, modifica dell'autorizzazione e walled garden.
- RADIUS: verificare gli scambi di autenticazione e accounting, inclusi gli attributi di policy rispettati dal controller.
- Modifica dell'autorizzazione: verificare se una sessione attiva può essere disconnessa o assegnata a una policy modificata. Una modifica nella directory è utile solo se ne consegue l'applicazione effettiva.
- Walled garden: consentire le dipendenze di registrazione e autenticazione senza permettere la navigazione non correlata prima dell'autorizzazione.
Per le implementazioni destinate al personale, inserisca Entra ID, Google Workspace e Okta nella checklist di integrazione, ove pertinente. Verifichi il provisioning e la revoca per la fonte di identità prescelta, inclusi gli utenti disabilitati, l'appartenenza a gruppi rimossa e i dispositivi già connessi.
La nostra Passpoint panoramica è un utile punto di partenza per definire il percorso di connessione. La prova rimane un test di registrazione, visita di ritorno e revoca riuscito sul Suo controller.
Mantenere una soluzione di fallback pianificata
Alcuni visitatori non disporranno di un profilo o di un dispositivo compatibile. Fornisca un portale di fallback chiaramente identificato con la propria policy per gli ospiti, piuttosto che indebolire la rete basata sull'identità per gestire ogni eccezione.
Ad esempio, un hotel può offrire la riconnessione automatica agli ospiti registrati che ritornano, indirizzando al contempo i visitatori che accedono per la prima volta a un breve percorso di onboarding. Le attrezzature per conferenze e i dispositivi più datati necessitano di una procedura di supporto esplicita, non di una password condivisa non documentata.
Prima di confermare, verifichi il supporto del controller, provi il walled garden e test un account revocato. Includa i riavvii del controller e la registrazione interrotta, in modo che il personale di reception sappia cosa fare quando la connessione automatica non si completa.
Privacy, consenso e analisi secondo la normativa del Regno Unito
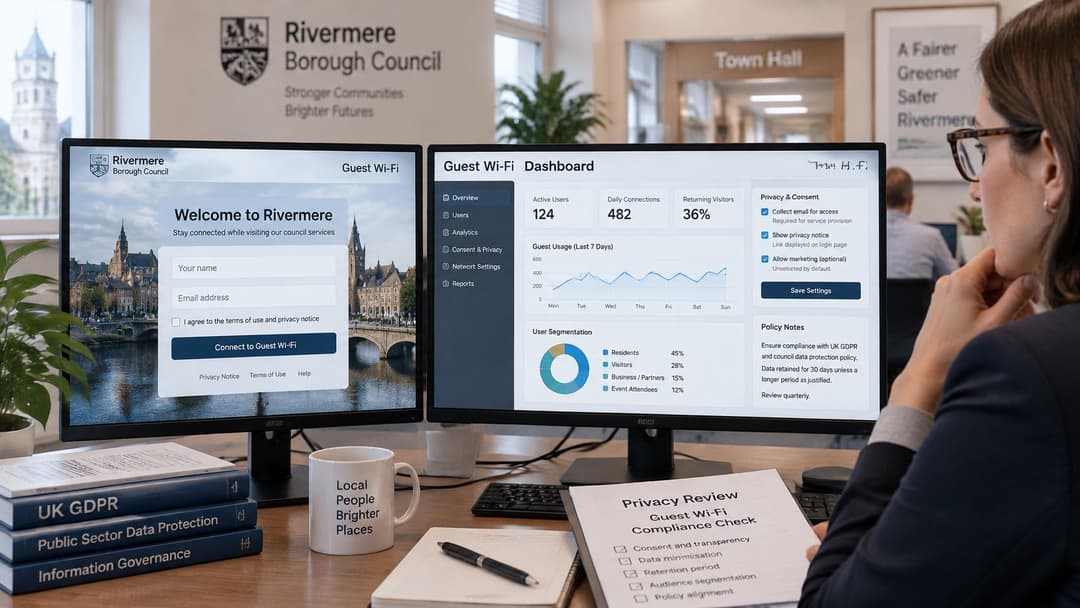
Un ente locale che misura l'utilizzo del WiFi e l'affluenza nel centro cittadino potrebbe monitorare sistematicamente un'area accessibile al pubblico, richiedendo potenzialmente una Valutazione d'Impatto sulla Protezione dei Dati, come spiegato nella guida agli appalti pubblici per gli enti locali riguardante il WiFi. Tale guida evidenzia inoltre la necessità di separare il consenso al marketing ai sensi del PECR dall'accettazione del servizio.
Non fare in modo che il pulsante di accesso a Internet funzioni anche da autorizzazione di marketing. Laddove il consenso sia richiesto, presenti una scelta separata e opzionale che non sia preselezionata, e consenta al visitatore di comprendere quali comunicazioni accetta di ricevere.
Assegnare a ciascun campo una finalità definita
Applicare queste regole prima di collegare il portale a un CRM:
Registro delle connessioni: Distinguere l'accettazione dei termini e le tempistiche delle sessioni dalle informazioni opzionali del profilo. Documentare la base giuridica per ciascuna finalità di trattamento invece di etichettare tutto come consenso.
Informazioni di marketing opzionali: Mantenere l'adesione all'email marketing separata dall'autenticazione. Un indirizzo email necessario per un flusso di lavoro di accesso non costituisce automaticamente un'autorizzazione all'invio di promozioni, e la destinazione in un CRM non stabilisce di per sé una base giuridica.
Misurazione anonima o aggregata: Prediligere queste opzioni laddove rispondano al requisito operativo. Non presupporre che la rimozione di un nome renda anonima la cronologia delle visite ripetute.
Conservazione per finalità: Indicare per iscritto per quanto tempo ciascun campo sia necessario e configurare la cancellazione di conseguenza. Includere nella revisione esportazioni, backup e sistemi di marketing collegati.
Diritti e responsabilità del fornitore: Assegnare la titolarità per le richieste di accesso, rettifica e cancellazione. Documentare quale fornitore elabora ciascun registro e in che modo le richieste raggiungono i sistemi a monte e a valle.
Il nostro portale invia KPI settimanali riguardanti l'uso del WiFi, inclusi i dati demografici degli utenti. Durante la valutazione, stabilisca se i dati demografici restituiti siano aggregati, quali campi di origine li supportino e quali controlli di raccolta o reportistica siano disponibili.
Utilizzi la nostra guida sulla privacy dei dati del WiFi per WiFi ospiti insieme alla valutazione del Suo team per la privacy. L'impostazione di un prodotto non sostituisce una decisione documentata in merito a necessità e proporzionalità.
Test per i visitatori: Spiegare, in una sola frase, il motivo per cui viene raccolto ciascun campo e cosa accade se il visitatore rifiuta di fornirlo.
Se tale spiegazione richiede una lunga difesa, rimuova il campo o riprogetti il percorso. L'accesso pubblico non dovrebbe diventare una scusa per creare cronologie comportamentali identificabili che i visitatori non si spetterebbero ragionevolmente.
Requisiti di settore per hotel, vendita al dettaglio e uffici
Trovi il Suo tipo di sede, testi prima la colonna indispensabili, quindi verifichi i rischi da monitorare durante il pilota. Le funzionalità opzionali dovrebbero guadagnarsi il posto risolvendo un problema operativo.
Requisiti del portale in base al tipo di sede
| Tipo di struttura | Indispensabile | Utile | Da monitorare |
|---|---|---|---|
| Hotel | Portale personalizzato, roaming per ospiti abituali, reti separate per ospiti e personale | Pagine di benvenuto multilingua | Dispositivi obsoleti che non supportano i moderni standard di sicurezza |
| Bar e ristoranti | Accesso rapido o tramite social, sessioni a tempo limitato | Acquisizione CRM con consenso (opt-in) | Limiti di sessione che scontentano i clienti abituali |
| Punti vendita e centri commerciali | Analisi dell'affluenza previa autorizzazione appropriata | Percorsi di marketing basati sulla frequenza delle visite | Analisi dei dati che vanno oltre il consenso fornito |
| Poli di trasporto | Onboarding rapido per sessioni brevi, pagine multilingua | Passpoint per i pendolari | Passaggio tra access point durante le ore di punta |
| Uffici aziendali | Accesso tramite 802.1X o certificati per il personale, portale visitatori separato | Sincronizzazione della directory e revoca immediata | Password del personale inserite nel portale ospiti |
| Strutture sanitarie | Isolamento pre-autenticazione e reti cliniche segmentate | Analisi dei dati ospiti separata dai dati clinici | Qualsiasi percorso da un portale aperto verso i sistemi clinici |
Gli hotel necessitano di un onboarding riconoscibile e di uno spostamento affidabile tra le camere e le aree comuni. Bar e ristoranti dovrebbero dare priorità a brevi percorsi di ingresso ed evitare timeout che interrompano ripetutamente i clienti abituali.
I team di vendita al dettaglio devono concordare il significato delle loro misurazioni dell'affluenza prima di commissionare percorsi di marketing. Gli operatori di trasporto dovrebbero testare i client in movimento e le visite brevi, non solo le connessioni stazionarie accanto a un access point.
Adattare il percorso all'utente
Il nostro piano Connect include un portale captive sicuro e splash page personalizzate in 25 lingue supportate. La presentazione multilingue è particolarmente utile per hotel e sedi di trasporto, a condizione che anche i termini e le informazioni sulla privacy rimangano comprensibili.
Il nostro portale può utilizzare il logo, i colori e le opzioni di accesso della struttura. Questo rende la pagina riconoscibile, ma il personale non deve mai indicare il branding come prova dell'autenticità di una rete.
Gli uffici necessitano di un processo di autenticazione del personale che non indirizzi i dipendenti a un modulo per i visitatori. Gli operatori sanitari dovrebbero considerare qualsiasi servizio clinico raggiungibile dal percorso ospiti come un pilot fallito, indipendentemente dalle prestazioni del percorso visitatori.
Utilizzare gli scenari per risolvere le priorità in conflitto
Consideri un ipotetico hotel dotato di centro congressi. La colonna dei requisiti indispensabili guida la decisione: testi il roaming tra camere e sale conferenze, la separazione del personale e gli arrivi simultanei degli ospiti prima di scegliere gli extra di marketing. Sottoponga le apparecchiature di presentazione più datate alla procedura di fallback.
Per un ipotetico centro commerciale con più unità indipendenti, la colonna relativa agli elementi da monitorare merita particolare attenzione. Definisca se i locatari ricevono report aggregati o contatti identificabili, stabilisca le finalità consentite per ciascun trasferimento e verifichi che il diniego al consenso di marketing non impedisca l'accesso di base.
Scegliere il modello di portale ideale per la propria sede
Scegliere il software del portale captive in base al traffico a più alto rischio della struttura, non all'aspetto della relativa pagina iniziale. Utilizzare i requisiti della sede per stabilire i propri criteri di esclusione prima di confrontare i diversi piani.
Una sede singola con un controller adeguato e le semplici esigenze di un ospite può iniziare in modalità controller-native. Una catena che necessita di percorsi coerenti e dell'acquisizione nel CRM previo consenso ha motivi più solidi per scegliere il cloud ospitato. I dispositivi gestiti dal personale richiedono un accesso basato sull'identità affiancato a un servizio separato per i visitatori; gli ambienti clinici e di pagamento devono definire i propri confini di rete prima di procedere alla personalizzazione del portale.
Confrontare l'impegno commerciale
I nostri piani per il WiFiWiFi per ospiti sono Connect, Capture ed Engage. Capture aggiunge alle funzionalità di Connect l'acquisizione di dati di prima parte, l'integrazione CRM, analisi dettagliate, informazioni comportamentali, la verifica delle e-mail e il supporto.
Piani e prezzi del WiFi per ospiti
| Piano | Costo | Prova gratuita | Soluzione ideale |
|---|---|---|---|
| Connect | Gratuito | Piano gratuito permanente, non una prova a tempo | Entry-level per WiFi per ospiti |
| Capture | Personalizzato in base ai requisiti | 30 giorni | Acquisizione ospiti con dati forniti previo consenso |
| Engage | Personalizzato in base ai requisiti | 30 giorni | Percorsi di marketing e Passpoint |
| WiFi per il personale e xPSK | Prezzo personalizzato in base al portfolio, agli access point e alle esigenze del provider di identità | Da confermare nella proposta | Dispositivi gestiti del personale e accesso basato sull'identità |
Al termine del periodo di prova di Capture o Engage, è possibile proseguire con il pacchetto scelto oppure passare a Connect. Nella decisione non ci si deve limitare al solo abbonamento, ma occorre includere l'impegno richiesto per l'integrazione, la gestione operativa e le procedure di ripristino.
Associare date ed evidenze al progetto pilota
Prima di iniziare, elenchi i Suoi siti, i modelli di controller, il firmware, il provider di identità e i campi dati proposti. Assegni un proprietario nominativo e una data effettiva a ciascun test di accettazione.
- Prima della configurazione: registrare i limiti di rete esistenti e concordare le destinazioni vietate.
- All'attivazione del progetto pilota: testare l'isolamento pre-autenticazione e ogni metodo di accesso previsto.
- In condizioni di domanda rappresentativa: acquisire tempi di accesso, errori, risultati di roaming e comportamento di applicazione delle policy.
- Prima dell'approvazione finale: verificare le restrizioni del walled garden, revocare un account attivo e controllare i log risultanti.
- Prima del termine del periodo di prova: esaminare ciascun campo raccolto utilizzando il test visitatori e documentare il piano selezionato.
Conservi insieme gli screenshot delle impostazioni, i record di autenticazione e i risultati dei test in modo che un altro amministratore possa riprodurre il risultato. Registri in modo esplicito le eccezioni non risolte invece di nasconderle in un'e-mail di approvazione generale.
Confermare l'isolamento prima di passare alla fase operativa. Se l'accesso va a buon fine ma vengono applicati criteri di rete errati, significa che il portale non è pronto per i visitatori.
Purple offre portali captive per ospiti, accesso basato sull'identità e WiFi del personale WiFi su un'unica piattaforma cloud. Visiti Purple per valutare il modello di accesso più adatto ai Suoi controller e pianificare una prova incentrata su isolamento, autenticazione, revoca e consenso, e non solo sul design della splash page.