
Despliegue de SCEP para la autenticación segura de BYOD y WiFi en educación superior
Esta guía técnica proporciona a arquitectos de red y directores de TI un plan agnóstico de proveedor para desplegar la inscripción de certificados basada en SCEP para proteger la red WiFi de educación superior. Detalla la transición de la vulnerable autenticación basada en contraseñas a EAP-TLS, centrándose en la incorporación escalable de BYOD y la integración con MDM.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Resumen ejecutivo
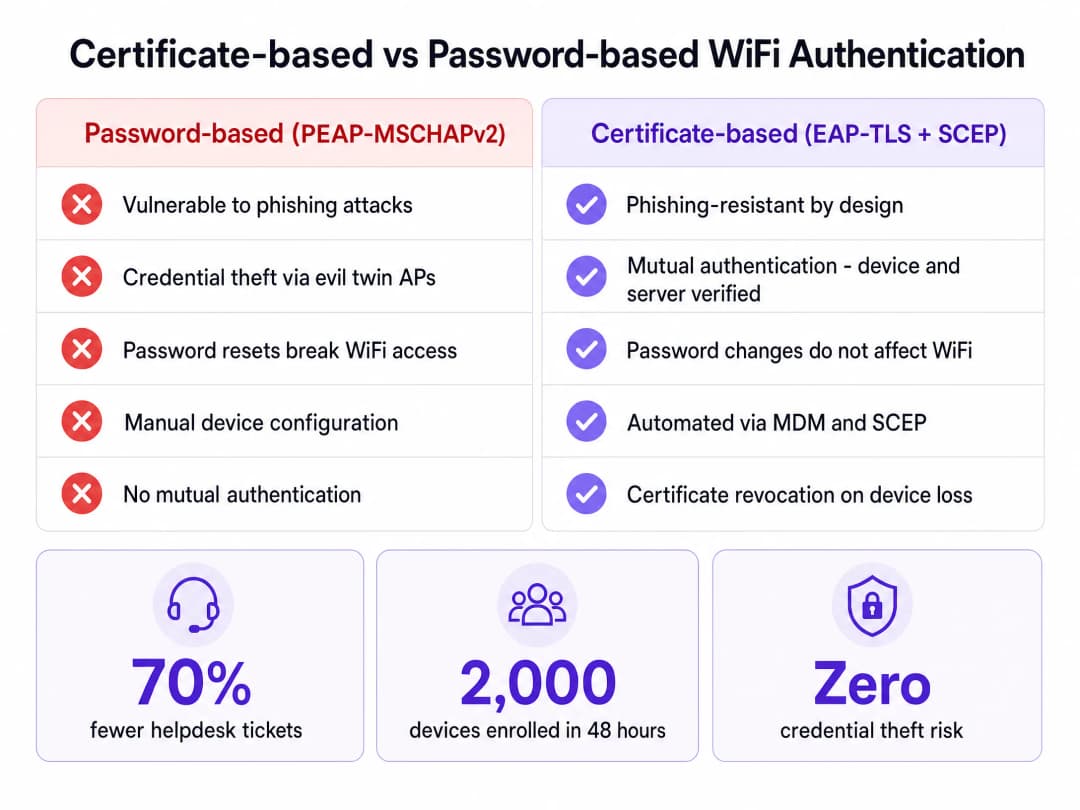
Para los equipos de TI de educación superior, el inicio del año académico trae consigo una prueba de esfuerzo inmediata. Miles de estudiantes llegan al campus con múltiples dispositivos no gestionados, esperando una conectividad instantánea y segura. Cuando las universidades dependen de la autenticación basada en contraseñas como PEAP-MSCHAPv2, esta afluencia se traduce de manera predecible en colas masivas en el servicio de soporte técnico, errores de configuración y graves vulnerabilidades al robo de credenciales mediante puntos de acceso "evil twin".
La solución arquitectónica para este desafío de escala y seguridad es la autenticación basada en certificados utilizando EAP-TLS. Para que la implementación de certificados sea viable en decenas de miles de terminales, las universidades deben implementar el Protocolo de Inscripción de Certificados Simple (SCEP). SCEP automatiza el aprovisionamiento de certificados digitales tanto en dispositivos gestionados mediante MDM como en dispositivos no gestionados de estudiantes a través de portales de incorporación de autoservicio. Esta guía detalla los requisitos técnicos para implementar SCEP en un entorno de educación superior, proporcionando pasos prácticos para eliminar los tickets de soporte técnico relacionados con contraseñas y proteger el perímetro del campus.
La arquitectura de la inscripción de certificados SCEP
La transición a una red WiFi basada en certificados requiere un cambio fundamental: pasar de validar el conocimiento del usuario (una contraseña) a validar la identidad del dispositivo (un certificado). El protocolo SCEP actúa como puente entre la capa de gestión de dispositivos y su Infraestructura de Clave Pública (PKI).
Componentes de infraestructura principales
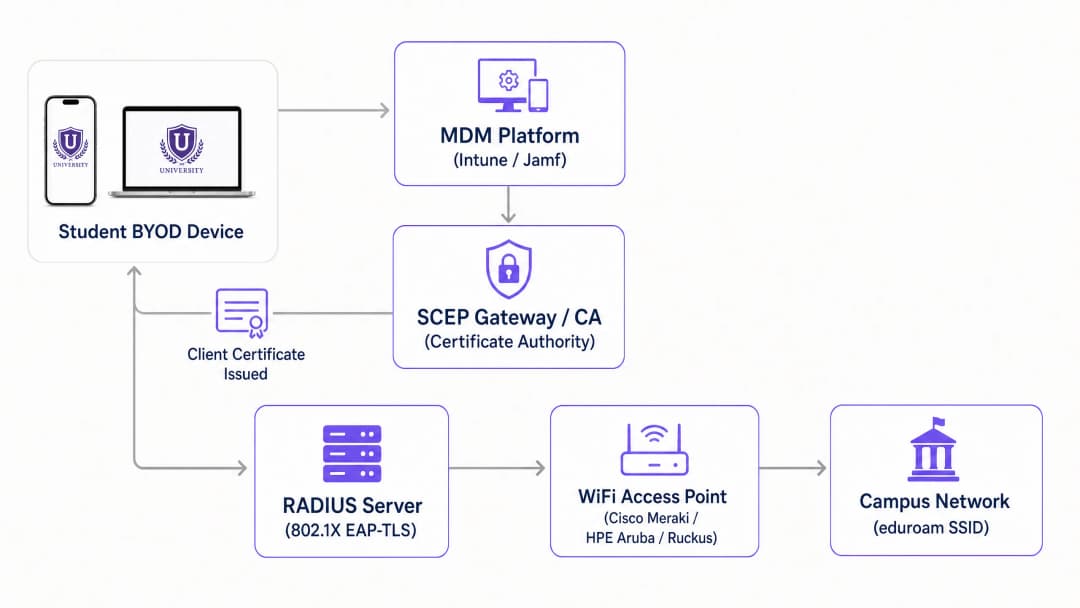
Una implementación de SCEP lista para producción requiere seis componentes integrados que funcionen en secuencia:
- Proveedor de identidad (IdP): El directorio autoritativo (Microsoft Entra ID, Okta o Google Workspace) que verifica la identidad del usuario antes de la emisión del certificado.
- Gestión de dispositivos móviles (MDM): Plataformas como Microsoft Intune o Jamf que envían la carga útil SCEP a los dispositivos propiedad de la institución.
- Autoridad de certificación (CA): El motor de PKI que firma y emite los certificados. Puede ser una implementación local de Microsoft ADCS o una capa PKI nativa de la nube.
- Puerta de enlace SCEP: El endpoint HTTP que recibe las Solicitudes de Firma de Certificados (CSR) de los dispositivos, valida la contraseña de desafío y reenvía la solicitud a la CA.
- Servidor RADIUS: El servidor de autenticación que evalúa el certificado de cliente presentado frente a las políticas de acceso a la red durante el intercambio 802.1X EAP-TLS.
- Red de acceso inalámbrico: Los puntos de acceso físicos (Cisco Meraki, HPE Aruba, Ruckus o Juniper Mist) configurados para aplicar la autenticación 802.1X.
El flujo de inscripción SCEP
El proceso de inscripción se ejecuta sin intervención del usuario en los dispositivos gestionados. La plataforma MDM envía un perfil de configuración que contiene la URL de la puerta de enlace SCEP y una contraseña de desafío generada dinámicamente. El dispositivo genera una clave privada de forma local y construye una CSR. A continuación, transmite esta CSR a la puerta de enlace SCEP a través de HTTP.
La puerta de enlace intercepta la solicitud y valida la contraseña de desafío frente a la API del MDM para confirmar que el dispositivo está autorizado. Una vez verificado, la puerta de enlace reenvía la CSR a la CA. La CA firma el certificado y lo devuelve al dispositivo a través de la puerta de enlace. La clave privada nunca sale del endpoint, lo que garantiza la integridad criptográfica.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación: Una estrategia de despliegue por fases
El despliegue de SCEP requiere una secuencia precisa. Las dependencias de los perfiles implican que la ejecución de estos pasos fuera de orden provocará fallos de autenticación.
Paso 1: Sincronización de directorios y políticas de grupo
Antes de trabajar con certificados, asegúrese de que su almacén de identidades esté limpio. Cree grupos de seguridad independientes para estudiantes, personal y profesores en Microsoft Entra ID o Active Directory. Su servidor RADIUS utilizará estas pertenencias a grupos, incrustadas como nombres alternativos de sujeto (SAN) en los certificados, para asignar dinámicamente los dispositivos a las VLAN correctas.
Paso 2: Configuración de la PKI y la puerta de enlace SCEP
Establezca su jerarquía de CA. Si opta por una infraestructura local, despliegue una CA raíz fuera de línea y una CA emisora en línea. Para los entornos de educación superior que buscan reducir el espacio de infraestructura, las soluciones de PKI en la nube ofrecen una gran simplicidad operativa. Configure la puerta de enlace SCEP para comunicarse con su CA y exponga el endpoint de inscripción al segmento de red donde se conectarán inicialmente los dispositivos.
Paso 3: Integración del servidor RADIUS
Importe el certificado de la CA emisora en el almacén de certificados de confianza de su servidor RADIUS. Configure el protocolo de autenticación estrictamente en EAP-TLS. Defina políticas de red que mapeen los atributos del certificado (como el nombre principal de usuario) con atributos de retorno de VLAN específicos, permitiendo la microsegmentación en todo el campus.
Paso 4: Secuenciación de perfiles de MDM
Para los dispositivos propiedad de la institución gestionados por Intune o Jamf, el orden de despliegue de los perfiles es fundamental. Debe desplegar los perfiles exactamente en este orden:
- Perfil de certificado de confianza: Distribuye el certificado de la CA raíz para establecer la confianza.
- Perfil de certificado SCEP: Dirige al dispositivo a la puerta de enlace para obtener su certificado de cliente.
- Perfil de WiFi: Configura el SSID para utilizar WPA3-Enterprise con EAP-TLS, haciendo referencia explícita al certificado adquirido en el paso anterior.
Paso 5: Registro de autoservicio para BYOD
Los estudiantes no instalarán manualmente los certificados en sus dispositivos personales. Debe proporcionar una vía de incorporación automatizada. Despliegue un SSID abierto que restrinja el tráfico exclusivamente al Captive Portal y a la pasarela SCEP. Cuando un estudiante se conecta, el portal le solicita que se autentique mediante Single Sign-On utilizando sus credenciales universitarias. Una vez realizada la autenticación con éxito, el portal suministra el payload SCEP al dispositivo. Purple integra este flujo de incorporación directamente en la experiencia del Captive Portal, lo que permite a los estudiantes completar el registro en menos de dos minutos sin intervención del departamento de TI.
Buenas prácticas y mitigación de riesgos
La transición a EAP-TLS elimina el robo de credenciales, pero introduce nuevas consideraciones operativas. Los arquitectos de red deben anticiparse a los eventos de escala y de ciclo de vida.
Planificación de la capacidad de RADIUS
La sobrecarga computacional de la validación de certificados EAP-TLS es significativamente mayor que la comprobación de contraseñas PEAP. Durante la primera semana del trimestre, miles de dispositivos intentarán autenticarse simultáneamente. Es probable que un único nodo RADIUS agote sus recursos y descarte solicitudes, lo que provocará fallos de conexión generalizados. Debe implementar el equilibrio de carga entre varios nodos RADIUS y aumentar el tiempo de espera de autenticación en sus puntos de acceso a al menos cinco segundos para dar cabida a los picos de latencia.
Gestión del ciclo de vida de los certificados
Los certificados para los dispositivos de los estudiantes deben tener normalmente un periodo de validez de uno a dos años. Esta duración cubre el ciclo académico a la vez que limita la exposición si un dispositivo se ve comprometido. Fundamentalmente, debe implementar un mecanismo de revocación sólido. Cuando un estudiante se gradúe o denuncie la pérdida de un dispositivo, el certificado debe revocarse inmediatamente. Asegúrese de que su CA publique una Lista de Revocación de Certificados (CRL) o gestione un respondedor del Protocolo de Estado de Certificados en Línea (OCSP), y configure su servidor RADIUS para comprobar el estado de revocación en cada intento de autenticación.
Gestión de dispositivos IoT sin pantalla
Las Smart TV, las videoconsolas y las impresoras inalámbricas de las residencias de estudiantes carecen de los suplicantes 802.1X nativos necesarios para el registro SCEP. Para estos dispositivos, implemente el Bypass de Autenticación MAC (MAB). Proporcione un portal de registro de dispositivos de autoservicio donde los estudiantes puedan registrar las direcciones MAC de su hardware IoT. A continuación, el sistema de Control de Acceso a la Red (NAC) autentica estas direcciones registradas y las ubica en la VLAN de estudiantes adecuada.
Escuche el informe técnico
Para profundizar en la arquitectura y en los escenarios de despliegue reales, escuche nuestro podcast de informe técnico de 10 minutos.
ROI e impacto empresarial
La justificación empresarial para el despliegue de SCEP en la educación superior se basa en dos pilares: la postura de seguridad y la eficiencia operativa.
Desde una perspectiva de seguridad, EAP-TLS proporciona autenticación mutua. El dispositivo verifica el certificado del servidor RADIUS antes de transmitir cualquier dato, lo que mitiga por completo el riesgo de que puntos de acceso duplicados maliciosos (evil twins) capturen credenciales. Esta arquitectura se alinea con los principios de zero-trust, garantizando que solo los dispositivos verificados criptográficamente accedan a la red del campus.
Operativamente, desvincular la autenticación de la WiFi de las contraseñas del directorio genera un retorno financiero inmediato. Cuando una universidad obliga a restablecer las contraseñas cada 90 días, los estudiantes que utilizan PEAP deben actualizar sus credenciales en cada dispositivo. Inevitablemente, muchos no lo consiguen, lo que provoca un aumento en los tickets de soporte. Con SCEP y EAP-TLS, el certificado sigue siendo válido independientemente de los cambios de contraseña. Las universidades que despliegan la incorporación automatizada de certificados reportan de manera constante una reducción de hasta el 70% en los tickets de soporte relacionados con la WiFi durante los períodos pico, lo que permite al personal de TI centrarse en iniciativas estratégicas en lugar de resolver problemas básicos de conectividad.
Definiciones clave
SCEP (Simple Certificate Enrollment Protocol)
Un protocolo que automatiza la solicitud y emisión de certificados digitales a dispositivos de red sin intervención manual.
Esencial para escalar los despliegues de EAP-TLS, ya que permite a los MDM y a los portales de incorporación suministrar certificados a decenas de miles de dispositivos de estudiantes de forma fluida.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
El método de autenticación 802.1X más seguro, que requiere un certificado tanto en el lado del servidor como en el del cliente para la autenticación mutua.
Sustituye a los protocolos vulnerables basados en contraseñas como PEAP, eliminando el riesgo de robo de credenciales a través de puntos de acceso falsos ("evil twin").
MDM (Mobile Device Management)
Plataformas de software como Microsoft Intune o Jamf utilizadas para administrar y proteger los dispositivos propiedad de la institución.
Se utiliza para enviar de forma silenciosa paquetes SCEP y perfiles WiFi a los dispositivos gestionados, garantizando que estén configurados para el acceso a la red antes de su despliegue.
CSR (Certificate Signing Request)
Un bloque de texto codificado generado por el dispositivo cliente que contiene la clave pública y la información de identidad, enviado a la CA para solicitar un certificado.
En un flujo de trabajo SCEP, el dispositivo genera la clave privada localmente y envía únicamente la CSR a la pasarela, garantizando que la clave privada permanezca segura en el dispositivo final de trayecto.
RADIUS (Remote Authentication Dial-In User Service)
El protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad.
El servidor que evalúa el certificado de cliente presentado por el dispositivo durante el intercambio 802.1X y dicta la asignación de VLAN.
Ataque Evil Twin
Un exploit de seguridad en el que un atacante configura un punto de acceso no autorizado con el mismo SSID que la red legítima para interceptar las credenciales de los usuarios.
EAP-TLS evita esto porque el dispositivo cliente verifica el certificado del servidor RADIUS antes de transmitir cualquier dato; si el atacante no dispone del certificado de servidor de confianza, la conexión se interrumpe.
MAB (MAC Authentication Bypass)
Un método de autenticación alternativo que utiliza la dirección MAC de un dispositivo como su credencial.
Necesario para la incorporación de dispositivos IoT sin pantalla (como consolas de videojuegos) en residencias universitarias que no admiten 802.1X o SCEP.
CRL (Certificate Revocation List)
Una lista publicada por la Autoridad de Certificación que contiene los números de serie de los certificados que han sido invalidados antes de su fecha de caducidad.
Crucial para la seguridad de la red; el servidor RADIUS debe comprobar la CRL para garantizar que a los dispositivos robados o a los estudiantes graduados se les deniegue el acceso de inmediato.
Ejemplos prácticos
Una universidad con 20 000 estudiantes está migrando de PEAP-MSCHAPv2 a EAP-TLS. Utilizan Microsoft Intune para 3000 portátiles Windows propiedad de la universidad, pero los 45 000 dispositivos restantes son BYOD de estudiantes (teléfonos, tabletas, portátiles personales). ¿Cómo deberían diseñar la arquitectura de despliegue de certificados para garantizar que todos los dispositivos puedan autenticarse el primer día del trimestre?
La universidad debe implementar una estrategia de inscripción bifurcada. Para los 3000 portátiles gestionados por Intune, el equipo de TI configura un perfil de certificado SCEP dentro de Intune, enviando de forma silenciosa la URL de la pasarela y la contraseña de desafío a los dispositivos. Para los 45 000 dispositivos BYOD, despliegan un SSID de incorporación abierto que restringe el tráfico a un Captive Portal de autoservicio y a la pasarela SCEP. Los estudiantes se conectan al SSID de incorporación, se autentican mediante SSO SAML contra Microsoft Entra ID y descargan un paquete de configuración que activa la inscripción SCEP. Una vez instalado el certificado, el dispositivo se asocia automáticamente al SSID seguro "eduroam" mediante EAP-TLS.
Durante la primera semana del trimestre, el soporte técnico de una universidad recibe informes de que los estudiantes pueden conectarse a la red WiFi con sus portátiles, pero sus altavoces inteligentes y consolas de videojuegos en las residencias no pueden conectarse a la red 802.1X. ¿Cómo debería resolver esto el arquitecto de red?
El arquitecto debe implementar el bypass de autenticación MAC (MAB) para dispositivos sin pantalla ("headless"). Dado que los altavoces inteligentes y las consolas carecen de suplicantes 802.1X, no pueden procesar paquetes SCEP ni presentar certificados de cliente. La universidad debe desplegar un portal de registro de dispositivos de autoservicio donde los estudiantes inicien sesión con sus credenciales universitarias e introduzcan las direcciones MAC de sus dispositivos IoT. El servidor RADIUS se configura para aceptar estas direcciones MAC registradas a través de MAB y asignarlas a la VLAN por habitación específica del estudiante.
Preguntas de práctica
Q1. Su universidad está implementando EAP-TLS. Ha configurado la pasarela SCEP y los perfiles de MDM. Sin embargo, cuando los dispositivos de prueba intentan conectarse al SSID seguro, la conexión falla de forma silenciosa. Los registros de RADIUS muestran que el certificado de cliente es válido, pero el dispositivo rechaza al servidor. ¿Cuál es el error de configuración más probable?
Sugerencia: Tenga en cuenta los requisitos para la autenticación mutua y lo que necesita el dispositivo para confiar en el servidor.
Ver respuesta modelo
Es probable que el perfil de certificado de confianza del MDM falte o esté mal configurado. En EAP-TLS, la autenticación mutua requiere que el dispositivo verifique el certificado del servidor RADIUS. Si el dispositivo no tiene el certificado de la CA raíz instalado en su almacén de confianza, no podrá validar el certificado del servidor y cortará la conexión para evitar un posible ataque Evil Twin.
Q2. Un estudiante informa de que su ordenador portátil, que se registró correctamente a través del portal BYOD y tiene un certificado de cliente válido, ya no puede acceder a la red después de haber cambiado la contraseña del directorio de la universidad. ¿Qué fallo de arquitectura indica esto?
Sugerencia: La autenticación EAP-TLS se basa exclusivamente en el certificado, no en la contraseña.
Ver respuesta modelo
Esto indica que la red no está utilizando realmente EAP-TLS, sino que probablemente esté recurriendo a PEAP-MSCHAPv2 u otro protocolo basado en contraseñas. Si está configurado un verdadero EAP-TLS, el servidor RADIUS valida la firma criptográfica del certificado, desvinculando por completo el acceso a la red de la contraseña del directorio. El arquitecto de red debe aplicar políticas estrictas de EAP-TLS en el servidor RADIUS y desactivar los protocolos alternativos de reserva.
Q3. Durante la primera semana del periodo lectivo, los servidores RADIUS experimentan un alto uso de CPU y errores de tiempo de espera intermitentes, lo que provoca fallos de autenticación generalizados. Los servidores están correctamente dimensionados para el número total de sesiones simultáneas. ¿Qué está provocando estos tiempos de espera?
Sugerencia: Considere la diferencia en la sobrecarga computacional entre comprobar una contraseña y validar una cadena de certificados durante la fase de conexión inicial.
Ver respuesta modelo
Los tiempos de espera se deben a la elevada sobrecarga computacional de los intercambios criptográficos de EAP-TLS durante la avalancha inicial de autenticaciones de los estudiantes que regresan. El arquitecto debe aumentar el valor del tiempo de espera de RADIUS en los puntos de acceso inalámbrico (por ejemplo, Cisco Meraki o HPE Aruba) a al menos 5 segundos para absorber la latencia, y asegurarse de que el equilibrio de carga distribuya uniformemente las solicitudes iniciales de autenticación completa entre todos los nodos RADIUS.
Continúe leyendo esta serie
Guía de administración de redes para configurar la autenticación RADIUS en WiFi de invitados
Una referencia técnica completa para administradores de redes sobre el despliegue de la autenticación RADIUS para WiFi de invitados. Cubre la arquitectura, los pasos de configuración independientes del fabricante, las mejores prácticas de seguridad y la resolución de problemas comunes en el despliegue.
Implementación de SCEP para WiFi 802.1X y BYOD seguro en educación superior
Esta guía técnica detalla cómo los equipos de TI de educación superior pueden automatizar el registro de certificados 802.1X para miles de dispositivos BYOD utilizando SCEP. Cubre la arquitectura, las ventajas de seguridad y los pasos prácticos de despliegue para sustituir el registro manual por un modelo de acceso a la red seguro y sin intervención.
Configuring RADIUS Authentication for Guest and Staff WiFi Networks
Esta guía de referencia técnica describe la arquitectura, configuración y despliegue de la autenticación RADIUS para redes WiFi empresariales de invitados y de personal. Proporciona a los arquitectos de redes y responsables de TI los protocolos exactos, los estándares de seguridad y las metodologías de resolución de problemas necesarios para crear sistemas de control de acceso inalámbrico seguros y escalables.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.