
Implantando SCEP para Autenticação WiFi e BYOD Segura no Ensino Superior
Este guia técnico oferece aos arquitetos de rede e gerentes de TI um modelo neutro de fornecedor para implantar o registro de certificados baseado em SCEP para proteger o WiFi no ensino superior. Ele detalha a transição da vulnerável autenticação baseada em senha para o EAP-TLS, concentrando-se na integração escalável de BYOD e MDM.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →
Resumo Executivo
Para as equipes de TI do ensino superior, o início do ano letivo traz um teste de estresse imediato. Milhares de estudantes chegam ao campus com múltiplos dispositivos não gerenciados, esperando conectividade instantânea e segura. Quando as universidades dependem de autenticação baseada em senha como PEAP-MSCHAPv2, essa entrada previsivelmente resulta em filas enormes no suporte, erros de configuração e vulnerabilidades graves de roubo de credenciais via access points do tipo "evil twin".
A solução arquitetônica para esse desafio de escala e segurança é a autenticação baseada em certificado usando EAP-TLS. Para tornar a implantação de certificados viável em dezenas de milhares de endpoints, as universidades devem implementar o Simple Certificate Enrollment Protocol (SCEP). O SCEP automatiza o provisionamento de certificados digitais para dispositivos gerenciados via MDM e para dispositivos não gerenciados de estudantes por meio de portais de autoatendimento. Este guia detalha os requisitos técnicos para implantar o SCEP em um ambiente de ensino superior, fornecendo etapas práticas para eliminar chamados de suporte relacionados a senhas e proteger o perímetro do campus.
A Arquitetura do Registro de Certificados SCEP
A transição para o WiFi baseado em certificado exige uma mudança fundamental da validação do conhecimento do usuário (uma senha) para a validação da identidade do dispositivo (um certificado). O protocolo SCEP atua como a ponte entre a camada de gerenciamento de dispositivos e a sua Infraestrutura de Chaves Públicas (PKI).
Componentes de Infraestrutura Essenciais
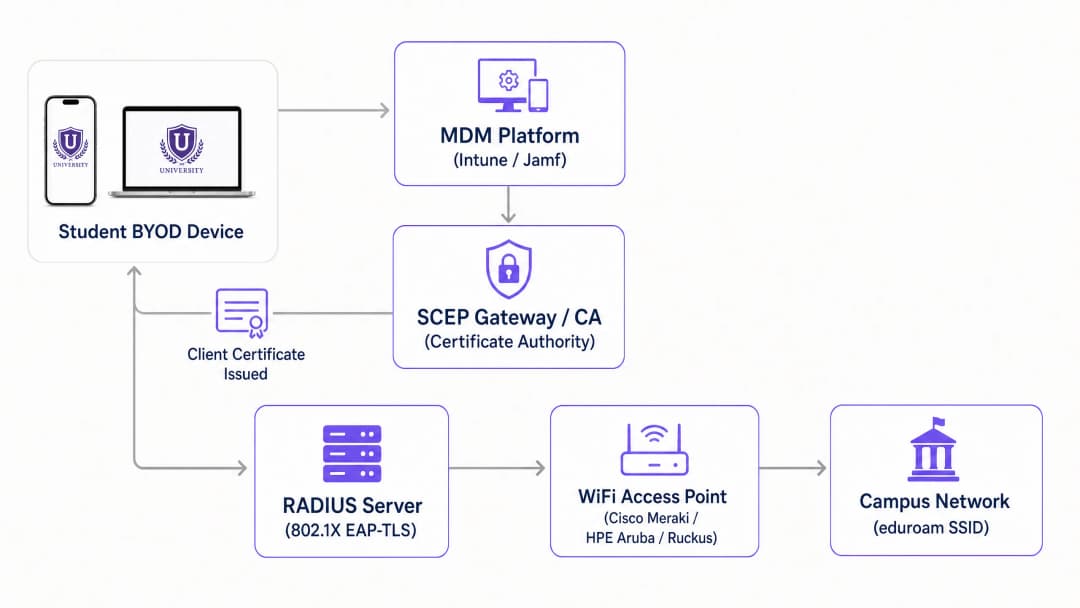
Uma implantação do SCEP pronta para produção requer seis componentes integrados trabalhando em sequência:
- Provedor de Identidade (IdP): O diretório autoritativo (Microsoft Entra ID, Okta ou Google Workspace) que verifica a identidade do usuário antes da emissão do certificado.
- Gerenciamento de Dispositivos Móveis (MDM): Plataformas como Microsoft Intune ou Jamf que enviam a carga de dados do SCEP para dispositivos de propriedade da instituição.
- Autoridade Certificadora (CA): O mecanismo de PKI que assina e emite os certificados. Isso pode ser uma implantação local do Microsoft ADCS ou uma sobreposição de PKI nativa em nuvem.
- Gateway SCEP: O endpoint HTTP que recebe as solicitações de assinatura de certificado (CSRs) dos dispositivos, valida a senha de desafio e encaminha a solicitação para a CA.
- Servidor RADIUS: O servidor de autenticação que avalia o certificado de cliente apresentado em relação às políticas de acesso à rede durante a troca de mensagens 802.1X EAP-TLS.
- Rede de Acesso Sem Fio: Os access points físicos (Cisco Meraki, HPE Aruba, Ruckus ou Juniper Mist) configurados para aplicar a autenticação 802.1X.
O Fluxo de Registro SCEP
O processo de registro é executado sem intervenção do usuário em dispositivos gerenciados. A plataforma MDM envia um perfil de configuração contendo a URL do gateway SCEP e uma senha de desafio gerada dinamicamente. O dispositivo gera uma chave privada localmente e constrói uma CSR. Em seguida, ele transmite essa CSR para o gateway SCEP via HTTP.
O gateway intercepta a solicitação e valida a senha de desafio junto à API do MDM para confirmar que o dispositivo está autorizado. Uma vez verificado, o gateway encaminha a CSR para a CA. A CA assina o certificado e o retorna ao dispositivo através do gateway. A chave privada nunca sai do endpoint, garantindo a integridade criptográfica.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação: Uma Estratégia de Implantação em Fases
A implantação do SCEP exige um sequenciamento preciso. Devido às dependências de perfil, executar essas etapas fora de ordem resultará em falhas de autenticação.
Passo 1: Sincronização de Diretório e Política de Grupo
Antes de mexer nos certificados, garanta que seu repositório de identidade esteja limpo. Crie grupos de segurança distintos para alunos, funcionários e professores no Entra ID ou Active Directory. Seu servidor RADIUS usará essas associações de grupo, incorporadas como Subject Alternative Names (SAN) nos certificados, para atribuir dispositivos às VLANs corretas de forma dinâmica.
Passo 2: Configuração de PKI e Gateway SCEP
Estabeleça sua hierarquia de CA. Se estiver construindo localmente, implante uma CA raiz offline e uma CA emissora online. Para ambientes de ensino superior que buscam reduzir a infraestrutura física, as soluções de PKI em nuvem oferecem simplicidade operacional. Configure o gateway SCEP para se comunicar com sua CA e exponha o endpoint de registro para o segmento de rede onde os dispositivos se conectarão inicialmente.
Passo 3: Integração do Servidor RADIUS
Importe o certificado da CA emissora para o repositório de certificados confiáveis do seu servidor RADIUS. Configure o protocolo de autenticação estritamente para EAP-TLS. Defina políticas de rede que mapeiem atributos de certificado (como o User Principal Name) para atributos de retorno de VLAN específicos, permitindo a microsegmentação em todo o campus.
Passo 4: Sequenciamento de Perfis de MDM
Para dispositivos pertencentes à instituição gerenciados pelo Intune ou Jamf, a ordem de implantação do perfil é crítica. Você deve implantar os perfis exatamente nesta sequência:
- Perfil de Certificado Confiável: Distribui o certificado da CA raiz para estabelecer a confiança.
- Perfil de Certificado SCEP: Direciona o dispositivo ao gateway para obter seu certificado de cliente.
- Perfil de WiFi: Configura o SSID para usar WPA3-Enterprise com EAP-TLS, referenciando explicitamente o certificado adquirido na etapa anterior.
Passo 5: Integração de BYOD via Autoatendimento
Os estudantes não instalarão certificados manualmente em seus dispositivos pessoais. Você deve fornecer um caminho de integração automatizado. Implante um SSID aberto que restrinja o tráfego exclusivamente ao captive portal e ao gateway SCEP. Quando um estudante se conecta, o portal solicita que ele se autentique via Single Sign-On usando suas credenciais universitárias. Após a autenticação bem-sucedida, o portal provisiona o payload SCEP para o dispositivo. O Purple integra esse fluxo de integração diretamente na experiência do captive portal, permitindo que os estudantes concluam a inscrição em menos de dois minutos sem a intervenção da TI.
Melhores Práticas e Mitigação de Riscos
A transição para o EAP-TLS elimina o roubo de credenciais, mas introduz novas considerações operacionais. Os arquitetos de rede devem antecipar eventos de escala e de ciclo de vida.
Planejamento de Capacidade RADIUS
O custo computacional da validação de certificados EAP-TLS é significativamente maior do que a verificação de senha PEAP. Durante a primeira semana de aulas, milhares de dispositivos tentarão se autenticar simultaneamente. Um único nó RADIUS provavelmente esgotará seus recursos e descartará solicitações, levando a falhas generalizadas de conexão. Você deve implementar o balanceamento de carga em vários nós RADIUS e aumentar o limite de tempo limite de autenticação em seus pontos de acesso para pelo menos cinco segundos para acomodar o pico de latência.
Gerenciamento do Ciclo de Vida dos Certificados
Os certificados para dispositivos de estudantes geralmente devem ter um período de validade de um a dois anos. Essa duração cobre o ciclo acadêmico enquanto limita a exposição caso um dispositivo seja comprometido. Fundamentalmente, você deve implementar um mecanismo robusto de revogação. Quando um estudante se forma ou relata a perda de um dispositivo, o certificado deve ser revogado imediatamente. Certifique-se de que sua autoridade certificadora publique uma Lista de Revogação de Certificados (CRL) ou opere um respondente do Protocolo de Status de Certificados Online (OCSP), e configure seu servidor RADIUS para verificar o status de revogação a cada tentativa de autenticação.
Como Lidar com Dispositivos IoT sem Interface Gráfica
Smart TVs, consoles de videogame e impressoras sem fio em residências estudantis não possuem os suplicantes 802.1X nativos necessários para a inscrição SCEP. Para esses dispositivos, implemente o MAC Authentication Bypass (MAB). Forneça um portal de autoatendimento para registro de dispositivos, onde os estudantes possam registrar os endereços MAC de seus hardwares IoT. O sistema de Controle de Acesso à Rede (NAC) então autentica esses endereços registrados e os coloca na VLAN de estudantes apropriada.
Ouça o Briefing Técnico
Para um aprofundamento na arquitetura e nos cenários reais de implantação, ouça nosso podcast de briefing técnico de 10 minutos.
ROI e Impacto no Negócio
O caso de negócio para a implantação do SCEP no ensino superior baseia-se em dois pilares: postura de segurança e eficiência operacional.
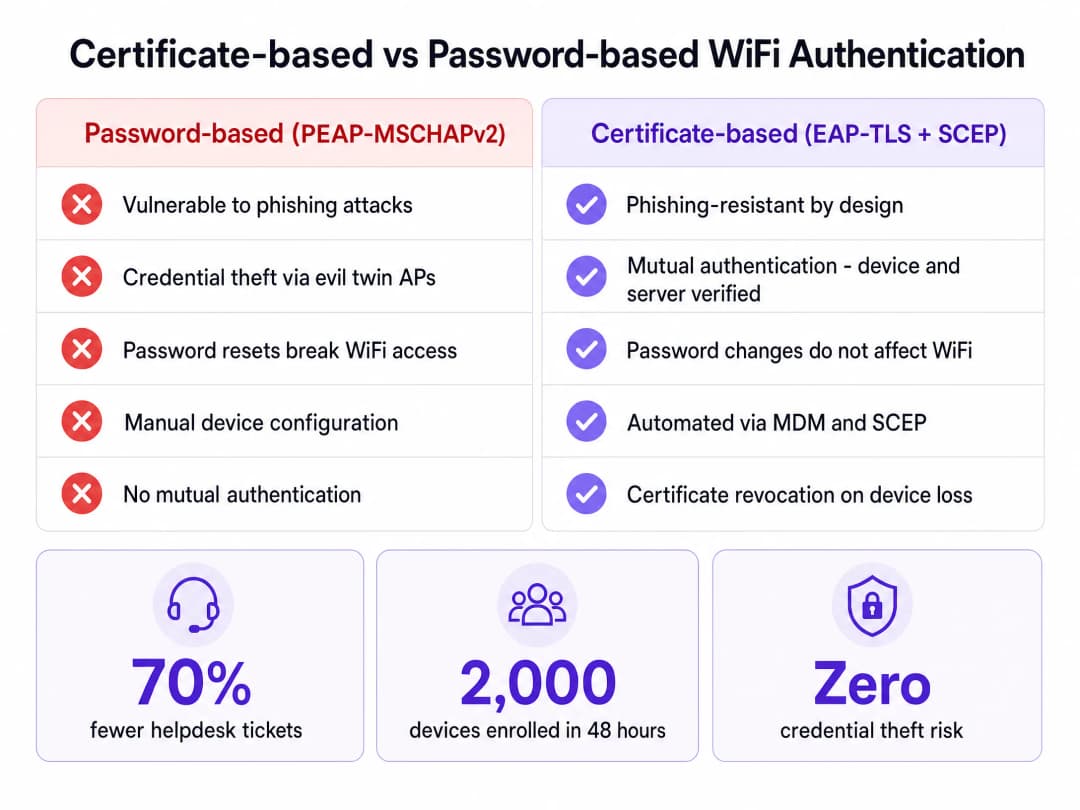
Do ponto de vista da segurança, o EAP-TLS fornece autenticação mútua. O dispositivo verifica o certificado do servidor RADIUS antes de transmitir qualquer dado, mitigando inteiramente o risco de pontos de acesso clones capturarem credenciais. Essa arquitetura alinha-se com os princípios de zero-trust, garantindo que apenas dispositivos criptograficamente verificados acessem a rede do campus.
Operacionalmente, dissociar a autenticação WiFi das senhas de diretório gera retornos financeiros imediatos. Quando uma universidade força uma redefinição de senha a cada 90 dias, os alunos que usam PEAP devem atualizar suas credenciais em todos os dispositivos. Inevitavelmente, muitos falham, resultando em um surto de chamados no helpdesk. Com SCEP e EAP-TLS, o certificado permanece válido independentemente das alterações de senha. As universidades que implantam o registro automatizado de certificados relatam consistentemente uma redução de até 70% nos chamados de suporte relacionados a WiFi durante os períodos de pico, permitindo que a equipe de TI se concentre em iniciativas estratégicas em vez de solucionar problemas básicos de conectividade.
Definições principais
SCEP (Simple Certificate Enrollment Protocol)
Um protocolo que automatiza a solicitação e a emissão de certificados digitais para dispositivos de rede sem intervenção manual.
Essencial para escalar implantações EAP-TLS, pois permite que MDMs e portais de onboarding provisionem certificados para dezenas de milhares de dispositivos de alunos de forma integrada.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
O método de autenticação 802.1X mais seguro, que exige um certificado tanto do lado do servidor quanto do lado do cliente para autenticação mútua.
Substitui protocolos vulneráveis baseados em senha, como PEAP, eliminando o risco de roubo de credenciais por meio de pontos de acesso clones maliciosos (evil twin).
MDM (Mobile Device Management)
Plataformas de software como Microsoft Intune ou Jamf usadas para administrar e proteger dispositivos de propriedade da instituição.
Usado para enviar payloads SCEP e perfis de WiFi silenciosamente para dispositivos gerenciados, garantindo que estejam configurados para acesso à rede antes da implantação.
CSR (Certificate Signing Request)
Um bloco de texto codificado gerado pelo dispositivo cliente contendo a chave pública e informações de identidade, enviado à CA para solicitar um certificado.
Em um fluxo de trabalho SCEP, o dispositivo gera a chave privada localmente e envia apenas a CSR para o gateway, garantindo que a chave privada permaneça segura no endpoint.
RADIUS (Remote Authentication Dial-In User Service)
O protocolo de rede que fornece gerenciamento centralizado de autenticação, autorização e bilhetagem.
O servidor que avalia o certificado do cliente apresentado pelo dispositivo durante a troca 802.1X e determina a atribuição de VLAN.
Evil Twin Attack
Uma exploração de segurança onde um invasor configura um ponto de acesso não autorizado com o mesmo SSID da rede legítima para interceptar credenciais de usuários.
O EAP-TLS previne isso porque o dispositivo cliente verifica o certificado do servidor RADIUS antes de transmitir qualquer dado; se o invasor não possuir o certificado de servidor confiável, a conexão cai.
MAB (MAC Authentication Bypass)
Um método de autenticação alternativo que utiliza o endereço MAC de um dispositivo como sua credencial.
Necessário para a integração de dispositivos IoT sem interface direta (como consoles de jogos) em residências estudantis que não suportam 802.1X ou SCEP.
CRL (Certificate Revocation List)
Uma lista publicada pela Autoridade Certificadora contendo os números de série de certificados que foram invalidados antes da sua data de expiração.
Crucial para a segurança da rede; o servidor RADIUS deve verificar a CRL para garantir que dispositivos roubados ou alunos formados tenham o acesso negado imediatamente.
Exemplos práticos
Uma universidade com 20.000 alunos está migrando de PEAP-MSCHAPv2 para EAP-TLS. Eles usam o Microsoft Intune para 3.000 laptops Windows de propriedade da universidade, mas os 45.000 dispositivos restantes são BYOD de estudantes (telefones, tablets, laptops pessoais). Como eles devem projetar a arquitetura de implantação de certificados para garantir que todos os dispositivos possam se autenticar no primeiro dia de aula?
A universidade deve implementar uma estratégia de registro bifurcada. Para os 3.000 laptops gerenciados pelo Intune, a equipe de TI configura um perfil de Certificado SCEP dentro do Intune, enviando a URL do gateway e a senha de desafio silenciosamente para os dispositivos. Para os 45.000 dispositivos BYOD, eles implantam um SSID de 'Onboarding' aberto que restringe o tráfego a um Captive Portal de autoatendimento e ao gateway SCEP. Os alunos se conectam ao SSID de Onboarding, autenticam-se via SAML SSO no Entra ID e baixam um payload de configuração que aciona o registro SCEP. Assim que o certificado é instalado, o dispositivo se associa automaticamente ao SSID 'eduroam' seguro usando EAP-TLS.
Durante a primeira semana de aulas, o suporte técnico de uma universidade recebe relatórios de que os alunos conseguem se conectar ao WiFi com seus laptops, mas seus alto-falantes inteligentes e consoles de videogame nos dormitórios não conseguem se conectar à rede 802.1X. Como o arquiteto de rede deve resolver isso?
O arquiteto deve implementar o MAC Authentication Bypass (MAB) para dispositivos sem tela (headless). Como os alto-falantes inteligentes e consoles não possuem suplicantes 802.1X, eles não podem processar payloads SCEP ou apresentar certificados de cliente. A universidade deve implantar um portal de registro de dispositivos autoatendimento, onde os alunos fazem login com suas credenciais universitárias e inserem os endereços MAC de seus dispositivos IoT. O servidor RADIUS é configurado para aceitar esses endereços MAC registrados via MAB e atribuí-los à VLAN por quarto específica do aluno.
Questões práticas
Q1. Sua universidade está implantando o EAP-TLS. Você configurou o gateway SCEP e os perfis de MDM. No entanto, quando os dispositivos de teste tentam se conectar ao SSID seguro, a conexão falha silenciosamente. Os logs do RADIUS mostram que o certificado do cliente é válido, mas o dispositivo está rejeitando o servidor. Qual é o erro de configuração mais provável?
Dica: Considere os requisitos para autenticação mútua e o que o dispositivo precisa para confiar no servidor.
Ver resposta modelo
O perfil de Certificado Confiável do MDM provavelmente está ausente ou configurado incorretamente. No EAP-TLS, a autenticação mútua exige que o dispositivo verifique o certificado do servidor RADIUS. Se o dispositivo não tiver o certificado da CA Raiz instalado em seu repositório confiável, ele não poderá validar o certificado do servidor e derrubará a conexão para evitar um potencial Evil Twin Attack.
Q2. Um estudante relata que seu notebook, que foi registrado com sucesso através do portal de BYOD e possui um certificado de cliente válido, não consegue mais acessar a rede após ele ter alterado a senha do diretório da universidade. Que falha de arquitetura isso indica?
Dica: A autenticação EAP-TLS depende inteiramente do certificado, não da senha.
Ver resposta modelo
Isso indica que a rede não está de fato utilizando EAP-TLS, mas provavelmente está recorrendo ao PEAP-MSCHAPv2 ou outro protocolo baseado em senha. Se o EAP-TLS verdadeiro estivesse configurado, o servidor RADIUS validaria a assinatura criptográfica do certificado, desvinculando completamente o acesso à rede da senha do diretório. O arquiteto de rede deve impor políticas rígidas de EAP-TLS no servidor RADIUS e desativar protocolos alternativos de fallback.
Q3. Durante a primeira semana de aulas, os servidores RADIUS estão apresentando alta utilização de CPU e erros intermitentes de timeout, causando falhas generalizadas de autenticação. Os servidores estão adequadamente dimensionados para o número total de sessões simultâneas. O que está causando os timeouts?
Dica: Considere a diferença na sobrecarga computacional entre verificar uma senha e validar uma cadeia de certificados durante a fase de conexão inicial.
Ver resposta modelo
Os timeouts são causados pela pesada sobrecarga computacional dos handshakes criptográficos do EAP-TLS durante a sobrecarga inicial de autenticação dos alunos que retornam. O arquiteto deve aumentar o valor de timeout do RADIUS nos pontos de acesso sem fio (como Cisco Meraki ou HPE Aruba) para pelo menos 5 segundos para acomodar a latência, e garantir que o balanceamento de carga esteja distribuindo uniformemente as solicitações iniciais de autenticação completa entre todos os nós do RADIUS.
Continue a ler esta série
Um Guia do Administrador de Rede para Configurar a Autenticação RADIUS para WiFi de Convidados
Uma referência técnica abrangente para administradores de rede sobre a implementação de autenticação RADIUS para WiFi de convidados. Coberta a arquitetura, as etapas de configuração independentes de fornecedor, as melhores práticas de segurança e a resolução de falhas comuns de implementação.
Implementando SCEP para BYOD Seguro e WiFi 802.1X no Ensino Superior
Este guia técnico detalha como as equipes de TI do ensino superior podem automatizar o registro de certificados 802.1X para milhares de dispositivos BYOD usando SCEP. Ele abrange a arquitetura, os benefícios de segurança e as etapas práticas de implantação para substituir o onboarding manual por um modelo de acesso à rede seguro e de toque zero.
Configurando Autenticação RADIUS para Redes WiFi de Convidados e Funcionários
Este guia de referência técnica descreve a arquitetura, configuração e implantação da autenticação RADIUS para redes WiFi corporativas de convidados e funcionários. Ele fornece aos arquitetos de rede e gerentes de TI os protocolos exatos, padrões de segurança e metodologias de solução de problemas necessários para criar sistemas de controle de acesso sem fio seguros e escaláveis.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.