
Distribuzione di SCEP per il BYOD Sicuro nell'Istruzione Superiore e l'Autenticazione WiFi
Questa guida tecnica offre ad architetti di rete e responsabili IT un modello neutrale rispetto ai fornitori per distribuire la registrazione dei certificati basata su SCEP per mettere in sicurezza il WiFi nell'istruzione superiore. Delinea la transizione dall'autenticazione vulnerabile basata su password a EAP-TLS, concentrandosi sull'onboarding scalabile dei dispositivi BYOD e sull'integrazione MDM.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla Sicurezza del WiFi Aziendale →
Sintesi Esecutiva
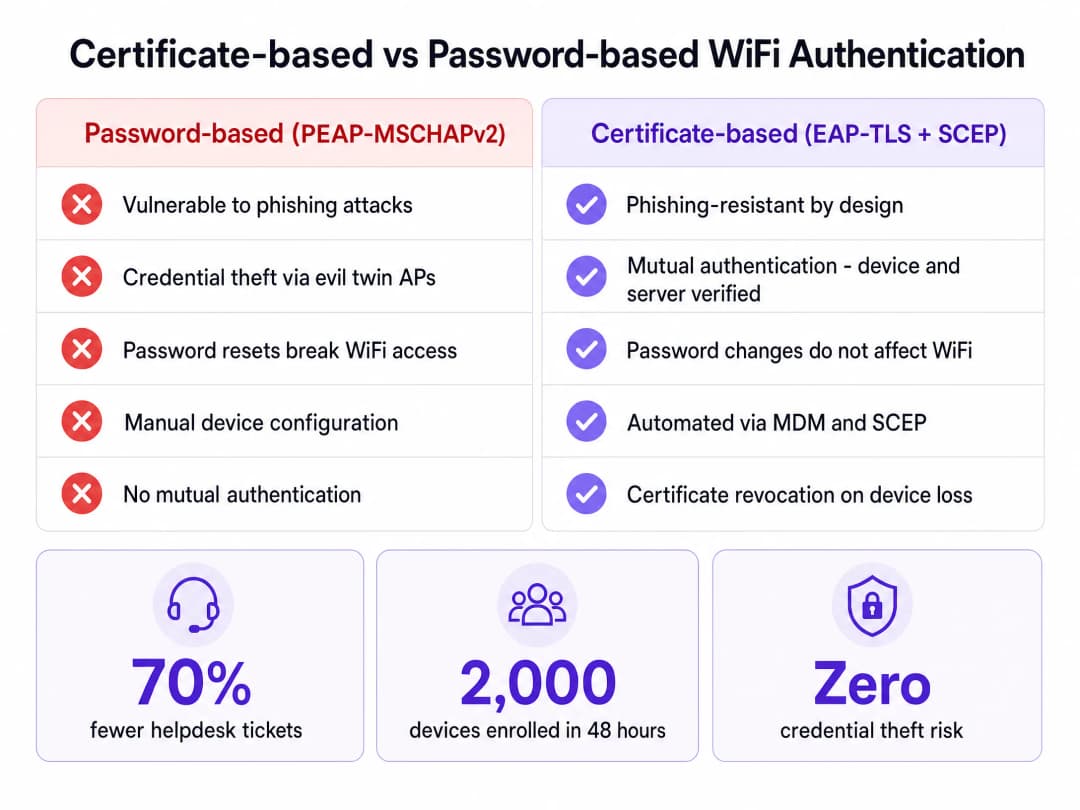
Per i team IT dell'istruzione superiore, l'inizio dell'anno accademico porta con sé un immediato stress test. Migliaia di studenti arrivano nel campus con molteplici dispositivi non gestiti, aspettandosi una connettività istantanea e sicura. Quando le università si affidano all'autenticazione basata su password come PEAP-MSCHAPv2, questo afflusso si traduce inevitabilmente in enormi code all'helpdesk, errori di configurazione e gravi vulnerabilità al furto di credenziali tramite access point evil twin.
La soluzione architetturale a questa sfida di scalabilità e sicurezza è l'autenticazione basata su certificati che utilizza EAP-TLS. Per rendere fattibile l'implementazione dei certificati su decine di migliaia di endpoint, le università devono implementare il Simple Certificate Enrollment Protocol (SCEP). SCEP automatizza il provisioning dei certificati digitali sia sui dispositivi gestiti tramite MDM sia sui dispositivi non gestiti degli studenti tramite portali di onboarding self-service. Questa guida dettaglia i requisiti tecnici per l'implementazione di SCEP in un ambiente di istruzione superiore, fornendo passaggi pratici per eliminare i ticket di helpdesk relativi alle password e proteggere il perimetro del campus.
L'Architettura della Registrazione dei Certificati SCEP
Il passaggio a un WiFi basato su certificati richiede un cambiamento fondamentale: dalla convalida della conoscenza dell'utente (una password) alla convalida dell'identità del dispositivo (un certificato). Il protocollo SCEP funge da ponte tra il livello di gestione dei dispositivi e la Public Key Infrastructure (PKI).
Componenti dell'Infrastruttura Core
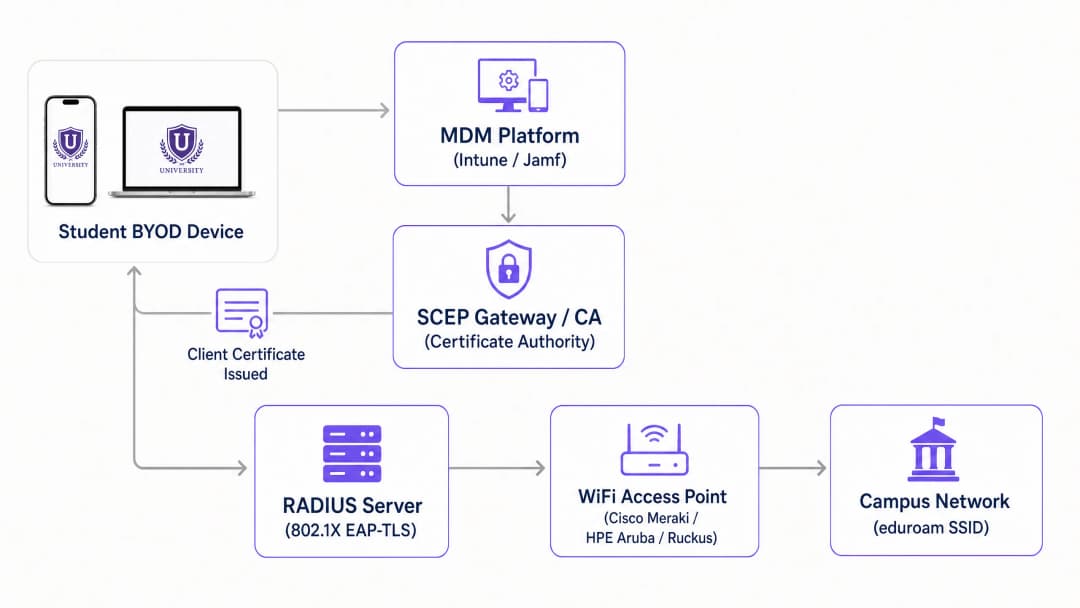
Un'implementazione SCEP pronta per la produzione richiede sei componenti integrati che lavorano in sequenza:
- Identity Provider (IdP): La directory autorevole (Microsoft Entra ID, Okta o Google Workspace) che verifica l'identità dell'utente prima dell'emissione del certificato.
- Mobile Device Management (MDM): Piattaforme come Microsoft Intune o Jamf che inviano il payload SCEP ai dispositivi di proprietà dell'istituto.
- Certificate Authority (CA): Il motore PKI che firma ed emette i certificati. Può trattarsi di un'installazione Microsoft ADCS on-premises o di un overlay PKI cloud-native.
- SCEP Gateway: L'endpoint HTTP che riceve le Certificate Signing Requests (CSR) dai dispositivi, convalida la password di verifica e inoltra la richiesta alla CA.
- RADIUS Server: Il server di autenticazione che valuta il certificato client presentato rispetto alle policy di accesso alla rete durante lo scambio 802.1X EAP-TLS.
- Wireless Access Network: Gli access point fisici (Cisco Meraki, HPE Aruba, Ruckus o Juniper Mist) configurati per applicare l'autenticazione 802.1X.
Il Flusso di Registrazione SCEP
Il processo di registrazione viene eseguito senza l'intervento dell'utente sui dispositivi gestiti. La piattaforma MDM distribuisce un profilo di configurazione contenente l'URL del gateway SCEP e una password challenge generata dinamicamente. Il dispositivo genera localmente una chiave privata e crea una CSR. Successivamente, trasmette questa CSR al gateway SCEP tramite HTTP.
Il gateway intercetta la richiesta e convalida la password challenge tramite le API MDM per confermare che il dispositivo sia autorizzato. Una volta verificata, il gateway inoltra la CSR alla CA. La CA firma il certificato e lo restituisce al dispositivo attraverso il gateway. La chiave privata non lascia mai l'endpoint, garantendo l'integrità crittografica.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione: una strategia di distribuzione graduale
La distribuzione di SCEP richiede una sequenza precisa. A causa delle dipendenze dei profili, l'esecuzione di questi passaggi fuori ordine causerà errori di autenticazione.
Passaggio 1: Sincronizzazione della directory e Group Policy
Prima di gestire i certificati, assicurati che il tuo archivio di identità sia pulito. Crea gruppi di sicurezza distinti per studenti, personale e docenti in Microsoft Entra ID o Active Directory. Il server RADIUS utilizzerà queste appartenenze ai gruppi, incorporate come Subject Alternative Names (SAN) nei certificati, per assegnare dinamicamente i dispositivi alle VLAN corrette.
Passaggio 2: Configurazione di PKI e gateway SCEP
Stabilisci la gerarchia della tua CA. Se crei un'infrastruttura on-premises, distribuisci una Root CA offline e una Issuing CA online. Per gli ambienti dell'istruzione superiore che desiderano ridurre l'ingombro dell'infrastruttura, le soluzioni PKI cloud offrono semplicità operativa. Configura il gateway SCEP per comunicare con la tua CA ed esponi l'endpoint di registrazione al segmento di rete in cui i dispositivi si connetteranno inizialmente.
Passaggio 3: Integrazione del server RADIUS
Importa il certificato della Issuing CA nell'archivio dei certificati attendibili del server RADIUS. Configura il protocollo di autenticazione rigorosamente su EAP-TLS. Definisci i criteri di rete che mappano gli attributi del certificato (come lo User Principal Name) a specifici attributi di ritorno VLAN, abilitando la micro-segmentazione in tutto il campus.
Passaggio 4: Sequenziamento dei profili MDM
Per i dispositivi di proprietà dell'istituto gestiti da Intune o Jamf, l'ordine di distribuzione dei profili è fondamentale. È necessario distribuire i profili esattamente in questa sequenza:
- Profilo certificato attendibile: distribuisce il certificato della Root CA per stabilire la attendibilità.
- Profilo certificato SCEP: indirizza il dispositivo al gateway per ottenere il suo certificato client.
- Profilo WiFi: configura l'SSID per utilizzare WPA3-Enterprise con EAP-TLS, facendo esplicito riferimento al certificato acquisito nel passaggio precedente.
Passaggio 5: Onboarding self-service BYOD
Gli studenti non installeranno manualmente i certificati sui loro dispositivi personali. È necessario fornire un percorso di onboarding automatizzato. Distribuisci un SSID aperto che limiti il traffico esclusivamente al captive portal e al gateway SCEP. Quando uno studente si connette, il portale gli richiede di autenticarsi tramite Single Sign-On utilizzando le proprie credenziali universitarie. Una volta completata l'autenticazione con successo, il portale fornisce il payload SCEP al dispositivo. Purple integra questo flusso di onboarding direttamente nell'esperienza del captive portal, consentendo agli studenti di completare la registrazione in meno di due minuti senza l'intervento dell'IT.
Best Practice e mitigazione dei rischi
Il passaggio a EAP-TLS elimina il furto di credenziali, ma introduce nuove considerazioni operative. Gli architetti di rete devono anticipare la scalabilità e gli eventi del ciclo di vita.
Pianificazione della capacità RADIUS
Il sovraccarico computazionale della convalida dei certificati EAP-TLS è significativamente più elevato rispetto al controllo delle password PEAP. Durante la prima settimana di corsi, migliaia di dispositivi tenteranno di autenticarsi contemporaneamente. Un singolo nodo RADIUS rischia di esaurire le proprie risorse e rifiutare le richieste, causando errori di connessione diffusi. È necessario implementare il bilanciamento del carico su più nodi RADIUS e aumentare il timeout di autenticazione sui punti di accesso ad almeno cinque secondi per gestire i picchi di latenza.
Gestione del ciclo di vita dei certificati
I certificati per i dispositivi degli studenti dovrebbero in genere avere un periodo di validità compreso tra uno e due anni. Questa durata copre il ciclo accademico limitando al contempo l'esposizione in caso di compromissione del dispositivo. È fondamentale implementare un meccanismo di revoca robusto. Quando uno studente si laurea o segnala la perdita di un dispositivo, il certificato deve essere revocato immediatamente. Assicurati che la tua CA pubblichi un Certificate Revocation List (CRL) o gestisca un responder Online Certificate Status Protocol (OCSP), e configura il server RADIUS per verificare lo stato di revoca a ogni tentativo di autenticazione.
Gestione dei dispositivi IoT Headless
Smart TV, console di gioco e stampanti wireless negli alloggi degli studenti sono privi dei supplicant 802.1X nativi richiesti per la registrazione SCEP. Per questi dispositivi, implementa il MAC Authentication Bypass (MAB). Fornisci un portale di registrazione dei dispositivi in modalità self-service in cui gli studenti possono registrare gli indirizzi MAC del loro hardware IoT. Il sistema di Network Access Control (NAC) autenticherà quindi questi indirizzi registrati e li inserirà nella VLAN studentesca appropriata.
Ascolta il briefing tecnico
Per un approfondimento sull'architettura e sugli scenari di implementazione reali, ascolta il nostro podcast di briefing tecnico da 10 minuti.
ROI e Impatto Aziendale
Il business case per l'implementazione di SCEP nell'istruzione superiore si fonda su due pilastri: la postura di sicurezza e l'efficienza operativa.
Dal punto di vista della sicurezza, EAP-TLS fornisce l'autenticazione reciproca. Il dispositivo verifica il certificato del server RADIUS prima di trasmettere qualsiasi dato, mitigando completamente il rischio che access point evil twin sottraggano le credenziali. Questa architettura si allinea con i principi di zero-trust, garantendo che solo i dispositivi crittograficamente verificati accedano alla rete del campus.
Dal punto di vista operativo, separare l'autenticazione WiFi dalle password di directory genera ritorni finanziari immediati. Quando un'università impone la reimpostazione della password ogni 90 giorni, gli studenti che utilizzano PEAP devono aggiornare le proprie credenziali su ogni dispositivo. Inevitabilmente, molti non riescono a farlo, provocando un'impennata di ticket di supporto per l'helpdesk. Con SCEP ed EAP-TLS, il certificato rimane valido indipendentemente dal cambio di password. Le università che implementano l'onboarding automatizzato dei certificati registrano costantemente una riduzione fino al 70% dei ticket di supporto relativi al WiFi nei periodi di punta, consentendo al personale IT di concentrarsi su iniziative strategiche anziché sulla risoluzione di problemi di connettività di base.
Definizioni chiave
SCEP (Simple Certificate Enrollment Protocol)
Un protocollo che automatizza la richiesta e il rilascio di certificati digitali ai dispositivi di rete senza intervento manuale.
Essenziale per scalare le distribuzioni EAP-TLS, in quanto consente agli MDM e ai portali di onboarding di fornire certificati a decine di migliaia di dispositivi degli studenti in modo ottimale.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Il metodo di autenticazione 802.1X più sicuro, che richiede sia un certificato lato server che uno lato client per l'autenticazione reciproca.
Sostituisce i protocolli vulnerabili basati su password come PEAP, eliminando il rischio di furto di credenziali tramite access point evil twin.
MDM (Mobile Device Management)
Piattaforme software come Microsoft Intune o Jamf utilizzate per amministrare e proteggere i dispositivi di proprietà dell'istituto.
Utilizzato per inviare payload SCEP e profili WiFi in modo invisibile ai dispositivi gestiti, garantendo che siano configurati per l'accesso alla rete prima della distribuzione.
CSR (Certificate Signing Request)
Un blocco di testo codificato generato dal dispositivo client contenente la chiave pubblica e le informazioni sull'identità, inviato alla CA per richiedere un certificato.
In un flusso di lavoro SCEP, il dispositivo genera la chiave privata localmente e invia solo la CSR al gateway, garantendo che la chiave privata rimanga sicura sull'endpoint.
RADIUS (Remote Authentication Dial-In User Service)
Il protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento.
Il server che valuta il certificato client presentato dal dispositivo durante lo scambio 802.1X e determina l'assegnazione della VLAN.
Evil Twin Attack
Un exploit di sicurezza in cui un utente malintenzionato configura un access point fittizio con lo stesso SSID della rete legittima per intercettare le credenziali degli utenti.
EAP-TLS previene questo attacco poiché il dispositivo client verifica il certificato del server RADIUS prima di trasmettere qualsiasi dato; se l'attaccante non dispone del certificato del server attendibile, la connessione si interrompe.
MAB (MAC Authentication Bypass)
Un metodo di autenticazione di fallback che utilizza l'indirizzo MAC di un dispositivo come credenziale.
Richiesto per l'onboarding di dispositivi IoT headless (come le console da gioco) all'interno degli studentati che non supportano 802.1X o SCEP.
CRL (Certificate Revocation List)
Un elenco pubblicato dall'Autorità di Certificazione contenente i numeri di serie dei certificati che sono stati invalidati prima della loro data di scadenza.
Fondamentale per la sicurezza della rete; il server RADIUS deve controllare la CRL per garantire che ai dispositivi rubati o agli studenti laureati venga immediatamente negato l'accesso.
Esempi pratici
Un'università con 20.000 studenti sta migrando da PEAP-MSCHAPv2 a EAP-TLS. Utilizzano Microsoft Intune per 3.000 laptop Windows di proprietà dell'ateneo, ma i restanti 45.000 dispositivi sono BYOD degli studenti (telefoni, tablet, laptop personali). In che modo dovrebbero progettare l'architettura di distribuzione dei certificati per garantire che tutti i dispositivi possano autenticarsi il primo giorno di corsi?
L'università deve implementare una strategia di registrazione biforcata. Per i 3.000 laptop gestiti da Intune, il team IT configura un profilo di certificato SCEP all'interno di Intune, inviando l'URL del gateway e la password di verifica in modo invisibile ai dispositivi. Per i 45.000 dispositivi BYOD, distribuiscono un SSID di "Onboarding" aperto che limita il traffico a un Captive Portal self-service e al gateway SCEP. Gli studenti si connettono all'SSID di Onboarding, si autenticano tramite SAML SSO su Microsoft Entra ID e scaricano un payload di configurazione che avvia la registrazione SCEP. Una volta installato il certificato, il dispositivo si associa automaticamente all'SSID sicuro "eduroam" utilizzando EAP-TLS.
Durante la prima settimana di corsi, l'helpdesk di un'università riceve segnalazioni relative al fatto che gli studenti riescono a connettersi al WiFi con i loro laptop, ma i loro smart speaker e le console da gioco nei dormitori non riescono a connettersi alla rete 802.1X. Come dovrebbe risolvere questo problema l'architetto di rete?
L'architetto deve implementare il MAC Authentication Bypass (MAB) per i dispositivi headless. Poiché gli smart speaker e le console sono privi di supplicant 802.1X, non possono elaborare i payload SCEP o presentare certificati client. L'università dovrebbe implementare un portale di registrazione dei dispositivi self-service in cui gli studenti accedono con le proprie credenziali universitarie e inseriscono gli indirizzi MAC dei propri dispositivi IoT. Il server RADIUS è configurato per accettare questi indirizzi MAC registrati tramite MAB e assegnarli alla VLAN specifica per stanza dello studente.
Domande di esercitazione
Q1. La tua università sta distribuendo EAP-TLS. Hai configurato il gateway SCEP e i profili MDM. Tuttavia, quando i dispositivi di test tentano di connettersi all'SSID sicuro, la connessione non va a buon fine in modo silenzioso. I log RADIUS mostrano che il certificato client è valido, ma il dispositivo rifiuta il server. Qual è l'errore di configurazione più probabile?
Suggerimento: Considera i requisiti per l'autenticazione reciproca e ciò di cui il dispositivo ha bisogno per considerare attendibile il server.
Visualizza risposta modello
Il profilo MDM Trusted Certificate è probabilmente mancante o configurato in modo errato. In EAP-TLS, l'autenticazione reciproca richiede che il dispositivo verifichi il certificato del server RADIUS. Se il dispositivo non ha il certificato Root CA installato nel suo archivio attendibile, non può convalidare il certificato del server e interromperà la connessione per prevenire un potenziale Evil Twin Attack.
Q2. Uno studente riferisce che il proprio laptop, registrato con successo tramite il portale BYOD e dotato di un certificato client valido, non può più accedere alla rete dopo aver modificato la password della directory universitaria. Quale difetto architetturale indica questo scenario?
Suggerimento: L'autenticazione EAP-TLS si basa interamente sul certificato, non sulla password.
Visualizza risposta modello
Questo indica che la rete non sta effettivamente utilizzando EAP-TLS, ma probabilmente sta ricorrendo a PEAP-MSCHAPv2 o a un altro protocollo basato su password. Se viene configurato il vero EAP-TLS, il server RADIUS convalida la firma crittografica del certificato, svincolando completamente l'accesso alla rete dalla password della directory. L'architetto di rete deve imporre policy EAP-TLS rigide sul server RADIUS e disabilitare i protocolli di fallback.
Q3. Durante la prima settimana di corsi, i server RADIUS registrano un utilizzo elevato della CPU ed errori di timeout intermittenti, causando frequenti fallimenti di autenticazione. I server sono dimensionati adeguatamente per il numero totale di sessioni simultanee. Che cosa sta causando i timeout?
Suggerimento: Considera la differenza di sovraccarico computazionale tra la verifica di una password e la convalida di una catena di certificati durante la fase di connessione iniziale.
Visualizza risposta modello
I timeout sono causati dal pesante sovraccarico computazionale degli handshake crittografici EAP-TLS durante l'ondata iniziale di autenticazioni degli studenti che rientrano. L'architetto deve aumentare il valore di timeout RADIUS sugli access point wireless (ad esempio, Cisco Meraki o HPE Aruba) ad almeno 5 secondi per gestire la latenza, e assicurarsi che il bilanciamento del carico distribuisca equamente le richieste iniziali di autenticazione completa su tutti i nodi RADIUS.
Continua a leggere questa serie
Guida per amministratori di rete alla configurazione dell'autenticazione RADIUS per il WiFi ospiti
Un riferimento tecnico completo per gli amministratori di rete sulla distribuzione dell'autenticazione RADIUS per il WiFi ospiti. Copre l'architettura, i passaggi di configurazione indipendenti dal fornitore, le migliori pratiche di sicurezza e la risoluzione dei problemi comuni di implementazione.
Implementazione di SCEP per BYOD sicuro e WiFi 802.1X nell'istruzione superiore
Questa guida tecnica illustra come i team IT dell'istruzione superiore possono automatizzare la registrazione dei certificati 802.1X per migliaia di dispositivi BYOD tramite SCEP. Copre l'architettura, i vantaggi in termini di sicurezza e i passaggi pratici di distribuzione per sostituire il provisioning manuale con un modello di accesso alla rete sicuro e zero-touch.
Configuring RADIUS Authentication for Guest and Staff WiFi Networks
Questa guida di riferimento tecnica descrive l'architettura, la configurazione e l'implementazione dell'autenticazione RADIUS per le reti WiFi aziendali per ospiti e personale. Fornisce ai network architect e ai manager IT i protocolli esatti, gli standard di sicurezza e le metodologie di risoluzione dei problemi necessari per creare sistemi di controllo degli accessi wireless sicuri e scalabili.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.