
Diseño de Captive Portals B2B: recopilación de nombres registrados y datos de empresas
Esta guía proporciona a los responsables de TI y operadores de espacios un marco técnico independiente del proveedor para diseñar Captive Portals B2B. Detalla cómo estructurar los campos de registro para capturar el nombre registrado y los datos de la empresa, garantizando altas tasas de finalización al tiempo que se mantiene el cumplimiento del GDPR y se genera inteligencia a nivel de cuenta.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Resumen ejecutivo
El diseño de un Captive Portal B2B requiere un enfoque arquitectónico diferente al de una implementación para el sector de consumo o retail. Para los responsables de TI y directores de operaciones de recintos en centros de conferencias, hoteles y centros de negocios, el objetivo principal no es simplemente crear una lista de correo genérica. El objetivo es capturar datos estructurados de nombres registrados y empresas para generar inteligencia a nivel de cuenta.
Esta guía técnica describe la arquitectura exacta de campos necesaria para maximizar las tasas de finalización de formularios al tiempo que se capturan datos de primera mano de gran valor comercial. Abarca el flujo técnico de datos desde el punto de acceso hasta el CRM, los mecanismos específicos de cumplimiento del GDPR necesarios para el procesamiento de datos B2B y cómo normalizar las identidades de las empresas mediante los dominios de correo electrónico. Al implementar estas recomendaciones independientes del proveedor en plataformas de hardware como Cisco Meraki o HPE Aruba, los recintos pueden transformar su WiFi para invitados de un centro de costes a un motor medible de ROI comercial.
Análisis técnico profundo
Un Captive Portal intercepta la solicitud HTTP inicial de un visitante y redirige su dispositivo a una página de inicio de sesión alojada antes de conceder acceso a la red. En un contexto B2B, los datos capturados durante este flujo de autenticación son muy valiosos. Sin embargo, la arquitectura debe equilibrar los requisitos de recopilación de datos con la fricción del usuario y las obligaciones de cumplimiento.
La arquitectura de campos B2B
El fallo más común en el diseño de un Captive Portal B2B es la saturación del formulario. Las investigaciones demuestran sistemáticamente que aumentar los campos obligatorios de dos a cinco provoca una caída del 20% en la cumplimentación del formulario. Para un profesional ocupado en un centro de conferencias, un formulario de registro largo conduce directamente al abandono de la conexión.
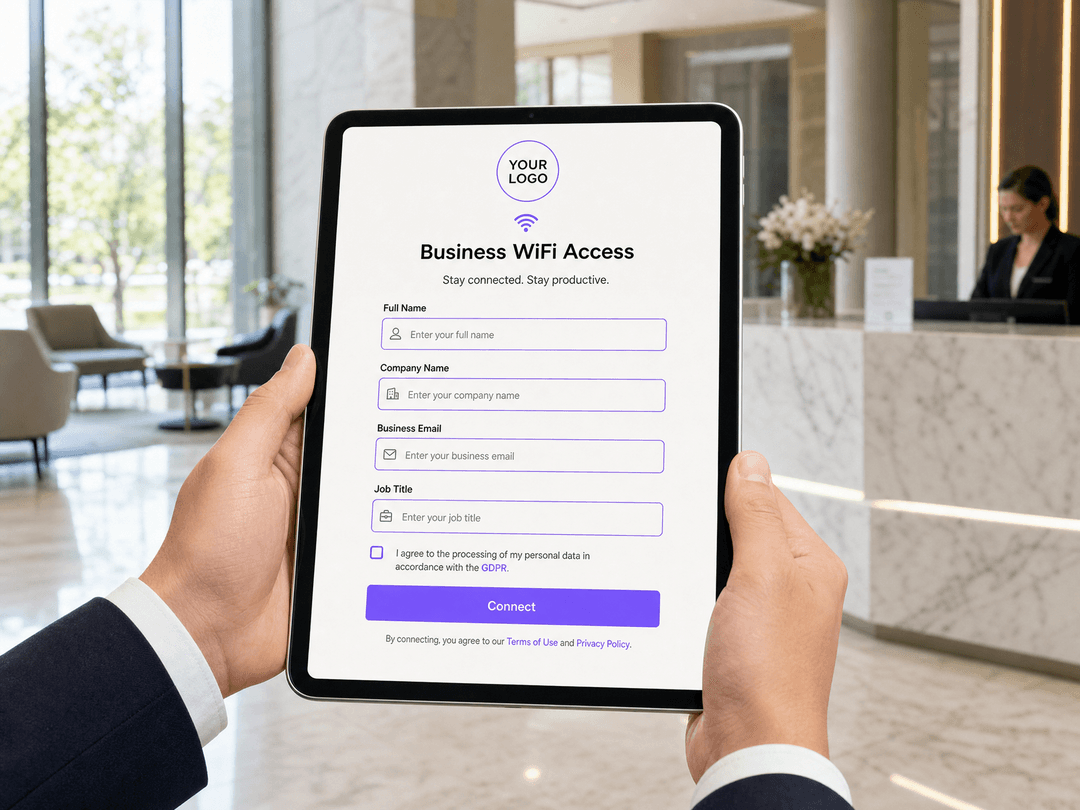
El formulario de registro B2B óptimo consta exactamente de tres campos obligatorios:
- Nombre completo: Identifica al visitante individual.
- Nombre de la empresa: Proporciona la afiliación empresarial explícita.
- Correo electrónico corporativo: Sirve como punto de contacto verificado y anclaje de identidad principal.
El cargo del puesto de trabajo debe incluirse como un campo opcional. Proporciona datos de segmentación valiosos para expositores o patrocinadores, pero hacerlo obligatorio introduce una fricción innecesaria.
Resolución de identidad y normalización de datos
El mecanismo técnico crítico en la recopilación de datos B2B es utilizar el dominio de correo electrónico para la resolución de identidad, en lugar de depender del campo de texto libre del nombre de la empresa. Los visitantes escribirán el nombre de su empresa de forma incoherente (por ejemplo, "Deloitte", "Deloitte UK", "Deloitte Consulting").
Su lógica de back-end debe normalizar estas entradas utilizando el sufijo del dominio de correo electrónico (por ejemplo, @deloitte.com). Esto garantiza que 50 visitantes de la misma organización se agreguen en un único perfil de cuenta en su CRM, independientemente de cómo hayan escrito el nombre de la empresa. Este enfoque también mitiga el impacto de la aleatorización de direcciones MAC (introducida en iOS 14 y Android 10), ya que la dirección de correo electrónico verificada permanece estable en todos los dispositivos y sesiones.
Arquitectura técnica y flujo de datos
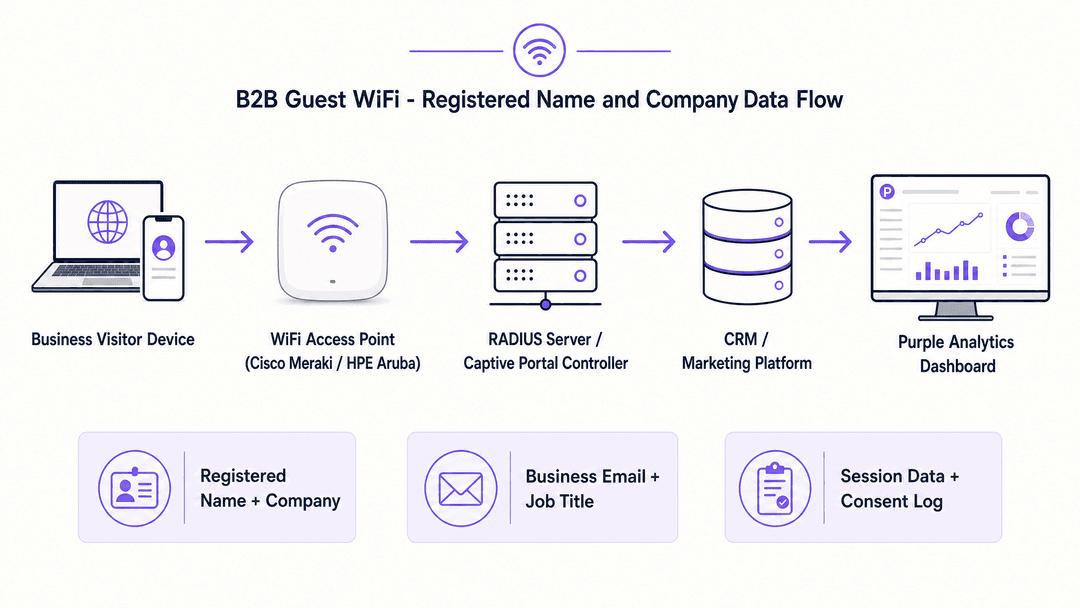
El flujo de datos para un Captive Portal B2B que cumpla con la normativa implica cuatro capas distintas. Purple funciona como una superposición en la nube a través de estas capas, integrándose con la infraestructura existente en lugar de requerir un enfoque de reemplazo completo.
- Capa de puntos de acceso: El hardware de proveedores como Cisco Meraki, HPE Aruba o Juniper Mist intercepta la conexión y gestiona la redirección.
- Controlador del portal: Sirve la página de registro personalizada con la marca y valida los datos enviados.
- Almacén de identidad: Almacena de forma segura el nombre registrado, los datos de la empresa y los registros de consentimiento explícito.
- Integración con analíticas y CRM: Normaliza los datos y los sincroniza con las plataformas de marketing o los sistemas CRM a través de una API.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
La implementación de un Captive Portal B2B requiere una configuración cuidadosa tanto del hardware de red como del software del portal.
Paso 1: Configuración de la red
Configure su SSID de invitados para utilizar una red abierta con redirección a un Captive Portal. Asegúrese de que WPA3 esté habilitado siempre que los dispositivos cliente lo admitan para proporcionar cifrado de forma inalámbrica, incluso en una red abierta. Aísle por completo la VLAN de invitados de la red corporativa, enrutando el tráfico directamente al cortafuegos.
Paso 2: Diseño del portal
Diseñe la página de registro utilizando el conjunto mínimo de campos: Nombre completo, Nombre de la empresa y Correo electrónico profesional. Implemente la validación de dominio en el campo de correo electrónico para rechazar dominios de consumo conocidos (por ejemplo, @gmail.com, @yahoo.com) si la política de su establecimiento exige estrictamente direcciones profesionales.
Paso 3: Arquitectura de consentimiento
Implemente casillas de verificación independientes para el acceso a la red y para las comunicaciones de marketing. La casilla de verificación de las condiciones de servicio es obligatoria para el acceso; la casilla de verificación de marketing debe ser opcional y estar desmarcada por defecto.
Paso 4: Integración con CRM
Configure el webhook de la API desde el controlador de su portal hacia su CRM. Asocie los campos del portal con los objetos de contacto y cuenta correspondientes, utilizando el dominio de correo electrónico para gestionar la coincidencia de cuentas y la deduplicación.
Buenas prácticas
Al diseñar un Captive Portal B2B, siga estas recomendaciones estándar del sector:
- Exigir correos electrónicos profesionales: Para establecimientos B2B de alto valor, valide la entrada de correo electrónico para rechazar dominios de consumo. Esto garantiza que los datos recopilados sean profesionalmente relevantes.* Aplicar límites de sesión: implemente un límite de ancho de banda por dispositivo y un tiempo de espera de sesión (por ejemplo, 4 horas). Esto evita que un solo dispositivo monopolice la red y obliga a realizar una nueva autenticación si el visitante se queda durante un período prolongado.
- Ofrecer el inicio de sesión social con precaución: el inicio de sesión con LinkedIn proporciona excelentes datos B2B (nombre, empresa, cargo) sin necesidad de introducción manual. Ofrézcalo como opción, pero proporcione siempre una alternativa de formulario estándar, ya que no todos los visitantes autorizarán una conexión social en un dispositivo corporativo.
Resolución de problemas y mitigación de riesgos
El principal riesgo en el despliegue de un Captive Portal es el incumplimiento normativo, específicamente bajo el UK GDPR o el GDPR.
Gestión del cumplimiento del GDPR
La recopilación del nombre registrado y los datos de la empresa constituye un tratamiento de datos personales. Debe establecer una base jurídica para este tratamiento. Aunque el interés legítimo puede cubrir los datos básicos de la sesión para la seguridad de la red, la creación de una base de datos de marketing requiere un consentimiento explícito en virtud del artículo 6(1)(a).
No vincule el consentimiento. Si un visitante debe aceptar recibir correos electrónicos de marketing para acceder al WiFi, el consentimiento no se otorga libremente y no es válido. Su portal debe registrar la marca de tiempo exacta del consentimiento y la versión del aviso de privacidad mostrado.
Retención de datos
No almacene los registros de sesión y los registros de consentimiento en el mismo sistema con la misma política de retención. Los registros de sesión utilizados para la resolución de problemas deben eliminarse después de 30 días. Los registros de consentimiento deben conservarse durante la vigencia de la relación más dos años para gestionar las Solicitudes de Acceso del Interesado (DSAR). Utilice una plataforma que autorice estas reglas de retención diferenciadas.
ROI e impacto empresarial
Un Captive Portal B2B diseñado correctamente transforma la afluencia anónima en inteligencia de cuentas estructurada. Para un centro de conferencias, saber que el 34 % de los asistentes pertenecen a empresas del FTSE 100 respalda directamente unas tarifas de patrocinio y publicidad más elevadas. Para un grupo hotelero, identificar a los viajeros de negocios que visitan múltiples propiedades permite realizar campañas de marketing basadas en cuentas muy segmentadas que impulsan las reservas directas. El ROI se mide no solo por el tamaño de la lista de marketing, sino por las señales de ventas prácticas generadas por los datos registrados de la empresa.
Sesión informativa en podcast
Escuche a nuestro consultor tecnológico senior explicar la arquitectura técnica y los requisitos de cumplimiento para los Captive Portals B2B.
Definiciones clave
Captive Portal
Una página web que intercepta el intento de conexión de un visitante y le obliga a interactuar (como registrarse o autenticarse) antes de concederle acceso a la red.
El mecanismo principal para capturar datos de primera mano y hacer cumplir las condiciones de servicio en las redes WiFi de invitados.
Resolución de identidad
El proceso de emparejar distintos puntos de datos con un único perfil unificado.
En el ámbito de WiFi B2B, esto significa utilizar el dominio de correo electrónico de trabajo para vincular a un visitante con una cuenta corporativa específica, en lugar de depender de direcciones MAC transitorias.
Aleatorización de direcciones MAC
Una función de privacidad en los sistemas operativos móviles modernos que genera una dirección de hardware temporal y específica de la red para evitar el rastreo entre redes.
Obliga a los equipos de TI a confiar en datos autenticados (como las direcciones de correo electrónico) en lugar de en identificadores de hardware para el análisis de visitantes.
Normalización de datos
El proceso de estructurar y estandarizar los datos para eliminar redundancias e inconsistencias.
Crucial para los portales B2B donde los visitantes pueden escribir "IBM", "IBM UK" o "I.B.M."; la normalización los agrupa bajo el dominio ibm.com.
Consentimiento del Artículo 6(1)(a)
La base legal del GDPR que exige una manifestación de voluntad libre, específica, informada e inequívoca del interesado.
La base legal requerida para añadir a un visitante de WiFi a una base de datos de marketing.
Intereses legítimos del Artículo 6(1)(f)
La base legal del GDPR que permite el procesamiento de datos si es necesario para los intereses legítimos de la organización, siempre que no prevalezca sobre los derechos del usuario.
Se puede utilizar para justificar el procesamiento de datos básicos de sesión para la seguridad de la red, pero generalmente es insuficiente para la recopilación de datos de marketing B2B.
Servidor RADIUS
Remote Authentication Dial-In User Service; un protocolo de red que proporciona una gestión centralizada de la autenticación, autorización y contabilidad.
El sistema de back-end que se comunica con el controlador del portal para autorizar la dirección MAC del dispositivo una vez que se completa el registro.
VLAN Isolation
Configuración de los switches de red para separar el tráfico específico en su propia red de área local virtual.
Una práctica de seguridad obligatoria que garantiza que el tráfico de la WiFi de invitados no pueda acceder a los recursos de la red corporativa interna.
Ejemplos prácticos
Un centro de conferencias en un distrito financiero que organiza 200 eventos al año necesita capturar datos de asistentes útiles para justificar el aumento de las tarifas de patrocinio. Actualmente, su portal de WiFi solicita 8 campos, lo que provoca una tasa de abandono del 45 % y datos de empresa inconsistentes.
El espacio sustituyó el formulario de 8 campos por un portal B2B estructurado que solo requiere el nombre completo, el nombre de la empresa y el correo electrónico de trabajo, además de un campo opcional para el cargo. Implementaron una normalización en el back-end utilizando el dominio de correo electrónico para agrupar a los visitantes en cuentas de empresa canónicas.
Un grupo hotelero con 45 propiedades quiere identificar a los clientes corporativos que utilizan con frecuencia las instalaciones para reuniones en múltiples ubicaciones, pero los datos actuales de su portal están aislados por propiedad y dependen de las direcciones MAC, que son cada vez más aleatorizadas por los dispositivos iOS y Android.
El grupo estandarizó una única plantilla de portal B2B en las 45 propiedades. Cambiaron su lógica de resolución de identidad para dejar de depender de la dirección MAC y la anclaron por completo a la dirección de correo electrónico de trabajo verificada recopilada en el registro, almacenando todos los datos en un CRM centralizado.
Preguntas de práctica
Q1. ¿Su equipo de marketing quiere añadir menús desplegables de "Sector industrial" y "Tamaño de la empresa" al portal de inicio de sesión de la WiFi del centro de conferencias para mejorar la cualificación de los clientes potenciales. ¿Cómo debería responder el departamento de TI?
Sugerencia: Tenga en cuenta el impacto de la longitud del formulario en las tasas de abandono de la conexión.
Ver respuesta modelo
El departamento de TI debería desaconsejar la adición de estos campos. Aumentar la longitud del formulario provocará una caída significativa en las tasas de finalización, lo que se traducirá en un menor número total de clientes potenciales. En su lugar, TI debería recomendar capturar únicamente el correo electrónico profesional y utilizar una herramienta de enriquecimiento de datos de terceros integrada con el CRM para añadir automáticamente el "Sector industrial" y el "Tamaño de la empresa" en función del dominio del correo electrónico.
Q2. El operador de un establecimiento sugiere que la casilla de consentimiento de marketing sea obligatoria para poder ampliar su base de datos más rápidamente. ¿Cuál es la respuesta técnica y de cumplimiento?
Sugerencia: Revise los requisitos para un consentimiento válido en virtud del artículo 6, apartado 1, letra a), del GDPR.
Ver respuesta modelo
Este enfoque infringe el GDPR. El consentimiento debe ser "libremente otorgado". Si el acceso a la WiFi está condicionado a la aceptación de comunicaciones de marketing, el consentimiento está empaquetado y no es legalmente válido. El portal debe separar la aceptación obligatoria de las condiciones del servicio de la suscripción opcional al marketing.
Q3. El panel de análisis muestra 500 direcciones MAC únicas conectadas durante un evento corporativo de dos días, pero el CRM solo muestra 280 direcciones de correo electrónico registradas. ¿Cuál es la causa técnica más probable?
Sugerencia: Tenga en cuenta las funciones de privacidad de los sistemas operativos móviles modernos.
Ver respuesta modelo
Es probable que esta discrepancia se deba a la aleatorización de direcciones MAC en dispositivos iOS y Android. El dispositivo de un único usuario puede generar una nueva dirección MAC al volver a conectarse o al regresar al día siguiente, lo que infla el recuento de hardware. El recuento del CRM de 280 direcciones de correo electrónico registradas es la métrica precisa para los visitantes humanos reales.
Continúe leyendo esta serie
El portal de invitados Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aísla los fallos de redirección del portal de invitados de UniFi analizando en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para resolver la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de las cuentas de UniFi OS y pruebas de aislamiento de DNS.
La página splash de Cisco Meraki no funciona: diagrama de flujo para la resolución de problemas
Esta práctica guía de mantenimiento identifica dónde ha fallado un flujo de splash de Cisco Meraki: autorización del cliente, inicio de redirección HTTP, accesibilidad de walled-garden o inicio de sesión RADIUS. Proporciona a los equipos de TI de los establecimientos una ruta de evidencias controlada para restablecer el WiFi de invitados sin realizar cambios drásticos en una red en producción.
Guía de configuración de WiFi para invitados empresariales: segmentación por VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi de invitados como un servicio controlado de acceso a internet, mediante segmentación por VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple admiten una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas de personal, pago y operativos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.