
Mejora de la visibilidad de la red mediante la integración de NAC y MDM
Esta guía de referencia técnica detalla la arquitectura, la integración y el impacto empresarial de combinar el Control de Acceso a la Red (NAC) con la Gestión de Dispositivos Móviles (MDM). Proporciona orientación de despliegue práctica para directores de TI y arquitectos de red que operan en entornos complejos de uso mixto, como hostelería, comercio minorista y espacios públicos.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Seguridad de WiFi Empresarial →
Resumen ejecutivo
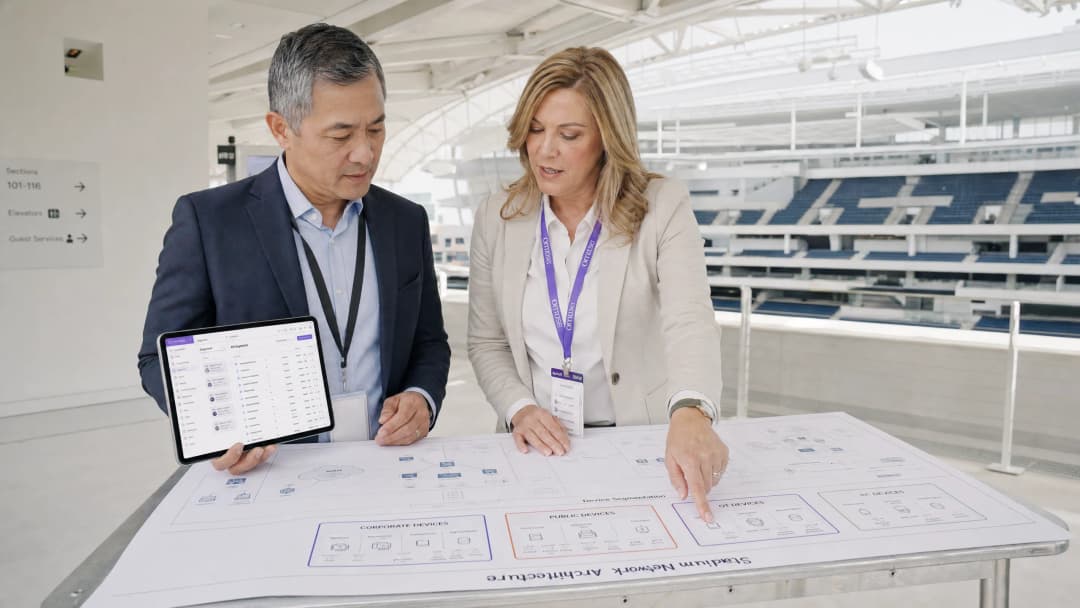
Para los equipos de TI empresariales que gestionan grandes recintos físicos - ya sea un hotel de 500 habitaciones, un gran estadio o una cadena minorista nacional - el perímetro de red ha dejado de existir. La infraestructura de red física actual comprende una mezcla volátil de terminales corporativas, smartphones BYOD, dispositivos de invitados no gestionados, terminales de pago y una flota en rápida expansión de sensores IoT sin cabezal. Operar estos entornos sin una visibilidad de red granular y en tiempo real constituye un riesgo crítico de cumplimiento y seguridad.
Esta guía proporciona un modelo técnico para mejorar la visibilidad de red mediante la integración de NAC y MDM. Al cerrar la brecha entre la identidad, el estado del dispositivo y el control de acceso a la red, los arquitectos de TI pueden pasar de asignaciones estáticas de VLAN a una segmentación dinámica basada en el estado. Exploraremos la arquitectura técnica necesaria para lograrlo, los puntos de integración con plataformas de autenticación de invitados como Guest WiFi y los pasos de implementación práctica necesarios para asegurar entornos multiuso sin interrumpir las operaciones.
Análisis técnico detallado: arquitectura y estándares
La visibilidad de la red requiere fundamentalmente responder a tres preguntas en tiempo real: ¿Qué se está conectando? ¿A quién pertenece? ¿Cumple con las normativas? Responder a estas preguntas exige una arquitectura unificada que abarque el extremo de la red, los proveedores de identidad y las plataformas de gestión de dispositivos.
Capa de aplicación: control de acceso a la red (NAC)
En el núcleo de la arquitectura se encuentra el sistema de control de acceso a la red (NAC), que actúa como el punto de decisión de políticas (PDP). El estándar del sector para una implementación robusta de NAC sigue siendo IEEE 802.1X, que utiliza un servidor RADIUS para autenticar a los solicitantes antes de conceder el acceso a la red.
Cuando un dispositivo corporativo intenta conectarse a un punto de acceso o autenticarse en un puerto de conmutador, el marco 802.1X transmite de forma segura las credenciales del dispositivo (normalmente a través de EAP-TLS utilizando certificados digitales) al servidor RADIUS. El servidor RADIUS evalúa estas credenciales frente a una matriz de políticas definida para determinar el segmento de red adecuado, asignando dinámicamente la VLAN a través de atributos RADIUS.
Sin embargo, 802.1X por sí solo solo valida la identidad; no verifica el estado de seguridad del dispositivo. Aquí es donde la integración con MDM se vuelve fundamental.
Capa de visibilidad: integración con MDM y evaluación del estado de seguridad
Las plataformas de gestión de dispositivos móviles (MDM) (por ejemplo, Microsoft Intune, Jamf, Workspace ONE) mantienen un inventario continuo de los dispositivos gestionados, realizando un seguimiento de las versiones del sistema operativo, los niveles de parches, las aplicaciones instaladas y los estados generales de cumplimiento.
La integración entre el NAC y el MDM se realiza normalmente a través de REST APIs. Cuando un dispositivo se autentica mediante 802.1X, el sistema NAC intercepta la solicitud de autenticación y realiza una consulta en la plataforma MDM utilizando la dirección MAC del dispositivo o la identidad de su certificado. La plataforma MDM devuelve el estado de cumplimiento en tiempo real del dispositivo.
Si el MDM informa que el dispositivo cumple con las políticas, el sistema NAC autoriza el acceso a la VLAN corporativa. Si el dispositivo no cumple con las políticas (por ejemplo, si le faltan actualizaciones críticas del sistema operativo o si ejecuta software no autorizado), el sistema NAC asigna dinámicamente el dispositivo a una VLAN de remediación con enrutamiento restringido, lo que permite que el dispositivo acceda únicamente al servidor MDM o a los servidores de actualización para autorrepararse.

Gestión de lo no gestionado: dispositivos de invitados e IoT
El principal desafío en entornos como el sector de Hostelería y el de Retail es el enorme volumen de dispositivos no gestionados. Estos dispositivos no pueden participar en la autenticación 802.1X ni registrarse en un MDM.
Dispositivos de invitados: Para los dispositivos de invitados no gestionados, la visibilidad se logra a través de arquitecturas de Captive Portal. Plataformas como WiFi Analytics de Purple interceptan la solicitud HTTP/HTTPS inicial y redirigen al usuario a un portal de autenticación. Esta capa captura la identidad del usuario, aplica las condiciones de servicio y gestiona el consentimiento de conformidad con el GDPR. A continuación, el invitado se ubica en una VLAN de invitados aislada, segregada física o lógicamente del tráfico corporativo.
Endpoints de IoT: Los dispositivos sin interfaz de usuario (headless), como los controladores de climatización, la señalización digital y los terminales de punto de venta (POS), suelen depender de MAC Authentication Bypass (MAB). Dado que las direcciones MAC se pueden suplantar fácilmente, MAB debe combinarse con un perfilado profundo del dispositivo. Los sistemas NAC modernos analizan las firmas DHCP, los agentes de usuario HTTP y los patrones de comportamiento del tráfico para clasificar con precisión los dispositivos de IoT y asignarlos a VLAN de IoT altamente restringidas y microsegmentadas.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
La implementación de una arquitectura integrada de NAC y MDM requiere un enfoque sistemático y por fases para evitar interrupciones operativas generalizadas.
Paso 1: Descubrimiento y taxonomía de dispositivos
Antes de configurar cualquier política de aplicación, debe establecer una línea base exhaustiva del estado actual de su red. Implemente el sistema NAC en "modo de supervisión" (utilizando a menudo puertos SPAN o datos NetFlow) para observar pasivamente el tráfico y catalogar cada endpoint conectado.
Desarrolle una taxonomía estricta de dispositivos. Defina categorías específicas: Gestionado corporativo, BYOD, Invitado, IoT (subcategorizado por función) y Contratista. Cada categoría debe asociarse a un método de autenticación, un conjunto de políticas y una VLAN de destino específicos.
Paso 2: Integración de MDM de solo lectura
Integre el sistema NAC con las API de MDM, pero configure las políticas para registrar los fallos de cumplimiento sin aplicar la cuarentena. Esta fase de solo lectura es crítica. En implementaciones empresariales, los controles de estado iniciales suelen revelar un alto porcentaje de dispositivos no conformes debido a ciclos de parches retrasados o problemas de sincronización de certificados. Aplicar controles de estado sin comprender esta línea base causará una denegación de servicio autoinducida. Utilice esta fase para subsanar la línea base mediante los procesos de TI estándar.
Paso 3: Aplicación del acceso basado en el estado del dispositivo
Una vez que la línea base de cumplimiento se haya estabilizado, realice la transición de las políticas corporativas del modo de supervisión al modo de aplicación. Comience con un grupo piloto de usuarios de TI antes de implementarlo en toda la organización. Asegúrese de que la VLAN de remediación esté correctamente enrutada para permitir el acceso a la plataforma MDM y a los servidores de actualización necesarios, pero que esté estrictamente protegida por cortafuegos para evitar el acceso a los recursos internos.
Paso 4: Segmentación de invitados e IoT
Implemente el portal de autenticación de invitados y el perfilado MAB para IoT. Para entornos sujetos a PCI-DSS, asegúrese de que la VLAN de los terminales POS esté completamente aislada de los segmentos de invitados y corporativos. Valide la segmentación utilizando herramientas de pruebas de penetración automatizadas para confirmar que el enrutamiento entre VLAN está explícitamente denegado.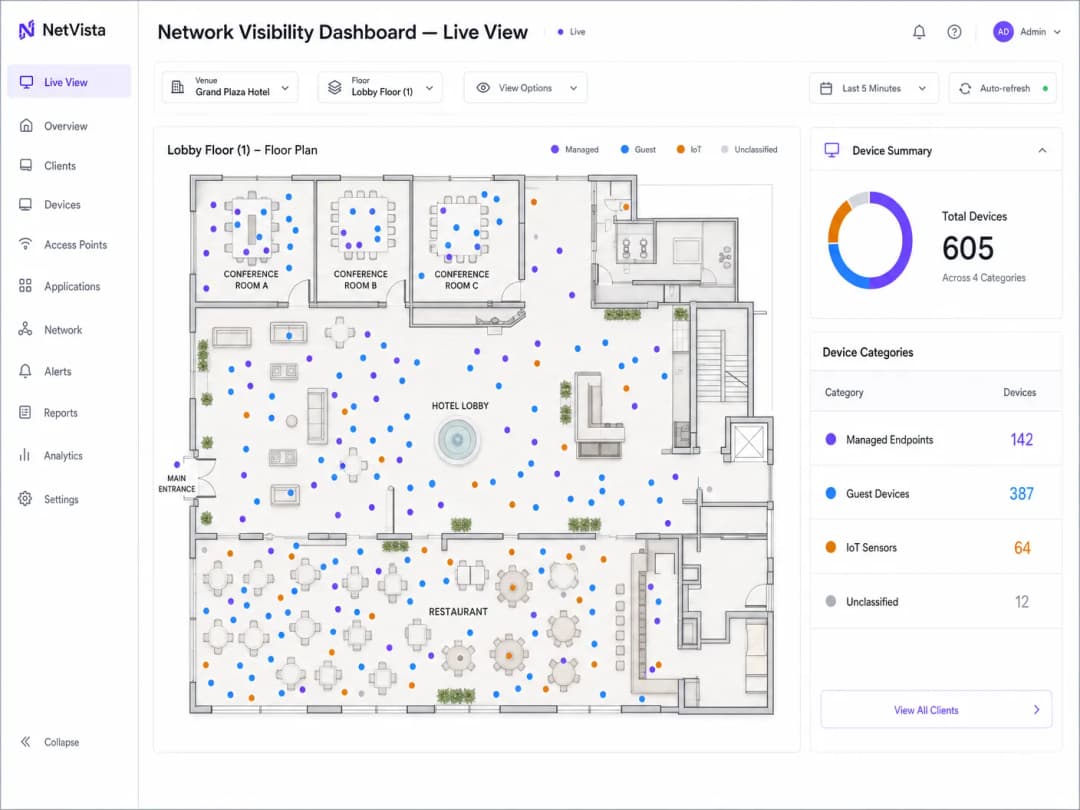
Mejores prácticas
- Priorizar la autenticación basada en certificados (EAP-TLS): Confiar en nombres de usuario y contraseñas para 802.1X (PEAP-MSCHAPv2) es cada vez más inseguro frente a la recopilación de credenciales. Despliegue una PKI sólida y utilice la plataforma MDM para aprovisionar automáticamente certificados de máquina y de usuario en los endpoints gestionados.
- Imponer WPA3-Enterprise: Al desplegar una nueva infraestructura inalámbrica, exija WPA3-Enterprise. El modo de seguridad de 192 bits proporciona mejoras criptográficas que protegen el intercambio de autenticación de los ataques de diccionario fuera de línea. Para obtener más contexto sobre los estándares inalámbricos modernos, consulte nuestra guía sobre Frecuencias WiFi: una guía sobre frecuencias WiFi en 2026.
- Integrar la visibilidad en el SIEM: La visibilidad de la red solo es útil cuando está centralizada. Reenvíe todos los registros de autenticación NAC, eventos de cumplimiento MDM y analíticas de WiFi de invitados a una plataforma central de gestión de eventos e información de seguridad (SIEM). Esto permite correlacionar el comportamiento de la red, el estado del dispositivo y la ubicación física (aprovechando los Sistemas de posicionamiento WiFi en interiores: cómo funcionan y cómo desplegarlos).
Resolución de problemas y mitigación de riesgos
- Modo de fallo: limitación de velocidad de la API: Los entornos de alta densidad (como los estadios en días de partido) pueden generar miles de autenticaciones simultáneas. Si el sistema NAC consulta la API del MDM para cada solicitud, puede activar límites de velocidad, lo que provocaría fallos de autenticación (ya sea con un comportamiento de apertura ante fallos o cierre ante fallos).
- Mitigación: Implemente almacenamiento en caché en el sistema NAC para el estado del MDM, almacenando normalmente el resultado durante 15-30 minutos, o utilice notificaciones push basadas en webhooks desde el MDM hacia el NAC para cambios de estado en tiempo real.
- Modo de fallo: caducidad del certificado: Un certificado de CA raíz o intermedia caducado invalidará instantáneamente todas las autenticaciones EAP-TLS, bloqueando el acceso a la red de todos los dispositivos gestionados.
- Mitigación: Implemente una monitorización y un sistema de alertas proactivos para la infraestructura PKI. Asegúrese de que las políticas de autoinscripción en el MDM funcionen y de que los dispositivos se conecten con regularidad.
- Modo de fallo: suplantación de MAB (MAB Spoofing): Un atacante clona la dirección MAC de una impresora autorizada para obtener acceso a la VLAN interna.
- Mitigación: No dependa únicamente de MAB. Implemente un perfilado de endpoints que monitorice continuamente el comportamiento del dispositivo. Si una "impresora" inicia de repente conexiones SSH o ejecuta escaneos Nmap, el sistema NAC debe detectar la anomalía y poner en cuarentena el puerto inmediatamente.
Retorno de la inversión (ROI) e impacto empresarial
El argumento comercial para integrar NAC y MDM va mucho más allá del cumplimiento normativo de seguridad. El principal retorno de la inversión (ROI) se obtiene a través de la mitigación de riesgos y la eficiencia operativa.
Al automatizar la incorporación de dispositivos y la aplicación de políticas de estado, los servicios de soporte de TI experimentan una reducción significativa en los tickets relacionados con el acceso a la red y la resolución de problemas de cumplimiento. Desde una perspectiva de seguridad, la segmentación dinámica reduce drásticamente el radio de impacto de una terminal comprometida, disminuyendo el coste potencial y el impacto operativo de una brecha de seguridad.
Además, en recintos orientados al público como centros de Transport o complejos comerciales, segregar la compleja infraestructura corporativa y de IoT de la experiencia de los invitados garantiza que los servicios para invitados sigan estando altamente disponibles y con un rendimiento óptimo, respaldando los objetivos comerciales más amplios de interacción con el cliente y captura de datos.
Definiciones clave
Control de Acceso a la Red (NAC)
Una solución de seguridad que aplica políticas a los dispositivos que intentan acceder a una red, actuando como guardián para garantizar que solo se conecten dispositivos autorizados y conformes.
Los equipos de TI despliegan el NAC para evitar que dispositivos no autorizados se conecten a los puertos de los conmutadores o a los SSIDs corporativos.
Gestión de Dispositivos Móviles (MDM)
Software utilizado por los departamentos de TI para supervisar, gestionar y proteger los dispositivos móviles, portátiles y tabletas de los empleados en múltiples sistemas operativos.
El MDM es la fuente de verdad para el cumplimiento de los dispositivos, indicando a la red si un dispositivo está actualizado y seguro.
IEEE 802.1X
Un estándar IEEE para el Control de Acceso a la Red basado en puertos, que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN.
Este es el protocolo subyacente que permite a un portátil presentar de forma segura su certificado a la infraestructura de red.
Bypass de Autenticación MAC (MAB)
Un método de autenticación alternativo para dispositivos que no admiten 802.1X (como impresoras o sensores IoT), que utiliza la dirección MAC del dispositivo como su identidad.
Crucial para las operaciones en recintos donde los dispositivos IoT sin interfaz de usuario deben conectarse a la red sin intervención del usuario.
Perfilado de Dispositivos
El proceso de analizar el tráfico de red, las solicitudes DHCP y los patrones de comportamiento para identificar con precisión el tipo y el sistema operativo de un dispositivo no gestionado.
Se utiliza junto con MAB para garantizar que un dispositivo que afirma ser una impresora se comporte realmente como tal, mitigando los ataques de suplantación de MAC.
Dynamic VLAN Assignment
La capacidad de la infraestructura de red para asignar un dispositivo a una VLAN específica en función de sus credenciales de autenticación y estado de seguridad, en lugar del puerto físico al que se conecta.
Permite que un único conmutador físico o punto de acceso preste servicio de forma segura a dispositivos corporativos, de invitados e IoT simultáneamente.
Captive Portal
Una página web que el usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le conceda el acceso.
El mecanismo principal para gestionar el acceso WiFi de invitados, capturar datos de marketing y aplicar los términos del servicio.
Posture-Based Access Control
Un modelo de acceso en el que los privilegios de red se ajustan dinámicamente en función del estado de seguridad en tiempo real (postura) del dispositivo que se conecta.
El objetivo final de la integración de NAC y MDM, garantizando que los dispositivos comprometidos se pongan en cuarentena automáticamente.
Ejemplos prácticos
¿Cómo debería rediseñar un arquitecto de TI la infraestructura de red de un hotel de 400 habitaciones utilizando la integración de NAC y MDM, si la configuración actual utiliza una única red plana para los portátiles del personal, las televisiones inteligentes de las habitaciones, los terminales de punto de venta (POS) del restaurante y el WiFi de invitados?
- Desplegar un dispositivo NAC e integrarlo con el MDM corporativo. 2. Crear VLANs independientes: Corporativa, Invitados, IoT (televisiones inteligentes) y PCI (POS). 3. Distribuir certificados EAP-TLS a los portátiles del personal mediante el MDM; configurar el NAC para asignarlos a la VLAN Corporativa solo si el MDM informa de que cumplen con las normativas. 4. Configurar MAB con perfilado de dispositivos para las televisiones inteligentes, asignándolas a la VLAN de IoT con ACLs estrictas que impidan el acceso a internet. 5. Aislar los terminales POS en la VLAN de PCI con listas de acceso MAC estáticas y microsegmentación. 6. Desplegar Purple para el SSID público del WiFi de invitados, capturando el consentimiento del usuario y asignándolo a la VLAN de Invitados aislada.
Una cadena minorista nacional está desplegando nuevos escáneres de inventario portátiles en 500 tiendas. Los escáneres están basados en Android y se gestionan mediante un MDM. Los gerentes de las tiendas informan de que los escáneres pierden la conexión con frecuencia al moverse entre el almacén y la tienda.
- Revisar la configuración de itinerancia en el controlador LAN inalámbrico (WLC) para asegurar que 802.11r (Fast Transition) esté habilitado para el SSID corporativo. 2. Comprobar la política del NAC: asegurarse de que la consulta de la API del MDM no esté introduciendo latencia durante la itinerancia. 3. Implementar el almacenamiento en caché de la postura de seguridad en el sistema NAC para que la comprobación de cumplimiento del MDM solo se realice en la asociación inicial y no en cada transición de AP. 4. Verificar que el MDM esté enviando el perfil WPA3-Enterprise correcto a los escáneres.
Preguntas de práctica
Q1. ¿Su organización está implementando una nueva plataforma MDM y desea aplicar controles de postura estrictos (por ejemplo, sistema operativo parcheado en los últimos 30 días) a través del sistema NAC a partir del próximo lunes. ¿Cuál es el riesgo principal de este enfoque?
Sugerencia: Considere la diferencia entre el cumplimiento teórico y el estado real del dispositivo en una gran empresa.
Ver respuesta modelo
El riesgo principal es una denegación de servicio generalizada para usuarios legítimos. Es muy probable que una parte significativa de la flota no cumpla actualmente con los requisitos debido a ciclos de actualización retrasados o dispositivos fuera de línea. El enfoque correcto es ejecutar primero la integración en "Modo de monitorización" para establecer una línea de base, corregir los dispositivos no conformes mediante procesos de TI estándar y solo aplicar el control de postura una vez que la tasa de cumplimiento sea aceptable.
Q2. El director de TI de un estadio quiere utilizar 802.1X para todos los dispositivos que se conectan a la red, incluida la señalización digital y los terminales de punto de venta (POS), para maximizar la seguridad. ¿Por qué tiene esto fallos de arquitectura?
Sugerencia: Piense en las capacidades de los dispositivos sin interfaz de usuario (headless).
Ver respuesta modelo
Esto tiene fallos porque la mayoría de los dispositivos IoT, la señalización digital y muchos terminales POS heredados no tienen un suplicante 802.1X; no pueden presentar credenciales ni certificados. Intentar forzar 802.1X hará que estos dispositivos no puedan conectarse. El arquitecto debe utilizar MAC Authentication Bypass (MAB) combinado con un perfilado profundo de dispositivos para proteger estos extremos en VLANs dedicadas y restringidas.
Q3. Durante una auditoría PCI DSS, el QSA le pide que demuestre que la red WiFi de invitados no puede comunicarse con los terminales POS en las tiendas minoristas. ¿Cómo demuestra esto su arquitectura NAC?
Sugerencia: Céntrese en el resultado del proceso de autenticación.
Ver respuesta modelo
La arquitectura NAC demuestra esto a través de la asignación dinámica de VLAN. Cuando un invitado se conecta, se le enruta a través del Captive Portal y se le asigna a una VLAN de invitados aislada. Cuando se conecta un terminal POS, se analiza su perfil a través de MAB y se le asigna a una VLAN PCI dedicada. Los conmutadores de red principales y los cortafuegos están configurados con Listas de Control de Acceso (ACL) que deniegan explícitamente el enrutamiento entre la VLAN de invitados y la VLAN PCI, cumpliendo con el requisito de segmentación.
Continúe leyendo esta serie
PPSK WPA3: comparación de características y modelos de implementación
Esta guía de referencia técnica compara PPSK y WPA3-SAE, explicando sus diferencias arquitectónicas y modelos de implementación para entornos multi-inquilino. Ofrece orientación práctica para directores de TI y promotores inmobiliarios sobre cómo lograr redes WiFi seguras y aisladas utilizando las soluciones basadas en identidad de Purple.
Gestión del ancho de banda para el WiFi del personal: modelado, QoS y reducción de tráfico
Esta guía detalla métodos prácticos para gestionar el ancho de banda para el WiFi del personal en entornos empresariales. Cubre el modelado de tráfico, la implementación de QoS y cómo el despliegue de Purple Shield reduce la carga de la red sin necesidad de actualizar la infraestructura.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas de SSID colapsando múltiples redes dedicadas en un único SSID mediante el uso de PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hostelería, retail, estadios y organizaciones del sector público encontrarán orientación de arquitectura práctica y ejemplos de casos reales.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.