
Migliorare la visibilità della rete con l'integrazione di NAC e MDM
Questa guida di riferimento tecnica descrive dettagliatamente l'architettura, l'integrazione e l'impatto aziendale della combinazione di Network Access Control (NAC) con il Mobile Device Management (MDM). Fornisce indicazioni pratiche di implementazione per IT manager e progettisti di rete che operano in ambienti complessi multiuso come hospitality, retail e spazi pubblici.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Enterprise WiFi Security Guide →
Executive Summary
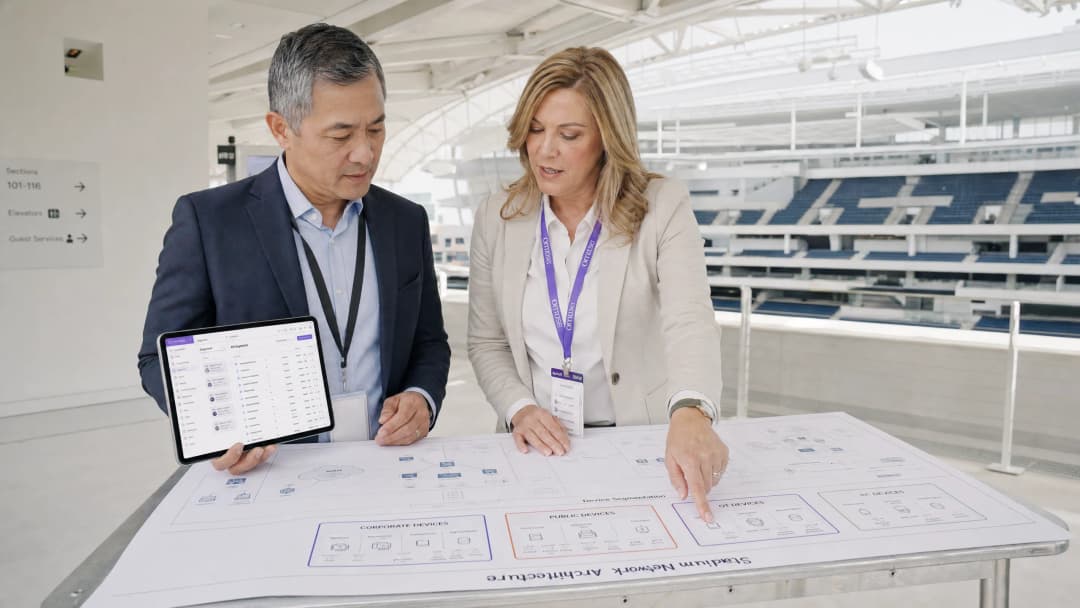
Per i team IT aziendali che gestiscono grandi sedi fisiche - che si tratti di un hotel da 500 camere, di un grande stadio o di una catena di vendita al dettaglio nazionale - il perimetro di rete ha cessato di esistere. L'infrastruttura di rete fisica odierna comprende un mix volatile di endpoint aziendali, smartphone BYOD, dispositivi guest non gestiti, terminali di pagamento e una flotta in rapida espansione di sensori IoT headless. Gestire questi ambienti senza una visibilità di rete granulare e in tempo reale rappresenta un rischio critico per la conformità e la sicurezza.
Questa guida fornisce un progetto tecnico per migliorare la visibilità della rete con l'integrazione di NAC e MDM. Colmando il divario tra identità, postura del dispositivo e controllo dell'accesso alla rete, gli architetti IT possono passare da assegnazioni VLAN statiche a una segmentazione dinamica basata sulla postura. Esploreremo l'architettura tecnica richiesta per raggiungere questo obiettivo, i punti di integrazione con le piattaforme di autenticazione degli ospiti come Guest WiFi e i passaggi pratici di implementazione necessari per proteggere gli ambienti multiuso senza interrompere le attività operative.
Technical Deep-Dive: Architettura e Standard
La visibilità della rete richiede fondamentalmente di rispondere a tre domande in tempo reale: Cosa si sta connettendo? Chi ne è il proprietario? È conforme? Rispondere a queste domande richiede un'architettura unificata che abbracci l'edge della rete, gli identity provider e le piattaforme di gestione dei dispositivi.
Livello di Controllo: Network Access Control (NAC)
Al centro dell'architettura si trova il sistema di Network Access Control (NAC), che funge da Policy Decision Point (PDP). Lo standard di settore per un'implementazione NAC robusta rimane l'IEEE 802.1X, che utilizza un server RADIUS per autenticare i richiedenti prima di concedere l'accesso alla rete.
Quando un endpoint aziendale tenta di connettersi a un access point o di autenticarsi su una porta di uno switch, il framework 802.1X trasmette in modo sicuro le credenziali del dispositivo (tipicamente tramite EAP-TLS utilizzando certificati digitali) al server RADIUS. Il server RADIUS valuta queste credenziali rispetto a una matrice di policy definita per determinare il segmento di rete appropriato, assegnando dinamicamente la VLAN tramite gli attributi RADIUS.
Tuttavia, lo standard 802.1X da solo convalida solo l'identità; non verifica lo stato di sicurezza dell'endpoint. È qui che l'integrazione MDM diventa fondamentale.
Livello di Visibilità: Integrazione MDM e Valutazione dello Stato di Sicurezza
Le piattaforme di Mobile Device Management (MDM) (ad esempio, Microsoft Intune, Jamf, Workspace ONE) mantengono un inventario continuo dei dispositivi gestiti, tracciando le versioni del sistema operativo, i livelli di patch, le applicazioni installate e lo stato generale di conformità.
L'integrazione tra NAC e MDM avviene solitamente tramite REST API. Quando un dispositivo si autentica tramite 802.1X, il sistema NAC intercetta la richiesta di autenticazione e interroga la piattaforma MDM utilizzando l'indirizzo MAC del dispositivo o l'identità del certificato. La piattaforma MDM restituisce lo stato di conformità in tempo reale del dispositivo.
Se l'MDM segnala il dispositivo come conforme, il sistema NAC autorizza l'accesso alla VLAN aziendale. Se il dispositivo non è conforme (ad esempio, mancano aggiornamenti critici del sistema operativo o esegue software non autorizzato), il sistema NAC assegna dinamicamente il dispositivo a una VLAN di remediation con routing limitato, consentendo al dispositivo di accedere solo al server MDM o ai server di aggiornamento per ripristinarsi autonomamente.

Gestione dei Dispositivi non Gestiti: Ospiti e IoT
La sfida principale in settori come l'Hospitality e il Retail è l'enorme volume di dispositivi non gestiti. Questi endpoint non possono partecipare all'autenticazione 802.1X o alla registrazione MDM.
Dispositivi Guest: Per i dispositivi guest non gestiti, la visibilità viene ottenuta tramite architetture Captive Portal. Piattaforme come WiFi Analytics di Purple intercettano la richiesta HTTP/HTTPS iniziale e reindirizzano l'utente a un portale di autenticazione. Questo livello acquisisce l'identità dell'utente, applica i termini di servizio e gestisce il consenso in conformità con il GDPR. Il guest viene quindi inserito in una VLAN guest isolata, segregata fisicamente o logicamente dal traffico aziendale.
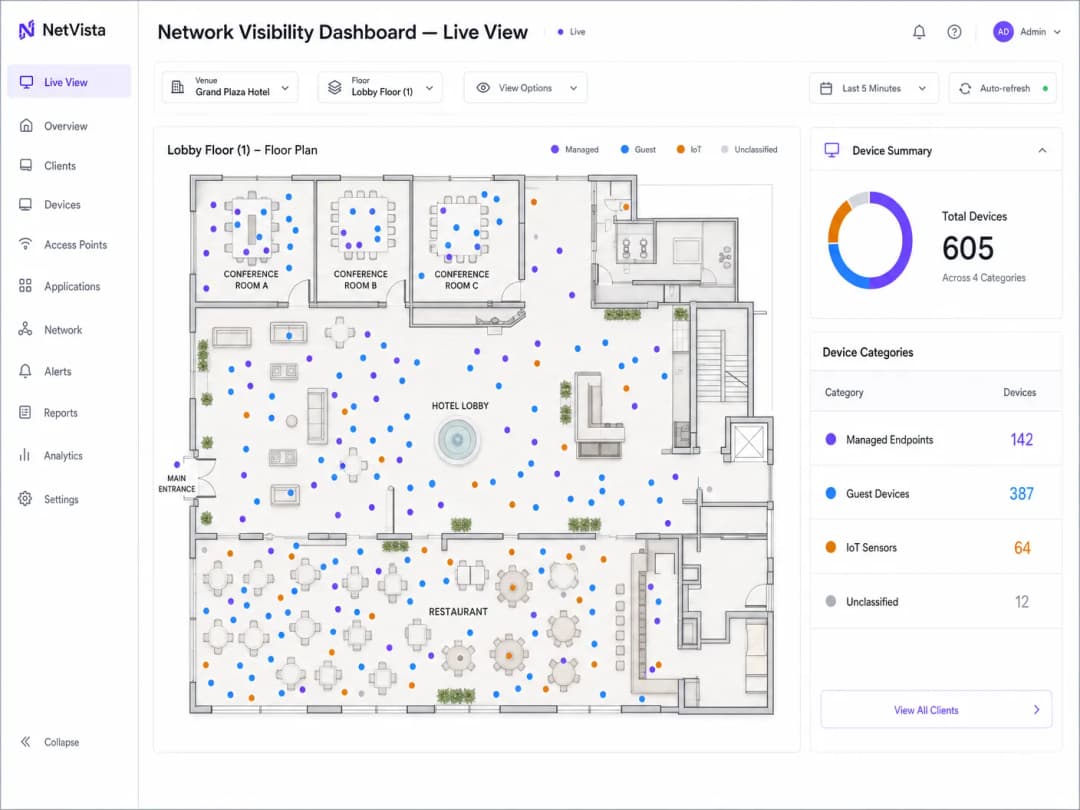
Endpoint IoT: I dispositivi headless come i controller HVAC, la segnaletica digitale e i terminali POS si affidano in genere al MAC Authentication Bypass (MAB). Poiché gli indirizzi MAC possono essere facilmente contraffatti, il MAB deve essere associato a una profilazione approfondita del dispositivo. I moderni sistemi NAC analizzano le impronte digitali DHCP, gli user agent HTTP e i modelli di comportamento del traffico per classificare con precisione i dispositivi IoT e assegnarli a VLAN IoT altamente limitate e microsegregate.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
La distribuzione di un'architettura integrata NAC e MDM richiede un approccio graduale e sistematico per evitare interruzioni operative diffuse.
Passaggio 1: Rilevamento e tassonomia dei dispositivi
Prima di configurare qualsiasi criterio di applicazione, è necessario stabilire una baseline completa dello stato attuale della rete. Distribuisci il sistema NAC in "modalità monitoraggio" (spesso utilizzando porte SPAN o dati NetFlow) per osservare passivamente il traffico e catalogare ogni endpoint connesso.
Sviluppa una tassonomia rigorosa dei dispositivi. Definisci categorie specifiche: Aziendali gestiti, BYOD, Guest, IoT (sotto-categorizzati per funzione) e Collaboratori esterni. Ogni categoria deve essere mappata su un metodo di autenticazione specifico, un set di criteri e una VLAN di destinazione.
Passaggio 2: Integrazione MDM in sola lettura
Integra il sistema NAC con le API MDM, ma configura i criteri in modo da registrare i fallimenti di conformità senza applicare la quarantena. Questa fase di sola lettura è fondamentale. Nelle distribuzioni aziendali, i controlli di postura iniziali rivelano spesso un'elevata percentuale di dispositivi non conformi a causa di cicli di patch ritardati o problemi di sincronizzazione dei certificati. L'applicazione dei controlli di postura senza comprendere questa baseline causerà un disservizio autoinflitto. Utilizza questa fase per correggere la baseline attraverso i normali processi IT.
Passaggio 3: Applicazione dell'accesso basato sulla postura
Una volta stabilizzata la baseline di conformità, passa i criteri aziendali dalla modalità di monitoraggio a quella di applicazione. Inizia con un gruppo pilota di utenti IT prima di estendere la distribuzione all'intera organizzazione. Assicurati che la VLAN di correzione sia instradata correttamente per consentire l'accesso alla piattaforma MDM e ai server di aggiornamento necessari, ma che sia rigorosamente protetta da firewall per impedire l'accesso alle risorse interne.
Passaggio 4: Segmentazione Guest e IoT
Implementa il portale di autenticazione guest e la profilazione MAB per l'IoT. Per gli ambienti soggetti a PCI-DSS, assicurati che la VLAN dei terminali POS sia completamente isolata dai segmenti guest e aziendali. Convalida la segmentazione utilizzando strumenti di penetration testing automatizzati per confermare che il routing tra VLAN sia esplicitamente negato.
Best Practice
- Dare la priorità all'autenticazione basata su certificati (EAP-TLS): Affidarsi a nomi utente e password per 802.1X (PEAP-MSCHAPv2) è sempre più insicuro contro il furto di credenziali. Distribuisci una PKI robusta e utilizza la piattaforma MDM per fornire automaticamente certificati macchina e utente agli endpoint gestiti.
- Imporre WPA3-Enterprise: Quando si distribuisce una nuova infrastruttura wireless, richiedi l'uso di WPA3-Enterprise. La modalità di sicurezza a 192 bit fornisce miglioramenti crittografici che proteggono lo scambio di autenticazione dagli attacchi di dizionario offline. Per ulteriori informazioni sui moderni standard wireless, consulta la nostra guida su WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
- Integrare la visibilità nel SIEM: La visibilità di rete è utile solo se centralizzata. Invia tutti i log di autenticazione NAC, gli eventi di conformità MDM e le analisi del WiFi per gli ospiti a una piattaforma SIEM (Security Information and Event Management) centrale. Ciò consente la correlazione tra comportamento di rete, stato del dispositivo e posizione fisica (sfruttando Indoor WiFi Positioning Systems: How They Work and How to Deploy Them).
Risoluzione dei problemi e mitigazione dei rischi
- Modalità di guasto: API Rate Limiting: Gli ambienti ad alta densità (come gli stadi nei giorni delle partite) possono generare migliaia di autenticazioni simultanee. Se il sistema NAC interroga l'API dell'MDM per ogni singola richiesta, può attivare i limiti di frequenza (rate limiting), causando il fallimento delle autenticazioni (con approccio fail-open o fail-closed).
- Mitigazione: Implementa il caching sul sistema NAC per lo stato dei dispositivi MDM, solitamente memorizzando nella cache il risultato per 15 - 30 minuti, oppure utilizza notifiche push basate su webhook dall'MDM al NAC per le modifiche di stato in tempo reale.
- Modalità di guasto: Scadenza del certificato: Un certificato CA root o intermedio scaduto invaliderà istantaneamente tutte le autenticazioni EAP-TLS, bloccando l'accesso alla rete di tutti i dispositivi gestiti.
- Mitigazione: Implementa un monitoraggio e un sistema di alert aggressivi per l'infrastruttura PKI. Assicurati che le policy di auto-registrazione nell'MDM funzionino e che i dispositivi si colleghino regolarmente.
- Modalità di guasto: Spoofing MAB: Un utente malintenzionato clona l'indirizzo MAC di una stampante autorizzata per accedere alla VLAN interna.
- Mitigazione: Non fare affidamento solo sul MAB. Implementa la profilazione degli endpoint che monitora continuamente il comportamento dei dispositivi. Se una "stampante" avvia improvvisamente connessioni SSH o esegue scansioni Nmap, il sistema NAC deve rilevare l'anomalia e mettere immediatamente in quarantena la porta.
ROI e impatto sul business
Il business case per l'integrazione di NAC e MDM va ben oltre la conformità in materia di sicurezza. Il ritorno sull'investimento (ROI) primario si realizza attraverso la mitigazione dei rischi e l'efficienza operativa.
Automatizzando l'onboarding dei dispositivi e l'applicazione della postura di sicurezza, gli helpdesk IT registrano una significativa riduzione dei ticket relativi all'accesso alla rete e alla risoluzione delle non conformità. Da una prospettiva di sicurezza, la segmentazione dinamica riduce drasticamente il raggio d'azione di un endpoint compromesso, abbassando il costo potenziale e l'impatto operativo di una violazione.
Inoltre, in spazi aperti al pubblico come gli hub di Transport o i centri commerciali, la separazione delle complesse infrastrutture aziendali e IoT dall'esperienza dei visitatori assicura che i servizi dedicati agli ospiti rimangano altamente disponibili e performanti, supportando gli obiettivi aziendali più ampi di customer engagement e data capture.
Definizioni chiave
Network Access Control (NAC)
Una soluzione di sicurezza che applica policy ai dispositivi che tentano di accedere a una rete, fungendo da guardiano per garantire che si connettano solo dispositivi autorizzati e conformi.
I team IT distribuiscono il NAC per impedire ai dispositivi non autorizzati di collegarsi alle porte degli switch o di connettersi agli SSID aziendali.
Mobile Device Management (MDM)
Software utilizzato dai dipartimenti IT per monitorare, gestire e proteggere i dispositivi mobili, i laptop e i tablet dei dipendenti su più sistemi operativi.
L'MDM rappresenta la fonte di verità per la conformità dei dispositivi, indicando alla rete se un dispositivo è aggiornato e sicuro.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta, che fornisce un meccanismo di autenticazione ai dispositivi che desiderano collegarsi a una LAN o WLAN.
Questo è il protocollo sottostante che consente a un laptop di presentare in modo sicuro il proprio certificato all'infrastruttura di rete.
MAC Authentication Bypass (MAB)
Un metodo di autenticazione alternativo per i dispositivi che non supportano lo standard 802.1X (come stampanti o sensori IoT), che utilizza l'indirizzo MAC del dispositivo come identità.
Fondamentale per la gestione degli spazi in cui i dispositivi IoT headless devono connettersi alla rete senza l'intervento dell'utente.
Profilazione dei dispositivi
Il processo di analisi del traffico di rete, delle richieste DHCP e dei pattern comportamentali per identificare accuratamente il tipo e il sistema operativo di un dispositivo non gestito.
Utilizzato insieme a MAB per garantire che un dispositivo che dichiara di essere una stampante si comporti effettivamente come tale, mitigando gli attacchi di spoofing MAC.
Dynamic VLAN Assignment
La capacità dell'infrastruttura di rete di assegnare un dispositivo a una specifica VLAN in base alle sue credenziali di autenticazione e al suo stato di sicurezza (posture), anziché alla porta fisica a cui si connette.
Consente a un singolo switch fisico o access point di servire in modo sicuro e simultaneo dispositivi aziendali, ospiti e IoT.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso.
Il meccanismo principale per gestire l'accesso WiFi degli ospiti, acquisire dati di marketing e applicare i termini di servizio.
Posture-Based Access Control
Un modello di accesso in cui i privilegi di rete vengono regolati dinamicamente in base allo stato di sicurezza (posture) in tempo reale del dispositivo che si connette.
L'obiettivo finale dell'integrazione tra NAC e MDM, che garantisce che i dispositivi compromessi vengano messi automaticamente in quarantena.
Esempi pratici
Un hotel da 400 camere deve proteggere la propria infrastruttura di rete. La configurazione attuale utilizza un'unica rete piatta per i laptop del personale, le smart TV nelle camere degli ospiti, i terminali dei punti vendita (POS) nel ristorante e la rete guest WiFi. In che modo l'architetto IT dovrebbe riprogettare questa struttura utilizzando l'integrazione di NAC e MDM?
- Distribuire un'appliance NAC e integrarla con l'MDM aziendale. 2. Creare VLAN distinte: Corporate, Guest, IoT (Smart TV) e PCI (POS). 3. Inviare certificati EAP-TLS ai laptop del personale tramite MDM; configurare il NAC per assegnarli alla VLAN Corporate solo se l'MDM li segnala come conformi. 4. Configurare il protocollo MAB con la profilazione dei dispositivi per le Smart TV, assegnandole alla VLAN IoT con ACL rigorose che impediscono l'accesso a Internet. 5. Isolare i terminali POS sulla VLAN PCI con elenchi di accesso MAC codificati e micro-segmentazione. 6. Distribuire Purple Guest WiFi per l'SSID pubblico, registrando il consenso degli utenti e assegnandoli alla VLAN Guest isolata.
Una catena di vendita al dettaglio nazionale sta distribuendo nuovi scanner di inventario portatili in 500 negozi. Gli scanner sono basati su Android e gestiti da un MDM. I direttori dei negozi segnalano che gli scanner si disconnettono frequentemente dalla rete quando si spostano tra il magazzino e l'area di vendita.
- Verificare la configurazione del roaming sul controller LAN wireless (WLC) per assicurarsi che lo standard 802.11r (Fast Transition) sia abilitato per l'SSID aziendale. 2. Controllare la policy NAC: assicurarsi che la query API dell'MDM non introduca latenza durante il roaming. 3. Implementare il caching della postura sul sistema NAC in modo che il controllo di conformità MDM venga eseguito solo al momento dell'associazione iniziale e non ad ogni passaggio tra AP. 4. Verificare che l'MDM stia inviando il profilo WPA3-Enterprise corretto agli scanner.
Domande di esercitazione
Q1. La tua organizzazione sta implementando una nuova piattaforma MDM e desidera applicare rigidi controlli di posture (ad es. OS aggiornato negli ultimi 30 giorni) tramite il sistema NAC a partire da lunedì prossimo. Qual è il rischio principale di questo approccio?
Suggerimento: Considera la differenza tra la conformità teorica e lo stato effettivo dei dispositivi in una grande impresa.
Visualizza risposta modello
Il rischio principale è un disservizio diffuso per gli utenti legittimi. È altamente probabile che una parte significativa dei dispositivi non sia attualmente conforme a causa di cicli di aggiornamento ritardati o dispositivi offline. L'approccio corretto consiste nell'eseguire prima l'integrazione in "Monitor Mode" per stabilire una baseline, rimediare ai dispositivi non conformi attraverso i processi IT standard e applicare il controllo di posture solo quando il tasso di conformità è accettabile.
Q2. Il direttore IT di uno stadio desidera utilizzare lo standard 802.1X per tutti i dispositivi che si connettono alla rete, inclusi cartellonistica digitale e terminali POS, per massimizzare la sicurezza. Perché questa scelta è strutturalmente errata?
Suggerimento: Pensa alle capacità dei dispositivi headless.
Visualizza risposta modello
Questa scelta è errata perché la maggior parte dei dispositivi IoT, della cartellonistica digitale e molti terminali POS legacy sono "headless" e non dispongono di un supplicant 802.1X; pertanto, non possono presentare credenziali o certificati. Tentare di forzare l'uso del protocollo 802.1X impedirà a questi dispositivi di connettersi. L'architetto deve utilizzare il protocollo MAC Authentication Bypass (MAB) combinato con una profilazione approfondita dei dispositivi per proteggere questi endpoint su VLAN dedicate e limitate.
Q3. Durante un audit PCI DSS, il QSA ti chiede di dimostrare che la rete WiFi per gli ospiti non può comunicare con i terminali POS nei negozi fisici. In che modo la tua architettura NAC dimostra questo aspetto?
Suggerimento: Focalizzati sul risultato del processo di autenticazione.
Visualizza risposta modello
L'architettura NAC lo dimostra attraverso la Dynamic VLAN Assignment. Quando un ospite si connette, viene instradato attraverso il captive portal e assegnato a una VLAN ospiti isolata. Quando si connette un terminale POS, questo viene profilato tramite MAB e assegnato a una VLAN PCI dedicata. Gli switch di rete principali e i firewall sono configurati con liste di controllo degli accessi (ACL) che negano esplicitamente l'instradamento tra la VLAN ospiti e la VLAN PCI, soddisfacendo il requisito di segmentazione.
Continua a leggere questa serie
PPSK WPA3: confronto tra funzionalità e modelli di implementazione
Questa guida tecnica di riferimento confronta PPSK e WPA3-SAE, spiegando le loro differenze architetturali e i modelli di implementazione per ambienti multi-tenant. Fornisce indicazioni pratiche per IT manager e sviluppatori immobiliari su come ottenere reti WiFi sicure e isolate utilizzando le soluzioni basate sull'identità di Purple.
Gestione della larghezza di banda per il WiFi del personale: Shaping, QoS e riduzione del traffico
Questa guida illustra in dettaglio i metodi pratici per gestire la larghezza di banda per il WiFi del personale in ambienti aziendali. Copre la configurazione del traffic shaping, l'implementazione del QoS e come la distribuzione di Purple Shield riduca il carico di rete senza richiedere aggiornamenti dell'infrastruttura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
This authoritative technical reference guide explains how IT teams can eliminate WiFi performance degradation caused by SSID beacon overhead by collapsing multiple purpose-built networks into a single SSID using per-device PSK (xPSK). It covers the vendor landscape across Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, and Ubiquiti UniFi PPSK, with practical implementation guidance on dynamic VLAN assignment, IoT onboarding, and PCI DSS compliance. Venue operators in hospitality, retail, stadiums, and public-sector organisations will find actionable architecture guidance and real-world worked examples.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.