
Améliorer la visibilité du réseau grâce à l'intégration du NAC et du MDM
Ce guide de référence technique détaille l'architecture, l'intégration et l'impact commercial de l'association du Network Access Control (NAC) et du Mobile Device Management (MDM). Il fournit des conseils de déploiement concrets pour les responsables informatiques et les architectes réseau opérant dans des environnements complexes et multi-usages tels que l'hôtellerie, le commerce de détail et les lieux publics.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Enterprise WiFi Security Guide →
Synthèse
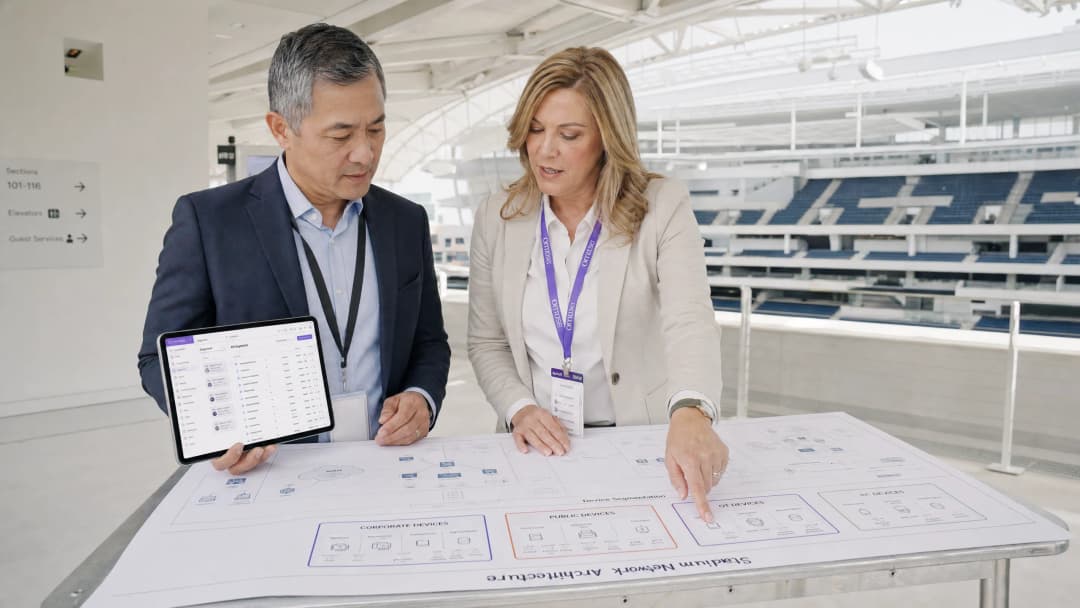
Pour les équipes informatiques d'entreprise qui gèrent de grands sites physiques - qu'il s'agisse d'un hôtel de 500 chambres, d'un grand stade ou d'une chaîne de vente au détail nationale - le périmètre réseau n'existe plus. L'infrastructure réseau physique d'aujourd'hui comprend un mélange instable de terminaux d'entreprise, de smartphones BYOD, d'appareils invités non gérés, de terminaux de paiement et d'une flotte en pleine expansion de capteurs IoT sans tête. Exploiter ces environnements sans une visibilité réseau granulaire et en temps réel constitue un risque critique pour la conformité et la sécurité.
Ce guide fournit un modèle technique pour améliorer la visibilité du réseau grâce à l'intégration NAC et MDM. En comblant le fossé entre l'identité, l'état de sécurité des appareils et le contrôle d'accès au réseau, les architectes informatiques peuvent passer de l'attribution statique de VLAN à une segmentation dynamique basée sur la posture de sécurité. Nous explorerons l'architecture technique requise pour y parvenir, les points d'intégration avec les plateformes d'authentification des invités telles que le Guest WiFi, et les étapes de mise en œuvre pratiques nécessaires pour sécuriser les environnements multi-usages sans perturber les opérations.
Analyse technique approfondie : Architecture et normes
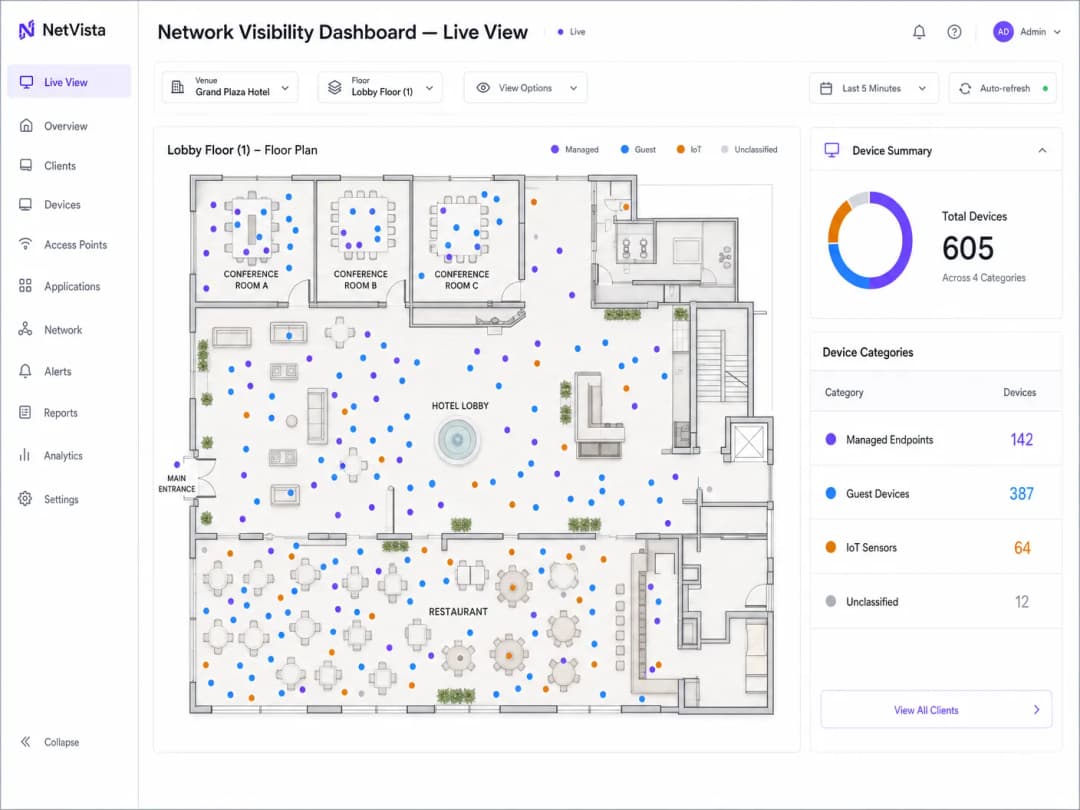
La visibilité du réseau exige fondamentalement de répondre à trois questions en temps réel : Qu'est-ce qui se connecte ? À qui cela appartient-il ? Est-ce conforme ? Répondre à ces questions nécessite une architecture unifiée englobant la périphérie du réseau, les fournisseurs d'identité et les plateformes de gestion des terminaux.
Couche d'application : Contrôle d'accès au réseau (NAC)
Au cœur de l'architecture se trouve le système de contrôle d'accès au réseau (NAC), agissant comme le point de décision de politique (PDP). La norme de l'industrie pour une mise en œuvre robuste du NAC reste la norme IEEE 802.1X, qui utilise un serveur RADIUS pour authentifier les demandeurs avant d'accorder l'accès au réseau.
Lorsqu'un terminal d'entreprise tente de se connecter à un point d'accès ou de s'authentifier sur un port de commutateur, le framework 802.1X transmet en toute sécurité les identifiants de l'appareil (généralement via EAP-TLS à l'aide de certificats numériques) au serveur RADIUS. Le serveur RADIUS évalue ces identifiants par rapport à une matrice de politiques définie pour déterminer le segment de réseau approprié, en attribuant de manière dynamique le VLAN via des attributs RADIUS.
Cependant, la norme 802.1X seule ne fait que valider l'identité ; elle ne vérifie pas la posture de sécurité du terminal. C'est là que l'intégration MDM devient essentielle.
Couche de visibilité : Intégration MDM et évaluation de la posture
Les plateformes de gestion des terminaux mobiles (MDM) (par exemple, Microsoft Intune, Jamf, Workspace ONE) maintiennent un inventaire continu des appareils gérés, en suivant les versions de l'OS, les niveaux de correctifs, les applications installées et les états de conformité globaux.
L'intégration entre le NAC et le MDM se fait généralement via des REST APIs. Lorsqu'un appareil s'authentifie via 802.1X, le système NAC intercepte la demande d'authentification et interroge la plateforme MDM à l'aide de l'adresse MAC de l'appareil ou de l'identité de son certificat. La plateforme MDM renvoie la posture de conformité en temps réel de l'appareil.
Si le MDM signale que l'appareil est conforme, le système NAC autorise l'accès au VLAN de l'entreprise. Si l'appareil est non conforme (par exemple, s'il manque des mises à jour critiques de l'OS ou s'il exécute un logiciel non autorisé), le système NAC attribue dynamiquement l'appareil à un VLAN de remédiation avec un routage restreint, permettant à l'appareil d'accéder uniquement au serveur MDM ou aux serveurs de mise à jour pour s'auto-corriger.

Gérer les appareils non gérés : Invités et IoT
Le principal défi dans des espaces tels que le secteur de l' Hôtellerie et du Commerce de détail est le volume impressionnant d'appareils non gérés. Ces terminaux ne peuvent pas participer à l'authentification 802.1X ou à l'enregistrement MDM.
Appareils invités : Pour les appareils invités non gérés, la visibilité est obtenue via des architectures de Captive Portal. Les plateformes comme l'outil d'Analyses WiFi de Purple interceptent la requête HTTP/HTTPS initiale et redirigent l'utilisateur vers un portail d'authentification. Cette couche capture l'identité de l'utilisateur, applique les conditions d'utilisation et gère le consentement conformément au GDPR. L'invité est ensuite placé sur un VLAN invité isolé, séparé physiquement ou logiquement du trafic d'entreprise.
Points de terminaison IoT : Les appareils sans interface utilisateur, tels que les contrôleurs CVC, la signalisation numérique et les terminaux de point de vente, reposent généralement sur le MAC Authentication Bypass (MAB). Étant donné que les adresses MAC peuvent être facilement usurpées, le MAB doit être associé à un profilage approfondi des appareils. Les systèmes NAC modernes analysent les empreintes DHCP, les agents utilisateurs HTTP et les modèles de comportement du trafic pour classer avec précision les appareils IoT et les attribuer à des VLAN IoT hautement restreints et micro-segmentés.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Le déploiement d'une architecture intégrée NAC et MDM nécessite une approche progressive et systématique afin d'éviter des perturbations opérationnelles généralisées.
Étape 1 : Découverte et taxonomie des appareils
Avant de configurer des politiques d'application, vous devez établir une référence complète de l'état actuel de votre réseau. Déployez le système NAC en "mode surveillance" (en utilisant souvent des ports SPAN ou des données NetFlow) pour observer passivement le trafic et cataloguer chaque point de terminaison connecté.
Développez une taxonomie stricte des appareils. Définissez des catégories spécifiques : d'entreprise géré, BYOD, invité, IoT (sous-catégorisé par fonction) et prestataire externe. Chaque catégorie doit être associée à une méthode d'authentification, un ensemble de politiques et un VLAN cible spécifiques.
Étape 2 : Intégration MDM en lecture seule
Intégrez le système NAC avec les API du MDM, mais configurez les politiques pour enregistrer les échecs de conformité sans appliquer de mise en quarantaine. Cette phase de lecture seule est essentielle. Dans les déploiements d'entreprise, les vérifications initiales de l'état de sécurité révèlent souvent un pourcentage élevé d'appareils non conformes en raison de cycles de correctifs retardés ou de problèmes de synchronisation de certificats. Appliquer des vérifications d'état de sécurité sans comprendre cette référence provoquera un déni de service auto-induit. Utilisez cette phase pour corriger la référence via les processus informatiques standards.
Étape 3 : Application de l'accès basé sur l'état de sécurité
Une fois que la référence de conformité s'est stabilisée, faites passer les politiques d'entreprise du mode surveillance au mode application. Commencez par un groupe pilote d'utilisateurs informatiques avant de déployer l'accès à l'ensemble de l'organisation. Assurez-vous que le VLAN de remédiation est correctement routé pour permettre l'accès à la plateforme MDM et aux serveurs de mise à jour nécessaires, mais qu'il est strictement protégé par un pare-feu face aux ressources internes.
Étape 4 : Segmentation des invités et de l'IoT
Implémentez le portail d'authentification des invités et le profilage MAB pour l'IoT. Pour les environnements soumis à la norme PCI DSS, assurez-vous que le VLAN du terminal de point de vente est complètement isolé des segments invités et d'entreprise. Validez la segmentation à l'aide d'outils de test d'intrusion automatisés pour confirmer que le routage inter-VLAN est explicitement refusé.
Bonnes pratiques
- Prioriser l'authentification par certificat (EAP-TLS) : S'appuyer sur des noms d'utilisateur et des mots de passe pour le 802.1X (PEAP-MSCHAPv2) est de moins en moins sûr face au vol d'identifiants. Déployez une PKI robuste et utilisez la plateforme MDM pour distribuer automatiquement des certificats de machine et d'utilisateur aux terminaux gérés.
- Imposer le WPA3-Enterprise : Lors du déploiement d'une nouvelle infrastructure sans fil, exigez le WPA3-Enterprise. Le mode de sécurité 192 bits apporte des améliorations cryptographiques qui protègent l'échange d'authentification contre les attaques par dictionnaire hors ligne. Pour plus de détails sur les normes sans fil modernes, consultez notre guide sur les Frequences WiFi : Guide des frequences WiFi en 2026.
- Intégrer la visibilité dans un SIEM : La visibilité réseau n'est exploitable que lorsqu'elle est centralisée. Transférez tous les journaux d'authentification NAC, les événements de conformité MDM et les analyses de WiFi invité vers une plateforme centrale de gestion des informations et des événements de sécurité (SIEM). Cela permet de corréler le comportement du réseau, la posture de l'appareil et l'emplacement physique (en exploitant les Systemes de positionnement WiFi interieur : fonctionnement et déploiement).
Résolution des problèmes et atténuation des risques
- Mode de défaillance : Limitation du débit de l'API : Les environnements à haute densité (comme les stades les jours de match) peuvent générer des milliers d'authentifications simultanées. Si le système NAC interroge l'API du MDM pour chaque requête, cela peut dépasser les limites de débit, entraînant l'échec des authentifications (avec accès autorisé par défaut ou bloqué par défaut).
- Atténuation : Mettez en place une mise en cache de l'état de posture du MDM sur le système NAC, généralement en conservant le résultat pendant 15 à 30 minutes, ou utilisez des notifications push basées sur des webhooks du MDM vers le NAC pour les changements d'état en temps réel.
- Mode de défaillance : Expiration de certificat : Un certificat d'autorité de certification racine ou intermédiaire expiré invalidera instantanément toutes les authentifications EAP-TLS, bloquant ainsi tous les appareils gérés hors du réseau.
- Atténuation : Mettez en œuvre une surveillance et des alertes rigoureuses pour l'infrastructure PKI. Assurez-vous que les politiques d'auto-enrôlement dans le MDM fonctionnent et que les appareils se connectent régulièrement.
- Mode de défaillance : Usurpation MAB : Un attaquant clone l'adresse MAC d'une imprimante autorisée pour accéder au VLAN interne.
- Atténuation : Ne vous fiez pas uniquement au MAB. Mettez en œuvre un profilage des terminaux qui surveille en permanence le comportement des appareils. Si une "imprimante" lance soudainement des connexions SSH ou exécute des scans Nmap, le système NAC doit détecter l'anomalie et immédiatement mettre le port en quarantaine.
ROI et impact commercial
L'intérêt commercial de l'intégration du NAC et du MDM va bien au-delà de la conformité en matière de sécurité. Le principal retour sur investissement (ROI) se concrétise par l'atténuation des risques et l'efficacité opérationnelle.
En automatisant l'intégration des appareils et l'application des politiques de sécurité, les centres de support informatique constatent une réduction significative des tickets liés à l'accès réseau et à la mise en conformité. D'un point de vue de la sécurité, la segmentation dynamique réduit considérablement la zone d'impact d'un terminal compromis, limitant ainsi le coût potentiel et l'impact opérationnel d'une faille.
De plus, dans les lieux accueillant du public tels que les hubs de Transport ou les centres commerciaux, le fait d'isoler les infrastructures d'entreprise et IoT complexes de l'expérience utilisateur garantit que les services aux invités restent hautement disponibles et performants, soutenant ainsi les objectifs commerciaux plus larges d'engagement client et de capture de données.
Définitions clés
Network Access Control (NAC)
Une solution de sécurité qui applique des politiques aux appareils tentant d'accéder à un réseau, agissant comme un contrôleur d'accès pour s'assurer que seuls les appareils autorisés et conformes se connectent.
Les équipes informatiques déploient le NAC pour empêcher les appareils non autorisés de se brancher sur les ports des commutateurs ou de se connecter aux SSID de l'entreprise.
Mobile Device Management (MDM)
Logiciel utilisé par les départements informatiques pour surveiller, gérer et sécuriser les appareils mobiles, ordinateurs portables et tablettes des employés sur plusieurs systèmes d'exploitation.
Le MDM est la source unique de vérité pour la conformité des appareils, indiquant au réseau si un appareil est mis à jour et sécurisé.
IEEE 802.1X
Une norme IEEE pour le Network Access Control basé sur les ports, fournissant un mécanisme d'authentification aux appareils souhaitant se connecter à un LAN ou à un WLAN.
Il s'agit du protocole sous-jacent qui permet à un ordinateur portable de présenter son certificat de manière sécurisée à l'infrastructure réseau.
MAC Authentication Bypass (MAB)
Une méthode d'authentification de secours pour les appareils qui ne prennent pas en charge la norme 802.1X (comme les imprimantes ou les capteurs IoT), utilisant l'adresse MAC de l'appareil comme identifiant.
Crucial pour l'exploitation des sites où des appareils IoT sans interface utilisateur doivent se connecter au réseau sans intervention humaine.
Profilage d'appareils
Le processus d'analyse du trafic réseau, des requêtes DHCP et des modèles de comportement pour identifier avec précision le type et le système d'exploitation d'un appareil non géré.
Utilisé aux côtés du MAB pour s'assurer qu'un appareil prétendant être une imprimante se comporte réellement comme tel, atténuant ainsi les attaques d'usurpation d'adresse MAC.
Dynamic VLAN Assignment
La capacité de l'infrastructure réseau à affecter un appareil à un VLAN spécifique en fonction de ses identifiants d'authentification et de son état de conformité, plutôt que du port physique auquel il se connecte.
Permet à un unique commutateur physique ou point d'accès de desservir simultanément et en toute sécurité des appareils d'entreprise, des invités et des objets connectés.
Captive Portal
Une page web que l'utilisateur d'un réseau d'accès public est obligé de consulter et avec laquelle il doit interagir avant que l'accès ne lui soit accordé.
Le mécanisme principal pour gérer l'accès WiFi des invités, collecter des données marketing et faire respecter les conditions d'utilisation.
Posture-Based Access Control
Un modèle d'accès où les privilèges réseau sont ajustés dynamiquement en fonction de l'état de sécurité en temps réel (posture) de l'appareil qui se connecte.
L'objectif ultime de l'intégration du NAC et du MDM, garantissant que les appareils compromis soient automatiquement mis en quarantaine.
Exemples concrets
Un hôtel de 400 chambres doit sécuriser son infrastructure réseau. La configuration actuelle utilise un seul réseau plat pour les ordinateurs portables du personnel, les téléviseurs intelligents des chambres, les terminaux de point de vente (POS) du restaurant et le WiFi invité. Comment l'architecte informatique doit-il repenser cette architecture en intégrant le NAC et le MDM ?
- Déployer un équipement NAC et l'intégrer au MDM de l'entreprise. 2. Créer des VLAN distincts : Entreprise, Invité, IoT (téléviseurs intelligents) et PCI (POS). 3. Distribuer des certificats EAP-TLS aux ordinateurs portables du personnel via le MDM ; configurer le NAC pour affecter ces appareils au VLAN Entreprise uniquement si le MDM les signale comme conformes. 4. Configurer le MAB avec le profilage d'appareils pour les téléviseurs intelligents, en les affectant au VLAN IoT avec des ACL strictes empêchant l'accès à Internet. 5. Isoler les terminaux POS sur le VLAN PCI avec des listes d'accès MAC codées en dur et de la micro-segmentation. 6. Déployer Purple pour le SSID public du WiFi invité, en recueillant le consentement des utilisateurs et en les affectant au VLAN Invité isolé.
Une chaîne nationale de magasins déploie de nouveaux scanners d'inventaire portables dans 500 points de vente. Les scanners fonctionnent sous Android et sont gérés par un MDM. Les directeurs de magasin signalent que les scanners se déconnectent fréquemment du réseau lorsqu'ils se déplacent entre la réserve et la surface de vente.
- Vérifier la configuration de l'itinérance sur le contrôleur LAN sans fil (WLC) pour s'assurer que la norme 802.11r (Fast Transition) est activée pour le SSID de l'entreprise. 2. Vérifier la politique NAC : s'assurer que la requête API du MDM n'introduit pas de latence pendant l'itinérance. 3. Mettre en œuvre la mise en cache de la posture sur le système NAC afin qu'un contrôle de conformité MDM ne soit effectué que lors de l'association initiale, et non à chaque transition de point d'accès. 4. Vérifier que le MDM pousse bien le bon profil WPA3-Enterprise vers les scanners.
Questions d'entraînement
Q1. Votre organisation déploie une nouvelle plateforme MDM et souhaite appliquer des contrôles de posture stricts (par exemple, un OS corrigé depuis moins de 30 jours) via le système NAC à partir de lundi prochain. Quel est le principal risque de cette approche ?
Conseil : Pensez à la différence entre la conformité théorique et l'état réel des appareils dans une grande entreprise.
Voir la réponse type
Le risque principal est un déni de service généralisé pour les utilisateurs légitimes. Il est très probable qu'une partie importante de la flotte soit actuellement non conforme en raison de cycles de mise à jour retardés ou d'appareils hors ligne. La bonne approche consiste à exécuter d'abord l'intégration en « Mode Surveillance » pour établir une référence, à corriger les appareils non conformes via les processus informatiques standards, puis à n'appliquer le contrôle de posture qu'une fois le taux de conformité acceptable.
Q2. Un directeur informatique de stade souhaite utiliser 802.1X pour tous les appareils se connectant au réseau, y compris l'affichage dynamique et les terminaux de paiement (POS), afin de maximiser la sécurité. Pourquoi cette architecture est-elle imparfaite ?
Conseil : Pensez aux capacités des appareils sans écran (headless).
Voir la réponse type
Cette architecture est imparfaite car la plupart des appareils IoT, de l'affichage dynamique et de nombreux terminaux POS hérités sont « sans écran » et ne disposent pas d'un suppliant 802.1X ; ils ne peuvent donc pas présenter d'identifiants ou de certificats. Tenter de forcer le 802.1X entraînera l'échec de la connexion de ces appareils. L'architecte doit utiliser le contournement d'authentification MAC (MAB) combiné à un profilage approfondi des appareils pour sécuriser ces points de terminaison sur des VLANs dédiés et restreints.
Q3. Lors d'un audit PCI DSS, le QSA vous demande de prouver que le réseau WiFi invité ne peut pas communiquer avec les terminaux de paiement (POS) des magasins. Comment votre architecture NAC le démontre-t-elle ?
Conseil : Concentrez-vous sur le résultat du processus d'authentification.
Voir la réponse type
L'architecture NAC le démontre grâce à l'attribution dynamique de VLAN. Lorsqu'un invité se connecte, il est redirigé via le Captive Portal et affecté à un VLAN invité isolé. Lorsqu'un terminal POS se connecte, son profil est établi via MAB et il est affecté à un VLAN PCI dédié. Les commutateurs réseau centraux et les pare-feu sont configurés avec des listes de contrôle d'accès (ACL) qui interdisent explicitement le routage entre le VLAN invité et le VLAN PCI, répondant ainsi à l'exigence de segmentation.
Continuer la lecture de cette série
PPSK WPA3 : comparaison des fonctionnalités et des modèles de déploiement
Ce guide de référence technique compare le PPSK et le WPA3-SAE, en expliquant leurs différences architecturales et leurs modèles de déploiement pour les environnements multi-locataires. Il fournit des conseils pratiques aux responsables informatiques et aux promoteurs immobiliers pour mettre en œuvre des réseaux WiFi sécurisés et isolés grâce aux solutions basées sur l'identité de Purple.
Gestion de la bande passante pour le WiFi du personnel : lissage, QoS et réduction du trafic
Ce guide détaille les méthodes pratiques pour gérer la bande passante du WiFi du personnel dans les établissements d'entreprise. Il aborde le lissage du trafic, la mise en œuvre de la QoS et la manière dont le déploiement de Purple Shield réduit la charge réseau sans nécessiter de mise à niveau de l'infrastructure.
Comment réduire le nombre de SSIDs WiFi grâce au PSK par appareil (iPSK, DPSK, MPSK)
Ce guide de référence technique faisant autorité explique comment les équipes informatiques peuvent éliminer la dégradation des performances WiFi causée par la surcharge des balises SSID en regroupant plusieurs réseaux dédiés en un seul SSID à l'aide du PSK par appareil (xPSK). Il couvre le paysage des constructeurs à travers Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK et Ubiquiti UniFi PPSK, avec des conseils pratiques de mise en œuvre sur l'attribution dynamique de VLAN, l'intégration de l'IoT et la conformité PCI DSS. Les exploitants de sites dans l'hôtellerie, le commerce de détail, les stades et les organisations du secteur public y trouveront des conseils d'architecture exploitables et des exemples concrets.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.