
RadSec: Cómo RADIUS sobre TLS mejora la seguridad de la autenticación WiFi
Esta referencia técnica autorizada explica cómo RadSec (RFC 6614) protege la autenticación WiFi empresarial al cifrar el tráfico RADIUS tradicional con TLS. Diseñado para responsables de TI y arquitectos de redes, cubre la arquitectura, las estrategias de implementación y los pasos prácticos para mitigar los riesgos del tráfico RADIUS UDP sin cifrar en redes corporativas y de invitados.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Seguridad WiFi Empresarial →
RadSec Architecture Advisor: RADIUS over TLS Evaluator
Model TCP port 2083 TLS encapsulation overhead against legacy UDP RADIUS across WAN circuits. Calculate EAP-TLS handshake latencies, eliminate packet fragmentation black holes, and audit RFC 6614 trust.
Protocol Architecture: RadSec (RFC 6614) vs Legacy RADIUS (RFC 2865)
| Security & Network Vector | RadSec (RFC 6614 / TLS 1.3) | Legacy RADIUS (RFC 2865 / UDP) |
|---|---|---|
| Transport & Port | TCP Port 2083 (Stateful stream) | UDP Ports 1812 / 1813 (Stateless datagrams) |
| Payload Cryptography | TLS 1.3 Mutual Authentication (mTLS) with AEAD ciphers | Pre-Shared Key with MD5 hashing (RFC 2865 BlastRADIUS exposure) |
| MTU & Packet Fragmentation | TCP PMTU Discovery eliminates UDP fragmentation black holes | Large EAP-TLS certificate chains fragment over 1500 bytes and drop on WAN |
| Firewall Traversal & NAT | Single outbound TCP connection; state table persists cleanly | Requires bi-directional UDP NAT pinholes prone to 30s timeout aging |
| Packet Loss Recovery | TCP fast retransmission within 1 to 2 RTTs (~70 ms) | Controller retry timeout (typically 3,000 to 5,000 ms per drop) |
| Connection Model | Long-lived persistent TCP connection pool with keep-alive | Per-packet datagrams with independent identifier tracking |
The BlastRADIUS vulnerability exploits MD5 collisions in standard RFC 2865 Access-Request packets to forge an Access-Accept without the shared secret. RadSec protects the entire RADIUS protocol inside TLS 1.3 encryption, rendering man-in-the-middle packet injection impossible across untrusted internet WAN links.
Migrating Enterprise WiFi to Cloud RADIUS & RadSec?
Purple Cloud RADIUS delivers turnkey RFC 6614 RadSec termination, automated Intune and Jamf SCEP certificate enrolment, and zero on-prem server maintenance.
Resumen ejecutivo
El RADIUS tradicional sobre UDP (puertos 1812/1813) no fue diseñado para el panorama de amenazas empresarial moderno. Al depender únicamente de un secreto compartido y del hashing MD5, deja las credenciales de autenticación y los atributos de sesión expuestos a la interceptación, especialmente al atravesar redes públicas o grandes entornos distribuidos como cadenas de hostelería y tiendas. RadSec (RADIUS sobre TLS, RFC 6614) soluciona esta brecha de seguridad fundamental encapsulando el tráfico RADIUS dentro de un túnel TLS 1.3 basado en TCP a través del puerto 2083.
Para los CTO y arquitectos de redes, implementar RadSec ya no es solo una buena práctica: es un requisito crítico para proteger el WiFi corporativo, mantener el cumplimiento de PCI-DSS 4.0 y participar en marcos modernos de roaming federado como OpenRoaming. Esta guía detalla la arquitectura, los patrones de implementación y los requisitos operativos para proteger su infraestructura de autenticación.
Análisis técnico profundo: RADIUS frente a RadSec
La vulnerabilidad en el RADIUS tradicional
En una implementación 802.1X estándar, el punto de acceso (autenticador) reenvía las credenciales del cliente al servidor RADIUS (servidor de autenticación). En el RADIUS tradicional, esta carga útil se envía a través de UDP. La única protección es una clave previamente compartida (PSK) utilizada para ofuscar la contraseña mediante MD5.
Esta arquitectura presenta tres riesgos críticos:
- Falta de cifrado de transporte: Los atributos de usuario, las direcciones MAC y los datos de la sesión se transmiten en texto claro.
- Debilidad criptográfica: MD5 es vulnerable a ataques de diccionario sin conexión si un atacante captura el tráfico.
- Sin autenticación mutua: El punto de acceso no puede verificar criptográficamente que se está comunicando con el servidor RADIUS legítimo, lo que permite ataques de servidores no autorizados.
La arquitectura RadSec (RFC 6614)
RadSec soluciona estas deficiencias cambiando la capa de transporte de UDP a TCP y envolviendo toda la carga útil en TLS.
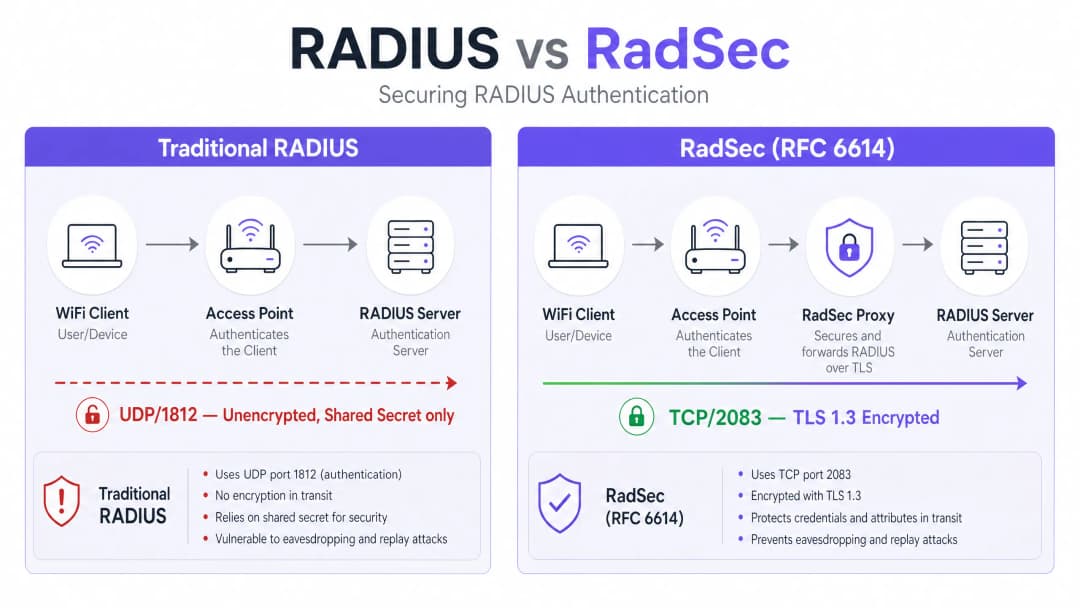
- Transporte: El puerto TCP 2083 garantiza una entrega fiable y conexiones con estado, lo que mejora el rendimiento en entornos de alta latencia.
- Cifrado: TLS 1.2 o 1.3 proporciona un cifrado sólido de extremo a extremo para todos los atributos RADIUS.
- Autenticación mutua: Tanto el cliente RADIUS (o proxy) como el servidor deben presentar certificados X.509 válidos emitidos por una Autoridad de Certificación (CA) de confianza. El secreto compartido se conserva únicamente por compatibilidad con versiones anteriores; TLS proporciona la seguridad real. Esta arquitectura es fundamental para entornos distribuidos, como cadenas de Retail o establecimientos de Hospitality, donde los puntos de acceso reenvían las solicitudes de autenticación a través de la internet pública a un servidor RADIUS central o alojado en la nube.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación
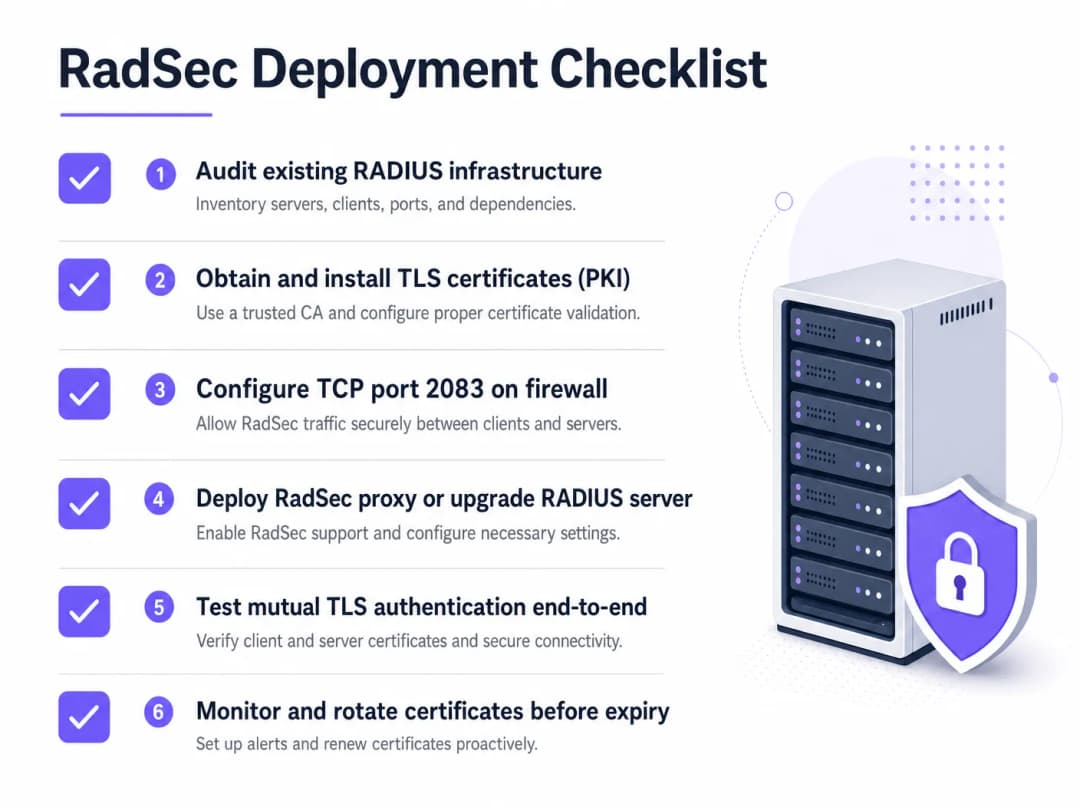
El despliegue de RadSec suele seguir uno de los dos patrones siguientes: soporte nativo o basado en proxy.
Patrón 1: RadSec nativo
Si su infraestructura lo admite de forma nativa (por ejemplo, FreeRADIUS 3.0+, Cisco ISE, Aruba ClearPass), configure los certificados TLS directamente en el servidor RADIUS y en los puntos de acceso o controladores. Esto proporciona un cifrado real de extremo a extremo desde el extremo hasta el núcleo.
Patrón 2: El proxy RadSec
Muchos servidores RADIUS heredados (especialmente Microsoft NPS) no admiten RadSec de forma nativa. En estos entornos, se despliega un proxy (como radsecproxy).
- Tramo local: El AP envía el RADIUS UDP estándar al proxy local.
- Tramo WAN: El proxy encapsula el tráfico en TLS y lo envía a través del puerto TCP 2083 al servidor ascendente.
Este patrón le permite proteger el tráfico de red de área amplia sin necesidad de reemplazar la infraestructura heredada.
Integración con Purple
Las plataformas de Guest WiFi y WiFi Analytics de Purple se integran a la perfección con la infraestructura RADIUS empresarial. Bajo la licencia Connect, Purple actúa como un proveedor de identidad gratuito para OpenRoaming, donde RadSec es un requisito obligatorio para proteger el tráfico de federación entre los establecimientos y el nodo central.
Buenas prácticas
- Gestión del ciclo de vida de los certificados: El TLS mutuo depende de la validez de los certificados. Implemente la renovación automatizada (por ejemplo, a través de ACME) y una monitorización estricta. Un certificado caducado provocará una interrupción total de la autenticación.
- Configuración del cortafuegos: Asegúrese de que el puerto TCP 2083 esté permitido explícitamente tanto para el tráfico saliente del establecimiento como para el entrante al servidor RADIUS. No asuma que se aplicarán las reglas existentes para UDP 1812.
- Priorice el tráfico de alto riesgo: Comience el despliegue en los enlaces que atraviesan la internet pública o redes WAN no confiables antes de pasar a las VLAN de gestión local.
Para obtener más información sobre cómo proteger el extremo, lea nuestra guía sobre Seguridad de los puntos de acceso: su guía empresarial para 2026.
Resolución de problemas y mitigación de riesgos
Cuando RadSec falla, rara vez se trata de un problema de autenticación; casi siempre es un problema de TLS o TCP.
- Síntoma: Los puntos de acceso se muestran como desconectados del servidor RADIUS.
- Comprobación: Reglas del cortafuegos para TCP 2083. El RADIUS tradicional utiliza UDP; los equipos de red suelen olvidar abrir el puerto TCP.
- Síntoma: Se establece la conexión TCP, pero la autenticación falla inmediatamente.
- Comprobación: Validación del certificado. Verifique que el Nombre común (CN) o el Nombre alternativo del sujeto (SAN) coincidan, que el certificado no haya expirado y que el cliente confíe en la CA emisora. Use
openssl s_client -connect <server>:2083para depurar el intercambio de comunicación (handshake).
- Comprobación: Validación del certificado. Verifique que el Nombre común (CN) o el Nombre alternativo del sujeto (SAN) coincidan, que el certificado no haya expirado y que el cliente confíe en la CA emisora. Use
Asegúrese de que los fundamentos de su red sean sólidos. Revise nuestros consejos en Proteja su red con DNS sólido y seguridad.
ROI e impacto empresarial
Implementar RadSec es una inversión en mitigación de riesgos. El ROI se mide en la prevención de brechas de datos, multas de cumplimiento (PCI-DSS, GDPR) y daños a la reputación. Además, permite la participación en federaciones de itinerancia modernas como OpenRoaming, lo que puede mejorar significativamente la experiencia del huésped en entornos de Sanidad y Transporte.
Escuche la sesión informativa
Para profundizar en las realidades operativas del despliegue de RadSec, escuche nuestra sesión informativa técnica de 10 minutos:
Para conocer los pasos de configuración específicos en dispositivos cliente, consulte Cómo configurar WiFi empresarial en iOS y macOS con 802.1X.
Definiciones clave
RadSec
Una extensión del protocolo RADIUS que encapsula el tráfico RADIUS dentro de un túnel TLS sobre el puerto TCP 2083.
Se utiliza para proteger el tráfico de autenticación al atravesar redes no confiables, evitando la interceptación de credenciales.
TLS mutuo (mTLS)
Un proceso de seguridad en el que tanto el cliente como el servidor presentan certificados X.509 para verificar la identidad del otro antes de establecer una conexión cifrada.
El mecanismo de autenticación principal de RadSec, que sustituye la dependencia de secretos compartidos estáticos.
802.1X
El estándar IEEE para el control de acceso a la red basado en puertos, utilizado para autenticar dispositivos que intentan conectarse a una LAN o WLAN.
El marco que depende de RADIUS (y por extensión, de RadSec) para validar las credenciales de usuario contra un directorio.
radsecproxy
Un demonio de código abierto que actúa como proxy, convirtiendo el tráfico RADIUS UDP estándar en RadSec (TLS sobre TCP) y viceversa.
Se implementa cuando los puntos de acceso o los servidores RADIUS heredados como Microsoft NPS carecen de soporte nativo para RadSec.
OpenRoaming
Un estándar de federación desarrollado por la WiFi Alliance que permite a los usuarios conectarse de forma fluida y segura a las redes WiFi participantes en todo el mundo.
OpenRoaming exige el uso de RadSec para proteger el tráfico de autenticación entre los establecimientos y los proveedores de identidad.
Secreto compartido
Una cadena de texto estática utilizada en el RADIUS tradicional para ofuscar contraseñas y verificar el origen de las solicitudes.
Aunque técnicamente sigue presente en las configuraciones de RadSec para mantener la compatibilidad con versiones anteriores, queda reemplazado por el cifrado TLS.
FreeRADIUS
Un servidor RADIUS de código abierto ampliamente implementado que ofrece soporte nativo para RadSec.
Se utiliza a menudo en entornos corporativos y federaciones de itinerancia debido a su flexibilidad y capacidades nativas de TLS.
PKI (Infraestructura de clave pública)
La estructura de roles, políticas y software necesaria para crear, gestionar, distribuir y revocar certificados digitales.
Un requisito previo para implementar RadSec, ya que se deben emitir y gestionar certificados para todos los clientes y servidores RADIUS.
Ejemplos prácticos
Un grupo hotelero de 200 establecimientos utiliza Microsoft NPS de forma centralizada para la autenticación del personal. Los puntos de acceso de cada hotel envían actualmente solicitudes RADIUS a través de internet público mediante UDP 1812. El director de tecnología exige el cifrado de todo el tráfico de autenticación, pero sustituir NPS no es una opción viable para este año.
Implemente un proxy RadSec (por ejemplo, radsecproxy) en cada hotel y un proxy correspondiente en el centro de datos central frente a los servidores NPS. Los AP locales envían RADIUS UDP al proxy local. El proxy local establece un túnel TLS mutuo sobre TCP 2083 a través de internet con el proxy central. El proxy central finaliza el túnel TLS y reenvía RADIUS UDP estándar al servidor NPS.
Una gran universidad está implementando OpenRoaming en todo su campus para permitir un acceso fluido a los académicos visitantes. Utilizan FreeRADIUS 3.0.
Habilite RadSec de forma nativa en FreeRADIUS. Genere certificados X.509 de una CA de confianza de la federación OpenRoaming. Configure el cortafuegos del campus para permitir el tráfico entrante y saliente TCP 2083 hacia los nodos de la federación. Configure los controladores de LAN inalámbrica para utilizar RadSec en todas las solicitudes de autenticación dirigidas a la federación.
Preguntas de práctica
Q1. Su equipo ha implementado RadSec nativo entre los puntos de acceso de su sucursal remota y su servidor FreeRADIUS central. Los AP pueden hacer ping al servidor, pero las solicitudes de autenticación se agotan por completo por tiempo de espera y no entra tráfico en los registros de RADIUS.
Sugerencia: RadSec utiliza un protocolo de transporte y un puerto diferentes a los de RADIUS tradicional.
Ver respuesta modelo
Es probable que el cortafuegos esté bloqueando el puerto TCP 2083. Los equipos de red acostumbrados a RADIUS tradicional a menudo solo permiten los puertos UDP 1812/1813. Debe permitir explícitamente el puerto TCP 2083 saliente desde la sucursal e entrante hacia el servidor RADIUS.
Q2. Está auditando la arquitectura WiFi de un cliente minorista. Utilizan Microsoft NPS de forma centralizada. Los AP de sus tiendas envían solicitudes de autenticación a través de Internet mediante una VPN IPsec. ¿Es necesario RadSec en este caso?
Sugerencia: Considere las capas de cifrado que ya están implementadas.
Ver respuesta modelo
Aunque RadSec es una buena práctica, la VPN IPsec ya proporciona cifrado en la capa de transporte para el tráfico RADIUS UDP sobre la red pública de Internet. Implementar RadSec aquí aportaría defensa en profundidad, pero es menos urgente que si el tráfico circulara por Internet de forma nativa.
Q3. Una semana después de una implementación exitosa del proxy RadSec, toda la autenticación WiFi en la empresa falla simultáneamente a las 09:00 AM de un lunes. El equipo de red confirma que las reglas del cortafuegos no han cambiado.
Sugerencia: ¿Cuál es el mecanismo de autenticación principal para el propio túnel TLS?
Ver respuesta modelo
Es probable que los certificados X.509 utilizados para la autenticación TLS mutua hayan caducado. Cuando los certificados caducan, el protocolo de enlace TLS falla, la conexión TCP se cae y el tráfico RADIUS no puede fluir. Implemente la supervisión y rotación automatizada de certificados para evitar esto.
Preguntas frecuentes
¿Qué es RadSec (RFC 6614) y en qué se diferencia de RADIUS heredado?
RadSec encapsula los datagramas estándar de autenticación, autorización y contabilidad (AAA) de RADIUS dentro de un túnel TLS 1.3 seguro a través del puerto TCP 2083. El RADIUS heredado (RFC 2865) se basa en los puertos UDP sin conexión 1812 y 1813 con secretos compartidos basados en hash MD5, lo que expone los paquetes a la escucha no autorizada, la alteración de paquetes y la fragmentación UDP. RadSec introduce la validación de certificados TLS mutua (mTLS), conexiones de mantenimiento activas (keep-alives) y transporte WAN cifrado entre los controladores inalámbricos y los servidores RADIUS en la nube.
¿Cómo protege RadSec al WiFi empresarial frente a la vulnerabilidad BlastRADIUS?
BlastRADIUS (CVE-2024-3596) explota colisiones criptográficas MD5 en paquetes heredados RFC 2865 Access-Request, lo que permite a atacantes en la ruta WAN falsificar respuestas Access-Accept válidas sin conocer el secreto compartido. Debido a que RadSec envuelve toda la sesión RADIUS dentro de un flujo TLS 1.3 autenticado y cifrado, los atacantes no pueden inspeccionar ni manipular las cargas de datos o atributos de los paquetes, lo que neutraliza la falsificación MD5 y los ataques de tipo man-in-the-middle.
¿Por qué RadSec elimina los problemas de fragmentación de paquetes EAP-TLS a través de enlaces WAN?
En las autenticaciones 802.1X EAP-TLS basadas en certificados, las cadenas de certificados de cliente e intermedios superan con frecuencia la MTU Ethernet estándar de 1500 bytes. Sobre UDP, los proveedores de servicios de internet intermedios, los firewalls corporativos y las pasarelas NAT de operadores descartan regularmente los paquetes RADIUS fragmentados. RadSec utiliza el descubrimiento de MTU de ruta TCP (PMTU) y la segmentación TCP, lo que garantiza que las cadenas de certificados de gran tamaño se transfieran sin problemas, sin pérdida de paquetes ni tiempos de espera agotados en la controladora.
¿Cómo reduce la latencia de autenticación el uso de grupos de conexiones TCP persistentes en RadSec?
En lugar de realizar un nuevo saludo de tres vías TCP y un intercambio de claves TLS para cada solicitud de autenticación, las controladoras empresariales modernas y los proxies RadSec establecen grupos de conexiones persistentes. Una vez establecido, múltiples autenticaciones 802.1X reutilizan el socket TLS abierto. Si un paquete se pierde en la WAN, el reconocimiento selectivo de TCP (SACK) retransmite el segmento perdido en un plazo de 1 a 2 viajes de ida y vuelta (~70 ms), evitando los bloqueos por tiempo de espera de aplicación de varios segundos comunes en UDP RADIUS.
¿Qué autenticación mutua de certificados (mTLS) se requiere para implementar RadSec?
RFC 6614 exige la validación bidireccional de certificados X.509. La controladora de acceso inalámbrico verifica el nombre alternativo del sujeto (SAN) del certificado de servidor frente al FQDN de Cloud RADIUS (radius1.purplewifi.net) utilizando un paquete de CA empresarial de confianza. A la inversa, el servidor Cloud RADIUS verifica el certificado de cliente y la clave privada de la controladora, garantizando que solo el hardware de red autorizado pueda enviar solicitudes de autenticación.
¿Qué reglas de firewall y puertos de red son necesarios para la implementación de RadSec?
Los administradores de red deben permitir el tráfico saliente del puerto TCP 2083 desde las controladoras LAN inalámbricas o los puntos de acceso perimetrales hacia los endpoints de Cloud RADIUS. A diferencia del legado UDP RADIUS, que requiere orificios NAT de estado en los puertos UDP 1812 y 1813 que a menudo caducan tras 30 segundos de inactividad, RadSec utiliza un único flujo TCP saliente mantenido mediante sondas de mantenimiento de actividad automáticas en la capa de aplicación.
Continúe leyendo esta serie
Cumplimiento con CIPA: lista de verificación para operadores de establecimientos
Podrá decidir si CIPA vincula su WiFi, segmentar redes, enrutar DNS a través de Purple Shield y cerrar rutas de derivación. También sabrá qué pruebas conservar para la certificación del Formulario 486 o del Formulario 479. La lista de verificación asigna un responsable a cada requisito, para que no falte nada en la certificación de su próximo año de financiación.
Fallos de conexión en modo de transición WPA3: lista de comprobación de implementación para Cisco Meraki, HPE Aruba y Ruckus
Utilice esta lista de comprobación para diagnosticar por qué los dispositivos fallan en un SSID con modo de transición WPA3 SAE y soluciónelo en Cisco Meraki, HPE Aruba o Ruckus. Relacionará los códigos de estado 802.11 con sus causas, aislará problemas de PMF, 802.11r y 6GHz, y decidirá cuándo pasar a un SSID exclusivo de WPA3.
El mejor filtrado de DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo el filtrado de DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución, antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de redes y equipos de operaciones de las instalaciones la arquitectura de despliegue, la configuración del firewall y el contexto de cumplimiento que necesitan para proteger el WiFi de invitados en entornos de hostelería, comercio minorista y sector público. Purple Shield bloquea el malware, las redes de bots y el contenido inapropiado a nivel de DNS en más de 80.000 establecimientos activos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.