
Servicios de WiFi gestionado en Dubái: una guía completa para empresas
Esta guía ofrece a los directores de IT, arquitectos de red y promotores inmobiliarios un marco práctico para implementar servicios de WiFi gestionado en Dubái. Cubre el aislamiento multi-inquilino mediante iPSK, la arquitectura de segmentación de VLAN, el cumplimiento de la TDRA y la ley de protección de datos PDPL de los EAU, y el caso comercial de tratar la conectividad como un servicio gestionado en entornos de hostelería, retail y viviendas de alquiler (BTR).
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi Multi-Inquilino →
Resumen ejecutivo
El mercado inmobiliario comercial de Dubái exige una conectividad a la altura de su ambición arquitectónica. Para los directores de TI y de operaciones de recintos, la implantación de servicios de WiFi gestionados en Dubái ya no consiste simplemente en proporcionar acceso a Internet. Requiere construir una red basada en la identidad que admita miles de dispositivos simultáneos, aísle el tráfico de los inquilinos de forma segura y cumpla con la Ley de Protección de Datos Personales (PDPL) de los EAU. Esta guía analiza la arquitectura técnica necesaria para ofrecer WiFi de nivel empresarial en entornos de hostelería, retail y multiinquilino. Analizamos cómo la tecnología iPSK (Identity Pre-Shared Key) sustituye las contraseñas compartidas por burbujas de red por residente, lo que reduce los costes de soporte y aumenta los ingresos operativos netos (NOI). Ya sea que esté actualizando un hotel de 200 habitaciones en Sheikh Zayed Road o equipando una nueva promoción Build-to-Rent (BTR) en Dubái Marina, esta referencia proporciona los marcos independientes del proveedor y las integraciones de Purple necesarias para desplegar una infraestructura inalámbrica resistente y escalable. Purple gestiona más de 80.000 recintos activos en todo el mundo, con un 99,999% de tiempo de actividad y la certificación ISO 27001.
Análisis técnico profundo: arquitectura y aislamiento
El WiFi empresarial moderno requiere una separación lógica estricta sobre una infraestructura física compartida. Una red plana es una vulnerabilidad de seguridad y un riesgo operativo. El enfoque estándar para grandes recintos en Dubái es una arquitectura de tres niveles: una plataforma de gestión en la nube, una red troncal robusta (firewalls y servidores RADIUS) y una capa de acceso de alta densidad.
El problema del aislamiento multiinquilino
En un entorno BTR o de unidades de viviendas múltiples (MDU), los residentes esperan que sus televisores inteligentes, videoconsolas y asistentes de voz se comuniquen sin problemas. Sin embargo, no deben ver los dispositivos del residente de al lado. El WiFi para invitados tradicional, que aísla cada dispositivo de todos los demás, interrumpe el funcionamiento de los hogares inteligentes. El WiFi doméstico tradicional, que sitúa a todos en la misma subred, expone los datos de los residentes e infringe las expectativas de privacidad.
La solución técnica es iPSK (Identity Pre-Shared Key), denominada Red Privada Personal por Cisco Meraki o PPSK por HPE Aruba. iPSK asigna una contraseña WPA2/WPA3 única a cada residente o inquilino. El servidor RADIUS utiliza esta contraseña para asignar dinámicamente los dispositivos del usuario a una VLAN o microsegmento específico.
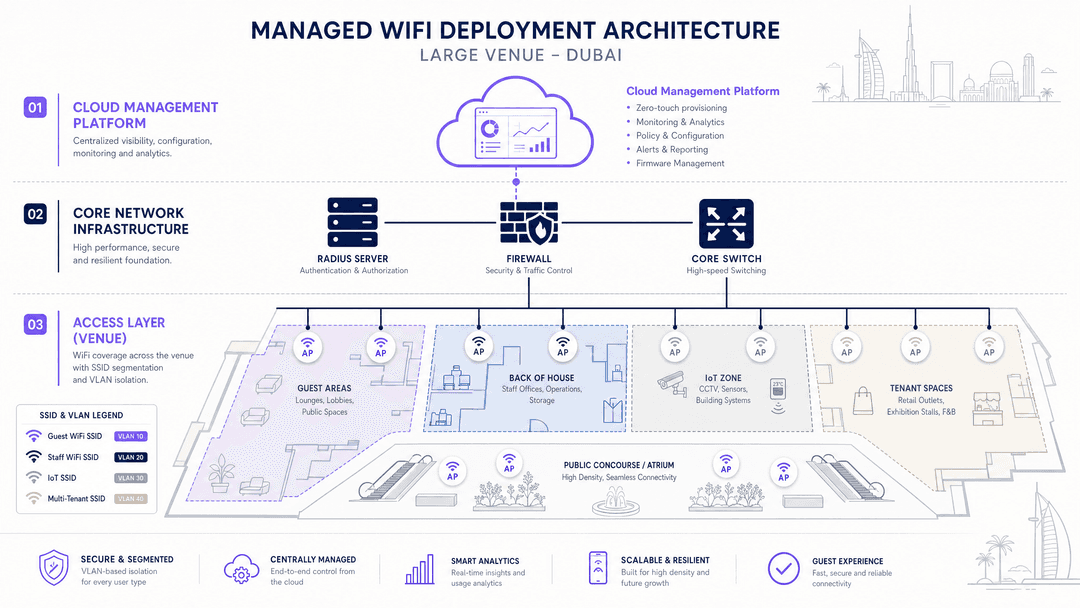
Esto crea una burbuja de red privada. Todos los dispositivos que utilizan la contraseña del Residente A pueden descubrirse y comunicarse entre sí a través de la reflexión mDNS - de modo que su Chromecast, altavoz inteligente y consola se conectan como lo harían en casa. Los dispositivos que utilizan la contraseña del Residente B, incluso cuando están conectados exactamente al mismo punto de acceso, permanecen completamente invisibles. Cuando el Residente A se muda, Purple revoca su contraseña específica. La red de todo el edificio permanece intacta y ningún otro residente necesita actualizar sus configuraciones. Para obtener una comparación más detallada de los modelos de implementación de PPSK, consulte nuestra guía: Power probe PPSK: comparing features and deployment models.
Diseño de SSID: tres redes, una infraestructura
Una red de establecimiento bien diseñada utiliza tres SSIDs, cada uno asignado a una VLAN diferente. Obtenga más información sobre esta arquitectura en nuestra guía: Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi.
| SSID | Autenticación | VLAN | Caso de uso |
|---|---|---|---|
| Staff WiFi | 802.1X a través de Microsoft Entra ID, Okta o Google Workspace | Corporativa (p. ej., VLAN 10) | Empleados, operaciones, personal interno |
| Resident/Tenant WiFi | iPSK (contraseña única por unidad) | Microsegmento por unidad (p. ej., VLANs 101-500) | Residentes de BTR, huéspedes de hotel, miembros de coworking |
| Guest WiFi | Abierta con Captive Portal | Solo Internet (p. ej., VLAN 900) | Visitantes, personal de reparto, compradores minoristas |
Hardware y estándares
Las implementaciones deben admitir una alta densidad de dispositivos. Un edificio BTR de 200 unidades suele registrar de 3.000 a 5.000 dispositivos concurrentes. Purple se integra con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti, UniFi, Cambium, Extreme Networks y Fortinet. Implemente hardware WiFi 6 (802.11ax) o WiFi 6E como base para todas las nuevas construcciones. Aplique WPA3-Enterprise donde sea compatible, recurriendo a WPA2-Enterprise para dispositivos heredados. Para la autenticación, utilice 802.1X con un backend RADIUS en la nube para las redes del personal, e iPSK para las redes de residentes e IoT.
Guía de implementación: estrategias de despliegue
El despliegue de servicios de WiFi gestionado en Dubái requiere una planificación minuciosa para alinearse con las directrices de la Autoridad Reguladora de las Telecomunicaciones y el Gobierno Digital (TDRA) y las realidades de la construcción local.
Paso 1: Planificación de RF y ubicación de los puntos de acceso
El hormigón, el acero y el vidrio espejado dominan la arquitectura de Dubái. Estos materiales atenúan gravemente las señales de RF. No confíe únicamente en los estudios predictivos. Realice estudios de cobertura activos (AP-on-a-stick) antes de finalizar el cableado. Para el sector hotelero y BTR, el estándar es un modelo de despliegue en la habitación: un punto de acceso por habitación, montado en el techo en lugar de estar oculto en armarios de telecomunicaciones. Los puntos de acceso montados en el techo ofrecen una cobertura constante en toda la habitación y evitan la degradación de la señal causada por los muebles y las paredes.
Paso 2: Diseño de la segmentación de red
Diseñe su estructura de SSID y VLAN antes de configurar el hardware. El modelo de tres SSID descrito anteriormente es el punto de partida. Para grandes recintos con distintas zonas operativas (áreas de conferencias, restauración, concesiones comerciales), añada VLAN adicionales por zona para contener el tráfico de difusión y simplificar la resolución de problemas.
Paso 3: Selección del modelo de servicio
Los operadores deben elegir cómo gestionar la infraestructura.
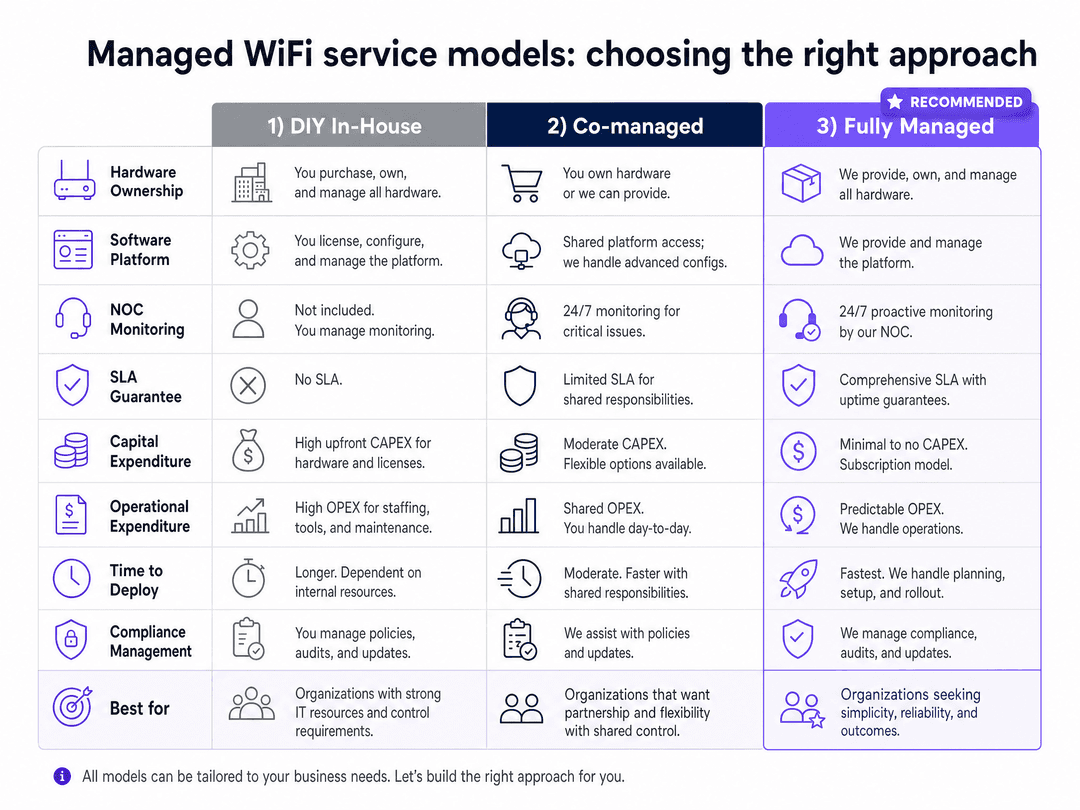
Recomendamos un modelo de superposición de software. Usted adquiere y es propietario del hardware (por ejemplo, Cisco Meraki o HPE Aruba), y Purple proporciona el RADIUS en la nube, el portal cautivo y la capa de gestión a través de nuestra plataforma agnóstica de hardware. Esto evita la dependencia del proveedor y mantiene controlado el gasto de capital. El RADIUS en la nube de Purple ha mantenido un tiempo de actividad del 99,999 % en más de 80.000 recintos.
Paso 4: Portal cautivo y captura de datos
Para el Guest WiFi en el comercio minorista y la hostelería, el portal cautivo es donde se genera el valor de negocio. El modelo de suscripción de elección consciente de Purple recopila datos de origen (direcciones de correo electrónico, frecuencia de visitas, tiempo de permanencia) con consentimiento explícito. Estos datos se integran directamente en WiFi Analytics, lo que le proporciona información útil sobre la utilización del recinto. Harrods y Manchester Airports Group (MAG) utilizan esta infraestructura para impulsar una interacción personalizada a escala.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Buenas prácticas para el mercado de los EAU
Privacidad de datos y cumplimiento de la PDPL
La Ley de Protección de Datos Personales de los EAU (Decreto-Ley Federal n.º 45 de 2021) regula cómo se recopilan y almacenan los datos de los usuarios. Al gestionar un portal cautivo para WiFi de invitados en el comercio minorista o la hostelería, debe obtener un consentimiento de suscripción explícito antes de recopilar direcciones de correo electrónico o números de teléfono para marketing, aplicar la minimización de datos e implementar políticas de eliminación automatizada de datos. Purple almacena los datos en instancias regionales seguras y automatiza el cumplimiento de GDPR, CCPA y la PDPL de los EAU. Para los recintos que reciben visitantes internacionales, las obligaciones de GDPR se aplican a los residentes de la UE independientemente de dónde se encuentre ubicada la red.
Cumplimiento de la TDRA
Asegúrese de que todo el hardware inalámbrico importado y desplegado esté aprobado por la TDRA. El hardware no aprobado puede dar lugar a multas y a la retirada forzosa. La TDRA ha publicado un Manual de Especificaciones de Redes de Telecomunicaciones para Edificios y, en colaboración con el Ayuntamiento de Dubái, una Guía de Edificios Inteligentes que define los requisitos técnicos para la integración de telecomunicaciones, IoT y ciberseguridad en nuevos proyectos de desarrollo. Trabaje con integradores de sistemas locales que conozcan estos requisitos.
PCI-DSS para entornos de pago
Si su establecimiento procesa pagos con tarjeta a través de la red, el cumplimiento de PCI-DSS es obligatorio. Segmente el tráfico de los terminales de pago en una VLAN dedicada, aislada tanto de la red de invitados como de la de los empleados. Desactive el túnel dividido (split tunneling) en cualquier punto de acceso que preste servicio a las zonas de pago.
Resolución de problemas y mitigación de riesgos
El Captive Portal no se carga en dispositivos móviles
Los smartphones modernos utilizan una detección estricta del Captive Portal. Si su cortafuegos bloquea los dominios específicos que Apple y Google utilizan para probar la conectividad, el portal no se cargará. Asegúrese de que su walled garden permita el tráfico a captive.apple.com y connectivitycheck.gstatic.com.
Fallos en la incorporación de dispositivos IoT
Muchos dispositivos domésticos inteligentes carecen de navegador web y no pueden navegar por un Captive Portal. Además, a menudo solo admiten la banda de 2.4GHz. Utilice iPSK: el residente genera una contraseña específica para el dispositivo a través de la aplicación Purple y la introduce en el dispositivo IoT. Asegúrese de que su red emite una señal de 2.4GHz en el SSID de residentes.
Agotamiento de direcciones IP
Un establecimiento con 500 usuarios puede agotar un direccionamiento DHCP /24 estándar en cuestión de horas debido a la aleatorización de direcciones MAC en los smartphones modernos. Utilice una subred /22 o /21 para las redes de invitados y reduzca el tiempo de concesión (lease time) de DHCP a 30 minutos para zonas de paso como tiendas o vestíbulos de hoteles.
Fallos de itinerancia (roaming) en grandes establecimientos
En establecimientos con muchos puntos de acceso, una configuración deficiente de la itinerancia hace que los dispositivos permanezcan conectados a un punto de acceso lejano y débil en lugar de cambiar a uno más cercano. Habilite 802.11r (Fast BSS Transition) y 802.11k (Neighbour Reports) en todos los puntos de acceso para permitir una itinerancia fluida.
ROI e impacto empresarial
El WiFi gestionado es un motor de ingresos, no un centro de costes.
Para los operadores de BTR (Build-to-Rent), ofrecer un WiFi de alta velocidad inmediato como servicio adicional aumenta el recargo del alquiler mensual entre 20 y 40 dólares por unidad (datos internos de Purple, referencias de la National Apartment Association). El estudio del informe Smart Living 2024 de WiredScore reveló que el 89% de los residentes de Oriente Medio esperan un internet rápido desde el primer día, y nueve de cada diez están dispuestos a pagar un recargo del 2.3% por una vivienda con funciones de tecnología inteligente. El WiFi gestionado elimina la espera de 5 a 10 días para la instalación de la banda ancha tradicional, lo que reduce los periodos de desocupación y mejora los ingresos operativos netos (NOI).
Para el sector minorista y de la hostelería, Purple recopila datos de origen (first-party data) mediante el consentimiento explícito de los usuarios. McDonald's, Harrods y Manchester Airports Group utilizan esta infraestructura para comprender la utilización de los establecimientos y fomentar una interacción personalizada. Purple ha recopilado 29.000 millones de puntos de datos en más de 80.000 establecimientos de todo el mundo (datos internos de Purple, 2024). Al analizar los datos de autenticación, puede realizar un seguimiento de los tiempos de permanencia, medir el impacto de los cambios en la distribución física y ofrecer promociones dirigidas. Para los centros de transporte y los grandes recintos públicos, el despliegue de Expo 2020 Dubai constituye un referente: Cisco desplegó 8.645 puntos de acceso, incluidos 453 puntos de acceso WiFi 6, lo que permitió realizar tres millones de conexiones WiFi únicas durante seis meses en un espacio de 4,38 kilómetros cuadrados (Cisco, 2022). Esa red es ahora la columna vertebral de Expo City Dubai.
Cuando usted es propietario del hardware y utiliza Purple como capa de gestión superpuesta, el coste por puerta es entre un 30 % y un 50 % inferior al de empaquetar el WiFi con un contrato de banda ancha de terceros (datos internos de Purple). Usted conserva el control de la red, los datos y la experiencia de los residentes.
Definiciones clave
iPSK (Identity Pre-Shared Key)
Un mecanismo de seguridad que permite utilizar múltiples contraseñas únicas en un único SSID. La red utiliza la contraseña para identificar al usuario y asignar dinámicamente políticas de red específicas o VLANs. Denominado PPSK por HPE Aruba y Personal Private Network por Cisco Meraki.
Esencial para implementaciones BTR y MDU para proporcionar burbujas de red privada sin requerir autenticación corporativa 802.1X, la cual muchos dispositivos IoT no admiten.
VLAN (Virtual Local Area Network)
Una subred lógica que agrupa una colección de dispositivos de diferentes segmentos físicos de LAN. Se configura en switches y puntos de acceso mediante el etiquetado 802.1Q.
Se utiliza para separar el tráfico del personal del tráfico de los invitados, y para aislar las redes de los inquilinos individuales dentro de una infraestructura de edificio compartida. Una estructura de VLAN correctamente diseñada evita la visibilidad entre inquilinos y contiene el tráfico de difusión.
Captive Portal
Una página web que un usuario debe ver e interactuar con ella antes de que se le conceda acceso a una red pública. Se utiliza habitualmente para recopilar datos de usuarios, mostrar las condiciones de servicio y obtener el consentimiento de marketing.
El mecanismo principal para capturar datos de primera mano y hacer cumplir las condiciones de servicio en entornos de retail y hostelería. Requiere una configuración cuidadosa del walled garden para funcionar correctamente en dispositivos modernos iOS y Android.
mDNS (Multicast DNS)
Un protocolo que resuelve nombres de host en direcciones IP dentro de redes pequeñas que no incluyen un servidor de nombres local. Utilizado por Chromecast, Apple TV, AirPlay y Sonos para el descubrimiento de dispositivos.
La tecnología que permite a un smartphone encontrar un Chromecast o Apple TV. Requiere que los dispositivos estén en el mismo dominio de difusión. iPSK con reflexión mDNS permite esto dentro de la burbuja de red privada de un residente sin exponerlo a otros residentes.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (AAA) para los usuarios que se conectan a una red.
El motor principal que valida las credenciales de usuario o las contraseñas iPSK e indica al punto de acceso qué VLAN asignar al dispositivo que se conecta. Purple proporciona RADIUS-as-a-Service en la nube, eliminando la necesidad de servidores locales.
PDPL (Personal Data Protection Law)
Decreto-Ley Federal de los EAU n.º 45 de 2021, que regula el tratamiento y la protección de datos personales dentro de los EAU. Entró en vigor el 2 de enero de 2022.
Dicta cómo deben gestionar los operadores de los establecimientos los datos de los invitados recopilados a través de los Captive Portals. Requiere consentimiento explícito, minimización de datos y almacenamiento seguro. El incumplimiento conlleva sanciones financieras significativas.
BTR (Build-to-Rent)
Promociones residenciales construidas expresamente para el mercado del alquiler en lugar de para la venta. Se caracterizan por una gestión profesional, servicios compartidos y arrendamientos a largo plazo.
Un sector de rápido crecimiento en Dubái que requiere una arquitectura de WiFi multiinquilino de calidad empresarial. Los residentes en promociones BTR esperan que el WiFi esté incluido como un servicio gestionado desde el día de su mudanza.
WPA3-Enterprise
El último estándar de seguridad WiFi, que proporciona una cifrado mejorado mediante el modo de seguridad de 192 bits y requiere la validación del certificado del servidor para evitar ataques de tipo man-in-the-middle.
El estándar de seguridad de destino para las nuevas redes corporativas y de personal. Proporciona una protección superior contra ataques de fuerza bruta en comparación con WPA2. Requiere compatibilidad con el dispositivo cliente, por lo que se necesita una alternativa WPA2-Enterprise para el hardware heredado.
TDRA (Telecommunications and Digital Government Regulatory Authority)
El organismo federal de los EAU responsable de regular los servicios de telecomunicaciones y el gobierno digital. Supervisa la homologación de equipos inalámbricos y publica normas técnicas para la infraestructura de telecomunicaciones de los edificios.
Todo el hardware inalámbrico implementado en los EAU debe estar homologado por la TDRA. La TDRA ha publicado un Manual de Especificaciones de Redes de Telecomunicaciones para Edificios y, junto con el Municipio de Dubái, una Guía de Edificios Inteligentes que cubre los requisitos de IoT y ciberseguridad.
802.1X
Un estándar IEEE para el control de acceso a redes basado en puertos (PNAC). Proporciona un mecanismo de autenticación para los dispositivos que se conectan a una LAN o WLAN, utilizando EAP (Protocolo de Autenticación Extensible) sobre la red.
Utilizado para la autenticación WiFi del personal, normalmente respaldado por Microsoft Entra ID, Okta o Google Workspace. Proporciona identidad por usuario y permite la asignación dinámica de VLAN según el rol del usuario.
Ejemplos prácticos
¿Un desarrollo de viviendas de alquiler (BTR) de 300 unidades en Dubái Marina requiere un servicio de WiFi donde los residentes puedan usar dispositivos domésticos inteligentes de forma segura. El promotor quiere incluir el WiFi en el alquiler pero evitando gestionar cientos de cuentas de banda ancha individuales. ¿Cómo debería diseñarse esta arquitectura?
Implemente una red corporativa centralizada utilizando puntos de acceso de HPE Aruba (uno por unidad, montado en el techo). Implemente la solución WiFi Multi-Inquilino de Purple utilizando iPSK. Integre Purple con el sistema de gestión de la propiedad a través de una API. Cuando un residente firma un contrato de arrendamiento, el sistema genera automáticamente una contraseña iPSK única y se la envía al residente a través de la aplicación Purple. El residente utiliza esta única contraseña para su teléfono, portátil, Apple TV y altavoz inteligente. El servidor RADIUS asigna todos los dispositivos que utilizan esa contraseña a una VLAN dedicada, creando una burbuja de red privada aislada de las otras 299 unidades. El reflejo de mDNS dentro de la VLAN permite que la detección de dispositivos (Chromecast, AirPlay, etc.) funcione exactamente igual que en una red doméstica. Cuando el residente se muda, Purple revoca la contraseña. Ningún otro residente se ve afectado.
Un hotel de lujo en Palm Jumeirah está experimentando un alto volumen de solicitudes de soporte porque los huéspedes no pueden conectar sus videoconsolas personales y televisiones inteligentes a la red del Captive Portal. El equipo de IT ha intentado añadir los dispositivos a una lista de omisión de MAC, pero no puede dar abasto con el volumen. ¿Cuál es la solución escalable?
Pase de un modelo exclusivo de Captive Portal a un modelo híbrido que utilice iPSK para dispositivos sin pantalla. Mantenga el Captive Portal para las conexiones estándar de móviles y portátiles con el fin de conservar la captura de datos y los flujos de consentimiento de la PDPL. Añada un flujo de autoservicio dentro de la aplicación Purple: una vez que un huésped se autentica a través del Captive Portal, puede generar una contraseña iPSK específica para su videoconsola o televisión inteligente. El huésped introduce esta contraseña directamente en el dispositivo. El servidor RADIUS coloca el dispositivo en la VLAN de invitados correcta, en el mismo segmento de red que los demás dispositivos del huésped. Esto elimina por completo la carga de trabajo manual de omisión de MAC del equipo de IT.
Preguntas de práctica
Q1. Una cadena de tiendas que opera en cinco centros comerciales de Dubái quiere implementar WiFi para invitados para recopilar datos de los compradores. Su equipo de TI propone utilizar una única contraseña WPA2 compartida impresa en los recibos. ¿Cuáles son los fallos técnicos y de negocio de este enfoque y qué deberían implementar en su lugar?
Sugerencia: Considere los objetivos de la recopilación de datos de primera mano y los requisitos de la PDPL de los EAU para el consentimiento de marketing.
Ver respuesta modelo
Una contraseña WPA2 compartida proporciona cifrado pero no identificación de usuario. El minorista no recopila ningún dato de primera mano porque no hay un Captive Portal para capturar direcciones de correo electrónico, frecuencia de visitas o datos demográficos. Tampoco existe un mecanismo para obtener el consentimiento explícito requerido por la PDPL de los EAU para comunicaciones de marketing. El enfoque correcto es un SSID abierto con un Captive Portal que requiera que los usuarios se autentiquen (a través de correo electrónico, inicio de sesión social o número de teléfono) y acepten explícitamente los términos de marketing. Esto genera los datos de primera mano necesarios para una interacción personalizada al tiempo que cumple con los requisitos de la PDPL.
Q2. Está diseñando la red para una nueva torre residencial de 50 plantas en Business Bay. El promotor sugiere colocar los 400 apartamentos en una única subred /16 para simplificar el enrutamiento. ¿Por qué debe rechazar este diseño y qué arquitectura debería especificar en su lugar?
Sugerencia: Piense en lo que sucede cuando los dispositivos se descubren entre sí en una red local y considere la escala del tráfico de difusión.
Ver respuesta modelo
Una única subred plana destruye la privacidad de los residentes. Cualquier residente podría descubrir e interactuar potencialmente con dispositivos de otros apartamentos a través de mDNS o SMB. También crea un dominio de difusión enorme: 400 apartamentos con entre 15 y 25 dispositivos cada uno generan de 6.000 a 10.000 dispositivos enviando tráfico de difusión, lo que degrada gravemente el rendimiento de la red. La arquitectura correcta utiliza iPSK para asignar a cada apartamento su propia VLAN aislada. Cada VLAN es una subred /24 o /25, lo suficientemente grande para los dispositivos del apartamento pero lo suficientemente pequeña como para contener las transmisiones. La reflexión mDNS dentro de cada VLAN permite que el descubrimiento de dispositivos funcione correctamente dentro del apartamento sin exponer a los residentes entre sí.
Q3. Un responsable de TI de un hotel informa que el Captive Portal se carga instantáneamente en ordenadores portátiles pero falla por completo en los iPhones y dispositivos Android más nuevos. Se confirma que el portal funciona correctamente. ¿Cuál es la causa más probable y cómo se soluciona?
Sugerencia: ¿Cómo detectan los sistemas operativos móviles que están detrás de un Captive Portal antes de abrir un navegador?
Ver respuesta modelo
La configuración del cortafuegos o del walled garden está bloqueando las URL específicas que utilizan los sistemas operativos móviles para la detección del Captive Portal. Los dispositivos iOS prueban captive.apple.com; los dispositivos Android prueban connectivitycheck.gstatic.com. Si estas pruebas se bloquean o devuelven respuestas inesperadas, el dispositivo asume que no hay conexión a Internet y descarta la asociación WiFi antes de que el portal pueda renderizarse. La solución es actualizar las reglas del walled garden para permitir el tráfico HTTP/HTTPS a estos endpoints de detección. Esto permite que el sistema operativo detecte el Captive Portal y abra automáticamente el navegador en la página de bienvenida.
Q4. Un operador de BTR en Dubái está evaluando dos opciones: empaquetar WiFi con un contrato de banda ancha de un tercero a 150 AED por unidad al mes, o desplegar hardware propio de HPE Aruba con Purple como capa de software superpuesta con un OPEX estimado de 60 AED por unidad al mes después de la amortización del hardware. ¿Qué factores más allá del coste deberían influir en esta decisión?
Sugerencia: Considere la propiedad de los datos, el bloqueo del proveedor, la experiencia de los residentes y la flexibilidad a largo plazo.
Ver respuesta modelo
Más allá del ahorro de costes del 60 %, el modelo de superposición de software sobre hardware propio proporciona: (1) propiedad de los datos: el operador conserva todos los datos de conexión de los residentes y las analíticas, en lugar de dejarlos en manos del proveedor de banda ancha; (2) flexibilidad de hardware: si el operador desea cambiar la plataforma de software en el futuro, los puntos de acceso HPE Aruba permanecen en su lugar; (3) control de la experiencia del residente: el operador controla el flujo de incorporación, la imagen de marca y el modelo de soporte; (4) capacidad multiinquilino: el aislamiento basado en iPSK no está disponible en los modelos estándar de paquetes de banda ancha; (5) control de cumplimiento: el operador gestiona directamente las políticas de retención de datos de la PDPL en lugar de depender de un tercero. El modelo empaquetado es más sencillo de adquirir pero renuncia a todas estas ventajas estratégicas.
Continúe leyendo esta serie
Cómo implementar iPSK en Cisco Meraki, HPE Aruba y Ruckus
Esta guía de referencia práctica muestra cómo implementar iPSK en Cisco Meraki, MPSK en HPE Aruba Central y DPSK en Ruckus SmartZone, con un breve apéndice sobre UniFi PPSK. Se centra en la emisión de claves, la asignación de VLAN o de políticas, los flujos de decisión RADIUS y las pruebas de revocación que demuestran que una implementación funciona en un entorno real.
Acuerdo de internet a granel frente a WiFi gestionado: qué modelo se adapta a su edificio
Una referencia práctica de adquisición para responsables de propiedades, TI y operaciones que compara la banda ancha minorista pagada por el residente, un acuerdo de internet a granel y el WiFi gestionado. Aclara la propiedad, la mudanza del residente, la seguridad, el alcance de los costes y la salida contractual, utilizando el marco de internet a granel de EE. UU. y sus equivalentes en el Reino Unido.
Soluciones de WiFi para apartamentos: una guía completa para empresas
Esta guía cubre la arquitectura, el despliegue y el caso de negocio de las soluciones de WiFi para apartamentos en propiedades de alquiler gestionado (Build to Rent) y viviendas plurifamiliares. Explica cómo la tecnología de clave precompartida de identidad (iPSK) crea burbujas de red seguras y aisladas para cada residente, al tiempo que admite dispositivos inteligentes e IoT. Los promotores inmobiliarios, propietarios y operadores de BTR encontrarán orientación de despliegue práctica, datos de ROI y escenarios de implementación resueltos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.