
WiFi universitaria: cómo diseñar una red inalámbrica para todo el campus
Esta guía completa ofrece a los profesionales sénior de TI estrategias prácticas para diseñar, implementar y gestionar una red inalámbrica robusta en todo el campus. Cubre la arquitectura de red jerárquica, los estándares de seguridad (IEEE 802.1X, WPA3, GDPR) y cómo aprovechar la analítica para impulsar el ROI en entornos de educación superior. Tanto si está actualizando una infraestructura heredada como si la está creando desde cero, esta guía detalla cada punto de decisión, desde el estudio de cobertura hasta la optimización continua.
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
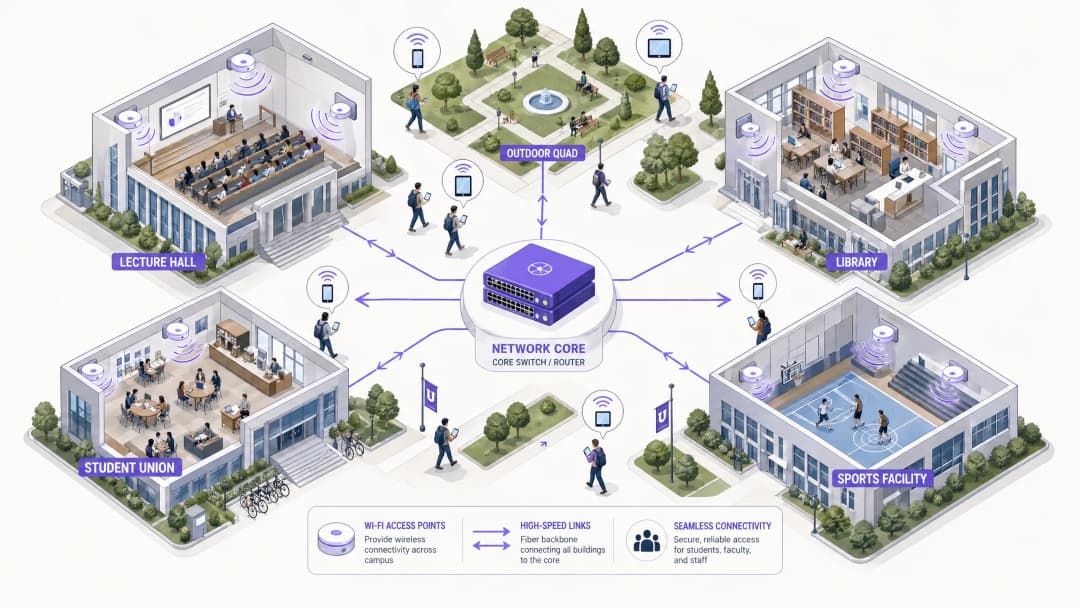
Resumen ejecutivo
Para las instituciones de educación superior, una red inalámbrica fiable en todo el campus ya no es un servicio complementario; es una infraestructura crítica equivalente a la electricidad y el agua. Las universidades modernas deben dar soporte a entornos de alta densidad, una itinerancia sin interrupciones a lo largo de amplias superficies físicas y un acceso seguro para diversos grupos de usuarios, incluidos estudiantes, personal, investigadores y visitantes. Esta guía proporciona un modelo de referencia definitivo para gestores de TI, arquitectos de redes y CTO para desplegar y gestionar redes WiFi universitarias de alto rendimiento. Al centrarse en una arquitectura robusta y segmentada, protocolos de seguridad rigurosos que incluyen 802.1X y WPA3 Enterprise, y una integración estratégica de analíticas, las instituciones pueden mitigar riesgos a la vez que garantizan una conectividad óptima y demuestran un ROI medible. Exploramos las fases prácticas del despliegue, desde los estudios de cobertura iniciales hasta la optimización continua utilizando plataformas como las soluciones de Guest WiFi y WiFi Analytics de Purple.
Análisis técnico detallado
Arquitectura y topología de red
La creación de una red inalámbrica para todo el campus requiere una arquitectura modular y escalable. La práctica habitual implica tres niveles diferenciados: Núcleo, Agregación y Acceso.
 La capa de núcleo (Core Layer) constituye la red troncal de alta velocidad de la infraestructura. Se encarga de enrutar el tráfico entre las distintas zonas del campus y hacia internet. La alta disponibilidad y la redundancia son fundamentales en este punto; los routers de núcleo y los firewalls deben gestionar un rendimiento inmenso sin introducir latencia. Los enlaces ascendentes de doble conexión física y las fuentes de alimentación redundantes son una práctica habitual.
La capa de agregación actúa como intermediaria, agregando el tráfico de los switches de la capa de acceso y aplicando las políticas de red. Los controladores de LAN inalámbrica (WLC) suelen ubicarse aquí, gestionando la flota de puntos de acceso (AP), encargándose de la gestión de RF y garantizando un roaming fluido a medida que los usuarios se desplazan entre los edificios. Esta capa también gestiona la aplicación de las políticas de calidad de servicio (QoS).
La capa de acceso es el extremo de la red, donde se conectan los dispositivos cliente. Consta de switches PoE (Power over Ethernet) y AP físicos desplegados en aulas, bibliotecas, residencias de estudiantes y plazas exteriores. Los AP de alta densidad compatibles con Wi-Fi 6 (802.11ax) o Wi-Fi 6E son fundamentales para zonas con un elevado número de dispositivos simultáneos.
Estándares de seguridad y autenticación
Garantizar la seguridad de una red universitaria requiere equilibrar una protección robusta con la accesibilidad de los usuarios en un entorno multiinquilino complejo.
WPA3 Enterprise y IEEE 802.1X son indispensables para proteger las conexiones del personal y los estudiantes. El estándar 802.1X proporciona un control de acceso a la red (NAC) basado en puertos, lo que garantiza que solo los usuarios y dispositivos autenticados puedan acceder a la red. Se integra con servidores RADIUS centrales (como FreeRADIUS o Microsoft NPS) vinculados al Active Directory o a los directorios LDAP de la universidad. Esto significa que las credenciales de los estudiantes coinciden con su inicio de sesión universitario, lo que reduce drásticamente la carga de trabajo del servicio de soporte técnico.
El acceso de invitados y los portales cautivos dan servicio a visitantes, asistentes a conferencias y futuros estudiantes. Un Captive Portal seguro garantiza el cumplimiento de la normativa GDPR al tiempo que ofrece una experiencia de incorporación controlada. La integración con soluciones como Purple permite un acceso de invitados fluido a la vez que captura valiosos datos de origen para marketing y operaciones. Para obtener más información sobre cómo proteger los cimientos de su red, consulte Protección de su red con DNS y seguridad sólidos.
La segmentación por VLAN es fundamental para aislar los distintos tipos de tráfico. El tráfico de los estudiantes, los recursos del personal, los dispositivos IoT (sensores de edificios inteligentes, controladores de climatización) y el acceso de invitados deben residir en VLAN independientes. Esto contiene las posibles brechas de seguridad, evita las tormentas de difusión y permite una gestión detallada del ancho de banda en función de la categoría de usuario.
Guía de implementación
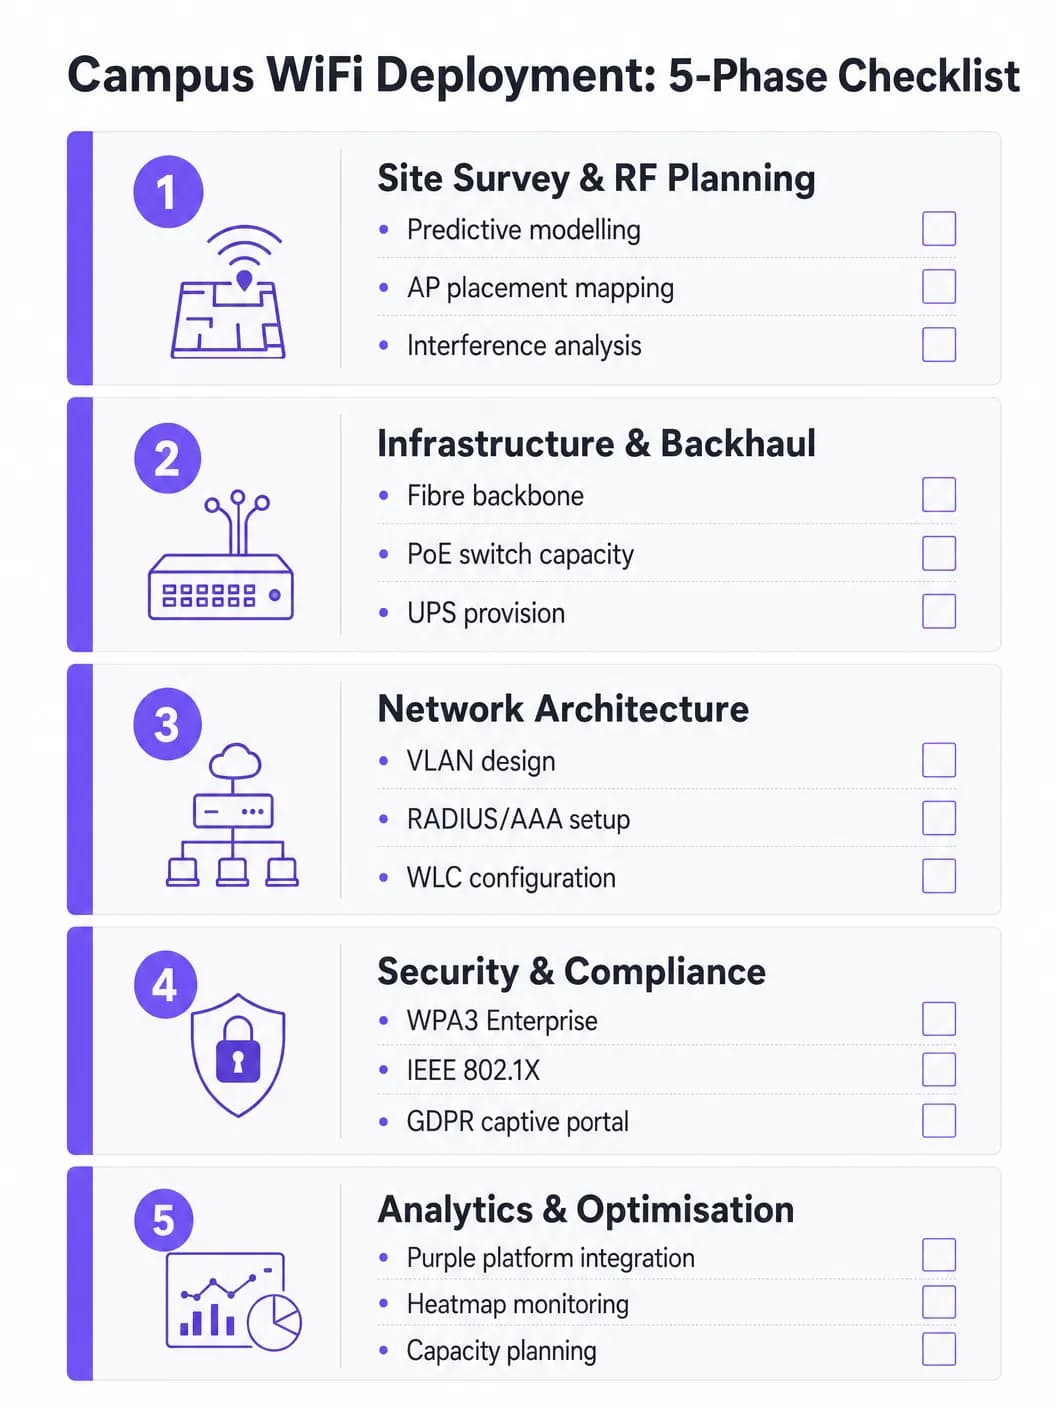
Fase 1: Estudio de cobertura y planificación de RF
Nunca adivine la ubicación de los puntos de acceso. Un estudio de cobertura predictivo y activo exhaustivo es la inversión más importante del proyecto. Se deben utilizar herramientas como Ekahau o AirMagnet para mapear el entorno físico, teniendo en cuenta los materiales de construcción (hormigón, vidrio, metal), las fuentes de interferencia (Bluetooth heredado, microondas, redes vecinas) y la densidad de usuarios prevista por zona. El objetivo es garantizar una cobertura y capacidad adecuadas sin causar interferencias en el mismo canal. Los modelos predictivos deben validarse con estudios activos después del despliegue inicial de los puntos de acceso.
Fase 2: Actualizaciones de infraestructura y red de transporte
Antes de desplegar nuevos puntos de acceso, se debe evaluar la infraestructura cableada subyacente y actualizarla donde sea necesario. Asegúrese de que se despliegue cableado CAT6A para admitir el Ethernet multi-gigabit (mGig) requerido por los puntos de acceso Wi-Fi 6/6E modernos. Verifique que los switches de acceso proporcionen presupuestos de energía PoE+ o PoE++ adecuados para los nuevos modelos de puntos de acceso. La red troncal debe tener suficiente ancho de banda - considere una conexión de internet empresarial dedicada para mayor resiliencia. Para obtener contexto sobre las opciones de red de transporte, lea What is a Leased Line? Dedicated Business Internet.
Fase 3: Configuración de la red
Configure las controladoras de LAN inalámbrica (WLC) y los puntos de acceso de acuerdo con la arquitectura diseñada. Implemente políticas de QoS para priorizar el tráfico crítico (VoIP, videoconferencias, transferencias de datos de investigación) sobre las descargas masivas y el streaming. Asegúrese de que los protocolos de itinerancia fluida (802.11r para transición rápida de BSS, 802.11k para informes de vecinos y 802.11v para gestión de transición de BSS) estén configurados correctamente para que los dispositivos realicen la transición entre puntos de acceso sin perder la conexión.
Fase 4: Refuerzo de seguridad y cumplimiento
Despliegue WPA3 Enterprise en los SSID de personal y estudiantes. Configure el estándar 802.1X utilizando EAP-TLS o PEAP-MSCHAPv2 según las capacidades de gestión de dispositivos. Implemente un Captive Portal que cumpla con el GDPR para el SSID de invitados. Asegúrese de que todas las interfaces de gestión estén protegidas con contraseñas seguras y autenticación basada en certificados. Realice pruebas de penetración antes de la aprobación final.### Fase 5: Integración analítica y optimización continua
Integre la red con una plataforma de analíticas para obtener visibilidad sobre el estado de los puntos de acceso, la densidad de clientes, los patrones de itinerancia y la utilización del ancho de banda. La plataforma WiFi Analytics de Purple proporciona paneles operativos que benefician tanto a los equipos de TI como a las operaciones del recinto. Esto no es un trabajo de una sola vez - el entorno de RF cambia a medida que se reforman los edificios y evolucionan los tipos de dispositivos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Buenas prácticas
Diseñe para la capacidad, no solo para la cobertura. En la educación superior, la cobertura es fácil; la capacidad es lo difícil. Un aula magna puede tener una señal fuerte en todas partes, pero si 300 estudiantes se conectan a un solo AP simultáneamente, la red fallará. Implemente AP de alta densidad y aproveche funciones como band steering para dirigir a los clientes compatibles a las bandas de 5 GHz o 6 GHz, que están menos congestionadas. Desactive las tasas de datos heredadas (1, 2, 5.5 y 11 Mbps) para obligar a los clientes persistentes a realizar roaming a un AP más cercano.
Implemente una monitorización continua. Una red no es una implementación que se configura y se olvida. Utilice plataformas de analítica para monitorizar el estado de los AP, la densidad de clientes y los patrones de roaming en tiempo real. La analítica de Purple proporciona información sobre cómo se utilizan los espacios, lo que sirve de base para futuras decisiones de infraestructura y estrategias de utilización del espacio.
Aproveche OpenRoaming para una incorporación sin fricciones. Para el personal académico visitante y los estudiantes de instituciones colaboradoras, la implementación de OpenRoaming elimina la fricción de los inicios de sesión manuales en la red. Purple actúa como un proveedor de identidad gratuito para OpenRoaming bajo la licencia Connect, lo que permite a los usuarios de las instituciones participantes conectarse de forma automática y segura, mejorando enormemente la experiencia del visitante.
Segregue de forma exhaustiva. Nunca permita el tráfico de invitados en la misma VLAN que los recursos internos. Utilice diferentes SSIDs, VLANs y reglas de firewall para cada categoría de usuario. Aplique límites de ancho de banda a las VLANs de invitados para evitar que un solo usuario sature el enlace de subida durante las horas punta.
Resolución de problemas y mitigación de riesgos
La interferencia de canal adyacente (CCI) ocurre cuando varios AP en el mismo canal se detectan entre sí, lo que hace que transmitan por turnos y degrada gravemente el rendimiento. Esta es la causa más común de un rendimiento deficiente de WiFi en implementaciones densas. La mitigación incluye una planificación de RF adecuada, el uso de funciones de asignación dinámica de canales (DCA) en el WLC y la reducción de la potencia de transmisión de los AP en áreas densas.
Los clientes persistentes son dispositivos que se niegan a realizar roaming a un AP más cercano, manteniendo una conexión débil con uno lejano. Esto es especialmente común en smartphones y ordenadores portátiles más antiguos. La mitigación incluye el ajuste de las tasas de datos mínimas obligatorias - desactivar las tasas más bajas obliga al controlador del cliente a buscar una mejor conexión.
El agotamiento de DHCP es un modo de fallo sorprendentemente común en áreas de gran afluencia como plazas al aire libre y sindicatos de estudiantes. Cuando el pool de DHCP se queda sin direcciones IP, los nuevos dispositivos no pueden conectarse a pesar de tener una señal fuerte. La mitigación incluye la implementación de tiempos de concesión de DHCP más cortos (de una a dos horas) para las VLANs de invitados y estudiantes, y garantizar que el rango de DHCP tenga el tamaño correcto para los picos de dispositivos concurrentes.
Los puntos de acceso no autorizados (Rogue APs) representan un riesgo de seguridad importante. El personal o los estudiantes que conectan routers de consumo crean puntos de entrada no seguros. La mitigación incluye habilitar la detección de AP no autorizados en el WLC y realizar auditorías físicas periódicas.
ROI e impacto empresarial
Una red WiFi robusta en el campus ofrece retornos medibles que van más allá de la conectividad básica. Al integrar plataformas como Purple, las universidades pueden cuantificar los resultados:
| Métrica | Método de medición | Resultado típico |
|---|---|---|
| Satisfacción de los estudiantes | Encuestas NPS, volumen de incidencias en el soporte de TI | Reducción de las quejas relacionadas con el WiFi |
| Utilización del espacio | Mapas de calor, datos de tiempo de permanencia | Asignación optimizada de espacios de estudio y bibliotecas |
| Eficiencia operativa de TI | Volumen de incidencias de soporte, tiempo de actividad | Reducción de la carga de trabajo de configuración manual |
| Captura de datos de visitantes | Registros en el Captive Portal | Crecimiento de la base de datos de marketing de origen (first-party) |
| Tiempo de actividad de la red | Supervisión de SLA, informes de incidencias | Mayor cumplimiento de los SLA |
Las capacidades de analítica y captura de datos de visitantes en la plataforma Purple también presentan oportunidades de ingresos, especialmente al albergar eventos públicos a gran escala en el campus donde se pueden desplegar modelos de acceso por niveles. Se aplican marcos de ROI similares a las operaciones de Purple en entornos de Retail, Hospitality, Healthcare y Transport. Para una perspectiva más amplia sobre despliegues de WiFi en grandes recintos, consulte el artículo Airport WiFi: How Operators Provide Connectivity Across Terminals.
Definiciones clave
IEEE 802.1X
Un estándar para el Control de Acceso a la Red (NAC) basado en puertos que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN. Requiere un suplicante (dispositivo cliente), un autenticador (el AP o switch) y un servidor de autenticación (RADIUS).
Se utiliza para autenticar a estudiantes y personal antes de permitirles el acceso a la red, integrándose con un servidor RADIUS y Active Directory para la validación de credenciales. Elimina las contraseñas PSK compartidas y permite la aplicación de políticas por usuario.
WLC (Wireless LAN Controller)
Un dispositivo físico o de software centralizado que gestiona y configura múltiples puntos de acceso desde un único punto de control. Se encarga de la gestión de RF, el roaming, las actualizaciones de firmware y la aplicación de políticas en toda la flota de AP.
Esencial para despliegues de gran tamaño para garantizar la aplicación coherente de políticas, la asignación dinámica de canales y un roaming fluido en todo el campus. Puede ser hardware físico o una instancia virtual gestionada en la nube.
Interferencia de cocanal (CCI)
Interferencia que se produce cuando dos o más AP que operan en el mismo canal de frecuencia están dentro del alcance del otro. Ambos AP deben esperar a que el canal esté libre antes de transmitir, lo que reduce drásticamente el rendimiento.
La causa principal del bajo rendimiento en despliegues densos. Se mitiga mediante una planificación cuidadosa de los canales, la asignación dinámica de canales (DCA) en el WLC y la reducción de la potencia de transmisión de los AP.
Band Steering
Una técnica utilizada por los AP para animar a los dispositivos cliente con capacidad de doble banda a conectarse a la banda de 5 GHz o 6 GHz en lugar de a la banda de 2,4 GHz, que está más congestionada, retrasando o suprimiendo las respuestas de sondeo en 2,4 GHz.
Crítico para maximizar la capacidad y el rendimiento en zonas de alta densidad. Las bandas de 5 GHz y 6 GHz ofrecen más canales sin superposición y un mayor rendimiento, pero un menor alcance.
Captive Portal
Una página web a la que se redirige a los usuarios antes de obtener acceso completo a la red. Por lo general, requiere la aceptación de las condiciones de servicio, la autenticación o la captura de datos antes de que se permita la dirección MAC del usuario a través del cortafuegos.
Se utiliza para la gestión del acceso de invitados, la recopilación de datos que cumple con el GDPR y las experiencias de incorporación personalizadas de la marca. Plataformas como Purple proporcionan soluciones de Captive Portal personalizables con integración de análisis de datos.
VLAN (Virtual Local Area Network)
Una agrupación lógica de dispositivos de red que se comportan como si estuvieran en la misma red física, independientemente de su ubicación física real. Las VLAN se definen en la Capa 2 y se utilizan para segmentar los dominios de difusión.
Se utiliza para aislar diferentes clases de usuarios (estudiantes, personal, invitados, dispositivos IoT) por seguridad y rendimiento. Evita que el tráfico de invitados llegue a los recursos internos y permite políticas de ancho de banda por VLAN.
PoE (Power over Ethernet)
Una tecnología que transmite energía eléctrica junto con datos a través de un cableado Ethernet de par trenzado, lo que permite que un solo cable proporcione tanto la conexión de datos como la energía eléctrica a dispositivos como los AP.
Permite instalar AP en ubicaciones sin tomas de corriente dedicadas. Los equipos de TI deben verificar que los switches perimetrales tengan suficiente presupuesto PoE (vatios totales) para alimentar todos los AP conectados, especialmente con los modelos WiFi 6E, que consumen más energía y requieren PoE++ (802.3bt).
OpenRoaming
Una federación global de roaming WiFi basada en el estándar Hotspot 2.0 (Passpoint), que permite a los usuarios conectarse de forma automática y segura a las redes participantes sin necesidad de iniciar sesión manualmente, utilizando sus credenciales de identidad existentes.
Mejora la experiencia de los académicos y estudiantes visitantes de las instituciones colaboradoras. Purple puede actuar como proveedor de identidad para OpenRoaming bajo la licencia Connect, lo que permite conexiones seguras automáticas para los usuarios elegibles.
WPA3 Enterprise
La última generación del protocolo de seguridad WiFi Protected Access para redes empresariales. Utiliza protocolos de seguridad de fuerza mínima de 192 bits y obliga al uso de tramas de gestión protegidas (PMF), proporcionando una mayor protección contra los ataques de diccionario sin conexión.
El estándar de seguridad recomendado para todos los SSID del personal y los estudiantes. Sustituye a WPA2 Enterprise y proporciona una protección significativamente mayor para los datos de investigación sensibles y los datos personales transmitidos a través de la red inalámbrica.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilidad (AAA) para los usuarios que se conectan y utilizan un servicio de red.
La columna vertebral de la autenticación 802.1X en las redes de los campus. El servidor RADIUS valida las credenciales frente a Active Directory y devuelve la asignación de VLAN y la política de acceso adecuadas para cada usuario autenticado.
Ejemplos prácticos
Una gran universidad está actualizando su salón de actos principal (capacidad para 500 personas) a WiFi 6. La implementación anterior utilizaba 4 AP montados en el techo alto, lo que provocaba un rendimiento deficiente y desconexiones frecuentes durante las horas punta. ¿Cuál es el enfoque correcto?
El equipo de TI debe pasar de un diseño centrado en la cobertura a uno centrado en la capacidad. En primer lugar, realice un nuevo estudio de cobertura específico para el salón de actos, modelando el número de dispositivos esperado (asuma más de 1000 dispositivos, considerando más de 2 dispositivos por estudiante). Reemplace los AP omnidireccionales montados en el techo por AP instalados bajo los asientos o bien por matrices de antenas direccionales (de parche) montadas en las paredes laterales, creando microceldas más pequeñas y enfocadas. Aumente el número de AP a entre 8 y 12 AP WiFi 6, cada uno de los cuales dará servicio a una sección definida de asientos. Desactive las radios de 2.4 GHz en AP alternos para reducir la interferencia de canal compartido, confiando principalmente en las bandas de 5 GHz y 6 GHz. Implemente un direccionamiento de banda estricto y desactive las tasas de datos heredadas inferiores a 12 Mbps. Configure el WLC para utilizar anchos de canal de 20 MHz en la banda de 5 GHz (en lugar de 40 u 80 MHz) para permitir más canales que no se superpongan y reducir las interferencias.
Una red de campus experimenta problemas de conectividad intermitente en el área del patio exterior. Los usuarios informan de una señal fuerte pero de la imposibilidad de cargar páginas web durante el período del almuerzo (12:00 - 13:30). ¿Cuál es el enfoque de diagnóstico?
Una señal fuerte sin conectividad es un problema de Capa 2/3, no un problema de RF. La secuencia de diagnóstico debe ser: (1) Comprobar el alcance de DHCP para la VLAN exterior - consultar al servidor DHCP la utilización del alcance. Si está por encima del 80%, el agotamiento de DHCP es la causa probable. Reduzca los tiempos de concesión a 1 hora y amplíe el alcance si es posible. (2) Si DHCP es correcto, compruebe la capacidad de enlace ascendente del switch de distribución exterior. Si los AP están conectados a través de un enlace ascendente congestionado, el cuello de botella es cableado, no inalámbrico. (3) Analice el entorno de RF en busca de interferencias externas utilizando un analizador de espectro - las redes WiFi municipales o los negocios cercanos pueden estar provocando una elevación del umbral de ruido. (4) Revise el firewall y la tabla NAT para detectar el agotamiento de sesiones durante los períodos de mayor actividad.
Preguntas de práctica
Q1. Una universidad tiene previsto desplegar WiFi en un estadio deportivo al aire libre de nueva construcción con capacidad para 8.000 espectadores. El estadio no tiene techo y presenta un diseño de graderío abierto. ¿Cuál es la consideración de RF más crítica y cómo se debe plantear la ubicación de los AP?
Sugerencia: Tenga en cuenta la ausencia de límites físicos, la propagación de la señal en un entorno abierto y la extrema densidad de dispositivos durante los eventos.
Ver respuesta modelo
La consideración más crítica es controlar la propagación de la señal y minimizar la interferencia de canal adyacente en un entorno sin atenuación de RF natural. A diferencia de los entornos interiores, el diseño de graderío abierto implica que las señales viajan libremente, lo que provoca que los AP interfieran entre sí en todo el espacio. El enfoque correcto es utilizar antenas direccionales (de sector) montadas bajo las gradas, orientadas hacia abajo, hacia las filas de asientos, para crear microceldas muy focalizadas. La potencia de transmisión debe ajustarse cuidadosamente para limitar el tamaño de la celda. Se deben especificar AP con WiFi 6 con funciones OFDMA y BSS Colouring para gestionar la extrema densidad de dispositivos. Se deben configurar SSID y VLAN independientes para el personal del evento, los medios de comunicación y el público asistente.
Q2. Durante una actualización de la red, el equipo de TI observa que los dispositivos IoT más antiguos (sensores de climatización y controladores de acceso a puertas heredados) no consiguen conectarse a la nueva red WiFi del campus tras actualizar la seguridad a WPA3 Enterprise.
Sugerencia: Tenga en cuenta la compatibilidad del protocolo de seguridad de los dispositivos integrados heredados y la necesidad de mantener la seguridad para otros tipos de usuarios.
Ver respuesta modelo
La nueva red que aplica WPA3 Enterprise es incompatible con los dispositivos IoT más antiguos que solo admiten WPA2 o protocolos anteriores. La solución consiste en crear una SSID y una VLAN dedicadas y aisladas específicamente para los dispositivos IoT heredados, utilizando WPA2-PSK con una contraseña segura y rotativa, o MAC Authentication Bypass (MAB) para los dispositivos que no admitan ningún método EAP. Esta VLAN debe estar fuertemente protegida por un cortafuegos: los dispositivos IoT solo deben poder comunicarse con sus servidores de gestión específicos, no con la red general del campus. Las SSID principales para estudiantes y personal se mantienen en WPA3 Enterprise, preservando la seguridad de la población de usuarios principal.
Q3. La universidad quiere monetizar su red WiFi para invitados durante los grandes eventos públicos (jornadas de puertas abiertas, ceremonias de graduación, conferencias públicas) y, al mismo tiempo, cumplir con el GDPR. ¿Cuál es la arquitectura recomendada?
Sugerencia: Tenga en cuenta los requisitos de captura de datos, los mecanismos de consentimiento y la diferencia entre los niveles de acceso gratuito y premium.
Ver respuesta modelo
Desplegar una solución de Captive Portal como Purple integrada con la VLAN de invitados. Configurar un modelo de acceso por niveles: un nivel gratuito que ofrezca acceso básico a internet (con límites de ancho de banda) a cambio de la dirección de correo electrónico y el consentimiento de marketing explícito que cumpla con el GDPR, y un nivel premium opcional que ofrezca un mayor ancho de banda por una tarifa (procesada a través de una integración con pasarela de pago). El Captive Portal debe mostrar un aviso de privacidad claro y registrar las marcas de tiempo del consentimiento para cumplir con los requisitos del artículo 7 del GDPR. Los datos de origen capturados se envían al CRM de la universidad para el marketing posterior al evento. Todo el tráfico de invitados debe aislarse de los sistemas internos de la universidad mediante reglas de cortafuegos, y las políticas de retención de datos deben estar documentadas y aplicarse.
Q4. El equipo de TI recibe quejas de que el rendimiento de la red WiFi en la biblioteca principal es deficiente entre las 10:00 y las 14:00 los días laborables, a pesar de que la consola de gestión muestra que el estado de los AP es correcto. ¿Cómo debería abordar el equipo el diagnóstico?
Sugerencia: Tenga en cuenta los patrones temporales y los cambios que se producen entre las horas de menor actividad y las horas punta.
Ver respuesta modelo
El patrón basado en el tiempo es la pista de diagnóstico clave: el problema solo ocurre durante las horas de máxima ocupación, lo que sugiere un problema de capacidad en lugar de un fallo de hardware o configuración. La secuencia de diagnóstico debe ser: (1) Comprobar el número de asociaciones de clientes por AP durante la ventana de tiempo del problema: si algún AP está dando servicio a más de 30-40 clientes de forma simultánea, está sobrecargado. (2) Revisar la utilización del rango DHCP para la VLAN de la biblioteca. (3) Comprobar la utilización del enlace ascendente en el switch de distribución que da servicio a la biblioteca: el backhaul cableado podría estar saturado. (4) Revisar la utilización de canales y las tasas de reintento en los AP utilizando las estadísticas de RF del WLC. La resolución más probable es desplegar AP adicionales para distribuir la carga de clientes, o implementar políticas más estrictas de band steering y de tasa mínima de datos para mejorar el rendimiento por cliente.
Preguntas frecuentes
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
Continúe leyendo esta serie
Cómo configurar el WiFi de invitados: una guía de configuración empresarial segura
Esta guía de referencia proporciona a los líderes de TI y arquitectos de red un plan definitivo para desplegar un WiFi de invitados empresarial seguro. Cubre la arquitectura esencial, la migración a WPA3, la segmentación de VLAN y la integración de Captive Portal para proteger los sistemas internos mientras se recopilan datos de primera mano de conformidad con la normativa.
Cómo solucionar una WiFi lenta sin actualizar su plan de internet
Una guía de referencia técnica exhaustiva para directores de TI y arquitectos de red sobre cómo optimizar el rendimiento de la WiFi corporativa sin aumentar el ancho de banda del ISP. Cubre el ajuste de RF, la gestión de la densidad de clientes, la implementación de QoS y cómo aprovechar la analítica de WiFi para diagnosticar y resolver cuellos de botella.
Cómo construir una red WiFi para campus: guía de TI para universidades
Esta guía técnica proporciona un modelo detallado para diseñar e implantar redes WiFi de alta densidad en campus, que abarca desde estudios de cobertura activos in situ y la ubicación de los puntos de acceso hasta la arquitectura del controlador, el roaming fluido y la incorporación segura de invitados. Está dirigida a responsables de TI, arquitectos de red y directores de tecnología (CTO) de universidades y grandes recintos que necesitan orientación práctica para planificar y ejecutar un despliegue inalámbrico este trimestre. La guía también asocia la plataforma de análisis y Guest WiFi de Purple con puntos de integración reales dentro del ciclo de vida del despliegue.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.