Guías técnicas de WiFi
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
451 guides
Analítica de presencia del personal: quién está en el edificio, con qué frecuencia y durante cuánto tiempo
Utilice esta guía para decidir si su autenticación de WiFi existente puede medir quién está en las instalaciones, con qué frecuencia asiste y cuánto tiempo se queda. Podrá configurar identidades 802.1X o iPSK, activar la contabilidad RADIUS, acordar reglas de sesión, completar una DPIA y notificar la presencia del personal como recuento mientras mantiene las cifras de invitados como una tendencia.
Analítica de ubicación de Cisco Meraki: qué incluye y dónde están sus límites
Podrá decidir qué preguntas sobre la presencia en Meraki puede responder el panel de control integrado, cuándo transmitir observaciones en bruto a través de la API de escaneo y cuándo necesita un Captive Portal para los visitantes identificados. También sabrá por qué las cifras de fidelización son engañosas y qué datos puede presentar con seguridad a su junta directiva.
Passpoint y marketing de invitados: conservación de datos de primera fuente cuando los invitados se conectan automáticamente
Decida cómo mantener los datos consentidos de primera fuente cuando los invitados se conectan automáticamente mediante Passpoint o OpenRoaming. Podrá trasladar el consentimiento de la página de inicio de sesión al registro, vincular credenciales únicas a perfiles consentidos y elegir el modelo de portal cautivo, Passpoint emitido por el recinto o OpenRoaming para su espacio. También aprenderá a separar en los informes las audiencias aptas para marketing de las visitas anónimas.
KCSIE y la red WiFi escolar: combinando acceso seguro y filtrado de contenidos
Podrá decidir cómo cumplir los estándares de filtrado y supervisión del DfE en las redes WiFi para personal, alumnos y invitados. Verá cómo la autenticación individual y el filtrado DNS se combinan para que cada registro identifique a una persona. También obtendrá un plan secuenciado, los límites sobre los que planificar y las preguntas que debe trasladar a su proveedor de filtrado.
Lista de comprobación de RFP para WiFi de hoteles: autenticación, filtrado de contenidos y marketing para huéspedes
Utilice esta lista de comprobación para redactar una licitación de WiFi para hoteles que evalúe a los proveedores en materia de autenticación de personal, filtrado de contenidos y captura de datos de huéspedes de forma conjunta. Podrá establecer requisitos de apto o no apto, realizar seis pruebas de concepto en un establecimiento y comparar modelos de adquisición de contratos, hardware y propiedad de datos antes de firmar.
Lista de comprobación de adquisición de WiFi en retail: acceso de invitados, filtrado y analítica de afluencia
Utilice esta lista de comprobación para puntuar a los proveedores de WiFi de invitados en retail en cinco áreas: acceso de invitados, filtrado de contenidos, informes de afluencia, seguridad y cumplimiento, e integración en su infraestructura. Sabrá qué trabajo previo completar antes de la licitación, qué preguntas formular, qué constituye un aprobado y cómo demostrar que la plataforma seleccionada funciona en un piloto de tres a cinco tiendas.
Proveedores de plataformas WiFi aeroportuarias: qué exigir en la solicitud de propuesta (RFP)
Podrá elegir entre una superposición en la nube independiente del hardware, un servicio gestionado empaquetado y un modelo de concesión antes de redactar los criterios de evaluación. A continuación, podrá establecer cláusulas de RFP comprobables para la concurrencia en picos de tráfico, Passpoint y OpenRoaming, portales multilingües accesibles, GDPR de Reino Unido y la UE, analítica de permanencia por zonas, integración de aplicaciones y niveles de servicio. Una tabla ponderada evalúa a cada proveedor basándose únicamente en evidencias documentadas.
Monetización de WiFi de pago: comparativa de cupones, acceso por niveles y pasarelas de pago
Compare cinco formas de cobrar por el WiFi (cupones, acceso por niveles, pasarelas de tarjeta alojadas, asignación a cuenta de la habitación y patrocinio) en función del alcance de PCI DSS, la vía de reembolso, los requisitos de red y el coste operativo. Podrá adaptar el flujo de dinero de su establecimiento a un modelo y calcular el punto de equilibrio frente al WiFi gratuito con captura de datos de primera mano.
WiFi gestionado para oficinas servidas y coworking: aislamiento de inquilinos y facturación
Podrá elegir un modelo de aislamiento de inquilinos para su oficina servida o espacio de coworking y mantener el entorno en solo tres SSIDs. A continuación, podrá diseñar las VLANs y las reglas de firewall asociadas. También podrá configurar niveles de facturación aplicados directamente por la red y activar cambios de acceso desde su sistema de gestión de espacios de trabajo.
Analítica de afluencia para centros comerciales: WiFi, cámaras y sensores frente a frente
Podrá decidir qué método de afluencia necesita primero su centro comercial: contadores en los accesos para un recuento de entradas defendible, analítica de presencia WiFi para permanencia y movimiento por zonas, o paneles de datos móviles para áreas de influencia. También podrá calcular el coste de cada opción por acceso, cumplir con las obligaciones del UK GDPR y realizar comparativas con las series nacionales de afluencia.
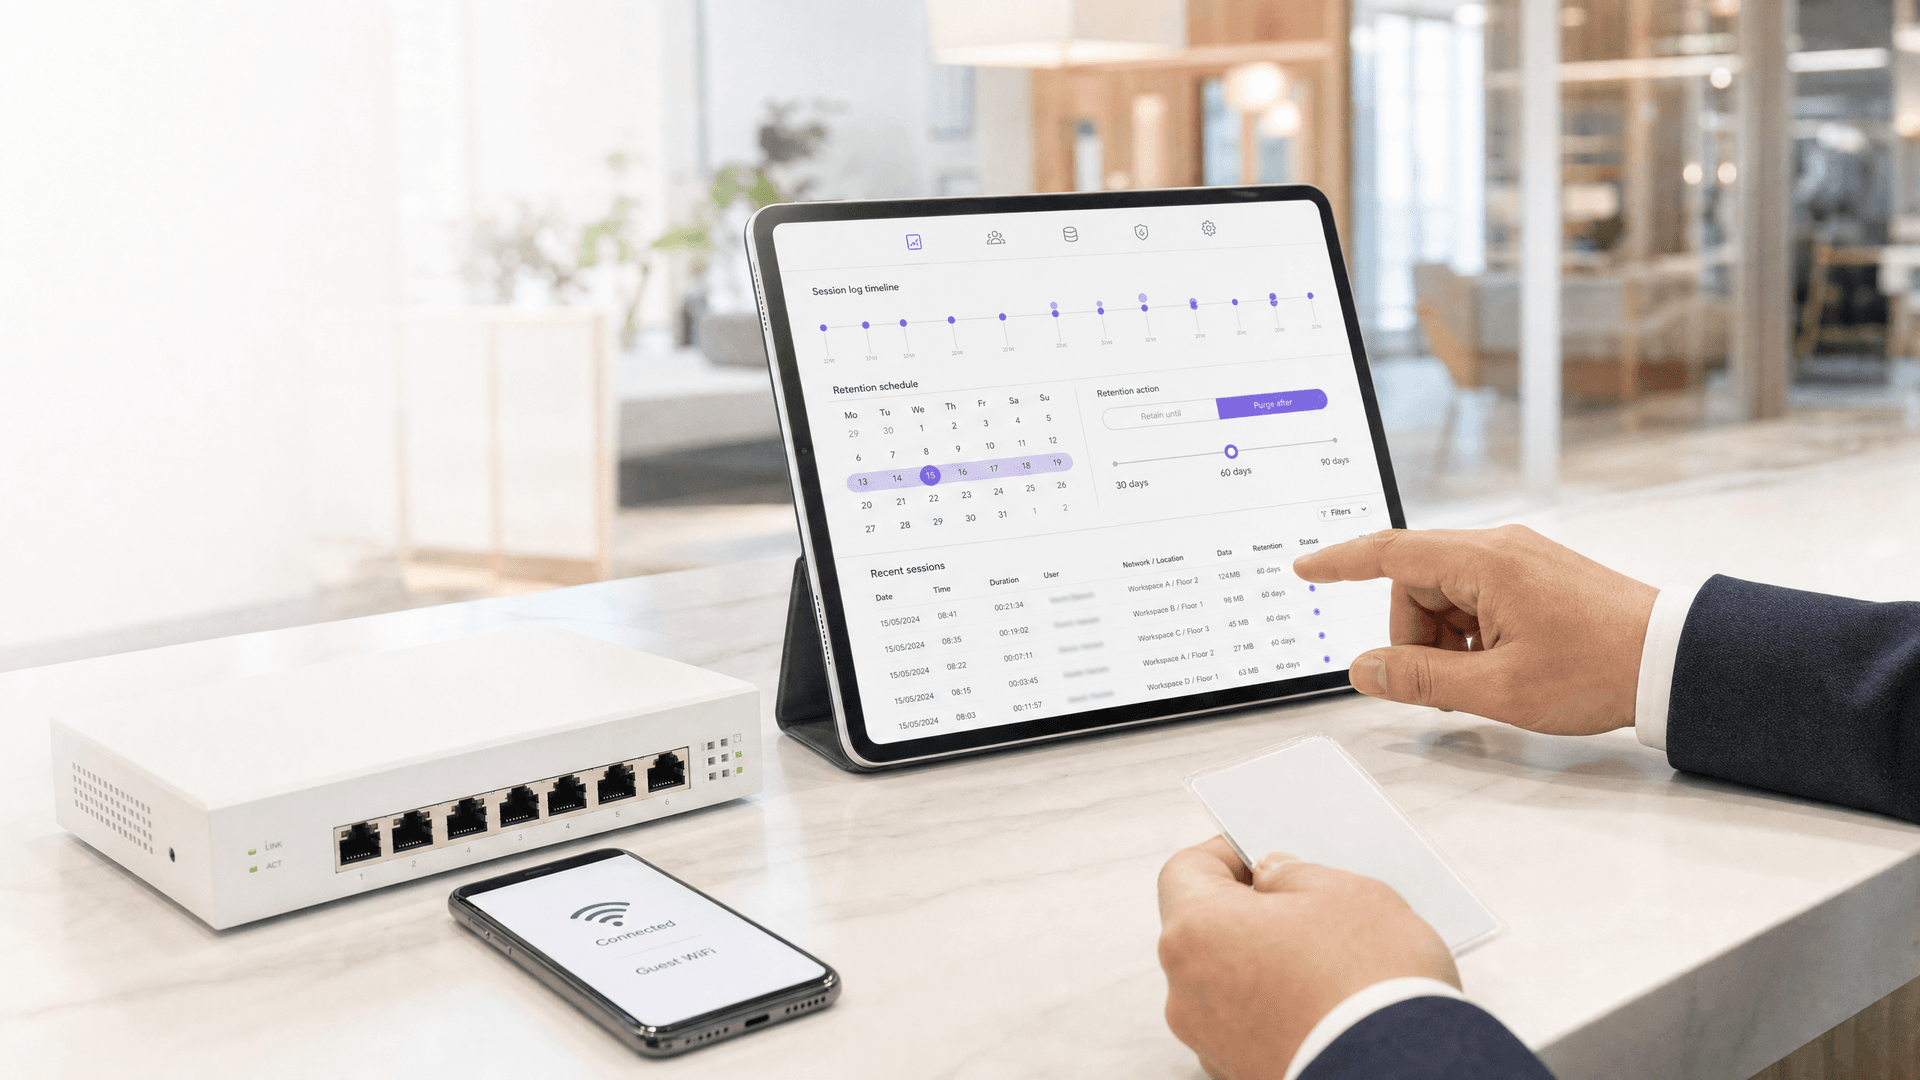
Retención de datos bajo GDPR para operadores de WiFi compartido: cuánto tiempo puede conservar los datos de inicio de sesión de invitados y los registros de red
Establezca un periodo de retención documentado para cada categoría de datos de WiFi compartido, desde los metadatos de conexión hasta los registros de contabilidad RADIUS, y justifíquelo según el Artículo 5(1)(e) del GDPR. También podrá decidir si es responsable del tratamiento o encargado del tratamiento para cada inquilino, y si la Investigatory Powers Act 2016 realmente le obliga a conservar registros durante 12 meses.
WiFi de invitados multisede para franquicias: control centralizado con imagen de marca local
Podrá elegir un modelo operativo para la WiFi de invitados en toda su red de franquicias y decidir quién controla los datos de los invitados según el GDPR. A continuación, podrá bloquear la marca y el consentimiento de forma centralizada, conceder a los franquiciados acceso limitado a sus ubicaciones y planificar un despliegue agrupado por proveedores. Este enfoque funciona como una superposición en la nube sobre un parque de hardware mixto de Cisco Meraki, HPE Aruba, Ruckus y Ubiquiti UniFi.
Arquitectura de VLAN por unidad y PSK: una guía de diseño para redes MDU
Podrá elegir entre una VLAN por apartamento y políticas asignadas a la clave única de cada residente utilizando cuatro factores: puertos cableados, rotación de usuarios, número de segmentos y compatibilidad de hardware. A continuación, podrá dimensionar los rangos DHCP, calcular los segmentos frente a los límites reales de su plataforma y estimar el coste operativo para propiedades BTR, PBSA y aparthoteles.
Proveedores de WiFi público para ayuntamientos: vías de contratación y qué especificar
Podrá elegir la vía de contratación adecuada para el WiFi público de su ayuntamiento, separando la plataforma cloud de la instalación física. También podrá redactar una especificación sobre la que los licitadores puedan presupuestar y que usted pueda probar en la entrega. Cubre cobertura, concurrencia máxima, filtrado IWF, WCAG 2.2 AA, base legítima para UK GDPR y puntuación de proveedores basada en evidencias.
Facturación de WiFi por residente para MDU y residencias de estudiantes: opciones de plataforma
Podrá elegir entre inclusión en bloque, venta al por menor del propietario, venta al por menor de ISP terceros y facturación de WiFi base más mejora para esquemas MDU, BTR y PBSA. Luego podrá verificar la situación del IVA en el Reino Unido para cada modelo. También sabrá qué funciones de clave por unidad, integración con PMS y revocación automática debe exigir por escrito antes de preseleccionar una plataforma.
Retrofit frente a obra nueva: planificación del cableado de WiFi y ubicación de puntos de acceso en MDU
Decida si un edificio de viviendas necesita puntos de acceso en los pasillos o dentro de los inmuebles, y planifique el cableado, los montantes, el sellado cortafuegos y el presupuesto de PoE que exige cada opción. Podrá dimensionar la adaptación de un edificio ocupado según las limitaciones de acceso, o integrar el diseño de red en una obra nueva desde la fase RIBA 3 para que cada AP quede dentro del enlace permanente de 90 metros.
Medidas de seguridad técnicas de HIPAA para la WiFi del personal hospitalario: qué exige realmente la regla de seguridad
Podrá vincular cada uno de los cinco estándares de medidas de seguridad técnicas de HIPAA expuestos en 45 CFR 164.312 con un control específico de WiFi para el personal. A continuación, podrá decidir qué configuraciones de SSID superan una auditoría de la OCR, retirar las frases de paso compartidas y recopilar las pruebas que solicite un auditor antes de su próximo análisis de riesgos.
Coste por puerta de WiFi gestionada: un modelo práctico para operadores de MDU
Podrá calcular un coste por puerta defensible para la WiFi gestionada de un proyecto MDU, desglosado línea por línea entre cableado, puntos de acceso, conmutación, licencias y soporte. De este modo, podrá normalizar las ofertas de servicios gestionados, evaluar cómo influyen la escala y la vida útil de los activos, y comparar el coste mensual totalmente cargado con una referencia de banda ancha minorista.
802.11r y 802.11k en Android: despliegue de roaming rápido en Cisco Meraki, HPE Aruba y Ubiquiti UniFi
Podrá decidir si habilitar 802.11r, 802.11k y 802.11v para su flota de dispositivos Android en Cisco Meraki, HPE Aruba o Ubiquiti UniFi, así como qué estrategia de 802.11r implementar. También podrá pilotar el cambio de forma segura, confirmar cada modelo de terminal en una captura de paquetes y solucionar los seis fallos de asociación más comunes.
Cisco Meraki 802.11r adaptive vs enabled: solución de problemas de roaming en puntos de acceso MR
Podrá elegir entre 802.11r disabled, enabled y adaptive en cada SSID de Cisco Meraki MR, en función de su combinación de dispositivos y modo de seguridad. También podrá diagnosticar fallos de asociación y roams lentos con un SSID de prueba, el registro de eventos y una captura de paquetes, para posteriormente segmentar los SSID por clase de dispositivo.
Microsoft Cloud PKI para WiFi: despliegue de certificados EAP-TLS con Intune y Microsoft Entra ID
Podrá decidir si Microsoft Cloud PKI, una entidad de certificación (CA) raíz en la nube o su propia CA (BYOCA) se adapta mejor a su infraestructura. A continuación, podrá desplegar certificados WiFi EAP-TLS en dispositivos gestionados por Intune sin necesidad de NDES. La guía también cubre cómo hacer que RADIUS confíe en la cadena, revocar certificados a través de la CRL y solucionar los ocho fallos más comunes.
Configuración del Captive Portal de FortiGate con un servidor de portal externo
Podrá configurar un FortiGate para aplicar un Captive Portal externo alojado por Purple, con autenticación y contabilidad RADIUS, una lista de exenciones operativa y un certificado de confianza. También puede decidir entre el portal integrado y el externo, realizar pruebas en dispositivos reales y solucionar los fallos que más suelen bloquear los inicios de sesión de invitados.
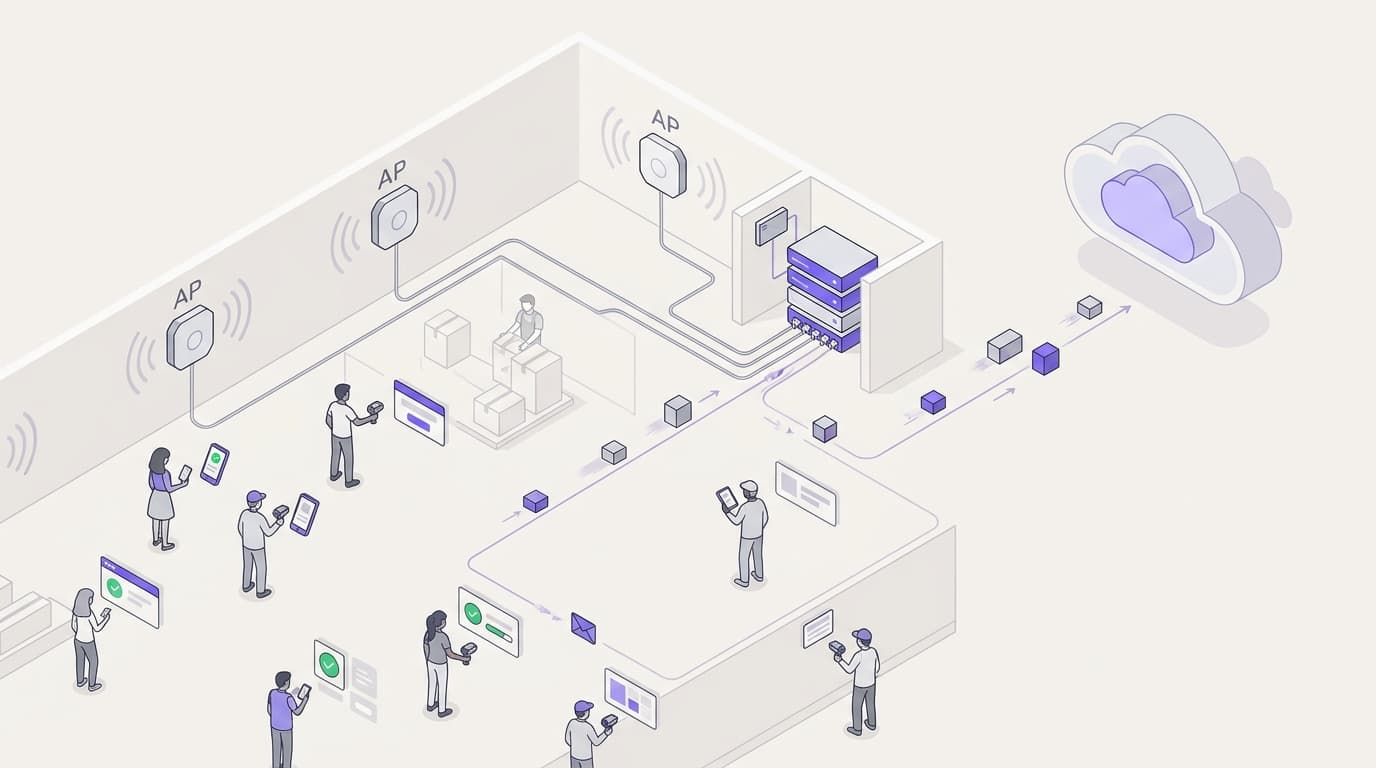
Configuración de 802.1X en Juniper Mist con cloud RADIUS
Podrá configurar una WLAN WPA2 o WPA3-Enterprise en Juniper Mist que se autentique contra cloud RADIUS, decidir entre UDP RADIUS, RadSec y un proxy Mist Edge, y mapear atributos RADIUS a VLANs dinámicas. También sabrá exactamente en qué punto falló una autenticación gracias al cronograma de información sobre clientes de Mist y a Marvis.
Software de Captive Portal de marca blanca: qué deben comprobar los MSP y distribuidores antes de firmar
Podrá elegir entre modelos de marca blanca completa, co-branding y recomendación, y luego evaluar a los proveedores en función de la arquitectura multitenant, el nivel de personalización de la marca, la cobertura de hardware, la facturación, los registros de consentimiento del GDPR, las API y el escalado de soporte. La guía concluye con 15 preguntas para RFI/RFP y una tabla de señales de alarma que puede enviar a todos los proveedores preseleccionados antes de firmar.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.