
Guías técnicas
Guías técnicas detalladas y dirigidas por expertos sobre WiFi para invitados, analíticas, Captive Portals y tecnología para recintos.
483 guides
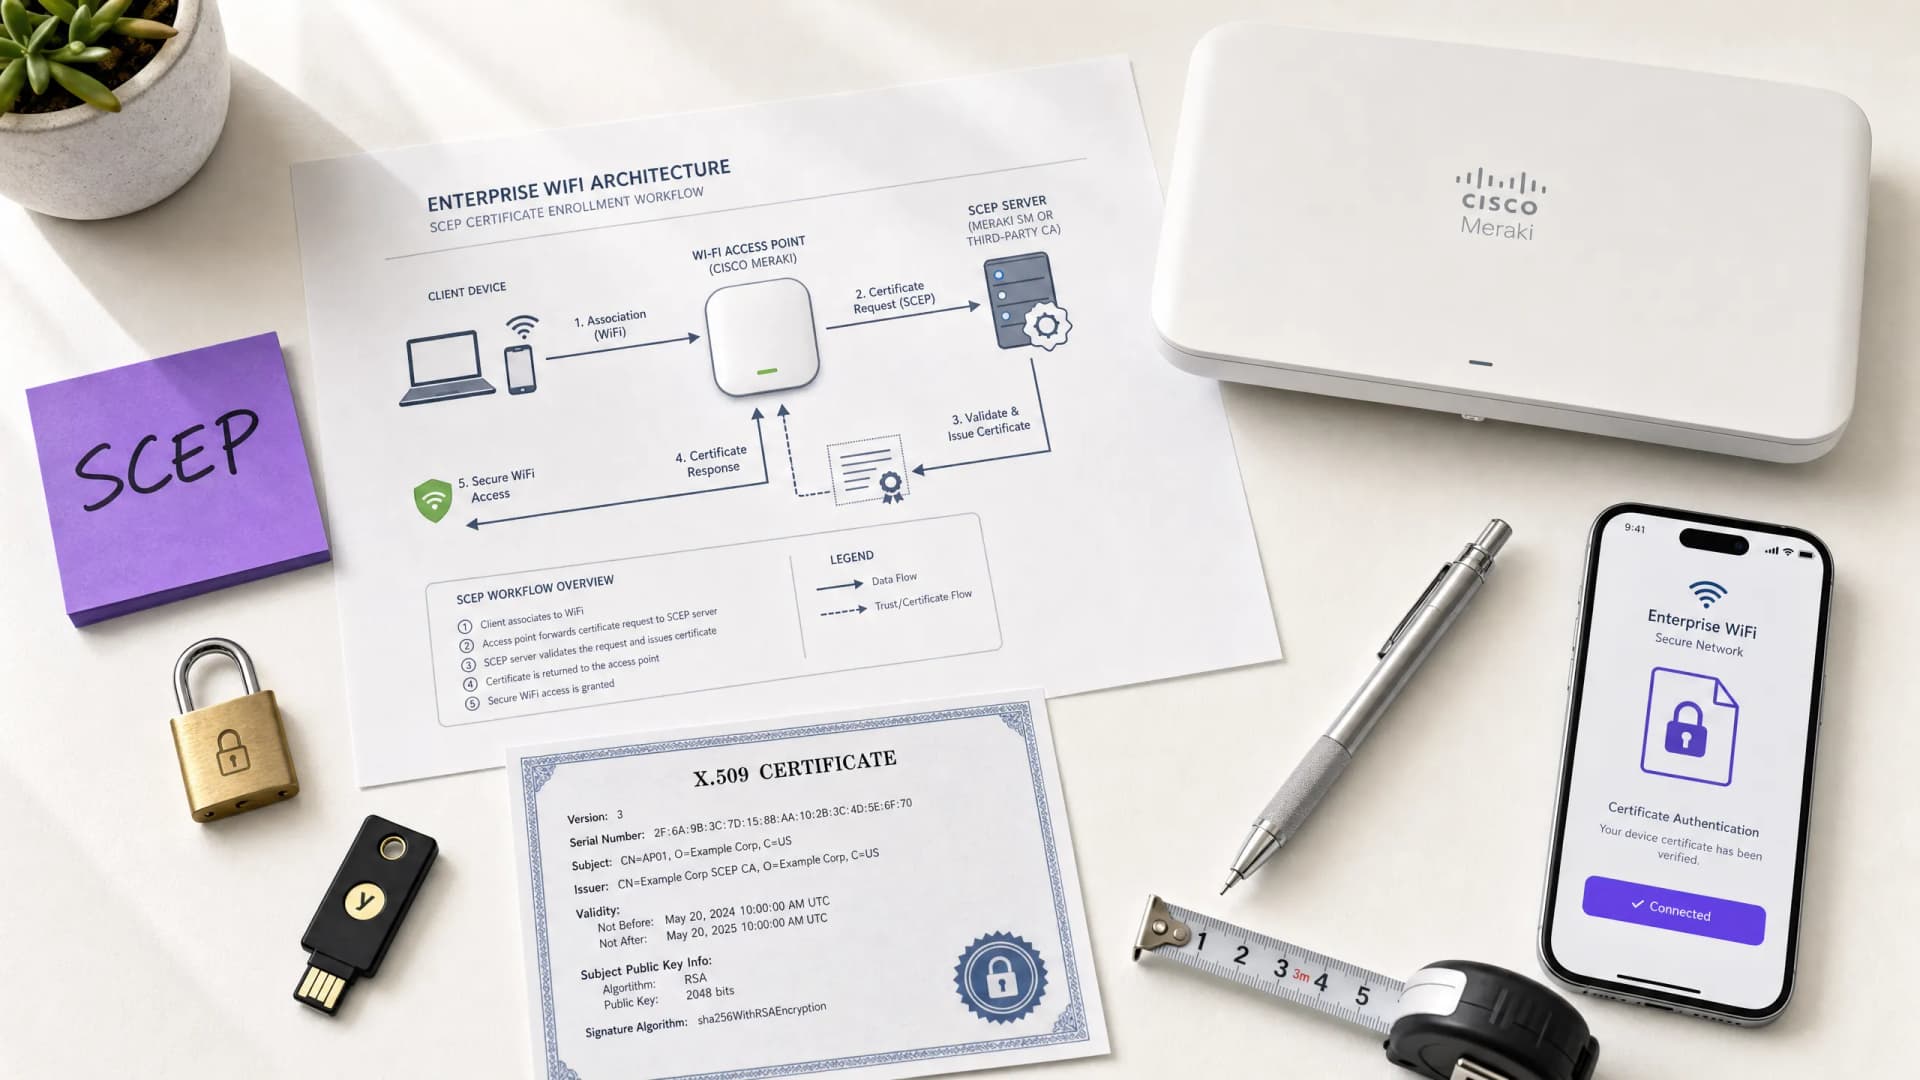
Cómo implementar SCEP para el registro automatizado de certificados WiFi
Esta guía explica cómo implementar SCEP (Simple Certificate Enrollment Protocol) para el registro automatizado de certificados WiFi en entornos empresariales. Cubre el diseño arquitectónico completo, desde el diseño de PKI y la integración con MDM hasta la secuencia de despliegue obligatoria de tres pasos, y muestra a los responsables de TI y arquitectos de red cómo eliminar las credenciales compartidas, automatizar la gestión del ciclo de vida de los certificados y cumplir con los requisitos de PCI DSS y GDPR a escala.
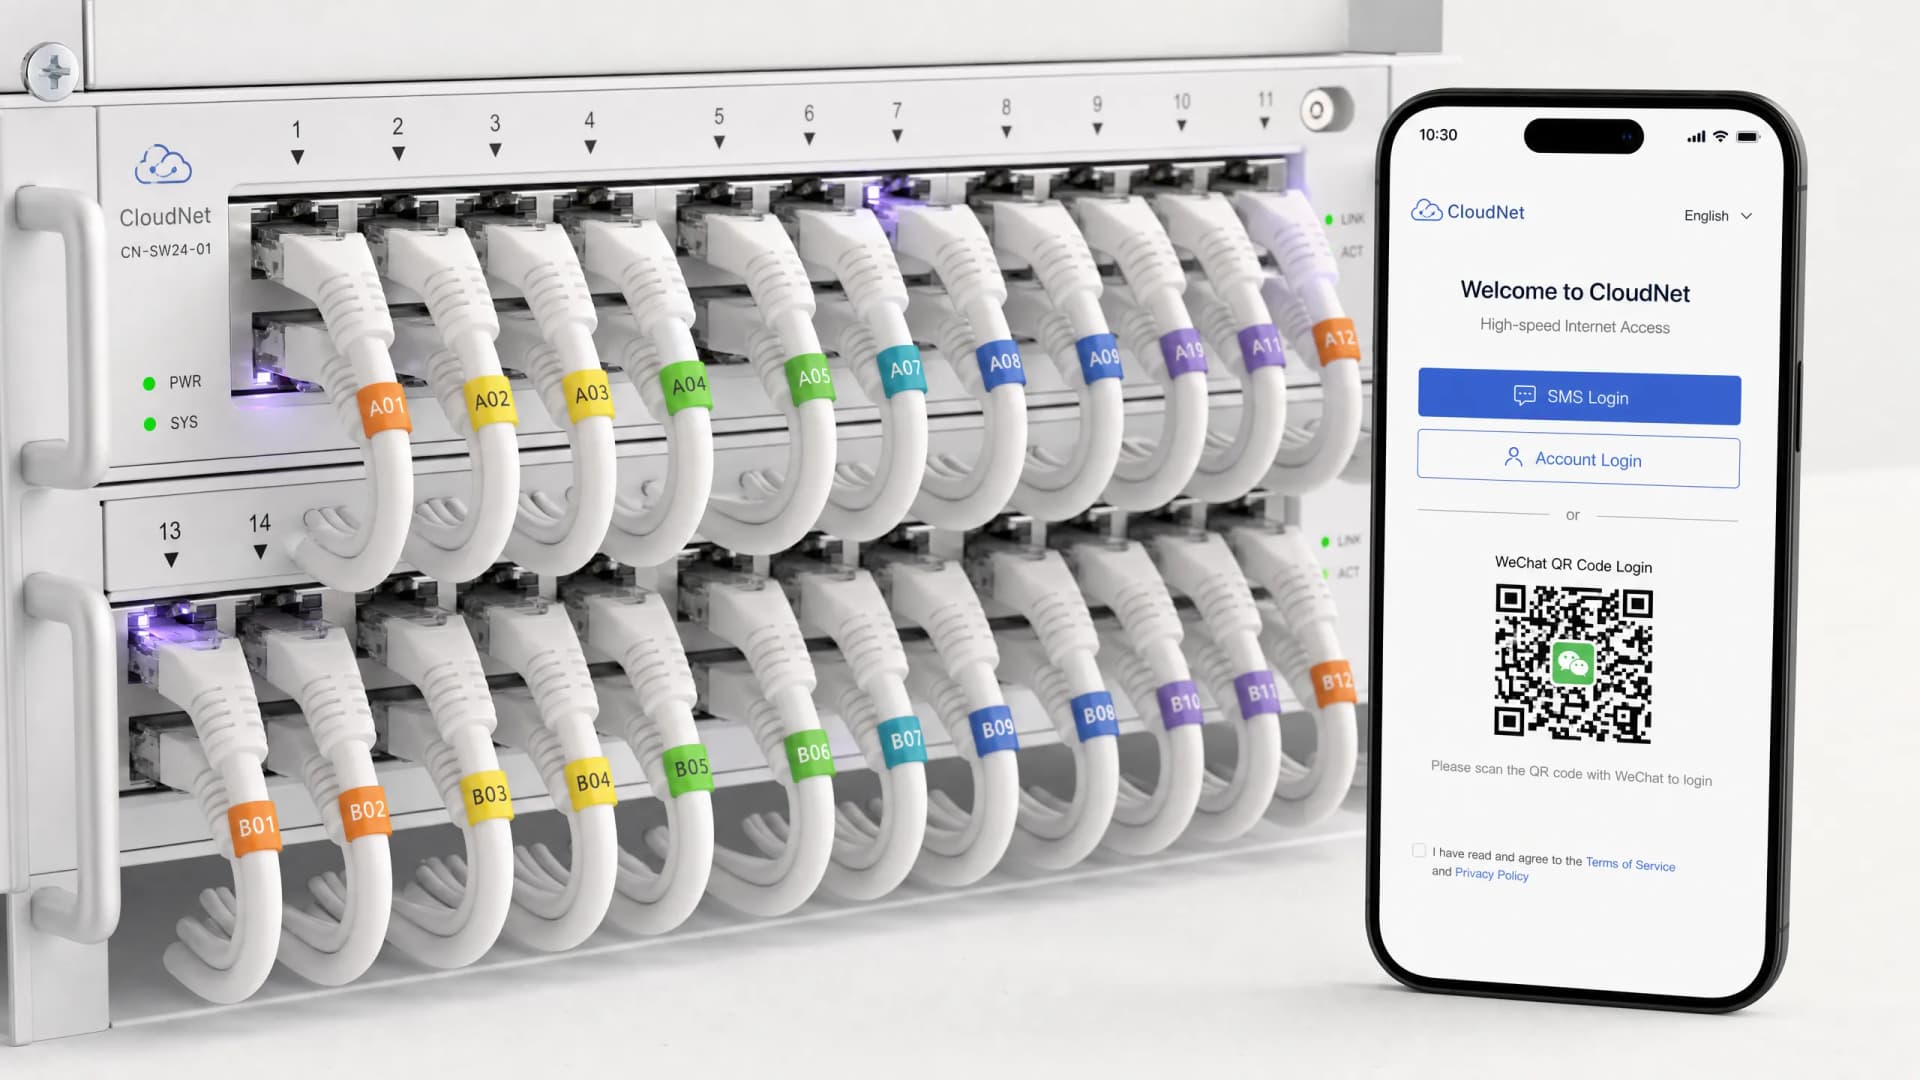
Integración de la autenticación de WeChat con los Captive Portals de WiFi para invitados
Esta guía explica cómo integrar la autenticación WeChat OAuth 2.0 en los Captive Portals de WiFi para invitados empresariales. Cubre los requisitos de registro en doble plataforma, la selección del alcance para la captura de datos de primera mano, la aplicación de la red a través de RADIUS Change of Authorization y el cumplimiento de la GDPR y la PIPL de China. Los operadores de recintos en los sectores de hostelería, comercio minorista y eventos encontrarán pasos de implementación concretos, casos de estudio reales y directrices de refuerzo de la seguridad para desplegar el inicio de sesión con WeChat en su WiFi para invitados a escala.
Comprensión de Cisco SUDI: Identidad de Dispositivo Basada en Hardware en el Control de Acceso a la Red
Esta guía detalla la arquitectura técnica de Cisco SUDI, explicando cómo la identidad anclada en hardware protege el control de acceso a la red. Proporciona pasos de implementación prácticos para que los líderes de TI implementen la autenticación 802.1X EAP-TLS y automaticen el aprovisionamiento Zero Touch en todos los recintos corporativos.
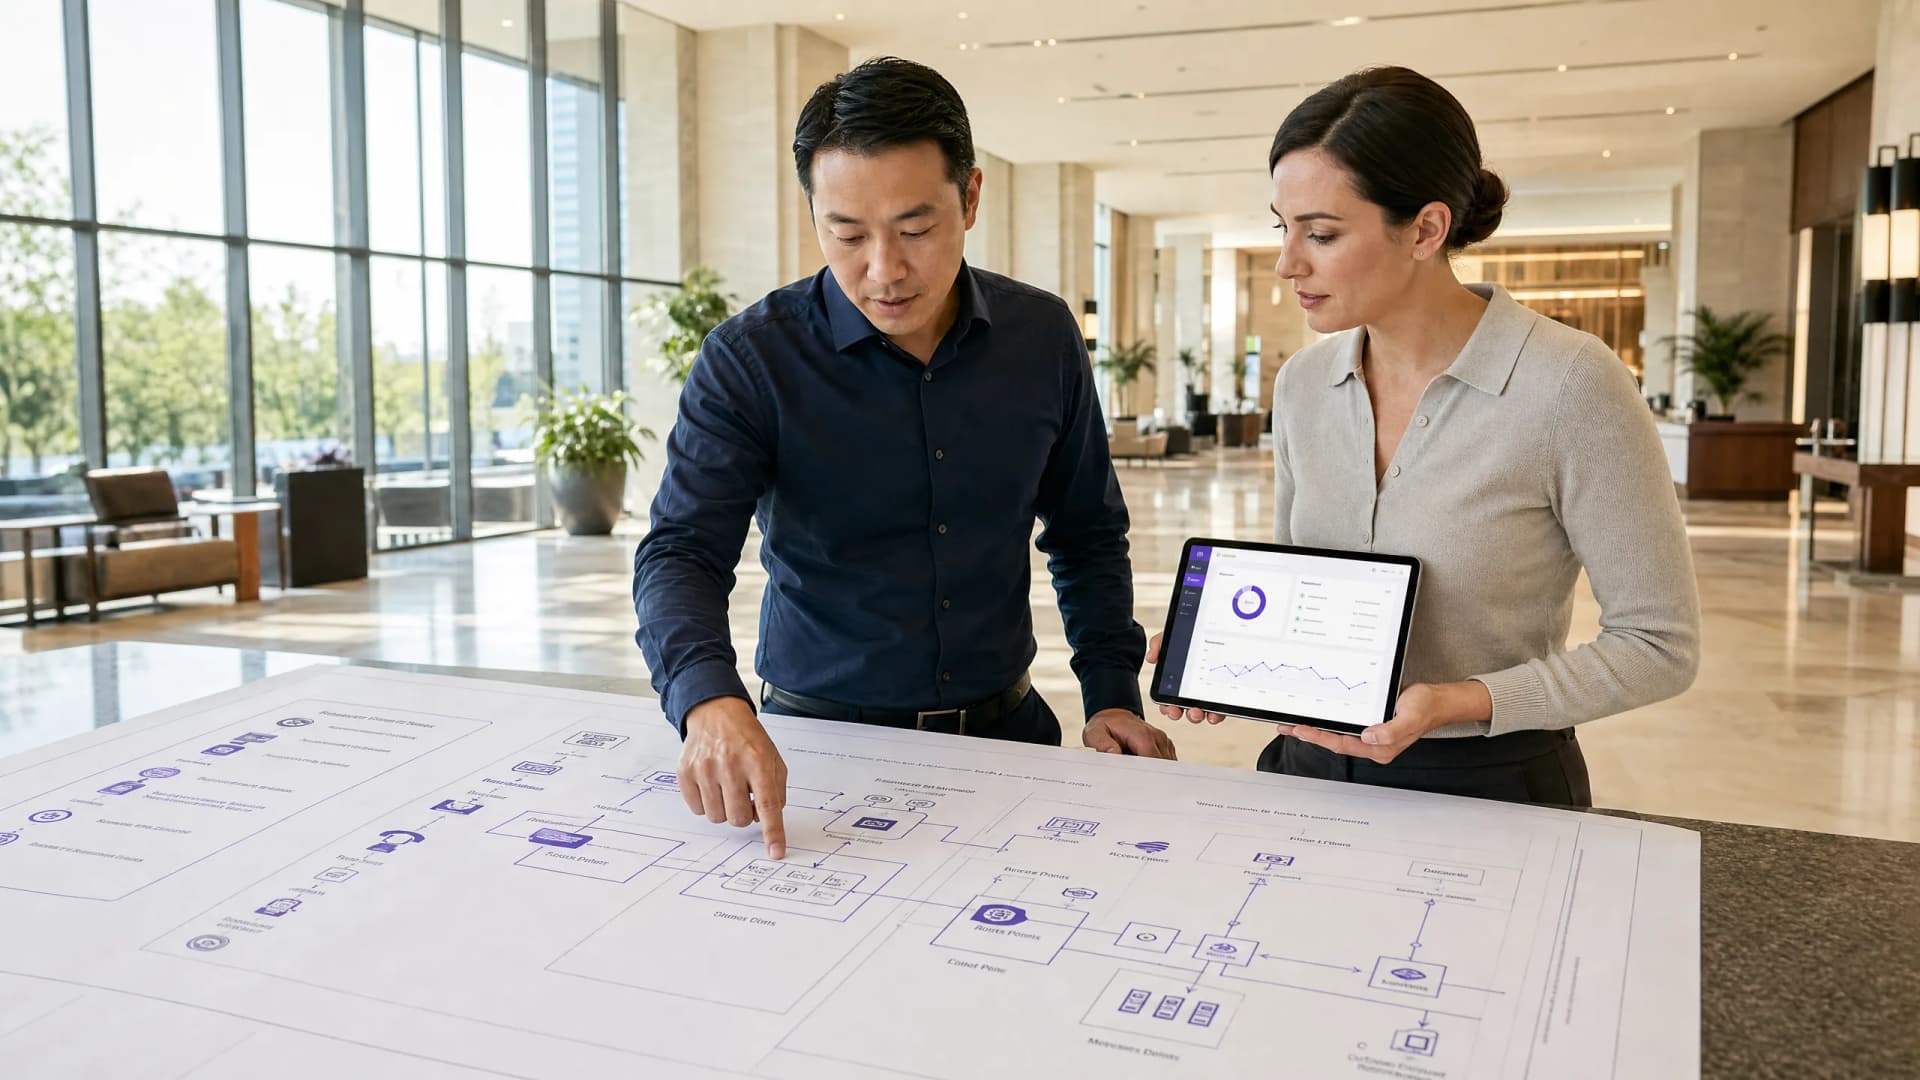
Automatización de la seguridad WiFi empresarial: Guía de despliegue de certificados SCEP
Esta guía técnica explica cómo automatizar la seguridad WiFi empresarial mediante el despliegue de certificados SCEP. Proporciona un diseño de arquitectura detallado y los pasos de implementación para desplegar la autenticación 802.1X EAP-TLS en redes corporativas y de invitados.
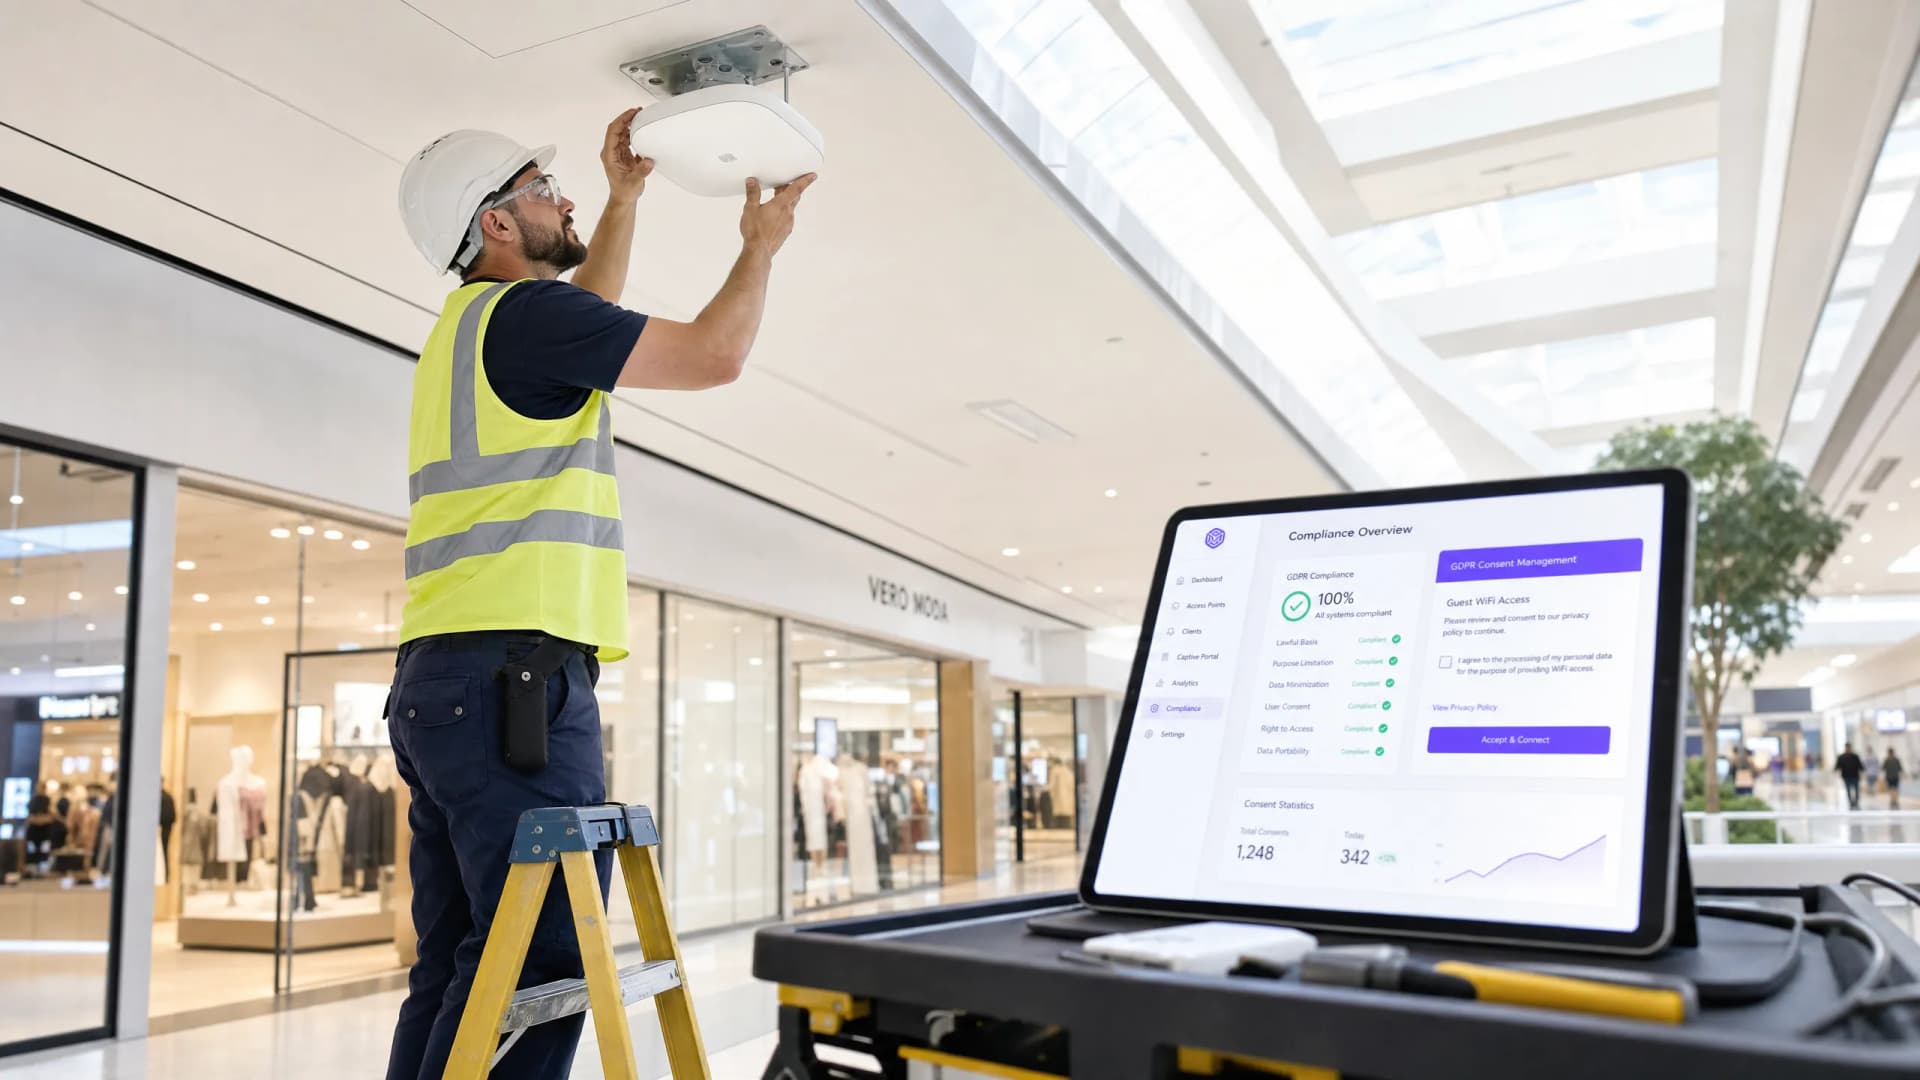
La guía de cumplimiento: GDPR y privacidad de datos en el WiFi de invitados
Esta guía exhaustiva proporciona a los responsables de IT y operadores de recintos un marco técnico para diseñar redes de WiFi de invitados que cumplan con el GDPR. Detalla los mecanismos de consentimiento, la segmentación de redes, la retención automatizada de datos y cómo transformar el cumplimiento normativo de una obligación legal en un activo seguro de datos de origen.
Cómo configurar el WiFi de invitados: una guía de configuración empresarial segura
Esta guía de referencia proporciona a los líderes de TI y arquitectos de red un plan definitivo para desplegar un WiFi de invitados empresarial seguro. Cubre la arquitectura esencial, la migración a WPA3, la segmentación de VLAN y la integración de Captive Portal para proteger los sistemas internos mientras se recopilan datos de primera mano de conformidad con la normativa.
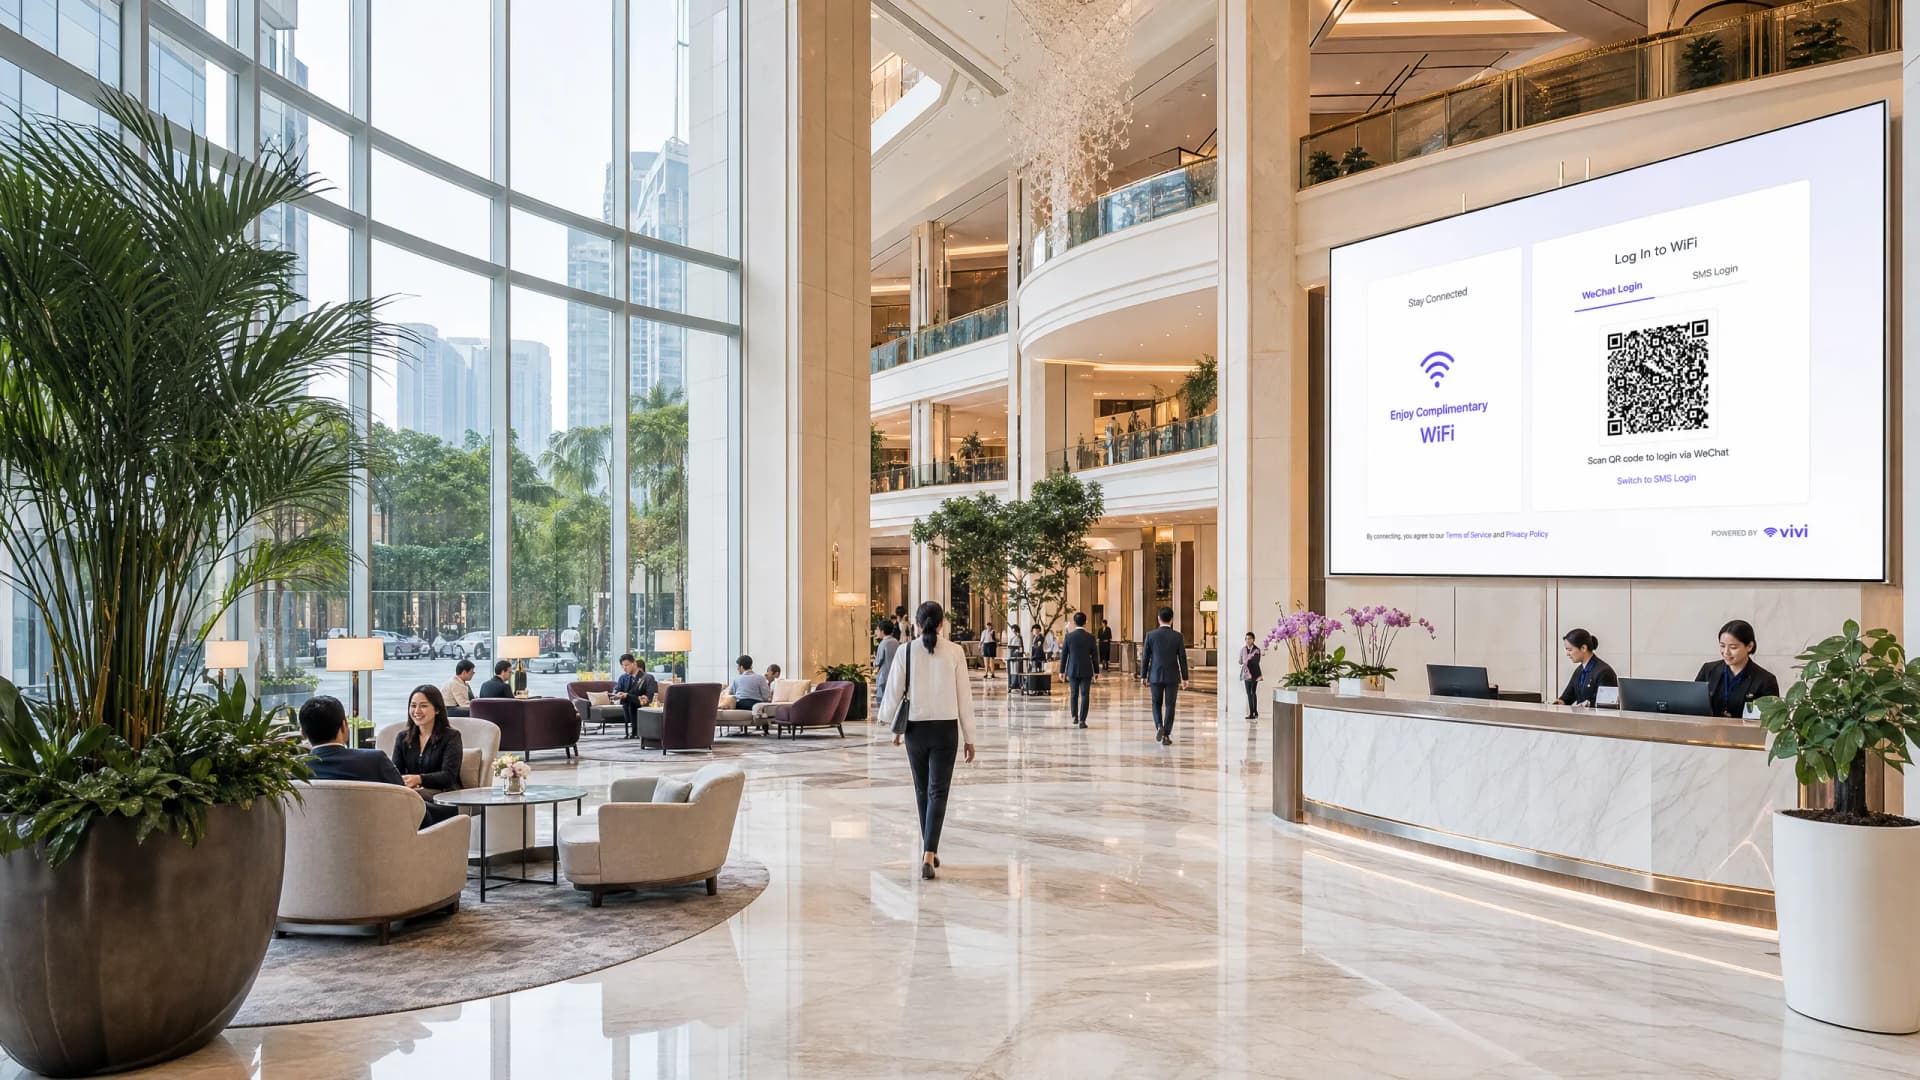
Integración de la autenticación WiFi de WeChat: incorporación de Captive Portal para clientes de APAC
WeChat cuenta con 1410 millones de usuarios activos mensuales, lo que la convierte en la identidad digital principal para los consumidores chinos a nivel mundial. Esta guía explica cómo integrar la autenticación OAuth 2.0 de WeChat en portales cautivos empresariales para recintos de APAC, abarcando el registro en la plataforma, la selección del alcance, la aplicación de RADIUS Change of Authorisation y el cumplimiento de un doble marco con GDPR y la PIPL de China. Está dirigida a responsables de TI, arquitectos de redes y directores de operaciones de recintos que necesiten actuar este trimestre.

Configuración de la redirección del Captive Portal en controladores de red empresariales
Esta guía de referencia detalla la arquitectura técnica y los pasos de configuración específicos de cada fabricante necesarios para implementar la redirección del captive portal en controladores de red empresariales. Proporciona directrices prácticas para que los equipos de TI configuren walled gardens, integren la autenticación RADIUS y garanticen el cumplimiento de las normativas GDPR y PCI DSS.
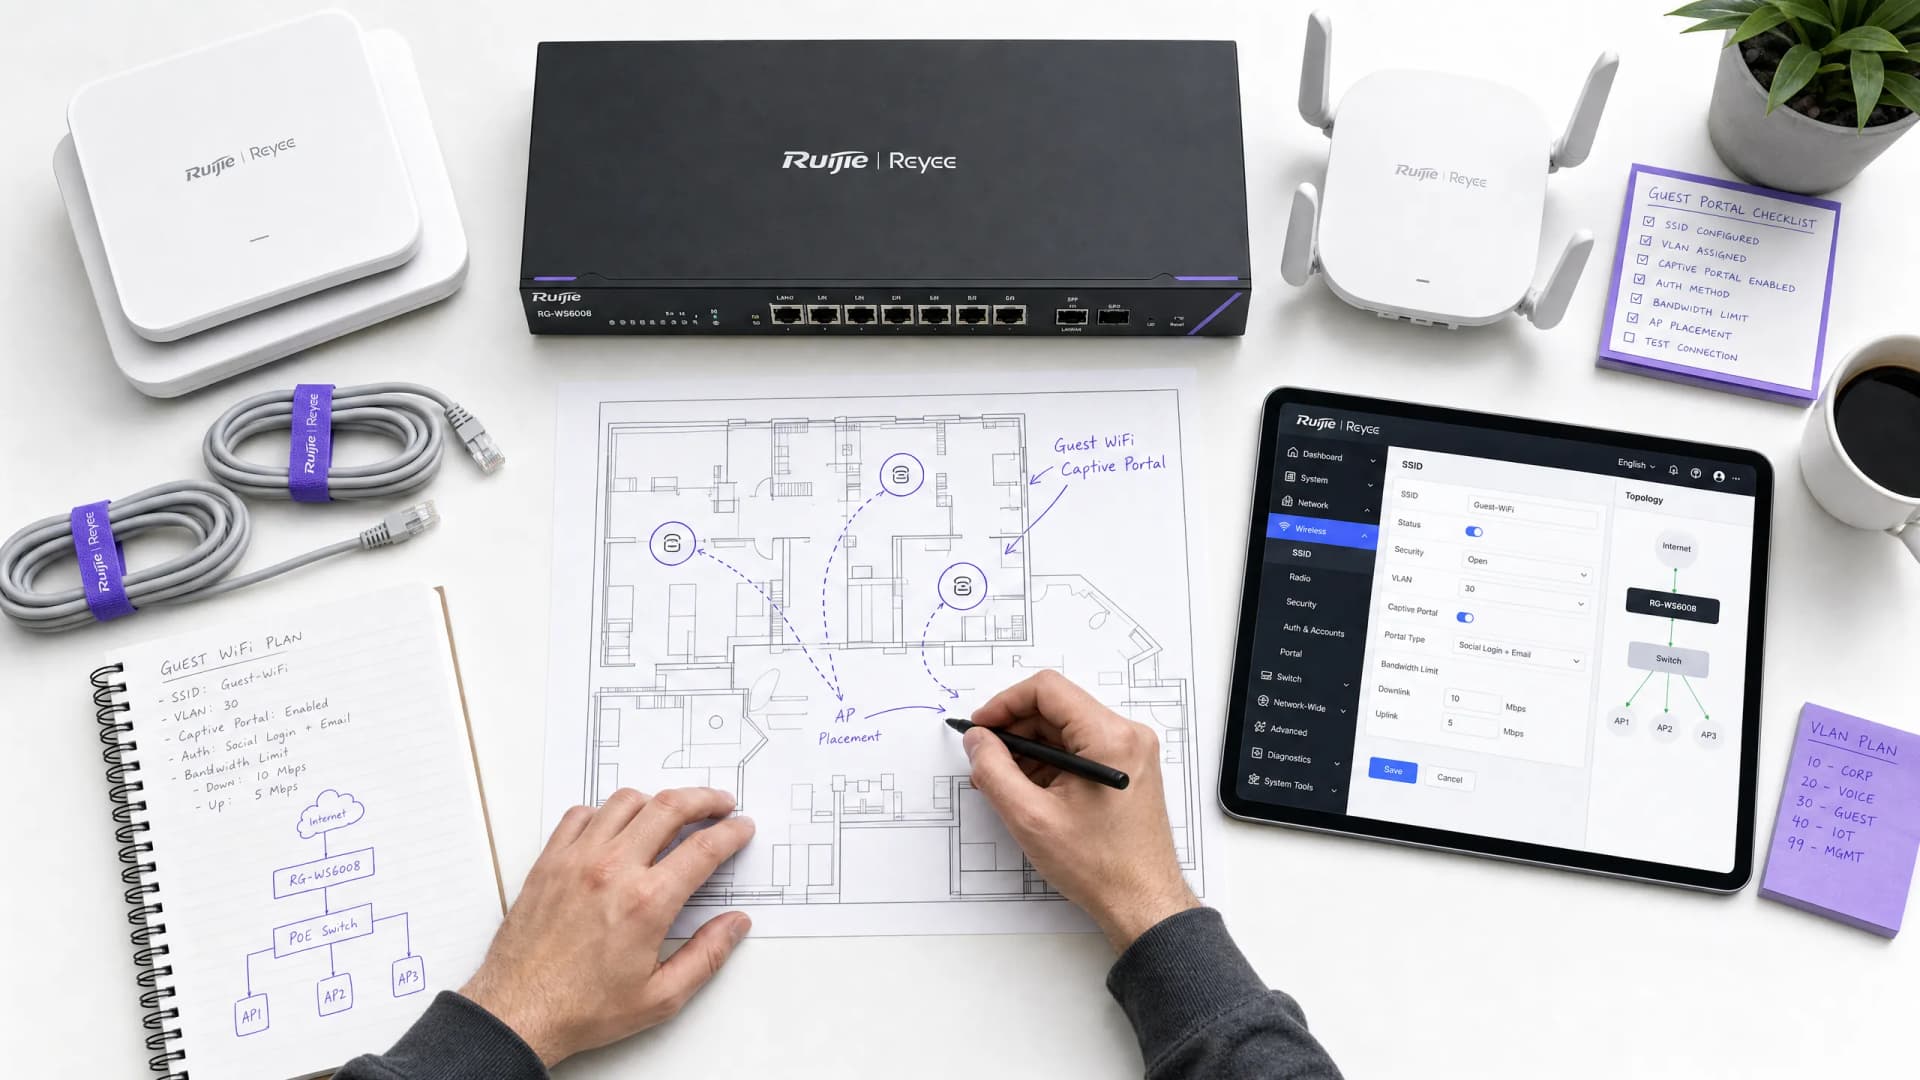
Guía paso a paso: Configuración de controladores inalámbricos Ruijie para Captive Portals de WiFi de invitados
Esta guía proporciona un recorrido técnico completo para configurar controladores inalámbricos y pasarelas Ruijie con el fin de desplegar Captive Portals de WiFi de invitados de nivel empresarial. Cubre la segmentación de VLAN, la autenticación RADIUS externa a través del protocolo WISPr, la configuración de walled garden y la integración perfecta con la plataforma Identity-Based Networks de Purple para capturar datos de origen y generar un valor empresarial medible en entornos de hostelería, comercio minorista y sector público.
Cómo configurar SCEP para BYOD seguro y autenticación de red 802.1X
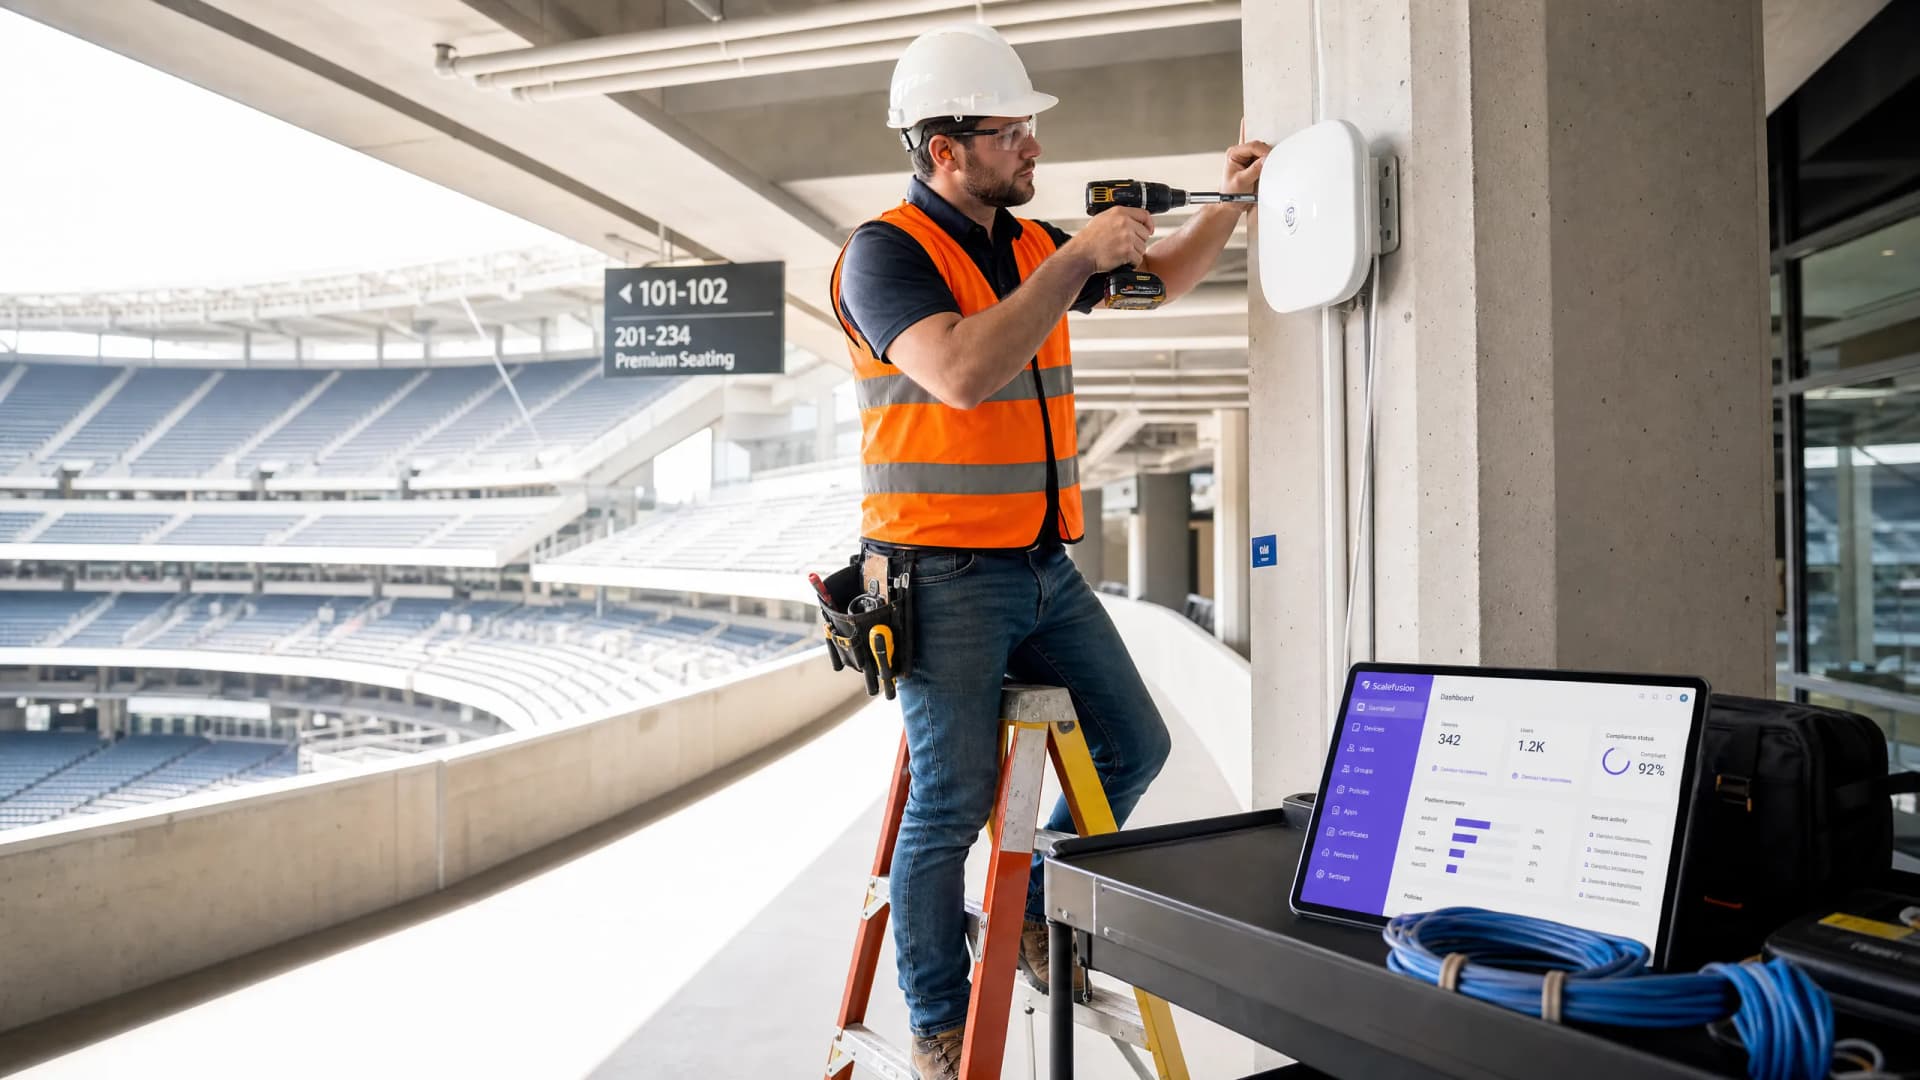
Esta guía proporciona una referencia técnica completa para configurar SCEP al desplegar la autenticación de red 802.1X basada en certificados. Cubre la transición arquitectónica de contraseñas compartidas a EAP-TLS, la integración con la gestión de dispositivos móviles y la segmentación estricta de la red para un acceso BYOD seguro en entornos empresariales.
Términos y condiciones de WiFi para empleados: fundamentos legales y de conformidad
Esta guía aborda los aspectos fundamentales, legales y técnicos, para la redacción y aplicación de los términos y condiciones de WiFi para empleados en entornos empresariales. Detalla qué incluir en una Política de Uso Aceptable (AUP), cómo cumplir con los requisitos de GDPR y PCI-DSS, y cómo implementar la autenticación basada en la identidad y la segmentación de red para proteger los activos corporativos. Los responsables de TI, los equipos de recursos humanos y los directores de operaciones de hoteles, cadenas de tiendas, estadios y organizaciones del sector público encontrarán directrices prácticas para implementar este trimestre.
Gestión del ancho de banda para el WiFi del personal: modelado, QoS y reducción de tráfico
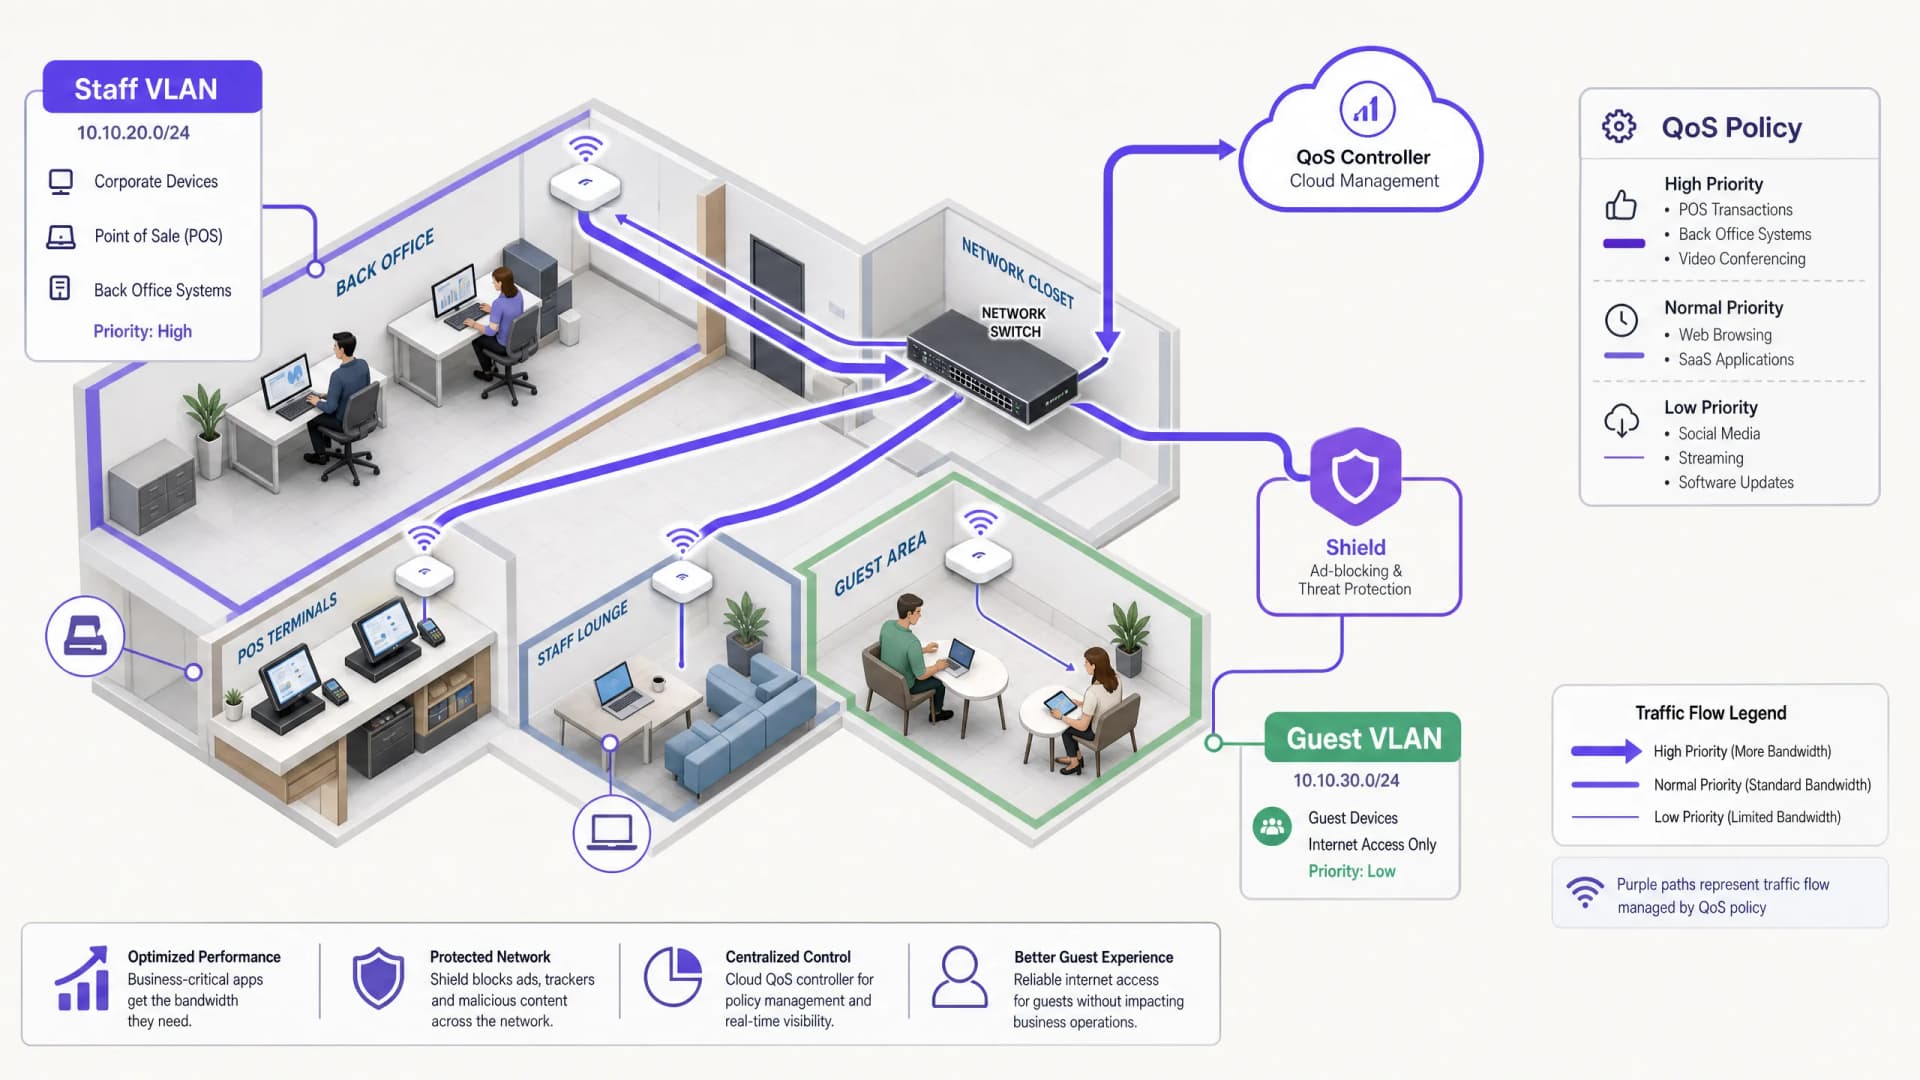
Esta guía detalla métodos prácticos para gestionar el ancho de banda para el WiFi del personal en entornos empresariales. Cubre el modelado de tráfico, la implementación de QoS y cómo el despliegue de Purple Shield reduce la carga de la red sin necesidad de actualizar la infraestructura.
Captive Portal para WiFi del personal: incorporación y autenticación de empleados
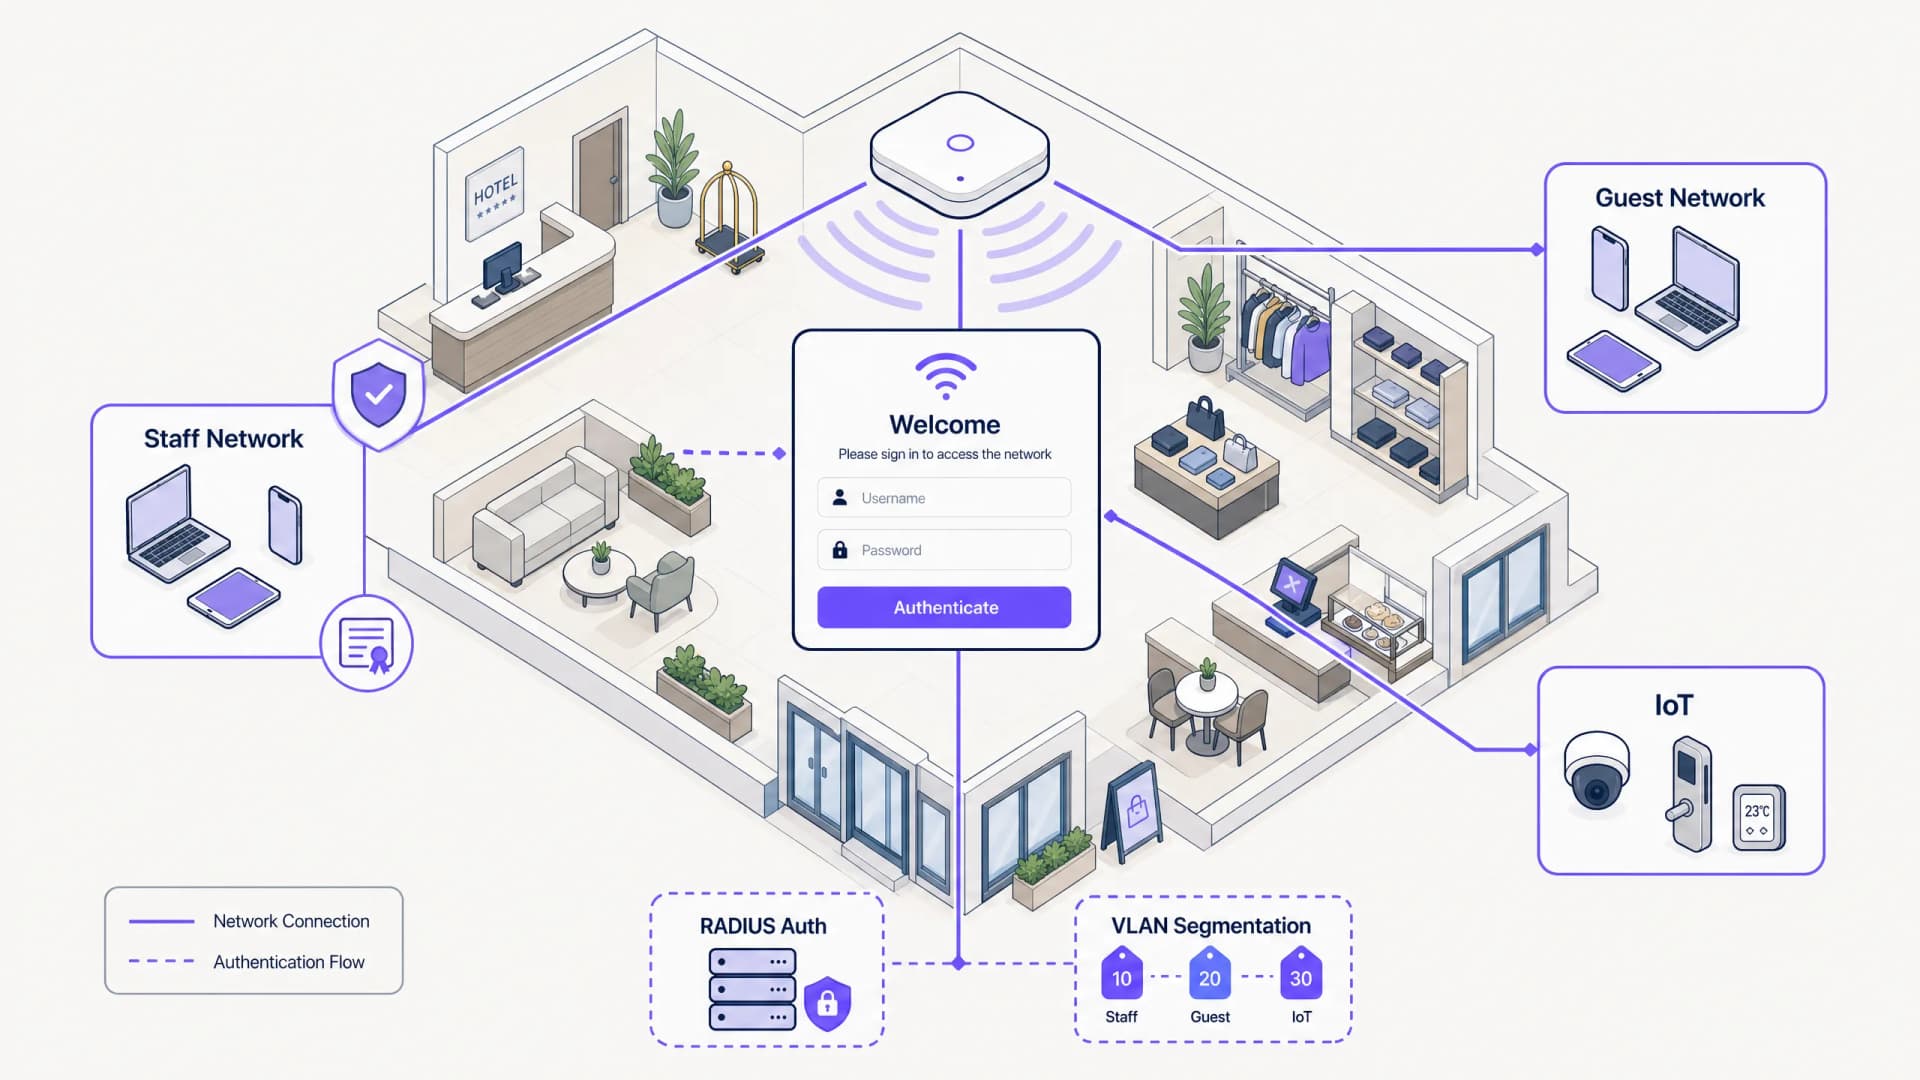
Una referencia técnica exhaustiva para líderes de TI sobre el diseño y la implementación de portales cautivos para el WiFi del personal. Esta guía cubre la autenticación EAP-TLS, la incorporación de BYOD, la segmentación de VLAN y la gestión del ancho de banda para mejorar la eficiencia operativa y mitigar los riesgos de seguridad.
Políticas de WiFi para empleados en el sector retail: protección de redes internas
Esta guía abarca los requisitos técnicos y normativos fundamentales para proteger las redes WiFi internas en el sector retail, desde la segmentación de VLAN y el cumplimiento de PCI DSS 4.0 hasta la gestión de dispositivos personales (BYOD) de los empleados en la tienda. Ofrece a directores de TI, arquitectos de red y directores de operaciones un plan práctico e independiente del fabricante que pueden implementar este trimestre.
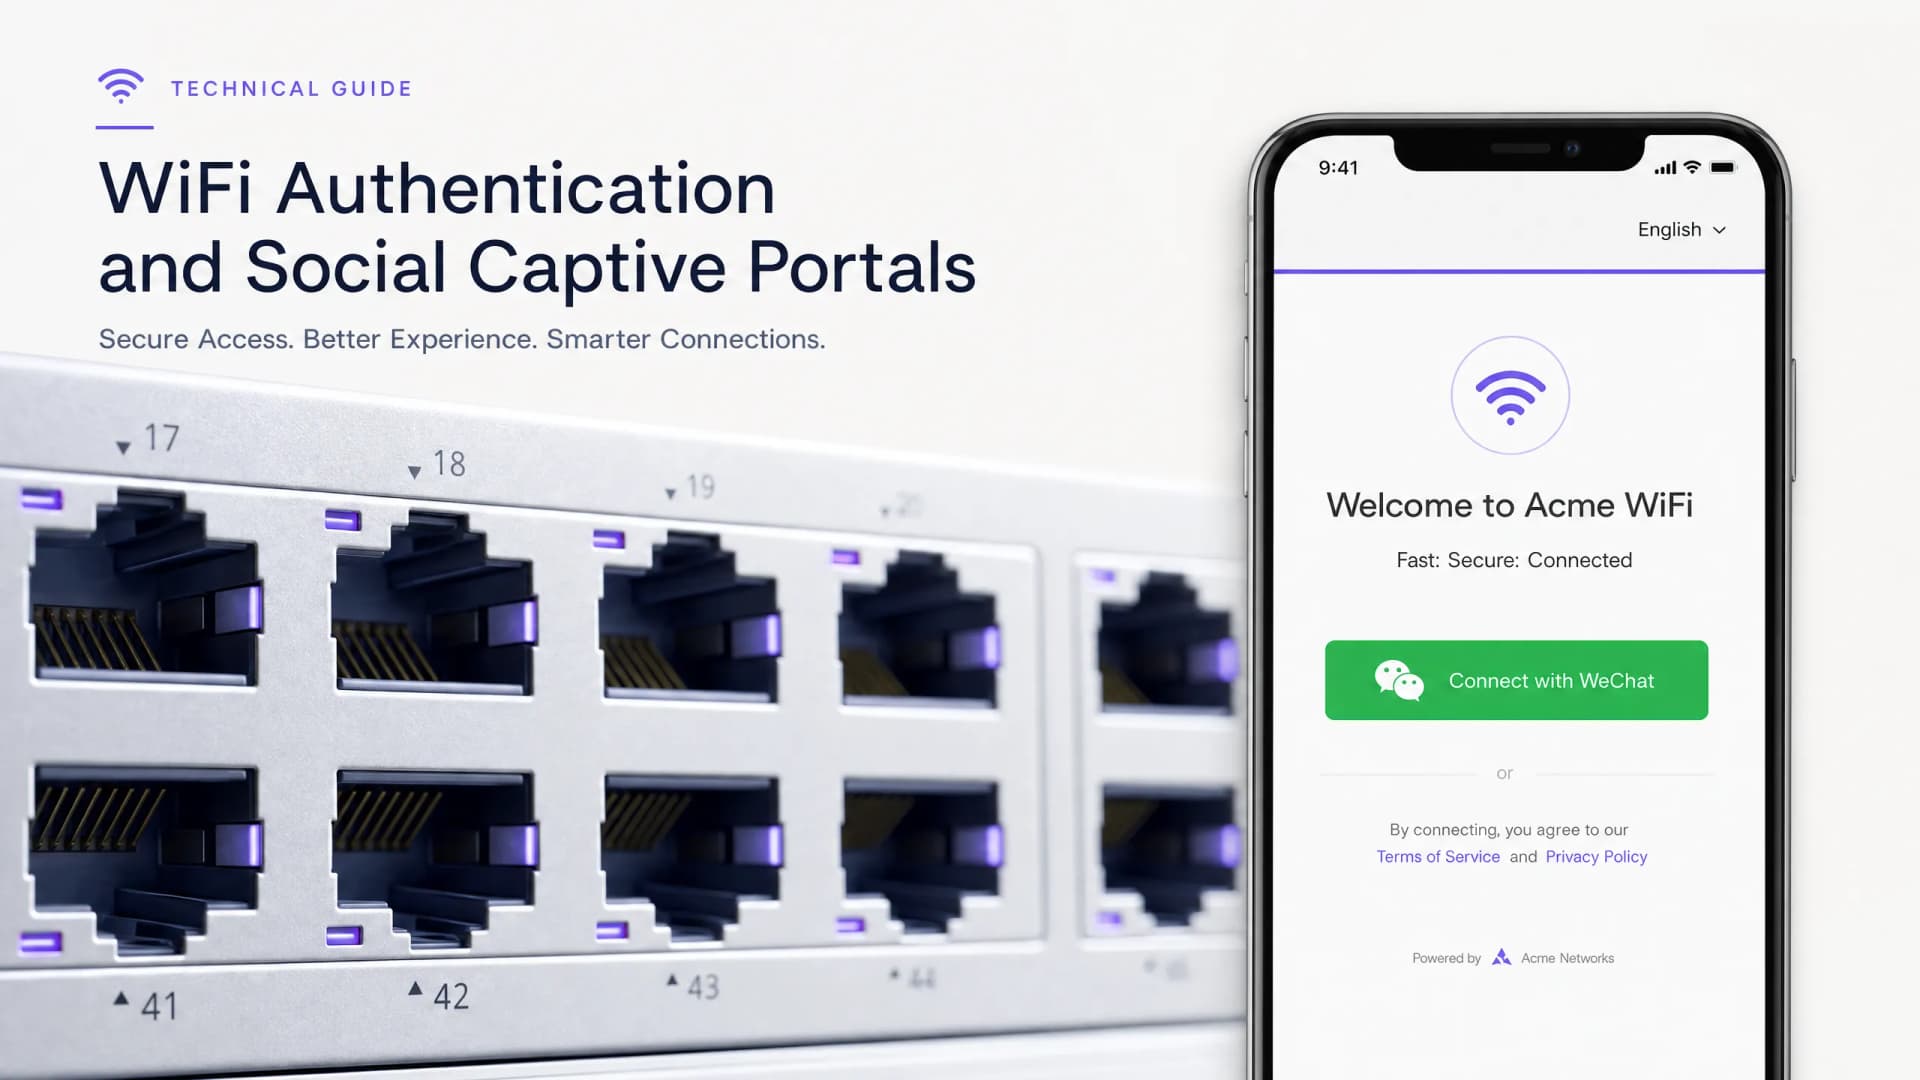
Integración del inicio de sesión de WeChat WiFi: capturar el engagement a través de portales cautivos sociales
Esta guía detalla cómo integrar la autenticación de WeChat WiFi en portales cautivos empresariales, abarcando la arquitectura OAuth 2.0, la integración de RADIUS y la implementación paso a paso en hardware Cisco Meraki, HPE Aruba y Juniper Mist. Proporciona a los responsables de TI y arquitectos de red un marco práctico para capturar datos de primera mano de los 1.300 millones de usuarios de WeChat, al tiempo que impulsa el engagement mediante el seguimiento de cuentas oficiales y redirecciones tras el inicio de sesión.
WiFi y cumplimiento de GDPR: cómo recopilar datos de invitados de forma segura a través de Captive Portals
Esta guía técnica ofrece a los responsables de TI, arquitectos de red y directores de operaciones de recintos un marco práctico para cumplir con el GDPR en implementaciones de WiFi para invitados. Cubre cómo recopilan datos personales los Captive Portals, cómo obtener un consentimiento explícito y cómo implementar políticas automatizadas de retención de datos que protejan a su organización de multas regulatorias de hasta el 4 % de la facturación global. La plataforma de WiFi para invitados de Purple se alinea directamente con cada requisito de cumplimiento, desde el registro de consentimiento hasta la eliminación de datos con un solo clic.
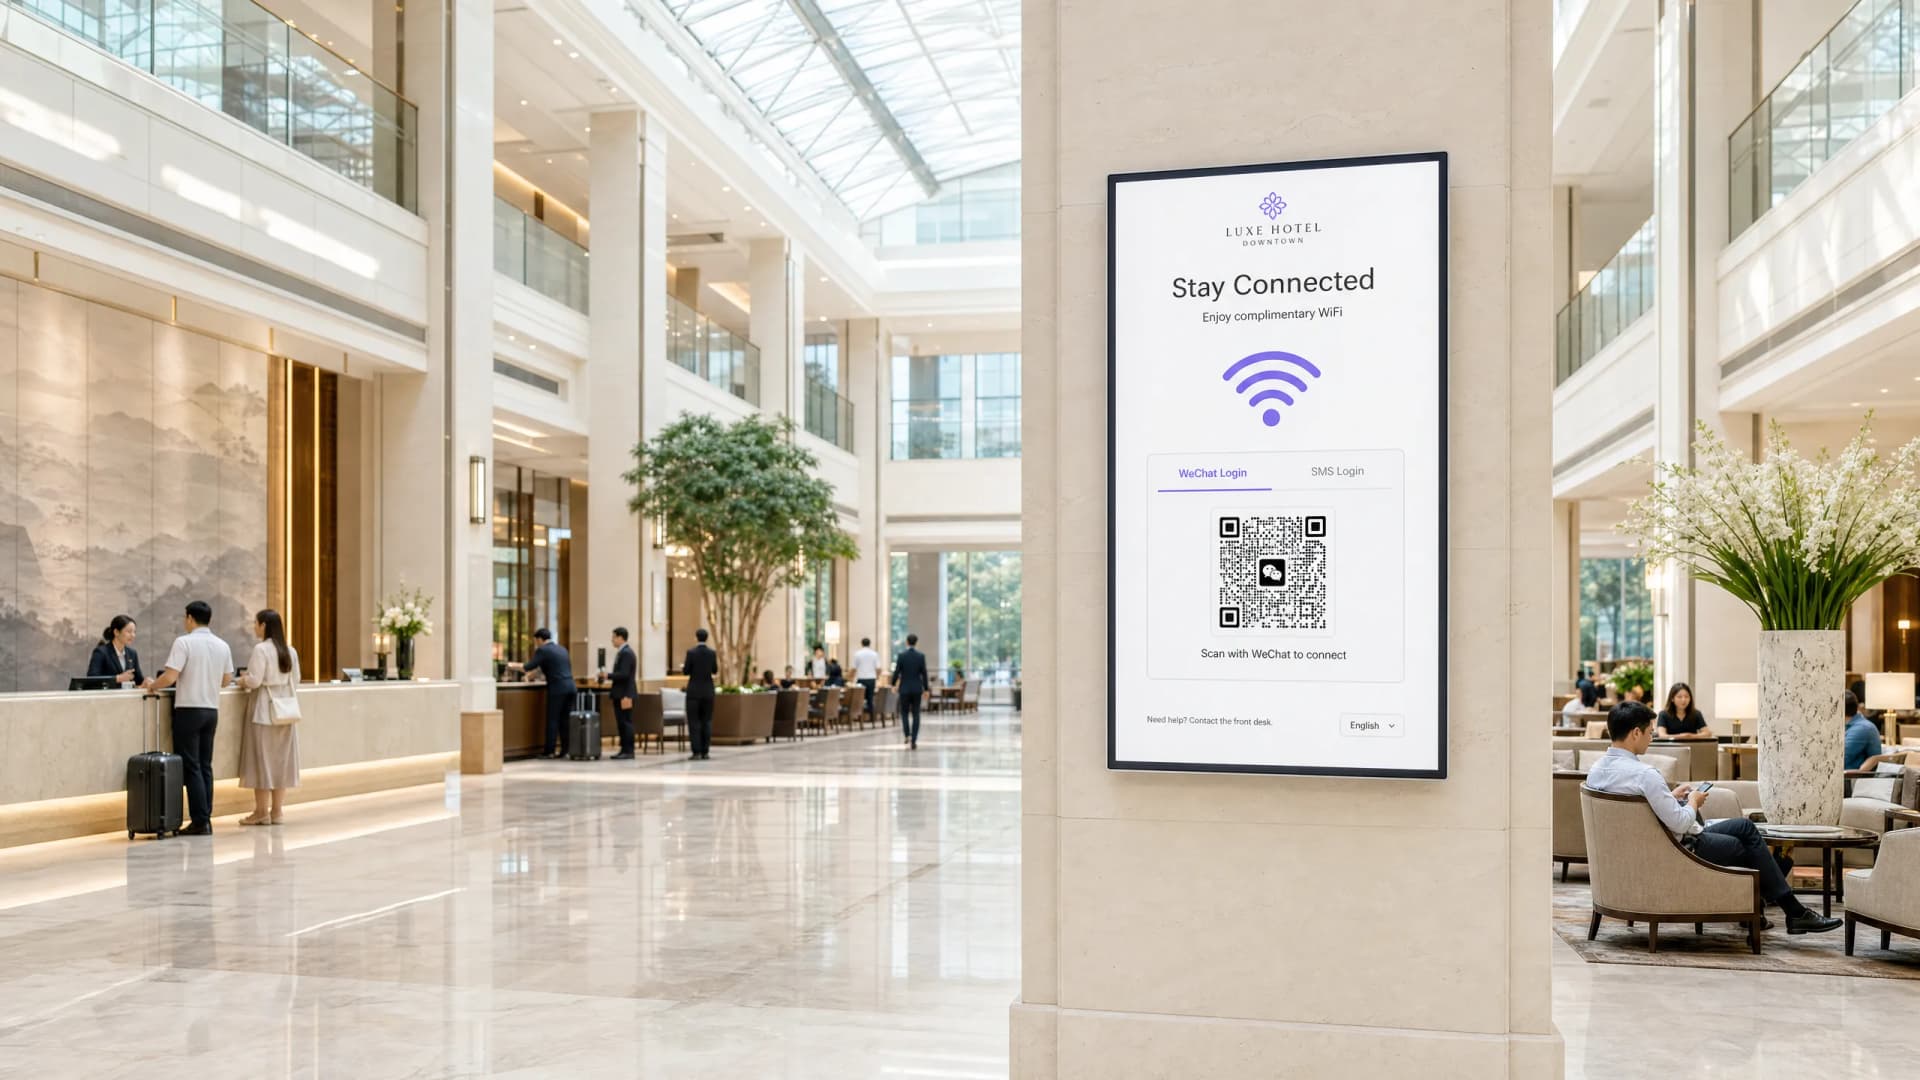
Cómo configurar la autenticación OAuth de WeChat para Captive Portals
Esta guía técnica explica cómo configurar la autenticación OAuth de WeChat para Captive Portals. Detalla los registros de plataforma requeridos, el flujo de OAuth 2.0, la selección de alcance y los mecanismos de aplicación de red necesarios para capturar datos de origen de visitantes chinos de forma segura.
Guía de configuración de SCEP empresarial: autenticación WiFi basada en certificados para educación superior y grandes redes
Esta guía proporciona un plan técnico completo para desplegar la autenticación WiFi basada en certificados mediante SCEP. Cubre la transición arquitectónica de claves previamente compartidas a EAP-TLS, las secuencias de despliegue en plataformas MDM y las estrategias críticas de mitigación de riesgos para redes a gran escala.
Autenticación WiFi empresarial sin Active Directory ni un servidor on-premise
Esta guía explica cómo desplegar una autenticación WiFi segura WPA2/3-Enterprise sin un Active Directory local, Windows NPS o servidor RADIUS. Cubre la incompatibilidad de protocolos entre los proveedores de identidad en la nube y 802.1X, los argumentos a favor de EAP-TLS sobre PEAP-MSCHAPv2 y cómo desplegar un RADIUS en la nube con certificados emitidos por MDM frente a Microsoft Entra ID, Okta o Google Workspace. Escrito para responsables de TI en organizaciones cloud-first y con un uso intensivo de Mac o Chromebook que estén listas para retirar la infraestructura local.
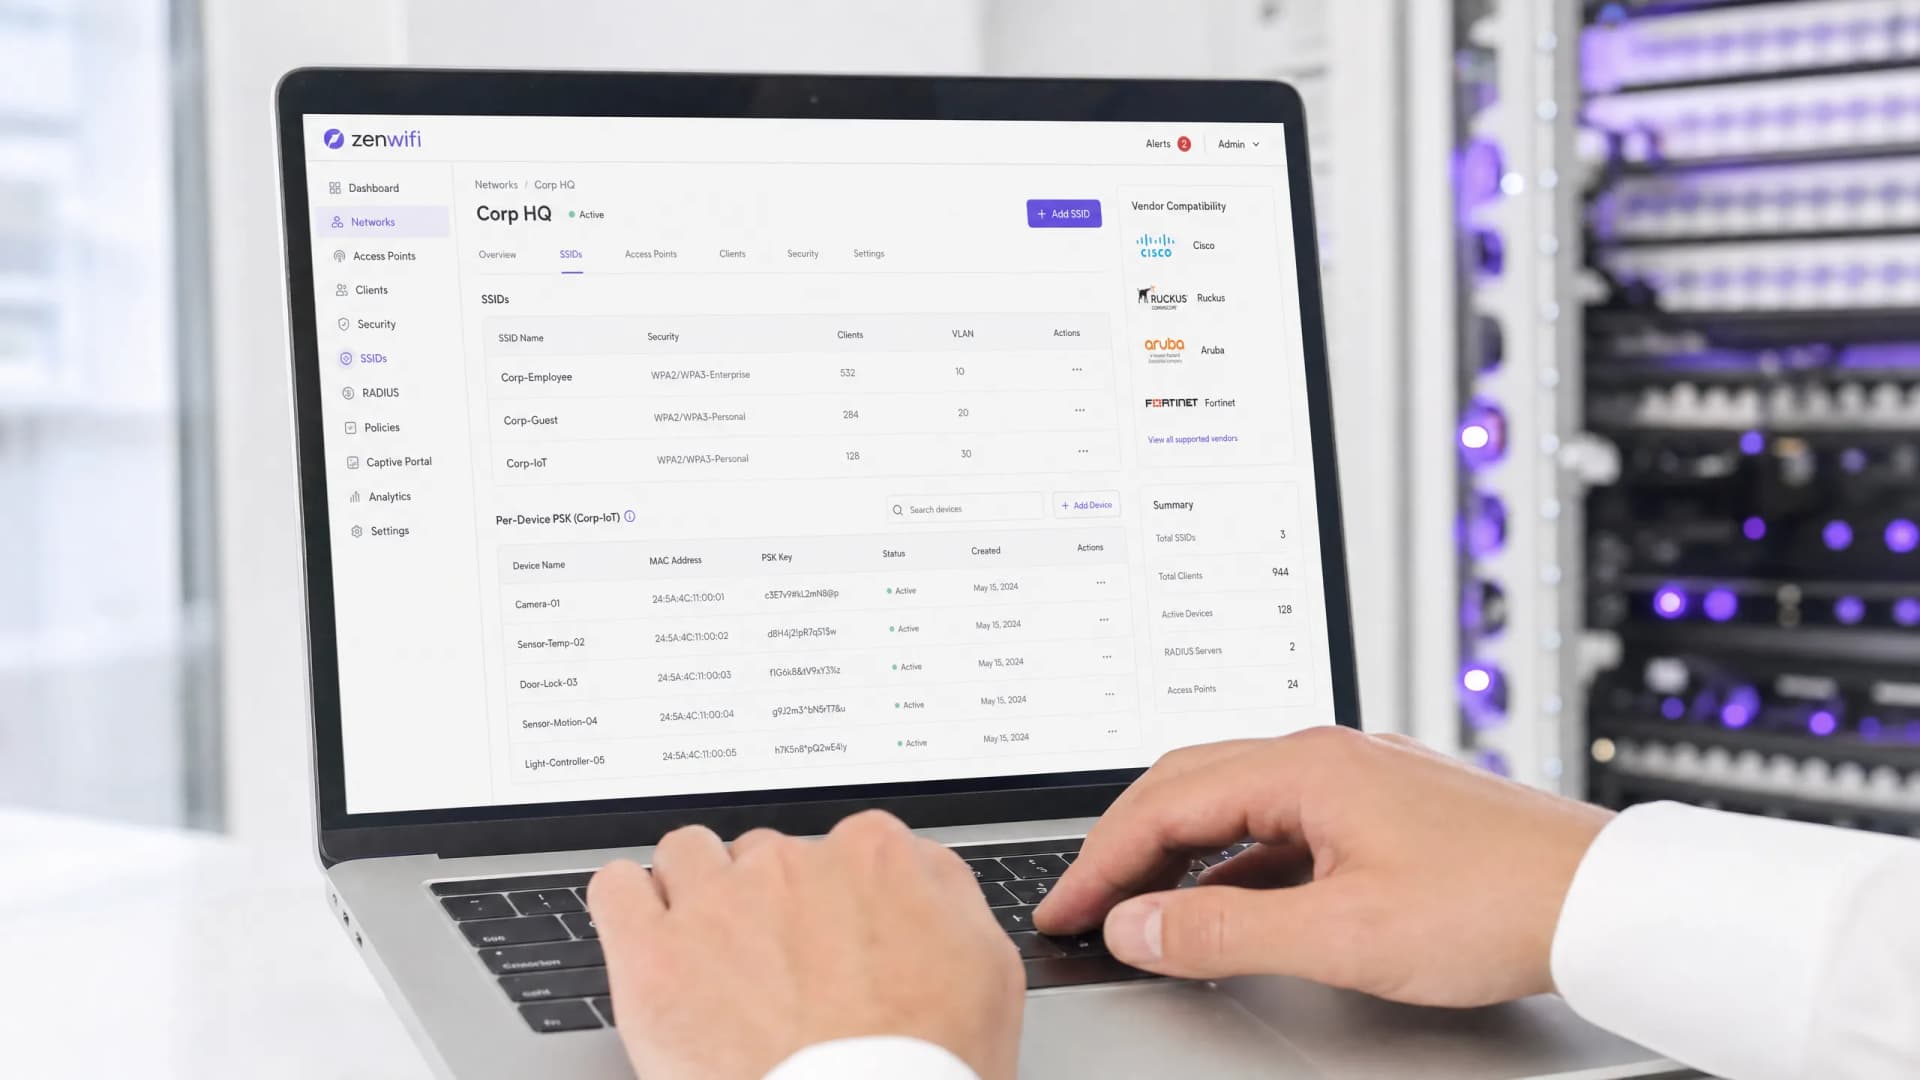
PSK por dispositivo por proveedor: comparación de iPSK, DPSK, MPSK y PPSK (y compatibilidad con WPA3)
Una comparación exhaustiva de las implementaciones de PSK por dispositivo en Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet y Ubiquiti UniFi. Descubra cómo afecta WPA3-SAE a las estrategias de claves por dispositivo y cuándo implementar modos de transición frente a la migración a 802.1X.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas de SSID colapsando múltiples redes dedicadas en un único SSID mediante el uso de PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hostelería, retail, estadios y organizaciones del sector público encontrarán orientación de arquitectura práctica y ejemplos de casos reales.
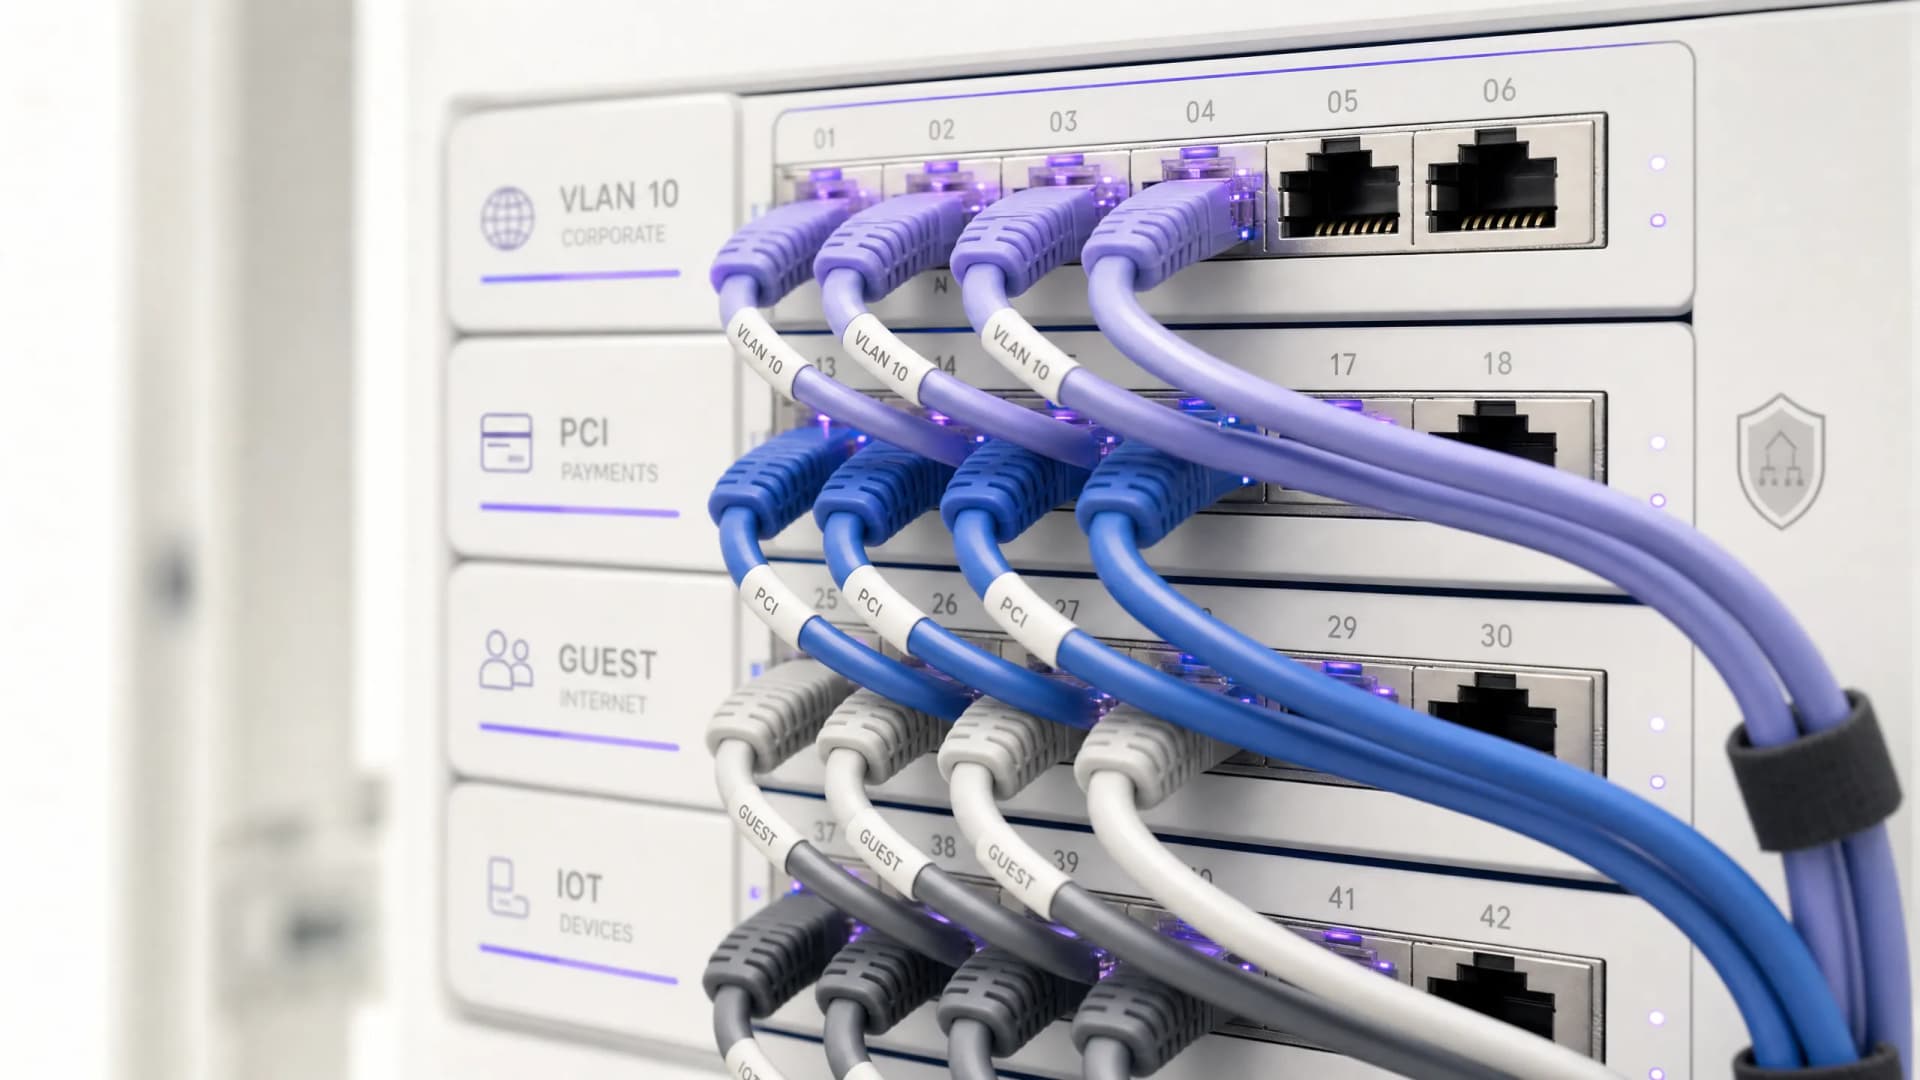
Requisitos legales y de cumplimiento para la infraestructura de WiFi compartida
Esta guía de referencia técnica autorizada describe los requisitos legales, normativos y de arquitectura críticos para implementar y gestionar infraestructuras de WiFi compartidas. Ofrece a los responsables de TI, arquitectos de red y operadores de recintos marcos prácticos para garantizar una sólida protección de datos, un estricto cumplimiento de la seguridad de los pagos y un aislamiento de inquilinos de alto rendimiento utilizando estándares empresariales.
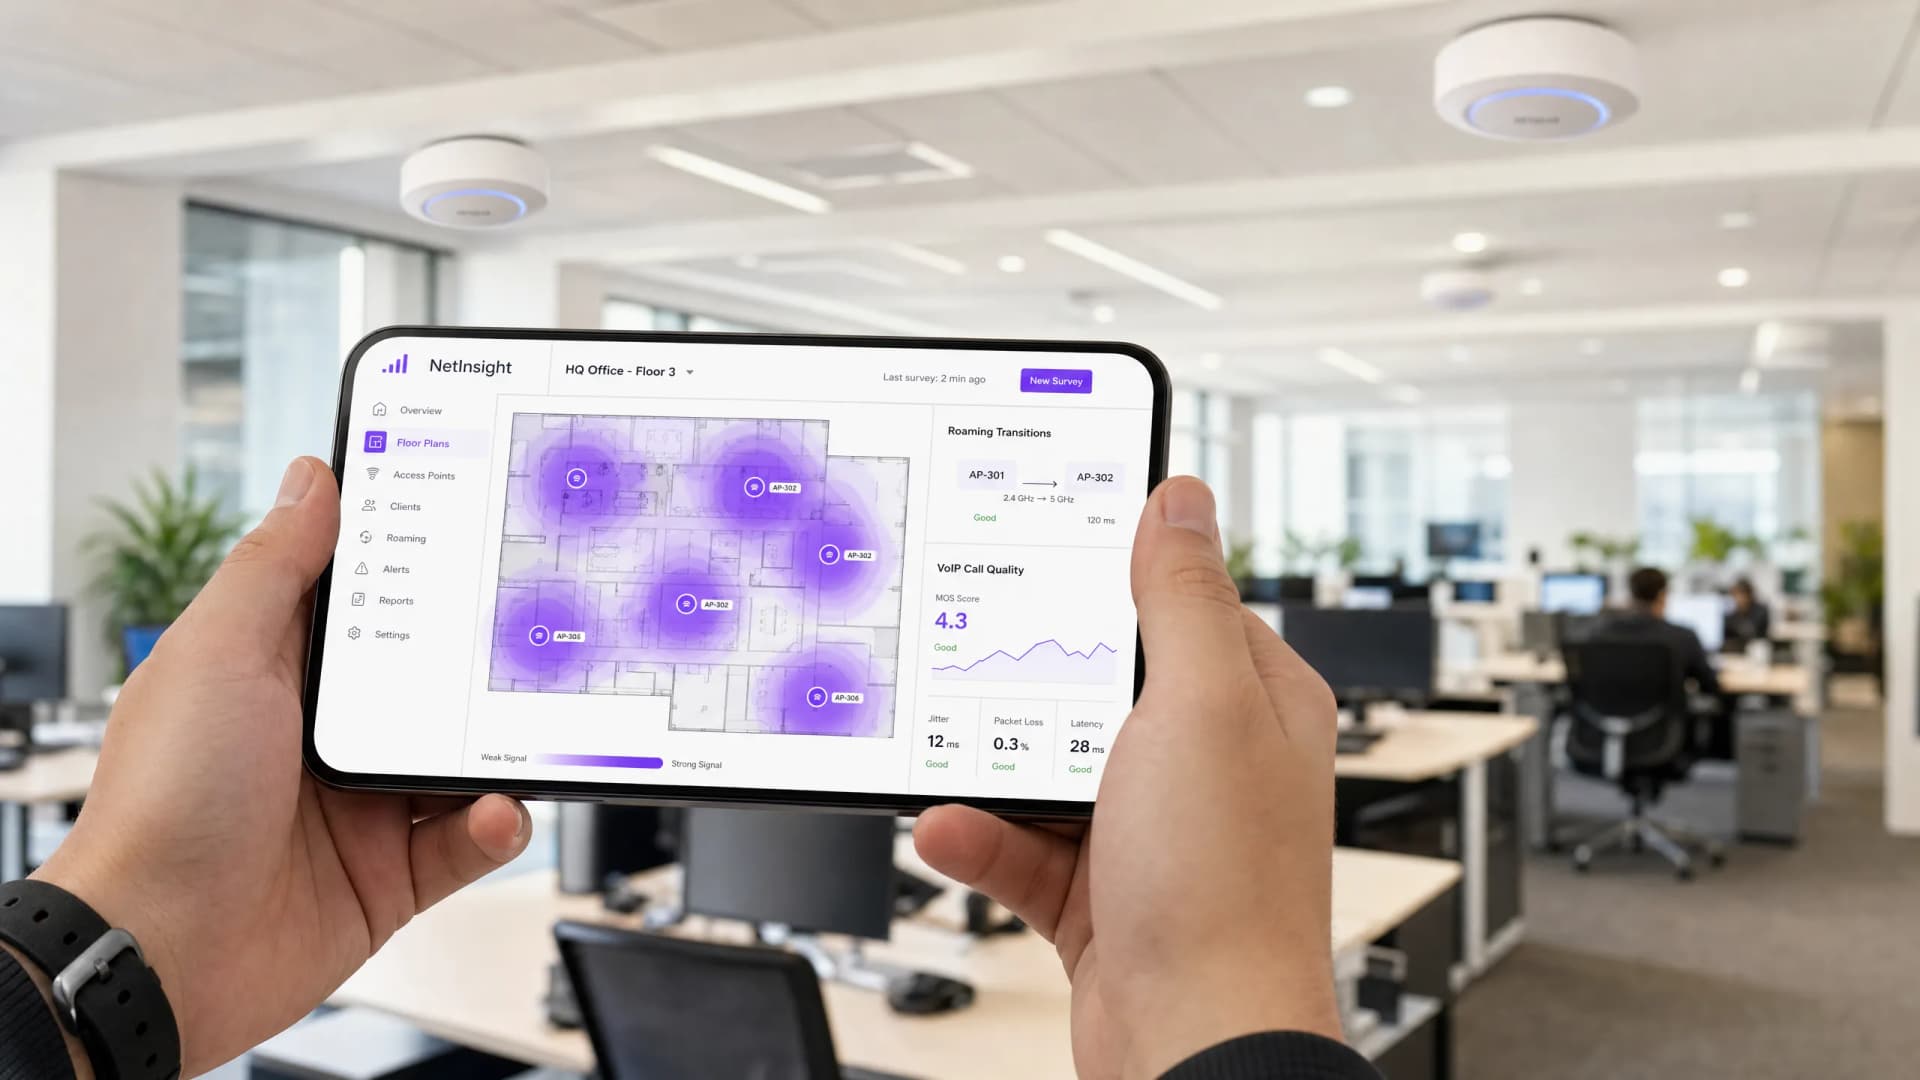
Optimización del roaming para VoIP y videollamadas en redes WiFi corporativas
Esta guía proporciona a directores de TI, arquitectos de redes y CTO una hoja de ruta completa e independiente del proveedor para optimizar el roaming WiFi y ofrecer soporte a videollamadas y VoIP fluidas en redes de personal corporativo. Cubre la pila de protocolos IEEE 802.11k/r/v, la configuración de QoS de WMM, el diseño de celdas de RF y el mapeo de QoS cableado de extremo a extremo necesario para lograr una latencia de transferencia inferior a 50 ms. Aplicable a los sectores de hostelería, retail, sanidad y grandes recintos, esta referencia incluye escenarios de implementación reales, marcos de resolución de problemas y un análisis de ROI medible.
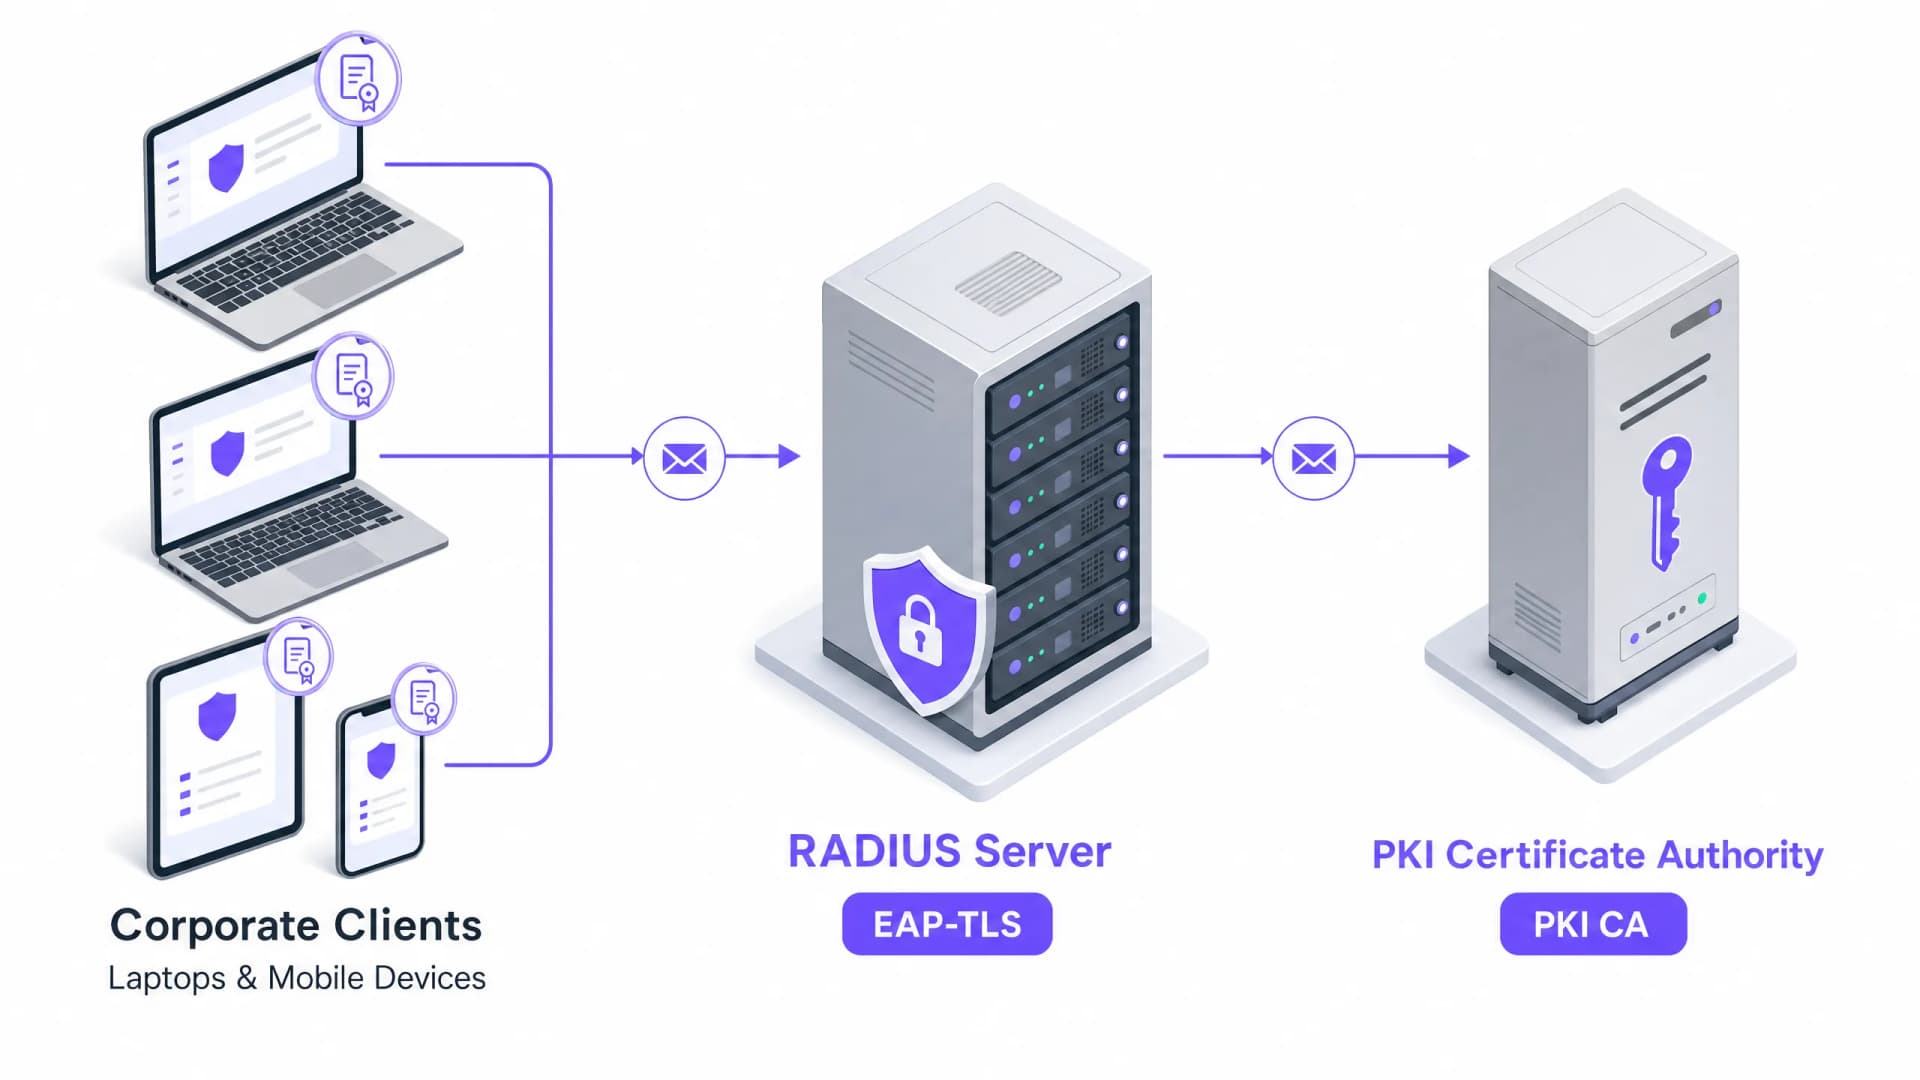
Autenticación basada en certificados para dispositivos corporativos (EAP-TLS)
Esta guía de referencia técnica autorizada cubre la arquitectura, la implementación y las mejores prácticas operativas de la autenticación basada en certificados EAP-TLS para dispositivos corporativos. Diseñada para arquitectos de TI y responsables de operaciones de recintos, proporciona una hoja de ruta práctica para eliminar los riesgos de las credenciales basadas en contraseñas y lograr un control de acceso a la red 802.1X robusto en entornos empresariales multisitio.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
