
Guías técnicas
Guías técnicas profundas dirigidas por expertos sobre WiFi de invitados, analíticas, Captive Portals y tecnología para recintos.
485 guides
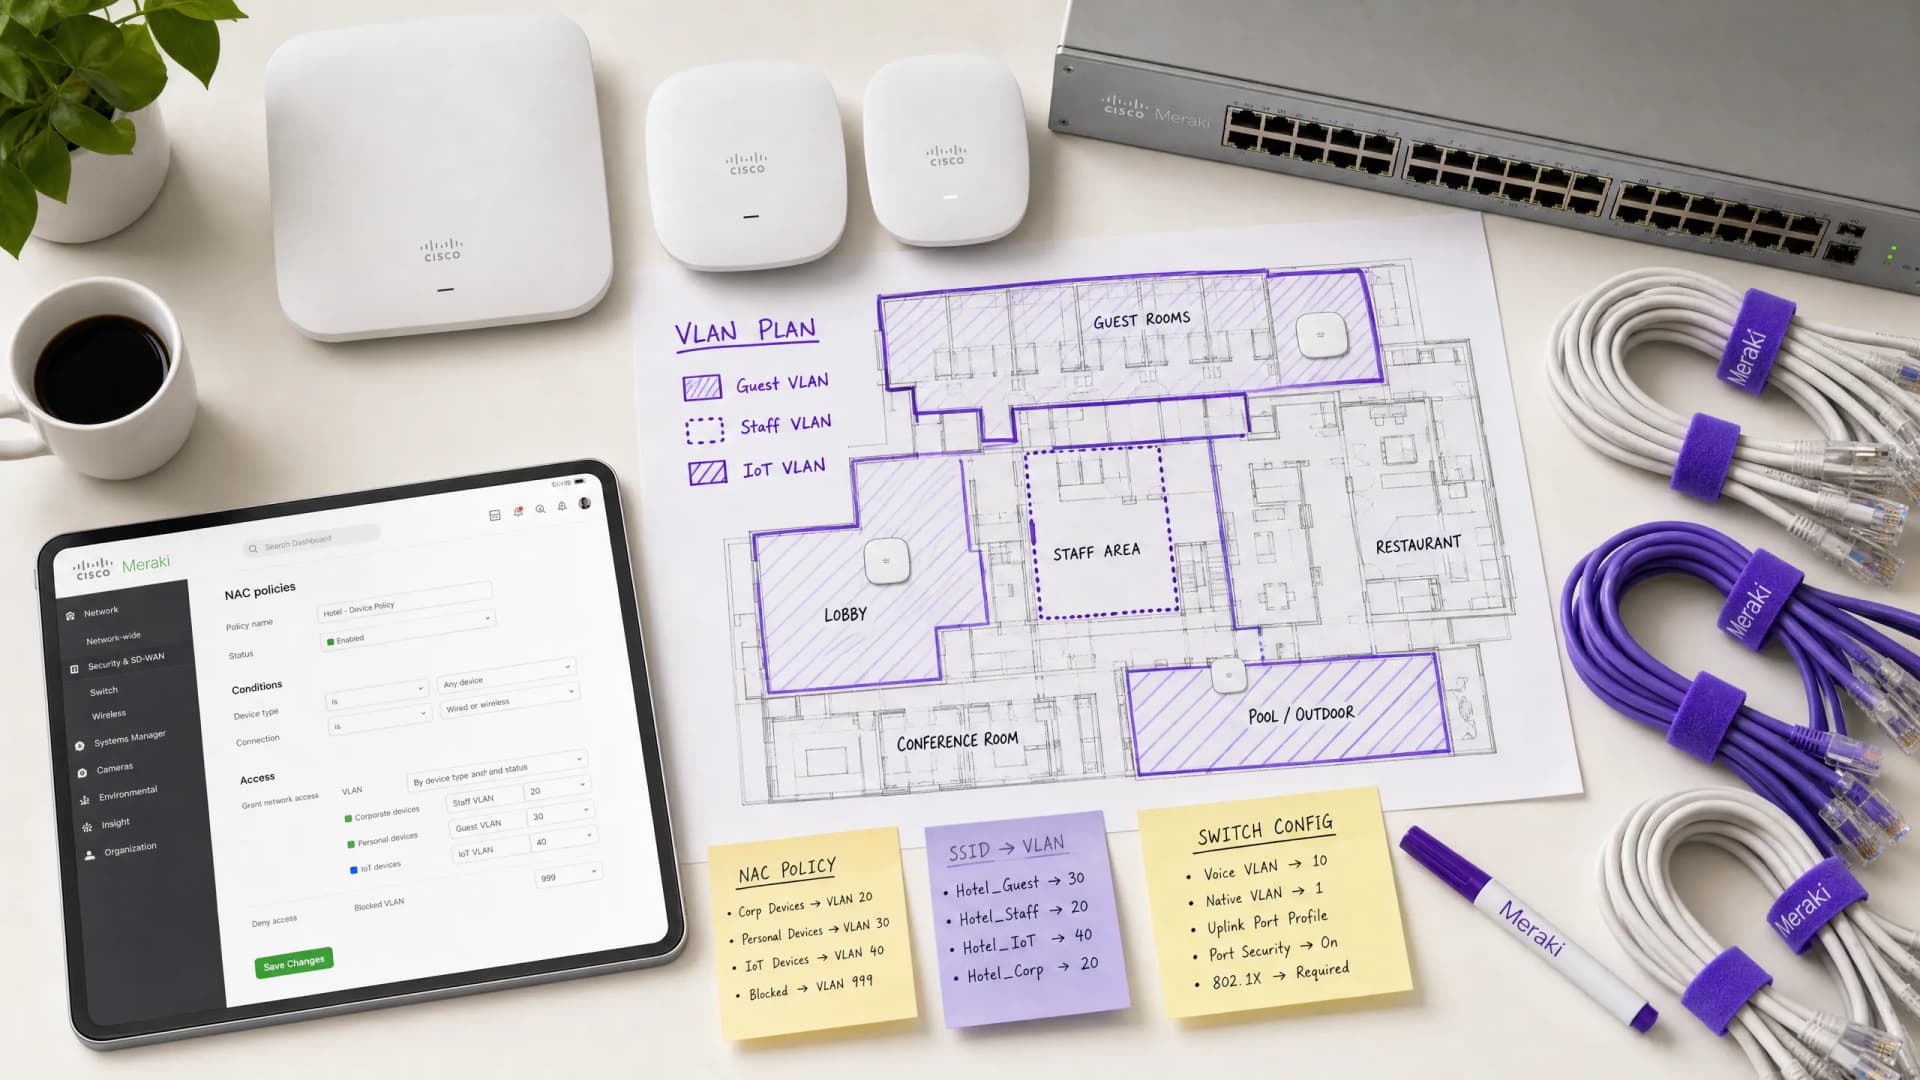
Cómo configurar políticas NAC para el direccionamiento de VLAN en Cisco Meraki
Esta guía autorizada ofrece a los líderes de TI, arquitectos de red y directores de operaciones de recintos un marco práctico y paso a paso para configurar políticas NAC y el direccionamiento de VLAN en entornos Cisco Meraki. Cubre la implementación de 802.1X, el aislamiento de dispositivos IoT mediante la omisión de autenticación de MAC (MAB), y una integración sin fricciones con la plataforma de analíticas de WiFi para invitados de Purple para garantizar una segmentación de red segura, en cumplimiento y de alto rendimiento en implementaciones de hospitalidad, retail y sector público.
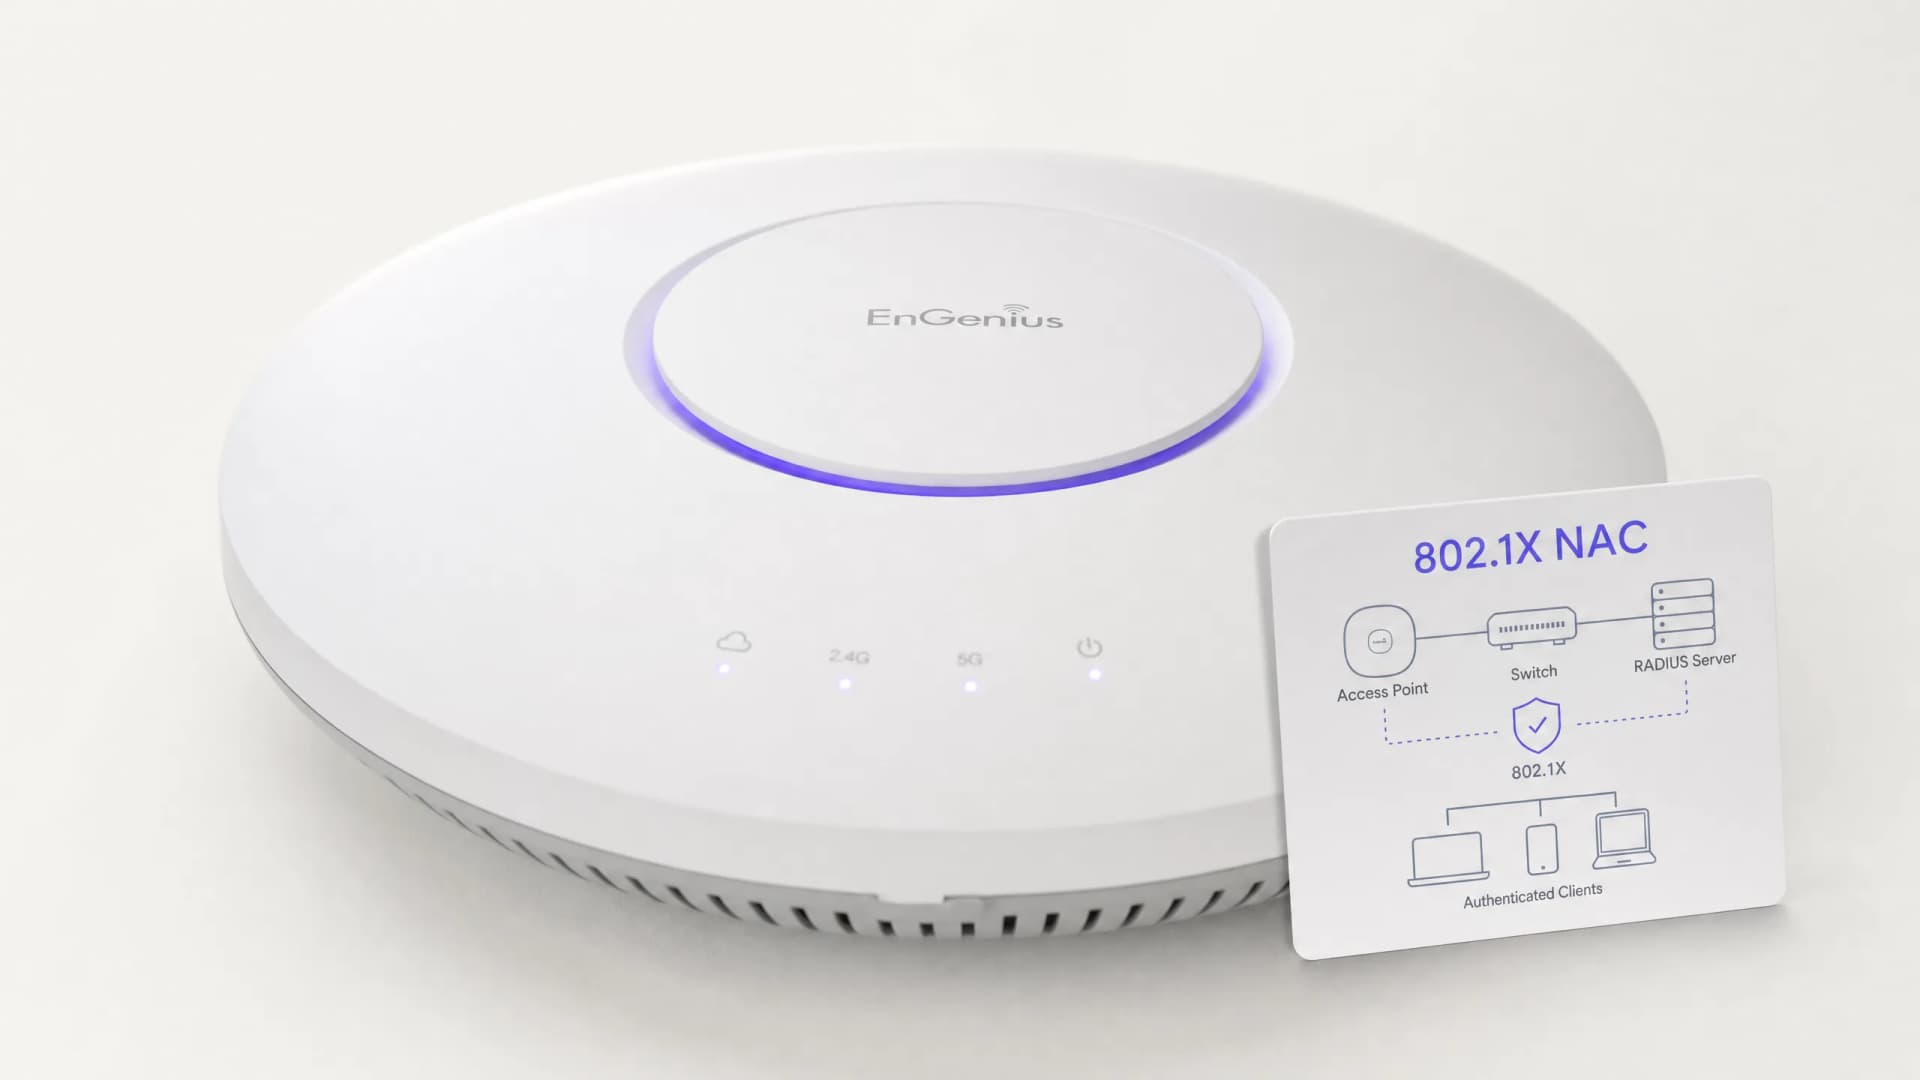
Mejores prácticas para proteger redes escolares K-12 con NAC
Esta guía de referencia técnica proporciona estrategias prácticas para que los líderes de TI diseñen, implementen y administren el Network Access Control (NAC) en entornos escolares K-12. Cubre temas esenciales desde la autenticación 802.1X y la segmentación de VLAN hasta la gestión de dispositivos de IoT con MAB y MPSK, garantizando una sólida protección y cumplimiento.
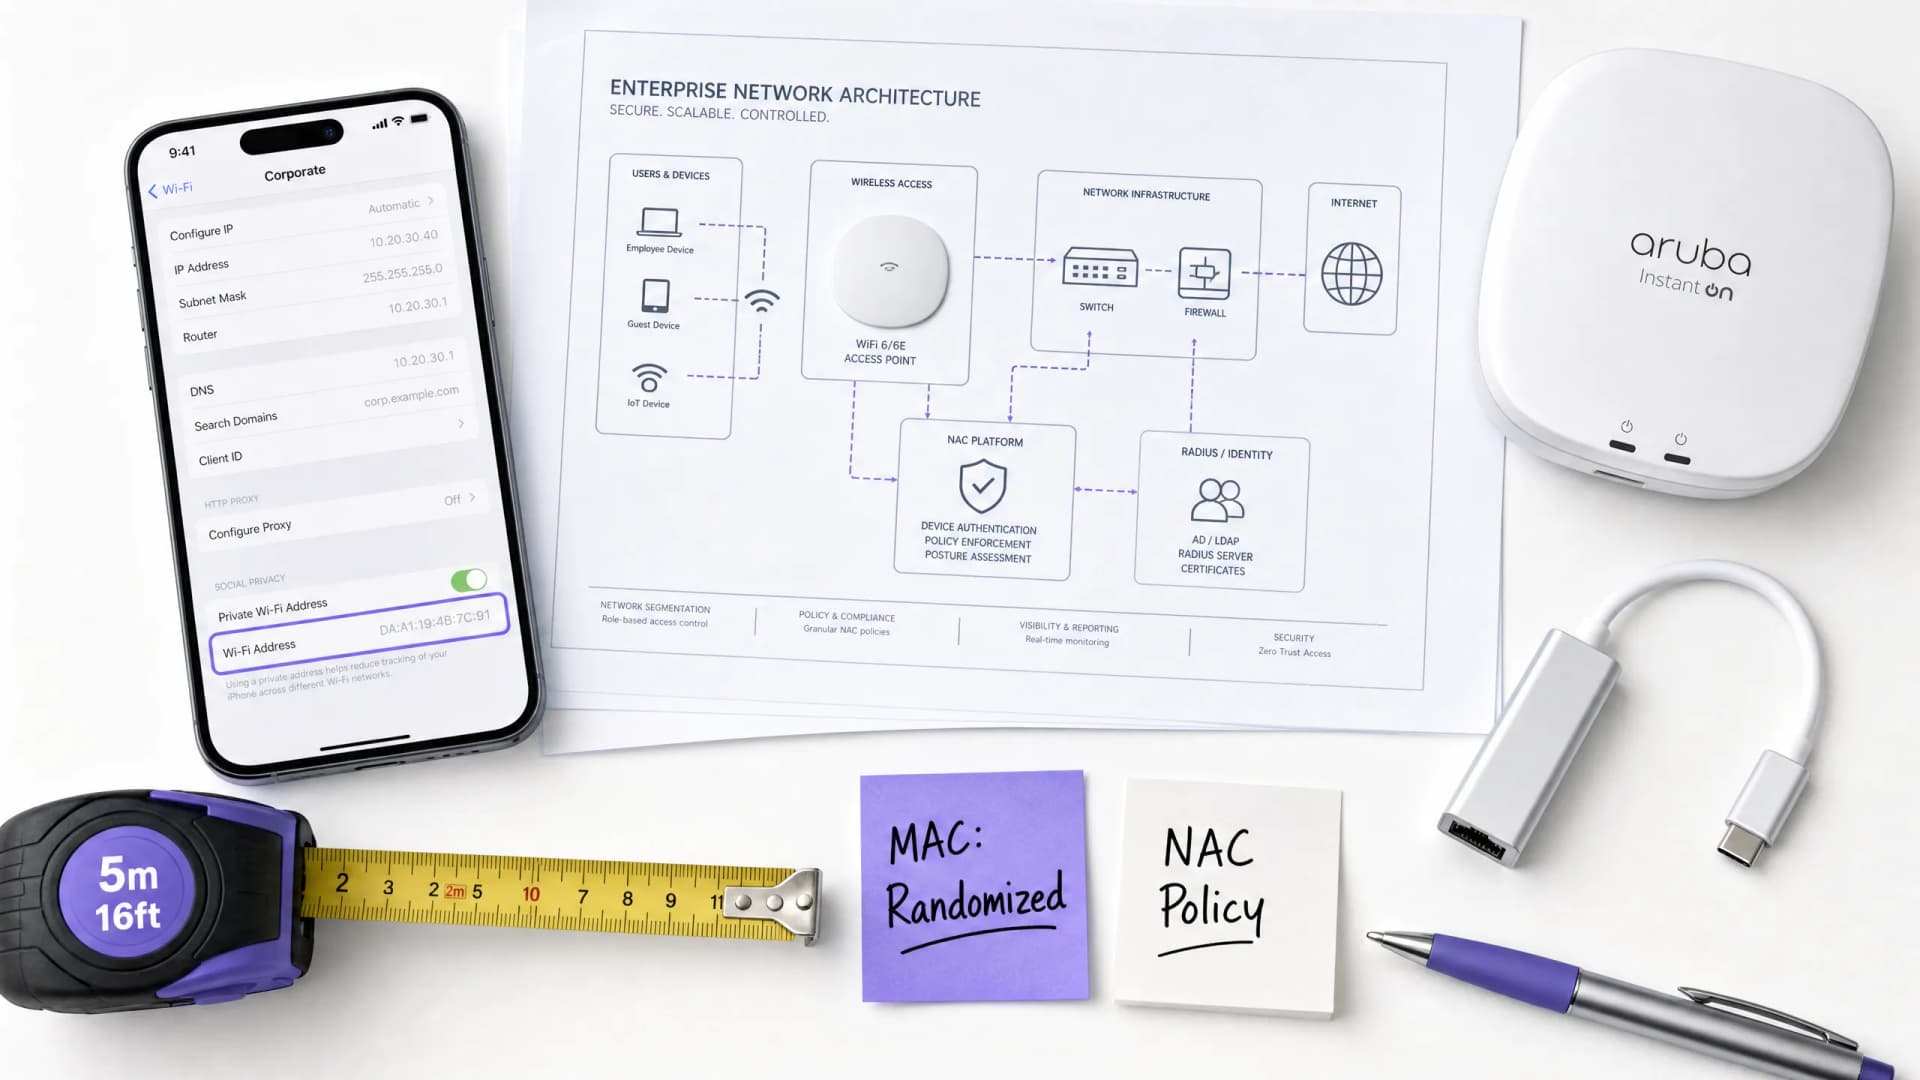
El impacto de la aleatorización de MAC en NAC y cómo superarlo
Esta guía proporciona una referencia técnica detallada sobre el impacto de la aleatorización de direcciones MAC en los sistemas de Network Access Control (NAC) y las arquitecturas de WiFi para invitados. Explica la mecánica de la rotación de MAC periódica y por red en iOS, Android y Windows, y detalla las fallas en cadena que esto provoca: desde la fatiga del Captive Portal y el agotamiento de DHCP hasta la ruptura de la aplicación de políticas y la inexactitud en las analíticas. Los líderes de TI y arquitectos de red encontrarán estrategias prácticas y neutrales respecto al proveedor para migrar de una autenticación centrada en el dispositivo a una centrada en la identidad utilizando IEEE 802.1X, Passpoint (Hotspot 2.0) y OpenRoaming, con una guía de implementación concreta para entornos de hotelería, retail, atención médica y el sector público.
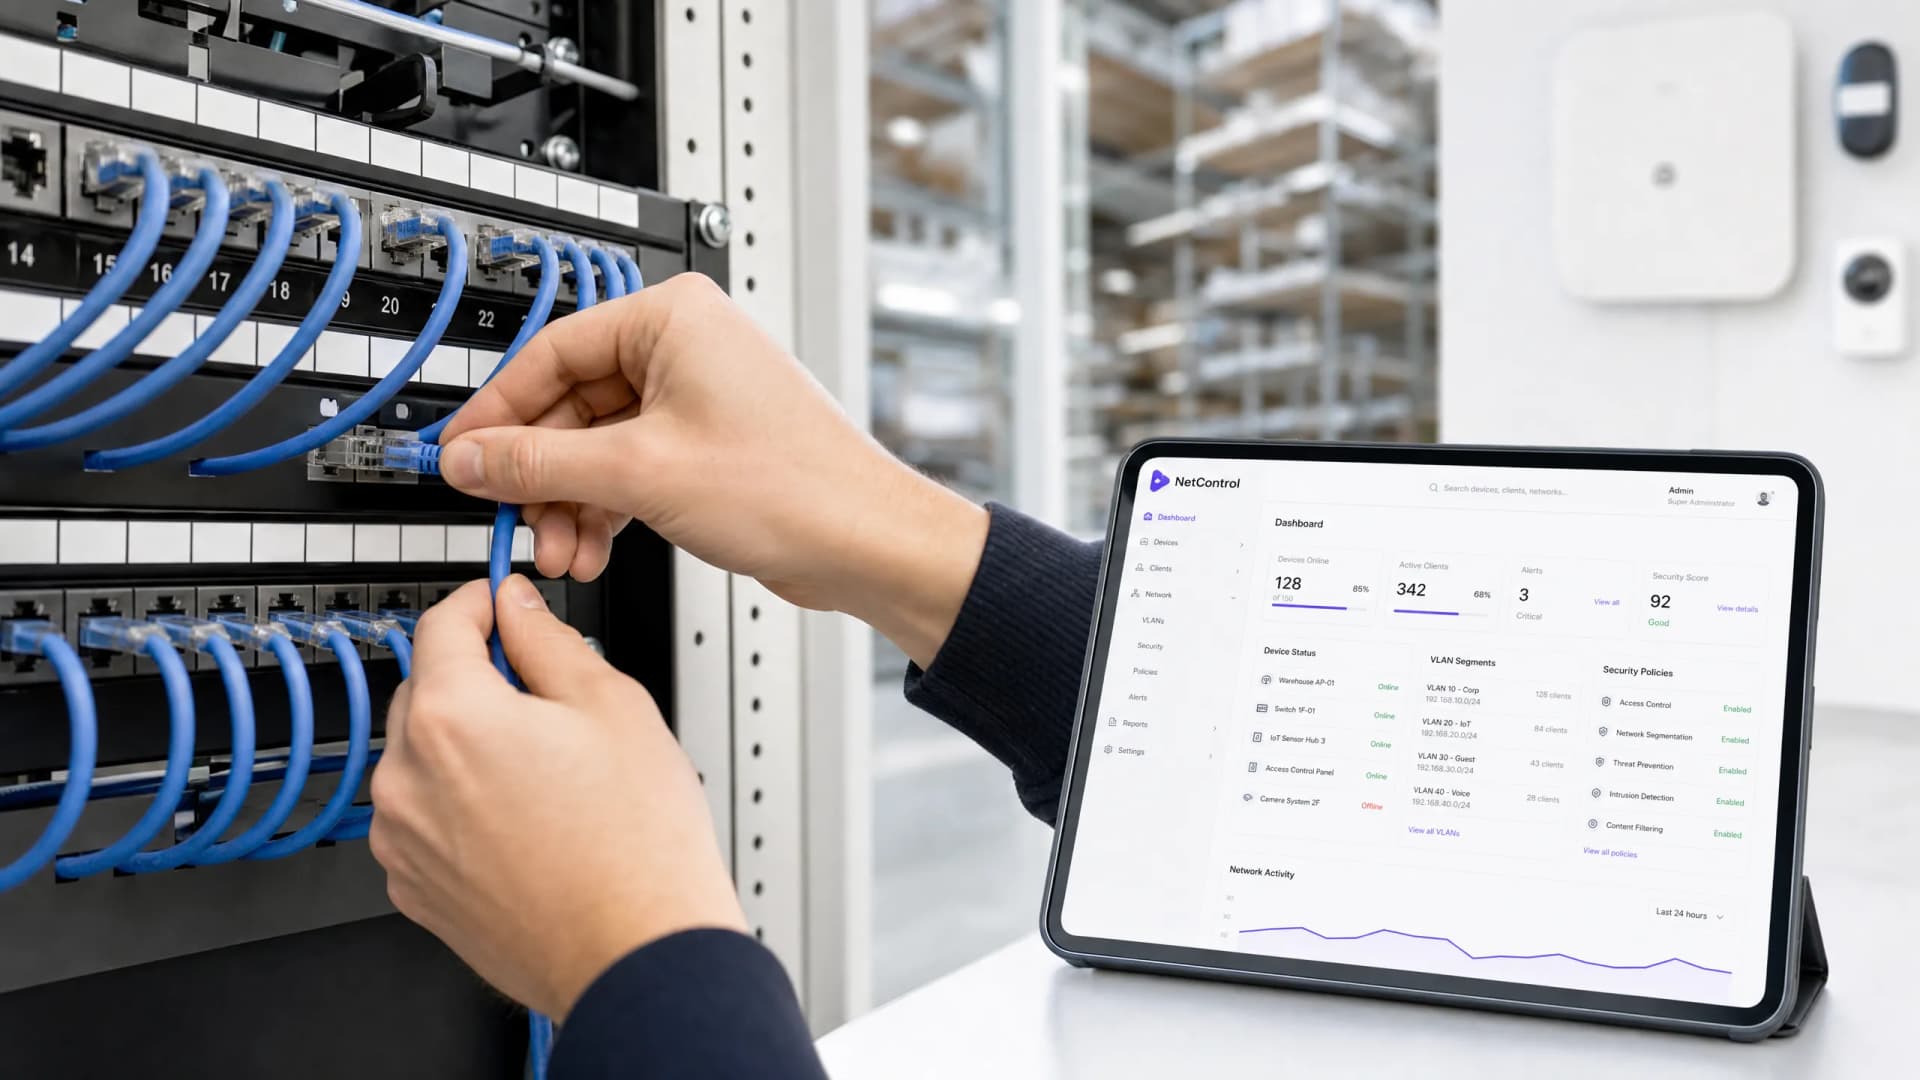
Gestión de la Seguridad de Dispositivos IoT con NAC y MPSK
Esta guía técnica detalla cómo los recintos empresariales pueden proteger los dispositivos IoT headless mediante una arquitectura de Clave Única Precompartida Múltiple (MPSK) y Control de Acceso a la Red (NAC). Proporciona pasos de implementación prácticos para lograr la microsegmentación, contener el radio de impacto de seguridad y mantener el cumplimiento sin sacrificar la escalabilidad.
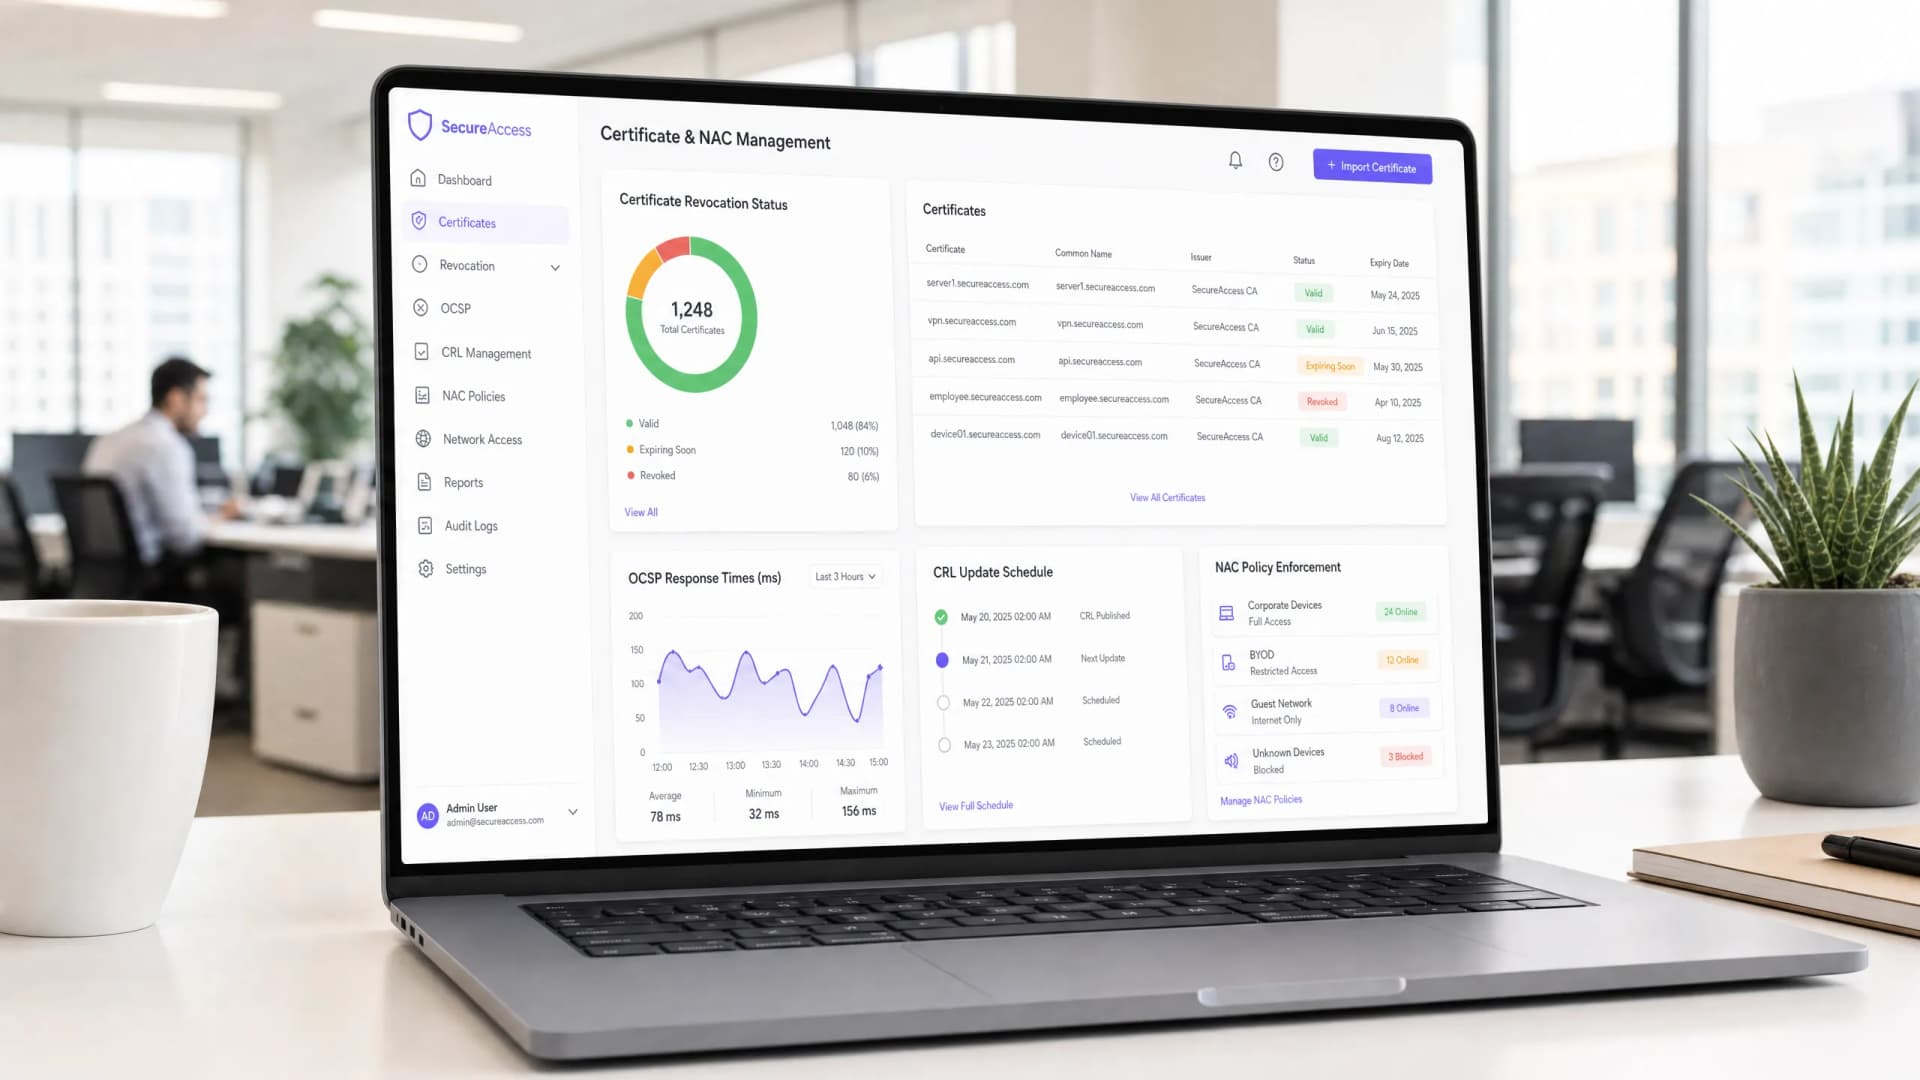
Automatización de la revocación de certificados con OCSP y CRL en un entorno NAC
Esta guía de referencia técnica proporciona a los directores de TI y arquitectos de red un análisis detallado de la automatización de la revocación de certificados en un entorno de Network Access Control (NAC). Explora las ventajas y desventajas arquitectónicas entre OCSP y CRL, ofrece una guía de implementación independiente del proveedor y describe el impacto empresarial de la aplicación de políticas en tiempo real.
Acceso Seguro de Invitados: Implementación de NAC para Dispositivos no Administrados
Esta guía de referencia técnica autorizada detalla la arquitectura, el despliegue y las consideraciones de cumplimiento para implementar Network Access Control (NAC) con el fin de proteger los dispositivos no administrados de los invitados. Proporciona orientación práctica para que los líderes de TI logren un acceso seguro de invitados sin comprometer la infraestructura corporativa.
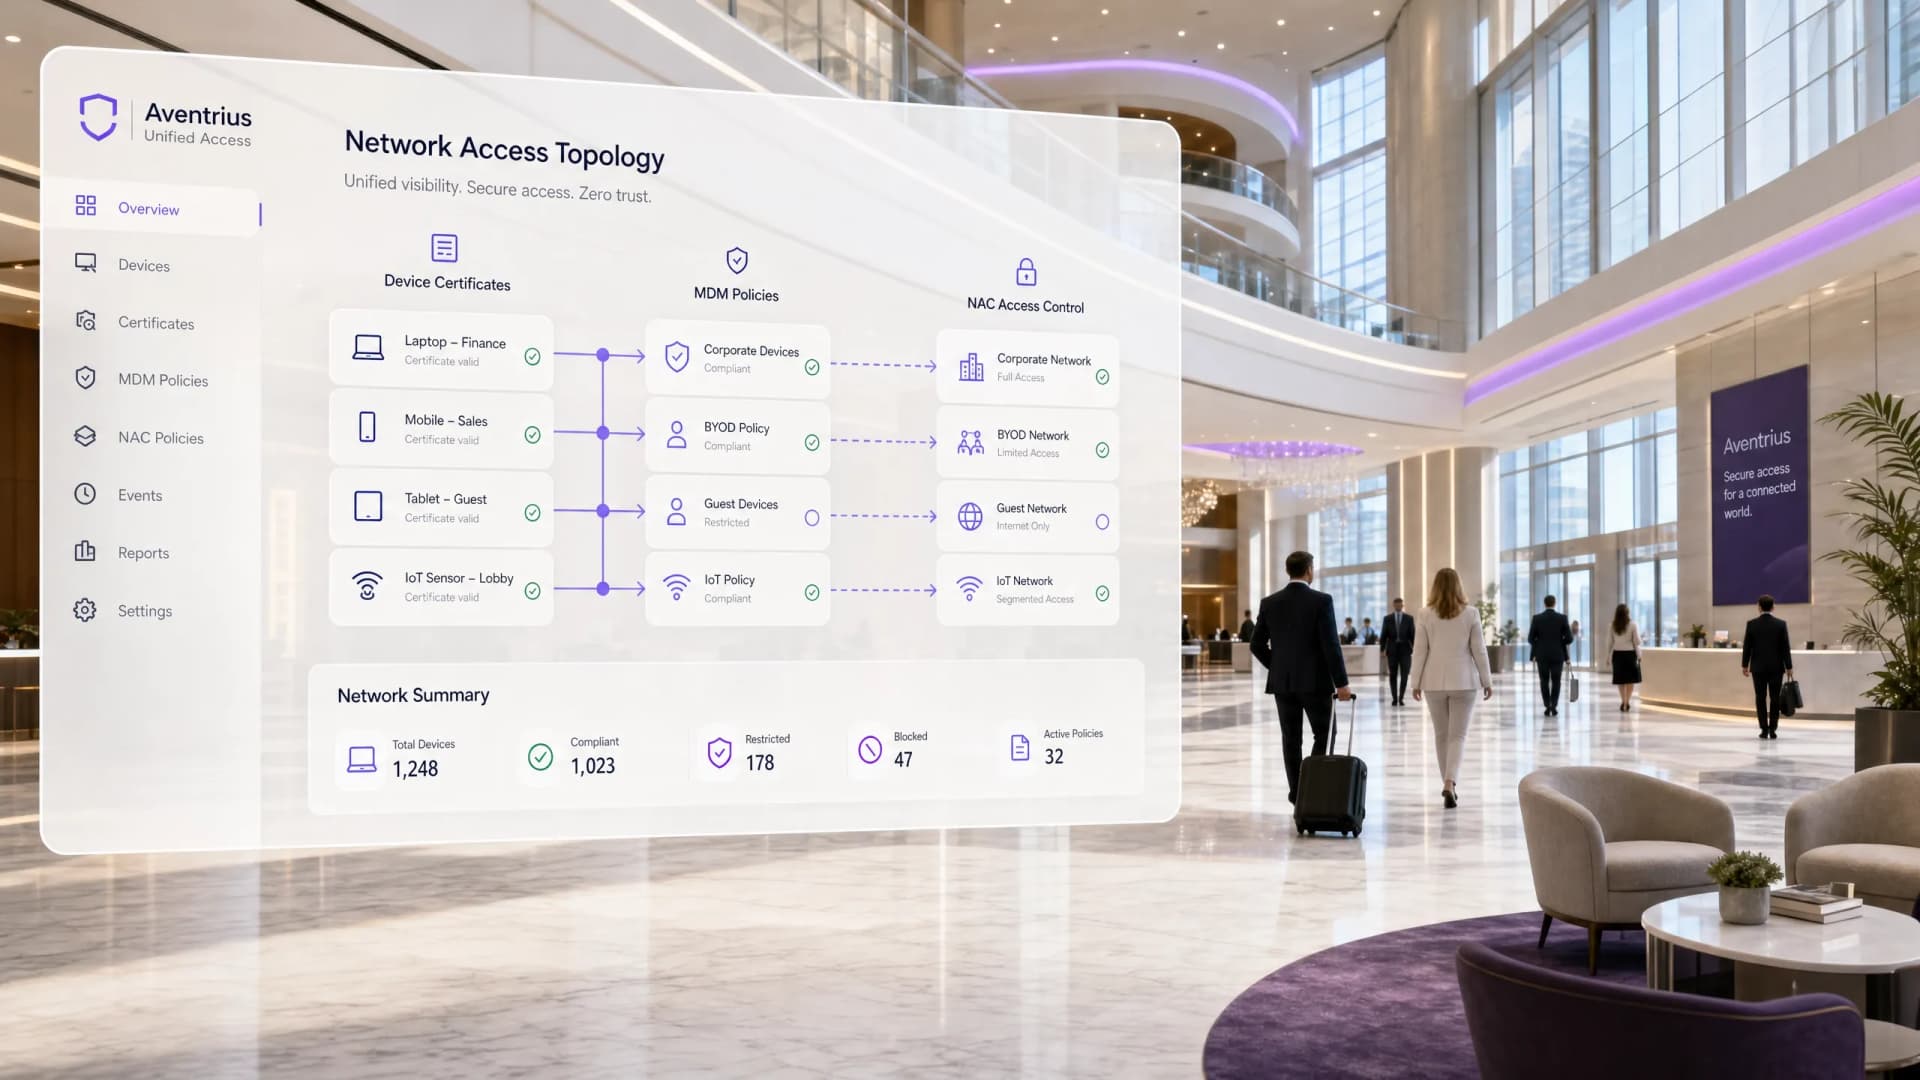
El papel de SCEP y NAC en la infraestructura de MDM moderna
Esta guía ofrece un desglose técnico detallado de cómo SCEP y NAC se integran con las plataformas de MDM para proporcionar un acceso a la red seguro y sin intervención (zero-touch) a escala empresarial. Cubre toda la arquitectura, desde la emisión de certificados hasta la aplicación de 802.1X, con escenarios de implementación reales de la industria hotelera y el sector minorista. Diseñado para líderes de TI en grandes recintos que necesitan eliminar las vulnerabilidades de las contraseñas, automatizar el aprovisionamiento de dispositivos y cumplir con los requisitos de cumplimiento este trimestre.
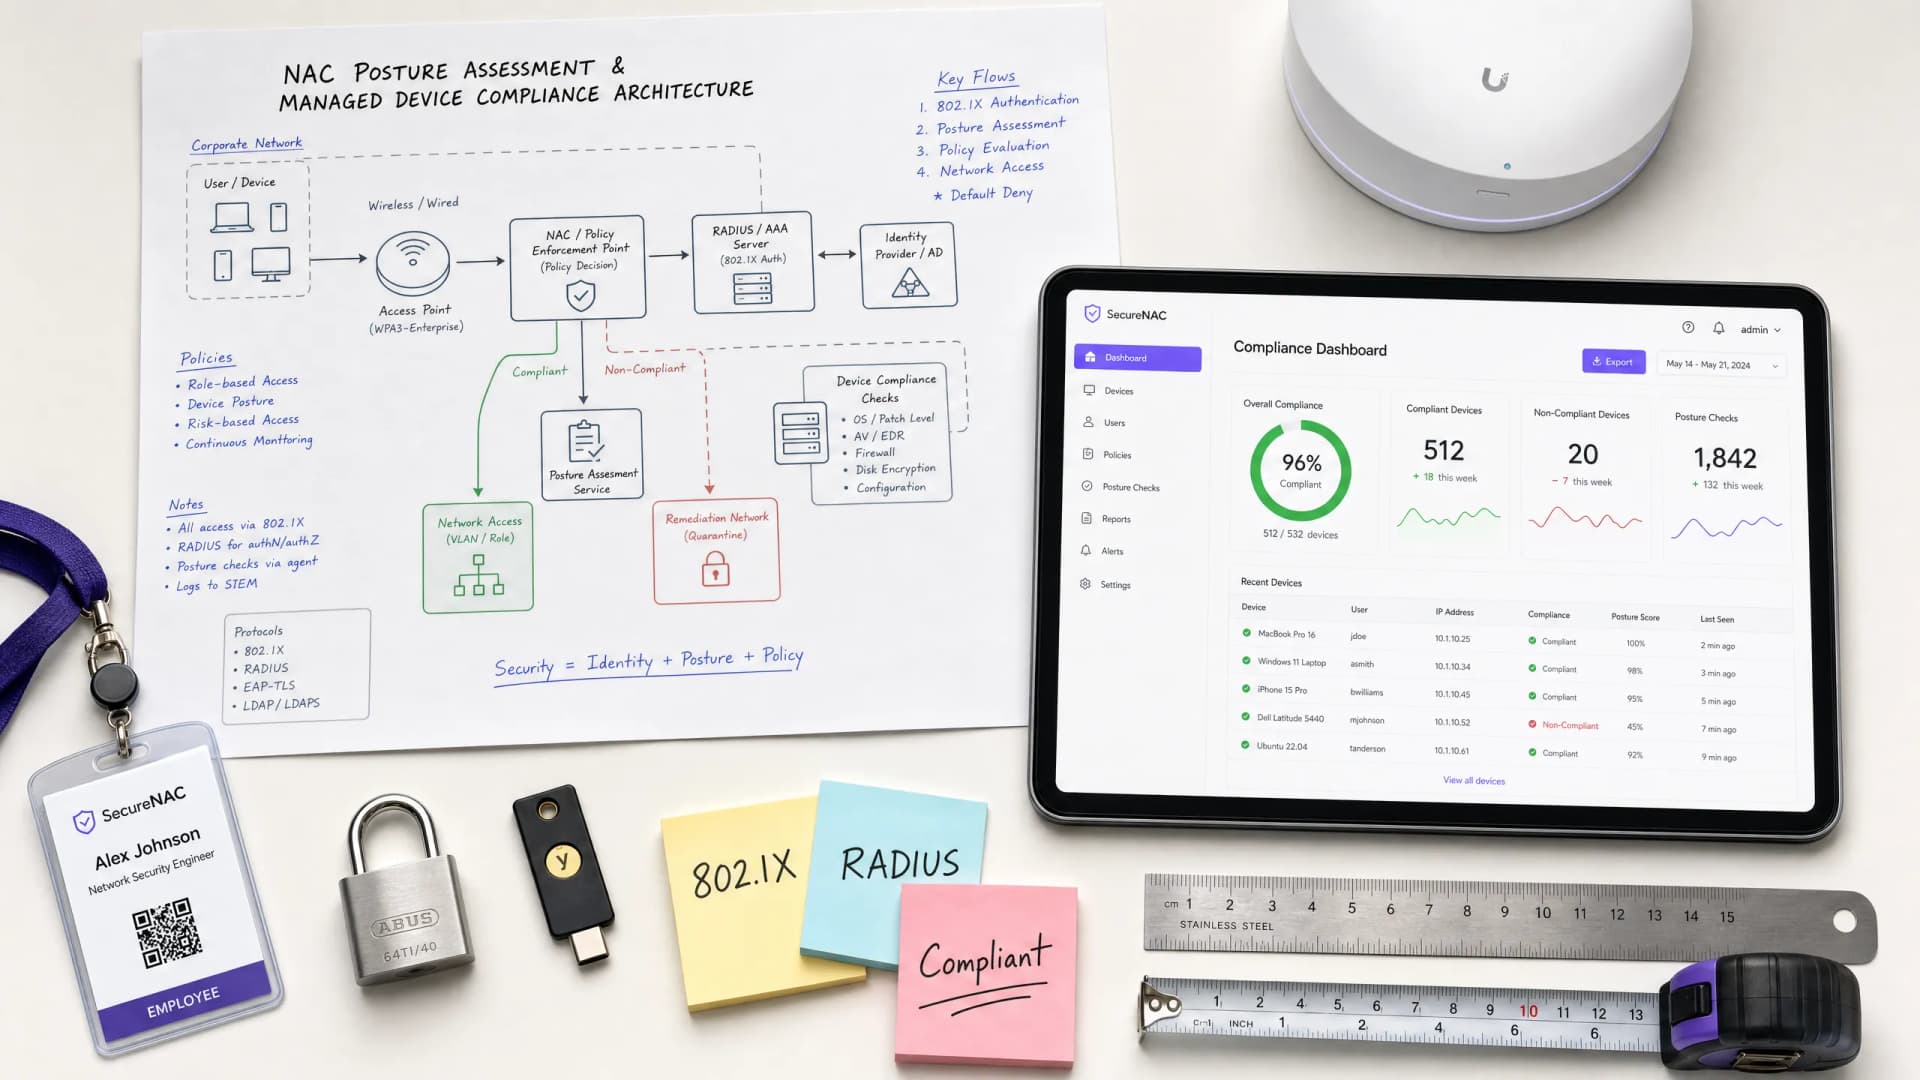
Evaluación de postura de NAC: garantizando el cumplimiento de dispositivos administrados antes del acceso a la red
Esta guía de referencia técnica ofrece un análisis profundo de la evaluación de postura de NAC, detallando la arquitectura, los estándares y las estrategias de implementación requeridos para hacer cumplir el cumplimiento de los dispositivos administrados. Equipará a los gerentes de TI y arquitectos de redes con información práctica para mitigar riesgos y garantizar un acceso seguro a la red en entornos empresariales multisitio.
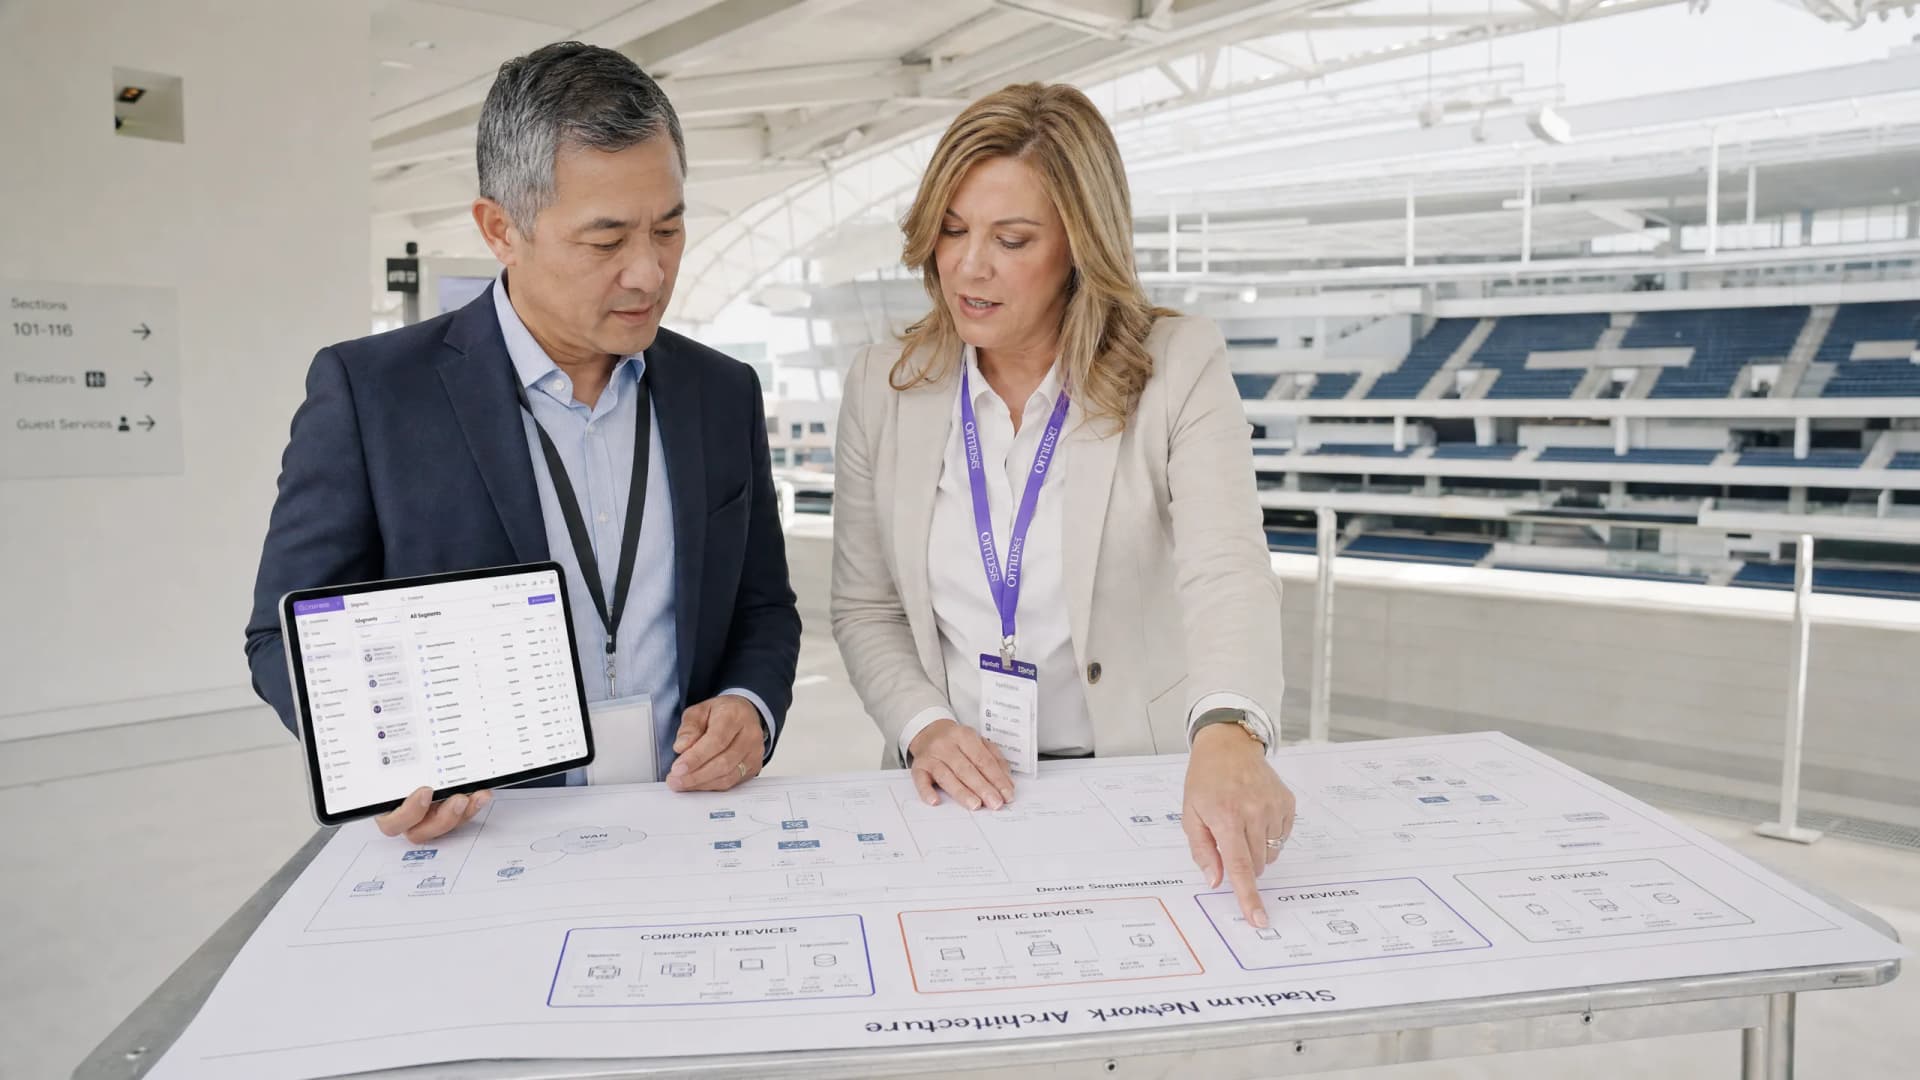
Mejora de la visibilidad de la red mediante la integración de NAC y MDM
Esta guía de referencia técnica detalla la arquitectura, integración e impacto empresarial de combinar el Network Access Control (NAC) con el Mobile Device Management (MDM). Proporciona orientación de implementación práctica para gerentes de TI y arquitectos de red que operan entornos complejos de uso múltiple como hotelería, retail y espacios públicos.
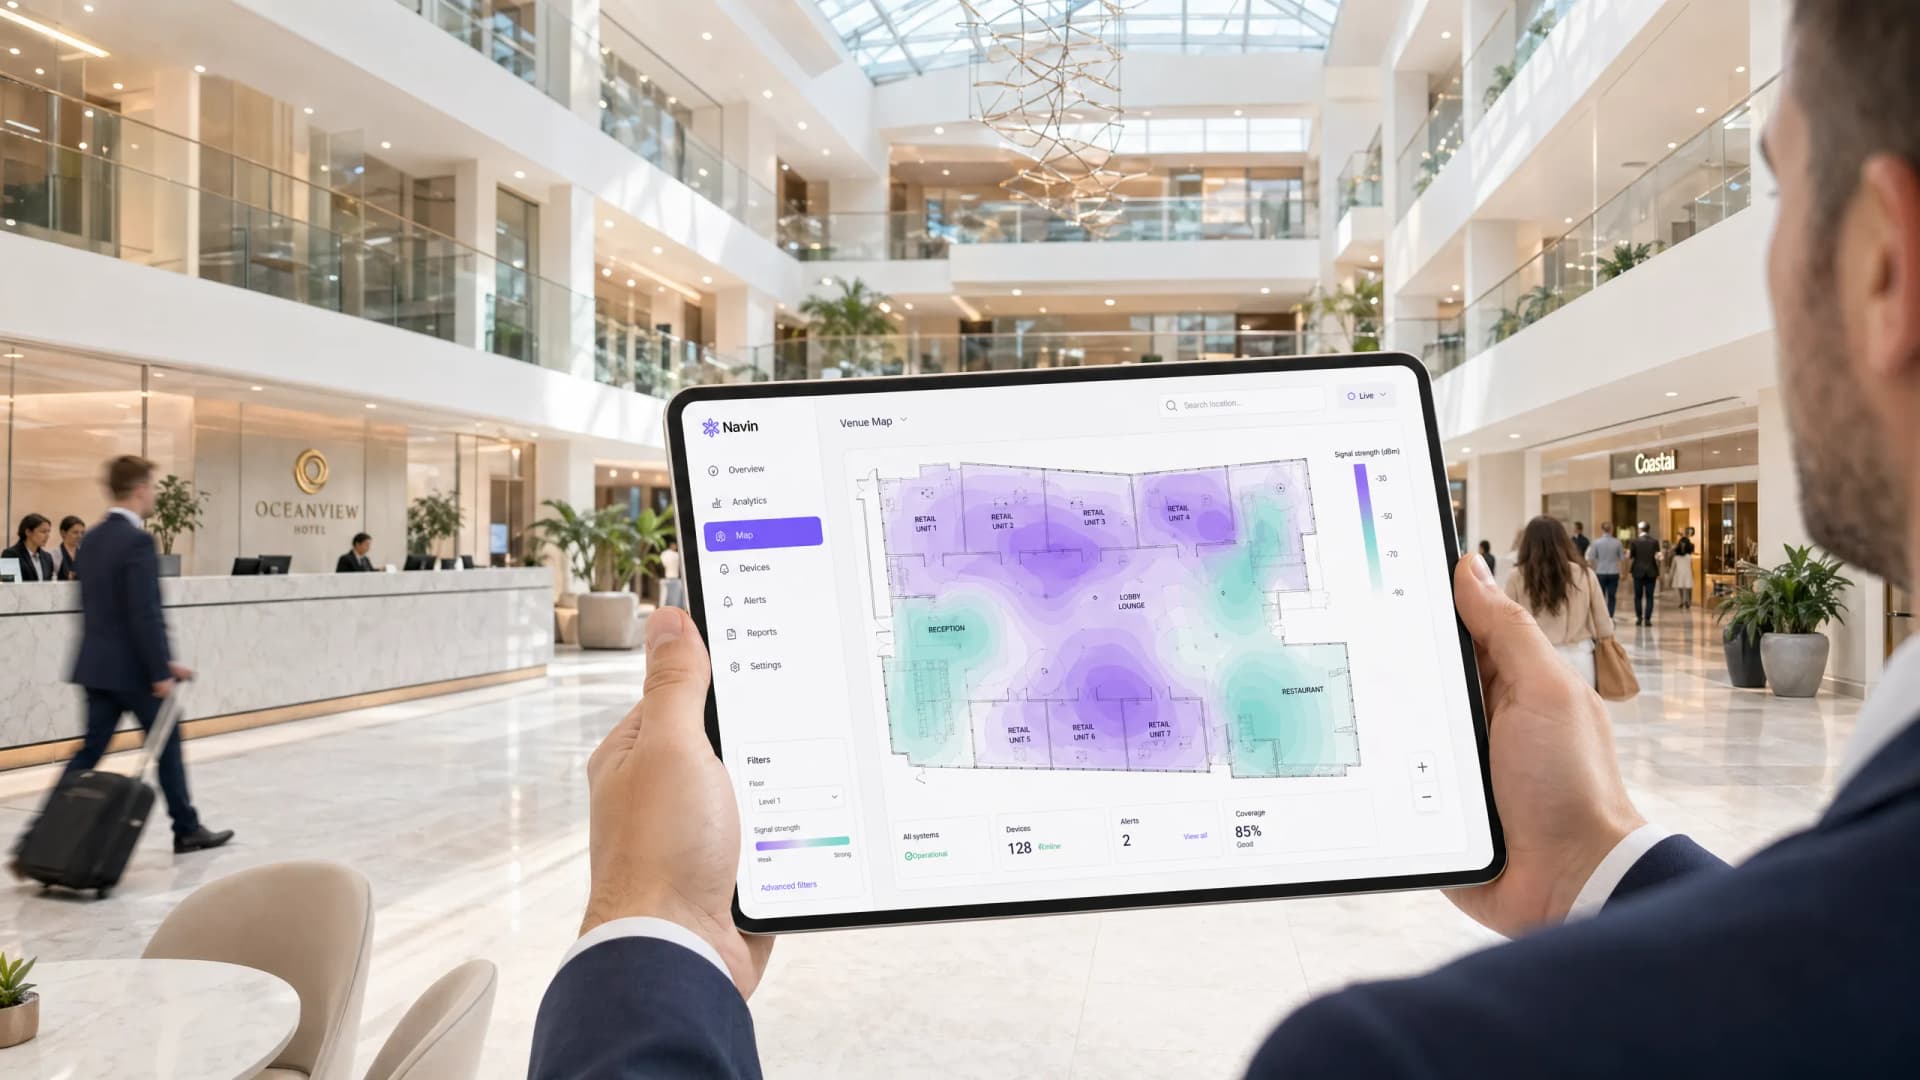
Sistemas de posicionamiento WiFi en interiores: cómo funcionan y cómo implementarlos
Esta guía exhaustiva detalla la arquitectura técnica, las estrategias de implementación y el valor comercial de los sistemas de posicionamiento en interiores basados en WiFi. Proporciona a los arquitectos de red y directores de TI orientación práctica sobre la ubicación de AP, la calibración de RF y cómo superar la aleatorización de direcciones MAC para ofrecer analíticas espaciales precisas.
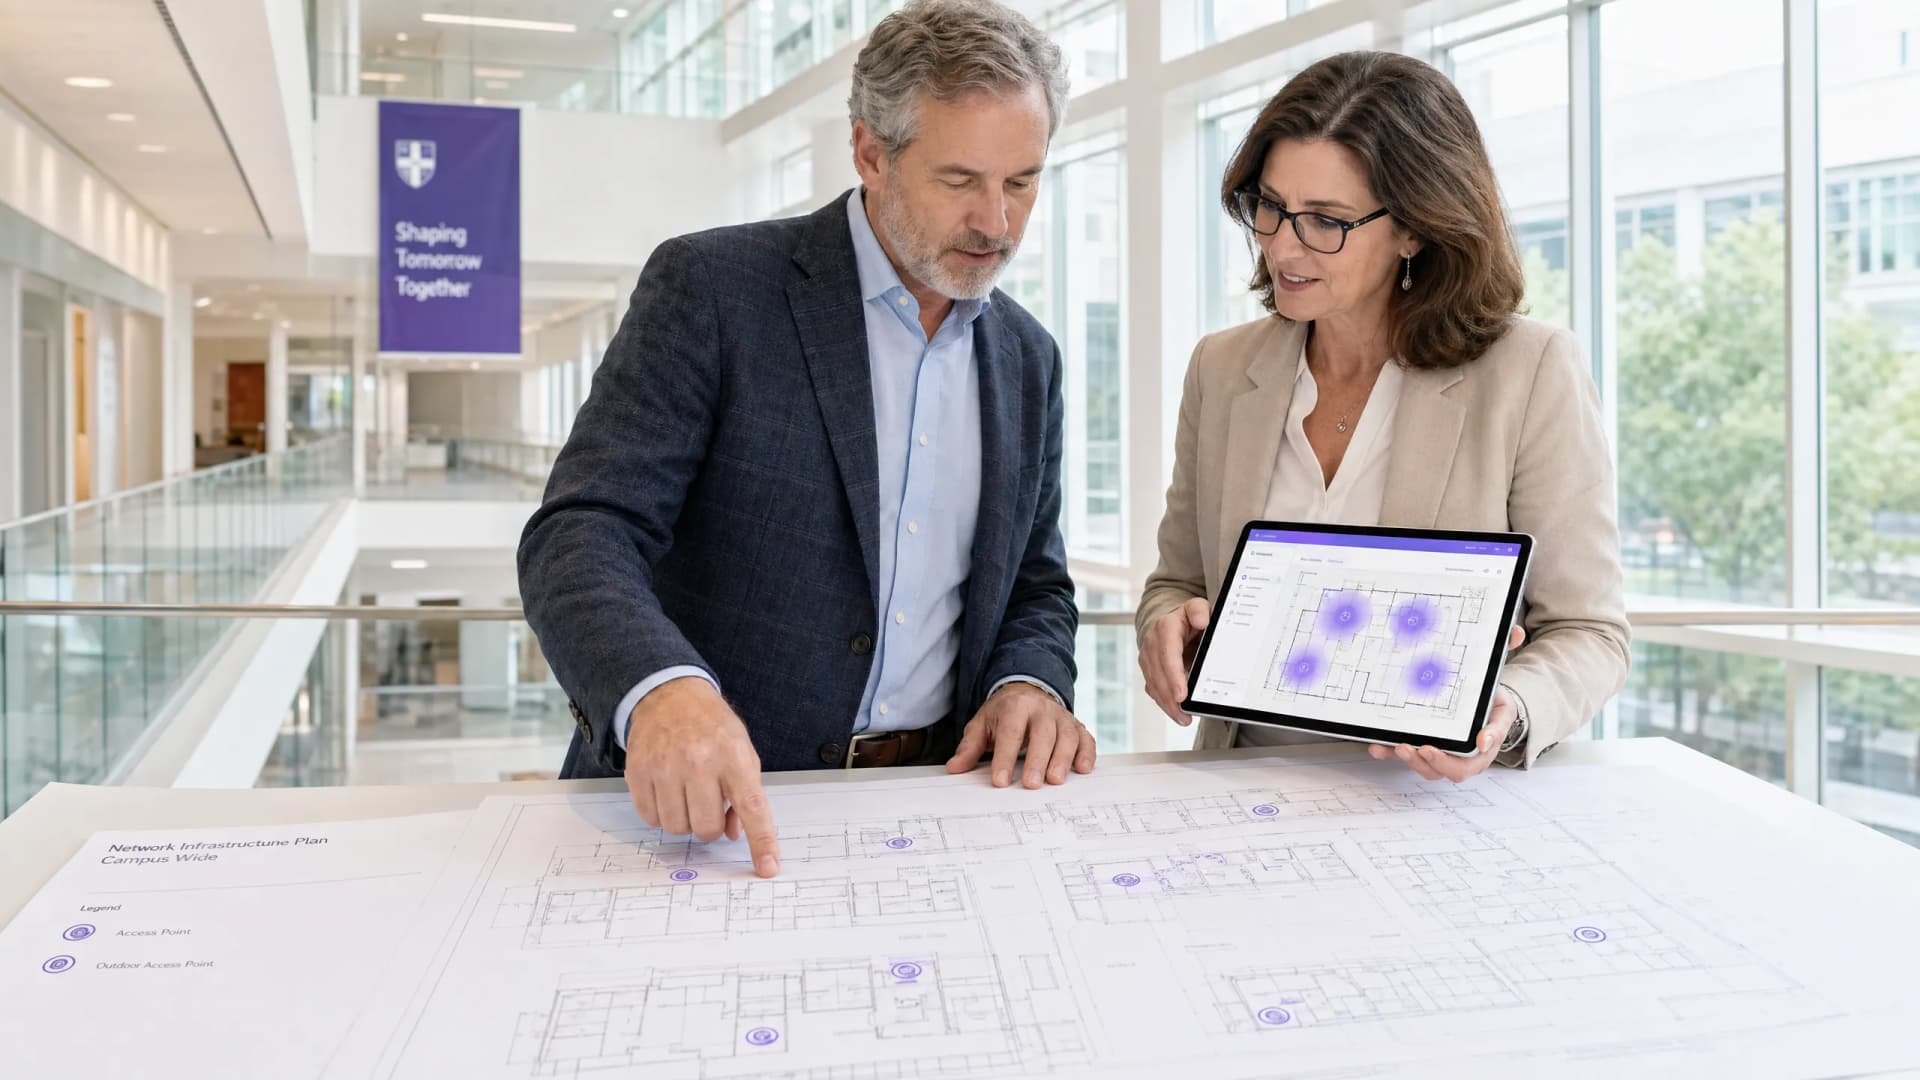
Cómo construir una red WiFi para campus: Una guía de TI para universidades
Esta guía técnica proporciona un modelo integral para diseñar e implementar redes WiFi de alta densidad en campus, abarcando desde estudios de cobertura activos en sitio y la ubicación de puntos de acceso, hasta la arquitectura del controlador, el roaming fluido y el onboarding seguro de invitados. Está escrita para gerentes de TI, arquitectos de red y directores de tecnología (CTOs) en universidades y grandes recintos que necesitan orientación práctica para planificar y ejecutar una implementación inalámbrica este trimestre. La guía también vincula la plataforma de analíticas y Guest WiFi de Purple con puntos de integración reales dentro del ciclo de vida de la implementación.
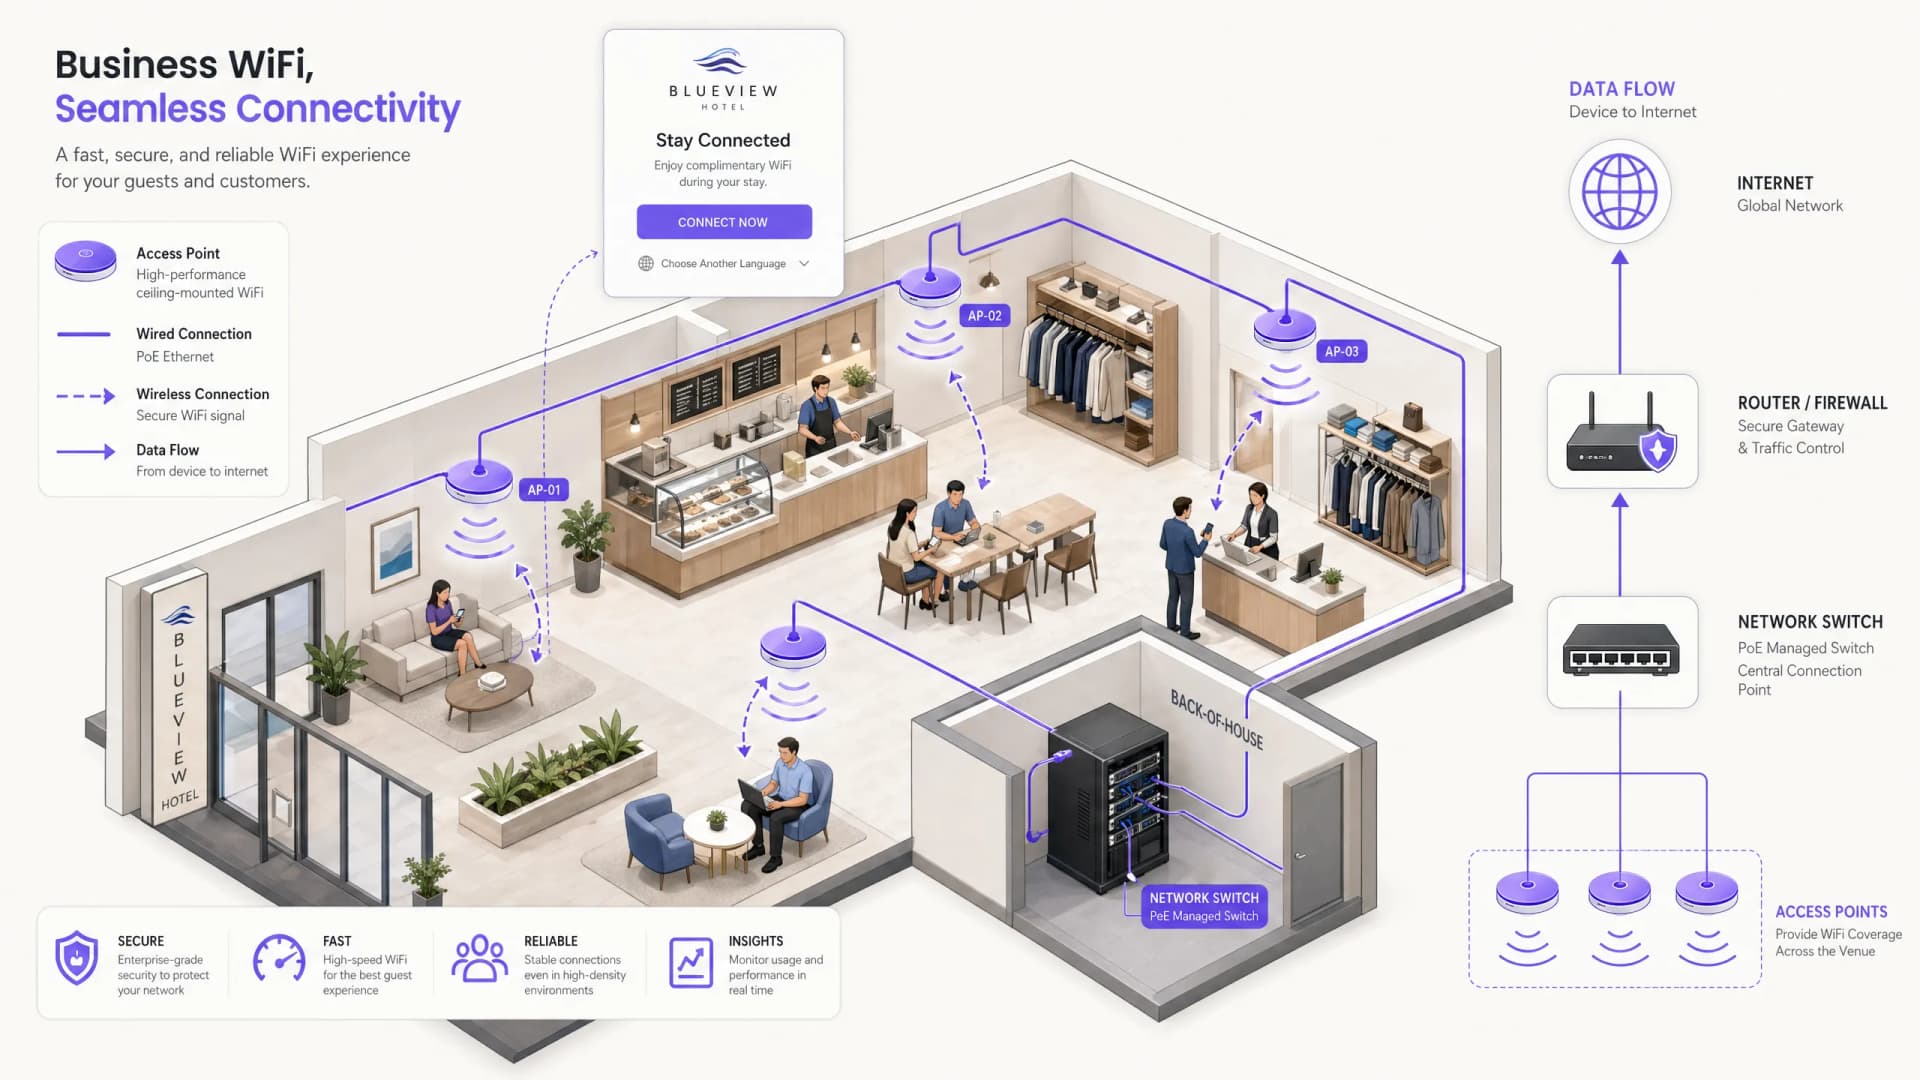
Cómo configurar un punto de acceso WiFi para su negocio
Esta guía autorizada ofrece a los líderes de TI, arquitectos de red y directores de operaciones de establecimientos un plan práctico e independiente del proveedor para implementar puntos de acceso WiFi para invitados seguros, que cumplan con las normativas y que impulsen el negocio. Cubre decisiones críticas de arquitectura, desde la segmentación de VLAN y la configuración de Captive Portal hasta el cumplimiento de GDPR y la regulación de tráfico, y demuestra cómo transformar la infraestructura de red de un centro de costos en una plataforma de análisis que genera ingresos utilizando las capacidades de análisis y WiFi para invitados de Purple.
¿Qué es la autenticación por dirección MAC? Cuándo usarla y cuándo evitarla
Esta guía de referencia técnica autorizada cubre la autenticación por dirección MAC en entornos de WiFi empresariales: cómo funciona la autenticación MAC basada en RADIUS en la Capa 2, sus vulnerabilidades de seguridad inherentes (incluyendo la suplantación de MAC y el impacto de la aleatorización de MAC a nivel de sistema operativo), y los contextos operativos precisos donde sigue siendo una herramienta válida para administrar dispositivos IoT y headless. Proporciona orientación de implementación práctica para gerentes de TI y arquitectos de red en sectores como hotelería, retail, atención médica y espacios públicos, con ejemplos prácticos del mundo real, marcos de toma de decisiones y el contexto de integración para la plataforma de WiFi de invitados y analítica de Purple.
RadSec: Cómo RADIUS sobre TLS mejora la seguridad de la autenticación WiFi
Esta referencia técnica autorizada explica cómo RadSec (RFC 6614) protege la autenticación de WiFi empresarial al envolver el tráfico tradicional de RADIUS en un cifrado TLS. Diseñado para directores de TI y arquitectos de redes, cubre la arquitectura, las estrategias de implementación y los pasos prácticos para mitigar los riesgos del tráfico UDP RADIUS sin cifrar en redes corporativas y de invitados.
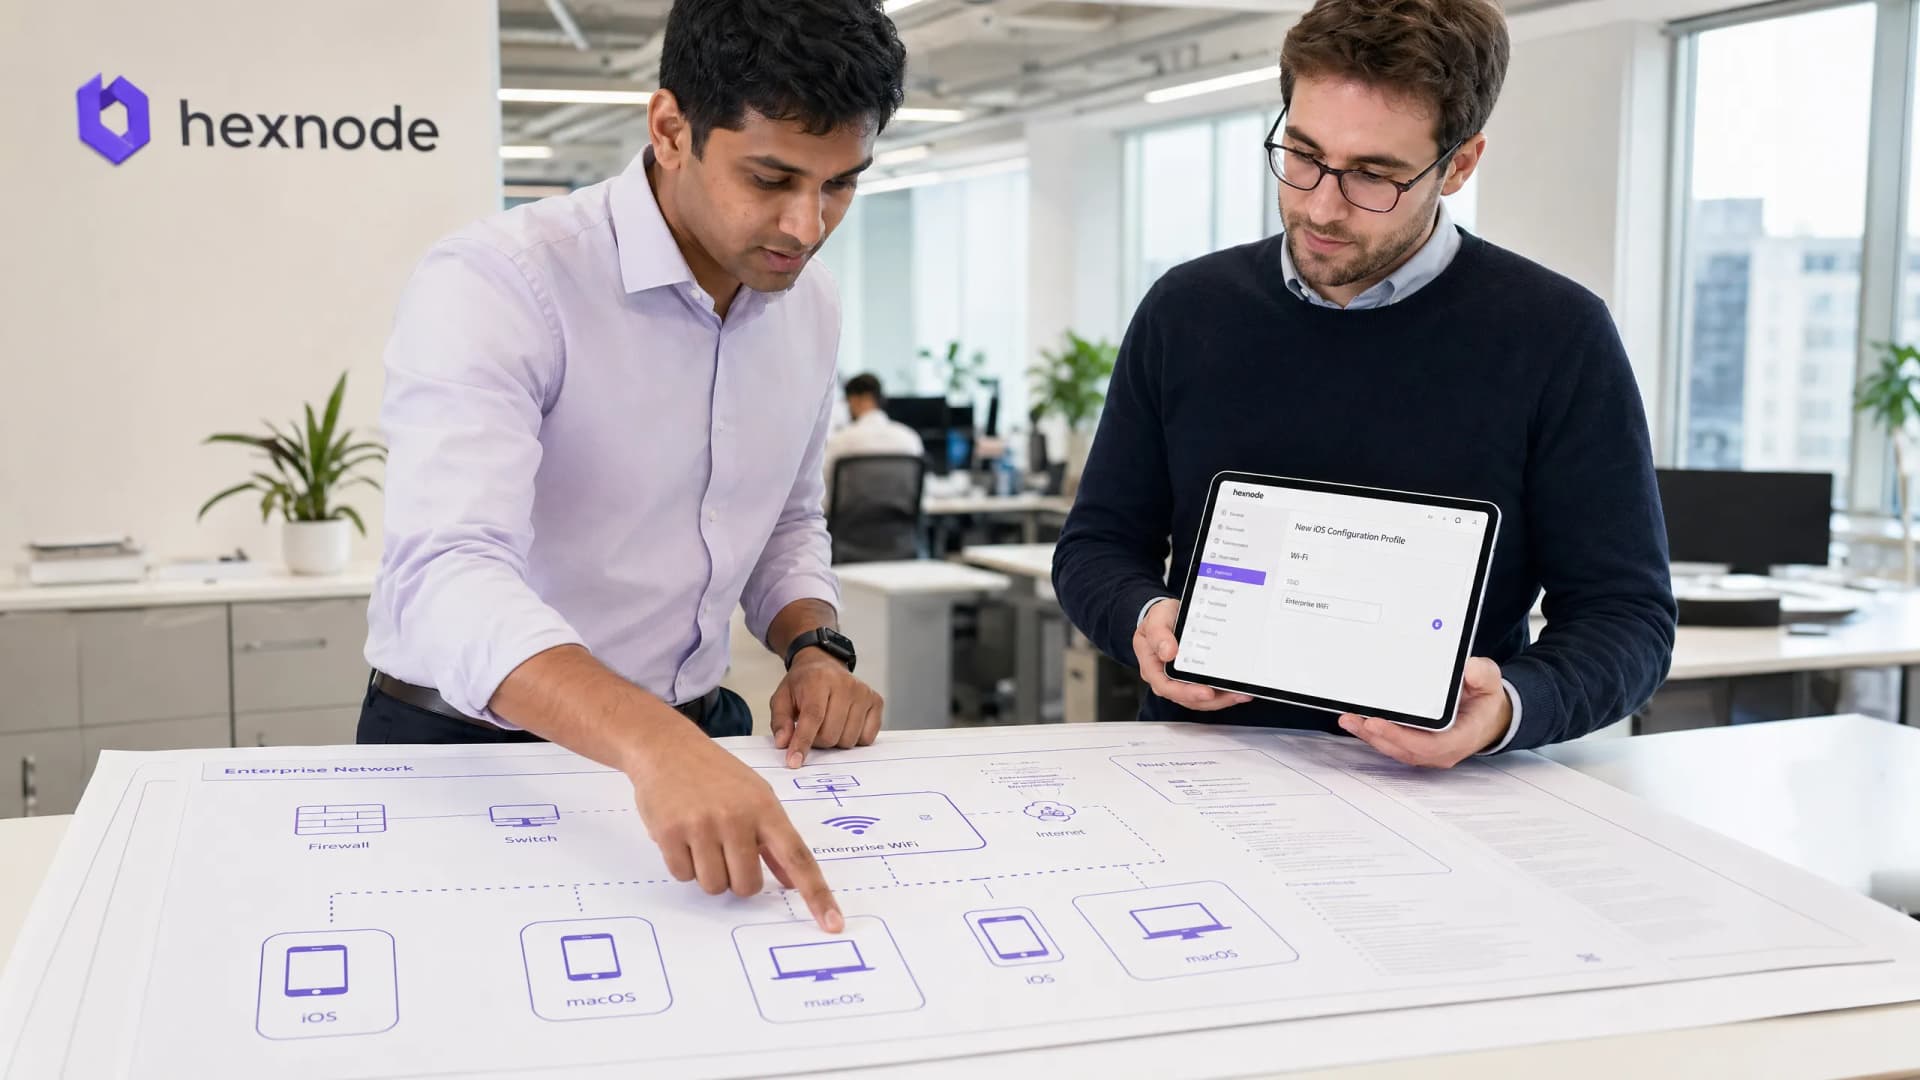
Cómo configurar WiFi empresarial en iOS y macOS con 802.1X
Esta guía fidedigna proporciona a los líderes sénior de TI pasos prácticos para implementar WiFi empresarial 802.1X en dispositivos iOS y macOS. Cubre la autenticación basada en certificados (EAP-TLS), perfiles de configuración de MDM e integración de arquitectura para proteger las redes corporativas al tiempo que admite iniciativas de BYOD.
Cómo configurar WiFi empresarial en dispositivos Android con EAP-TLS
Esta guía de referencia técnica proporciona a los líderes de TI senior un modelo integral para implementar la autenticación 802.1X EAP-TLS en dispositivos Android. Cubre la mecánica de la arquitectura, las estrategias de implementación manuales y basadas en MDM, así como las metodologías de resolución de problemas necesarias para proteger las redes inalámbricas corporativas.
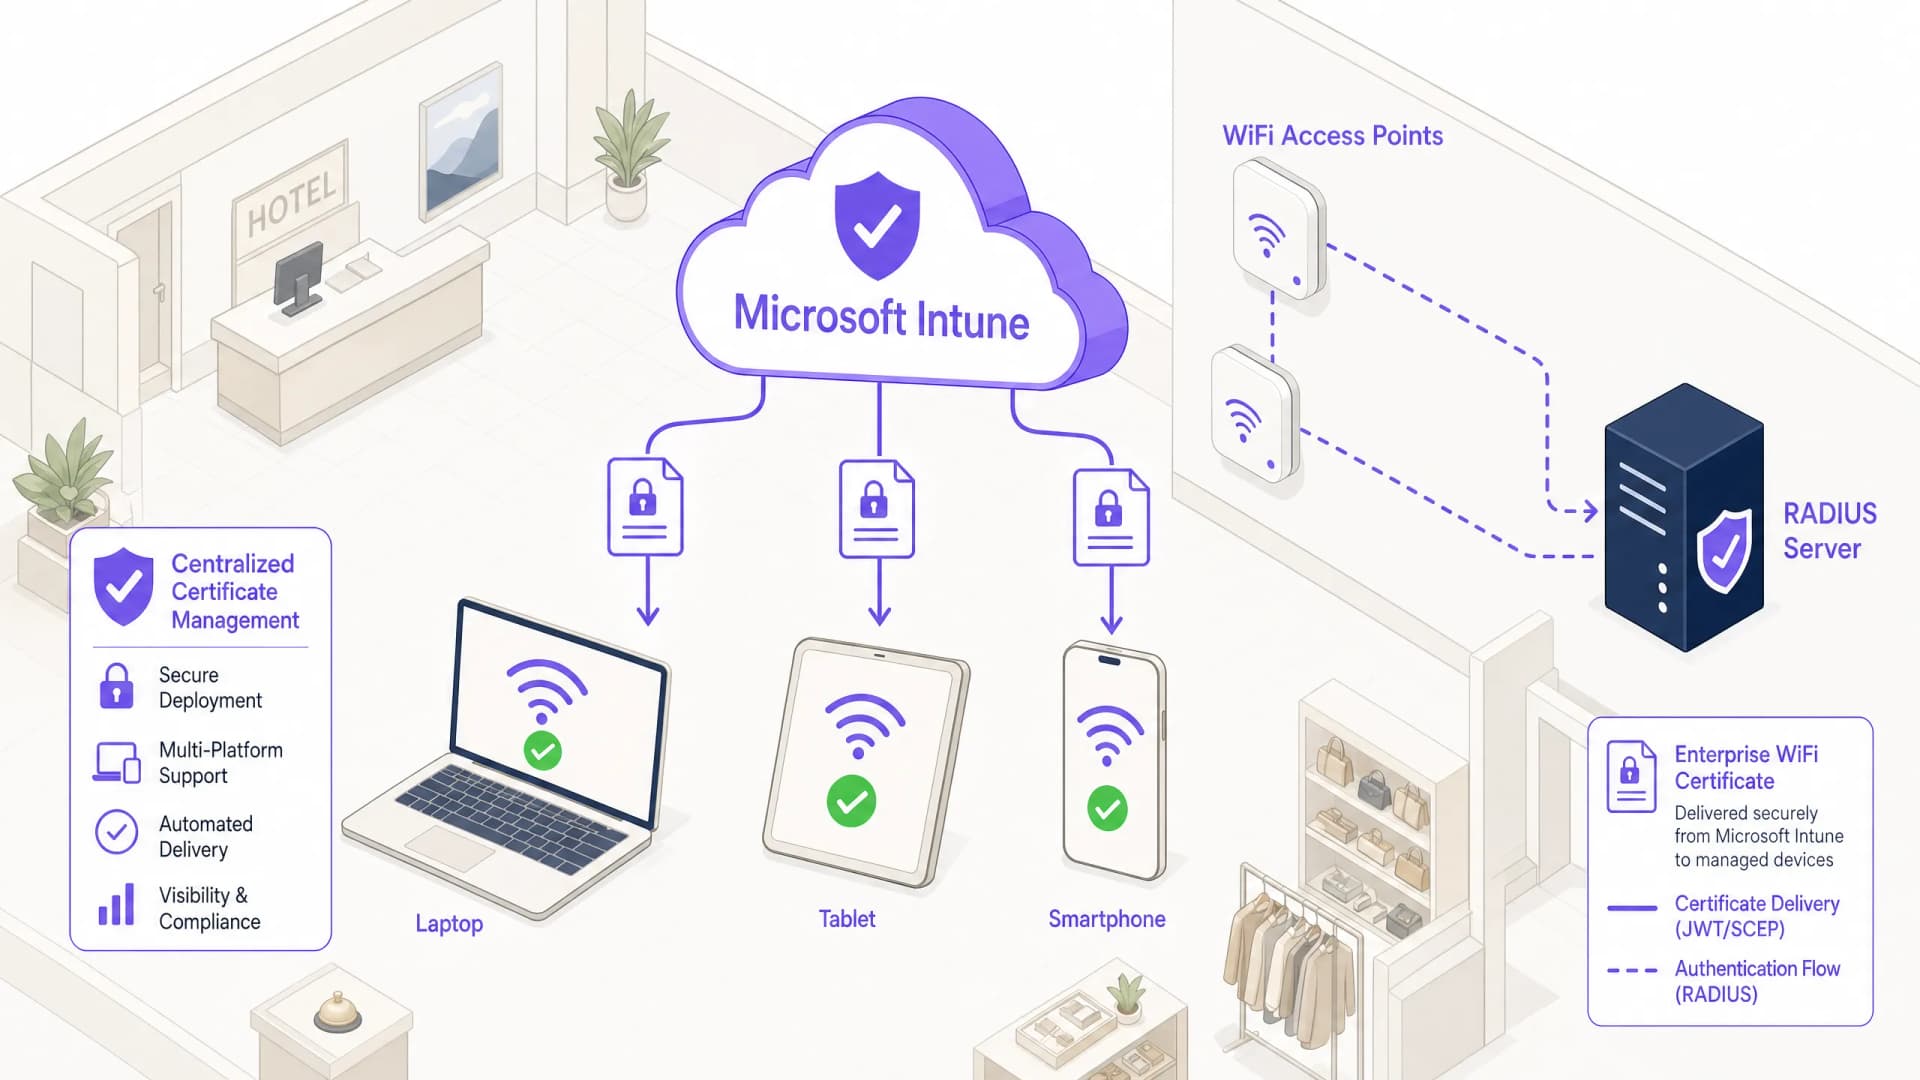
Cómo usar Microsoft Intune para distribuir certificados de WiFi a los dispositivos
Una referencia técnica completa para líderes de TI sobre la implementación de certificados de WiFi 802.1X a través de Microsoft Intune. Cubre la arquitectura SCEP vs PKCS, los pasos de implementación, el mapeo de cumplimiento y los escenarios de despliegue en el mundo real para entornos empresariales.
Cómo configurar Microsoft Entra ID (Azure AD) para la autenticación de WiFi
Esta guía autorizada detalla la arquitectura, los pasos de implementación y el impacto empresarial de integrar Microsoft Entra ID con 802.1X para la autenticación de WiFi empresarial. Proporciona a los arquitectos de red y gerentes de TI estrategias prácticas de implementación, reemplazando las PSK heredadas con un acceso a la red basado en certificados de zero-trust.
Cómo configurar WPA2-Enterprise en plataformas comunes de puntos de acceso (Cisco, Aruba, Ubiquiti)
Esta guía de referencia técnica proporciona a los profesionales de TI sénior y a los arquitectos de red un recorrido definitivo y específico de cada proveedor para implementar WPA2-Enterprise en plataformas Cisco, Aruba y Ubiquiti. Detalla la arquitectura, la integración con RADIUS, los requisitos de cumplimiento y los escenarios de implementación reales en entornos empresariales y recintos.
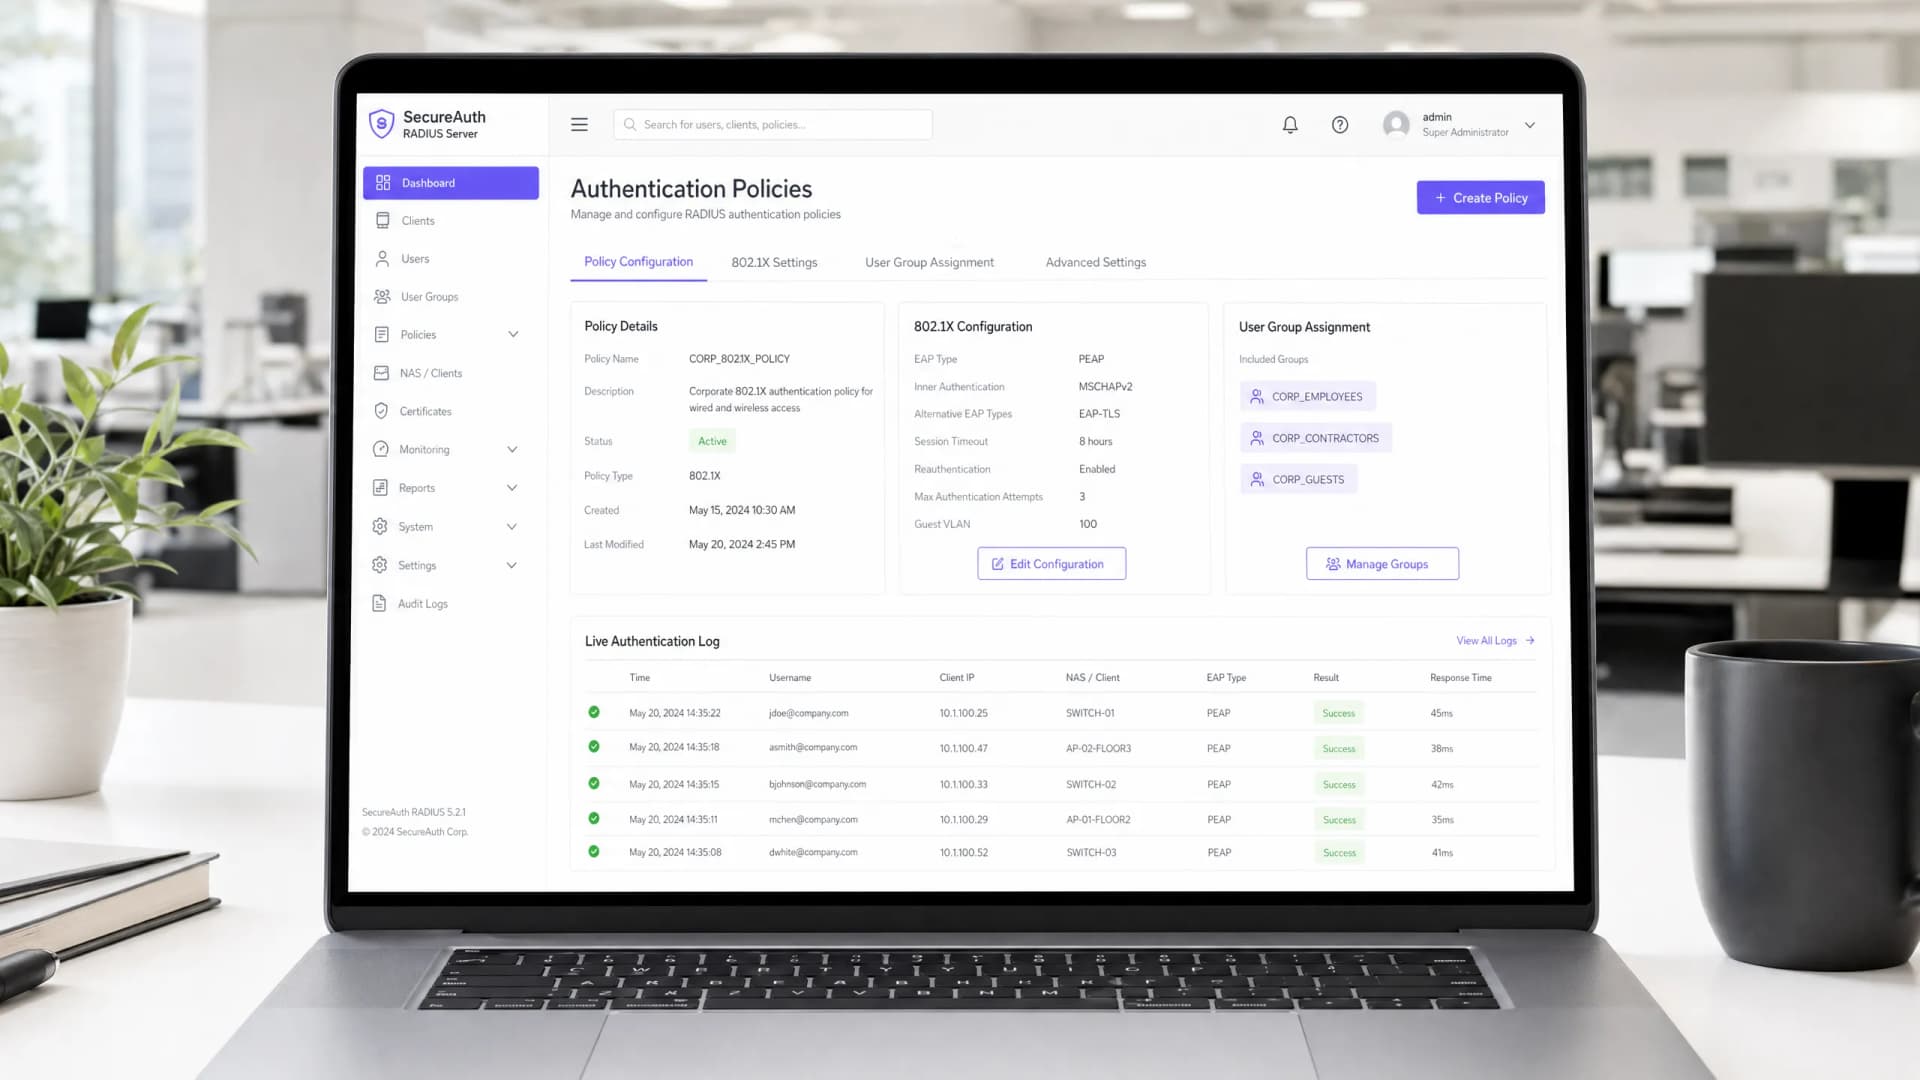
Cómo configurar un servidor RADIUS para la autenticación WiFi: Guía paso a paso de 802.1X
Configure FreeRADIUS, Windows Server NPS y Cloud RADIUS para la autenticación WiFi 802.1X empresarial. Guía paso a paso que cubre secretos compartidos, certificados EAP-TLS, asignación dinámica de VLAN e integración con Microsoft Entra ID.
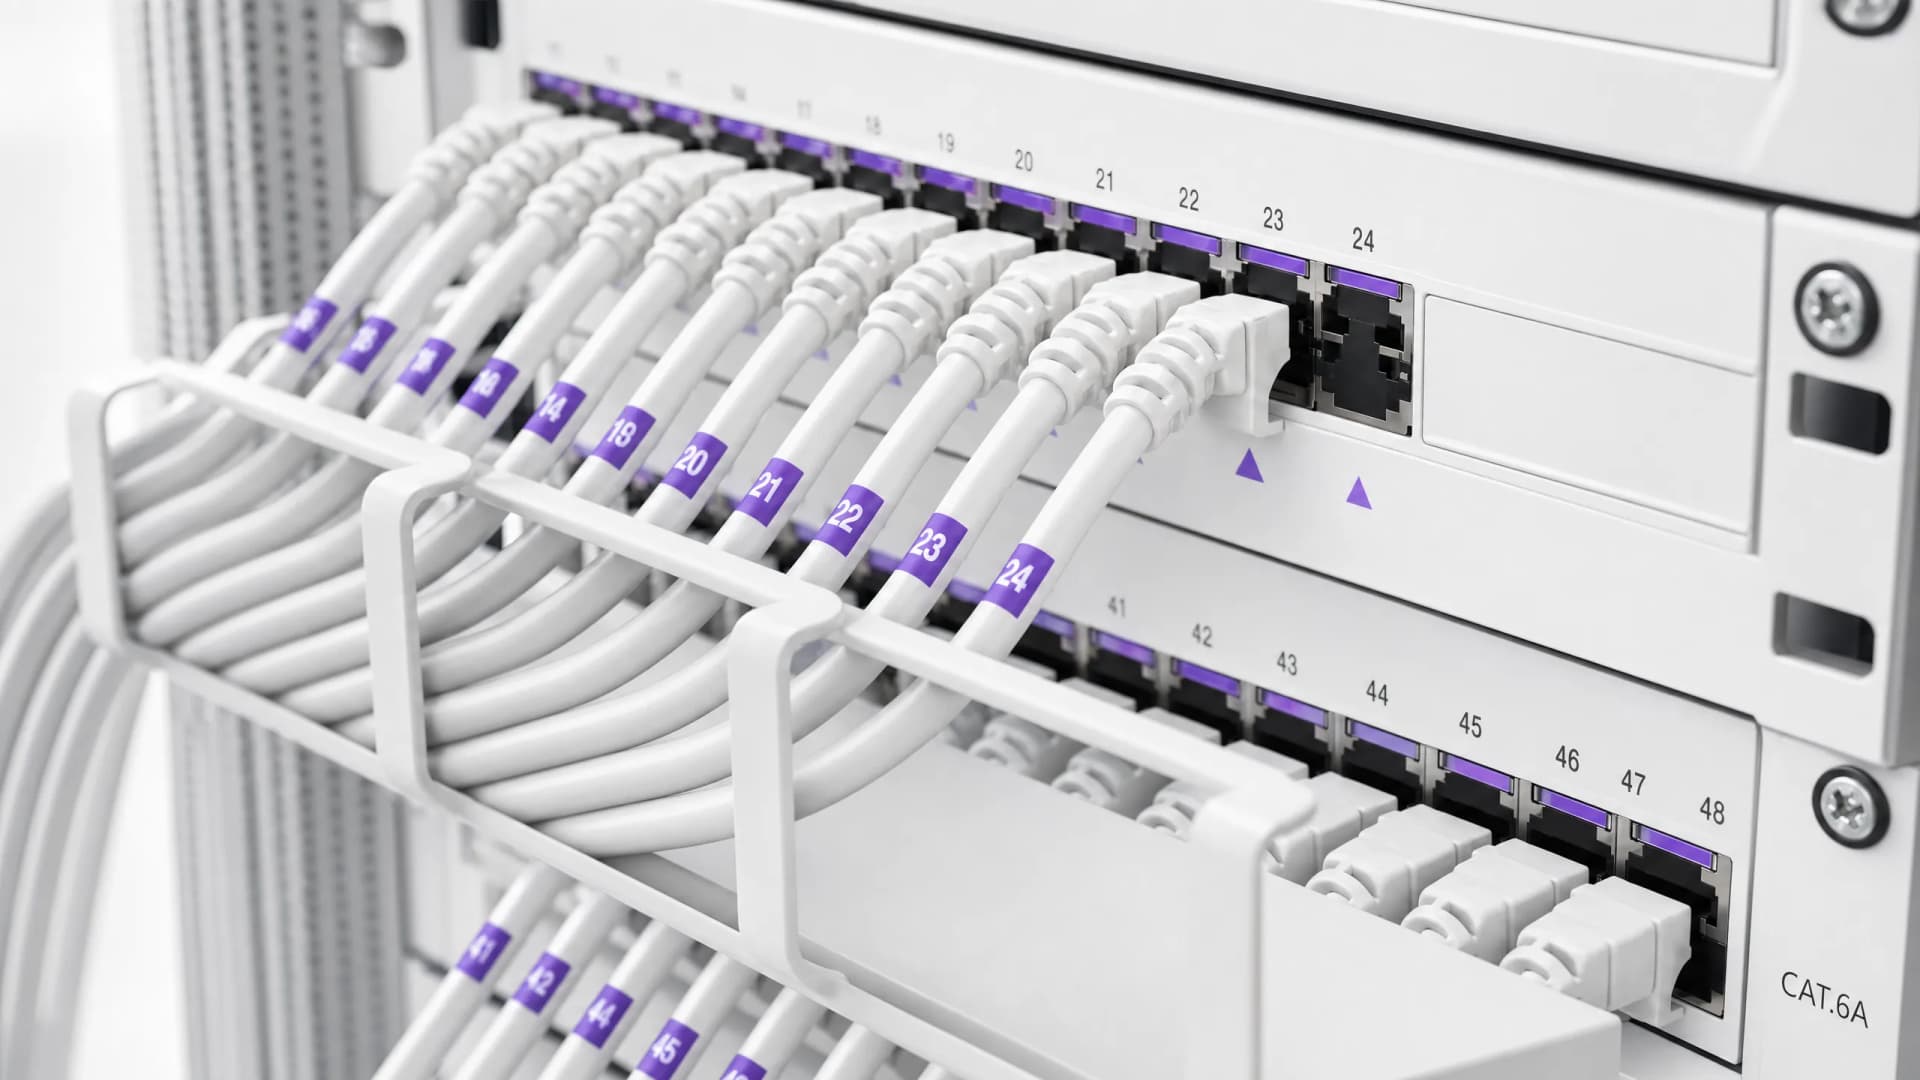
Cómo configurar la autenticación WiFi 802.1X: una guía paso a paso
Esta guía técnica proporciona un recorrido detallado paso a paso para configurar la autenticación WiFi empresarial 802.1X. Abarca la configuración del servidor RADIUS, la implementación de certificados y estrategias prácticas de implementación para líderes de TI en espacios de gran afluencia de personas.
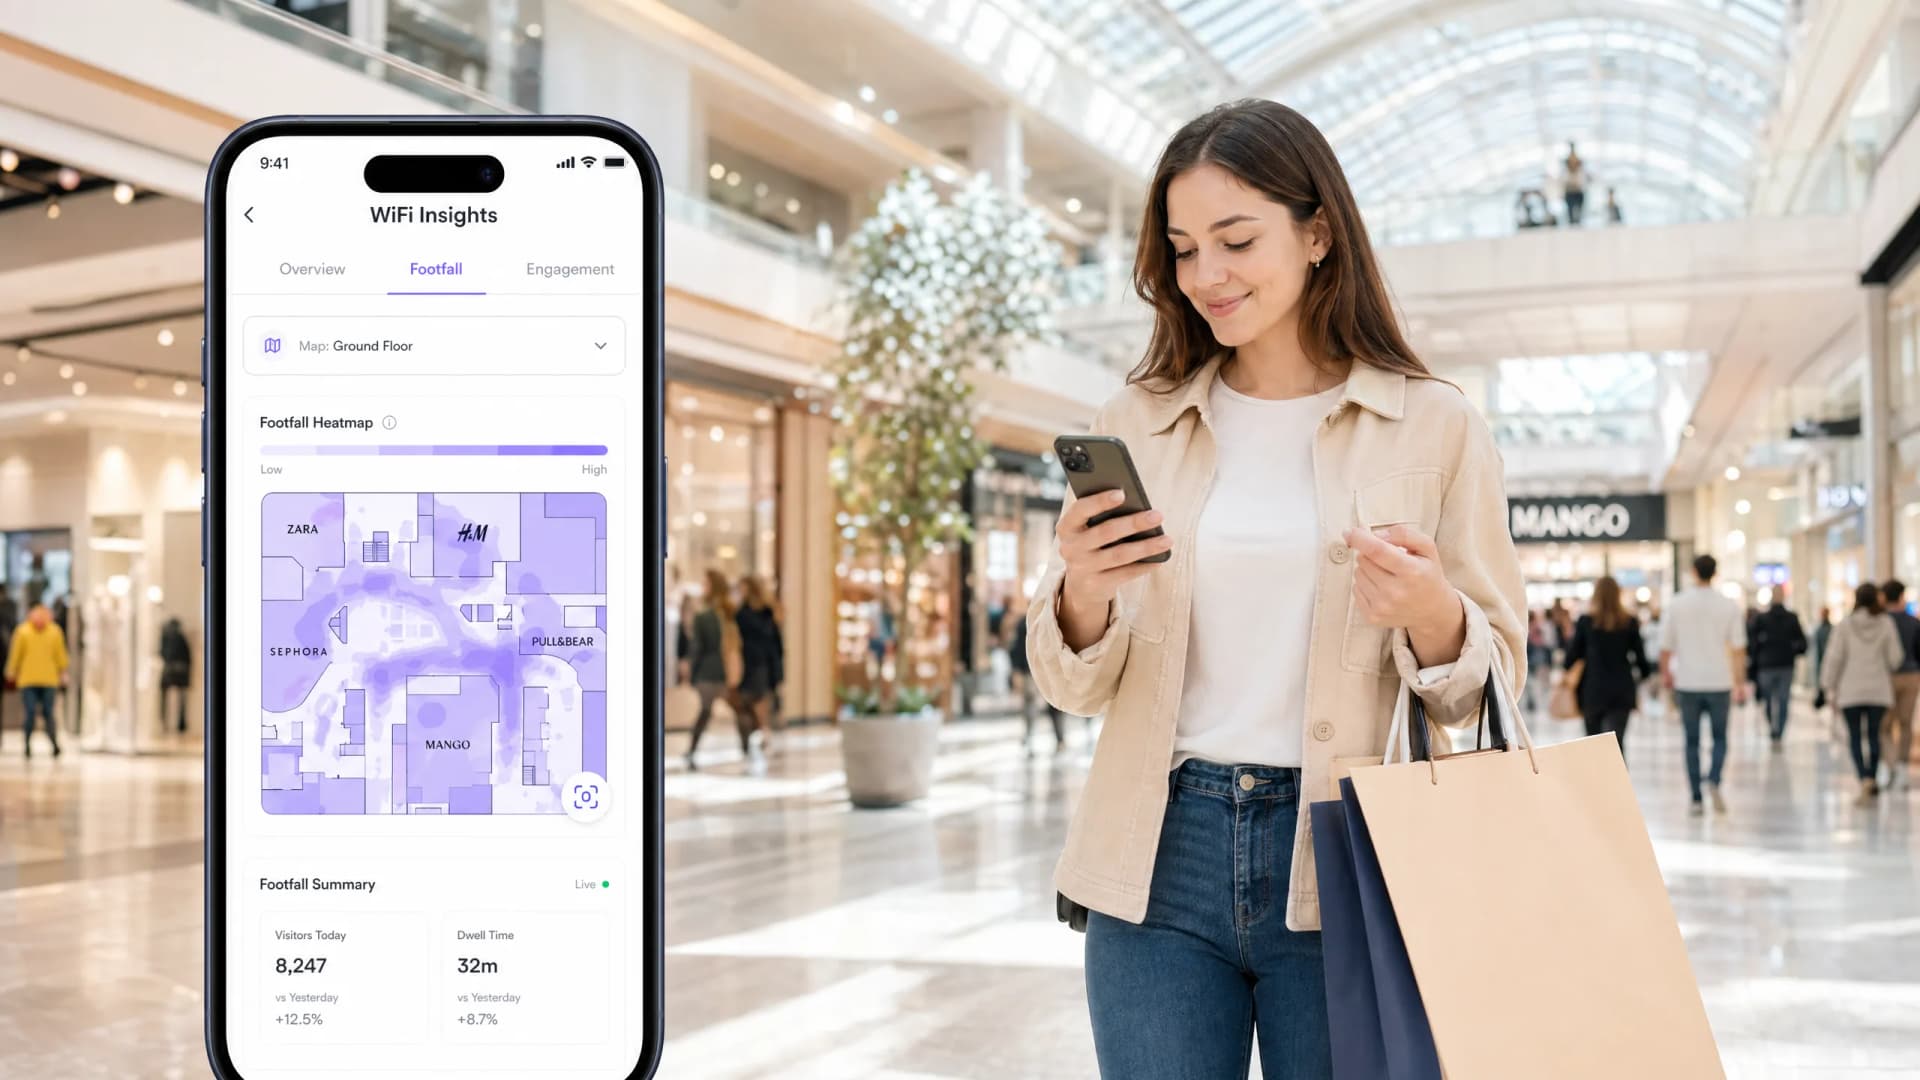
Cómo los centros comerciales utilizan WiFi Analytics para atraer y retener inquilinos
Esta guía de referencia técnica autorizada explica cómo los equipos de TI y los administradores de propiedades de centros comerciales implementan WiFi analytics para capturar datos de afluencia, medir el tiempo de permanencia por zona y construir la base de evidencia empírica necesaria para negociar contratos de arrendamiento, retener marcas premium y atraer nuevos inquilinos. Cubre toda la pila técnica, desde la implementación de puntos de acceso y la captura de datos en la capa MAC hasta los paneles de analítica que cumplen con el GDPR, con ejemplos prácticos concretos y marcos de decisión para profesionales de TI listos para su implementación este trimestre.
WiFi para centros comerciales: Guía para administradores de propiedades
Esta guía proporciona una estrategia técnica y comercial integral para implementar WiFi en todo un centro comercial. Cubre la arquitectura de red de tres capas, el diseño de RF de alta densidad, la captura de datos que cumple con el GDPR y las estrategias de monetización de medios minoristas. Los administradores de propiedades, los equipos de TI y los CTO encontrarán pautas de implementación prácticas junto con un marco de ROI claro para transformar la conectividad de los invitados en un activo de datos propios.
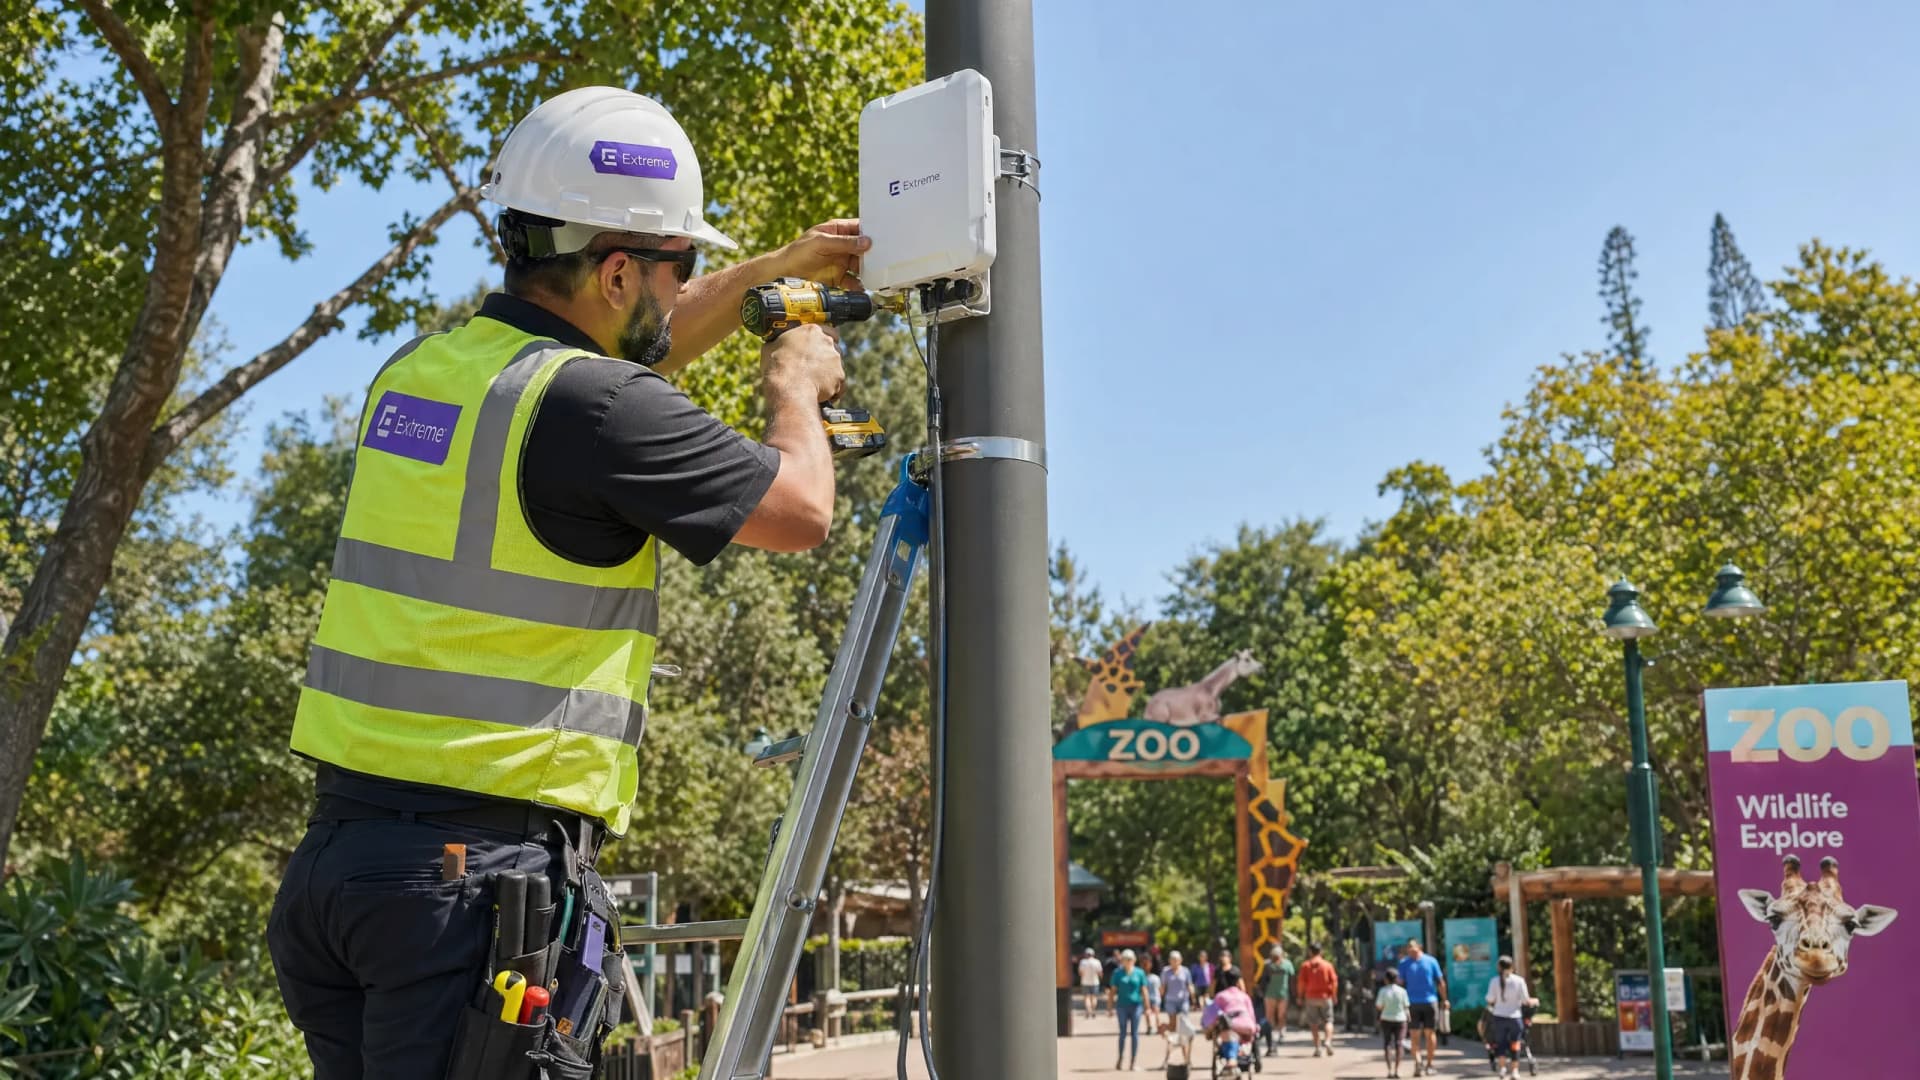
WiFi en zoológicos y parques temáticos: guía de conectividad para espacios de alta afluencia
Esta guía proporciona a los líderes de TI y arquitectos de red un marco integral para implementar WiFi de alto rendimiento en zoológicos y parques temáticos. Abarca la planificación de RF en exteriores, la implementación de Captive Portal, el filtrado de contenido apto para familias y las estrategias para convertir la conectividad en análisis operativos procesables.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
