
Résoudre la latence élevée et le jitter sur le WiFi du personnel
Ce guide de référence technique examine les causes profondes de la latence élevée et du jitter sur les réseaux WiFi d'entreprise destinés au personnel. Il fournit aux architectes réseau et aux directeurs informatiques des stratégies concrètes pour diagnostiquer et résoudre les baisses de performance affectant les applications en temps réel telles que Microsoft Teams et Zoom. Ce guide traite de l'optimisation de l'environnement RF, de la mise en œuvre de la QoS de bout en bout, des mécanismes de roaming et des techniques de gestion des clients. Les exploitants de sites et les équipes informatiques y trouveront des conseils d'implémentation concrets, des études de cas réels et des indicateurs de performance mesurables pour garantir que leur infrastructure sans fil prend en charge une mobilité et une collaboration fluides pour le personnel.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Staff WiFi Latency and Jitter Diagnostic Advisor
Model real-time packet latency, jitter, bufferbloat, and roaming handoff delays across corporate workplaces. Simulate WMM QoS priorities, 802.11r Fast BSS Transitions, and basic rate pruning to meet enterprise SLAs.
High-density open workspace with simultaneous video conferences, executive collaboration, and mobile laptop roaming.
RF & Client Parameters
Projected Real-Time Latency & Quality Metrics
Synthèse opérationnelle
Pour les entreprises disposant de grands espaces - des vastes surfaces de retail aux stades à forte densité en passant par les établissements hôteliers du secteur hospitality - la performance du WiFi pour le personnel est une dépendance opérationnelle critique, et non un simple confort. Lorsque la latence unidirectionnelle dépasse 50 ms ou que la gigue (jitter) franchit le seuil des 20 ms, la performance des plateformes de communication en temps réel, notamment Microsoft Teams et Zoom, se dégrade visiblement : l'audio devient robotique, la vidéo se fige et les appels se coupent. Ce guide fournit aux architectes réseau et aux directeurs IT l'expertise technique et les stratégies exploitables requises pour identifier, diagnostiquer et résoudre les causes profondes d'un WiFi à haute latence sur les WLAN d'entreprise. En traitant les interférences RF, en mettant en œuvre une qualité de service (QoS) de bout en bout et en ajustant les paramètres d'itinérance (roaming) pour s'aligner sur les normes IEEE 802.11r/k/v, les organisations peuvent offrir une expérience sans fil robuste qui garantit une mobilité fluide du personnel. Cet investissement est directement mesurable : moins de tickets d'assistance, un meilleur rendement opérationnel et une infrastructure réseau qui évolue avec l'entreprise.
Analyse technique approfondie
Latence et gigue : les différences clés
La latence correspond au temps nécessaire pour qu'un paquet de données voyage de la source à la destination. La gigue (jitter) est la variation de ce délai entre des paquets consécutifs. Dans le contexte des réseaux 802.11, ces deux métriques sont fortement influencées par la nature half-duplex de la transmission sans fil et par le protocole CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance) - le mécanisme par lequel les appareils se disputent le temps d'antenne.

Les codecs voix et vidéo sont conçus avec des tampons de gigue (jitter buffers) fixes. Lorsque la gigue dépasse la taille du tampon - généralement 20 à 30 ms pour la VoIP d'entreprise - les paquets sont rejetés, produisant cet audio saccadé ou robotique caractéristique qui signale un appel dégradé. À l'inverse, une latence élevée provoque des chevauchements de conversation qui rendent la collaboration en temps réel difficile. La recommandation ITU-T G.114 spécifie un délai unidirectionnel maximal de 150 ms pour une qualité vocale acceptable, les déploiements d'entreprise ciblant 50 ms.
| Métrique | Optimale | Acceptable | Dégradée |
|---|---|---|---|
| Latence unidirectionnelle | < 20 ms | 20-50 ms | > 50 ms |
| Gigue (Jitter) | < 5 ms | 5-20 ms | > 20 ms |
| Perte de paquets | < 0.1% | 0.1-1% | > 1% |
Cause profonde 1 : Environnement RF et interférences cocanal (CCI)
L'interférence cocanal (CCI) est la principale cause RF de l'augmentation de la latence dans les déploiements d'entreprise denses. Lorsque plusieurs points d'accès (AP) fonctionnent sur le même canal, ils partagent le temps d'antenne sous CSMA/CA. Chaque AP doit différer sa transmission jusqu'à ce qu'il détecte qu'un autre AP sur le même canal a terminé sa transmission, ce qui sérialise le trafic et augmente le délai de mise en file d'attente. Dans un point de vente avec 20 AP sur trois canaux 2.4GHz non chevauchants, chaque canal peut être partagé par six ou sept AP - une configuration qui introduira une latence significative sous charge.
La bande 5GHz, avec son plan de canaux plus large (jusqu'à 25 canaux de 20MHz non chevauchants sous 802.11ac/ax dans de nombreuses zones de réglementation), offre une capacité nettement supérieure pour la planification de la réutilisation des canaux. Comprendre l'ensemble du paysage des fréquences est essentiel ; le guide WiFi Frequencies: A Guide to WiFi Frequencies in 2026 fournit une référence complète pour les décisions de planification des fréquences.
L'interférence de canal adjacent (ACI) présente un risque secondaire. L'ACI se produit lorsque les canaux ne sont pas suffisamment séparés, provoquant un chevauchement partiel qui corrompt les trames et impose des retransmissions - chaque retransmission augmentant directement la latence observée.
Cause racine 2 : Débits de données hérités et inefficacité du temps d'antenne
Dans un BSS 802.11 standard, tous les clients associés se voient attribuer des opportunités de transmission. Un client transmettant à 1 Mbps occupe le canal près de 100 fois plus longtemps qu'un client transmettant à 100 Mbps pour envoyer la même charge utile. Cette consommation inégale du temps d'antenne - causée par des appareils hérités ou des clients en limite de couverture - augmente le délai de mise en file d'attente pour tous les autres clients sur l'AP. Désactiver les débits de données inférieurs à 12 Mbps sur la bande 5GHz et inférieurs à 5.5 Mbps sur 2.4GHz oblige les clients à utiliser une modulation plus efficace, réduisant le temps d'antenne par trame et améliorant la latence globale.
Cause racine 3 : Mauvaise configuration de la QoS
Sans qualité de service (QoS), un transfert de fichiers volumineux est traité exactement de la même manière qu'un appel Teams. Le WiFi Multimedia (WMM), qui est l'implémentation de la QoS 802.11e, définit quatre catégories d'accès : Voix (AC_VO), Vidéo (AC_VI), Best Effort (AC_BE), et Background (AC_BK). Chaque catégorie possède des paramètres de fenêtre de collision différents qui déterminent l'agressivité avec laquelle elle rivalise pour obtenir du temps d'antenne. Le trafic voix utilise une fenêtre de collision plus petite et un espace inter-trame d'arbitrage (AIFS) plus court, ce qui lui confère une priorité statistique sur les données volumineuses.
Un détail d'implémentation critique que de nombreux déploiements négligent est la limite de confiance sur l'infrastructure filaire. Le WMM fonctionne au niveau de la Couche 2 au sein du domaine sans fil. Pour maintenir la QoS de bout en bout, les ports de commutateur connectant les AP et les contrôleurs de réseau LAN sans fil doivent être configurés pour faire confiance aux marquages DSCP appliqués par l'infrastructure sans fil. Sans cela, les paquets sont reclassés en Best Effort dès le premier saut filaire, rendant la configuration de la QoS sans fil inefficace au-delà de l'AP.Pour les environnements de santé où la communication clinique via VoWLAN est critique pour la sécurité, cette chaîne de QoS de bout en bout est non négociable.
Cause profonde 4 : Latence d'itinérance et surcharge d'authentification
Dans les environnements avec du personnel mobile, la cause la plus perturbatrice sur le plan opérationnel de la dégradation de la qualité des appels est la latence induite par l'itinérance. Lorsqu'un client effectue une transition entre les AP, le processus comprend : un balayage actif ou passif pour découvrir les AP potentiels, l'authentification et la réassociation. Sous WPA3-Enterprise avec 802.1X, la phase d'authentification nécessite un échange RADIUS complet, ce qui peut prendre de 300 à 800 ms selon les temps de réponse du serveur RADIUS et la topologie du réseau. Ce délai est directement ressenti comme des coupures d'appel.
La norme IEEE 802.11r (Fast BSS Transition) résout ce problème en permettant au client de pré-négocier la clé transitoire par paire (Pairwise Transient Key) avec l'AP cible avant l'itinérance, en utilisant des clés PMK-R1 mises en cache et distribuées par le contrôleur LAN sans fil (WLC). Cela réduit la phase d'authentification à un échange de deux trames, ramenant le temps d'itinérance total à moins de 50 ms. Pour les environnements avec une forte mobilité du personnel - hubs de transport, services hospitaliers, entrepôts - la norme 802.11r n'est pas optionnelle ; c'est une exigence de base.
La norme IEEE 802.11k (Neighbourhood Report) fournit aux clients un rapport de voisinage, éliminant ainsi le besoin de balayer tous les canaux possibles pour découvrir les AP potentiels. La norme IEEE 802.11v (BSS Transition Management) permet au réseau de suggérer activement de meilleurs AP aux clients, résolvant ainsi le problème des clients dits "collants". Pour une analyse complète des architectures d'itinérance, consultez Résoudre les problèmes d'itinérance dans les réseaux WLAN d'entreprise.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
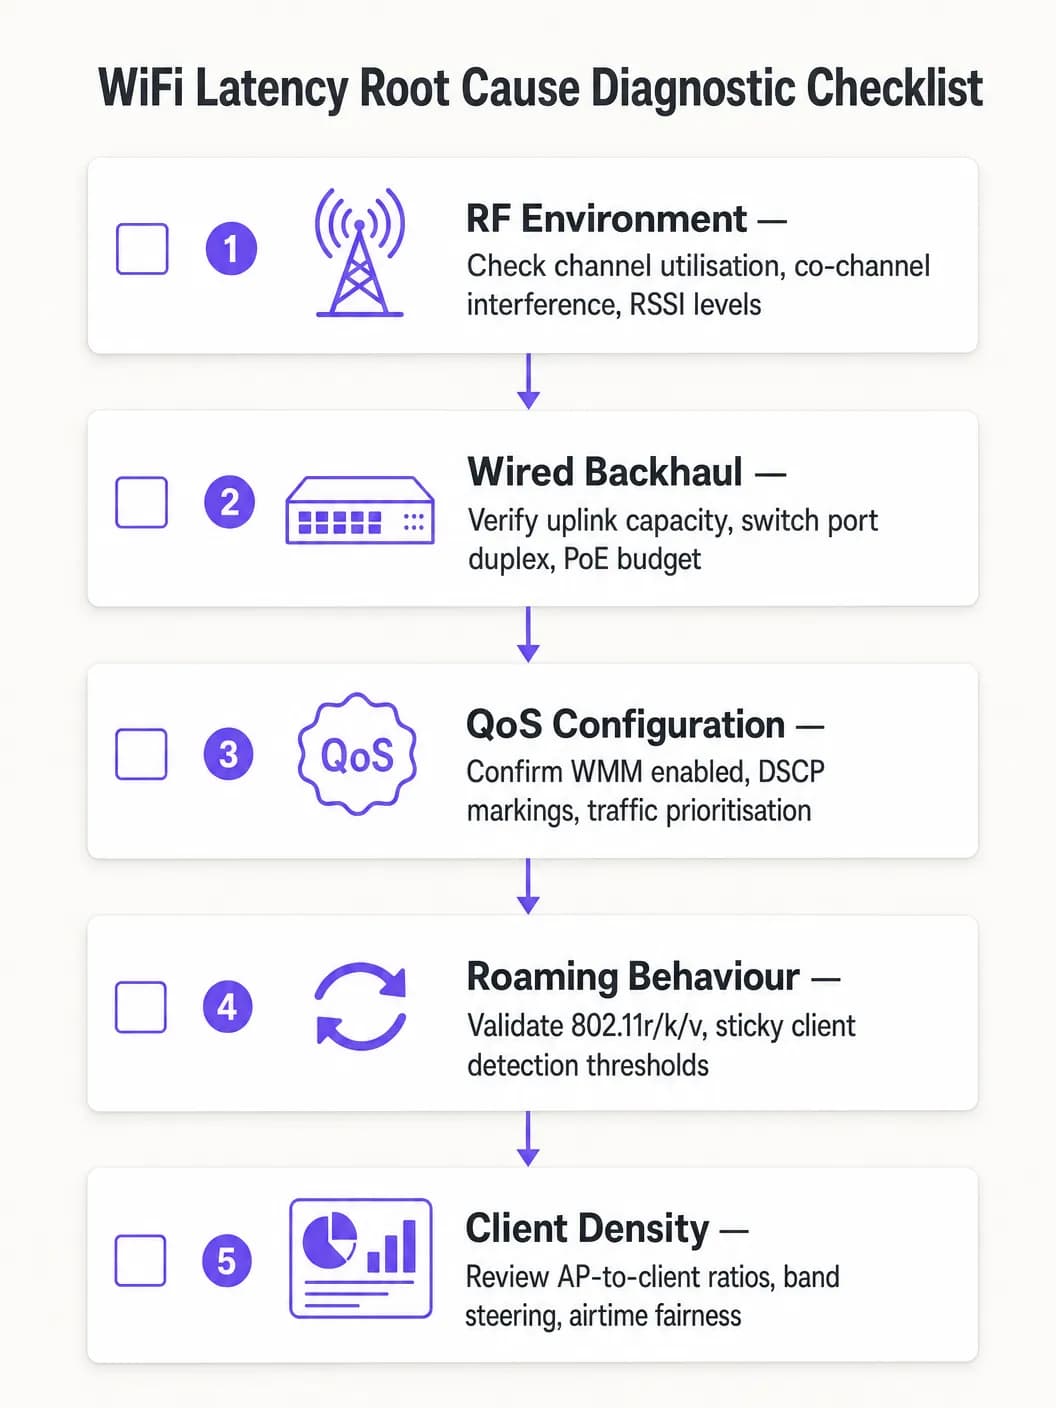
Étape 1 : Audit RF et planification des canaux
Commencez par une étude de site sans fil complète en utilisant un analyseur de spectre pour identifier les sources d'interférences, y compris les sources non WiFi telles que le Bluetooth, les téléphones DECT et les fours à micro-ondes. Documentez l'emplacement des AP, les niveaux de puissance de transmission et les affectations de canaux. Identifiez les AP ayant une utilisation constante des canaux supérieure à 50 % - ce sont vos principaux points chauds de latence. Réduisez la puissance de transmission des AP au niveau minimum requis pour maintenir une couverture adéquate (RSSI de -67 dBm en bordure de cellule pour les applications vocales). Cela réduit l'empreinte CCI de chaque AP, permettant une réutilisation plus dense des canaux. Activez la gestion RF automatique sur le WLC, mais configurez des restrictions horaires pour empêcher les changements de canaux pendant les heures de bureau, ce qui peut provoquer de brèves interruptions de connectivité.
Étape 2 : Optimisation du débit de données
Sur la bande 5 GHz, désactivez tous les débits obligatoires et pris en charge inférieurs à 12 Mbps. Sur la bande 2.4 GHz, désactivez les débits inférieurs à 5,5 Mbps. Cela oblige les clients à s'associer à des débits plus élevés, réduisant ainsi la consommation de temps d'antenne par trame. Activez l'Airtime Fairness pour empêcher un seul client de monopoliser le canal.
Étape 3 : Implémentation de la QoS de bout en bout
Activez le WMM sur tous les SSID d'entreprise. Configurez le mappage DSCP-vers-WMM : DSCP EF (46) vers AC_VO, DSCP AF41 (34) vers AC_VI. Sur l'infrastructure filaire, configurez les ports de commutateur connectant les points d'accès et les contrôleurs de réseau local sans fil (WLC) avec mls qos trust dscp (syntaxe Cisco iOS) ou équivalent. Vérifiez la chaîne QoS à l'aide de captures de paquets sur le routeur WAN pour confirmer que le trafic voix arrive avec les marquages DSCP corrects.
Utilisez le Guest WiFi pour identifier les applications gourmandes en bande passante qui consomment un temps d'antenne disproportionné, et appliquez des politiques de limitation de débit ou de modelage du trafic pour protéger le trafic voix et vidéo.
Étape 4 : Optimisation du roaming
Activez le 802.11r, le 802.11k et le 802.11v sur le SSID du personnel. Notez que certains clients existants peuvent ne pas prendre en charge ces normes ; effectuez des tests approfondis avant le déploiement. Pour résoudre les problèmes de clients persistants ("sticky clients"), configurez le WLC pour déconnecter les clients dont le RSSI est inférieur à -75 dBm. Définissez le seuil RSSI minimal pour l'association à -80 dBm afin d'empêcher les clients de se connecter à des points d'accès éloignés.
Bonnes pratiques
Sécurité et performance : Déployez le WPA3-Enterprise avec 802.1X pour le SSID du personnel. Bien que le 802.1X introduise une charge d'authentification initiale, le 802.11r élimine celle-ci lors du roaming. Assurez-vous que les serveurs RADIUS sont déployés avec une redondance et des temps de réponse inférieurs à 100 ms. La conformité avec le GDPR et la norme PCI-DSS exige que le trafic du personnel et du Guest WiFi soit logiquement séparé à l'aide de VLAN et de SSID distincts.
Segmentation du réseau : Maintenez une séparation stricte entre les réseaux du personnel et des invités. Le trafic invité doit être isolé sur un SSID dédié avec authentification par Captive Portal, garantissant ainsi que les appareils invités n'impactent pas les performances du réseau du personnel. Cela est particulièrement pertinent pour le secteur Hospitality où la densité de connexion au WiFi invité peut être extrêmement élevée.
Surveillance et référencement : Établissez des mesures de référence pour la latence et la gigue pendant les heures creuses. Configurez des alertes SNMP ou de la télémétrie en continu pour être averti lorsque l'utilisation des canaux dépasse 50 % ou lorsque le RSSI du client descend en dessous de -70 dBm. Une surveillance proactive évite les dépannages réactifs.
Pour une stratégie globale de connectivité sur le lieu de travail, l'article Office WiFi: Optimize Your Modern Office WiFi Network fournit des conseils complémentaires sur la conception des réseaux WLAN d'entreprise.
Dépannage et atténuation des risques
Suivez une approche de diagnostic structurée pour éviter de vous tromper sur la cause profonde :
- Isolez le domaine : Effectuez un test ping vers la passerelle par défaut locale depuis un client affecté. Si la latence est faible, le réseau sans fil fonctionne correctement et le problème se situe au niveau du domaine filaire ou du réseau WAN. Si la latence est élevée, procédez aux diagnostics sans fil.2. Examiner l'utilisation des canaux : Une utilisation élevée (>50 %) indique une interférence cocanal (CCI) ou des contraintes de capacité. Une faible utilisation associée à une latence élevée indique des problèmes de QoS ou de roaming.
- Examiner l'association des clients : Identifiez les clients associés à de faibles débits de données ou avec un RSSI faible. Ceux-ci sont probablement à l'origine d'une inefficacité du temps d'antenne ou d'une mauvaise couverture.
- Valider la QoS de bout en bout : Capturez les paquets au niveau de l'interface WAN et vérifiez les marquages DSCP sur le trafic voix.
- Tester le roaming : Utilisez un outil de diagnostic WiFi pour mesurer les temps de transition du roaming. Tout résultat supérieur à 100 ms indique que le 802.11r ne fonctionne pas correctement.
Modes de défaillance courants :
| Symptôme | Cause potentielle | Résolution |
|---|---|---|
| Pics de latence pendant les heures de pointe | CCI / Utilisation élevée des canaux | Réduire la puissance des points d'accès, migrer vers la bande 5GHz |
| Micro-coupures audio lors des déplacements | Roaming lent / Absence de 802.11r | Activer le 802.11r, ajuster les seuils RSSI |
| Latence élevée constante, faible utilisation | Limite de confiance QoS manquante | Configurer la confiance DSCP sur les ports du switch |
| Perte de paquets intermittente | Interférence de canal adjacent (ACI) / Chevauchement de canaux | Rectifier le plan de canaux, augmenter la séparation des canaux |
ROI et impact commercial
L'analyse de rentabilité de l'optimisation de la latence WiFi est simple. Dans un entrepôt ou une opération logistique, réduire la latence des scanners de 150 ms à moins de 20 ms peut augmenter le débit de préparation et d'emballage de 10 à 15 %, ce qui a un impact direct sur les coûts d'exploitation. Dans un environnement d'entreprise, l'élimination des appels Teams interrompus réduit les tickets d'assistance informatique - dont la résolution coûte généralement entre 25 £ et 50 £ par ticket - et améliore la productivité des cadres et des employés.
Pour les organisations de Santé déployant le VoWLAN pour les communications cliniques, la valeur de la réduction des risques est encore plus élevée : une communication non fiable dans un cadre clinique crée des implications pour la sécurité des patients face auxquelles le coût de l'optimisation du réseau est négligeable.
Mesurez le succès sur la base de ces KPI : latence unidirectionnelle moyenne pour le trafic voix, mesures du gigue (jitter), temps de transition du roaming, pourcentage d'utilisation des canaux et nombre de tickets d'assistance liés aux performances du WiFi. Établissez des lignes de référence avant et après optimisation pour mesurer l'amélioration et bâtir l'analyse de rentabilité pour des investissements continus.
Définitions clés
Latence
Le délai de transmission unidirectionnel d'un paquet de données d'une source vers une destination, mesuré en millisecondes.
Une latence élevée entraîne un retard de conversation lors des appels vocaux et des vidéoconférences. La norme ITU-T G.114 spécifie une latence unidirectionnelle maximale acceptable de 150 ms, avec 50 ms comme cible d'entreprise.
Gigue
La variation statistique du temps d'arrivée des paquets, représentant l'inconstance de la latence à travers un flux de paquets.
Une gigue élevée produit un son haché ou robotique car la file d'attente de gigue de l'application réceptrice est saturée et les paquets sont rejetés. Visez une gigue inférieure à 20 ms pour les applications vocales d'entreprise.
CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance)
Le protocole d'accès au support utilisé dans les réseaux WiFi 802.11, où les appareils écoutent l'activité du canal avant d'émettre et se mettent en attente de manière aléatoire si le canal est occupé.
La nature half-duplex du protocole CSMA/CA signifie qu'un seul appareil peut émettre à la fois sur un canal donné. Dans les environnements denses, ce mécanisme de contention est la principale source de latence variable.
Interférence de canal adjacent (CCI)
Interférence causée lorsque plusieurs points d'accès ou clients émettent sur le même canal de fréquence à portée les uns des autres.
L'interférence de canal adjacent (CCI) oblige les APs à différer la transmission, ce qui augmente le délai de mise en file d'attente. C'est la cause RF principale de latence élevée dans les déploiements d'entreprise denses, et elle est atténuée par une planification minutieuse des canaux et une gestion de la puissance.
WMM (WiFi Multimedia)
L'implémentation de la QoS 802.11e pour les réseaux sans fil, définissant quatre catégories d'accès (Voix, Vidéo, Best Effort, Background) avec des paramètres de contention différenciés.
Le WMM est le mécanisme qui donne au trafic voix et vidéo une priorité statistique sur les données en masse sur le support sans fil. Il doit être activé sur tous les SSIDs acheminant du trafic en temps réel.
802.11r (Fast BSS Transition)
Une norme IEEE qui permet à un client de pré-négocier des identifiants de sécurité avec un AP cible avant de basculer, éliminant ainsi le besoin d'une ré-authentification RADIUS complète pendant le transfert.
Sans le protocole 802.11r, l'itinérance sous WPA2/WPA3-Enterprise peut prendre de 300 à 800 ms, provoquant des coupures d'appel audibles. Avec le protocole 802.11r, l'itinérance s'effectue en moins de 50 ms.
Client persistant
Un appareil sans fil qui reste associé à un AP avec un signal dégradé, même lorsqu'un AP plus proche offrant un signal plus fort est disponible.
Les clients persistants subissent une latence élevée en raison d'une mauvaise qualité de signal et consomment un temps d'antenne disproportionné à de faibles débits de données. L'application d'un seuil RSSI côté WLC est nécessaire pour forcer ces clients à basculer.
Équité du temps d'antenne (Airtime Fairness)
Un mécanisme de planification sans fil qui alloue un temps de transmission égal à tous les clients associés, plutôt qu'un nombre égal d'opportunités de transmission.
Sans équité du temps d'antenne, un seul client lent peut monopoliser le canal, augmentant la latence pour tous les autres clients connectés à l'AP. L'activation de l'équité du temps d'antenne protège les clients à haut débit de l'impact des appareils anciens ou éloignés.
DSCP (Differentiated Services Code Point)
Un champ de 6 bits dans l'en-tête IP utilisé pour classifier et prioriser le trafic réseau à des fins de QoS.
Le DSCP EF (46) est utilisé pour le trafic vocal ; le DSCP AF41 (34) pour la vidéo. Ces marquages doivent être approuvés par les commutateurs filaires pour maintenir la QoS de bout en bout, du client sans fil jusqu'au WAN.
Exemples concrets
Un centre de conférences de 1 200 délégués signale que le personnel utilisant des appareils mobiles subit des coupures d'appels Zoom lors de ses déplacements entre les halls d'exposition. La force du signal est constamment supérieure à -65 dBm dans l'ensemble du site, et le contrôleur sans fil n'affiche aucune erreur apparente. Le problème est intermittent et correspond aux déplacements du personnel.
Une capture de paquets sans fil pendant un événement de roaming a révélé que les clients mettaient entre 480 et 650 ms pour finaliser le processus de roaming en raison d'une ré-authentification 802.1X complète avec le serveur RADIUS à chaque transition d'AP. Le serveur RADIUS était situé hors site, ce qui ajoutait environ 80 ms de latence WAN aller-retour à chaque échange d'authentification.
La résolution a comporté trois étapes : premièrement, activer le protocole 802.11r (Fast BSS Transition) sur le SSID du personnel afin d'éliminer la ré-authentification RADIUS complète pendant les phases de roaming. Deuxièmement, déployer un proxy ou un cache RADIUS local pour réduire la latence d'authentification lors des associations initiales. Troisièmement, activer le protocole 802.11k pour fournir aux clients des rapports de voisinage, réduisant ainsi la phase de balayage de plus de 200 ms à moins de 30 ms. Les temps de roaming mesurés après l'implémentation étaient de 35 à 45 ms, éliminant ainsi toutes les coupures d'appels lors des déplacements du personnel.
Une chaîne de vente au détail nationale comptant 85 magasins signale que les scanners de gestion des stocks situés dans l'entrepôt subissent une latence importante (150 à 200 ms) pendant les heures de pointe, malgré une mise à niveau récente du matériel AP. La force du signal est excellente et le tableau de bord du WLC n'affiche aucune alerte. Le problème est particulièrement marqué entre 10h et 14h.
L'analyse du tableau de bord RF du WLC a révélé que l'utilisation des canaux sur la bande 2.4GHz dépassait 75 % pendant les heures de pointe. Le magasin disposait de 18 AP déployés, fonctionnant tous sur la bande 2.4GHz sur les canaux 1, 6 et 11 - ce qui signifie que six AP par canal se disputaient le temps d'antenne. De plus, les scanners étaient des appareils historiques 802.11n fonctionnant à des débits de données faibles, parfois de seulement 6 Mbps.
Le plan correctif : migrer le SSID des scanners exclusivement vers la bande 5GHz, en tirant parti d'un plan de canaux plus large pour réduire la congestion co-canal. Désactiver les débits de données inférieurs à 12 Mbps sur le SSID 5GHz. Activer le WMM et configurer le trafic des scanners (UDP, port 9100) pour qu'il soit marqué avec la classe DSCP AF41 (classe Vidéo) au niveau du WLC. Configurer les ports des commutateurs pour faire confiance aux marquages DSCP. La latence mesurée après l'implémentation était de 8 à 12 ms pendant les heures de pointe.
Questions d'entraînement
Q1. Vous êtes l'architecte réseau d'un hôpital de 450 lits déployant des combinés VoWLAN pour le personnel clinique sur trois étages. Lors de la phase de test d'acceptation utilisateur (UAT), les infirmières signalent que les appels coupent pendant environ une demi-seconde lors des déplacements entre les services. La force du signal dans tout le bâtiment est constamment de -62 à -68 dBm. Le WLC n'affiche aucune erreur et l'utilisation du canal est inférieure à 35 %. Quelle est la cause racine la plus probable et quelle est votre résolution recommandée ?
Conseil : Considérez ce qui se passe au niveau de la couche réseau lorsqu'un client passe d'un AP à un autre sous authentification WPA2-Enterprise. La force du signal et l'utilisation du canal sont toutes deux excellentes, le problème n'est donc pas lié à la RF.
Voir la réponse type
La cause racine est la latence d'itinérance provoquée par une ré-authentification 802.1X complète à chaque transition de point d'accès. Avec un RSSI sain et une faible utilisation des canaux, l'environnement RF n'est pas en cause. La coupure d'une demi-seconde est caractéristique d'un échange d'authentification RADIUS se produisant pendant l'itinérance. La résolution recommandée consiste à activer la norme IEEE 802.11r (Fast BSS Transition) sur l'SSID VoWLAN, qui pré-négocie la clé PMK-R1 avec le point d'accès cible avant que l'itinérance ne se produise, réduisant ainsi le temps de transition à moins de 50 ms. De plus, activez la norme 802.11k pour fournir aux clients des rapports de voisinage et réduire le temps de balayage, et vérifiez que le temps de réponse du serveur RADIUS est inférieur à 100 ms. Testez tous les modèles de terminaux pour valider leur compatibilité avec la norme 802.11r avant un déploiement complet.
Q2. Un grand centre de distribution logistique dispose de 40 points d'accès déployés sur une surface d'entrepôt de 20 000 pieds carrés, fonctionnant tous sur la bande 2,4 GHz en utilisant les canaux 1, 6 et 11. Les lecteurs de codes-barres utilisés par les opérateurs de l'entrepôt subissent une latence de 120 à 180 ms pendant les heures de pointe, ce qui entraîne des expirations de délai du système de gestion des stocks. La force du signal est excellente partout. Quel est le principal problème d'architecture et quelle est la stratégie de remédiation ?
Conseil : Calculez combien de points d'accès partagent chaque canal. Prenez en compte la limitation fondamentale de la bande 2,4 GHz en termes de disponibilité de canaux sans chevauchement.
Voir la réponse type
Le problème principal est une grave interférence co-canal (CCI). Avec 40 points d'accès partageant seulement trois canaux sans chevauchement, environ 13 à 14 points d'accès se disputent le temps d'antenne sur chaque canal. Sous CSMA/CA, cela crée une contention extrême et des délais de mise en file d'attente, produisant la latence observée de 120 à 180 ms. La stratégie de remédiation est la suivante : (1) Migrer l'SSID des lecteurs exclusivement vers la bande 5 GHz, qui fournit jusqu'à 25 canaux de 20 MHz sans chevauchement dans la plupart des domaines réglementaires, réduisant ainsi considérablement la densité de points d'accès par canal. (2) Désactiver les débits de données inférieurs à 12 Mbps pour réduire la consommation de temps d'antenne par trame. (3) Activer WMM et marquer le trafic UDP des lecteurs avec DSCP AF41 pour le protéger du trafic de données global. (4) Configurer les ports de commutateur pour faire confiance aux marquages DSCP. (5) Réduire la puissance de transmission des points d'accès pour minimiser l'empreinte de l'interférence co-canal de chaque point d'accès.
Q3. Votre équipe réseau a implémenté WMM sur tous les SSID d'entreprise et configuré des marquages DSCP EF pour le trafic vocal Teams au niveau du contrôleur sans fil. Cependant, une capture de paquets effectuée sur le pare-feu WAN montre que le trafic vocal Teams arrive avec un DSCP 0 (Best Effort). Les tickets d'assistance concernant la qualité des appels n'ont pas diminué. Qu'est-ce qui a été oublié et comment résoudre ce problème ?
Conseil : La QoS n'est efficace que si elle est maintenue de bout en bout. Réfléchissez à ce qu'il advient des marquages DSCP lorsque les paquets traversent l'infrastructure réseau filaire entre le point d'accès et le pare-feu WAN.
Voir la réponse type
L'infrastructure réseau filaire n'est pas configurée pour faire confiance aux marquages DSCP appliqués par le contrôleur sans fil. Lorsque les paquets quittent le point d'accès et traversent les commutateurs de la couche d'accès, les ports de commutateur remarquent tout le trafic en DSCP 0 (Best Effort) car ils ne sont pas configurés pour faire confiance aux valeurs DSCP entrantes. La solution consiste à configurer tous les ports de commutateur connectés aux points d'accès et au contrôleur sans fil pour faire confiance au DSCP (par exemple, "mls qos trust dscp" sous Cisco iOS, ou l'équivalent sur d'autres plateformes de fournisseurs). De plus, vérifiez que les commutateurs des couches de distribution et de cœur de réseau sont configurés pour respecter les marquages DSCP dans leurs politiques de QoS. Après avoir implémenté la configuration de la limite de confiance, effectuez une nouvelle capture sur le pare-feu WAN pour confirmer que le trafic vocal Teams arrive désormais avec le DSCP EF (46).
Questions fréquentes
Quelles sont les causes d'une latence et d'une gigue élevées sur le WiFi du personnel par rapport aux réseaux d'invités ?
Les réseaux WiFi du personnel acheminent un trafic bidirectionnel en temps réel continu, comme Microsoft Teams, Zoom, les combinés cliniques VoWLAN et les scanners ERP cloud. Contrairement à la navigation des invités, ces applications ne tolèrent pas la mise en mémoire tampon des paquets. Les principales causes des pics de latence du personnel sont la saturation du temps d'antenne par de faibles débits de données de base (1-5,5 Mbps), le bufferbloat dans les files d'attente de transmission des points d'accès, les ports de commutateur non sécurisés qui suppriment les marquages QoS DSCP et les délais d'itinérance lors de la réauthentification 802.1X.
Comment l'absence de confiance QoS DSCP et WMM provoque-t-elle du bufferbloat sur les AP d'entreprise ?
Lorsque les frontières de confiance de la qualité de service (QoS) sont mal configurées entre les points d'accès et les commutateurs PoE, le commutateur réécrit les en-têtes DSCP de couche 3 à 0 (Best Effort). Sans confiance DSCP (mls qos trust dscp), l'AP ne peut pas classer les paquets vocaux dans la file d'attente WMM Voice hautement prioritaire (AC_VO). Les paquets audio en temps réel sont placés dans la file d'attente Best Effort (AC_BE) derrière les téléchargements de fichiers TCP volumineux et les mises à jour du système d'exploitation, créant des délais d'attente et des pics de latence variables appelés bufferbloat.
Pourquoi la transition BSS rapide 802.11r élimine-t-elle les coupures audio VoIP lors de l'itinérance ?
L'itinérance standard WPA3-Enterprise 802.1X exige qu'un appareil mobile exécute une négociation EAP complète avec le serveur RADIUS à chaque fois qu'il s'associe à un nouveau point d'accès, ce qui prend entre 300 ms et 800 ms. La transition BSS rapide IEEE 802.11r (FT) permet au client de prénégocier la clé transitoire par paire (PTK) en utilisant les clés PMK-R1 mises en cache et distribuées par le contrôleur sans fil. Cela réduit l'échange d'itinérance à seulement deux trames, abaissant la latence de transition à moins de 50 ms et évitant ainsi les coupures d'appels vocaux.
Comment la suppression des anciens débits de données de base réduit-elle l'encombrement du temps d'antenne des canaux ?
Les points d'accès transmettent les trames de gestion (beacons, réponses aux requêtes de sonde) et le trafic multicast au débit de données de base obligatoire le plus bas. Lorsque les anciens débits comme 1 Mbps, 2 Mbps et 5,5 Mbps restent activés, chaque beacon consomme jusqu'à 10 fois plus de temps d'antenne radio qu'à 12 Mbps ou 24 Mbps. Désactiver les débits inférieurs à 12 Mbps sur la bande 5GHz force les clients à communiquer plus rapidement, libère jusqu'à 30 % de la capacité de canal disponible et réduit le chevauchement effectif des cellules pour encourager un roaming plus rapide.
Quels seuils RSSI d'AP doivent être configurés pour éviter la latence liée aux clients collants ?
Les clients dits « collants » (sticky clients) restent connectés à un point d'accès éloigné avec un signal faible (par exemple -82 dBm) même lorsqu'ils se trouvent directement sous un AP plus proche. Ces appareils rétrogradent vers des schémas de modulation et de codage (MCS) inférieurs, consommant un temps d'antenne excessif sur le canal et provoquant des pics de latence pour tous les utilisateurs de la cellule. Les réseaux d'entreprise doivent configurer un seuil minimal de dissociation des clients de -75 dBm à -78 dBm et activer la gestion de transition BSS 802.11v afin de guider les clients vers les radios optimales.
Pourquoi les réseaux WiFi du personnel et des invités doivent-ils être strictement isolés sur des VLANs ?
Le partage de catégories d'accès physiques entre les outils de collaboration du personnel et les appareils mobiles invités non gérés introduit des interférences de tempête de diffusion et des conflits de QoS. Isoler le trafic du personnel sur des VLANs 802.1X dédiés et acheminer les visiteurs invités via un VLAN Captive Portal distinct garantit que le streaming public, les téléchargements vidéo et les paquets de découverte peer-to-peer ne peuvent pas saturer les files d'attente de temps d'antenne AC_VO et AC_VI du personnel.
Continuer la lecture de cette série
Cyber Essentials et WiFi du personnel : valider les cinq contrôles sur votre réseau sans fil
Vous serez en mesure de faire correspondre chacun des cinq contrôles Cyber Essentials au WiFi de votre personnel et de combler les lacunes identifiées par les évaluateurs. Vous pourrez ensuite choisir entre le 802.1X, l'iPSK et un réseau WPA2-PSK segmenté pour chaque classe d'appareils. Enfin, vous saurez comment préparer vos points d'accès, contrôleurs et BYOD pour un audit Cyber Essentials Plus.
Analyse de présence HPE Aruba Central : configuration, exports et limites
Vous serez en mesure d'activer l'analyse de présence Aruba Central par site, de calibrer le seuil RSSI et les limites de temps de visite par rapport à un comptage réel sur le terrain, et d'exporter les agrégats au niveau du site via l'API REST de Central. Vous saurez également où s'arrête l'analyse de présence native et quand une couche de plateforme agnostique au matériel comme Purple trouve sa place sur vos points d'accès Aruba existants.
Conformité CIPA : liste de contrôle de conformité pour les exploitants de sites
Vous serez en mesure de déterminer si la CIPA s'applique à votre WiFi, puis de segmenter les réseaux, d'acheminer le DNS via Purple Shield et de bloquer les voies de contournement. Vous saurez également quelles preuves conserver pour la certification du Form 486 ou du Form 479. La liste de contrôle attribue un responsable à chaque exigence, afin de garantir que rien ne manque pour la certification de votre prochaine année de financement.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.