
आपका नेटवर्क शायद पहले से ही इस तरह का दिखता है। कर्मचारी प्रबंधित लैपटॉप के साथ कनेक्ट होते हैं। मेहमान उन फोन और टैबलेट के साथ आते हैं जिन्हें आप फिर कभी नहीं देखेंगे। प्रिंटर पुरानी फ़र्मवेयर के साथ अलमारियों में रखे रहते हैं। टीवी, स्कैनर, भुगतान डिवाइस, सेंसर और डोर कंट्रोलर सभी एक IP एड्रेस और किसी उपयोगी चीज़ तक का रास्ता चाहते हैं।
नेटवर्क प्रबंधन टीमों को इसलिए संघर्ष नहीं करना पड़ता कि उनके पास WiFi सिग्नल की कमी है। वे इसलिए संघर्ष करते हैं क्योंकि वे तीन सरल प्रश्नों का उत्तर पर्याप्त तेजी से नहीं दे पाते हैं। यह कौन है? यह डिवाइस क्या है? इसे अभी किस चीज़ तक पहुँचने की अनुमति होनी चाहिए?
यहीं पर एक आधुनिक नेटवर्क एक्सेस कंट्रोल सिस्टम अपनी जगह बनाता है। किनारे पर एक पुराने गेट के रूप में नहीं, बल्कि नियंत्रण परत के रूप में जो नेटवर्क एक्सेस को एक पहचान निर्णय में बदल देता है। अच्छी तरह से किए जाने पर, यह सुरक्षा में सुधार करता है और कर्मचारियों, मेहमानों, ठेकेदारों और उन डिवाइसों के लिए एक्सेस को आसान बनाता है जो पारंपरिक लॉगिन प्रवाह का सामना नहीं कर सकते हैं।
नेटवर्क एक्सेस कंट्रोल सिस्टम क्या है
एक network access control system वह नीति इंजन है जो यह तय करता है कि किसी उपयोगकर्ता या उपकरण को आपके नेटवर्क पर आना चाहिए या नहीं, उसे किस तरह की पहुंच मिलनी चाहिए, और क्या सत्र सक्रिय होने के दौरान उस पहुंच में बदलाव होना चाहिए।
वह परिभाषा सटीक है, लेकिन वास्तविक संपत्तियों में NAC कैसे काम करता है, उसके लिए यह बहुत संकीर्ण है।
व्यवहार में, NAC एक्सेस के लिए पहचान और अनुभव परत बन जाता है। यह डिवाइसों की पहचान करता है, जहां संभव हो उन्हें उपयोगकर्ताओं या भूमिकाओं से जोड़ता है, जांचता है कि वे नीति को पूरा करते हैं या नहीं, और फिर उन्हें कनेक्टिविटी के सही स्तर पर रखता है। इसका मतलब एक प्रबंधित लैपटॉप के लिए पूर्ण कॉर्पोरेट एक्सेस, गेस्ट फोन के लिए केवल-इंटरनेट एक्सेस, प्रिंटर के लिए एक कड़ाई से प्रतिबंधित VLAN, या नीति में विफल रहने वाली किसी चीज़ के लिए क्वारंटाइन हो सकता है।
NAC अब क्यों मायने रखता है
पारंपरिक नेटवर्क एक्सेस का मानना था कि एक बार जब कोई डिवाइस अंदर आ गया, तो वह शायद ठीक था। यह मॉडल हाइब्रिड वर्क, BYOD, गेस्ट एक्सेस, शाखा परिसंपत्तियों और भारी IoT वाले स्थानों में टिक नहीं पाता है।
आधुनिक NAC एक अलग धारणा के इर्द-गिर्द बनाया गया है। प्रवेश के समय विश्वास अर्जित किया जाना चाहिए और स्थितियां बदलने पर उसका पुनर्मूल्यांकन किया जाना चाहिए। यह व्यापक Zero Trust विचारधारा के साथ मेल खाता है और यह समझाने में मदद करता है कि इसे अपनाने की दर क्यों बढ़ रही है। Market Data Forecast की NAC बाजार रिपोर्ट द्वारा उद्धृत बाजार अनुमानों के अनुसार, NAC बाजार के 2024 में 1.18 बिलियन USD से बढ़कर 2033 तक 10.14 बिलियन USD होने का अनुमान है, जो 26.97% CAGR की दर से बढ़ेगा।
यह वृद्धि इसलिए नहीं होती क्योंकि टीमें एक और डैशबोर्ड चाहती हैं। यह इसलिए होती है क्योंकि नेटवर्क अब इतने सारे उपयोगकर्ताओं और डिवाइस प्रकारों को संभालते हैं कि एक्सेस को मैन्युअल रूप से प्रबंधित करना संभव नहीं रह गया है।
एक अच्छा NAC प्लेटफॉर्म वास्तव में क्या करता है
एक सक्षम NAC परिनियोजन (deployment) आमतौर पर चार कार्यों को अच्छी तरह से संभालता है:
- खोज और पहचान। यह उपकरणों को कनेक्ट होते ही देखता है और यथासंभव सटीक रूप से वर्गीकृत करता है।
- प्रमाणीकरण और प्राधिकरण। यह एक्सेस देने से पहले पहचान, भूमिका और डिवाइस की स्थिति की जांच करता है।
- विभाजन और नियंत्रण। यह उपकरणों को सही नेटवर्क ज़ोन में रखता है और पूर्व-पश्चिम संचलन को सीमित करता है।
- निरंतर प्रवर्तन। यदि स्थिति बदलती है, क्रेडेंशियल रद्द कर दिए जाते हैं, या जोखिम बढ़ जाता है, तो यह एक्सेस को बदल देता है।
व्यावहारिक नियम: यदि आपकी एक्सेस नीति कर्मचारियों, मेहमानों, ठेकेदारों, प्रिंटर और IoT के बीच अंतर नहीं कर सकती है, तो आपके पास एक्सेस कंट्रोल नहीं है। आपके पास केवल आशावादी सोच के साथ साझा कनेक्टिविटी है।
NAC की एक दर्दनाक एडमिशन-कंट्रोल परियोजना वाली पुरानी छवि अब पुरानी हो चुकी है। इसके बारे में सोचने का बेहतर तरीका यह है। एक आधुनिक नेटवर्क एक्सेस कंट्रोल सिस्टम IT को साझा पासवर्ड, सामान्य SSID और मैन्युअल अपवादों को पहचान-आधारित पहुंच से बदलने की अनुमति देता है जिसे उपयोगकर्ता शायद ही कभी नोटिस करते हैं।
एक NAC सिस्टम के मुख्य घटकों को समझना
उत्पाद कैटलॉग में प्रत्येक NAC प्लेटफॉर्म अलग दिखता है, लेकिन काम करने वाले हिस्से आमतौर पर एक जैसे होते हैं। एक सुरक्षित कार्यालय भवन की सादृश्यता पर विचार करें। आपको एक केंद्रीय सुरक्षा डेस्क, कैमरों और पाठकों की आवश्यकता होती है जो यह देखते हैं कि क्या हो रहा है, और ऐसे दरवाजे जो लॉक या खुल सकते हैं।
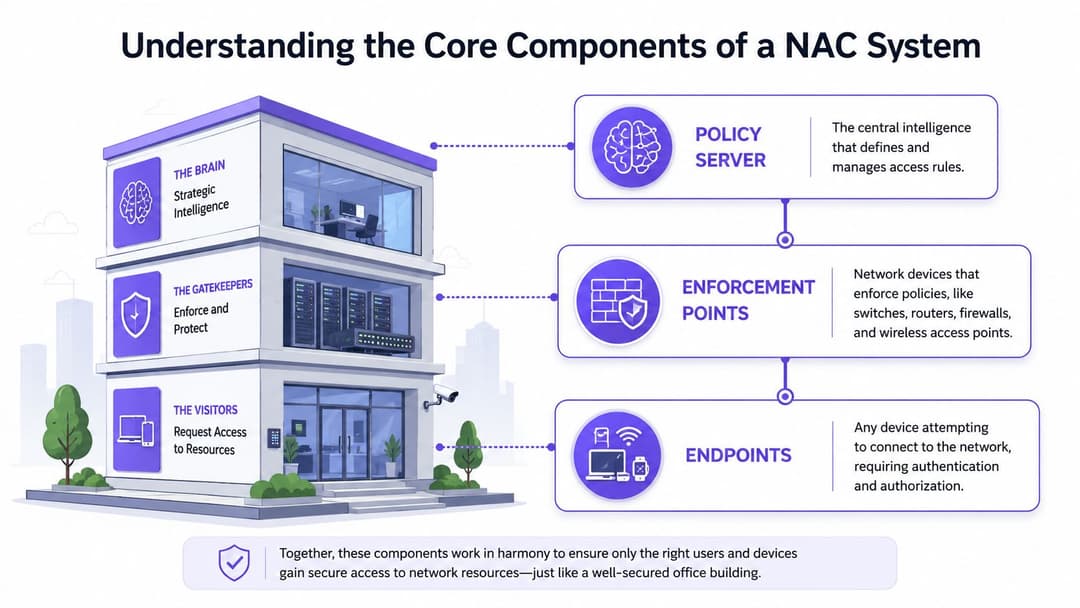
पॉलिसी सर्वर
पॉलिसी सर्वर इसका दिमाग है। यह उन नियमों को रखता है जो इस तरह के सवालों के जवाब देते हैं:
- क्या यह उपयोगकर्ता कर्मचारी निर्देशिका में है?
- क्या यह डिवाइस प्रबंधित है या अप्रबंधित?
- क्या यह वायर्ड, WiFi, या रिमोट एक्सेस से कनेक्ट हो रहा है?
- क्या इसे पूर्ण एक्सेस, प्रतिबंधित एक्सेस, अतिथि इंटरनेट, या क्वारंटाइन मिलना चाहिए?
यह वह जगह भी है जहाँ इंटीग्रेशन मायने रखते हैं। अधिकांश एंटरप्राइज़ वातावरणों में, नीति लेयर डायरेक्टरी और प्रमाणीकरण सेवाओं के साथ मिलकर काम करती है। यदि आपको बैकएंड प्रमाणीकरण का हिस्सा कैसे काम करता है, इस पर पुनश्चर्या की आवश्यकता है, तो RADIUS server and its role in access control का यह अवलोकन उपयोगी संदर्भ है।
प्रवर्तन बिंदु (enforcement points)
Enforcement points (लागू करने वाले बिंदु) वे स्थान हैं जहाँ एक्सेस लागू की जाती है। लाइव नेटवर्क में इसका सामान्य अर्थ स्विच, वायरलेस एक्सेस पॉइंट्स, कंट्रोलर्स, फ़ायरवॉल, या सेगमेंटेशन गेटवे होता है।
ये डिवाइस नीति खुद नहीं बनाते हैं। वे एक निर्णय प्राप्त करते हैं और उसे लागू करते हैं। इसमें एक VLAN असाइन करना, फ़ायरवॉल नियम लागू करना, पहुंच को सीमित करना, या किसी डिवाइस को प्रतिबंधित सेगमेंट में स्थानांतरित करना शामिल हो सकता है।
आर्किटेक्चरल रूप से जो मायने रखता है वह यह है कि NAC केवल सलाहकार नहीं है। इसे एक नियंत्रण बिंदु की आवश्यकता होती है जो यह बदल सके कि कोई डिवाइस क्या कर सकता है।
एंडपॉइंट्स और सेंसर्स
तीसरा हिस्सा खुद एंडपॉइंट है, साथ ही वह टेलीमेट्री जो NAC को इसे समझने में मदद करती है। एंडपॉइंट्स में प्रबंधित लैपटॉप, व्यक्तिगत फोन, हैंडहेल्ड स्कैनर, प्रिंटर, कैमरे, चिकित्सा उपकरण, और हर वह पुराना सिस्टम शामिल है जिसे कोई छूना नहीं चाहता।
सेंसर्स और प्रोफाइलिंग लॉजिक NAC प्लेटफॉर्म को उसकी आंखें और कान देते हैं। वे यह जानने में मदद करते हैं कि क्या डिवाइस ज्ञात है, क्या यह नियमों के अनुकूल दिखता है, और क्या इसका व्यवहार इसके लिए तय की गई भूमिका के अनुसार है।
एक NAC परिनियोजन तब जल्दी विफल हो जाता है जब वह उपयोगकर्ताओं को प्रमाणित करता है लेकिन डिवाइस संदर्भ की अनदेखी करता है। डिवाइस जागरूकता के बिना पहचान केवल आधा नियंत्रण है।
ये घटक Zero Trust का समर्थन क्यों करते हैं
एक आधुनिक NAC सिस्टम Zero Trust के अनुकूल है क्योंकि एक बार सफल जांच के बाद एक्सेस निश्चित नहीं रहता है। जैसा कि Illumio की NAC समीक्षा में बताया गया है, प्रवेश से पहले नीतियों को लागू किया जाता है, प्राधिकरण भूमिका, डिवाइस की स्थिति, स्थान और दिन के समय पर आधारित हो सकता है, और यदि अनुपालन बदलता है तो एक्सेस को वास्तविक समय में रद्द किया जा सकता है।
शुरुआती लॉगिन की तुलना में यह निरंतर लूप अधिक महत्वपूर्ण है। यह "आपको एक बार एक्सेस मिल गया" और "आप अभी भी नियमों को पूरा करते हैं" के बीच का अंतर है।
NAC सिस्टम एक्सेस नीतियों को कैसे लागू करते हैं
अधिकांश NAC प्रोजेक्ट तब बहुत आसान हो जाते हैं जब टीमें यह पूछना बंद कर देती हैं कि, "हमें कौन सा प्लेटफॉर्म खरीदना चाहिए?" और यह पूछना शुरू करती हैं कि, "कौन सा एन्फोर्समेंट मॉडल प्रत्येक डिवाइस श्रेणी के लिए उपयुक्त है?"
हर चीज़ के लिए कोई एक तरीका नहीं है। कॉर्पोरेट लैपटॉप, अतिथि फोन, प्रिंटर, स्कैनर और IoT एंडपॉइंट एक जैसा व्यवहार नहीं करते हैं। अच्छा NAC डिज़ाइन इसे स्वीकार करता है और एक सार्वभौमिक वर्कफ़्लो को मजबूर करने के बजाय प्रत्येक श्रेणी के लिए सही तंत्र का उपयोग करता है।
चार सामान्य प्रवर्तन (enforcement) मॉडल
802.1X प्रबंधित कॉर्पोरेट डिवाइसों के लिए मानक विकल्प है। यह वहां सबसे उपयुक्त है जहां आप एंडपॉइंट को नियंत्रित करते हैं और प्रोफाइल, सर्टिफिकेट या कॉर्पोरेट क्रेडेंशियल पुश कर सकते हैं। यह आपको कनेक्शन के बिंदु पर विश्वसनीय पहचान देता है और डायनेमिक पॉलिसी असाइनमेंट का समर्थन करता है।
MAC Authentication Bypass (MAB) उन उपकरणों के लिए फ़ॉलबैक है जो 802.1X नहीं कर सकते। प्रिंटर, पुराने स्कैनर, बैज सिस्टम, कुछ IoT और विशेषज्ञ उपकरणों के बारे में सोचें। यह उपयोगी है, लेकिन यह कमजोर है क्योंकि एक MAC एड्रेस एक मजबूत पहचान के समान नहीं होता है।
एजेंटलेस पोस्चर असेसमेंट तब मदद करता है जब आपको लगातार क्लाइंट इंस्टॉल किए बिना डिवाइस की विशेषताओं की जांच करने की आवश्यकता होती है। यह अक्सर BYOD और ठेकेदार परिदृश्यों के लिए मददगार होता है जहां पूर्ण डिवाइस प्रबंधन व्यावहारिक नहीं होता है।
Identity Pre-Shared Keys (iPSK) मॉडर्न WiFi एक्सेस में अधिक व्यावहारिक सुधारों में से एक हैं। पूरे SSID के लिए एक साझा पासवर्ड के बजाय, प्रत्येक उपयोगकर्ता, टेनेंट या डिवाइस को नीति से बंधी एक अनूठी कुंजी मिल सकती है। इससे ऑनबोर्डिंग आसान हो जाती है और निरस्तीकरण अधिक स्पष्ट हो जाता है, विशेष रूप से मिश्रित एस्टेट के लिए।
व्यापक सुरक्षा संदर्भ के लिए, Zero Trust network access and access decisions के बारे में यह मार्गदर्शिका एक उपयोगी साथी है जब आप पहचान नीति के लिए NAC प्रवर्तन का मानचित्रण कर रहे हों।
NAC प्रवर्तन (enforcement) मॉडलों की तुलना
| मॉडल | इसके लिए सर्वोत्तम | सुरक्षा स्तर | प्रमुख लाभ |
|---|---|---|---|
| 802.1X | प्रबंधित लैपटॉप, कॉर्पोरेट मोबाइल, स्टाफ डिवाइस | उच्च | मजबूत पहचान-आधारित प्रवेश और गतिशील पॉलिसी नियंत्रण |
| MAB | प्रिंटर, लीगेसी डिवाइस, बुनियादी IoT | कम | गैर-802.1X उपकरणों को नियंत्रित अपवादों के तहत जुड़ने की अनुमति देता है |
| एजेंटलेस पोस्चर | BYOD, ठेकेदार, अस्थायी उपयोगकर्ता | मध्यम | भारी एंडपॉइंट परिनियोजन के बिना डिवाइस की स्थिति की जांच करता है |
| iPSK | लीगेसी WiFi डिवाइस, मल्टी-टेनेंट, रिटेल, हॉस्पिटैलिटी, IoT | डिजाइन के आधार पर मध्यम से उच्च | साझा-पासवर्ड प्रसार के बिना अद्वितीय क्रेडेंशियल |
क्या काम करता है और क्या नहीं
टीमें अक्सर इस बात को बढ़ा-चढ़ाकर आंकती हैं कि वे अकेले 802.1X के साथ कितनी दूर तक जा सकती हैं। यदि आपकी संपदा में होटल, स्टोर, क्लीनिक या मिश्रित-उपयोग वाली इमारतें शामिल हैं, तो यह सब कुछ कवर नहीं करेगा। हमेशा ऐसे उपकरण प्रकार होंगे जिन्हें एक अलग मार्ग की आवश्यकता होगी।
एक व्यावहारिक डिज़ाइन आमतौर पर इस तरह दिखता है:
- प्रबंधित एंडपॉइंट्स के लिए सबसे पहले 802.1X का उपयोग करें जहां ऑपरेटिंग सिस्टम और कॉन्फ़िगरेशन आपके नियंत्रण में हैं।
- MAB को केवल वास्तविक अपवादों के लिए आरक्षित रखें बजाय इसके कि इसे डिफॉल्ट बनने दिया जाए।
- एजेंट रहित जांचों को चुनिंदा रूप से अपनाएं जहां एंडपॉइंट के गहरे नियंत्रण की तुलना में उपयोगकर्ता की सुविधा अधिक मायने रखती है।
- कठिन WiFi आबादी के लिए iPSK अपनाएं जिन्हें सरल ऑनबोर्डिंग की आवश्यकता है लेकिन उन्हें एक साझा स्टेटिक सीक्रेट साझा नहीं करना चाहिए।
सामान्य डिज़ाइन गलती
गलती मल्टीपल मॉडल्स का उपयोग करने में नहीं है। गलती नीतिगत अनुशासन (policy discipline) के बिना उनका उपयोग करने में है।
यदि प्रत्येक अज्ञात उपकरण MAB पर वापस आ सकता है, तो आप एक बाईपास लेन बना देंगे। यदि प्रत्येक अतिथि को एक ही पूर्व-साझा कुंजी मिलती है, तो आपने साझा-पासवर्ड की समस्या को फिर से बना दिया है। यदि पोस्चर चेक बहुत सख्त हैं, तो सपोर्ट कतारें उन वैध उपकरणों से भर जाती हैं जो ऑनलाइन नहीं हो पाते हैं।
लक्ष्य वैचारिक शुद्धता नहीं है। यह नियंत्रित लचीलापन है। एक अच्छी तरह से चलाया जाने वाला नेटवर्क एक्सेस कंट्रोल सिस्टम सबसे मजबूत तरीका चुनता है जिसे प्रत्येक डिवाइस वास्तव में सपोर्ट कर सकता है, फिर कमजोर तरीकों को सख्त विभाजन और कम ट्रस्ट के दायरे में रखता है।
अपने NAC समाधान को आर्किटेक्ट और एकीकृत करना
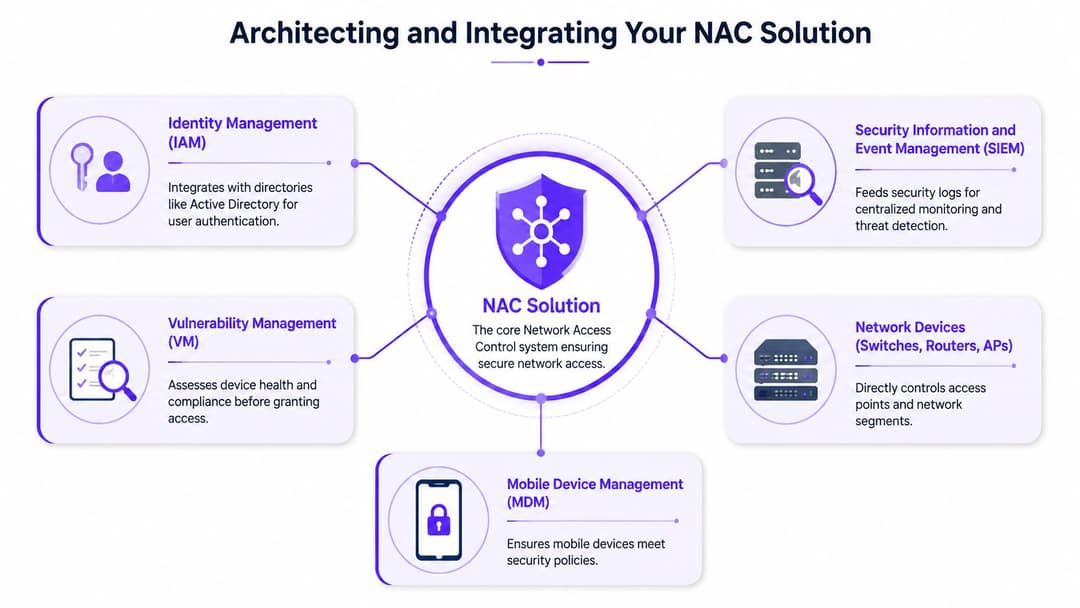
एक अकेला NAC प्लेटफॉर्म प्रमाणित और विभाजित कर सकता है। लेकिन आपके बाकी स्टैक के साथ एकीकृत एक NAC प्लेटफॉर्म बहुत बेहतर संदर्भ के साथ निर्णयों को स्वचालित कर सकता है।
यह वह आर्किटेक्चरल बदलाव है जिसे कई टीमें चूक जाती हैं। NAC को पहचान, MDM, SIEM और नेटवर्क नीति के बगल में एक अलग उत्पाद द्वीप के रूप में नहीं बैठना चाहिए। इसे उनसे संकेत लेने चाहिए और परिणामों को वापस नेटवर्क में धकेलना चाहिए।
वे एकीकरण (integrations) जो सबसे अधिक मायने रखते हैं
निर्देशिका और पहचान प्लेटफॉर्म पहले आते हैं। यदि Microsoft Entra ID, Okta, या आपकी मौजूदा निर्देशिका पहले से ही उपयोगकर्ता की स्थिति और भूमिका को परिभाषित करती है, तो NAC को एक डुप्लिकेट पहचान मॉडल को लागू करने के बजाय सत्य के स्रोत के रूप में उसका उपयोग करना चाहिए।
MDM और एंडपॉइंट प्रबंधन इसके बाद आते हैं। वे NAC को बताते हैं कि कोई उपकरण नामांकित है, अनुपालन करता है, एन्क्रिप्टेड है, या नीति से बाहर है। SIEM और निगरानी उपकरण पहुंच निर्णयों, विफलताओं, नीति परिवर्तनों और संदिग्ध कनेक्शन प्रयासों को एकत्र करके चक्र को पूरा करते हैं।
जैसा कि Procern का एंटरप्राइज NAC ओवरव्यू बताता है, NAC को आमतौर पर API के माध्यम से डायरेक्टरी सिस्टम के साथ एकीकृत किया जाता है ताकि एक्सेस से जुड़े निर्णय हार्ड-कोडेड एट्रिब्यूट और डायनेमिक कॉन्टेक्स्ट दोनों का उपयोग कर सकें। यह विशेष रूप से तब महत्वपूर्ण होता है जब आपको वायर्ड, WiFi, और रिमोट एक्सेस में समान न्यूनतम-विशेषाधिकार (least-privilege) लॉजिक की आवश्यकता होती है।
एक व्यावहारिक एकीकरण (integration) पैटर्न
अधिकांश एंटरप्राइज एस्टेट के लिए, स्पष्ट पैटर्न इस प्रकार दिखता है:
- पहचान प्रणाली उपयोगकर्ता की सत्यता प्रदान करती है। रोजगार की स्थिति, समूह सदस्यता, और भूमिका।
- MDM डिवाइस की सत्यता प्रदान करता है। प्रबंधित स्थिति, पॉश्चर, अनुपालन संकेतक।
- NAC दोनों को जोड़ता है। उपयोगकर्ता, डिवाइस, स्थान, नेटवर्क प्रकार, और नीति।
- स्विच और APs परिणाम लागू करते हैं। VLANs, ACLs, प्रतिबंधित सेगमेंट, गेस्ट ज़ोन।
- SIEM कहानी को रिकॉर्ड करता है। संचालन, ऑडिट, और घटना प्रतिक्रिया के लिए उपयोगी।
परिनियोजन (deployment) मॉडल चुनना
आपके NAC सिस्टम के नीचे का आर्किटेक्चर लचीलेपन, समस्या निवारण और परिचालन संबंधी बाधाओं को प्रभावित करता है।
इनलाइन परिनियोजन (deployment)
Inline NAC सीधे ट्रैफ़िक पथ में बैठता है। यह मजबूत नियंत्रण देता है क्योंकि यह केंद्रीय रूप से निरीक्षण और लागू कर सकता है, लेकिन यह निर्भरता और संभावित बाधाओं को पेश करता है। मैं आमतौर पर inline का उपयोग वहां देखता हूं जहां टीमें सख्त गेटकीपिंग चाहती हैं और डिजाइन जटिलता को सहन कर सकती हैं।
आउट-ऑफ-बैंड परिनियोजन (deployment)
Out-of-band NAC सभी ट्रैफ़िक का पथ बने बिना निर्णय लेता है। यह नीति लागू करने के लिए स्विच, नियंत्रकों और AP पर निर्भर करता है। यह अक्सर स्थापित उद्यम नेटवर्क में अधिक उपयुक्त बैठता है क्योंकि यह प्रदर्शन जोखिम को कम करता है और लचीलापन बनाए रखता है।
कंट्रोलर-आधारित या क्लाउड-प्रबंधित मॉडल
नियंत्रक-आधारित और क्लाउड-प्रबंधित NAC अक्सर वितरित संपदाओं के लिए सबसे व्यावहारिक विकल्प होते हैं। वे साइटों पर नीति स्थिरता को सरल बनाते हैं और हर जगह स्थानीय नियंत्रण बुनियादी ढांचे के प्रबंधन के ओवरहेड को कम करते हैं।
सबसे मजबूत आर्किटेक्चर आमतौर पर वह होता है जिसे आपकी ऑपरेशन्स टीम रात के 2 बजे संभाल सके, न कि वह जिसका नीति आरेख सबसे अधिक प्रभावशाली हो।
किस चीज़ के लिए अनुकूलित (optimise) करना है
आर्किटेक्चर चुनते समय, इन ट्रेड-ऑफ्स को प्राथमिकता दें:
- सैद्धांतिक बारीकियों की तुलना में ऑपरेशनल सरलता
- एक बार की स्थानीय छूट के बजाय सभी एक्सेस विधियों में लगातार एक जैसी नीति
- नीति द्वारा गलत डिवाइस को ब्लॉक करने पर तेजी से रोलबैक करने के विकल्प
- आपके स्विचिंग और वायरलेस एस्टेट के साथ वेंडर इंटरऑपरेबिलिटी
यदि आपका नेटवर्क शाखाओं, आतिथ्य स्थलों, खुदरा स्थानों, या मिश्रित वायर्ड और वायरलेस स्थानों तक फैला हुआ है, तो एक नियंत्रक-आधारित या क्लाउड-प्रबंधित मॉडल अक्सर नीति को संरेखित रखने की परेशानी को कम करता है।
उद्योग के अनुसार व्यावहारिक NAC उपयोग के मामले (use cases)
NAC का दिलचस्प हिस्सा इसका संक्षिप्त नाम नहीं है। यह वह है जो तब होता है जब आप इसे ऐसी जगहों पर लागू करते हैं जहाँ उपयोगकर्ता उम्मीद करते हैं कि एक्सेस तत्काल और अदृश्य हो।
सबसे कठिन परिवेश आमतौर पर साफ-सुथरे कॉर्पोरेट कार्यालय नहीं होते हैं। वे होटल, दुकानें, अस्पताल और साझा इमारतें होती हैं जहाँ प्रबंधित और अप्रबंधित डिवाइसेस एक ही इंफ्रास्ट्रक्चर पर मौजूद रहते हैं।
आतिथ्य (Hospitality)
एक होटल नेटवर्क को चेक-इन को कठिन बनाए बिना स्टाफ टैबलेट, फ्रंट-डेस्क टर्मिनल, IPTV, भुगतान प्रणालियों, गेस्ट फोन और ठेकेदार उपकरणों को सेवा प्रदान करनी होती है।
उस माहौल में, NAC एक सुरक्षा बोल्ट-ऑन बनना बंद कर देता है और गेस्ट अनुभव का हिस्सा बन जाता है। कर्मचारियों को सुचारू भूमिका-आधारित एक्सेस की आवश्यकता होती है। मेहमानों को तेज़, कम-बाधा वाली ऑनबोर्डिंग की आवश्यकता होती है। साझा पासवर्ड और खराब स्प्लैश पेज आमतौर पर मूल्य से अधिक सपोर्ट का काम बढ़ाते हैं, यही कारण है कि कई टीमें अब captive portals और नए पहचान-आधारित गेस्ट एक्सेस मॉडल जैसे विकल्पों के साथ उनकी तुलना करती हैं।
खुदरा (Retail)
रिटेल संपदाओं का एक अलग दबाव बिंदु होता है। स्टोर को सार्वजनिक कनेक्टिविटी की आवश्यकता होती है, लेकिन पॉइंट-ऑफ-सेल, बैक-ऑफिस सिस्टम, हैंडहेल्ड स्कैनर, डिजिटल साइनेज और तीसरे पक्ष के सहायक उपकरण सभी एक ही ट्रस्ट ज़ोन में नहीं रह सकते हैं।
NAC प्रत्येक कनेक्शन मार्ग को वर्गीकृत करके और इसे सही नीति में निर्देशित करके मदद करता है। व्यावसायिक परिणाम सरल है। ग्राहकों को आसान पहुंच मिलती है, कर्मचारी काम कर सकते हैं, और संवेदनशील उपकरण खुले सार्वजनिक ट्रैफ़िक से अलग रहते हैं।
स्वास्थ्य सेवा (Healthcare)
अस्पतालों और क्लीनिकों के पास शायद ही कभी एक साफ एंडपॉइंट संपदा की विलासिता होती है। नैदानिक उपकरण, साझा वर्कस्टेशन, विशेषज्ञ उपकरण, प्रिंटर और अस्थायी ठेकेदार उपकरण सभी अलग-अलग समय पर एक ही नेटवर्क पर दिखाई देते हैं।
यही वह जगह है जहां अपवाद प्रबंधन (exception handling) मुख्य डिज़ाइन चुनौती बन जाता है। मुद्दा यह नहीं है कि क्या NAC किसी लैपटॉप को ऑथेंटिकेट कर सकता है। मुद्दा यह है कि क्या प्लेटफ़ॉर्म फ्रंटलाइन स्टाफ को मैन्युअल अप्रूवल का इंतजार कराए बिना किसी नाजुक या लीगेसी डिवाइस को सुरक्षित रूप से सही सीमा में रख सकता है या नहीं।
मल्टी-टेनेंट आवासीय और कार्यालय भवन
साझा इमारतों को ऐसी व्यवस्था की आवश्यकता होती है जो रहने वाले के लिए सरल और ऑपरेटर के लिए नियंत्रित महसूस हो। किरायेदार घर जैसा अनुभव चाहते हैं। ऑपरेटरों को फ्लैटों, सुइट्स या व्यवसायों के बीच अलगाव की आवश्यकता होती है, साथ ही इंस्टॉलरों, आगंतुकों, सुविधा उपकरणों और सांप्रदायिक प्रणालियों को संभालने का एक तरीका भी चाहिए।
एक आधुनिक NAC डिज़ाइन प्रत्येक किरायेदार को एक निजी-जैसी पहुंच का अनुभव दे सकता है, जबकि बैकग्राउंड में एंटरप्राइज़ अलगाव को भी लागू कर सकता है। यह NAC के केवल एक सुरक्षा चेकपॉइंट के बजाय एक अनुभव प्लेटफॉर्म के रूप में कार्य करने का सबसे स्पष्ट उदाहरण है।
UK ऑपरेटरों को अक्सर यह पता चलता है कि वास्तविक काम नीति परिभाषित करना नहीं है। यह बिना प्रबंधन वाले BYOD, अतिथि सीमाओं और सहायता टीमों को अनुमोदन क्लर्क बनाए बिना असामान्य उपकरणों के निरंतर प्रवाह को संभालना है।
यह महत्वपूर्ण है क्योंकि, जैसा कि NAC परिचालन प्रथाओं पर StateTech के मार्गदर्शन में उल्लेख किया गया है, NAC विशेष रूप से अतिथि सीमाओं, बेसलाइनिंग उपकरणों, चरणबद्ध रोलआउट, और अलर्ट निगरानी के लिए उपयोगी है। यही स्रोत बिना प्रबंधित BYOD की व्यावहारिक वास्तविकता पर प्रकाश डालता है, जो इस व्यापक चिंता से मेल खाता है कि डिवाइस समझौता UK के संगठनों के लिए एक प्रमुख घटना प्रकार बना हुआ है।
NAC सिस्टम को कैसे लागू करें और कैसे चुनें
एक रोलआउट आमतौर पर बहुत ही सामान्य तरीके से गलत हो जाता है। एक उपयोगकर्ता किसी होटल, स्टोर, क्लिनिक या कार्यालय में पहुंचता है, WiFi से जुड़ता है, और ब्लॉक हो जाता है। एक भुगतान टर्मिनल गलत VLAN में चला जाता है। एक ठेकेदार को अभी एक्सेस की आवश्यकता है, लेकिन प्रक्रिया अभी भी एक साझा पासवर्ड और एक टिकट कतार पर निर्भर है। उस बिंदु पर, NAC एक नीति परियोजना बनना बंद कर देता है और एक संचालन समस्या बन जाता है।
अच्छा कार्यान्वयन इसी वास्तविकता के साथ शुरू होता है। लक्ष्य सबसे विस्तृत नियम पुस्तिका लिखना नहीं है। लक्ष्य कर्मचारियों, मेहमानों और उपकरणों को न्यूनतम बाधा के साथ सही एक्सेस देना है, जबकि जोखिम भरे या अज्ञात एंडपॉइंट्स को नियंत्रित रखना है। UK के संगठनों में, यह शासन (गवर्नेंस) से भी जुड़ता है। जैसा कि NAC और अनुपालन पर WWT का स्पष्टीकरण बताता है, Data Protection Act 2018 ने GDPR फ्रेमवर्क को घरेलू कानून में शामिल किया है, और NAC पहचान-आधारित एक्सेस लागू करके और एक बार के लॉगिन पर भरोसा करने के बजाय गैर-अनुपालन वाले उपकरणों को अलग करके उस मॉडल का समर्थन करता है।
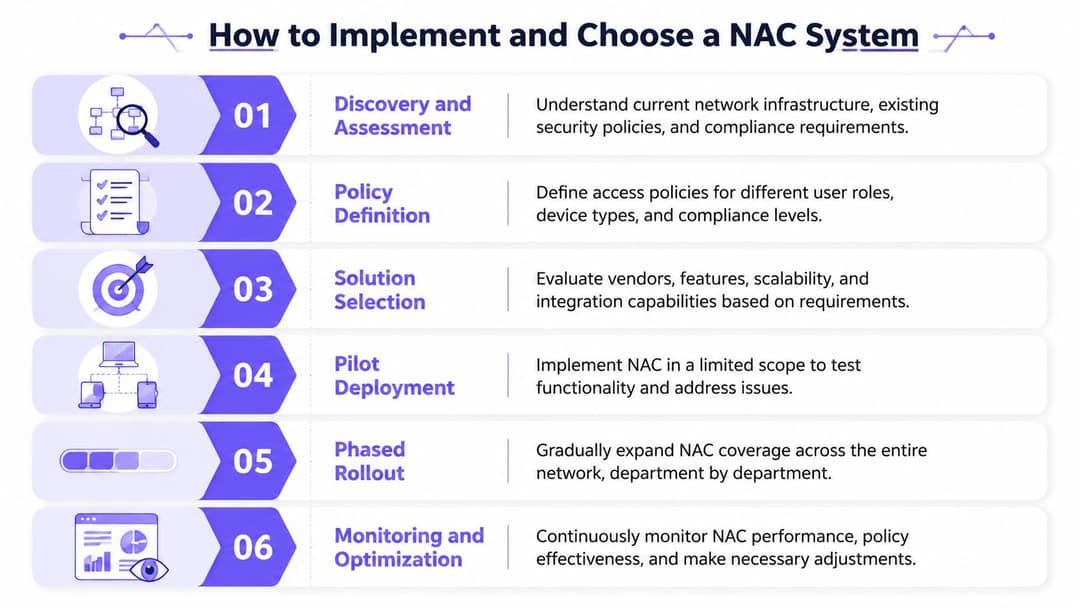
कार्यान्वयन (implementation) चेकलिस्ट जो प्रोडक्शन में खरी उतरती है
सर्विस मैपिंग से शुरुआत करें, पॉलिसी राइटिंग से नहीं
किसी प्लेटफॉर्म को चुनने या एक्सेस नियम बनाने से पहले, यह मैप करें कि किसे एक्सेस की आवश्यकता है, वे किसके साथ कनेक्ट होते हैं, और यदि वह एक्सेस विफल हो जाता है तो क्या होता है।
इसका मतलब केवल लैपटॉप और फोन की सूची बनाने से कहीं अधिक है। इसका अर्थ है उन प्रणालियों की पहचान करना जिन पर व्यवसाय निर्भर करता है। रिटेल में POS डिवाइस, स्कैनर, कियोस्क, डिजिटल साइनेज और तीसरे पक्ष के सपोर्ट उपकरण होते हैं। हॉस्पिटैलिटी में गेस्ट एक्सेस, स्टाफ डिवाइस, डोर सिस्टम, टीवी, टैबलेट और बैक-ऑफिस सेवाएं होती हैं। स्वास्थ्य सेवा और शिक्षा में साझा एंडपॉइंट्स, अप्रबंधित डिवाइसों और विशेषज्ञ उपकरणों का अपना मिश्रण होता है।
यह कदम एक बुनियादी सच्चाई को उजागर करता है। NAC अब डिवाइस स्वीकृति के साथ-साथ पहचान और उपयोगकर्ता अनुभव के बारे में भी उतना ही महत्वपूर्ण हो गया है।
पहचान, स्वामित्व और जोखिम के आधार पर वर्गीकृत करें
मजबूत NAC डिज़ाइन उपयोगकर्ताओं और उपकरणों को उनके साथ किए जाने वाले व्यवहार के आधार पर अलग करते हैं, न कि केवल हार्डवेयर प्रकार के आधार पर।
- प्रबंधित स्टाफ उपकरणों को मजबूत प्रमाणीकरण का उपयोग करना चाहिए और उपयोगकर्ता की पहचान, डिवाइस की स्थिति और भूमिका से एक्सेस प्राप्त करना चाहिए।
- अतिथियों और व्यक्तिगत उपकरणों को तेज़ ऑनबोर्डिंग और कड़ाई से सीमित एक्सेस मिलना चाहिए, जो आमतौर पर केवल-इंटरनेट या विशिष्ट-ऐप के लिए हो।
- साझा व्यावसायिक उपकरणों जैसे कि कियोस्क, प्रिंटर और भुगतान टर्मिनलों के पास केवल उन सेवाओं के लिए अनुमानित, प्रतिबंधित एक्सेस होना चाहिए जिनकी उन्हें आवश्यकता है।
- लीगेसी और IoT एंडपॉइंट्स को स्पष्ट विभाजन और निगरानी के साथ नियंत्रित अपवाद पथों की आवश्यकता होती है।
- अज्ञात उपकरणों को पहचान होने तक डिफ़ॉल्ट रूप से प्रतिबंधित एक्सेस मिलना चाहिए।
पुराने NAC सिस्टम अक्सर बोझिल हो जाते थे क्योंकि वे कॉर्पोरेट लैपटॉप मॉडल के बाहर की किसी भी चीज़ को एक अपवाद के रूप में मानते थे। आधुनिक पहचान-आधारित प्लेटफॉर्म उन आबादी को मानक संचालन मामलों के रूप में मानते हैं।
वहां पायलट चलाएं जहां अनुभव सबसे अधिक मायने रखता है
एक पायलट परीक्षण को केवल नीति प्रवर्तन से अधिक का परीक्षण करना चाहिए। इसे ऑनबोर्डिंग की गति, सपोर्ट वॉल्यूम, एक्सेप्शन हैंडलिंग, और स्थानीय टीमें कितनी आसानी से इस सिस्टम के साथ काम कर सकती हैं, इसका परीक्षण करना चाहिए।
होटल समूह में गेस्ट WiFi, रिटेल ब्रांच एस्टेट में स्टाफ एक्सेस, या एक सिंगल ऑफिस फ्लोर पर इसे शुरू करना अक्सर कोर से शुरू करने की तुलना में अधिक समझदारी भरा होता है। वे वातावरण जटिल मामलों को जल्दी सामने लाते हैं। वे व्यावसायिक प्रभाव को भी दृश्यमान बनाते हैं। यदि मेहमान बिना किसी साझा पासवर्ड के ऑनलाइन हो जाते हैं, कर्मचारी रीसेट के लिए हेल्प डेस्क पर कॉल करना बंद कर देते हैं, और IoT डिवाइस स्वचालित रूप से सही सेगमेंट में पहुंच जाते हैं, तो प्लेटफ़ॉर्म सुरक्षा से परे मूल्य साबित कर रहा है।
पूर्ण प्रवर्तन से पहले निरीक्षण मोड (observe mode) में चलाएं
यह कदम परियोजनाओं को बचाता है।
ट्रैफ़िक को ब्लॉक करना शुरू करने से पहले सिस्टम क्या करेगा, यह देखने के लिए प्रोफ़ाइलिंग, प्रमाणीकरण लॉग और नीति सिमुलेशन का उपयोग करें। टीमें आमतौर पर यहाँ पुरानी मान्यताओं की खोज करती हैं। डिवाइस उन जगहों पर दिखाई देते हैं जिन्हें किसी ने दस्तावेज़बद्ध नहीं किया था। प्रिंटर उन सेवाओं से बात करते हैं जिनकी उन्हें आवश्यकता नहीं होनी चाहिए। ठेकेदार उन वर्कफ़्लो का उपयोग करते हैं जो सामान्य प्रावधान को बायपास करते हैं। मॉनिटर मोड में इसे ठीक करना लाइव आउटेज के दौरान इसे ठीक करने की तुलना में बहुत सस्ता है।
एक आधुनिक प्लेटफॉर्म में क्या देखना चाहिए
कई टीमें अभी भी NAC को इस तरह खरीदती हैं जैसे कि वे एक दशक पहले की कैंपस पोर्ट-कंट्रोल समस्या का समाधान कर रही हों। यह आमतौर पर भारी बुनियादी ढांचे, अजीब अतिथि वर्कफ़्लो और BYOD और IoT के लिए बहुत सारे अपवादों की ओर ले जाता है।
एक बेहतर खरीद मॉडल पहचान और अनुभव के साथ शुरू होता है।
- पहचान एकीकरण जो स्पष्ट और परिपक्व हो। Microsoft Entra ID, Okta, या आपकी मौजूदा डायरेक्टरी को पॉलिसी चलानी चाहिए, न कि उसके बगल में बैठना चाहिए।
- प्रबंधित उपयोगकर्ताओं और उपकरणों के लिए पासवर्ड रहित या प्रमाणपत्र-आधारित एक्सेस। साझा क्रेडेंशियल सपोर्ट का बोझ बढ़ाते हैं और जोखिम को चौड़ा करते हैं।
- अतिथि एक्सेस जो उपयोगकर्ता के लिए आसान लगे लेकिन फिर भी व्यवसाय को नियंत्रण दे। यह हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और साझा स्थानों में मायने रखता है।
- IoT, लीगेसी और तृतीय-पक्ष उपकरणों के लिए श्रेणी-अग्रणी हैंडलिंग। यदि इन पर बाद में विचार किया जाता है, तो संचालन प्रभावित होगा।
- वितरित संपत्तियों के लिए क्लाउड-प्रबंधित प्रशासन। अधिक शाखाओं वाले संगठन शायद ही कभी रखरखाव के लिए अधिक ऑन-प्रिमाइसेस सिस्टम चाहते हैं।
- स्पष्ट पॉलिसी लॉजिक। यदि आपकी टीम यह नहीं समझा सकती है कि कोई उपकरण किसी भूमिका या सेगमेंट में क्यों आया, तो समस्या निवारण धीमा और राजनीतिक हो जाता है।
विकल्पों की तुलना करने वाले संगठनों के लिए, बाहरी वेंडर शॉर्टलिस्ट को पढ़ना मददगार होता है। Throughwire के चीन नेटवर्क सुरक्षा इनसाइट्स उपयोगी हैं क्योंकि वे एक्सेस कंट्रोल को व्यापक नेटवर्क सुरक्षा संचालन के भीतर रखते हैं, ठीक उसी तरह जैसे यह प्रोडक्शन में व्यवहार करता है।
पहचान-आधारित (identity-based) NAC एक बेहतर विकास क्यों है
सबसे मजबूत प्लेटफॉर्म अब पुरानी आदतों को स्वचालित करने के बजाय उन्हें बदलते हैं।
पुराने NAC स्टैक अक्सर पासवर्ड, स्थिर VLAN लॉजिक और मैन्युअल अनुमोदन पथों पर निर्भर होते थे। मेहमानों, रोमिंग कर्मचारियों, ठेकेदारों और मिश्रित डिवाइस प्रकारों वाले वातावरण में यह मॉडल विफल हो जाता है। यह एक खराब अनुभव भी पैदा करता है। कर्मचारी क्रेडेंशियल भूल जाते हैं। मेहमानों को सहायता की आवश्यकता होती है। साझा कीज़ उनके इच्छित दर्शकों से कहीं आगे तक फैल जाती हैं। सहायता टीमें नियमित एक्सेस के लिए गेटकीपर बन जाती हैं।
Identity-based NAC इसमें सुधार करता है। कर्मचारी मौजूदा पहचान प्रणालियों के साथ प्रमाणित कर सकते हैं। मेहमान ब्रांडेड, नियंत्रित एक्सेस यात्राओं के माध्यम से ऑनबोर्ड कर सकते हैं। IoT और लीगेसी डिवाइस व्यापक नेटवर्क ट्रस्ट विरासत में लिए बिना iPSK या अन्य सीमित ऑनबोर्डिंग मॉडल जैसे तरीकों का उपयोग कर सकते हैं। हॉस्पिटैलिटी और रिटेल जैसे क्षेत्रों में, यह व्यावसायिक मामले को बदल देता है। NAC अब केवल एक नियंत्रण बिंदु नहीं रह गया है। यह ग्राहक और कर्मचारी अनुभव का एक हिस्सा बन जाता है।
Purple उस नए मॉडल में बिल्कुल फिट बैठता है। यह पासवर्डलेस एक्सेस, पहचान एकीकरण, और मेहमानों, कर्मचारियों व मिश्रित-डिवाइस वाले परिवेशों के लिए समर्थन पर ध्यान केंद्रित करता है, जिसमें लीगेसी एंडपॉइंट्स के लिए iPSK वर्कफ़्लो भी शामिल है।
उस सिस्टम को चुनें जो मैन्युअल अपवादों को कम करता है, ऑनबोर्डिंग समय को छोटा करता है, और प्रबंधित उपकरणों, अतिथि एक्सेस, और IoT पर स्पष्ट नीति परिणाम देता है। आमतौर पर यह वही प्लेटफॉर्म होता है जो रोलआउट के लैब से निकलकर व्यवसाय के सामने आने पर टिक पाता है।
नेटवर्क एक्सेस कंट्रोल के बारे में सामान्य प्रश्न
क्या NAC फ़ायरवॉल की जगह लेता है
नहीं। वे अलग-अलग समस्याओं का समाधान करते हैं।
NAC यह तय करता है कि नेटवर्क पर कौन या क्या आ सकता है और उन्हें किस स्तर का एक्सेस प्राप्त होगा। इसके बाद फ़ायरवॉल नेटवर्क, सेगमेंट और सेवाओं के बीच ट्रैफ़िक फ्लो को नियंत्रित करते हैं। एक अच्छे डिज़ाइन में, NAC और फ़ायरवॉल एक-दूसरे के पूरक होते हैं। NAC एडमिशन और रोल-बेस्ड प्लेसमेंट को संभालता है। फ़ायरवॉल और सेगमेंटेशन नीतियां ज़ोन के बीच ट्रैफ़िक को सीमित रखती हैं।
आप उन लेगेसी या IoT डिवाइस को कैसे संभालते हैं जो आधुनिक प्रमाणीकरण का उपयोग नहीं कर सकते हैं
हर डिवाइस को एक ही पद्धति के उपयोग के लिए बाध्य न करें। इसी वजह से कई रोलआउट्स कमजोर और अस्थिर हो जाते हैं।
प्रबंधित एंडपॉइंट्स के लिए मजबूत तरीकों का उपयोग करें, फिर उन उपकरणों के लिए नियंत्रित अपवाद पथ बनाएं जो उनका समर्थन नहीं कर सकते। लिगेसी उपकरणों के लिए MAB सामान्य है। जब आपको बिना किसी साझा पासवर्ड के विशिष्ट क्रेडेंशियल की आवश्यकता होती है, तो WiFi पर iPSK अक्सर एक बेहतर विकल्प होता है। महत्वपूर्ण हिस्सा फ़ॉलबैक नहीं है। यह उस फ़ॉलबैक के आसपास का सेगमेंटेशन और प्रतिबंधित नीति है।
क्या NAC केवल बड़े उद्यमों के लिए है
नहीं। इसका उपयोग "बड़े उद्यम" की श्रेणी से बहुत पहले ही शुरू हो जाता है।
एक सिंगल रेस्तरां, क्लिनिक, होटल या रिटेल ब्रांच को अभी भी कर्मचारियों, मेहमानों, भुगतान उपकरणों, प्रिंटरों और अप्रबंधित एंडपॉइंट्स को अलग करना होगा। बड़े पैमाने पर जो बदलता है वह मुख्य रूप से आर्किटेक्चर और प्रशासन है। क्लाउड-प्रबंधित NAC इसे छोटी टीमों के लिए बहुत अधिक व्यावहारिक बनाता है क्योंकि उन्हें उस ऑन-प्रीम फुटप्रिंट या मैन्युअल प्रावधान बोझ की आवश्यकता नहीं होती है जिसकी अक्सर पुराने प्लेटफॉर्मों को आवश्यकता होती थी।
क्या NAC से अधिक सहायता टिकट (support tickets) बनेंगे
यह बन सकता है, यदि रोलआउट लापरवाही से किया जाए।
टिकटों में अधिकांश वृद्धि तीन समस्याओं के कारण होती है: खराब डिवाइस खोज, ऐसी नीतियां जो बहुत जल्दी बहुत सख्त हो जाती हैं, और गैर-मानक डिवाइसों के लिए कमजोर अपवाद डिज़ाइन। टीमें चरणों में पायलट करके, डिवाइस क्लासेज को ठीक से सत्यापित करके, और मेहमानों व कर्मचारियों को आसान ऑनबोर्डिंग विकल्प देकर इससे बचती हैं।
NAC प्रोजेक्ट के काम करने का सबसे स्पष्ट संकेत क्या है
आप एक्सेस से जुड़े सवालों के उत्तर तेजी से और लगातार दे सकते हैं।
आपकी टीम यह पहचान सकती है कि किसने कनेक्शन किया, क्या कनेक्ट हुआ, कौन सी नीति लागू की गई, और यदि एक्सेस कम या रद्द किया गया तो क्या बदलाव हुआ। जब यह दिखाई देता है और लागू करने योग्य होता है, तो NAC केवल एक सुरक्षा उत्पाद नहीं रह जाता है बल्कि एक परिचालन नियंत्रण परत बन जाता है।
यदि आप इस बात पर पुनर्विचार कर रहे हैं कि मेहमान, कर्मचारी, ठेकेदार और IoT डिवाइस कैसे जुड़ते हैं, तो Purple देखने योग्य है। यह पहचान-आधारित नेटवर्क एक्सेस, पासवर्ड रहित ऑनबोर्डिंग और हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और मल्टी-टेनेंट वातावरण के लिए व्यावहारिक सहायता पर ध्यान केंद्रित करता है जहां साझा पासवर्ड और लिगेसी कैप्टिव फ्लो अब फिट नहीं बैठते हैं।



