
Hotel WiFi: होटल मालिकों के लिए संपूर्ण गाइड
जानें कि एंटरप्राइज-ग्रेड होटल WiFi नेटवर्क को कैसे डिज़ाइन, तैनात और मुद्रीकृत किया जाए। इसमें PMS एकीकरण (Opera, Mews), श्रेणीबद्ध बैंडविड्थ ROI, PCI DSS अनुपालन, और अतिथि डेटा कैप्चर शामिल हैं।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: द मास्टर गेस्ट WiFi गाइड →
कार्यकारी सारांश (Executive Summary)
आधुनिक होटल व्यवसायियों के लिए, गेस्ट WiFi एक बुनियादी सुविधा से कहीं अधिक है - यह गेस्ट संतुष्टि स्कोर, बार-बार होने वाली सीधी बुकिंग और परिचालन दक्षता का एक प्राथमिक चालक है। होटल के मेहमान कमरों, लॉबी, कॉन्फ्रेंस स्थानों और बाहरी सुविधाओं में निर्बाध, उच्च गति कनेक्टिविटी की उम्मीद करते हैं। इसके साथ ही, वरिष्ठ IT नेताओं को PCI DSS सुरक्षा अनुपालन और डेटा गोपनीयता नियमों के साथ उच्च समवर्ती बैंडविड्थ मांगों को संतुलित करना होगा।
यह व्यापक मार्गदर्शिका होटल IT प्रबंधकों, स्थल संचालन निदेशकों और महाप्रबंधकों को एंटरप्राइज-ग्रेड होटल WiFi नेटवर्क के डिजाइन, तैनाती और मुद्रीकरण के लिए एक व्यावहारिक ढांचा प्रदान करती है। हम इन-रूम एक्सेस पॉइंट आर्किटेक्चर, प्रॉपर्टी मैनेजमेंट सिस्टम (PMS) एकीकरण, टियर बैंडविड्थ राजस्व मॉडल और गेस्ट WiFi लॉगिन को सत्यापित प्रथम-पक्ष मार्केटिंग डेटा में बदलने के तरीकों का पता लगाते हैं।
कोर होटल WiFi अवधारणाओं पर हमारी साथी ब्रीफिंग सुनें:
Technical Architecture और Network Segmentation
Logical VLAN Segmentation
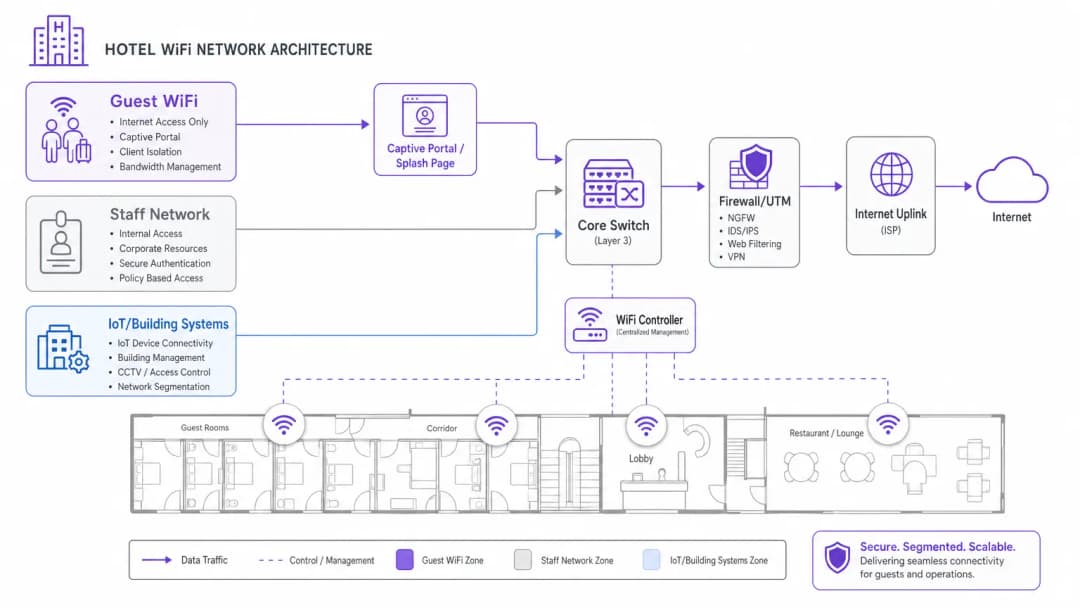
एंटरप्राइज होटल WiFi की बुनियाद मजबूत लॉजिकल नेटवर्क सेगमेंटेशन पर टिकी है। सुरक्षा या परफॉर्मेंस से समझौता किए बिना, एक ही फिजिकल इंफ्रास्ट्रक्चर को अलग-अलग यूजर समूहों - होटल मेहमानों, स्टाफ ऑपरेशंस, पॉइंट-ऑफ-सेल (POS) टर्मिनलों और बिल्डिंग ऑटोमेशन (IoT/HVAC) - को संभालना चाहिए।
मेहमानों के ट्रैफिक को समर्पित Virtual Local Area Networks (VLANs) पर अलग किया जाना चाहिए। PCI-DSS अनुपालन के लिए पेमेंट प्रोसेसिंग (POS) और प्रॉपर्टी मैनेजमेंट सिस्टम (PMS) को एन्क्रिप्टेड स्टाफ VLANs पर अलग करना एक अनिवार्य आवश्यकता है। इसके अलावा, गेस्ट VLANs पर क्लाइंट आइसोलेशन लागू होना चाहिए, जिससे मेहमानों के डिवाइस लोकल वायरलेस नेटवर्क पर एक-दूसरे से संवाद न कर सकें।
Wireless Density और Access Point Placement
पुराने होटल WiFi डिजाइन गलियारे में लगे एक्सेस पॉइंट्स (APs) पर निर्भर थे जो हर 5 से 7 कमरों के फासले पर होते थे। रीइन्फोर्स्ड कंक्रीट, लिफ्ट शाफ्ट, टाइल वाले बाथरूम और फॉयल-बैक इंसुलेशन वाले आधुनिक होटल भवनों में, गलियारे के सिग्नल मेहमानों के बेड और डेस्क तक पहुंचने से पहले ही तेजी से कमजोर हो जाते हैं।
वर्तमान इंडस्ट्री स्टैंडर्ड इन-रूम वॉल-प्लेट AP डिप्लॉयमेंट (प्रति गेस्ट रूम 1 AP या हर 2 कमरों में 1 AP) है। इन-रूम Wi-Fi 6 APs क्लीन 5GHz और 6GHz कवरेज, वीडियो कॉल के लिए लो लेटेंसी, और स्मार्ट टीवी, आईपी फोन व VoIP ड्रॉप लाइनों के लिए इन-बिल्ट वायर्ड ईथरनेट पोर्ट प्रदान करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
PMS Integration और Guest Authenticated Portals
अपने गेस्ट WiFi Captive Portal को अपने प्रॉपर्टी मैनेजमेंट सिस्टम (PMS) - जैसे Oracle Opera, Mews, Stayntouch, या Cloudbeds - के साथ इंटीग्रेट करने से सामान्य नेटवर्क एक्सेस एक व्यक्तिगत गेस्ट अनुभव में बदल जाता है।
PMS Authentication कैसे काम करता है
- गेस्ट एसोसिएशन: मेहमान होटल के WiFi SSID से कनेक्ट होता है और ब्रांडेड Captive Portal पर रीडायरेक्ट हो जाता है।
- कमरे का वेरिफिकेशन: मेहमान अपना रूम नंबर और अंतिम नाम (या बुकिंग रेफरेंस) दर्ज करता है।
- API लुकअप: एक्टिव स्टे स्टेटस को वेरिफाई करने के लिए पोर्टल सुरक्षित API के जरिए PMS डेटाबेस से पूछताछ करता है।
- प्रिविलेज मैपिंग: नेटवर्क मेहमान की लॉयल्टी टियर के आधार पर कस्टमाइज्ड बैंडविड्थ पॉलिसियां लागू करता है (जैसे VIPs के लिए 50 Mbps हाई-स्पीड एक्सेस बनाम सामान्य मेहमानों के लिए 10 Mbps)।
होटल WiFi एक्सेस मॉडल्स की तुलना
| एक्सेस मॉडल | ऑथेंटिकेशन विधि | गेस्ट अनुभव | रेवेन्यू / डेटा वैल्यू | सुरक्षा और अनुपालन |
|---|---|---|---|---|
| PMS Authenticated | रूम नंबर + अंतिम नाम | बाधारहित, व्यक्तिगत स्वागत | हाई (प्रोफाइल और स्टे हिस्ट्री को सिंक करता है) | हाई (वेरिफाइड होटल मेहमान) |
| सोशल / फॉर्म ऑप्ट-इन | ईमेल, LinkedIn, Google | तेज, सिंगल-क्लिक लॉगिन | हाई (वेरिफाइड ईमेल ऑप्ट-इन्स कैप्चर करता है) | मीडियम (क्लाइंट आइसोलेटेड) |
| टियर्ड पेड पास | क्रेडिट कार्ड / रूम चार्ज | फ्री बनाम प्रीमियम स्पीड का विकल्प | हाई (डायरेक्ट इंक्रीमेंटल रेवेन्यू) | हाई (एन्क्रिप्टेड पेमेंट गेटवे) |
| ओपन क्लिक-थ्रू | नियम और शर्तें स्वीकार करें बटन | त्वरित पहुंच | कम (कोई संपर्क डेटा एकत्र नहीं किया गया) | बुनियादी (क्लाइंट पृथक) |
होटल WiFi का मुद्रीकरण और टियर बैंडविड्थ ROI
उच्च-बैंडविड्थ वीडियो स्ट्रीमिंग (4K Netflix, YouTube, Twitch) और रिमोट वर्क वीडियो कॉन्फ्रेंसिंग शाम के समय गेस्ट नेटवर्क की खपत पर हावी रहते हैं। अप्रतिबंधित ओपन बैंडविड्थ से अपलिंक संतृप्ति होती है और खराब गेस्ट समीक्षाएं मिलती हैं।
टियर बैंडविड्थ लागू करना
होटल व्यवसायी दो-स्तरीय बैंडविड्थ मॉडल लागू कर सकते हैं:
- फ्री बेसिक टियर: प्रति डिवाइस 5-10 Mbps सममित गति - वेब ब्राउज़िंग, ईमेल और सोशल मैसेजिंग के लिए बिल्कुल सही।
- प्रीमियम हाई-स्पीड टियर: $7.99 से $12.99 प्रति 24 घंटे के लिए 30-50 Mbps उच्च-प्राथमिकता वाली बैंडविड्थ (या लॉयल्टी सदस्यों के लिए मानार्थ)।
यह रणनीति सभी मेहमानों के लिए सुचारू बेसलाइन प्रदर्शन की गारंटी देती है, साथ ही व्यावसायिक यात्रियों और पावर उपयोगकर्ताओं से आवर्ती राजस्व उत्पन्न करती है।
गेस्ट नेटवर्क रणनीतियों और एंटरप्राइज सुरक्षा के बारे में गहराई से जानने के लिए, हमारी Guest WiFi Guide, WiFi Marketing Guide, और Enterprise WiFi Security Guide देखें।
मुख्य परिभाषाएं
PMS एकीकरण
मेहमानों को कमरे के नंबर या नाम से प्रमाणित करने और प्रोफ़ाइल प्राथमिकताओं को सिंक करने के लिए प्रॉपर्टी मैनेजमेंट सिस्टम (जैसे, Oracle Opera, Mews, Stayntouch) के साथ अतिथि WiFi कैप्टिव पोर्टल को जोड़ना।
मेहमानों के सुचारू चेक-इन, VIP बैंडविड्थ नियम, और स्वचालित पोस्ट-स्टे ईमेल ट्रिगर्स के लिए आवश्यक।
क्लाइंट आइसोलेशन
एक सुरक्षा विशेषता जो एक ही वायरलेस नेटवर्क से जुड़े अतिथि उपकरणों को एक-दूसरे को खोजने या उनके साथ संचार करने से रोकती है।
कमरों के बीच लेटरल साइबर हमलों और डेटा स्निफिंग को रोकने के लिए होटल के अतिथि नेटवर्क पर अनिवार्य।
श्रेणीबद्ध बैंडविड्थ
अतिथि श्रेणी के आधार पर विभिन्न बैंडविड्थ सीमाएं और प्राथमिकताएं आवंटित करना (जैसे, मानक ब्राउज़िंग के लिए मुफ्त 5 Mbps बनाम 4K स्ट्रीमिंग और गेमिंग के लिए सशुल्क 50 Mbps)।
होटल मालिकों को सभी मेहमानों के लिए अपलिंक क्षमता की सुरक्षा करते हुए उच्च-बैंडविड्थ मांग का मुद्रीकरण करने की अनुमति देता है।
इन-रूम एक्सेस पॉइंट (AP)
गलियारों में विरल सीलिंग माउंट के बजाय अतिथि कमरों के भीतर लो-प्रोफाइल वॉल-प्लेट WiFi 6 एक्सेस पॉइंट्स को तैनात करना।
बाथरूम टाइल, फ़ॉइल इन्सुलेशन, और भारी फायर दरवाजों से होने वाले गलियारे के सिग्नल के नुकसान को समाप्त करता है।
हल किए गए उदाहरण
एक 250 कमरों वाले बिजनेस होटल में व्यस्त शाम के घंटों (शाम 7 बजे से रात 10 बजे तक) के दौरान WiFi स्पीड को लेकर मेहमानों की गंभीर शिकायतें आती हैं। वर्तमान में यह प्रॉपर्टी केंद्रीय गलियारों में स्थापित एक्सेस पॉइंट्स के साथ 500 Mbps ब्रॉडबैंड कनेक्शन पर निर्भर है। किस नेटवर्क आर्किटेक्चर अपग्रेड को लागू किया जाना चाहिए?
- व्यस्त समय के समवर्ती स्ट्रीमिंग ट्रैफ़िक को संभालने के लिए इंटरनेट अपलिंक को गारंटीकृत SLA के साथ 1 Gbps समर्पित लीज्ड लाइन में अपग्रेड करें। 2. दीवारों के कारण होने वाले सिग्नल के नुकसान को समाप्त करने के लिए वायरलेस आर्किटेक्चर को इन-रूम AP मॉडल (प्रति कमरा 1 AP या प्रति 2 कमरों में 1) में फिर से डिज़ाइन करें। 3. अतिथि VLAN पर बैंडविड्थ शेपिंग (जैसे, प्रति क्लाइंट 10 Mbps बेसलाइन) के साथ-साथ एक वैकल्पिक सशुल्क 50 Mbps हाई-स्पीड श्रेणी लागू करें।
एक बुटीक होटल समूह GDPR और गोपनीयता नियमों का कड़ाई से अनुपालन सुनिश्चित करते हुए सीधे बुकिंग अभियानों के लिए सत्यापित अतिथि संपर्क विवरण कैप्चर करना चाहता है। कैप्टिव पोर्टल को कैसे कॉन्फ़िगर किया जाना चाहिए?
प्रॉपर्टी मैनेजमेंट सिस्टम (PMS) के साथ एकीकृत एक कैप्टिव पोर्टल तैनात करें। लॉगिन स्क्रीन को नेटवर्क सेवा की शर्तों से अलग, मार्केटिंग संचार के लिए एक स्पष्ट, अनबंडल ऑप्ट-इन चेकबॉक्स की आवश्यकता के लिए कॉन्फ़िगर करें। पोर्टल स्वचालित रूप से सहमति टाइमस्टैम्प, IP पते और MAC पतों को रिकॉर्ड करता है, जबकि सत्यापित अतिथि प्रोफ़ाइलों को केंद्रीय मार्केटिंग प्लेटफ़ॉर्म में सिंक करता है।
अभ्यास प्रश्न
Q1. आपके होटल संचालन निदेशक बाहरी पूल छत पर नए मोबाइल पॉइंट-ऑफ-सेल (POS) टैबलेट को मौजूदा गेस्ट WiFi नेटवर्क से जोड़ना चाहते हैं। आपको क्या प्रतिक्रिया देनी चाहिए?
संकेत: PCI DSS अनुपालन और नेटवर्क सेगमेंटेशन पर विचार करें।
मॉडल उत्तर देखें
अनुरोध को अस्वीकार करें। भुगतान टर्मिनलों को एक ओपन गेस्ट WiFi नेटवर्क से जोड़ना PCI DSS नियमों का उल्लंघन करता है और क्रेडिट कार्ड डेटा को जोखिम में डालता है। POS टैबलेट्स को अतिथि ट्रैफ़िक से पूरी तरह से अलग, WPA3-Enterprise के साथ सुरक्षित एक समर्पित, एन्क्रिप्टेड स्टाफ / POS VLAN से कनेक्ट होना चाहिए।
Q2. एक इंटीरियर डिजाइनर होटल लॉबी के सौंदर्य को बनाए रखने के लिए सजावटी पीतल के आवरण के अंदर छत पर लगे एक्सेस पॉइंट्स को छिपाने पर जोर देता है। इसका तकनीकी प्रभाव क्या होगा?
संकेत: विचार करें कि धात्विक आवरण रेडियो सिग्नलों के साथ कैसे परस्पर क्रिया करते हैं।
मॉडल उत्तर देखें
धातु के डिब्बे (metal enclosures) फैराडे पिंजरों (Faraday cages) की तरह काम करते हैं, जो RF सिग्नलों को गंभीर रूप से ब्लॉक करते हैं और डेड ज़ोन बनाते हैं। एक्सेस पॉइंट्स को बाहरी रूप से या RF-पारदर्शी डिब्बों (जैसे प्लास्टिक या ड्राईवॉल) के पीछे स्थापित किया जाना चाहिए। विक्रेता द्वारा स्वीकृत विनाइल स्किन WiFi प्रदर्शन को प्रभावित किए बिना सजावट से मेल खा सकती हैं।
Q3. होटल मार्केटिंग मैनेजर गेस्ट WiFi से कनेक्ट होने वाले प्रत्येक अतिथि को दैनिक होटल न्यूज़लेटर के लिए स्वचालित रूप से सब्सक्राइब करने के लिए कहता है। इसे कैसे संभाला जाना चाहिए?
संकेत: GDPR और गोपनीयता कानूनों के तहत स्पष्ट सहमति (consent) आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
पोर्टल स्वचालित रूप से अतिथियों को सब्सक्राइब नहीं कर सकता। सहमति स्पष्ट, सूचित और गैर-बंडल (unbundled) होनी चाहिए। स्प्लैश पेज पर मार्केटिंग ऑप्ट-इन के लिए एक अनटिक किया गया चेकबॉक्स होना चाहिए, जो नेटवर्क की सेवा शर्तों को स्वीकार करने से अलग हो।
अक्सर पूछे जाने वाले प्रश्न
Why is in-room AP deployment preferred over corridor access points in hotels?
Modern hotel construction materials (reinforced concrete, foil insulation, fire doors, and bathroom tile) cause RF attenuation of 10 to 18 dB per wall. Corridor-mounted APs struggle to penetrate guest rooms, forcing client devices to transmit at maximum power and degrading battery life. In-room wall-plate APs provide line-of-sight 5 GHz and 6 GHz coverage, sub-millisecond roaming latency, and built-in Gigabit Ethernet switch ports for smart TVs, VoIP phones, and IoT thermostats.
How does hotel WiFi integrate with Property Management Systems (PMS)?
Guest WiFi captive portals integrate with hotel PMS platforms (such as Oracle Opera, Mews, Stayntouch, and Cloudbeds) via secure REST APIs or Micros FIAS protocols. When guests connect, they authenticate using their room number and surname or reservation code. The portal validates active stay status against the PMS in real time, applies VIP bandwidth profiles automatically, and posts optional tiered service charges directly to the guest folio.
How do tiered WiFi bandwidth passes generate revenue for hoteliers?
Tiered bandwidth models provide a complimentary baseline speed (such as 10 Mbps for email and social browsing) while offering paid high-speed passes (such as 50 to 100 Mbps for 4K video streaming, gaming, or remote work videoconferencing). Guests purchase 24-hour or multi-day passes via credit card, Apple Pay, or direct room charge. This protects core uplink capacity during peak evening hours while generating predictable ancillary revenue.
What network segmentation is required for hotel WiFi and PCI DSS compliance?
Hotels must maintain strict Layer-2 and Layer-3 network segmentation using dedicated Virtual Local Area Networks (VLANs). Guest WiFi traffic must be isolated on an independent guest VLAN with client isolation enabled, preventing guest devices from discovering or attacking one another. Point-of-Sale (POS) card terminals, Property Management Systems (PMS), and administrative staff devices must reside on separate, encrypted VLANs protected by next-generation firewall access control lists (ACLs) to satisfy PCI DSS Requirement 1.3.
How do hotels handle MAC address randomisation across returning guests?
iOS, Android, and Windows rotate randomized MAC addresses periodically, which can cause guests to see repeated login splash screens when returning to the hotel or moving between common areas. Enterprise platforms like Purple resolve this by issuing Passpoint (Hotspot 2.0) encrypted profiles or binding authenticated guest sessions to secure HTTP session tokens and verified user identity profiles rather than transient physical MAC addresses.
How does Purple improve guest WiFi ROI for hotels and resorts?
Purple turns hotel guest WiFi into a high-conversion marketing and operations asset. By streamlining captive portal logins with social and PMS authentication, Purple captures verified, GDPR-compliant guest profiles and syncs them with hospitality CRMs (such as HubSpot, Salesforce, and Revinate). Hoteliers leverage real-time footfall analytics, dwell times, and automated post-stay review triggers (TripAdvisor, Google Reviews) to drive repeat direct bookings and reduce OTA commission fees.
इस श्रृंखला में आगे पढ़ें
सुरक्षित गेस्ट WiFi कैसे सेटअप करें: एक सुरक्षित एंटरप्राइज कॉन्फ़िगरेशन गाइड
यह आधिकारिक गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को सुरक्षित एंटरप्राइज गेस्ट WiFi को तैनात करने का एक निश्चित खाका प्रदान करती है। इसमें अनुपालन करने वाले फर्स्ट-पार्टी डेटा को कैप्चर करते हुए आंतरिक प्रणालियों की सुरक्षा के लिए आवश्यक आर्किटेक्चर, WPA3 माइग्रेशन, VLAN सेगमेंटेशन और captive portal इंटीग्रेशन शामिल हैं।
अपने इंटरनेट प्लान को अपग्रेड किए बिना स्लो WiFi को कैसे ठीक करें
ISP बैंडविड्थ बढ़ाए बिना एंटरप्राइज WiFi प्रदर्शन को अनुकूलित करने पर IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एक व्यापक तकनीकी संदर्भ गाइड। इसमें RF ट्यूनिंग, क्लाइंट डेंसिटी मैनेजमेंट, QoS कार्यान्वयन, और बाधाओं का निदान और समाधान करने के लिए WiFi एनालिटिक्स का लाभ उठाने का तरीका शामिल है।
Campus WiFi नेटवर्क कैसे बनाएं: एक यूनिवर्सिटी IT गाइड
यह तकनीकी गाइड हाई-डेंसिटी campus WiFi नेटवर्क को डिजाइन और तैनात करने के लिए एक व्यापक खाका प्रदान करती है, जिसमें एक्टिव साइट सर्वे और एक्सेस पॉइंट प्लेसमेंट से लेकर कंट्रोलर आर्किटेक्चर, सीमलेस रोमिंग और सुरक्षित गेस्ट ऑनबोर्डिंग तक सब कुछ शामिल है। इसे विश्वविद्यालयों और बड़े स्थानों के IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए लिखा गया है, जिन्हें इस तिमाही में वायरलेस परिनियोजन की योजना बनाने और उसे निष्पादित करने के लिए व्यावहारिक मार्गदर्शन की आवश्यकता है। यह गाइड परिनियोजन जीवनचक्र के भीतर वास्तविक एकीकरण बिंदुओं के लिए Purple के Guest WiFi और एनालिटिक्स प्लेटफॉर्म को भी मैप करती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।