
Probabilmente in questo momento hai a che fare con uno dei due tipici mal di testa legati al WiFi.
O il personale sta ancora utilizzando una password condivisa che sembra diffondersi più velocemente delle tue email di onboarding, oppure hai cercato di stringere i controlli di accesso ritrovandoti con un mix disordinato di Captive Portal, eccezioni per i dispositivi e ticket di supporto. Chi lascia l'azienda ha ancora accesso alla rete. Un collaboratore esterno ha bisogno di una connettività temporanea. Una stampante si rifiuta di connettersi a qualsiasi protocollo moderno. Gli ospiti si lamentano che connettersi sembra più difficile che fare un ordine da te.
Questo è il momento in cui molti IT manager iniziano a cercare EAP method WiFi e si scontrano subito con un linguaggio fatto di standard, acronimi e termini di configurazione che non rispondono chiaramente alla domanda: quale approccio offre un accesso sicuro senza creare un nuovo carico operativo?
La versione breve è semplice. EAP ti aiuta a smettere di trattare la WiFi come una chiave d'accesso condivisa e a iniziare a trattarla come una decisione di identità. Se eseguito correttamente, questo migliora la sicurezza, facilita l'accesso agli utenti legittimi e offre all'IT un controllo più rigoroso su chi si connette, con cosa e in base a quale policy.
La fine della password WiFi condivisa
Una password WiFi condivisa sembra comoda fino al giorno in cui diventa il controllo più debole a tua disposizione.
Il responsabile delle operazioni di un hotel fornisce la password del SSID dello staff a un nuovo collaboratore. Entro la fine della settimana, i lavoratori dell'agenzia la conoscono, un ex dipendente la ha ancora salvata sul proprio telefono personale e qualcuno l'ha scritta su una lavagna nel retroufficio perché i lettori di codici a barre continuavano a disconnettersi. Niente di tutto questo sembra drammatico sul momento. Diventa semplicemente la normalità.
Il problema è che le password condivise non identificano nessuno. Identificano una folla. Se una persona se ne va, non è possibile rimuovere solo quella persona. O si lascia attivo il rischio o si cambia la password per tutti, subendo l'interruzione.
Perché l'accesso condiviso diventa costoso
Il problema di sicurezza è ovvio, ma è il problema operativo che di solito costringe al cambiamento.
- Il deprovisioning diventa complicato: quando un dipendente se ne va, l'IT deve spesso modificare una password che influisce su ogni dispositivo e team.
- I team di supporto ereditano lavoro evitabile: le persone dimenticano la password, la digitano in modo errato o connettono il dispositivo sbagliato alla rete sbagliata.
- L'esperienza utente ne risente: gli ospiti si imbattono in Captive Portal. Il personale deve gestire continue richieste di accesso. I dispositivi si riconnettono in modo inconsistente.
Ecco perché il design moderno del WiFi si è allontanato dal singolo segreto condiviso per orientarsi verso l'accesso basato sull'identità. Invece di chiedere: "Questo dispositivo conosce la password?", la rete si chiede: "Chi o cos'è questo elemento, e dovrebbe essere consentito l'accesso?"
Le password condivise sono facili da distribuire e difficili da controllare. L'accesso basato sull'identità ribalta questa situazione.
Come si presenta una soluzione migliore
In una configurazione migliore, il laptop di un dipendente si connette al WiFi in modo automatico perché dispone già del profilo e dell'identità corretti. Un ospite si connette senza che gli venga consegnata una password su un foglietto di carta. Un dispositivo gestito può essere revocato senza influire su tutti gli altri.
Questo è il valore aziendale di EAP. Non si tratta solo di una scelta di protocollo. È un modo per rendere l'accesso WiFi più simile agli altri sistemi aziendali importanti, legato a utenti, dispositivi e policy invece che a un segreto che tutti finiscono per condividere.
Comprendere le fondamenta di EAP e 802.1X
La maggior parte della confusione inizia qui. Si parla dell'EAP come se fosse il metodo di autenticazione stesso. Non è così.
Nel WiFi aziendale, EAP è il framework di negoziazione utilizzato da 802.1X, mentre l'access point blocca il traffico normale e inoltra i messaggi EAP tra il dispositivo e un server RADIUS fino a quando lo scambio specifico del metodo non va a buon fine, come spiegato nella panoramica di Fleet sui metodi di autenticazione WiFi aziendali. Ecco perché la scelta del giusto metodo EAP è così importante. Il framework rimane lo stesso, ma la prova di identità cambia.
Un modello mentale semplice
Pensa all'802.1X come alla guardia di sicurezza di un evento privato.
Il dispositivo vuole accedere. L'access point si ferma all'ingresso e dice: "Non puoi ancora entrare del tutto". L'access point non decide l'identità da solo. Trasmette la conversazione a un server di autenticazione, solitamente RADIUS.
L'EAP è la lingua utilizzata durante questa conversazione.
Un metodo EAP potrebbe dire: "Mostrami il tuo certificato". Un altro potrebbe dire: "Crea prima un tunnel sicuro, poi invia nome utente e password al suo interno". Stessa guardia. Stessa porta. Prova diversa.
I tre ruoli fondamentali
Risolvere i problemi diventa molto più semplice quando si sa quale ruolo svolge ciascuna parte:
| Componente | Ruolo | Descrizione semplice |
|---|---|---|
| Supplicant | Dispositivo client | Il laptop, telefono, tablet o scanner che richiede l'accesso |
| Authenticator | Access point o switch | Il custode che controlla l'accesso alla rete |
| Authentication server | Solitamente RADIUS | Il sistema che verifica le credenziali e restituisce l'esito di autorizzazione o rifiuto |
Se uno qualsiasi di questi elementi è configurato in modo errato, gli utenti vedono spesso solo il messaggio "Impossibile connettersi", motivo per cui l'EAP può sembrare opaco quando viene distribuito per la prima volta.
Perché questo è diventato il modello aziendale standard
Nel Regno Unito, la pianificazione del WiFi aziendale e del settore pubblico è stata a lungo influenzata dagli standard IEEE e RFC. La documentazione EAP di Microsoft rileva che EAP viene utilizzato per l'accesso wireless tramite IEEE 802.1X, e l'RFC 4017 è stato pubblicato per definire i requisiti per i metodi EAP utilizzati nelle distribuzioni LAN wireless IEEE 802.11. Questa standardizzazione ha reso 802.1X con EAP l'architettura di riferimento per l'accesso wireless sicuro, sostituendo i vecchi approcci basati su chiavi condivise. Microsoft rileva inoltre che EAP-TLS è l'unico metodo EAP consentito per la modalità WPA3-Enterprise a 192 bit, il che dimostra come l'EAP basato su certificati sia passato da un'opzione aziendale al requisito per le distribuzioni WiFi a massima sicurezza nella documentazione di Microsoft sull'accesso alla rete e EAP.
Regola pratica: Se gestisci il WiFi per il personale, in ambienti regolamentati o in grandi proprietà, inizia a pensare in termini di 802.1X e identità. Non iniziare con la password.
Perché i manager dovrebbero interessarsene
Non si tratta solo di purezza dell'architettura.
Quando il tuo WiFi utilizza 802.1X e un metodo EAP idoneo, puoi allineare l'accesso con lo stato lavorativo, la postura del dispositivo e la policy. Questo migliora la sicurezza, perché l'accesso è personalizzato. Migliora l'esperienza utente, perché i dispositivi approvati si connettono in modo più fluido. Migliora l'efficienza operativa, perché smetti di cambiare una singola password per risolvere molti problemi diversi.
Panoramica dei metodi EAP più comuni
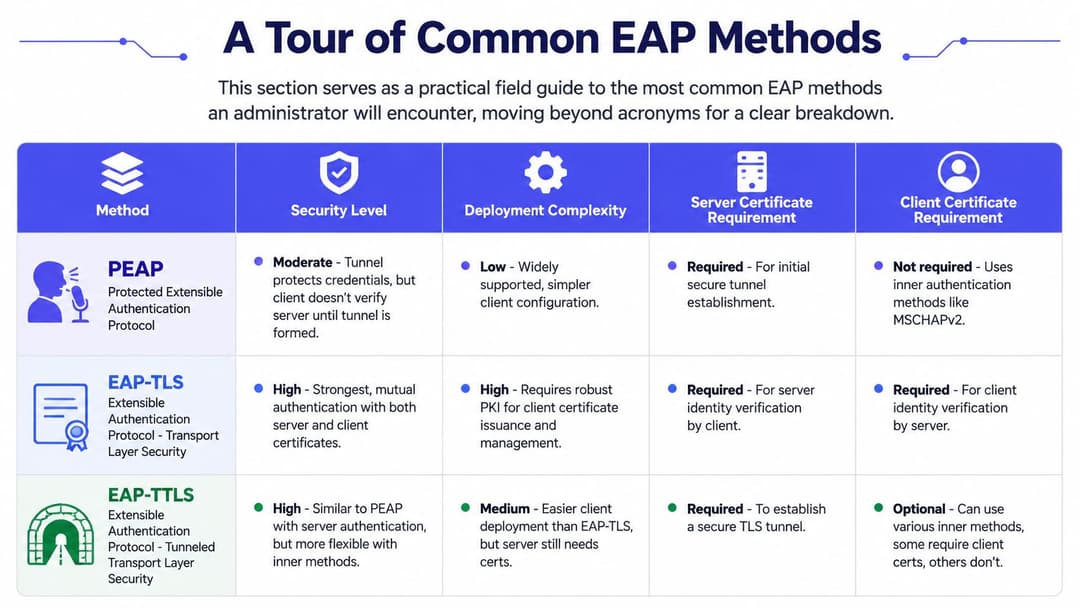
La maggior parte delle decisioni nel mondo reale si riduce a un breve elenco di metodi. I nomi sembrano simili, ma i compromessi non lo sono affatto.
PEAP
Il metodo PEAP viene spesso scelto quando i team desiderano un'autenticazione enterprise senza dover distribuire certificati client a ogni dispositivo.
Costruisce prima un tunnel TLS sicuro, quindi trasporta un metodo di autenticazione interno all'interno di quel tunnel, solitamente un flusso di nome utente e password. Ciò ne facilita l'implementazione in ambienti in cui gli utenti dispongono già di credenziali di directory e in cui il controllo dei dispositivi è misto.
La sua attrattiva è pratica. È possibile utilizzare gli account esistenti. Il supporto nativo è ampio. L'implementazione iniziale è solitamente meno impegnativa rispetto a un programma di certificati completo.
Lo svantaggio è strutturale. Poiché i segreti derivati dalle password rimangono parte del quadro, questo metodo eredita comunque i rischi legati alle password. Come notato in precedenza nella spiegazione di Fleet, EAP-TLS elimina il furto basato su password dal percorso WiFi, mentre PEAP-MSCHAPv2 può ancora ereditare il rischio di forza bruta offline dai segreti derivati dalle password.
EAP-TLS
EAP-TLS è il metodo preferito dalla maggior parte degli architetti di rete per i dispositivi aziendali gestiti.
Utilizza i certificati in modo che il dispositivo dimostri la propria identità senza che l'utente debba digitare una password nel flusso di lavoro della WiFi. In pratica, questo offre una garanzia più forte e un'esperienza utente più fluida. I dispositivi si connettono automaticamente una volta configurati correttamente. Gli utenti non devono continuare a inserire le credenziali. I percorsi di attacco che si basano sulla cattura delle password diventano molto meno rilevanti.
Il compromesso risiede nella disciplina di implementazione. Sono necessari un'autorità di certificazione o un servizio di certificati, un modo affidabile per emettere certificati e un processo per il rinnovo e la revoca. Se la gestione dei dispositivi è debole, EAP-TLS esporrà rapidamente tale debolezza.
EAP-TTLS
L'EAP-TTLS si colloca tra questi due in molte discussioni.
Come PEAP, crea un tunnel TLS utilizzando un certificato server. All'interno di tale tunnel, consente una maggiore flessibilità nel modo in cui il client si autentica. Ciò può essere utile se il tuo ambiente include diversi sistemi operativi o flussi di lavoro di identità backend legacy che non si integrano facilmente in un design incentrato su PEAP.
Per proprietà miste, può rappresentare un compromesso pratico. Dipende comunque da un'attenta gestione delle policy e dei profili, ma offre ai progettisti maggiore flessibilità durante l'integrazione con diversi database di identità o sistemi legacy.
EAP-FAST
L'EAP-FAST compare ancora sul campo, solitamente perché la storia lascia sempre delle tracce.
È più probabile trovarlo in ambienti ad alta densità Cisco o dove dispositivi specializzati più vecchi hanno influenzato le prime decisioni di progettazione. Può risolvere specifici problemi di compatibilità, ma per la maggior parte dei nuovi progetti non è il punto di partenza per i team.
Un confronto utile
| Metodo | Idoneità ottimale | Vantaggio principale | Preoccupazione principale |
|---|---|---|---|
| PEAP | BYOD o implementazione rapida basata su directory | Distribuzione client più semplice | Rimane il rischio legato alle password |
| EAP-TLS | Flotte di dispositivi gestiti | Basato su certificati, solido modello di fiducia reciproca | Ciclo di vita dei certificati e impegno PKI |
| EAP-TTLS | Ambienti misti o con sistemi legacy | Opzioni di autenticazione interna flessibili | Più parti mobili rispetto a quanto suggeriscono le semplici definizioni |
| EAP-FAST | Scenari legacy specifici | Può soddisfare esigenze di compatibilità di nicchia | Meno attraente per i moderni progetti standardizzati |
Se la tua infrastruttura è gestita e i tuoi requisiti di sicurezza sono elevati, la domanda di solito non è se EAP-TLS sia più forte. È se la gestione dei tuoi certificati è abbastanza matura da supportarlo.
Scegliere il giusto metodo EAP per ogni caso d'uso
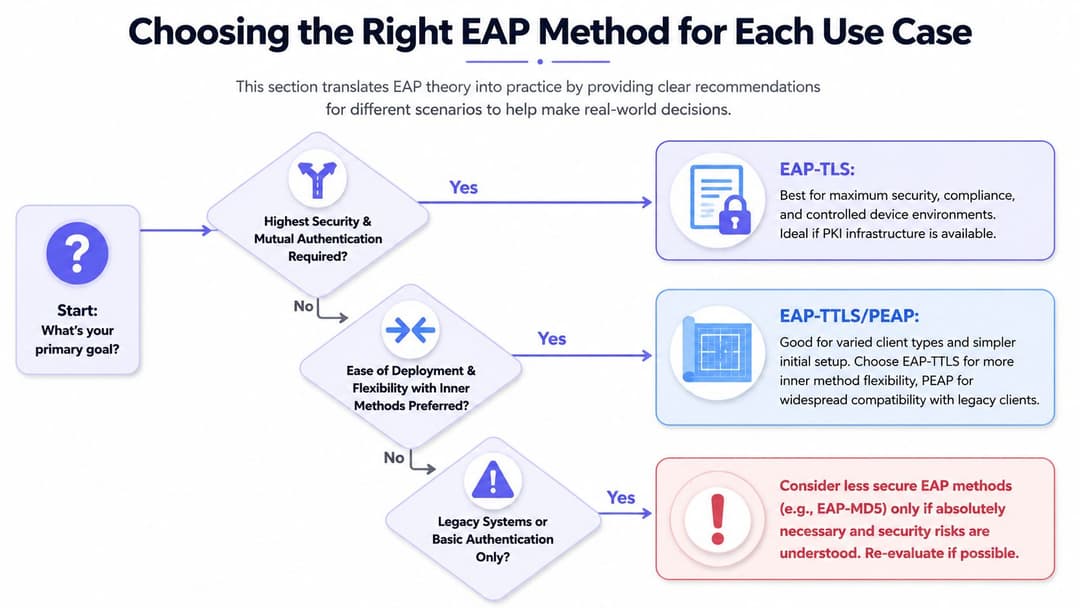
Una buona decisione in materia di EAP inizia dal problema di accesso che si sta cercando di risolvere. Il personale, gli ospiti e i dispositivi operativi raramente necessitano dello stesso trattamento.
Reti del personale
Per l'accesso dei dipendenti su laptop, tablet e telefoni gestiti, la scelta di progettazione più pulita è solitamente l'EAP-TLS.
Si adatta meglio a un approccio zero-trust perché l'accesso è legato all'identità del dispositivo anziché a una password memorizzata. Se le risorse umane disabilitano l'account e la gestione degli endpoint rimuove il certificato o l'affidabilità del dispositivo, l'accesso può essere revocato senza dover cambiare la password dell'SSID per tutti gli altri utenti.
Il business case evidenzia punti di forza significativi. I team di sicurezza ottengono un controllo più rigoroso. Gli utenti beneficiano di un'esperienza di accesso quasi invisibile. L'IT ottiene un modello che offre una scalabilità migliore rispetto alla gestione manuale delle eccezioni.
Accesso ospiti
Il WiFi per gli ospiti ha un compito diverso. È necessaria una bassa frizione, ma si desidera comunque il controllo delle policy e un'esperienza di onboarding sicura.
Nei contesti moderni, le esperienze per gli ospiti senza sforzo possono essere comunque supportate da EAP dietro le quinte, specialmente negli ecosistemi costruiti intorno a Passpoint o OpenRoaming. L'utente non ha bisogno di comprendere il protocollo. Vede solo che il dispositivo si connette automaticamente e in modo sicuro dopo l'onboarding iniziale.
Questo è importante in hotel, arene, trasporti, sanità e commercio al dettaglio. Gli ospiti giudicano il servizio in base alla rapidità e alla coerenza del funzionamento. Non si preoccupano di quale RFC lo abbia reso possibile.
Dispositivi IoT e legacy
In questa fase, i progettisti devono smettere di essere dei puristi.
Molte stampanti, scanner, controller multimediali, sistemi per edifici e dispositivi specializzati non supportano correttamente lo standard 802.1X. Alcuni lo supportano male. Alcuni supportano un solo metodo e si bloccano durante il rinnovo del certificato. Altri funzionano correttamente solo su reti di tipo WPA-PSK.
Per questi dispositivi, imporre l'EAP completo può creare più tempi di inattività che protezione. Un approccio migliore consiste nel segmentarli e utilizzare un'alternativa basata sull'identità come iPSK dove la piattaforma lo supporta. Ciò fornisce a ciascun dispositivo una credenziale distinta anziché un'unica chiave condivisa per l'intera infrastruttura.
Una prospettiva decisionale pratica
Utilizza questo schema quando valuti la progettazione di una rete WiFi con metodo EAP:
- Chi possiede il dispositivo: I dispositivi di proprietà dell'azienda supportano controlli più rigidi rispetto ai dispositivi personali.
- Di quanta fiducia hai bisogno: L'accesso del personale ai sistemi interni richiede maggiori garanzie rispetto all'accesso ospiti per la sola navigazione internet.
- Cosa sei in grado di gestire al meglio: Il metodo sulla carta più sicuro è la scelta sbagliata se il tuo team non può gestirne il ciclo di vita.
- Quali dispositivi sono problematici: Stampanti, registratori di cassa, sensori e sistemi dell'edificio richiedono spesso un trattamento di policy separato.
Mappatura tipica
| Caso d'uso | Solitamente la direzione corretta |
|---|---|
| Dispositivi aziendali gestiti | EAP-TLS |
| Accesso Bring your own device (BYOD) | PEAP o EAP-TTLS, a seconda del mix di client e della policy |
| Roaming ospiti e accesso pubblico senza interruzioni | Modelli di onboarding basati su EAP come Passpoint o OpenRoaming |
| Dispositivi operativi legacy | Alternative segmentate, spesso con credenziali per singolo dispositivo anziché PSK condivise |
L'errore che vedo più spesso è cercare di scegliere un'unica risposta universale. Un design WiFi maturo non fa questo. Utilizza diversi modelli di autenticazione per diverse esigenze di rischio e usabilità, mantenendo la policy centralizzata.
L'approccio moderno alle strategie senza password e con certificati
Molti team sentono ancora parlare di "certificati" e pensano a "mesi di sofferenza con la PKI". Questo era spesso vero nei vecchi ambienti. Non deve più essere così oggi.
Il cambiamento fondamentale è questo: un WiFi senza password non significa assenza di autenticazione. Significa che gli utenti non gestiscono le password come prova necessaria per accedere alla rete. Il dispositivo presenta un'identità attendibile, spesso tramite un certificato, e la rete decide l'accesso in base a quella.
Perché l'accesso basato su certificati cambia il profilo di rischio
Con i metodi basati su password, parte della sicurezza del tuo WiFi dipende ancora da come tali password vengono create, memorizzate, riutilizzate e protette sui dispositivi client. Con EAP-TLS, il percorso di rete non dipende dall'inserimento di un segreto da parte degli utenti durante lo scambio WiFi.
Questo cambia sia la sicurezza che l'esperienza utente. Gli utenti non devono ricordare una password wireless. I team di supporto non devono risolvere i problemi relativi alle credenziali salvate scadute così spesso. I team di sicurezza non devono accettare lo stesso livello di esposizione derivante dalle password.
Perché l'implementazione moderna è differente
Le piattaforme di gestione dei dispositivi, i sistemi di identità cloud e i flussi di lavoro di gestione dei certificati hanno cambiato la realtà operativa. Un laptop o un telefono registrato può ricevere automaticamente il profilo WiFi e il certificato. L'utente apre lo schermo e il dispositivo si connette semplicemente.
Questo è il volto del WiFi senza password. Non meno sicurezza. Più sicurezza invisibile.
Ecco come si presenta questo tipo di ambiente nella pratica:
Cosa monitorare prima di procedere
- Il ciclo di vita dei certificati è fondamentale: la scadenza e il rinnovo devono essere automatizzati ove possibile.
- La fiducia nei dispositivi è altrettanto importante: una strategia basata sui certificati funziona bene solo se i dispositivi registrati sono gestiti correttamente.
- Gli utenti dovrebbero vedere meno elementi, non di più: se alle persone viene richiesto di prendere decisioni sulla fiducia manualmente, il design deve ancora essere migliorato.
La migliore esperienza WiFi è spesso quella che gli utenti notano appena. Il loro dispositivo ha già ciò di cui ha bisogno e la rete sa già come valutarlo.
Semplificare l'implementazione con l'integrazione cloud
Molti progetti 802.1X falliscono per un motivo che non ha nulla a che fare con la crittografia. Il metodo EAP funziona bene. Il problema è il modello operativo che lo circonda.
Se ogni sede ha bisogno della propria gestione e manutenzione del RADIUS, se le richieste di certificati dipendono da passaggi manuali e se i profili WiFi variano da un gruppo di dispositivi all'altro, l'implementazione rallenta. I team di sicurezza si ritrovano con un progetto di cui si fidano sulla carta, ma che faticano a gestire su scala. L'integrazione nel cloud cambia questo scenario operativo.
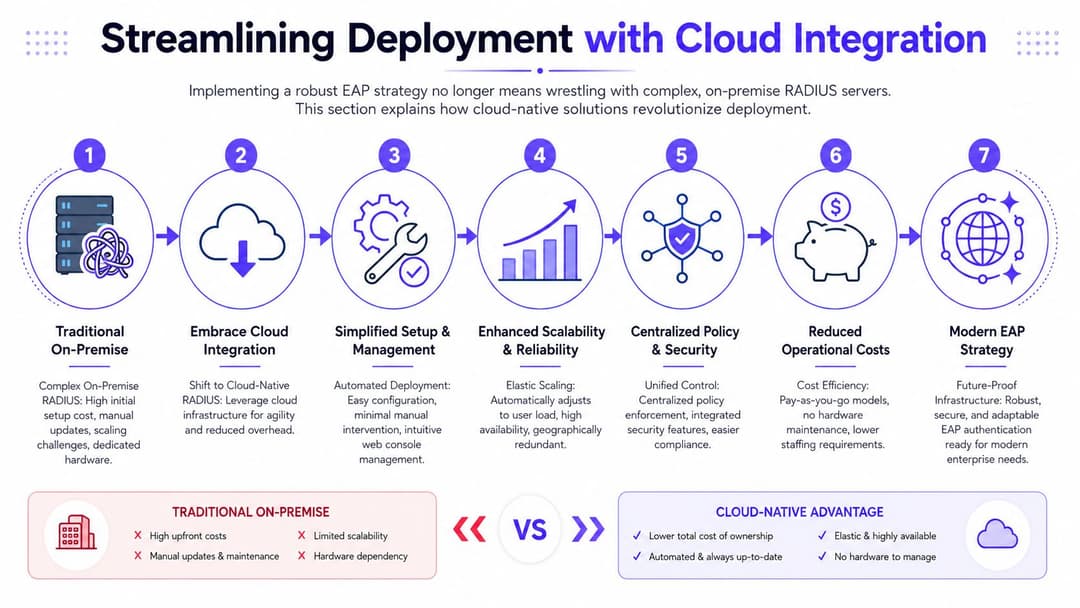
Cosa cambia concretamente con un modello basato su cloud
L'EAP svolge ancora lo stesso compito. La differenza risiede nel punto in cui vengono coordinati la policy, i controlli di identità e l'onboarding dei dispositivi.
Un servizio RADIUS-as-a-Service nel cloud o una piattaforma di accesso basata sull'identità possono collegare l'autenticazione WiFi a sistemi come Microsoft Entra ID, Google Workspace o Okta. Ciò significa che la tua policy wireless può seguire le stesse regole sullo stato dell'utente, l'appartenenza ai gruppi e la postura del dispositivo che utilizzi già altrove. Il WiFi smette di essere un sistema di accesso separato con le proprie eccezioni e record obsoleti.
Questo conta soprattutto nelle organizzazioni con diverse sedi, tipi di dispositivi misti o team IT ridotti. Desideri un unico piano di controllo, non una collezione di soluzioni locali temporanee.
Perché questo migliora le operazioni quotidiane
Il modo più semplice per valutare il valore consiste nel seguire il ciclo di vita dell'identità.
- Nuovi assunti: Un nuovo dipendente viene creato nella directory, registrato tramite la gestione degli endpoint e ottiene il profilo wireless corretto senza dover aprire un ticket di assistenza.
- Trasferimenti: Se un utente cambia reparto o sede, la policy basata sui gruppi può regolare l'accesso senza dover riconfigurare la configurazione WiFi.
- Cessazioni: Disabilita l'account, revoca l'affidabilità del dispositivo o entrambe le cose. L'accesso wireless termina direttamente, senza dover cambiare una password condivisa per tutti gli altri.
Questo è il business case in parole semplici. Meno amministrazione manuale. Onboarding più rapido. Offboarding più pulito. Meno lacune di sicurezza aperte a causa della scomodità di dover cambiare una PSK in tutti gli uffici.
C'è anche un vantaggio in termini di esperienza utente. Il personale si connette in modo prevedibile tra le diverse sedi, mentre l'IT mantiene controlli separati per i dispositivi aziendali, il BYOD, gli ospiti e la tecnologia operativa.
Come valutare una piattaforma cloud
Considera la piattaforma in parte come servizio di identità, in parte come motore di policy e in parte come strumento di implementazione. Se uno solo di questi elementi è debole, l'esperienza WiFi ne risente.
Cerca queste quattro funzionalità:
- Integrazione della directory: deve funzionare con l'identity provider già in uso, in modo che le decisioni di accesso riflettano lo stato reale dell'utente e del dispositivo.
- Idoneità del metodo EAP: deve supportare i metodi necessari al vostro ambiente, che si tratti di accesso del personale basato su certificati, nome utente/password per casi selezionati o opzioni limitate per dispositivi più vecchi.
- Distribuzione di profili e certificati: deve ridurre la configurazione manuale del supplicant tramite MDM, UEM o flussi di onboarding gestiti.
- Separazione delle policy: deve consentire di applicare regole diverse a personale, ospiti, appaltatori, IoT e dispositivi condivisi senza creare un labirinto di SSID.
Purple è un esempio di piattaforma utilizzata per l'autenticazione WiFi gestita in cloud in ambienti per ospiti, personale e multi-tenant.
Collegare la scelta tecnica ai risultati aziendali
Molti articoli sull'EAP si fermano spesso alle definizioni. La domanda migliore da porsi è quale problema si stia cercando di risolvere.
Se il problema è l'accesso ospiti, il controllo cloud ti aiuta a separare l'onboarding degli ospiti dalla policy di autenticazione interna, mantenendo centralizzate la reportistica e l'amministrazione. Se il problema è la sicurezza del personale, le policy collegate alla directory e la distribuzione gestita dei certificati riducono l'esposizione delle password e velocizzano l'offboarding. Se il problema è l'IoT, la policy cloud può aiutarti a mantenere i dispositivi operativi nella propria corsia, invece di forzarli nello stesso modello di accesso dei laptop dei dipendenti.
Questo è il valore pratico dell'integrazione cloud. Trasforma l'EAP da una scelta di protocollo a una strategia di accesso che risulta più semplice da gestire su sedi reali, utenti reali e una reale diversità di dispositivi.
Risoluzione dei problemi e migrazione della configurazione EAP
La maggior parte dei problemi EAP rientra in poche categorie prevedibili. I sintomi sembrano misteriosi per gli utenti, ma le cause sono solitamente ordinarie.
Dove guardare prima di tutto
Se i dispositivi smettono improvvisamente di connettersi, inizia a verificare la attendibilità e le policy prima di dare la colpa alla radio.
- Problemi con il certificato del server: I client potrebbero non considerare più attendibile il certificato del server, oppure il nome del server previsto potrebbe non corrispondere.
- Problemi con il certificato del client: I dispositivi gestiti potrebbero avere un certificato scaduto, mancante o assegnato in modo errato.
- Deriva della configurazione del supplicant: Il profilo sul dispositivo potrebbe specificare il metodo EAP o le impostazioni di attendibilità errati.
- Mancata corrispondenza delle policy RADIUS: L'utente o il dispositivo esegue l'autenticazione, ma il percorso della policy non è quello previsto.
Una buona regola è quella di testare contemporaneamente un dispositivo sicuramente funzionante, un dispositivo non funzionante e i log di autenticazione. Non risolvere i problemi EAP basandoti solo sul pop-up del client.
Quando l'EAP si interrompe, gli utenti riscontrano un errore della rete WiFi. Il vero problema di solito risiede nell'identità, nell'attendibilità del certificato o nella mappatura delle policy.
Un percorso di migrazione sensato
Se si sta abbandonando il WPA2-PSK o un vecchio modello di autenticazione, non si deve cercare di convertire ogni SSID e ogni dispositivo tutto in una volta.
Una migrazione più sicura si articola come segue:
- Scegli un gruppo pilota come i laptop aziendali gestiti in un'unica sede o dipartimento.
- Distribuisci una policy pulita con il metodo EAP di destinazione e i profili dei dispositivi testati.
- Separa i dispositivi problematici come stampanti e controller invece di forzarli nella prima fase.
- Esamina i log prima di estendere la distribuzione per individuare tempestivamente problemi di attendibilità e profilo.
- Disattiva gradualmente le credenziali condivise una volta che il nuovo percorso di accesso è stabile.
Questo approccio a fasi riduce le interruzioni e offre al team di supporto il tempo necessario per apprendere i nuovi pattern di errore. Evita inoltre un errore comune, ovvero giudicare l'EAP da un'implementazione affrettata anziché dalla progettazione stessa.
Se stai sostituendo le password condivise, pianificando la WiFi per il personale con 802.1X o cercando di supportare ospiti e dispositivi legacy senza creare ulteriore carico operativo, Purple offre un modo pratico per connettere identità, autenticazione WiFi e controllo degli accessi basato su cloud in un'unica piattaforma.



