
La vostra rete probabilmente si presenta già così. Il personale si connette con laptop aziendali gestiti. Gli ospiti arrivano con telefoni e tablet che non vedrete mai più. Le stampanti sono collocate negli armadi con vecchi firmware. TV, scanner, dispositivi di pagamento, sensori e sistemi di controllo accessi richiedono tutti un indirizzo IP e un percorso verso una risorsa utile.
I team di gestione della rete non hanno difficoltà perché manca il segnale WiFi. Hanno difficoltà perché non riescono a rispondere abbastanza velocemente a tre semplici domande. Chi è questo utente? Cos'è questo dispositivo? Cosa dovrebbe essergli consentito di raggiungere in questo momento?
È qui che un moderno sistema di controllo dell'accesso alla rete dimostra il suo valore. Non come un ostacolo complesso al confine della rete, ma come il livello di controllo che trasforma l'accesso alla rete in una decisione basata sull'identità. Se implementato correttamente, migliora la sicurezza e semplifica l'accesso per il personale, gli ospiti, i collaboratori esterni e i dispositivi che non sono in grado di gestire i flussi di accesso tradizionali.
Che cos'è un sistema di Network Access Control
Un network access control system è il motore di policy che decide se un utente o un dispositivo deve accedere alla rete, quale tipo di accesso deve ricevere e se tale accesso deve cambiare mentre la sessione è attiva.
Questa definizione è accurata, ma è troppo limitata per il modo in cui il NAC opera nei contesti reali.
In pratica, il NAC diventa il livello di identità ed esperienza per l'accesso. Identifica i dispositivi, li collega a utenti o ruoli ove possibile, verifica se soddisfano le policy e quindi li colloca nel corretto livello di connettività. Ciò potrebbe significare un accesso aziendale completo per un laptop gestito, un accesso alla sola rete internet per il telefono di un ospite, una VLAN strettamente limitata per una stampante o la quarantena per un dispositivo che non soddisfa le policy.
Perché il NAC è fondamentale oggi
L'accesso alla rete tradizionale presupponeva che, una volta che un dispositivo era all'interno, fosse sicuro. Questo modello non sopravvive al lavoro ibrido, al BYOD, all'accesso ospiti, alle filiali e ai siti ricchi di IoT.
Il NAC moderno si basa su un presupposto diverso. La fiducia deve essere conquistata all'ingresso e rivalutata al variare delle condizioni. Questo si allinea con la visione più ampia del Zero Trust e aiuta a spiegare perché l'adozione sia in aumento. Le proiezioni di mercato citate dal rapporto di mercato sul NAC di Market Data Forecast indicano che il mercato del NAC dovrebbe crescere da 1,18 miliardi di USD nel 2024 a 10,14 miliardi di USD entro il 2033, con un CAGR del 26,97%.
Questa crescita non avviene perché i team desiderano un'altra dashboard. Avviene perché le reti ora supportano troppi utenti e tipi di dispositivi per poter gestire l'accesso manualmente.
Cosa fa effettivamente una buona piattaforma NAC
Un deployment NAC efficiente gestisce solitamente quattro compiti fondamentali:
- Rilevamento e identificazione. Rileva i dispositivi mentre si connettono e li classifica nel modo più accurato possibile.
- Autenticazione e autorizzazione. Verifica l'identità, il ruolo e la postura del dispositivo prima di concedere l'accesso.
- Segmentazione e controllo. Colloca i dispositivi nella zona di rete corretta e limita il movimento est-ovest.
- Applicazione continua. Modifica l'accesso se la postura cambia, se le credenziali vengono revocate o se il rischio aumenta.
Regola pratica: Se la tua policy di accesso non è in grado di distinguere tra personale, ospiti, contractor esterni, stampanti e IoT, non hai un controllo degli accessi. Hai solo una connettività condivisa unita a una speranza.
La vecchia immagine del NAC come un laborioso progetto di controllo degli accessi è superata. Il modo migliore di vederla è questo: un moderno sistema di controllo dell'accesso alla rete consente al reparto IT di sostituire password condivise, SSID generici ed eccezioni manuali con un accesso basato sull'identità che gli utenti notano appena.
Comprendere i componenti fondamentali di un sistema NAC
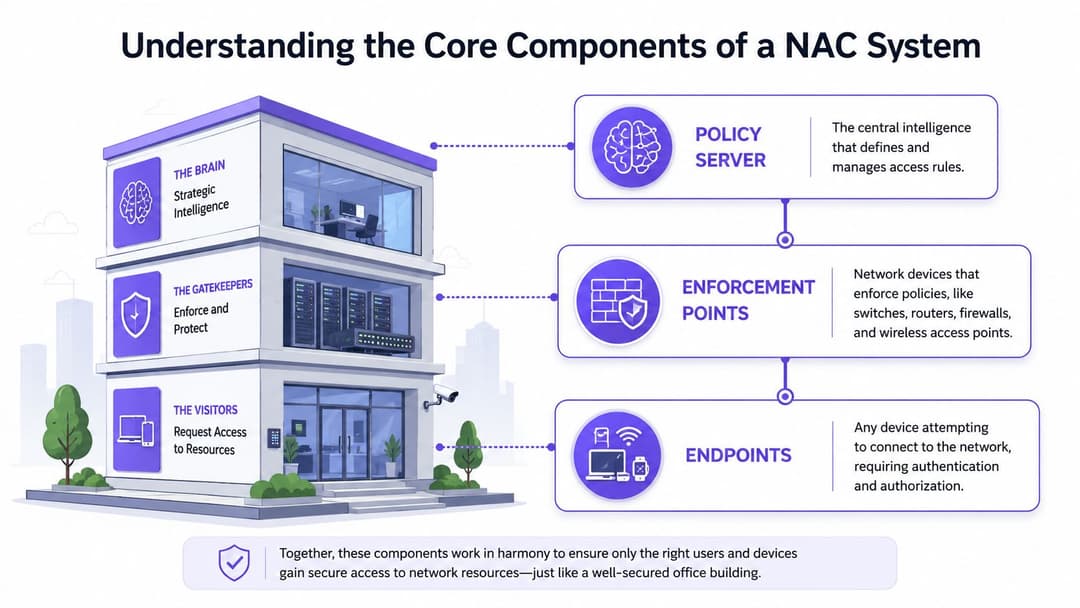
Ogni piattaforma NAC sembra diversa nel catalogo prodotti, ma le parti funzionali di solito sono le stesse. Considerate l'analogia con un edificio per uffici sicuro. Avete bisogno di una reception centrale per la sicurezza, di telecamere e lettori che osservino ciò che accade e di porte che possano bloccarsi o aprirsi.
Il server delle policy
Il server delle policy è il cervello. Custodisce le regole che rispondono a domande come queste:
- Questo utente è presente nella directory del personale?
- Questo dispositivo è gestito o non gestito?
- Si sta connettendo via cavo, WiFi o tramite accesso remoto?
- Deve ricevere un accesso completo, un accesso limitato, internet guest o la quarantena?
Questo è anche il punto in cui le integrazioni contano. Nella maggior parte degli ambienti aziendali, il livello delle policy lavora a stretto contatto con i servizi di directory e di autenticazione. Se hai bisogno di un ripasso su come funziona la parte di autenticazione backend, questa panoramica su un server RADIUS e il suo ruolo nel controllo degli accessi costituisce un utile contesto.
I punti di enforcement
I punti di applicazione sono i luoghi in cui viene applicato l'accesso. Nelle reti reali, questo di solito significa switch, access point wireless, controller, firewall o gateway di segmentazione.
Questi dispositivi non creano le policy. Ricevono una decisione e la applicano. Ciò può comportare l'assegnazione di una VLAN, l'applicazione di una regola di firewall, la limitazione della raggiungibilità o lo spostamento di un dispositivo in un segmento limitato.
Ciò che conta a livello architetturale è che il NAC non sia solo consultivo. Ha bisogno di un punto di controllo in grado di modificare ciò che un dispositivo può fare.
Gli endpoint e i sensori
Il terzo elemento è l'endpoint stesso, insieme alla telemetria che consente al NAC di comprenderlo. Gli endpoint includono laptop gestiti, telefoni personali, scanner portatili, stampanti, telecamere, dispositivi medici e ogni vecchio sistema legacy che nessuno vuole toccare.
I sensori e la logica di profilazione forniscono alla piattaforma NAC occhi e orecchie. Aiutano a capire se il dispositivo è noto, se appare conforme e se il suo comportamento è coerente con il ruolo che gli è stato assegnato.
Un'implementazione NAC fallisce rapidamente quando autentica gli utenti ma ignora il contesto del dispositivo. L'identità senza la consapevolezza del dispositivo è solo metà di un controllo.
Perché questi componenti supportano il Zero Trust
Un moderno sistema NAC si adatta al modello Zero Trust perché l'accesso non è fisso dopo una singola verifica andata a buon fine. Come evidenziato nella panoramica sul NAC di Illumio, le policy vengono applicate prima dell'ammissione, l'autorizzazione può essere basata su ruolo, postura del dispositivo, posizione e ora del giorno, e l'accesso può essere revocato in tempo reale se cambiano i requisiti di conformità.
Questo ciclo continuo conta più del login iniziale. È la differenza tra "sei entrato una volta" e "soddisfi ancora le regole in questo momento".
Come i sistemi NAC applicano le policy di accesso
La maggior parte dei progetti NAC diventa molto più semplice una volta che i team smettono di chiedersi "Quale piattaforma dovremmo acquistare?" e iniziano a chiedersi "Quale modello di applicazione si adatta a ciascuna classe di dispositivi?".
Non esiste un unico metodo valido per tutto. I laptop aziendali, i telefoni degli ospiti, le stampanti, gli scanner e gli endpoint IoT non si comportano allo stesso modo. Una buona progettazione NAC accetta questo fatto e utilizza il meccanismo giusto per ciascuna categoria invece di forzare un unico flusso di lavoro universale.
Quattro modelli di enforcement comuni
Lo standard 802.1X è la scelta ideale per i dispositivi aziendali gestiti. Rappresenta la soluzione più solida quando si ha il controllo dell'endpoint e si possono distribuire profili, certificati o credenziali aziendali. Offre un'identità affidabile al momento della connessione e supporta l'assegnazione dinamica delle policy.
Il MAC Authentication Bypass (MAB) è il fallback per i dispositivi che non possono eseguire l'802.1X. Pensa a stampanti, vecchi scanner, sistemi di badge, alcuni dispositivi IoT e apparecchiature specialistiche. È utile, ma è meno sicuro perché un indirizzo MAC non equivale a un'identità forte.
La valutazione della postura senza agent (agentless) è d'aiuto quando è necessario verificare le caratteristiche dei dispositivi senza installare un client persistente. Questo è spesso utile negli scenari BYOD e di contractor esterni dove una gestione completa del dispositivo non è realistica.
Le Identity Pre-Shared Keys (iPSK) rappresentano uno dei miglioramenti più pratici nel moderno accesso WiFi. Invece di un'unica password condivisa per un intero SSID, ogni utente, tenant o dispositivo può ricevere una chiave univoca associata a una policy. Questo rende l'onboarding più semplice e la revoca più pulita, specialmente per infrastrutture miste.
Per un contesto di sicurezza più ampio, questa guida su Zero Trust network access and access decisions è un utile alleato quando si mappa l'applicazione del NAC sulle policy di identità.
Confronto dei modelli di enforcement del NAC
| Modello | Ideale per | Livello di sicurezza | Vantaggio chiave |
|---|---|---|---|
| 802.1X | Laptop gestiti, cellulari aziendali, dispositivi del personale | Alto | Forte ammissione basata sull'identità e controllo dinamico delle policy |
| MAB | Stampanti, dispositivi legacy, IoT di base | Basso | Consente ai dispositivi non-802.1X di connettersi con eccezioni controllate |
| Postura senza agent | BYOD, contrattisti, utenti temporanei | Medio | Verifica lo stato del dispositivo senza una pesante installazione sull'endpoint |
| iPSK | Dispositivi WiFi legacy, multi-tenant, retail, hospitality, IoT | Da medio ad alto, a seconda del design | Credenziali uniche senza la dispersione delle password condivise |
Cosa funziona e cosa no
I team spesso sovrastimano dove possono arrivare solo con lo standard 802.1X. Se la tua proprietà include hotel, negozi, cliniche o edifici a uso misto, questo protocollo non coprirà tutto. Ci saranno sempre tipi di dispositivi che necessitano di un percorso diverso.
Un design pratico di solito si presenta così:
- Usa prima di tutto 802.1X per gli endpoint gestiti di cui possiedi il sistema operativo e la configurazione.
- Riserva il MAB alle sole vere eccezioni, evitando che diventi l'impostazione predefinita.
- Utilizza i controlli senza agente in modo selettivo, laddove la praticità per l'utente conta più di un controllo approfondito dell'endpoint.
- Adotta iPSK per gruppi di utenti WiFi complessi che necessitano di un onboarding semplice ma che non devono condividere un'unica chiave statica.
L'errore di progettazione più comune
L'errore non è l'uso di più modelli. L'errore è usarli senza una disciplina di policy.
Se ogni dispositivo sconosciuto può ricorrere al MAB, creerete una corsia preferenziale di bypass. Se ogni ospite riceve la stessa chiave pre-condivisa, avrete ricreato il problema delle password condivise. Se i controlli di postura sono troppo severi, le code di assistenza si riempiranno di dispositivi legittimi che non riescono a connettersi a internet.
L'obiettivo non è la purezza ideologica. È la flessibilità controllata. Un sistema di controllo degli accessi alla rete ben gestito seleziona il metodo più sicuro che ogni dispositivo può realisticamente supportare, per poi racchiudere i metodi più deboli in una segmentazione più rigida e in una fiducia a tempo più breve.
Progettare e integrare la tua soluzione NAC
Una piattaforma NAC da sola può autenticare e segmentare. Una piattaforma NAC integrata nel resto del tuo stack può automatizzare le decisioni con un contesto di gran lunga migliore.
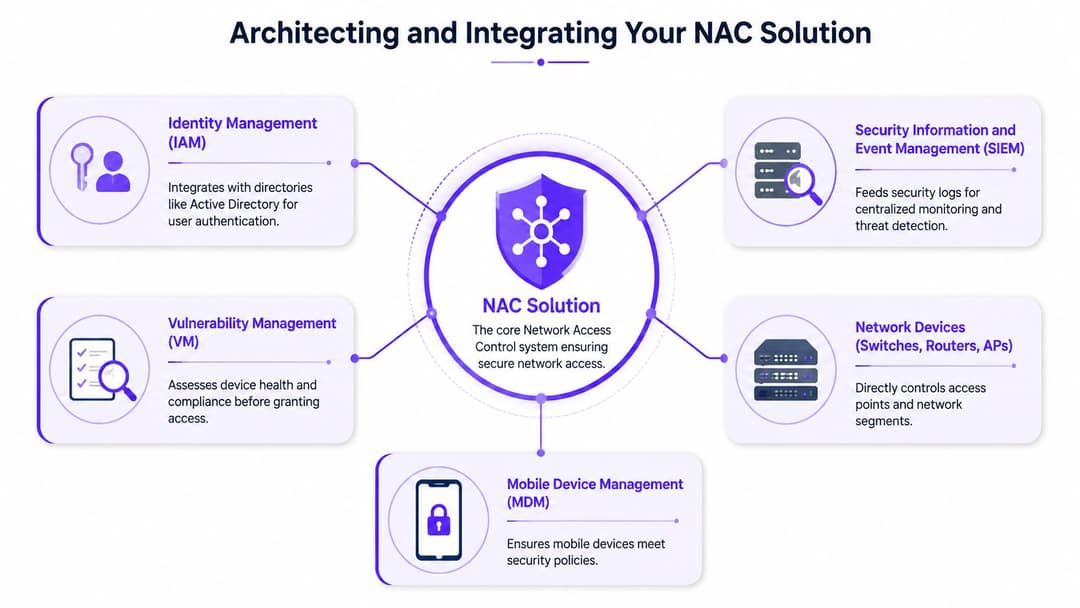
Questo è il cambiamento architetturale che molti team trascurano. Il NAC non dovrebbe posizionarsi accanto a identity, MDM, SIEM e policy di rete come un'isola di prodotti separata. Dovrebbe consumare i segnali provenienti da essi e inviare i risultati di conseguenza nella rete.
Le integrazioni che contano di più
Le piattaforme di directory e di identità vengono al primo posto. Se Microsoft Entra ID, Okta o la tua directory esistente definiscono già lo stato e il ruolo dell'utente, il NAC dovrebbe utilizzare tale risorsa come unica fonte di verità, anziché imporre un modello di identità duplicato.
I sistemi MDM e la gestione degli endpoint vengono subito dopo. Comunicano al NAC se un dispositivo è registrato, conforme, crittografato o fuori policy. Gli strumenti SIEM e di monitoraggio completano il ciclo raccogliendo decisioni di accesso, errori, modifiche alle policy e tentativi di connessione sospetti.
Come sottolineato nella panoramica sul NAC aziendale di Procern, il NAC viene comunemente integrato con i sistemi di directory tramite API, in modo che le decisioni di accesso possano utilizzare sia attributi statici che un contesto dinamico. Questo è particolarmente importante se si ha la necessità di applicare la stessa logica di privilegi minimi su reti cablate, WiFi e accessi remoti.
Un modello di integrazione praticabile
Per la maggior parte delle infrastrutture aziendali, il modello ideale si presenta così:
- Il sistema di identità fornisce i dati sull'utente. Stato lavorativo, appartenenza a gruppi e ruolo.
- L'MDM fornisce i dati sul dispositivo. Stato gestito, postura di sicurezza, indicatori di conformità.
- Il NAC unisce i due aspetti. Utente, dispositivo, posizione, tipo di rete e policy.
- Switch e AP applicano il risultato. VLAN, ACL, segmenti limitati, zone ospiti.
- Il SIEM registra la cronologia. Utile per le operazioni, gli audit e la risposta agli incidenti.
Scegliere il modello di deployment
L'architettura alla base del tuo sistema NAC influisce sulla resilienza, sulla risoluzione dei problemi e sull'attrito operativo.
Deployment inline
Il NAC inline si trova direttamente nel percorso del traffico. Offre un controllo forte perché può ispezionare e applicare le policy a livello centrale, ma introduce dipendenze e potenziali colli di bottiglia. Solitamente vedo utilizzare la modalità inline dove i team desiderano un controllo rigoroso degli accessi e possono tollerare la complessità di progettazione.
Deployment out-of-band
Il NAC out-of-band prende decisioni senza diventare il percorso per tutto il traffico. Si affida a switch, controller e AP per applicare le policy. Questo è spesso il modello più pulito nelle reti aziendali consolidate perché riduce i rischi per le prestazioni e preserva la resilienza.
Modelli basati su controller o gestiti in cloud
I NAC basati su controller e gestiti in cloud sono spesso l'opzione più pratica per le proprietà distribuite. Semplificano la coerenza delle policy tra le varie sedi e riducono i costi di gestione dell'infrastruttura di controllo locale ovunque.
L'architettura più solida è solitamente quella che il tuo team operativo è in grado di gestire alle 2 del mattino, non quella con il diagramma delle policy più impressionante.
Cosa ottimizzare
Quando scegli l'architettura, dai priorità a questi compromessi:
- Semplicità operativa rispetto all'eleganza teorica
- Policy coerenti tra i vari metodi di accesso piuttosto che eccezioni locali isolate
- Percorsi di ripristino rapidi quando una policy blocca i dispositivi sbagliati
- Interoperabilità tra fornitori con la vostra infrastruttura wireless e di switching
Se la vostra rete si estende su filiali, strutture ricettive, punti vendita o sedi miste cablate e wireless, un modello basato su controller o gestito in cloud riduce spesso la fatica di mantenere le policy allineate.
Casi d'uso pratici del NAC per settore
La parte interessante del NAC non è l'acronimo. È ciò che accade quando lo si applica a luoghi in cui gli utenti si aspettano che l'accesso sia immediato e invisibile.
Gli ambienti più difficili di solito non sono i sterili uffici aziendali. Sono hotel, negozi, ospedali e proprietà condivise dove dispositivi gestiti e non gestiti coesistono sulla stessa infrastruttura.
Hospitality
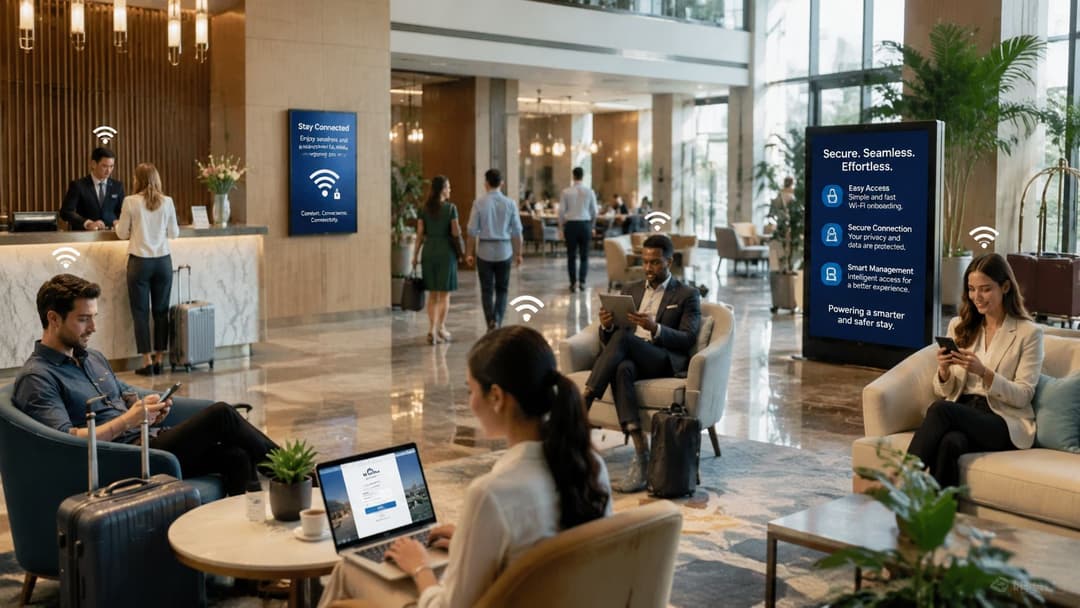
La rete di un hotel deve servire i tablet del personale, i terminali della reception, la IPTV, i sistemi di pagamento, i telefoni degli ospiti e i dispositivi dei fornitori esterni senza complicare il check-in.
In questo tipo di ambiente, il NAC cessa di essere un semplice componente di sicurezza aggiuntivo e diventa parte dell'esperienza dell'ospite. Il personale ha bisogno di un accesso fluido basato sui ruoli. Gli ospiti richiedono una registrazione rapida e con il minimo attrito. Le password condivise e le splash page complesse di solito creano più richieste di assistenza che valore reale, motivo per cui molti team le confrontano ora con alternative come i captive portal e i più recenti modelli di accesso per ospiti basati sull'identità.
Retail
I punti vendita retail hanno un punto di pressione differente. Il negozio ha bisogno di connettività pubblica, ma i sistemi POS, i sistemi di back-office, gli scanner palmari, la segnaletica digitale e i dispositivi di supporto di terze parti non possono risiedere tutti nella stessa zona di attendibilità.
Il NAC aiuta classificando ciascun percorso di connessione e indirizzandolo nella policy corretta. Il risultato di business è semplice. I clienti ottengono un accesso facile, il personale può lavorare e i dispositivi sensibili rimangono isolati dal traffico pubblico aperto.
Healthcare
Gli ospedali e le cliniche raramente hanno il lusso di avere un parco endpoint pulito. Dispositivi clinici, workstation condivise, apparecchiature specialistiche, stampanti e dispositivi temporanei di appaltatori esterni compaiono tutti sulla stessa rete in momenti diversi.
È qui che la gestione delle eccezioni diventa la principale sfida di progettazione. Il problema non è se il NAC sia in grado di autenticare un laptop. È se la piattaforma riesca a collocare in modo sicuro un dispositivo fragile o legacy nel perimetro corretto, senza costringere il personale di supporto ad attendere un'approvazione manuale.
Edifici residenziali e uffici multi-tenant
Gli edifici condivisi hanno bisogno di una soluzione che risulti semplice per l'occupante e controllata per l'operatore. Gli inquilini desiderano un'esperienza simile a quella domestica. Gli operatori hanno bisogno di separazione tra appartamenti, suite o aziende, oltre a un modo per gestire installatori, visitatori, dispositivi di servizio e sistemi comuni.
Un design NAC moderno può offrire a ciascun tenant un'esperienza di accesso personalizzata pur applicando l'isolamento aziendale in background. Questo è uno degli esempi più chiari di come il NAC agisca come piattaforma di esperienza, e non solo come checkpoint di sicurezza.
Gli operatori del Regno Unito spesso scoprono che il vero lavoro non consiste nel definire le policy. Si tratta di gestire i dispositivi BYOD non gestiti, i limiti degli ospiti e il flusso costante di dispositivi insoliti senza trasformare i team di supporto in addetti alle approvazioni.
Questo è importante perché, come osservato dalle linee guida di StateTech sulle pratiche operative del NAC, il NAC è particolarmente utile per delimitare i confini degli ospiti, definire le baseline dei dispositivi, gestire implementazioni graduali e monitorare gli avvisi. La stessa fonte evidenzia la realtà pratica dei BYOD non gestiti, il che si allinea con la preoccupazione generale che la compromissione dei dispositivi rimanga una delle principali tipologie di incidenti per le organizzazioni del Regno Unito.
Come implementare e scegliere un sistema NAC
Un rollout di solito va storto in un modo molto comune. Un utente arriva in un hotel, negozio, clinica o ufficio, si connette al WiFi e viene bloccato. Un terminale di pagamento finisce nella VLAN sbagliata. Un collaboratore esterno ha bisogno di un accesso immediato, ma il processo dipende ancora da una password condivisa e da una coda di ticket. A quel punto, il NAC smette di essere un progetto di policy e diventa un problema operativo.
Una buona implementazione parte da questa realtà. L'obiettivo non è scrivere l'insieme di regole più dettagliato. L'obiettivo è fornire al personale, agli ospiti e ai dispositivi il giusto accesso con il minimo attrito, mantenendo confinati gli endpoint rischiosi o sconosciuti. Nelle organizzazioni del Regno Unito, questo si collega anche alla governance. Come spiega la spiegazione di WWT su NAC e conformità, il Data Protection Act 2018 ha integrato il quadro GDPR nella legislazione nazionale, e il NAC supporta tale modello applicando l'accesso basato sull'identità e isolando i dispositivi non conformi invece di fidarsi di un login una tantum.
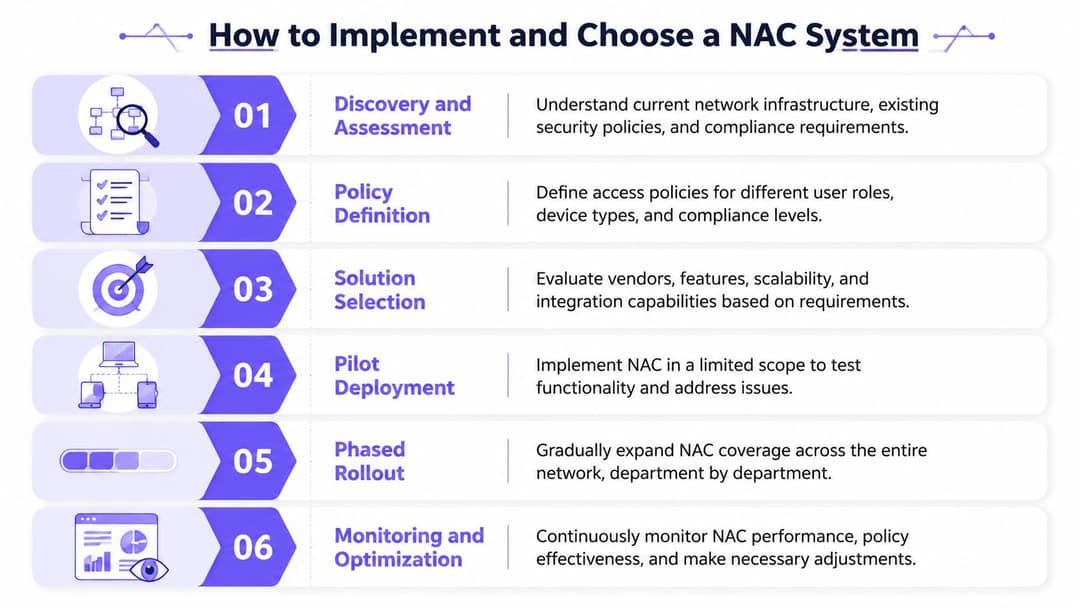
Checklist di implementazione che regge in produzione
Inizia con la mappatura dei servizi, non con la scrittura delle policy
Prima di scegliere una piattaforma o redigere regole di accesso, mappa chi ha bisogno di accedere, con cosa si connette e cosa succede se l'accesso fallisce.
Questo significa molto più che elencare semplicemente laptop e telefoni. Significa identificare i sistemi da cui dipende l'azienda. Il retail dispone di dispositivi POS, scanner, chioschi, segnaletica digitale e apparecchiature di supporto di terze parti. L'hotellerie prevede l'accesso per gli ospiti, i dispositivi del personale, i sistemi per le porte, le TV, i tablet e i servizi di back-office. La sanità e l'istruzione hanno il loro mix di endpoint condivisi, dispositivi non gestiti e apparecchiature specialistiche.
Questo passaggio rivela una verità fondamentale. Oggi il NAC riguarda l'identità e l'esperienza utente tanto quanto l'ammissione dei dispositivi.
Classifica per identità, proprietà e rischio
I progetti NAC efficaci separano gli utenti e i dispositivi in base a come dovrebbero essere trattati, non solo in base al tipo di hardware.
- I dispositivi gestiti dello staff devono utilizzare un'autenticazione forte ed ereditare l'accesso dall'identità dell'utente, dalla postura del dispositivo e dal ruolo.
- Gli ospiti e i dispositivi personali devono ottenere un onboarding rapido e un accesso strettamente limitato, solitamente solo internet o specifico per l'applicazione.
- I dispositivi aziendali condivisi come chioschi, stampanti e terminali di pagamento devono avere un accesso prevedibile e limitato ai soli servizi richiesti.
- Gli endpoint legacy e IoT necessitano di percorsi di eccezione controllati con segmentazione e monitoraggio chiari.
- I dispositivi sconosciuti devono essere impostati per impostazione predefinita su un accesso limitato fino a quando non vengono identificati.
I sistemi NAC più datati spesso diventavano complessi perché trattavano tutto ciò che non rientrava nel modello dei laptop aziendali come un'eccezione. Le moderne piattaforme basate sull'identità trattano questi gruppi come casi operativi standard.
Fai un progetto pilota dove l'esperienza conta
Un progetto pilota dovrebbe testare qualcosa in più rispetto alla semplice applicazione delle policy. Dovrebbe testare la velocità di onboarding, il volume delle richieste di supporto, la gestione delle eccezioni e la facilità con cui i team locali possono convivere con il sistema.
Iniziare dal WiFi per gli ospiti in un gruppo alberghiero, dall'accesso del personale in una rete di punti vendita o da un singolo piano di uffici ha spesso più senso rispetto a partire dal nucleo centrale della rete. Questi ambienti fanno emergere rapidamente i casi limite più complessi e rendono visibile l'impatto sul business. Se gli ospiti si connettono online senza una password condivisa, se il personale smette di chiamare l'help desk per i reset e i dispositivi IoT vengono inseriti automaticamente nel segmento corretto, la piattaforma dimostra il suo valore ben oltre la semplice sicurezza.
Esegui in modalità di sola osservazione prima dell'applicazione effettiva
Questo passaggio salva i progetti.
Usa la profilazione, i log di autenticazione e la simulazione delle policy per vedere cosa farebbe il sistema prima che inizi a bloccare il traffico. In questa fase i team di solito scoprono ipotesi obsolete. I dispositivi compaiono in luoghi che nessuno ha documentato. Le stampanti comunicano con servizi di cui non dovrebbero aver bisogno. I collaboratori esterni utilizzano flussi di lavoro che aggirano il normale provisioning. Risolvere questi problemi in modalità di monitoraggio è molto più economico rispetto a risolverli durante un disservizio live.
Cosa cercare in una piattaforma moderna
Molti team acquistano ancora soluzioni NAC come se stessero risolvendo un problema di controllo delle porte di un campus di un decennio fa. Questo di solito porta a un'infrastruttura pesante, flussi di lavoro per gli ospiti complessi e troppe eccezioni per BYOD e IoT.
Un modello di acquisto migliore parte dall'identità e dall'esperienza.
- Integrazione dell'identità pulita e matura. Entra ID, Okta o la tua directory esistente devono guidare le policy, non affiancarle.
- Accesso senza password o basato su certificati per utenti e dispositivi gestiti. Le credenziali condivise creano debito di supporto e aumentano i rischi.
- Accesso ospiti semplice per l'utente ma che offre comunque controllo all'azienda. Questo è fondamentale nel settore hospitality, retail, sanitario e negli spazi condivisi.
- Gestione di alto livello per dispositivi IoT, legacy e di terze parti. Se questi elementi vengono trascurati, le operazioni ne risentiranno.
- Amministrazione gestita in cloud per sedi distribuite. Le organizzazioni con molte filiali raramente desiderano mantenere ulteriori sistemi on-prem.
- Logica delle policy chiara. Se il tuo team non sa spiegare perché un dispositivo è finito in un determinato ruolo o segmento, la risoluzione dei problemi diventa lenta e complessa.
Per le organizzazioni che confrontano le varie opzioni, è utile leggere i vendor shortlist esterni. Le analisi sulla sicurezza di rete in Cina di Throughwire sono utili perché collocano il controllo degli accessi all'interno di operazioni di sicurezza di rete più ampie, che è esattamente il modo in cui si comporta in produzione.
Perché il NAC basato sull'identità rappresenta l'evoluzione migliore
Le piattaforme più solide ora sostituiscono le vecchie abitudini invece di limitarsi ad automatizzarle.
I vecchi stack NAC spesso dipendevano da password, logica VLAN statica e percorsi di approvazione manuali. Questo modello non funziona in ambienti con ospiti, personale in roaming, collaboratori esterni e tipi di dispositivi misti. Inoltre, crea un'esperienza utente scadente. Il personale dimentica le credenziali. Gli ospiti hanno bisogno di assistenza. Le chiavi condivise si diffondono ben oltre il pubblico previsto. I team di supporto diventano i custodi dell'accesso di routine.
I sistemi NAC basati sull'identità migliorano questo aspetto. Il personale può autenticarsi con i sistemi di identità esistenti. Gli ospiti possono registrarsi attraverso percorsi di accesso personalizzati e controllati. I dispositivi IoT e quelli legacy possono utilizzare metodi come iPSK o altri modelli di registrazione limitati senza ereditare un'ampia fiducia all'interno della rete. In settori come l'hotellerie e il retail, questo cambia il modello di business. Il NAC non è più solo un punto di controllo, ma diventa parte dell'esperienza del cliente e del dipendente.
Purple si adatta a questo modello più recente. Si concentra sull'accesso senza password, sull'integrazione dell'identità e sul supporto per ospiti, personale e ambienti con dispositivi misti, inclusi i flussi di lavoro iPSK per gli endpoint legacy.
Scegli il sistema che riduce le eccezioni manuali, accorcia i tempi di onboarding e offre risultati di policy chiari su dispositivi gestiti, accessi guest e IoT. Questa è di solito la piattaforma che reggerà una volta che il rollout uscirà dal laboratorio per incontrare il business reale.
Domande frequenti sul Network Access Control
Il NAC sostituisce un firewall
No. Risolvono problemi diversi.
Il NAC decide chi o cosa accede alla rete e con quale livello di accesso iniziale. Successivamente, i firewall controllano i flussi di traffico tra reti, segmenti e servizi. In un buon progetto, NAC e firewall si completano a vicenda. Il NAC gestisce l'ammissione e il posizionamento basato sui ruoli. I firewall e le policy di segmentazione contengono il traffico tra le zone.
Come si gestiscono i dispositivi legacy o IoT che non possono utilizzare l'autenticazione moderna
Non forzare tutti i dispositivi a utilizzare lo stesso metodo. È proprio qui che molte installazioni diventano instabili.
Utilizza metodi più efficaci per gli endpoint gestiti, quindi crea percorsi di eccezione controllati per i dispositivi che non possono supportarli. Il MAB è comune per le apparecchiature legacy. L'iPSK è spesso un'opzione più pulita sul WiFi quando sono necessarie credenziali uniche senza una password condivisa. La parte importante non è il fallback in sé. È la segmentazione e la policy limitata che circonda tale fallback.
Il NAC è destinato solo alle grandi imprese
No. Il caso d'uso inizia molto prima della dimensione da "grande impresa".
Un singolo ristorante, clinica, hotel o punto vendita al dettaglio deve comunque separare il personale, gli ospiti, i dispositivi di pagamento, le stampanti e gli endpoint non gestiti. Ciò che cambia con la scalabilità è principalmente l'architettura e l'amministrazione. Un NAC gestito in cloud lo rende molto più realistico per i team più piccoli, perché non richiedono la stessa impronta on-prem o il carico di provisioning manuale che le piattaforme più vecchie spesso imponevano.
Il NAC creerà più ticket di supporto
Può succedere, se il roll-out viene eseguito senza cura.
La maggior parte dei picchi di ticket deriva da tre problemi: scarsa rilevazione dei dispositivi, policy troppo rigide applicate troppo presto e una progettazione debole delle eccezioni per i dispositivi non standard. I team evitano questo problema procedendo con implementazioni pilota a fasi, convalidando correttamente le classi di dispositivi e offrendo percorsi di onboarding semplici a ospiti e personale.
Qual è il segnale più chiaro che un progetto NAC sta funzionando
Puoi rispondere alle domande sull'accesso in modo rapido e coerente.
Il tuo team può identificare chi si è connesso, cosa si è connesso, quale policy è stata applicata e cosa è cambiato se l'accesso è stato limitato o revocato. Quando tutto questo è visibile e applicabile, il NAC smette di essere solo un prodotto di sicurezza e diventa un livello di controllo operativo.
Se stai ripensando a come si connettono ospiti, personale, collaboratori esterni e dispositivi IoT, vale la pena dare un'occhiata a Purple. Si concentra sull'accesso alla rete basato sull'identità, sull'onboarding senza password e sul supporto pratico per il settore alberghiero, la vendita al dettaglio, la sanità e gli ambienti multi-tenant dove le password condivise e i flussi captivi legacy non sono più adatti.



