
L'impatto della randomizzazione MAC sul NAC e come superarlo
Questa guida fornisce un riferimento tecnico approfondito sull'impatto della randomizzazione degli indirizzi MAC sui sistemi Network Access Control (NAC) e sulle architetture WiFi per ospiti. Spiega i meccanismi di rotazione del MAC periodica e per rete su iOS, Android e Windows, e descrive in dettaglio i fallimenti a catena che ciò comporta - dall'affaticamento da Captive Portal e l'esaurimento del DHCP fino all'interruzione dell'applicazione delle policy e ad analisi imprecise. I leader IT e gli architetti di rete troveranno strategie concrete e indipendenti dai vendor per migrare da un'autenticazione incentrata sul dispositivo a una incentrata sull'identità utilizzando IEEE 802.1X, Passpoint (Hotspot 2.0) e OpenRoaming, con linee guida di implementazione concrete per i settori alberghiero, retail, sanitario e pubblico.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
Executive Summary
La randomizzazione degli indirizzi MAC - che è ormai il comportamento predefinito su iOS 14+, Android 10+ e Windows 11 - ha radicalmente compromesso il modello di autenticazione incentrato sul dispositivo su cui i sistemi NAC aziendali hanno fatto affidamento per due decenni. Quando un dispositivo ruota il proprio indirizzo MAC, la rete lo tratta come un client completamente nuovo. Le conseguenze sono immediate e operative: i Captive Portal costringono gli ospiti che ritornano a riautenticarsi, gli scope DHCP si esauriscono in ambienti ad alta densità, le policy NAC non vengono applicate e le piattaforme di analytics registrano numeri di visitatori fortemente gonfiati.
Per i responsabili IT che gestiscono strutture nel settore Hospitality, proprietà di Retail, campus di Healthcare o nodi di Transport, questo non è un rischio teorico - si tratta di un problema operativo reale che influisce sulla soddisfazione degli ospiti, sulla postura di sicurezza e sulla qualità dei dati di marketing.
La soluzione è di tipo architetturale, non cosmetico. Le reti devono migrare dall'autenticazione degli identificativi hardware (indirizzi MAC) all'autenticazione dell'identità utente verificata tramite IEEE 802.1X, Passpoint (Hotspot 2.0) e OpenRoaming. Questa guida fornisce l'approfondimento tecnico e la roadmap di implementazione per effettuare questa transizione in questo trimestre.
Technical Deep-Dive: Come Funziona la Randomizzazione del MAC
La randomizzazione del MAC non è uno standard monolitico. La sua implementazione varia notevolmente tra i diversi ecosistemi di dispositivi, creando sfide imprevedibili e stratificate per gli ingegneri di rete.
Come i Sistemi Operativi Gestiscono la Randomizzazione
I moderni sistemi operativi implementano la randomizzazione del MAC in due modalità distinte, entrambe le quali interrompono le architetture NAC legacy:
Randomizzazione per rete (comportamento predefinito): il dispositivo genera un indirizzo MAC univoco, amministrato localmente, per ogni SSID a cui si connette. Questo indirizzo deriva da un hash del SSID e da un seed specifico del dispositivo, il che significa che rimane statico per quella specifica rete ma è completamente diverso dal MAC hardware. Questo è il comportamento predefinito su iOS 14+, Android 10+ e Windows 11.
Rotazione periodica (modalità privacy avanzata): funzionalità come l'indirizzo "Private WiFi Address" di Apple (iOS 15+) e l'opzione "Usa MAC randomizzato" di Android con protezione avanzata dal tracciamento ruotano l'indirizzo MAC randomizzato per un determinato SSID su base giornaliera o settimanale, oppure dopo un periodo configurabile di inattività. Questa è la modalità più dirompente per gli ambienti aziendali.
Inoltre, i dispositivi utilizzano MAC randomizzati durante la scansione attiva (richieste di probe) - prima che avvenga qualsiasi associazione. Ciò significa che i motori di analytics passivi che tracciano le richieste di probe non possono contare in modo affidabile nemmeno i dispositivi univoci.
La cascata di guasti sull'infrastruttura di rete
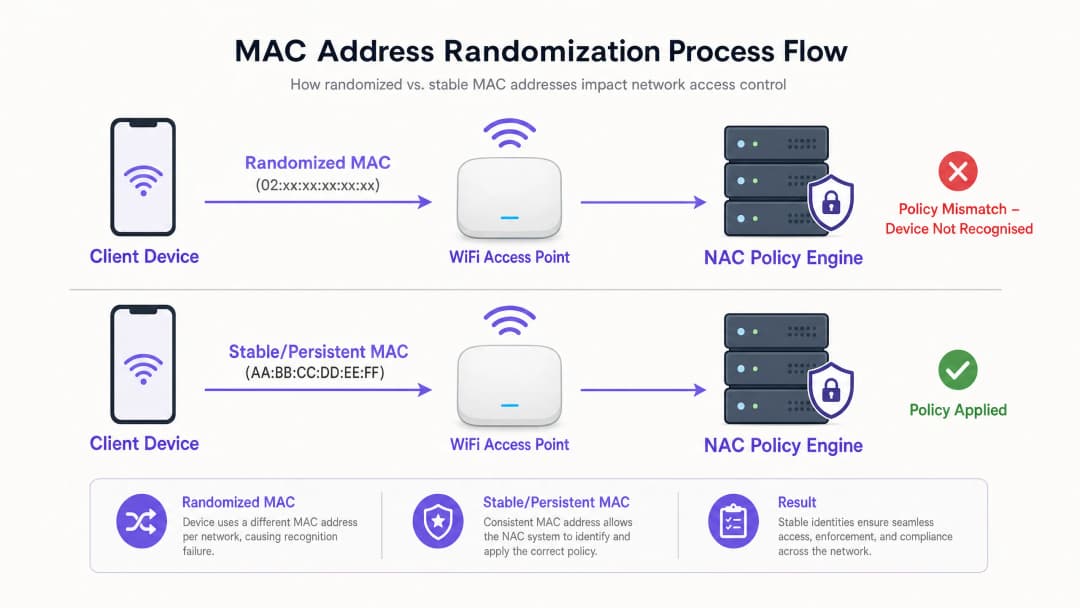
Quando un dispositivo ruota il suo indirizzo MAC, la rete lo tratta come un client completamente nuovo. Questo singolo evento scatena una cascata di guasti architetturali su più livelli di rete:
| Modalità di Guasto | Causa Tecnica | Impatto Aziendale |
|---|---|---|
| Saturazione da Captive Portal | Cache di sessione NAC basata su MAC; la rotazione invalida la voce di cache | Gli ospiti che ritornano sono costretti a ripetere l'autenticazione; aumento dei ticket di supporto |
| Esaurimento dello Scope DHCP | Ogni nuovo MAC richiede un nuovo lease IP; i vecchi lease non vengono rilasciati fino alla scadenza del TTL | I nuovi dispositivi non riescono a ottenere gli indirizzi IP; interruzioni di rete per gli ospiti |
| Mancata Corrispondenza dei Criteri NAC | I criteri (VLAN, limiti di larghezza di banda, ACL) sono associati al MAC; il nuovo MAC non ha criteri applicati | Bypass dei controlli di sicurezza; gli ospiti potrebbero accedere alla VLAN errata |
| Inflazione dei Dati di Analisi | Analisi basata sul MAC di Livello 2; un singolo dispositivo appare come visitatori unici multipli | Dati sulle presenze imprecisi; decisioni di marketing basate su metriche errate |
| Perdita di Continuità della Sessione | Il roaming tra AP e il bilanciamento del carico si affidano al MAC per il passaggio di sessione | Esperienza di roaming degradata; sessioni interrotte durante gli spostamenti |
Riferimento allo Standard IEEE
Il bit dell'indirizzo amministrato localmente (il secondo bit meno significativo del primo ottetto) è impostato su 1 nei MAC casuali, distinguendoli dagli indirizzi hardware univoci a livello globale. Un MAC che inizia con 02:, 06:, 0A: o 0E: nel primo ottetto è in modo definitivo un indirizzo amministrato localmente (potenzialmente casuale). Gli ingegneri di rete possono utilizzare questo elemento per rilevare i client con indirizzi casuali a livello di server RADIUS o DHCP, sebbene il solo rilevamento non risolva il problema di autenticazione.
Per un contesto più approfondito sull'ambiente a radiofrequenza in cui operano questi dispositivi, consulta la nostra guida sulle Frequenze WiFi: Una Guida alle Frequenze WiFi nel 2026.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione: Migrazione a un'Architettura Centrata sull'Identità
L'unica soluzione permanente alla casualità del MAC consiste nello scollegare completamente l'autenticazione e l'applicazione dei criteri dagli identificativi hardware. La seguente tabella di marcia in tre fasi fornisce un percorso indipendente dai fornitori verso una rete incentrata sull'identità.
Fase 1: Mitigazione Immediata (Settimane 1-2)
Prima di avviare una migrazione architetturale completa, implementa queste misure di mitigazione tattica per stabilizzare l'ambiente:
- Ridurre i tempi di lease DHCP: Sulle VLAN degli ospiti, riduci la durata del lease dalle tipiche 24 ore a 1 - 4 ore. In questo modo si recuperano rapidamente gli indirizzi IP dai dispositivi temporanei e si previene l'esaurimento dello scope. Negli stadi o nei centri congressi ad alta affluenza, considera lease brevi fino a 30 minuti.
- Espandere le dimensioni del pool DHCP: Espandere gli scope DHCP guest come buffer a breve termine per far fronte alla maggiore richiesta dovuta alla rotazione dei MAC.
- Aggiornare gli script dell'helpdesk: Istruire il personale di supporto affinché, durante la risoluzione dei problemi di connessione dei guest, richieda il MAC casuale attuale del dispositivo per quel specifico SSID (disponibile nei dettagli della rete WiFi) anziché il MAC hardware presente nelle impostazioni generali del dispositivo.
Passaggio 2: Distribuire IEEE 802.1X per gli utenti noti (mesi 1-3)
IEEE 802.1X è la pietra miliare dell'accesso alla rete incentrato sull'identità. Invece di autenticare un dispositivo tramite il suo MAC, la rete autentica l'utente tramite credenziali, certificati o identità tokenizzata attraverso uno scambio EAP (Extensible Authentication Protocol) con il server RADIUS.
Fasi chiave di configurazione:
- Distribuire un server RADIUS (ad es. FreeRADIUS, Cisco ISE, Aruba ClearPass) integrato con la propria directory delle identità (Active Directory, LDAP o IdP cloud).
- Creare un SSID WPA3-Enterprise dedicato per gli utenti noti (personale, guest registrati, membri di programmi fedeltà).
- Fornire le credenziali 802.1X tramite una soluzione di Mobile Device Management (MDM) per i dispositivi aziendali, o tramite un portale di onboarding self-service per i dispositivi BYOD e i guest registrati.
- Aggiornare i criteri NAC per applicare assegnazioni VLAN, ACL e limiti di larghezza di banda in base agli attributi RADIUS (ad es.
Tunnel-Private-Group-IDper l'assegnazione della VLAN) anziché agli indirizzi MAC.
Passaggio 3: Implementare Passpoint e OpenRoaming per i guest temporanei (mesi 3-6)
Per i guest temporanei - visitatori di hotel, clienti di negozi, spettatori di stadi - la gestione di credenziali 802.1X individuali non è pratica. Passpoint (Hotspot 2.0 / IEEE 802.11u) risolve questo problema consentendo un'autenticazione fluida, automatica e crittografata senza la necessità di un Captive Portal.
Passpoint consente a un dispositivo di rilevare automaticamente una rete compatibile e di autenticarsi utilizzando le credenziali fornite da un Identity Provider (IdP) attendibile. L'utente non visualizza mai una pagina di accesso.
Il ruolo di Purple come Identity Provider: La piattaforma Purple's Guest WiFi funge da Identity Provider gratuito per servizi come OpenRoaming nell'ambito della licenza Connect. Una volta che un guest si autentica tramite un Captive Portal basato su Purple o un'app fedeltà in una sede, Purple gli fornisce le credenziali Passpoint. Nelle visite successive a qualsiasi sede abilitata a OpenRoaming all'interno della federazione, il dispositivo si connette in modo automatico e sicuro: l'identità dell'utente viene verificata al Layer 7, indipendentemente dal suo indirizzo MAC.
Questa architettura alimenta direttamente anche la piattaforma di WiFi Analytics, in cui il conteggio dei visitatori, i tempi di sosta e i tassi di ritorno vengono calcolati a partire da identità verificate anziché da indirizzi MAC effimeri.

Best practice per l'implementazione aziendale
Le seguenti best practice neutrali rispetto ai vendor si applicano a tutte le scale di implementazione:
Disaccoppiare i criteri dagli indirizzi MAC: Controlla ogni criterio NAC nel tuo ambiente. Qualsiasi criterio che faccia riferimento a uno specifico indirizzo MAC o a un gruppo di dispositivi basato su MAC deve essere migrato per fare riferimento agli attributi di identità dell'utente (nome utente RADIUS, gruppo Active Directory, certificato CN). Questo è un prerequisito non negoziabile per una rete resiliente alla randomizzazione del MAC.
Segmentare i dispositivi IoT separatamente: La maggior parte dei dispositivi IoT aziendali (lettori di controllo accessi, controller HVAC, segnaletica digitale) non implementa la randomizzazione del MAC. Tuttavia, dovrebbero essere segregati su una VLAN dedicata utilizzando MPSK o l'autenticazione basata su certificato anziché il MAC Authentication Bypass (MAB), che rimane vulnerabile allo spoofing. Per un'analisi dettagliata di questo argomento, consulta la nostra guida su Gestione della sicurezza dei dispositivi IoT con NAC e MPSK (disponibile anche in spagnolo: Gestión de la seguridad de dispositivos IoT con NAC y MPSK).
Adottare WPA3 come base di riferimento: WPA3-Personal (SAE) e WPA3-Enterprise offrono una sicurezza notevolmente superiore rispetto a WPA2 e sono richiesti per le implementazioni Passpoint R3. Assicurati che il firmware del tuo access point e i supplicant dei client supportino WPA3 prima di avviare il Passaggio 3.
Convalidare la registrazione della conformità: Ai sensi del GDPR e del PCI-DSS, devi essere in grado di associare l'attività di rete a un utente o dispositivo specifico. I sistemi di registrazione basati su MAC non sono più sufficienti. Assicurati che il tuo SIEM e la tua infrastruttura di registrazione acquisiscano le identità degli utenti autenticati dai record di accounting RADIUS anziché solo gli indirizzi MAC dai log DHCP.
Per un contesto sulle relative decisioni di networking aziendale, consulta la nostra guida su SD-WAN vs MPLS: Guida alle reti aziendali 2026 e la nostra introduzione su Spiegazione di BLE Low Energy per l'azienda.
Risoluzione dei problemi e mitigazione dei rischi
Modalità di guasto comuni e risoluzioni
Sintomo: Pool DHCP esaurito durante le ore di punta nonostante l'afflusso normale. Diagnosi: Ispeziona i log dei lease DHCP alla ricerca di più lease assegnati allo stesso dispositivo fisico (identificabili tramite correlazione con i log di associazione degli AP). Se un singolo dispositivo ha consumato più di 3 lease in 24 ore, la rotazione MAC è confermata. Risoluzione: Riduci immediatamente la durata dei lease. Implementa il Passaggio 2 (802.1X) per stabilizzare l'identità degli utenti ad alta frequenza.
Sintomo: Gli ospiti che ritornano vengono reindirizzati ripetutamente al Captive Portal. Diagnosi: La cache della sessione NAC si basa sul MAC. Conferma verificando se il MAC corrente dell'ospite corrisponde al MAC memorizzato nella cache della sua sessione precedente. Risoluzione: Implementa Passpoint per gli ospiti che ritornano tramite un'app fedeltà o la fornitura di un profilo. Questa è l'unica soluzione permanente.
**Sintomo: La reportistica analitica mostra un numero di visitatori unici 3 volte superiore rispetto al previsto.**Diagnosi: la piattaforma di analytics conta gli indirizzi MAC univoci anziché le sessioni autenticate univoche. Risoluzione: migrare gli analytics per fare affidamento sui dati di identità di Layer 7 dai log di autenticazione del Captive Portal o dal RADIUS accounting. Abbandonare completamente il conteggio dei visitatori basato su MAC.
Sintomo: il dispositivo IoT perde l'assegnazione della VLAN dopo essersi apparentemente riconnesso. Diagnosi: verificare se il firmware del dispositivo IoT implementa la randomizzazione MAC (rara ma presente in alcuni dispositivi IoT consumer distribuiti in ambienti enterprise). Risoluzione: migrare l'autenticazione IoT a MPSK o a 802.1X basato su certificati. Non affidarsi al MAB per nessun dispositivo che implementa la randomizzazione.
-
ROI e impatto sul business
Affrontare la randomizzazione MAC non è un centro di costo - è un fattore abilitante per i ricavi e la conformità.
Riduzione dei costi operativi: l'eliminazione dei ticket di supporto relativi ai Captive Portal genera risparmi immediati. Per una grande catena alberghiera con 200 proprietà, ridurre le chiamate di supporto per il WiFi degli ospiti anche solo del 30% può abbassare i costi annuali dell'helpdesk di decine di migliaia di sterline.
Qualità dei dati di marketing: analytics dei visitatori accurati e basati sull'identità migliorano direttamente il ROI delle campagne di marketing. Quando i dati sull'affluenza si basano su identità verificate anziché su MAC a rotazione, i calcoli del tasso di conversione, l'analisi del tempo di permanenza e l'attribuzione delle visite di ritorno diventano input affidabili per le decisioni aziendali.
Garanzia di conformità: il GDPR richiede che il trattamento dei dati sia collegato a persone identificabili con il dovuto consenso. Un sistema basato su MAC non può collegare in modo affidabile l'attività di rete a un individuo specifico. Un sistema incentrato sull'identità con autenticazione verificata fornisce l'audit trail necessario per la conformità GDPR e per la registrazione della segmentazione della rete PCI-DSS.
Esperienza degli ospiti e ricavi: nel settore dell'ospitalità, una connessione WiFi automatica e senza attriti (tramite Passpoint) sta rapidamente diventando un fattore di differenziazione competitiva. Gli hotel e le location che eliminano i Captive Portal per gli ospiti che ritornano registrano aumenti significativi nei punteggi di soddisfazione degli ospiti e tempi di permanenza più lunghi - entrambi correlati a ricavi accessori più elevati per visita.
Definizioni chiave
Randomizzazione dell'indirizzo MAC
Una funzione di privacy nei moderni sistemi operativi (iOS 14+, Android 10+, Windows 11) in cui un dispositivo genera un indirizzo MAC temporaneo amministrato localmente, anziché utilizzare il proprio indirizzo hardware univoco memorizzato di fabbrica, quando si connette o esegue la scansione di reti WiFi. L'indirizzo randomizzato può essere specifico per rete (stabile per un determinato SSID) o ruotato periodicamente.
I team IT si scontrano con questo problema quando i dispositivi non riescono a bypassare i Captive Portal nelle visite successive, quando le piattaforme di analytics segnalano un numero gonfiato di visitatori unici o quando gli scope DHCP si esauriscono inaspettatamente in ambienti ad alta densità.
Controllo dell'Accesso alla Rete (NAC)
Un framework di sicurezza e la relativa tecnologia associata che applica policy sui dispositivi che tentano di accedere a una rete, determinando il livello di accesso concesso in base all'identità del dispositivo, allo stato di conformità e alle credenziali dell'utente. Le piattaforme NAC più comuni includono Cisco ISE, Aruba ClearPass e Forescout.
I sistemi NAC si sono tradizionalmente affidati agli indirizzi MAC per la profilazione dei dispositivi, l'applicazione delle policy e il tracciamento delle sessioni - un paradigma che la randomizzazione MAC ha fondamentalmente messo in crisi.
Captive Portal
Una pagina web che intercetta il traffico HTTP di un utente e richiede un'interazione (login, accettazione dei termini o pagamento) prima di concedere l'accesso alla rete. I Captive Portal utilizzano in genere la memorizzazione nella cache dell'indirizzo MAC per riconoscere gli utenti che ritornano ed evitare una nuova autenticazione.
La randomizzazione MAC interrompe la funzionalità "Ricordami" dei Captive Portal, poiché il dispositivo che ritorna presenta un nuovo indirizzo MAC che non corrisponde alla sessione memorizzata nella cache.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta che fornisce un meccanismo di autenticazione per i dispositivi che si connettono a una LAN o WLAN. Utilizza l'Extensible Authentication Protocol (EAP) per autenticare utenti o dispositivi tramite un server RADIUS, vincolando l'accesso alla rete a un'identità verificata anziché a un indirizzo hardware.
802.1X è la principale soluzione architetturale alla randomizzazione MAC per gli ambienti enterprise, spostando l'autenticazione dal livello del dispositivo al livello dell'identità.
Passpoint (Hotspot 2.0 / IEEE 802.11u)
Un programma di certificazione della Wi-Fi Alliance e il relativo standard IEEE che consente ai dispositivi di rilevare, selezionare e autenticarsi automaticamente sulle reti WiFi utilizzando le credenziali fornite da un Identity Provider affidabile, senza alcuna interazione da parte dell'utente o reindirizzamento al Captive Portal.
Passpoint è la soluzione consigliata per eliminare i Captive Portal dipendenti dal MAC per i flussi di ospiti temporanei nei settori hospitality, retail e spazi pubblici.
OpenRoaming
Una federazione della Wireless Broadband Alliance (WBA) composta da reti WiFi e identity provider che consente ai dispositivi di connettersi in modo fluido e sicuro alle reti partecipanti a livello globale, utilizzando le proprie credenziali cellulari, aziendali o social esistenti.
Purple agisce come identity provider per OpenRoaming sotto la licenza Connect, consentendo alle strutture di offrire un accesso WiFi per gli ospiti automatico e sicuro, mantenendo al contempo la visibilità dell'identità per scopi di analisi e conformità.
Esaurimento dello Scope DHCP
Una condizione di rete in cui un server DHCP ha assegnato tutti gli indirizzi IP disponibili nel pool configurato e non può soddisfare nuove richieste DHCP, impedendo ai nuovi client di ottenere la connettività di rete.
Un sintomo operativo diretto della randomizzazione del MAC negli ambienti ad alta densità. Un singolo dispositivo fisico che ruota il proprio indirizzo MAC può consumare più lease IP, esaurendo rapidamente il pool disponibile.
Layer 7 Identity Binding
Il processo di associazione dell'attività di rete, dei dati di sessione e delle analisi a una specifica identità utente autenticata a livello applicativo (Layer 7 del modello OSI), anziché fare affidamento su identificatori del livello di rete come gli indirizzi MAC (Layer 2) o gli indirizzi IP (Layer 3).
Essenziale per analisi WiFi accurate, registrazione delle sessioni conforme al GDPR e applicazione affidabile delle policy NAC in un'architettura di rete successiva all'introduzione della randomizzazione del MAC.
Locally Administered Address (LAA)
Un indirizzo MAC in cui il secondo bit meno significativo del primo ottetto (il bit "U/L") è impostato su 1, a indicare che l'indirizzo è stato assegnato dal software anziché dal produttore dell'hardware. Gli indirizzi MAC randomizzati sono sempre indirizzi amministrati localmente.
Gli ingegneri di rete possono rilevare i client con indirizzo randomizzato sul server RADIUS o DHCP verificando il bit LAA. I primi ottetti pari a 02, 06, 0A o 0E indicano un indirizzo amministrato localmente.
Esempi pratici
Una catena retail con 500 punti vendita registra l'esaurimento del pool DHCP durante le ore di punta del fine settimana. Il team di rete non ha registrato un aumento delle visite fisiche, ma i log DHCP mostrano che l'ambito della VLAN per gli ospiti si esaurisce regolarmente entro il mezzogiorno del sabato. Il tempo di lease corrente è di 24 ore.
Passo 1 - Confermare la causa principale: estrarre i log di lease DHCP e incrociarli con i log di associazione degli AP. Cercare più lease assegnati allo stesso dispositivo fisico entro una finestra di 24 ore. Se un dispositivo appare con più di 3 indirizzi MAC diversi in un solo giorno, la rotazione del MAC è confermata come causa principale.
Passo 2 - Mitigazione immediata: ridurre i tempi di lease DHCP sulla VLAN ospiti da 24 ore a 2 ore. Questo recupera gli indirizzi IP degli acquirenti di passaggio e dei MAC rotanti in modo significativamente più rapido. Inoltre, espandere la dimensione del pool DHCP come buffer.
Passo 3 - Soluzione a medio termine: implementare il provisioning Passpoint tramite l'app fedeltà del marchio. Gli acquirenti frequenti che installano l'app ricevono un profilo Passpoint che li autentica automaticamente su 802.1X, aggirando il Captive Portal dipendente dal MAC. La loro sessione è ora legata alla loro identità fedeltà, non al loro MAC.
Passo 4 - Aggiornare le policy NAC: assicurarsi che l'assegnazione della VLAN e le policy di limitazione della larghezza di banda facciano riferimento all'attributo username RADIUS, non all'indirizzo MAC. Questo garantisce un'applicazione coerente delle policy indipendentemente dalla rotazione del MAC.
Un gruppo alberghiero con 400 camere riceve lamentele da parte degli ospiti che devono accedere al WiFi dell'hotel ogni giorno del loro soggiorno, nonostante il Captive Portal mostri l'opzione "Ricorda questo dispositivo per 7 giorni". Il team IT dell'hotel ha confermato che il NAC è configurato correttamente con una cache di sessione di 7 giorni.
Passo 1 - Diagnosticare la rotazione MAC: Chiedere a un ospite di controllare le impostazioni del proprio iPhone o Android per lo specifico SSID dell'hotel. Su iOS, andare in Impostazioni > WiFi > [SSID dell'hotel] e verificare se l'opzione "Indirizzo WiFi privato" è impostata su "Rotazione". Se abilitata, il dispositivo ruota il proprio MAC giornalmente, invalidando la cache della sessione di 7 giorni ogni 24 ore.
Passo 2 - Comunicazione a breve termine con l'ospite: Aggiornare la schermata di benvenuto del WiFi dell'hotel e i materiali in camera per istruire gli ospiti su come impostare l'Indirizzo WiFi privato su "Fisso" per l'SSID dell'hotel. Questa è solo una misura tampone.
Passo 3 - Risoluzione architetturale permanente: Distribuire una configurazione Passpoint R2 sugli access point dell'hotel. Integrare con la piattaforma Guest WiFi di Purple come Identity Provider. Gli ospiti che si autenticano una volta tramite il Captive Portal il primo giorno ricevono un profilo Passpoint. Per il resto del soggiorno - e per le visite future - il loro dispositivo si connetterà automaticamente e in modo sicuro senza alcuna interazione con il portale.
Passo 4 - Validare con il log RADIUS: Confermare che i log di accounting RADIUS acquisiscano l'identità autenticata dell'ospite (e-mail o ID fedeltà) anziché solo l'indirizzo MAC, per garantire una registrazione delle sessioni conforme al GDPR.
Domande di esercitazione
Q1. Il direttore IT di uno stadio nota che la propria piattaforma di analisi del WiFi per gli ospiti riporta 58.000 visitatori unici durante una partita, ma la capienza verificata dello stadio è di 32.000 persone. Il fornitore del servizio di analisi conferma che la piattaforma conta gli indirizzi MAC unici. Qual è la causa più probabile e quale modifica architetturale è necessaria per produrre conteggi accurati dei visitatori?
Suggerimento: Considera quante volte l'indirizzo MAC di un singolo dispositivo potrebbe ruotare durante un evento di 3 ore e da quale livello dello stack di rete la piattaforma di analisi sta leggendo i dati.
Visualizza risposta modello
La piattaforma di analisi conta gli indirizzi MAC unici al Layer 2, e la randomizzazione del MAC fa sì che ogni dispositivo fisico appaia come molteplici visitatori unici man mano che ruota il proprio indirizzo durante l'evento. La cifra di 58.000 rappresenta probabilmente gli eventi di rotazione del MAC anziché le persone reali. La soluzione architetturale consiste nel migrare la piattaforma di analisi per contare le identità autenticate uniche al Layer 7 - nello specifico, le sessioni uniche di autenticazione del Captive Portal o i record di accounting RADIUS. Ciascuna sessione autenticata è legata a un'identità verificata (e-mail, numero di telefono o login social), che non cambia al variare del MAC. Questo produrrà un conteggio dei visitatori accurato e conforme al GDPR.
Q2. Sei l'architetto di rete per un grande trust del NHS che sta implementando una nuova soluzione NAC. Devi assicurarti che i dispositivi IoT medici (pompe d'infusione, sistemi di monitoraggio dei pazienti) rimangano connessi in modo sicuro a una VLAN clinica, mentre i dispositivi degli ospiti (pazienti e visitatori) siano isolati su una VLAN di solo internet. Il CISO del trust ha segnalato che il MAC Authentication Bypass (MAB) non è sufficiente per la sicurezza dei dispositivi clinici. Come progetti l'architettura di autenticazione per ciascuna classe di dispositivi?
Suggerimento: Distingui le funzionalità di autenticazione dei dispositivi IoT medici headless rispetto agli smartphone consumer. Considera quali dispositivi possono supportare i certificati 802.1X e quali no.
Visualizza risposta modello
Per i dispositivi IoT medici: Distribuire 802.1X con EAP-TLS (autenticazione basata su certificato) per i dispositivi che lo supportano. Per i dispositivi legacy che non supportano 802.1X, utilizzare MPSK (Multi Pre-Shared Key) con una PSK univoca per dispositivo, garantendo che ogni dispositivo sia isolato anche in caso di compromissione di una singola PSK. Mantenere un inventario rigoroso dei dispositivi e fornire certificati o PSK tramite l'MDM o il sistema di gestione dei dispositivi. Assegnare la VLAN clinica tramite attributi RADIUS al momento dell'avvenuta autenticazione.
Per i dispositivi degli ospiti (pazienti e visitatori): Assumere che tutti i MAC siano casuali. Distribuire un captive portal per l'autenticazione iniziale (verifica e-mail o SMS per il consenso GDPR). Per gli ospiti che ritornano, integrarsi con Passpoint o OpenRoaming di Purple per consentire la riconnessione automatica alle visite successive. Assegnare tutto il traffico degli ospiti a una VLAN solo internet senza accesso alle reti cliniche, applicata a livello RADIUS per gruppo di utenti e non per indirizzo MAC.
Q3. Un marchio di vendita al dettaglio di lusso desidera implementare un'esperienza WiFi fluida in cui i membri del programma fedeltà VIP si connettono automaticamente senza alcuna interazione con il portale quando entrano in uno degli 80 flagship store del marchio a livello globale. Dato che la casualizzazione del MAC rende inaffidabile il caching della sessione basato su MAC, qual è l'approccio architetturale più robusto e quali dati ottiene il marchio di conseguenza?
Suggerimento: Il caching del MAC non è un meccanismo praticabile per visite di ritorno fluide. Considerare quale identificatore persistente e non rotante possa essere utilizzato al suo posto e come viene distribuito al dispositivo.
Visualizza risposta modello
L'approccio più robusto è Passpoint (Hotspot 2.0) distribuito tramite l'app fedeltà del marchio. Quando un membro VIP si autentica per la prima volta (tramite l'app o un captive portal una tantum), la piattaforma Purple Guest WiFi fornisce un profilo Passpoint contenente credenziali 802.1X collegate all'identità di fedeltà dell'utente. Il profilo viene installato sul dispositivo e memorizzato in modo sicuro. Nelle visite successive a uno qualsiasi degli 80 negozi, il dispositivo rileva automaticamente l'SSID abilitato per Passpoint e si autentica in background utilizzando le credenziali memorizzate - nessun portale, nessuna interazione, nessuna dipendenza dal MAC.
Il marchio ottiene: (1) eventi di connessione accurati e collegati all'identità per ogni visita in negozio, consentendo un'attribuzione precisa delle visite ai singoli membri del programma fedeltà; (2) dati sul tempo di permanenza e sulla frequenza delle visite collegati a identità verificate per l'arricchimento del CRM; (3) un registro di audit conforme al GDPR che collega l'accesso alla rete al consenso esplicito acquisito durante la registrazione iniziale; e (4) la capacità di attivare messaggi di marketing personalizzati in tempo reale in base alla presenza in negozio, utilizzando la piattaforma WiFi Analytics.
Continua a leggere questa serie
PPSK WPA3: confronto tra funzionalità e modelli di implementazione
Questa guida tecnica di riferimento confronta PPSK e WPA3-SAE, spiegando le loro differenze architetturali e i modelli di implementazione per ambienti multi-tenant. Fornisce indicazioni pratiche per IT manager e sviluppatori immobiliari su come ottenere reti WiFi sicure e isolate utilizzando le soluzioni basate sull'identità di Purple.
Gestione della larghezza di banda per il WiFi del personale: Shaping, QoS e riduzione del traffico
Questa guida illustra in dettaglio i metodi pratici per gestire la larghezza di banda per il WiFi del personale in ambienti aziendali. Copre la configurazione del traffic shaping, l'implementazione del QoS e come la distribuzione di Purple Shield riduca il carico di rete senza richiedere aggiornamenti dell'infrastruttura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
This authoritative technical reference guide explains how IT teams can eliminate WiFi performance degradation caused by SSID beacon overhead by collapsing multiple purpose-built networks into a single SSID using per-device PSK (xPSK). It covers the vendor landscape across Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK, and Ubiquiti UniFi PPSK, with practical implementation guidance on dynamic VLAN assignment, IoT onboarding, and PCI DSS compliance. Venue operators in hospitality, retail, stadiums, and public-sector organisations will find actionable architecture guidance and real-world worked examples.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.