
Che cos'è il filtraggio DNS? Come bloccare i contenuti nocivi sulla rete WiFi ospiti
Questa guida tecnica completa spiega come il filtraggio DNS opera a livello di rete per proteggere la rete WiFi ospiti aziendale, coprendo le architetture di implementazione, la prevenzione dell'elusione e l'integrazione del Captive Portal. Fornisce linee guida pratiche di implementazione per i responsabili IT nei settori retail, hospitality e spazi pubblici che devono applicare politiche sui contenuti, proteggere la reputazione del brand e dimostrare la conformità con PCI-DSS e GDPR. Casi di studio reali provenienti da ambienti alberghieri e retail illustrano i compromessi pratici e le decisioni di configurazione che determinano il successo dell'implementazione.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
Executive Summary
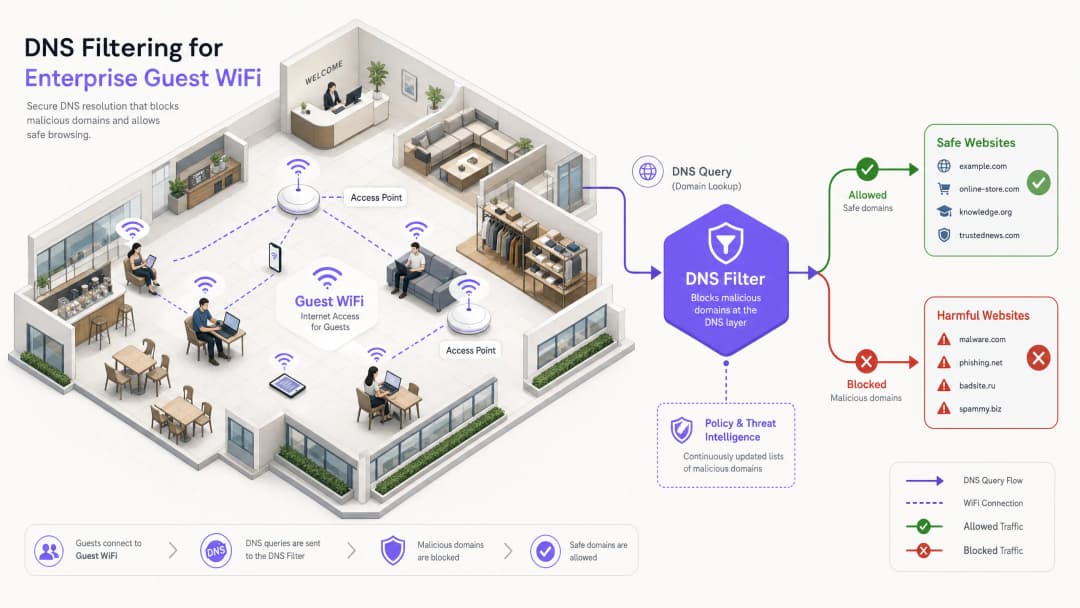
Per i leader IT aziendali che gestiscono reti pubbliche su larga scala, garantire un'esperienza di navigazione sicura, conforme e ad alte prestazioni è un mandato operativo fondamentale. Le reti WiFi per gli ospiti nei settori dell'ospitalità, del retail e degli spazi pubblici sono i bersagli principali di attività dannose e violazioni delle policy - dal traffico di comando e controllo delle botnet allo streaming illegale e ai contenuti inappropriati. Questa guida fornisce un riferimento tecnico definitivo sul filtraggio DNS: il meccanismo più efficiente per bloccare i contenuti dannosi ai margini della rete e mitigare i rischi.
A differenza della Deep Packet Inspection (DPI), che richiede un utilizzo intensivo di risorse, o delle rigide blocklist di IP, il filtraggio DNS intercetta la richiesta iniziale di risoluzione del dominio. Valutando le query rispetto a feed di intelligence sulle minacce in tempo reale, impedisce le connessioni a domini dannosi o inappropriati prima che avvenga qualsiasi scambio di payload. Questo approccio garantisce un throughput elevato e una latenza minima - requisiti essenziali per ambienti che supportano migliaia di utenti simultanei.
L'implementazione di un solido filtraggio DNS non solo protegge la reputazione della struttura, ma aiuta anche a garantire la conformità alle normative sulla protezione dei dati e alle policy di utilizzo adatte alle famiglie. Per le organizzazioni che sfruttano soluzioni come Guest WiFi e WiFi Analytics, l'integrazione dei controlli a livello DNS è un requisito di sicurezza fondamentale che supporta ogni altro livello dello stack della rete ospiti.
Approfondimento tecnico: come funziona il filtro DNS
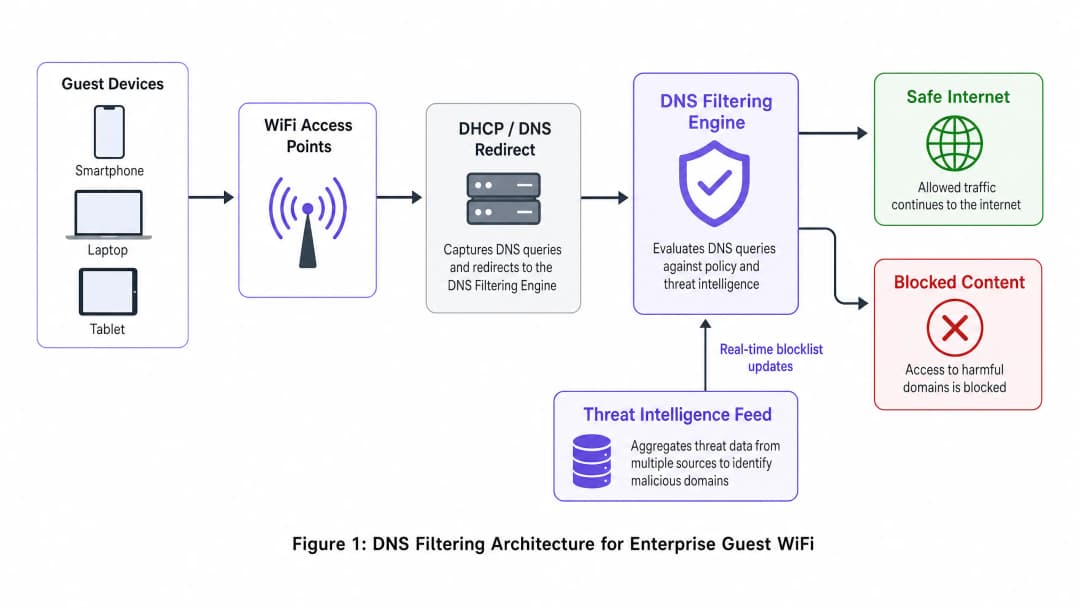
Il filtro DNS opera come un livello di sicurezza proattivo all'interno dell'architettura di rete. Quando un dispositivo client tenta di accedere a un dominio, il risolutore DNS locale intercetta la query. Invece di restituire immediatamente l'indirizzo IP, la query viene inoltrata a un motore di filtraggio che la valuta in base alle policy e all'intelligence sulle minacce prima di decidere se risolverla o bloccarla.
Pipeline di risoluzione
La pipeline di risoluzione del filtro DNS opera in quattro fasi distinte. Primo, intercettazione della query: il dispositivo ospite si connette alla rete e riceve una configurazione IP tramite DHCP, che designa il server di filtraggio DNS come risolutore primario. Secondo, valutazione della policy: il motore di filtraggio riceve la query (ad esempio, malicious-domain.com) e la confronta con blocklist categorizzate e feed dinamici di intelligence sulle minacce aggiornati in tempo reale. Terzo, risoluzione o sinkholing: se il dominio è sicuro, il motore risolve l'indirizzo IP effettivo e la connessione procede normalmente. Se il dominio viola la policy, il motore restituisce un indirizzo IP non instradabile - una tecnica nota come sinkholing - o reindirizza l'utente a una pagina di blocco personalizzata. Quarto, registrazione: ogni query viene registrata a fini di audit e analisi, sia essa risolta o bloccata.
Vantaggi dell'architettura
L'implementazione del filtro DNS offre chiari vantaggi rispetto ai metodi alternativi di controllo dei contenuti. L'overhead di latenza è trascurabile - le query DNS sono pacchetti UDP leggeri e la loro valutazione richiede meno di 2 ms, il che è invisibile all'utente finale. Questo approccio è inoltre indipendente dal protocollo: poiché il filtraggio avviene prima che venga stabilita una connessione, è efficace indipendentemente dal protocollo dell'applicazione sottostante (HTTP, HTTPS, FTP) o dal numero di porta. Questo è un vantaggio significativo rispetto al filtraggio proxy basato su URL, che non può ispezionare il traffico HTTPS crittografato senza distribuire un certificato radice personalizzato su ciascun endpoint - cosa impossibile sui dispositivi ospiti non gestiti.
La scalabilità è un altro punto di forza fondamentale. Un singolo cluster DNS robusto può gestire milioni di query al secondo, rendendolo ideale per ambienti ad alta densità come stadi, grandi centri congressi o distribuzioni Retail multi-sito. Per topologie multi-tenant complesse, il filtro DNS si integra perfettamente con le strategie di segmentazione basate su VLAN, come descritto in dettagli in Designing a Multi-Tenant WiFi Architecture for MDUs.

| Metodo | Complessità di implementazione | Impatto sulla latenza | Granularità | Idoneità per reti ospiti |
|---|---|---|---|---|
| Filtraggio DNS | Basso | Minimo (<2ms) | Livello di dominio | Raccomandato |
| Filtraggio URL/Proxy | Medio | Medio (10-50ms) | Livello di URL | Limitato (problemi HTTPS) |
| Deep Packet Inspection | Alto | Alto (50-200ms) | Livello di payload | Non raccomandato |
| Blocklist IP | Basso | Nessuno | Solo livello di IP | Solo supplementare |
| Application Firewall | Alto | Medio | Livello di app | Supplementare |
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
La distribuzione del filtraggio DNS richiede una pianificazione attenta per garantire una copertura completa senza interrompere il traffico legittimo. I passaggi seguenti delineano una strategia di distribuzione indipendente dal fornitore applicabile nei settori Hospitality, Healthcare, Transport e retail.
Passaggio 1: Segmentazione della rete e configurazione DHCP
Il metodo di distribuzione più robusto consiste nel configurare il gateway di rete o il server DHCP per assegnare gli indirizzi IP del server di filtraggio DNS a tutti i dispositivi guest. Ciò garantisce che qualsiasi dispositivo che accede alla rete utilizzi automaticamente il resolver sicuro senza richiedere l'installazione di alcun agente sull'endpoint.
Per ambienti con topologie complesse - come quelle descritte in Designing a Multi-Tenant WiFi Architecture for MDUs - assicurarsi che le VLAN dedicate al traffico guest siano instradate attraverso un DNS rigorosamente filtrato, mentre le VLAN operative (PMS, POS, gestione dell'edificio) continuino a utilizzare resolver interni. Questo isolamento basato su VLAN è un prerequisito per la conformità PCI DSS, che impone una rigorosa segmentazione della rete tra l'ambiente dei dati dei titolari di carta e le reti guest non attendibili.
Passaggio 2: Prevenire l'elusione - Bloccare la Porta 53
Questa è la fase in cui molte distribuzioni falliscono. La semplice assegnazione dei server DNS tramite DHCP non è sufficiente. Un utente con impostazioni DNS personalizzate configurate sul proprio dispositivo - che puntano a 8.8.8.8 o 1.1.1.1 - eluderà completamente il filtro. La soluzione è semplice: implementare regole firewall sul gateway che blocchino tutto il traffico in uscita sulla Porta 53 (UDP e TCP) verso qualsiasi indirizzo IP diverso dai server di filtraggio designati. Questo costringe tutto il traffico DNS a passare attraverso il resolver controllato.
Inoltre, valutare il blocco del DNS over HTTPS (DoH). Il DoH crittografa le query DNS all'interno del traffico HTTPS sulla porta 443, rendendolo impossibile da distinguere dal normale traffico web a livello di rete. La mitigazione più efficace consiste nel mantenere una blocklist di indirizzi IP di provider DoH noti (Cloudflare, Google, NextDNS) e bloccarli sul firewall.
Passaggio 3: Definizione delle policy e gestione delle categorie
Stabilisci policy granulari basate sui requisiti della sede e sul pubblico. Una policy di base tipica per il WiFi pubblico include il blocco delle minacce alla sicurezza (malware, phishing, server botnet C2), contenuti per adulti e attività illegali (pirateria, streaming illegale). In settori specifici, potrebbero essere appropriate categorie aggiuntive: gioco d'azzardo e armi per le strutture di Sanità, o social media durante l'orario di lavoro per le reti guest aziendali.
Step 4: Integrazione del Captive Portal - Il Walled Garden
Questo è l'aspetto tecnicamente più sfumato del deployment. I Captive Portal richiedono l'autenticazione degli ospiti prima di ottenere l'accesso completo a Internet. Durante la fase di pre-autenticazione, il dispositivo ospite si trova in uno stato limitato: può accedere solo al Captive Portal. Se il filtraggio DNS è attivo durante questa fase, potrebbe bloccare i domini esterni necessari per i login social (Google OAuth, Facebook Login) o le pagine di accettazione dei termini di servizio.
La soluzione è un walled garden configurato correttamente: un insieme di domini che sono esplicitamente consentiti nella policy di filtraggio DNS prima che l'autenticazione sia completata. Questo elenco deve includere il dominio del Captive Portal stesso, eventuali domini di provider di identità OAuth e tutti gli endpoint CDN necessari per il rendering degli elementi grafici del portale. La mancata configurazione corretta di questo aspetto è la causa più comune di interruzione dell'esperienza di onboarding degli ospiti. Questa considerazione sull'integrazione si applica allo stesso modo agli ambienti d'ufficio, come discusso in Office WiFi: Ottimizza la tua moderna rete WiFi per ufficio.
Step 5: Personalizzazione della pagina di blocco e comunicazione con l'utente
Fornisci pagine di blocco chiare e brandizzate che spieghino perché il contenuto è stato limitato e offrano un percorso per richiedere una revisione se il blocco è un falso positivo. Questo riduce significativamente i ticket di assistenza e rafforza l'impegno della sede per un ambiente di navigazione sicuro. Una pagina di blocco ben progettata trasforma una restrizione in un punto di contatto con il brand.
Best Practice
Per massimizzare l'efficacia del filtraggio DNS, attieniti alle seguenti raccomandazioni standard del settore.
Architettura ad alta disponibilità: Configura resolver DNS secondari e terziari. Se il motore di filtraggio primario diventa non disponibile, il traffico dovrebbe passare senza problemi a un resolver secondario. Evita di configurare i resolver predefiniti dell'ISP come fallback, poiché ciò aggirerebbe completamente il filtraggio durante un'interruzione.
Audit regolari delle policy: Esamina continuamente i log e l'analitica per identificare falsi positivi e pattern di minacce emergenti. Integra i log delle query DNS con la tua piattaforma di WiFi Analytics per correlare il comportamento di navigazione con le metriche sulle prestazioni della rete.
Qualità dei feed di Threat Intelligence: L'efficacia del filtraggio DNS è direttamente proporzionale alla qualità e alla freschezza dei feed di threat intelligence. Valuta i vendor in base alla frequenza degli aggiornamenti dei feed (la frequenza oraria è la base; la frequenza in tempo reale è preferibile), all'ampiezza della copertura delle categorie e ai tassi di falsi positivi. Validazione DNSSEC: Laddove supportata, abilita la validazione DNSSEC sui resolver di filtraggio. Questo previene gli attacchi di DNS cache poisoning, in cui un utente malintenzionato inietta record DNS falsi per reindirizzare gli utenti verso siti dannosi.
Risoluzione dei problemi e mitigazione dei rischi
Anche con un'architettura robusta, possono sorgere problemi operativi. Di seguito sono riportati i problemi più comuni e le relative soluzioni.
Falsi positivi: Domini legittimi che vengono erroneamente classificati come dannosi o in violazione delle policy. Mantieni un processo di gestione della allowlist facilmente accessibile e uno SLA di risposta rapida per le segnalazioni degli utenti. Monitora il rapporto tra query bloccate e query totali; un tasso di blocco anormalmente alto è un chiaro indicatore di impostazioni delle policy troppo aggressive.
Malfunzionamento del Captive Portal: Come descritto sopra, questo è causato dalla mancanza di voci nel walled garden. Diagnostica il problema acquisendo le query DNS da un dispositivo di test durante la fase di pre-autenticazione e identificando quali query vengono bloccate. Aggiungi questi domini alla allowlist di pre-autenticazione.
Degradazione delle prestazioni: Un'infrastruttura DNS insufficiente può causare una navigazione lenta, che si manifesta con tempi di caricamento delle pagine elevati piuttosto che con errori definitivi. Distribuisci resolver di caching locali per ridurre il carico delle query sul motore di filtraggio a monte. Monitora i tempi di risposta delle query DNS; qualsiasi valore superiore a 50 ms merita un'indagine.
Bypass DoH: Se i dati analitici mostrano traffico verso provider DoH noti nonostante le regole del firewall, verifica che la blocklist degli IP dei provider DoH sia aggiornata e che le regole del firewall siano applicate a tutti i punti di uscita delle VLAN degli ospiti.
ROI e impatto aziendale
Il ritorno sull'investimento (ROI) per il filtraggio DNS va ben oltre la semplice mitigazione del rischio. Per le strutture nel settore dell' Hospitality, garantire un ambiente adatto alle famiglie influisce direttamente sulla reputazione del brand e sui Net Promoter Score (NPS). Un singolo incidente di un ospite - in particolare un minore - che accede a contenuti inappropriati sulla rete di una struttura può creare significativi rischi legali e di reputazione.
Bloccando lo streaming illegale ad alta intensità di banda, le strutture possono anche ottimizzare le prestazioni della rete, ritardando costosi aggiornamenti dell'infrastruttura. In un hotel da 500 camere in cui gran parte degli ospiti effettuava lo streaming da siti pirata, l'implementazione del filtraggio DNS per bloccare tali domini può ridurre l'utilizzo della larghezza di banda di picco del 20-35%, migliorando direttamente l'esperienza di tutti gli ospiti e differendo la necessità di ulteriore capacità di uplink.
Dal punto di vista della conformità, la dimostrazione di robusti controlli di sicurezza della rete è spesso un prerequisito per la certificazione PCI-DSS e supporta il principio del GDPR della protezione dei dati fin dalla progettazione. Il costo di implementazione del filtraggio DNS, che equivale a una frazione di centesimo per utente al mese per le soluzioni basate su cloud, è trascurabile rispetto al costo potenziale di sanzioni normative o di un incidente di sicurezza dannoso per il brand. Per i team IT che gestiscono distribuzioni ad alta frequenza su più siti, il sovraccarico operativo è minimo. Le soluzioni di filtraggio DNS basate su cloud non richiedono hardware locale, aggiornano automaticamente le informazioni sulle minacce e offrono una gestione centralizzata delle policy su centinaia di sedi da un'unica dashboard.
Definizioni chiave
Filtraggio DNS
Una tecnica di sicurezza che intercetta le query DNS e le valuta rispetto alle policy e alle informazioni sulle minacce prima di risolvere o bloccare il dominio richiesto.
Il meccanismo principale per il controllo dei contenuti sulle reti WiFi aziendali per gli ospiti, che opera a livello di rete senza richiedere agenti sugli endpoint.
DNS Sinkholing
La pratica di restituire un indirizzo IP falso e non instradabile in risposta a una query DNS per un dominio dannoso o che viola le policy, impedendo lo stabilirsi della connessione.
Utilizzato per neutralizzare il traffico di comando e controllo dei malware e impedire l'accesso a siti dannosi senza che l'utente riceva un errore di connessione standard.
Captive Portal
Una pagina web con cui un utente di una rete ad accesso pubblico è tenuto a interagire prima che venga concesso l'accesso completo a Internet, tipicamente utilizzata per l'accettazione dei termini, l'autenticazione o l'acquisizione dei dati.
Cruciale per l'onboarding degli ospiti e la raccolta dei dati; deve essere attentamente integrato con il filtraggio DNS per evitare il paradosso del walled garden.
Walled Garden
Un insieme di domini esplicitamente consentiti nella policy di filtraggio DNS durante la fase di pre-autenticazione, che consente il funzionamento del Captive Portal e dei servizi di autenticazione prima che l'utente abbia accettato i termini.
La configurazione errata del walled garden è la causa più comune di esperienze di Captive Portal non funzionanti nelle reti ospiti con filtraggio DNS.
Deep Packet Inspection (DPI)
Una forma di filtraggio dei pacchetti di rete che esamina il payload dei dati dei pacchetti mentre passano attraverso un punto di ispezione, consentendo un'analisi a livello di contenuto.
Un'alternativa al filtraggio DNS che richiede più risorse; poco pratica per reti ospiti ad alta velocità e incapace di ispezionare il traffico HTTPS crittografato senza l'intercettazione dei certificati.
DNS over HTTPS (DoH)
Un protocollo che crittografa le query DNS all'interno del traffico HTTPS, impedendo l'intercettazione a livello di rete delle ricerche DNS.
Può essere utilizzato per aggirare il filtraggio DNS tradizionale; gli amministratori dovrebbero bloccare gli IP dei provider DoH noti sul firewall per mantenere la copertura del filtraggio.
VLAN (Virtual Local Area Network)
Un segmento logico di rete che raggruppa i dispositivi indipendentemente dalla loro posizione fisica, applicato a livello di switch o router.
Essenziale per isolare il traffico WiFi degli ospiti dalle reti aziendali o operative interne, un prerequisito per la conformità PCI-DSS.
Feed di Threat Intelligence
Un flusso di dati continuamente aggiornato contenente informazioni su domini, indirizzi IP e URL dannosi noti, utilizzato per alimentare i sistemi di sicurezza.
La qualità e la freschezza del feed di threat intelligence determinano direttamente l'efficacia di un'implementazione di filtraggio DNS contro i domini dannosi appena registrati.
DNSSEC (DNS Security Extensions)
Una suite di specifiche IETF che aggiunge l'autenticazione crittografica alle risposte DNS, prevenendo attacchi di cache poisoning e spoofing.
Dovrebbe essere abilitato sui resolver di filtraggio DNS ove supportato per impedire agli aggressori di inserire record DNS falsi per reindirizzare gli utenti.
Esempi pratici
Una catena di hotel di lusso da 500 camere deve implementare il filtraggio dei contenuti sulla propria rete WiFi ospiti. Attualmente riscontra un elevato utilizzo della larghezza di banda a causa dello streaming illegale e ha ricevuto reclami relativi a contenuti inappropriati accessibili nelle aree comuni. Richiede una soluzione che non influisca sulle prestazioni del proprio sistema di gestione immobiliare (PMS) che condivide la stessa infrastruttura fisica tramite VLAN.
- Distribuire una soluzione di filtraggio DNS basata su cloud. Configurare l'ambito DHCP per la VLAN WiFi ospiti per assegnare gli IP di filtraggio DNS cloud come resolver primario e secondario. 2. Implementare regole firewall sul gateway per bloccare tutto il traffico UDP e TCP in uscita sulla porta 53 dalla VLAN ospiti verso qualsiasi IP esterno diverso dai server di filtraggio DNS approvati. 3. Creare una politica di filtraggio dei contenuti che blocchi "Contenuti per adulti", "Pirateria/Violazione del copyright", "Malware/Phishing" e "Botnet C2". 4. Configurare una pagina di blocco personalizzata con il logo dell'hotel e un messaggio chiaro. 5. Aspetto cruciale, assicurarsi che l'ambito DHCP della VLAN del PMS continui a utilizzare i server DNS interni. Le regole del firewall che bloccano la porta 53 devono essere applicate esclusivamente alla VLAN ospiti, non a livello globale. 6. Monitorare i log delle query DNS per i primi 30 giorni per identificare e risolvere eventuali falsi positivi che interessano i servizi legittimi per gli ospiti.
Un grande centro commerciale desidera offrire una rete WiFi pubblica gratuita, ma deve rispettare rigorose politiche aziendali per famiglie. Deve inoltre raccogliere dati demografici tramite un Captive Portal con opzioni di social login. Come configurare il filtraggio DNS per supportare entrambi i requisiti senza interrompere il processo di onboarding?
- Integrare la soluzione di filtraggio DNS con il gateway di rete esistente, assegnando gli IP DNS di filtraggio tramite DHCP sull'SSID ospiti. 2. Prima di applicare qualsiasi politica di blocco, configurare il walled garden. Aggiungere all'elenco di consentiti pre-autenticazione: il dominio del Captive Portal e gli endpoint CDN, i domini Google OAuth (accounts.google.com, oauth2.googleapis.com), i domini Facebook Login (www.facebook.com, graph.facebook.com) e qualsiasi altro identity provider in uso. 3. Applicare la politica di filtraggio dei contenuti (categorie adulti, gioco d'azzardo, malware, pirateria) in modo che si attivi solo dopo l'avvenuta autenticazione. 4. Implementare il blocco dell'uscita sulla porta 53 sulla VLAN ospiti. 5. Personalizzare la pagina di blocco con il branding del centro commerciale e un messaggio chiaro e amichevole sulla navigazione adatta alle famiglie. 6. Testare il flusso completo di onboarding con diversi tipi di dispositivi (iOS, Android, Windows) prima del lancio effettivo.
Domande di esercitazione
Q1. Un direttore IT di uno stadio riferisce che, da quando ha implementato il filtraggio DNS sulla WiFi per gli ospiti, questi ultimi non riescono a completare la procedura di social login sul Captive Portal. Il portale utilizza OAuth di Google e Facebook. Qual è il difetto architetturale più probabile e come lo risolveresti?
Suggerimento: Considera quali risorse esterne sono necessarie durante la fase di pre-autenticazione, prima che l'utente abbia accettato i termini di servizio.
Visualizza risposta modello
I domini di social login (accounts.google.com, oauth2.googleapis.com, www.facebook.com, graph.facebook.com) non sono stati aggiunti al walled garden - l'elenco di elementi consentiti pre-autenticazione nella policy di filtraggio DNS. Il filtro sta bloccando queste richieste perché l'utente non si è ancora autenticato, creando una situazione di stallo. La risoluzione consiste nell'aggiungere esplicitamente tutti i domini richiesti per OAuth e per l'identity provider all'elenco di elementi consentiti pre-autenticazione, per poi testare nuovamente l'intero flusso di onboarding sui dispositivi iOS, Android e Windows prima di procedere con la nuova implementazione.
Q2. Per migliorare le prestazioni di rete, un progettista di rete propone di implementare un proxy HTTPS trasparente per ispezionare tutto il traffico degli ospiti invece del filtraggio DNS. Perché questo approccio è fondamentalmente inadatto per un ambiente WiFi pubblico per gli ospiti?
Suggerimento: Pensa ai requisiti per l'ispezione del traffico HTTPS crittografato e alla natura dei dispositivi non gestiti degli ospiti.
Visualizza risposta modello
L'ispezione HTTPS trasparente richiede l'implementazione di un certificato radice personalizzato su ogni dispositivo client per eseguire una decrittografia man-in-the-middle del traffico TLS. Su una rete aziendale gestita questo è realizzabile tramite MDM o criteri di gruppo. Su una rete pubblica per ospiti, la struttura non ha alcun controllo sui dispositivi degli ospiti, rendendo impossibile l'installazione del certificato. Senza il certificato, il proxy genererà gravi avvisi di certificato TLS su ogni sito HTTPS, interrompendo completamente l'esperienza di navigazione. Il filtraggio DNS è l'approccio corretto per gli ambienti BYOD in quanto non richiede alcun agente endpoint o certificato.
Q3. Una catena di negozi al dettaglio ha implementato il filtraggio DNS assegnando gli IP dei DNS di filtraggio tramite DHCP sull'SSID degli ospiti. I dati analitici mostrano che viene ancora effettuato l'accesso a un volume significativo di contenuti per adulti. Quale passaggio di configurazione di rete è stato probabilmente omesso e qual è la soluzione?
Suggerimento: In che modo un utente tecnicamente esperto potrebbe ignorare le impostazioni DNS assegnate dal DHCP?
Visualizza risposta modello
L'amministratore di rete non ha implementato le regole firewall in uscita per bloccare la porta 53 (UDP e TCP) dalla VLAN degli ospiti verso qualsiasi IP esterno diverso dai server di filtraggio DNS approvati. Gli utenti con impostazioni DNS personalizzate codificate sui propri dispositivi (ad esempio, 8.8.8.8) stanno ignorando completamente i server di risoluzione di filtraggio assegnati dal DHCP. La soluzione consiste nell'aggiungere regole firewall sul gateway che reindirizzino o blocchino tutto il traffico in uscita sulla porta 53 non destinato ai server di filtraggio. Inoltre, si consiglia di bloccare gli IP noti dei provider DoH sulla porta 443 per impedire l'aggiramento del DNS tramite crittografia.
Q4. Un centro congressi sta pianificando un importante evento internazionale. Si prevedono 8.000 utenti WiFi contemporanei nell'arco di tre giorni. La loro attuale infrastruttura DNS consiste in un singolo dispositivo di filtraggio on-premises. Quali rischi architetturali presenta questa configurazione e quali modifiche consiglieresti?
Suggerimento: Considera sia la capacità prestazionale che la disponibilità. Cosa succede se l'unico dispositivo si guasta o si sovraccarica?
Visualizza risposta modello
Il singolo dispositivo on-premises presenta due rischi critici: un singolo punto di guasto (se va offline, l'intera risoluzione DNS non funziona, bloccando l'intera rete degli ospiti) e un potenziale collo di bottiglia delle prestazioni in caso di picco di carico. Raccomandazioni: 1) Migrare a un servizio di filtraggio DNS basato su cloud con un'infrastruttura di risoluzione distribuita geograficamente, in grado di gestire milioni di query al secondo. 2) Configurare almeno due IP di risoluzione nell'ambito DHCP (primario e secondario) che puntino a endpoint di risoluzione cloud diversi. 3) Implementare server di risoluzione con caching locale presso la struttura per ridurre il carico delle query a monte e migliorare i tempi di risposta. 4) Condurre un test di carico prima dell'evento simulando il picco di utenti contemporanei per convalidare l'architettura.
Continua a leggere questa serie
DNS over HTTPS (DoH): implicazioni per il filtraggio dei contenuti su reti WiFi pubbliche
Questa guida di riferimento tecnica spiega in che modo il DNS over HTTPS (DoH) aggira il tradizionale filtraggio dei contenuti sulla porta 53 nelle reti WiFi pubbliche. Fornisce strategie di mitigazione pratiche e indipendenti dal fornitore per architetti di rete e IT manager, al fine di ripristinare la visibilità, garantire la conformità e proteggere l'accesso degli ospiti in ambienti aziendali.
Responsabilità del WiFi pubblico: perché il filtraggio dei contenuti è obbligatorio
Questa guida di riferimento tecnico illustra i rischi legali e operativi legati alla fornitura di un servizio WiFi pubblico non filtrato, spiegando perché il filtraggio dei contenuti è un requisito di implementazione obbligatorio per i gestori di sedi ed eventi. Fornisce strategie di architettura attuabili, passaggi di implementazione e tattiche di mitigazione del rischio per proteggere le reti da attività illegali, violazioni del copyright e non conformità normativa. I gestori di sedi e i CTO troveranno casi di studio concreti, framework decisionali e linee guida di configurazione per implementare un ambiente Guest WiFi conforme e difendibile.
Bloccare Malware e Phishing al Network Edge
Questa guida di riferimento tecnico illustra l'architettura, la distribuzione e l'impatto aziendale dell'implementazione della protezione dalle minacce a livello di rete per proteggere i dispositivi ospiti e IoT non gestiti al network edge. Fornisce indicazioni pratiche per i leader IT per bloccare malware e phishing in modo proattivo.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.