
Pianificare l'aggiornamento da WiFi 6 a WiFi 7 degli access point quando Cisco Meraki WiFi 6 raggiunge la fine delle vendite
Questo riferimento tecnico offre agli operatori multi-sito un framework decisionale per l'aggiornamento da Cisco Meraki WiFi 6 a WiFi 7 prima della data dell'ultimo ordine fissata al 31 dicembre 2026. Combina la pianificazione dell'infrastruttura e del backhaul con le verifiche della Meraki Dashboard che proteggono la continuità dell'autenticazione Purple e della location-analytics durante ogni sostituzione di access point.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guest WiFi Guide →
WiFi 6 to WiFi 7 AP refresh planning advisor
Evaluate power budgets, multigigabit backhaul bottlenecks, 6 GHz spectrum channel plans, and estate deployment costs ahead of the Cisco Meraki WiFi 6 end of sale.
Dense meeting spaces, hybrid collaboration video traffic, and managed device roaming.
30.5 W per access point peak draw
Headroom: -0.5 W/port
Sustained concurrency across 650 clients
Hardware + 60 injectors
Power infrastructure assessment
The target AP draws up to 30.5 W, exceeding the selected switch port limit. Without 802.3bt power or midspan injectors, access points throttle 6 GHz transmission or disable USB IoT expansion.
- Minimum required PoE delivery: 802.3at (PoE+)
- Recommended PoE switch tier: 802.3bt (PoE++)
- Total estate power draw: 1,830 W across 60 APs
Backhaul & multigigabit capacity
Wired switch link provides 60 Gbps aggregate backhaul. Peak wireless demand is calculated at 9.75 Gbps (planning benchmark of 15 Mbps per concurrent user).
- AP physical uplink port: 2.5 Gbps mGig
- Wired backhaul switch port: 1 Gbps copper (Cat5e / Cat6 cabling)
- Uplink oversubscription factor: 0.16x
6 GHz spectrum channel availability
Low power indoor (LPI) only: automated frequency coordination (AFC) is not applicable under Ofcom / CEPT. Total available spectrum: 480 MHz.
Considera la fine delle vendite di Cisco Meraki WiFi 6 come una decisione di aggiornamento segmentata. L'ultimo giorno utile per ordinare da parte di Cisco è il 31 dicembre 2026, mentre la data di fine supporto è il 31 dicembre 2031. Mantieni attivo il WiFi 6 in grado di funzionare nelle aree a bassa densità, dai priorità al WiFi 7 dove la domanda e il backhaul cablato lo giustificano e mantieni la tua configurazione Purple. 1
Quale opzione di aggiornamento è adatta per ogni parte del tuo patrimonio aziendale?
Cisco ha annunciato la fine delle vendite per gli access point indoor Cisco e Meraki WiFi 6 interessati. L'ultimo giorno utile pubblicato per effettuare ordini è il 31 dicembre 2026. La data di fine supporto è il 31 dicembre 2031. Cisco elenca anche altri traguardi relativi al ciclo di vita iniziale, tra cui la fine dei rilasci di manutenzione del software il 29 marzo 2028 e la fine del supporto per le vulnerabilità e la sicurezza il 29 marzo 2030. Questo rappresenta un punto di partenza per le decisioni d'acquisto, non una scadenza per smantellare ogni access point WiFi 6 funzionante. 1
Inizia con il servizio che desideri erogare in ciascuna sede. Non è necessario ricostruire il livello di Guest WiFi e WiFi Analytics solo perché l'hardware radio è cambiato. Purple opera come un overlay cloud sopra il parco di access point. Per gli access point Cisco Meraki MR, Purple fornisce documentazione di supporto per i servizi di localizzazione, il WiFi a pagamento e SecurePass. 8
Utilizza la matrice seguente nella tua prima riunione d'acquisto. Questo trasforma la questione della fine delle vendite di Cisco Meraki WiFi 6 e dell'aggiornamento a WiFi 7 in una decisione a livello di intero patrimonio. Aiuta inoltre a evitare l'errore classico di acquistare radio ad alta capacità per un edge cablato a un gigabit.
| Condizione del patrimonio aziendale | Azione raccomandata | Requisiti cablati per la verifica | Focus sulla continuità di Purple | Tempistiche di acquisto |
|---|---|---|---|---|
| Atrio di uno stadio, sala conferenze o area d'attesa dei trasporti con domanda simultanea | Avvia un pilot e poi aggiorna a WiFi 7 | Assicurati che la porta di servizio, la classe PoE, il cablaggio e il percorso a monte corrispondano all'AP selezionato | Mantieni le configurazioni di SSID, RADIUS e scansione della posizione | Includi nella fase uno |
| Sala da ballo di un hotel o spazio retail flagship con picchi ricorrenti | Aggiorna a WiFi 7 dove l'audit delle porte lo supporta | Verifica la capacità multi-gigabit o 10 Gbps in base alla scheda tecnica del modello selezionato | Verifica sia il Guest WiFi sia il WiFi del personale dopo ogni modifica | Includi nella fase uno o nella fase due |
| Corridoio standard di camere d'albergo o filiale retail standard | Mantieni se il WiFi 6 soddisfa i requisiti di capacità e le policy di supporto | Mantieni l'uplink attuale così com'è dove opportuno | Esegui la stessa checklist di configurazione | Sostituisci in base al normale ciclo di vita |
| Back office, magazzino o area di servizio a basso utilizzo | Mantieni il WiFi 6 ed evita sovraccapacità speculative | Assicurati che il collegamento attuale sia stabile e documentato | Verifica solo se l'hardware viene sostituito | Pianifica per una fase successiva |
| Sito con switching a 1 gigabit e requisiti immediati di alta densità | Aggiornare l'edge cablato prima, o insieme a, WiFi 7 | Valutare la velocità delle porte, il PoE e gli uplink degli access-switch come un unico progetto | Testare la configurazione in una rete pilota | Gestire come un progetto di spesa in conto capitale combinato |
Queste categorie sono volutamente pratiche. Una sede ad alta densità non diventa candidata per il WiFi 7 solo per via dell'etichetta di un prodotto. Lo diventa quando la spesa in conto capitale è giustificata dalla densità di utenti, dalla domanda dei client, dalle condizioni radio e dal backhaul. Lo standard IEEE 802.11be, ovvero il WiFi 7, definisce miglioramenti per un throughput estremamente elevato e include la retrocompatibilità con i dispositivi 802.11 più vecchi sulle bande a 2.4 GHz, 5 GHz e 6 GHz. 2
Dove WiFi 6 e WiFi 7 si differenziano effettivamente
Il WiFi 6 è l'opzione di base corretta laddove la capacità attuale è sufficiente. Dove si ha bisogno di maggiore capacità disponibile, funzionalità a minore latenza o maggiore flessibilità tra le bande radio, il WiFi 7 rappresenta l'aggiornamento appropriato. La Multi-Link Operation, comunemente indicata come MLO, è una di quelle funzionalità del WiFi 7 che vale la pena valutare. Può coordinare il traffico su più bande per i dispositivi compatibili. Questo non è un vantaggio che si ottiene solo dall'access point. I client, l'ambiente RF, le porte degli switch e le fonti di alimentazione influenzano tutti il risultato. 2 3
La scheda tecnica del Cisco CW9178I WiFi 7 illustra i vincoli cablati. Questo modello offre due porte BASE-T da 100M, 1G, 2.5G, 5G e 10G. Il funzionamento completo richiede alimentazione 802.3bt. Le sue modalità a basso consumo modificano le funzionalità radio disponibili e le velocità di collegamento. Pertanto, una porta switch da un gigabit rimarrà sempre un limite di un gigabit per il traffico che la attraversa. Selezionare un modello solo dopo aver letto la sua scheda tecnica e ispezionato la porta fisica che utilizzerà. 3
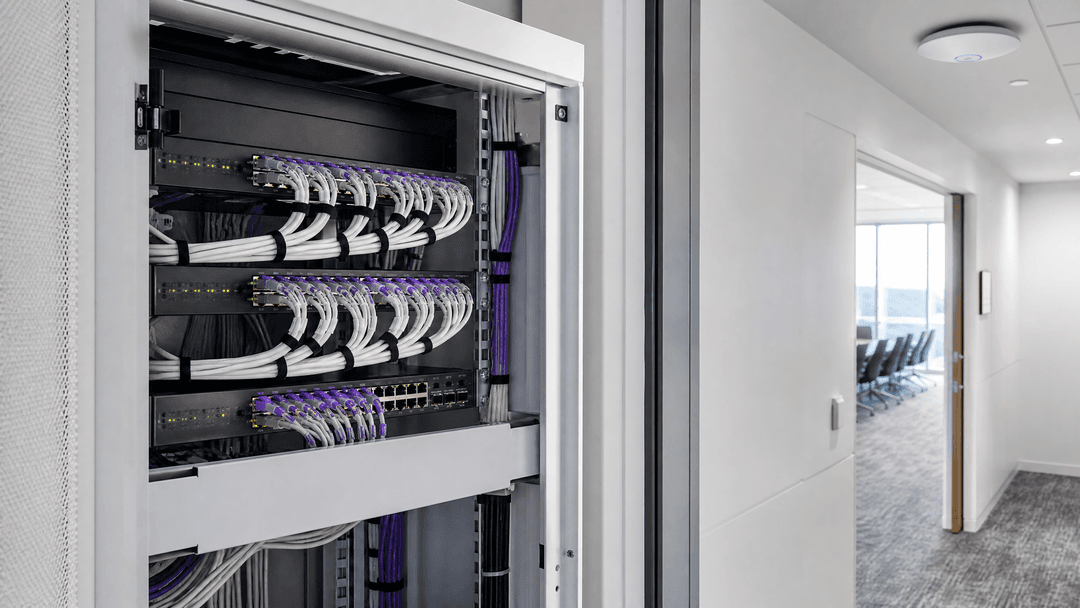
Creare un piano di backhaul per ciascun AP candidato. La tabella seguente è solo un modello di riferimento sul campo, non un sostituto della scheda tecnica del modello selezionato.
| Controllo sulla porta di servizio | Registrare | Utilizzare per la decisione |
|---|---|---|
| Velocità Ethernet negoziata | Velocità di collegamento corrente e velocità delle porte supportate | Identifica se la capacità del WiFi 7 sarà limitata all'edge |
| Funzionalità PoE | Classe di alimentazione IEEE 802.3 disponibile e alimentazione negoziata | Identifica se l'AP può eseguire la configurazione radio prevista |
| Cavo e percorso di permutazione | Tipo di cavo, lunghezza, permutazione e guasti noti | Garantisce un percorso fisico affidabile per velocità di collegamento più elevate |
| Uplink dell'access-switch | Velocità di uplink e congestione durante le ore di punta | Impedisce che una porta AP veloce immetta traffico in un uplink di switch congestionato |
| Domanda della sede | Numero massimo di dispositivi, tipo di servizio e calendario degli eventi | Classifica la spesa in base alle esigenze operative anziché all'età del modello |
Esegui l'audit per tipo di sede. Nel settore dell'Hospitality, separa le camere degli ospiti dagli spazi per riunioni. Nel Retail, separa le filiali standard dai piani dei flagship store. Nei Trasporti, separa le aree destinate al personale dalle zone di attesa dei passeggeri. La stessa disciplina si applica alla Sanità, dove i flussi di lavoro clinici e l'accesso dei visitatori non dovrebbero mai condividere una finestra di modifica non verificata.
Quando è corretto scegliere una scorta finale di WiFi 6?
Ordina uno stock finale di WiFi 6 solo quando sei in grado di motivare chiaramente la sua logica operativa. Gli esempi includono un'area a bassa densità che richiede una sostituzione analoga, un sito in cui il rinnovo degli switch non è imminente o una sede in cui l'attuale parco WiFi 6 soddisfa ancora la domanda misurata. Questa decisione deve tenere conto del limite di supporto del 2031, della tua policy sull'hardware di ricambio e di un piano di dismissione finanziato. Non deve essere un acquisto dettato dal panico a causa di una notifica del vendor nella tua casella di posta.
Un test utile è semplice. Se un sito non soddisfa i requisiti per il WiFi 7 dopo aver verificato la densità dei client, la richiesta di throughput, la velocità delle porte, l'alimentazione e il calendario degli eventi, è improbabile che abbia bisogno del WiFi 7 nell'immediato. Mantieni in servizio l'attuale AP WiFi 6 finché soddisfa i tuoi requisiti di servizio. Utilizza la finestra d'ordine finale solo per scorte di eccezione pianificate.
Un esempio illustrativo nel settore hospitality. Un hotel da 200 camere dispone di sei sale riunioni e una sala da ballo. I corridoi delle camere mostrano una domanda stabile e bassa. La sala da ballo registra picchi ad alta densità durante i congressi. Il team di rete mantiene il WiFi 6 nei corridoi, avvia un progetto pilota con il WiFi 7 nella sala da ballo e ispeziona le porte degli switch durante gli eventi dal vivo. I loro criteri di accettazione non sono semplicemente i numeri di throughput nominali, ma il successo dell'autenticazione del Guest WiFi e del Staff WiFi, la corretta negoziazione di porte e alimentazione e controlli puliti dei dati di Purple per ciascun AP pilota.
Quando dovresti passare al WiFi 7?
Aggiorna tempestivamente i sistemi dove convergono densità e impatto operativo. Centri congressi, corridoi di stadi, lounge aeroportuali e flagship store nel retail sono ottimi candidati iniziali perché la loro domanda può registrare picchi improvvisi nel giro di pochi minuti. Cisco posiziona il modello CW9178I per ambienti ad alta densità, documentando il suo funzionamento a 2.4 GHz, 5 GHz e 6 GHz, le funzionalità MLO e le interfacce multi-gigabit. Il tuo parco macchine potrebbe richiedere diversi modelli di WiFi 7. Il segreto è abbinare il modello e il percorso cablato a un ruolo d'uso definito per la sede. 3 Prima della modifica, approva formalmente la continuità di Purple. La guida di Purple per Cisco Meraki Staff WiFi utilizza la configurazione RADIUS enterprise in Wireless > Access Control. Lo standard IEEE 802.1X definisce il controllo dell'accesso alla rete basato su porta che limita le comunicazioni sicure ai soli dispositivi autenticati e autorizzati. Mantieni l'SSID approvato e le configurazioni di autenticazione e accounting RADIUS allineate con la rete dell'AP sostituito. Non copiare valori sensibili del server in un foglio di lavoro di implementazione generico. Utilizza invece le istruzioni controllate di Purple per Cisco Meraki Staff WiFi. 6 9
Se utilizzi l'analisi della posizione di Purple tramite i Cisco Meraki Location Based Services, verifica le impostazioni in Network-wide > General e Location and Scanning. Purple richiede l'abilitazione delle API di analisi e Scanning. Questo definisce anche la relazione tra l'URL di invio, il validatore e il secret che fornisce i dati di posizione alla piattaforma Purple. Mantieni sicuri i valori approvati per la rete. Se la mappatura dell'AP o la disposizione della planimetria cambiano, verifica la modifica prima di chiudere. 7
Il terzo controllo riguarda la rete del dashboard del dispositivo. Secondo Cisco, un amministratore può spostare un AP MR da Wireless > Monitor > Access Points selezionando l'AP e la rete di destinazione. Si avvisa che sono necessari fino a 15 minuti di inattività affinché il dispositivo trasferito aggiorni la sua configurazione. Si nota inoltre che le impostazioni MR della rete di origine vengono perse, lasciando solo il nome, l'indirizzo geolocalizzato, l'indirizzo di gestione, le note e i tag. Pre-configura la rete di destinazione. Quindi sposta, connetti e testa con cura. 4
| Checkpoint della Dashboard Meraki | Cosa verificare dopo la sostituzione | Perché questo protegge la continuità di Purple | Prova di successo |
|---|---|---|---|
| Wireless > Access Control | SSID previsto e configurazioni approvate per l'autenticazione e l'accounting RADIUS | Preserva il modello di autenticazione del WiFi del personale | Il test di autenticazione controllata del personale si completa con successo |
| Network-wide > General, Location and Scanning | Parametri di Analytics, Scanning API e feed di localizzazione approvati | Preserva il percorso dei dati di localizzazione utilizzato da Purple LBS | I dati previsti della sede raggiungono il checkpoint designato |
| Wireless > Monitor > Access Points | Il nuovo AP si trova nella rete corretta e preconfigurata della Dashboard | Applica la configurazione di rete prevista all'AP sostituito | L'AP è online, fornisce gli SSID previsti e completa con successo le connessioni di test |
In una sostituzione hardware identica all'interno della stessa rete prevista, Purple non richiede una nuova build della piattaforma. È comunque opportuno convalidare le configurazioni e, laddove si utilizzi l'LBS, la mappatura AP-sede e planimetria. Le linee guida di Purple indicano che gli AP corretti devono essere impostati nel portale in modo che le planimetrie di Meraki e gli AP corrispondano alla sede. 7
Uno scenario di evento rappresentativo. Un centro congressi avvia la sua prima ondata di WiFi 7 in quattro sale pubbliche. Il team inserisce ogni AP nella rete preconfigurata della Dashboard a fasi, modificando una stanza alla volta tra un evento e l'altro e mantenendo l'AP precedente disponibile per il ripristino. Registrano nel ticket i tre controlli della Dashboard, i risultati dell'autenticazione, la negoziazione delle porte e la convalida dei dati. L'obiettivo misurabile del rollout è il 100% dei controlli documentati e l'assenza di problemi di continuità irrisolti di Purple prima di aprire la sala successiva.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Qual è il costo operativo di ciascun approccio?
Considera il costo come un pacchetto che comprende hardware, PoE, switching, installazione, licenze e rischio di cambiamento. Se l'AP più economico richiede in seguito un progetto di switch, non si tratta necessariamente dell'implementazione a costo più basso. Allo stesso modo, un AP WiFi 7 installato dietro una porta a un gigabit offre un valore di capacità rilevante molto ridotto. Costruisci i budget a livello di sito e di porta.
| Area di costo | Mantenere o acquistare WiFi 6 | Passare a WiFi 7 | Cosa decidere ora |
|---|---|---|---|
| Access point | Costo hardware immediato inferiore laddove il WiFi 6 è adatto allo scopo | Costo iniziale più elevato per sedi mirate ad alta capacità | Allineare le decisioni con il ruolo del sito e la domanda |
| Switching e PoE | L'edge esistente può rimanere sufficiente | Potrebbe richiedere porte multi-gigabit e una classe PoE superiore | Verificare le porte e l'alimentazione prima della selezione del modello |
| Installazione | La sostituzione con un modello identico può essere un intervento minore | Può richiedere lavori su cavi, switch e AP in un'unica finestra temporale | Calcolare il costo dell'intero percorso fisico |
| Licenze | Confermare l'idoneità rispetto al modello dell'organizzazione esistente | Confermare l'idoneità rispetto al prodotto sostitutivo e al modello dell'organizzazione | Rivedere prima dell'arrivo dell'hardware |
| Rischio di servizio | Mantiene i limiti di prestazioni noti | Migliora il potenziale di capacità laddove l'intero percorso lo supporti | Esegui un pilot a fronte di una domanda rappresentativa |
Cisco Meraki supporta i modelli di licenza in abbonamento (Subscription), con co-terminazione (Co-Termination) e per dispositivo (Per-Device) a livello di organizzazione. È richiesta una licenza cloud per ogni componente hardware Meraki attivo. Per gli AP wireless MR, Cisco dichiara che la concessione delle licenze è uniforme per tutti i modelli hardware all'interno di quella classe di prodotti e che una licenza esistente per AP wireless non ancora scaduta può essere applicata a un modello MR sostitutivo. Cisco dispone anche di una classe di prodotti con licenza unificata Cisco Wireless WiFi 7. Determina il modello esatto e l'accordo di licenza della tua organizzazione prima di emettere un ordine d'acquisto. Questo è più accurato rispetto a presumere che ogni sostituzione WiFi 7 venga trasferita automaticamente. 5
Per un modello operativo più ampio, consulta Cloud WiFi Management: Secure Enterprise Connectivity 2026. Se stai esaminando i controlli di segmentazione o del Captive Portal, utilizza la Enterprise Guest WiFi Setup Guide: VLAN Segmentation, Security, and Captive Portals.
Come dovresti prendere decisioni su un patrimonio multi-sito?
Utilizza un calendario a fasi. Questo crea un processo di controllo delle modifiche ripetibile anziché una serie di sostituzioni di AP ad-hoc. Ogni fase deve avere un responsabile di rete designato, un responsabile delle operazioni della sede e criteri di accettazione.
| Cronoprogramma | Attività chiave | Condizione di uscita |
|---|---|---|
| Settimane 1-2 | Inventario dei modelli AP, dei ruoli della sede, delle velocità delle porte dello switch, dell'alimentazione e dei vincoli degli eventi | La classe di decisione è definita per ogni AP candidato |
| Settimane 3-4 | Seleziona il pilot, verifica le schede tecniche dei modelli, finalizza le licenze e preconfigura le reti di destinazione | L'hardware del pilot, la progettazione delle porte e i record di modifica sono approvati |
| Settimane 5-6 | Installa il pilot in una finestra controllata ed esegui i tre controlli della Dashboard | L'autenticazione, i controlli dei dati e l'accettazione operativa hanno esito positivo |
| Settimane 7-10 | Aggiorna i siti ad alta densità della fase uno in base ai calendari delle sedi | Ogni AP completato ha un verbale di convalida firmato |
| Settimane 11-16 | Esamina i risultati del pilot, correggi gli errori di processo e pianifica la fase due a bassa densità | I restanti siti WiFi 6 hanno una data di ciclo di vita documentata |
Rendi il lavoro visibile alle operazioni della sede. Gli hotel richiedono date di blackout durante i congressi. Le catene di vendita al dettaglio richiedono calendari commerciali. Gli stadi richiedono elenchi di incontri. I patrimoni del settore pubblico possono richiedere approvazioni formali delle modifiche. L'accuratezza tecnica da sola non è sufficiente se la tempistica della modifica è errata.
Per il contesto di implementazione attuale, consulta Cisco Meraki and guest WiFi: captive portal setup with Purple. Per le attività relative al ciclo di vita del WiFi del personale, consulta il distinto processo di controllo degli accessi in How to revoke WiFi access when an employee leaves. Un aggiornamento hardware dovrebbe preservare le policy approvate, non indebolirle.
Flusso decisionale
flowchart TD
    A[Censire ogni AP Meraki e il ruolo della sede] --> B{La sede presenta un'alta densità o requisiti di prestazioni elevati?}
    B -->|No| C[Mantenere i dispositivi WiFi 6 idonei e definire una data di fine ciclo di vita]
    B -->|Sì| D[Verificare la velocità della porta dello switch, il PoE e il percorso a monte]
    D --> E{Il percorso cablato supporta l'AP WiFi 7 selezionato?}
    E -->|No| F[Finanziare gli aggiornamenti della rete cablata edge o posticipare il rinnovo degli AP]
    E -->|Sì| G[Preconfigurare la rete del Dashboard di destinazione]
    G --> H[Sostituire l'AP e verificare l'Access Control, Location and Scanning e il posizionamento di rete]
    H --> I[Verificare l'autenticazione Purple e i dati di localizzazione]
Domande frequenti
Qual è la data ultima per ordinare gli access point interni Cisco Meraki WiFi 6?
Il giorno ultimo per ordinare gli access point interni Cisco e Meraki WiFi 6 interessati è stato annunciato per il 31 dicembre 2026. Cisco indica il 31 dicembre 2031 come data di fine supporto. Non lasciare che la data di fine supporto ritardi la pianificazione. Utilizza la data ultima per l'ordine per classificare ciascun sito da mantenere, rifornire o rinnovare. 1
Devo acquistare le ultime scorte di WiFi 6 o passare direttamente al WiFi 7?
Acquista le ultime scorte di WiFi 6 solo per le sedi che soddisfano ancora la domanda misurata e che hanno un piano di uscita definito. Passa tempestivamente al WiFi 7 laddove la densità dei client, i requisiti di prestazioni e la predisposizione del backhaul lo consentano. La tua infrastruttura può, e generalmente dovrebbe, comprendere entrambe le decisioni durante il periodo di supporto.
Ho bisogno di uno switching multi-gigabit per ogni access point WiFi 7?
No, serve un percorso cablato che corrisponda all'AP selezionato e alle esigenze della sede. Il modello ad alta densità CW9178I di Cisco supporta porte fino a 10 Gbps, ma un sito a bassa densità potrebbe non richiedere un AP o una porta di switch di tale classe. Verifica contemporaneamente il modello, la classe PoE, il cavo e la capacità a monte. 3
Gli AP Meraki WiFi 7 funzioneranno con la mia attuale configurazione Purple?
Sì, le sostituzioni equivalenti possono preservare la continuità di Purple se mantieni la rete del Dashboard prevista, l'SSID, la configurazione RADIUS approvata e la configurazione di scansione della posizione. Verifica ogni impostazione dopo la modifica. Se utilizzi i servizi basati sulla localizzazione (LBS), controlla anche la mappatura AP-sede e la planimetria prima di completare la modifica. 7 8
Quali impostazioni del Dashboard Meraki devo verificare dopo aver sostituito un AP?
Verifica l'Access Control, Location and Scanning e il posizionamento dell'AP all'interno della rete del Dashboard. L'Access Control contiene la struttura dell'SSID e del RADIUS. L'area Location and Scanning contiene il feed LBS, se utilizzato. La rete del Dashboard di destinazione applica la configurazione operativa al nuovo AP. 4 7 8
Le licenze Meraki attuali coprono i nuovi AP WiFi 7?
È possibile, ma conferma la classe del prodotto e il modello di licenza prima di ordinare. Cisco dichiara che le licenze degli AP wireless non scadute possono essere applicate ai modelli MR sostitutivi poiché le licenze MR non sono specifiche per singolo modello. Cisco documenta inoltre una classe di licenza unificata Cisco Wireless WiFi 7, pertanto la selezione del modello e le licenze dell'organizzazione sono comunque importanti. 5### Come posso spostare un AP Meraki appena associato nella rete Dashboard corretta? Dalla rete MR esistente, apri Wireless > Monitora > Access Point, seleziona l'AP, seleziona Sposta e scegli la rete di destinazione. Pre-configura la rete di destinazione. Cisco consiglia di attendere fino a 15 minuti per gli aggiornamenti della configurazione dopo il trasferimento. 4
Riferimenti
Definizioni chiave
WiFi 7
Il nome commerciale comunemente utilizzato per descrivere le funzionalità LAN wireless dello standard IEEE 802.11be, compresi i miglioramenti per un throughput estremamente elevato.
Utilizzare questo termine quando si valutano aree ad alta densità o sensibili alle prestazioni, non come etichetta generica per una sostituzione di massa.
Multi-Link Operation
Una funzionalità del WiFi 7 in grado di coordinare il traffico su più di una banda radio per i client compatibili.
Può migliorare le potenzialità di throughput e latenza, ma richiede client compatibili e un percorso cablato adeguato.
Backhaul
Il percorso di rete cablato da un access point, attraverso la sua porta dello switch e gli uplink, verso il resto della rete.
Un AP ad alta capacità non può distribuire sulla rete più traffico di quanto consentito dal backhaul.
Multi-gigabit Ethernet
Velocità di collegamento Ethernet comprese tra 1 Gbps e 10 Gbps, come 2.5 Gbps e 5 Gbps.
Effettuare una verifica nei casi in cui il modello WiFi 7 selezionato e le esigenze della sede superino la capacità di una porta edge da 1 Gbps.
PoE
Power over Ethernet, un metodo per fornire alimentazione elettrica a un access point tramite il cavo Ethernet.
La scheda tecnica dell'AP selezionato specifica la classe di alimentazione richiesta per la modalità operativa prevista.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta utilizzando dispositivi autenticati e autorizzati.
Fornisce lo standard di riferimento per l'accesso WiFi del personale basato su RADIUS aziendale.
RADIUS
Una famiglia di protocolli utilizzata dai dispositivi di rete per inviare richieste di autenticazione, autorizzazione e accounting a un server.
Mantenere la configurazione di autenticazione e accounting approvata quando si sostituisce un AP Meraki.
RADIUS accounting
Il percorso di reportistica che invia eventi di sessione e di utilizzo dai dispositivi di rete all'infrastruttura RADIUS.
Deve rimanere allineato con la configurazione approvata del WiFi del personale dopo una sostituzione hardware.
Scanning API
Una funzionalità della Cisco Meraki Dashboard che consente l'invio di dati di scansione della posizione tramite un feed API.
Purple LBS utilizza il feed configurato per la location analytics; verificarlo dopo la sostituzione dove LBS è in uso.
Validator
Un valore del Meraki Dashboard utilizzato dalla configurazione LBS di Purple per convalidare il flusso di dati di localizzazione.
Preservare il valore approvato e seguire le istruzioni LBS controllate di Purple anziché copiare i valori in documenti generali.
Dashboard network
Il contenitore del Cisco Meraki Dashboard che racchiude la configurazione applicata ai dispositivi ad esso assegnati.
L'AP sostitutivo deve trovarsi nella rete preconfigurata prevista affinché vengano applicati gli SSID e le impostazioni previsti.
Esempi pratici
Un hotel da 200 camere deve migliorare il WiFi per le conferenze senza sostituire tutti gli AP nei corridoi.
Classificare il salone delle feste e le sale riunioni come candidati ad alta densità, mantenendo un WiFi 6 efficiente nei corridoi delle camere. Eseguire un audit delle porte di servizio, del PoE e degli uplink degli switch di accesso per il progetto pilota nel salone delle feste. Configurare l'AP sostitutivo nella rete Dashboard di destinazione, mantenere la configurazione approvata per RADIUS e la scansione della posizione, quindi testare il Guest WiFi, il WiFi del personale, la negoziazione delle porte e i dati Purple durante un evento rappresentativo. Puntare al 100% dei controlli di configurazione documentati prima della fase successiva del progetto.
Un centro congressi deve aggiornare quattro sale pubbliche tra un evento e l'altro tutelando la continuità dell'analytics.
Configurare preventivamente la rete Dashboard di destinazione e installare un AP WiFi 7 in una sala non interessata da eventi. Ad ogni sostituzione, confermare Wireless > Controllo Accesso, A livello di rete > Generale Posizione e scansione, e il posizionamento di rete dell'AP sulla Dashboard. Utilizzare un registro delle modifiche AP per AP per convalidare i risultati di autenticazione, i dati di localizzazione, la velocità della porta negoziata e lo stato di rollback. Passare alla sala successiva solo quando il registro è completo e i responsabili della struttura approvano il risultato.
Una catena retail dispone di porte di rete edge da 1 Gbps nei flagship store e presenta esigenze differenti tra aree di vendita e magazzino.
Trattare l'area di vendita del flagship store come una decisione combinata tra rete cablata edge e WiFi. Verificare se l'AP WiFi 7 selezionato richiede switch multi-gigabit e una classe PoE superiore per raggiungere le prestazioni radio previste. Mantenere il WiFi 6 nei magazzini dove la domanda stimata è bassa. Avviare il progetto pilota al di fuori degli orari di apertura, preservare la configurazione approvata per Purple e utilizzare criteri di superamento documentati prima di estendere il programma ad altri punti vendita.
Domande frequenti
When is the official Cisco Meraki WiFi 6 end of sale and what are the milestone dates?
Cisco announced the end of sale for affected Cisco Meraki WiFi 6 access points with a last date to order of 31 December 2026. The end of software maintenance releases occurs on 29 March 2028, vulnerability and security support ceases on 29 March 2030, and the formal end of support life concludes on 31 December 2031. Organizations have ample runway to stagger estate refreshes across budgeted multi-site phases without rushing capital expenditure.
Why does upgrading to WiFi 7 require an audit of switch PoE power budgets?
Flagship WiFi 7 access points operate tri-band radios simultaneously across 2.4 GHz, 5 GHz, and 6 GHz with 320 MHz channel width and high-power processors, drawing between 31 W and 46 W at peak utilization. Standard 802.3at PoE+ switches cap power delivery at 30 W per port. Without 802.3bt (PoE++ Type 3 60 W) switches or multi-gigabit midspan injectors, access points power-throttle by shutting down the 6 GHz radio, reducing spatial streams from 4x4 to 2x2, or disabling USB expansion ports.
Do existing Cat5e and Cat6 cabling runs need replacement for WiFi 7?
Not necessarily. Quality Cat5e and Cat6 structured cabling runs under 55 meters reliably support 2.5GBASE-T and 5GBASE-T NBASE-T multigigabit transmission. However, to eliminate switch-to-AP backhaul bottlenecks at 10 Gbps and prevent heat buildup in bundled cables carrying high-wattage 802.3bt PoE, Cat6A cabling is strongly recommended for newly planned access point drops and dense meeting room deployments.
What is the difference between WiFi 7 MLO modes: STR versus eMLSR?
Multi-Link Operation (MLO) enables client devices to communicate simultaneously across multiple bands (such as 5 GHz and 6 GHz). Simultaneous Transmit and Receive (STR) allows true independent transmission and reception across separate radios at the same time, cutting airtime latency below 5 milliseconds. Enhanced Multi-Link Single Radio (eMLSR) dynamically steers traffic to the clearest channel using a single active transceiver pair, providing seamless failover and lower power consumption for mobile handsets.
How does 6 GHz spectrum availability differ between the UK/EU and the US?
Under Ofcom and CEPT regulations in the UK and European Union, 480 MHz of spectrum is allocated (5945 to 6425 MHz), accommodating one 320 MHz channel or three 160 MHz channels in Low Power Indoor (LPI) mode without automated frequency coordination (AFC). In the United States under FCC rules, 1,200 MHz of spectrum is available (5925 to 7125 MHz), enabling three 320 MHz channels or six 160 MHz channels with Standard Power AFC database registration.
How does Purple maintain captive portal and location analytics continuity during an access point refresh?
Purple operates as a cloud-managed, vendor-agnostic platform. When replacing legacy Meraki MR access points with newer Catalyst or WiFi 7 hardware, existing RADIUS server profiles, splash page redirects, and walled gardens remain intact in the Meraki Dashboard or controller. Purple continues collecting visitor onboarding profiles, MAC telemetry, and presence analytics seamlessly throughout phased multi-site rollouts with zero re-architecture required.
Fonti
- Cisco end-of-sale and end-of-life announcement for Cisco and Meraki WiFi 6 indoor access points
- IEEE 802.11be-2024
- Cisco CW9178I data sheet
- Cisco Meraki: how to move devices between networks
- Cisco Meraki general licensing FAQs
- Purple Support: Staff WiFi - Cisco Meraki
- Purple Support: Meraki LBS configuration
- Purple Support: supported hardware
- IEEE 802.1X-2020
Continua a leggere questa serie
Come il WiFi del personale ti aiuta a soddisfare lo standard ISO/IEC 27001: Mappatura dei controlli dell'Allegato A sulla tua rete wireless
Sarai in grado di decidere se il tuo WiFi per il personale può comprovare 12 controlli dell'Allegato A di ISO/IEC 27001:2022, inclusi A.5.15, A.8.5 e A.8.22. Sarai inoltre in grado di sostituire una chiave WPA2-PSK condivisa con lo standard IEEE 802.1X e le VLAN dinamiche. Infine, potrai raccogliere i log RADIUS, i test di segregazione e i registri dei fornitori che un auditor accetta nella fase 2.
Eventi radar DFS su Cisco Meraki, HPE Aruba e Ruckus: una checklist diagnostica per i cambi di canale
Scopri se un evento radar DFS ha causato l'interruzione della tua rete a 5GHz su Cisco Meraki, HPE Aruba o Ruckus. Distingui i radar reali dai falsi positivi e dai movimenti del pianificatore. Decidi quindi quali canali escludere, su quali AP, senza rinunciare alla capacità necessaria per la tua struttura.
GDPR e Guest WiFi: Guida alla Conformità per Marketer e IT di Location Fisiche
Questa guida tecnica mostra ai team IT e marketing delle location fisiche come gestire la raccolta dati del Guest WiFi ai sensi del GDPR, senza trasformare un captive portal in una falla di conformità. Distingue l'accesso alla rete, le informazioni sulla privacy, le scelte di marketing opzionali e i flussi CRM, mappando poi Purple Connect, Capture ed Engage rispetto a queste decisioni operative.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.