
RadSec: come RADIUS over TLS migliora la sicurezza dell'autenticazione WiFi
Questo riferimento tecnico autorevole spiega come RadSec (RFC 6614) protegge l'autenticazione WiFi aziendale avvolgendo il traffico RADIUS tradizionale nella crittografia TLS. Progettato per IT manager e architetti di rete, copre l'architettura, le strategie di implementazione e i passaggi pratici per mitigare i rischi del traffico UDP RADIUS non crittografato nelle reti aziendali e guest.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Enterprise WiFi Security Guide →
RadSec Architecture Advisor: RADIUS over TLS Evaluator
Model TCP port 2083 TLS encapsulation overhead against legacy UDP RADIUS across WAN circuits. Calculate EAP-TLS handshake latencies, eliminate packet fragmentation black holes, and audit RFC 6614 trust.
Protocol Architecture: RadSec (RFC 6614) vs Legacy RADIUS (RFC 2865)
| Security & Network Vector | RadSec (RFC 6614 / TLS 1.3) | Legacy RADIUS (RFC 2865 / UDP) |
|---|---|---|
| Transport & Port | TCP Port 2083 (Stateful stream) | UDP Ports 1812 / 1813 (Stateless datagrams) |
| Payload Cryptography | TLS 1.3 Mutual Authentication (mTLS) with AEAD ciphers | Pre-Shared Key with MD5 hashing (RFC 2865 BlastRADIUS exposure) |
| MTU & Packet Fragmentation | TCP PMTU Discovery eliminates UDP fragmentation black holes | Large EAP-TLS certificate chains fragment over 1500 bytes and drop on WAN |
| Firewall Traversal & NAT | Single outbound TCP connection; state table persists cleanly | Requires bi-directional UDP NAT pinholes prone to 30s timeout aging |
| Packet Loss Recovery | TCP fast retransmission within 1 to 2 RTTs (~70 ms) | Controller retry timeout (typically 3,000 to 5,000 ms per drop) |
| Connection Model | Long-lived persistent TCP connection pool with keep-alive | Per-packet datagrams with independent identifier tracking |
The BlastRADIUS vulnerability exploits MD5 collisions in standard RFC 2865 Access-Request packets to forge an Access-Accept without the shared secret. RadSec protects the entire RADIUS protocol inside TLS 1.3 encryption, rendering man-in-the-middle packet injection impossible across untrusted internet WAN links.
Migrating Enterprise WiFi to Cloud RADIUS & RadSec?
Purple Cloud RADIUS delivers turnkey RFC 6614 RadSec termination, automated Intune and Jamf SCEP certificate enrolment, and zero on-prem server maintenance.
Sintesi Esecutiva
Il RADIUS tradizionale su UDP (porte 1812/1813) non è stato progettato per il moderno panorama delle minacce aziendali. Affidandosi esclusivamente a un segreto condiviso e all'hashing MD5, lascia le credenziali di autenticazione e gli attributi di sessione vulnerabili all'intercettazione, in particolare quando si attraversano reti pubbliche o grandi proprietà distribuite come catene alberghiere e di vendita al dettaglio. RadSec (RADIUS su TLS, RFC 6614) risolve questa fondamentale lacuna di sicurezza incapsulando il traffico RADIUS all'interno di un tunnel TLS 1.3 basato su TCP sulla porta 2083.
Per i CTO e gli architetti di rete, l'implementazione di RadSec non è più solo una best practice - è un requisito fondamentale per proteggere il WiFi aziendale, mantenere la conformità PCI-DSS 4.0 e partecipare a moderni framework di roaming federato come OpenRoaming. Questa guida illustra in dettaglio l'architettura, i modelli di implementazione e i requisiti operativi per proteggere l'infrastruttura di autenticazione.
Approfondimento Tecnico: RADIUS vs. RadSec
La Vulnerabilità nel RADIUS Tradizionale
In una distribuzione 802.1X standard, l'access point (autenticatore) inoltra le credenziali del client al server RADIUS (server di autenticazione). Nel RADIUS tradizionale, questo payload viene inviato tramite UDP. L'unica protezione è una chiave precondivisa (PSK) utilizzata per offuscare la password tramite MD5.
Questa architettura presenta tre rischi critici:
- Mancanza di Crittografia del Trasporto: Gli attributi dell'utente, gli indirizzi MAC e i dati di sessione vengono trasmessi in chiaro.
- Debolezza Crittografica: MD5 è vulnerabile agli attacchi dizionario offline se un utente malintenzionato intercetta il traffico.
- Assenza di Autenticazione Reciproca: L'access point non può verificare crittograficamente se sta comunicando con il server RADIUS legittimo, consentendo attacchi con server non autorizzati.
L'Architettura RadSec (RFC 6614)
RadSec risolve queste falle spostando il livello di trasporto da UDP a TCP e avvolgendo l'intero payload in TLS.
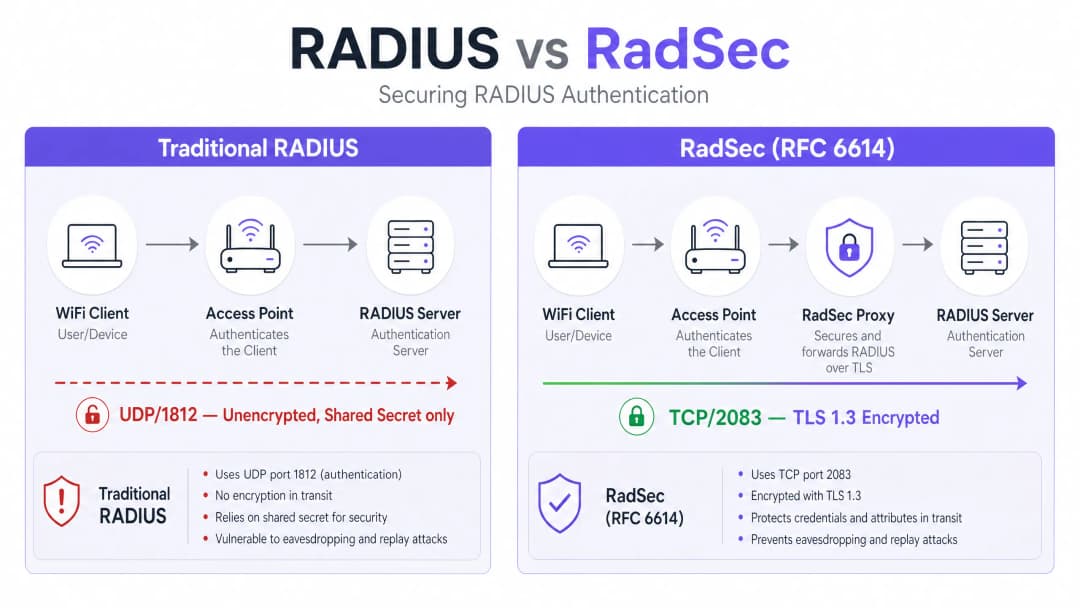
- Trasporto: La porta TCP 2083 garantisce una consegna affidabile e connessioni stateful, migliorando le prestazioni in ambienti ad alta latenza.
- Crittografia: TLS 1.2 o 1.3 fornisce una crittografia end-to-end robusta di tutti gli attributi RADIUS.
- Autenticazione Reciproca: Sia il client RADIUS (o proxy) che il server devono presentare certificati X.509 validi emessi da un'Autorità di Certificazione (CA) fidata. Il segreto condiviso viene mantenuto solo per retrocompatibilità; TLS fornisce la sicurezza effettiva. Questa architettura è essenziale per ambienti distribuiti, come le catene di Retail o le strutture ricettive del settore Hospitality, in cui gli access point reindirizzano le richieste di autenticazione tramite la rete internet pubblica verso un server RADIUS centrale o ospitato in cloud.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
L'implementazione di RadSec segue solitamente uno di questi due modelli: Supporto Nativo o basato su Proxy.
Modello 1: RadSec Nativo
Se la tua infrastruttura lo supporta nativamente (ad es., FreeRADIUS 3.0+, Cisco ISE, Aruba ClearPass), configuri i certificati TLS direttamente sul server RADIUS e sugli access point/controller. Questo garantisce una vera crittografia end-to-end dalla periferia al nucleo della rete.
Modello 2: Il Proxy RadSec
Molti server RADIUS legacy (in particolare Microsoft NPS) non supportano nativamente RadSec. In questi ambienti viene distribuito un proxy (come ad esempio radsecproxy).
- Tratto Locale: L'AP invia traffico RADIUS UDP standard al proxy locale.
- Tratto WAN: Il proxy incapsula il traffico in TLS e lo invia tramite TCP 2083 al server a monte.
Questo modello consente di proteggere il traffico geografico senza dover sostituire l'infrastruttura legacy.
Integrazione con Purple
Le piattaforme Guest WiFi e WiFi Analytics di Purple si integrano perfettamente con l'infrastruttura RADIUS aziendale. Con la licenza Purple Connect, Purple funge da identity provider gratuito per OpenRoaming, in cui RadSec è un requisito obbligatorio per proteggere il traffico di federazione tra le sedi e l'hub centrale.
Best Practice
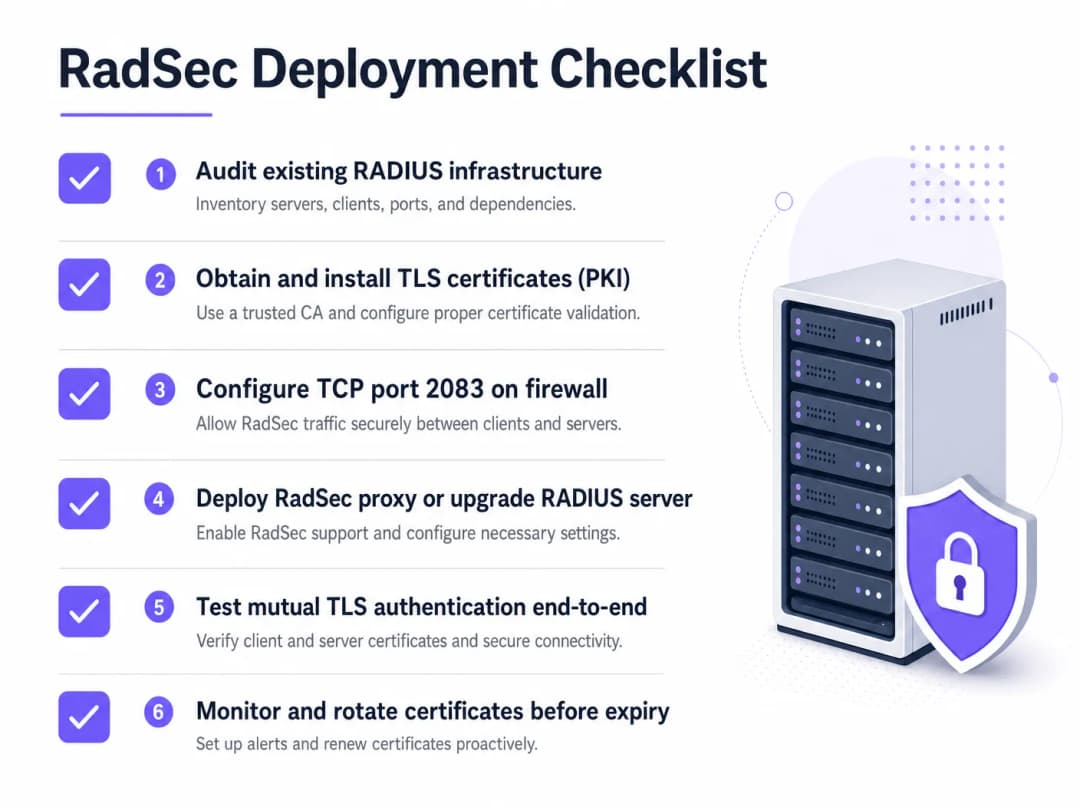
- Gestione del ciclo di vita dei certificati: Il mutual TLS si basa su certificati validi. Implementa il rinnovo automatico (ad es. tramite ACME) e un monitoraggio rigoroso. Un certificato scaduto causerà un'interruzione totale dell'autenticazione.
- Configurazione del firewall: Assicurati che la porta TCP 2083 sia esplicitamente consentita sia in uscita dalla sede che in entrata verso il server RADIUS. Non dare per scontato che si applichino le regole UDP 1812 esistenti.
- Priorità al traffico ad alto rischio: Avvia l'implementazione sui collegamenti che attraversano l'internet pubblica o reti WAN non attendibili prima di passare alle VLAN di gestione locale.
Per saperne di più sulla sicurezza della periferia di rete, leggi la nostra guida su Access Point Security: Your 2026 Enterprise Guide.
Risoluzione dei problemi e mitigazione dei rischi
Quando RadSec non funziona, raramente si tratta di un problema di autenticazione; è quasi sempre un problema legato a TLS o TCP.
- Sintomo: Gli access point risultano disconnessi dal server RADIUS.
- Verifica: Regole del firewall per TCP 2083. Il RADIUS tradizionale utilizza UDP; i team di rete spesso dimenticano di aprire la porta TCP.
- Sintomo: La connessione TCP si stabilisce, ma l'autenticazione fallisce immediatamente.
- Verifica: Validazione del certificato. Verifica che il Common Name (CN) o il Subject Alternative Name (SAN) corrispondano, che il certificato non sia scaduto e che il client consideri attendibile la CA firmataria. Usa
openssl s_client -connect <server>:2083per eseguire il debug dell'handshake.
- Verifica: Validazione del certificato. Verifica che il Common Name (CN) o il Subject Alternative Name (SAN) corrispondano, che il certificato non sia scaduto e che il client consideri attendibile la CA firmataria. Usa
Assicurati che le fondamenta della tua rete siano solide. Consulta i nostri consigli su Protect Your Network with Strong DNS and Security.
ROI e impatto aziendale
L'implementazione di RadSec è un investimento di mitigazione del rischio. Il ROI si misura nell'evitare violazioni dei dati, sanzioni di conformità (PCI-DSS, GDPR) e danni reputazionali. Inoltre, consente la partecipazione a moderne federazioni di roaming come OpenRoaming, che possono migliorare significativamente l'esperienza degli ospiti negli ambienti del settore Healthcare e Transport.
Ascolta il briefing
Per un approfondimento sulle realtà operative della distribuzione di RadSec, ascolta il nostro briefing tecnico di 10 minuti:
Per passaggi di configurazione specifici sui dispositivi client, fai riferimento a How to Set Up Enterprise WiFi on iOS and macOS with 802.1X.
Definizioni chiave
RadSec
Un'estensione del protocollo RADIUS che incapsula il traffico RADIUS all'interno di un tunnel TLS sulla porta TCP 2083.
Utilizzato per proteggere il traffico di autenticazione quando attraversa reti non protette, impedendo l'intercettazione delle credenziali.
Mutual TLS (mTLS)
Un processo di sicurezza in cui sia il client che il server presentano certificati X.509 per verificare l'identità reciproca prima di stabilire una connessione crittografata.
Il meccanismo di autenticazione principale di RadSec, che sostituisce l'affidamento su segreti condivisi statici.
802.1X
Lo standard IEEE per il controllo dell'accesso alla rete basato su porta, utilizzato per autenticare i dispositivi che tentano di connettersi a una LAN o WLAN.
Il framework che si affida a RADIUS (e, per estensione, a RadSec) per convalidare le credenziali utente rispetto a una directory.
radsecproxy
Un demone open-source che funge da proxy, convertendo il traffico UDP RADIUS standard in RadSec (TLS su TCP) e viceversa.
Distribuito quando il supporto nativo a RadSec manca negli access point o nei server RADIUS legacy come Microsoft NPS.
OpenRoaming
Uno standard di federazione sviluppato da WiFi Alliance che consente agli utenti di connettersi in modo fluido e sicuro alle reti WiFi partecipanti a livello globale.
OpenRoaming impone l'uso di RadSec per proteggere il traffico di autenticazione tra le sedi e gli identity provider.
Shared Secret
Una stringa di testo statica utilizzata nel RADIUS tradizionale per mascherare le password e verificare l'origine delle richieste.
Sebbene sia ancora tecnicamente presente nelle configurazioni RadSec per compatibilità con le versioni precedenti, viene superato dalla crittografia TLS.
FreeRADIUS
Un server RADIUS open-source ampiamente distribuito che fornisce supporto nativo per RadSec.
Spesso utilizzato in ambienti aziendali e federazioni di roaming per la sua flessibilità e le funzionalità TLS native.
PKI (Public Key Infrastructure)
L'infrastruttura di ruoli, policy e software necessaria per creare, gestire, distribuire e revocare certificati digitali.
Un prerequisito per l'implementazione di RadSec, in quanto è necessario emettere e gestire certificati per tutti i client e server RADIUS.
Esempi pratici
Un gruppo alberghiero di 200 proprietà utilizza centralmente Microsoft NPS per l'autenticazione del personale. I punti di accesso in ciascun hotel inviano attualmente richieste RADIUS tramite la rete internet pubblica via UDP 1812. Il CTO impone la crittografia per tutto il traffico di autenticazione, ma la sostituzione di NPS non è un'opzione praticabile per quest'anno.
Distribuire un proxy RadSec (ad esempio, radsecproxy) presso ciascun sito alberghiero e un proxy corrispondente nel data center centrale di fronte ai server NPS. Gli AP locali inviano UDP RADIUS al proxy locale. Il proxy locale stabilisce un tunnel mutual TLS su TCP 2083 attraverso internet verso il proxy centrale. Il proxy centrale termina il tunnel TLS e inoltra il traffico UDP RADIUS standard al server NPS.
Una grande università sta implementando OpenRoaming nel suo campus per consentire un accesso fluido ai docenti in visita. Utilizzano FreeRADIUS 3.0.
Abilitare RadSec nativo all'interno di FreeRADIUS. Generare certificati X.509 da una CA fidata dalla federazione OpenRoaming. Configurare il firewall del campus per consentire il traffico TCP 2083 in entrata e in uscita verso gli hub della federazione. Configurare i controller wireless LAN per utilizzare RadSec per tutte le richieste di autenticazione destinate alla federazione.
Domande di esercitazione
Q1. Il tuo team ha distribuito RadSec nativo tra gli access point della tua filiale remota e il server FreeRADIUS centrale. Gli AP riescono a pingare il server, ma le richieste di autenticazione vanno completamente in timeout e nessun traffico raggiunge i log RADIUS.
Suggerimento: RadSec utilizza un protocollo di trasporto e una porta diversi rispetto al RADIUS tradizionale.
Visualizza risposta modello
Il firewall sta probabilmente bloccando la porta TCP 2083. I team di rete abituati al RADIUS tradizionale spesso consentono solo le porte UDP 1812/1813. È necessario consentire esplicitamente la porta TCP 2083 in uscita dalla filiale e in ingresso verso il server RADIUS.
Q2. Stai effettuando l'audit dell'architettura WiFi di un cliente retail. Il cliente utilizza Microsoft NPS centralizzato. Gli AP dei loro negozi inviano richieste di autenticazione su internet tramite una VPN IPsec. RadSec è richiesto in questo scenario?
Suggerimento: Prendi in considerazione i livelli di crittografia già presenti.
Visualizza risposta modello
Sebbene RadSec rappresenti la best practice, la VPN IPsec fornisce già la crittografia a livello di trasporto per il traffico RADIUS UDP sulla rete internet non protetta. Implementare RadSec in questo caso fornirebbe una difesa approfondita, ma è meno urgente rispetto a uno scenario in cui il traffico attraversa internet in modo nativo.
Q3. Una settimana dopo una corretta installazione del proxy RadSec, tutte le autenticazioni WiFi dell'azienda falliscono simultaneamente alle ore 09:00 di lunedì. Il team di rete conferma che le regole del firewall non hanno subito modifiche.
Suggerimento: Qual è il meccanismo di autenticazione primario per il tunnel TLS stesso?
Visualizza risposta modello
I certificati X.509 utilizzati per l'autenticazione mutual TLS sono probabilmente scaduti. Quando i certificati scadono, l'handshake TLS fallisce, la connessione TCP si interrompe e il traffico RADIUS non può scorrere. Implementa il monitoraggio e la rotazione automatizzata dei certificati per prevenire questo problema.
Domande frequenti
Che cos'è RadSec (RFC 6614) e in che cosa si differenzia dal RADIUS legacy?
RadSec incapsula i datagrammi standard di autenticazione, autorizzazione e contabilità (AAA) di RADIUS all'interno di un tunnel TLS 1.3 sicuro sulla porta TCP 2083. Il RADIUS legacy (RFC 2865) si affida alle porte UDP senza connessione 1812 e 1813 con segreti condivisi basati su hash MD5, esponendo i pacchetti a intercettazioni, alterazioni del pacchetto e frammentazione UDP. RadSec introduce la validazione reciproca dei certificati TLS (mTLS), keep-alive di connessione e trasporto WAN crittografato tra i controller wireless e i server cloud RADIUS.
In che modo RadSec protegge il WiFi aziendale dalla vulnerabilità BlastRADIUS?
BlastRADIUS (CVE-2024-3596) sfrutta le collisioni crittografiche MD5 nei pacchetti Access-Request legacy RFC 2865, consentendo agli aggressori sul percorso WAN di contraffare risposte Access-Accept valide senza conoscere il segreto condiviso. Poiché RadSec racchiude l'intera sessione RADIUS all'interno di un flusso TLS 1.3 autenticato e crittografato, gli aggressori non possono ispezionare o manipolare i payload o gli attributi dei pacchetti, neutralizzando la contraffazione MD5 e gli attacchi man-in-the-middle.
Perché RadSec elimina i problemi di frammentazione dei pacchetti EAP-TLS sui collegamenti WAN?
Nelle autenticazioni 802.1X EAP-TLS basate su certificato, le catene di certificati client e intermedi superano frequentemente l'MTU Ethernet standard di 1500 byte. Su UDP, i pacchetti RADIUS frammentati vengono regolarmente scartati dai provider di servizi internet intermedi, dai firewall aziendali e dai gateway NAT degli operatori. RadSec utilizza il TCP Path MTU Discovery (PMTU) e la segmentazione TCP, garantendo che le grandi catene di certificati vengano trasferite senza problemi, evitando la perdita di pacchetti o il timeout dei controller.
In che modo il pooling di connessioni TCP persistenti in RadSec riduce la latenza di autenticazione?
Invece di eseguire un nuovo handshake a tre vie TCP e uno scambio di chiavi TLS per ogni richiesta di autenticazione, i moderni controller aziendali e i proxy RadSec stabiliscono pool di connessioni persistenti. Una volta stabilite, più autenticazioni 802.1X riutilizzano il socket TLS aperto. Se un pacchetto viene perso sulla WAN, il meccanismo di selective acknowledgment (SACK) di TCP ritrasmette il segmento perso entro 1 o 2 round trip (~70ms), evitando i blocchi dovuti ai timeout applicativi di diversi secondi tipici di UDP RADIUS.
Quale autenticazione reciproca dei certificati (mTLS) è richiesta per implementare RadSec?
La specifica RFC 6614 impone la convalida bidirezionale dei certificati X.509. Il controller di accesso wireless verifica il Subject Alternative Name (SAN) del certificato del server rispetto al FQDN di Cloud RADIUS (radius1.purplewifi.net) utilizzando un bundle di CA aziendali attendibili. Al contrario, il server Cloud RADIUS verifica il certificato client del controller e la chiave privata, garantendo che solo l'hardware di rete autorizzato possa inviare richieste di autenticazione.
Quali regole del firewall e porte di rete sono necessarie per l'implementazione di RadSec?
Gli amministratori di rete devono consentire il traffico in uscita sulla porta TCP 2083 dai controller LAN wireless o dagli access point di frontiera verso gli endpoint Cloud RADIUS. A differenza del legacy UDP RADIUS, che richiede l'apertura di sessioni NAT stateful sulle porte UDP 1812 e 1813 che spesso scadono dopo 30 secondi di inattività, RadSec utilizza un singolo flusso TCP in uscita mantenuto da sonde keep-alive automatiche a livello applicativo.
Continua a leggere questa serie
Conformità CIPA: checklist di conformità per i gestori di sedi
Sarai in grado di decidere se la conformità CIPA vincola il tuo WiFi, quindi segmentare le reti, instradare il DNS tramite Purple Shield e chiudere i percorsi di bypass. Saprai anche quali prove conservare per la certificazione del Form 486 o del Form 479. La checklist assegna ogni requisito a un responsabile, in modo che la certificazione del prossimo anno di finanziamento non presenti lacune.
Errori di connessione in modalità di transizione WPA3: una checklist di implementazione per Cisco Meraki, HPE Aruba e Ruckus
Usa questa checklist per diagnosticare il motivo per cui i dispositivi non riescono a connettersi a un SSID in modalità di transizione WPA3 SAE e risolvere il problema su Cisco Meraki, HPE Aruba o Ruckus. Imparerai a far corrispondere i codici di stato 802.11 alle relative cause, a isolare i problemi di PMF, 802.11r e 6GHz, e a decidere quando passare a un SSID solo WPA3.
Miglior filtraggio DNS: una guida completa per le aziende
Questa guida di riferimento tecnica spiega come il filtraggio DNS aziendale protegga le reti pubbliche bloccando i domini dannosi a livello di risoluzione - prima ancora che venga stabilita una connessione. Offre ai direttori IT, agli architetti di rete e ai team operativi delle strutture l'architettura di implementazione, la configurazione del firewall e il contesto di conformità necessari per proteggere il WiFi per gli ospiti nei settori dell'ospitalità, del retail e del settore pubblico. Purple Shield blocca malware, botnet e contenuti inappropriati a livello DNS in oltre 80.000 sedi attive.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.