
WiFi per l'università: come costruire una rete wireless per l'intero campus
Questa guida completa offre ai professionisti IT senior strategie pratiche per la progettazione, l'implementazione e la gestione di una solida rete wireless per l'intero campus. Copre l'architettura di rete gerarchica, gli standard di sicurezza (IEEE 802.1X, WPA3, GDPR) e come sfruttare l'analisi dei dati per ottimizzare il ROI negli ambienti dell'istruzione superiore. Che si tratti di aggiornare un'infrastruttura legacy o di crearne una da zero, questa guida analizza ogni punto decisionale, dal sopralluogo iniziale all'ottimizzazione continua.
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi per gli ospiti →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
Executive Summary
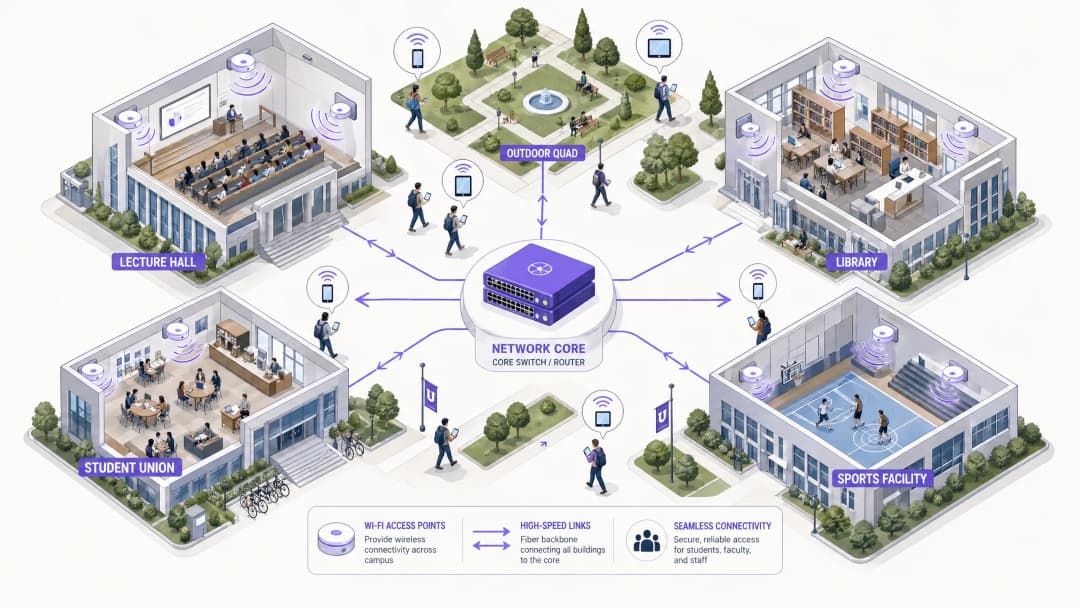
Per gli istituti di istruzione superiore, una rete wireless affidabile su tutto il campus non è più un semplice servizio accessorio; si tratta di un'infrastruttura critica equivalente all'elettricità e all'acqua. Le università moderne devono supportare ambienti ad alta densità, un roaming continuo su ampie aree fisiche e un accesso sicuro per diversi gruppi di utenti, tra cui studenti, personale, ricercatori e visitatori. Questa guida fornisce un modello autorevole per IT manager, network architect e CTO per distribuire e gestire reti WiFi universitarie ad alte prestazioni. Concentrandosi su un'architettura robusta e stratificata, protocolli di sicurezza rigorosi tra cui 802.1X e WPA3 Enterprise e un'integrazione strategica degli strumenti di analisi, le istituzioni possono mitigare i rischi garantendo al contempo una connettività ottimale e dimostrando un ROI misurabile. Esploreremo le fasi pratiche di implementazione, dai rilievi tecnici iniziali fino all'ottimizzazione continua mediante piattaforme come Guest WiFi e WiFi Analytics di Purple.
Approfondimento Tecnico
Architettura e Topologia di Rete
La realizzazione di una rete wireless a livello di campus richiede un'architettura scalabile e stratificata. La prassi standard prevede tre livelli distinti: Core, Aggregazione e Accesso.
 Il Livello Core costituisce la dorsale ad alta velocità della rete. È responsabile dell'instradamento del traffico tra le diverse zone del campus e verso l'esterno, su internet. L'alta disponibilità e la ridondanza sono fondamentali in questo ambito - i router core e i firewall devono gestire throughput immensi senza introdurre latenza. Uplink a doppio collegamento e alimentatori ridondanti rappresentano la prassi standard.
Il Livello di Aggregazione funge da intermediario, aggregando il traffico proveniente dagli switch del livello di Accesso e applicando le policy di rete. I Wireless LAN Controller (WLC) si trovano solitamente qui, gestendo la flotta di access point (AP), occupandosi della gestione RF e garantendo un roaming fluido quando gli utenti si spostano tra gli edifici. Questo livello gestisce anche l'applicazione delle policy di Quality of Service (QoS).
Il Livello di Accesso rappresenta il perimetro della rete, dove si collegano i dispositivi client. È composto da switch PoE (Power over Ethernet) e AP fisici distribuiti in aule magne, biblioteche, alloggi per studenti e piazze all'aperto. Gli AP ad alta densità che supportano Wi-Fi 6 (802.1x) o Wi-Fi 6E sono fondamentali per le aree con un elevato numero di dispositivi simultanei.
Standard di Sicurezza e Autenticazione
La sicurezza di una rete universitaria richiede il bilanciamento tra una protezione robusta e l'accessibilità per gli utenti in un ambiente multi-tenant complesso.
I protocolli WPA3 Enterprise e IEEE 802.1X non sono negoziabili per proteggere le connessioni di personale e studenti. Lo standard 802.1X fornisce un controllo dell'accesso alla rete (NAC) basato su porta, garantendo che solo gli utenti e i dispositivi autenticati possano accedere alla rete. Si integra con server RADIUS centrali (come FreeRADIUS o Microsoft NPS) collegati all'Active Directory o alle directory LDAP dell'università. Ciò significa che le credenziali degli studenti corrispondono al loro login universitario, riducendo drasticamente il carico di lavoro del service desk.
Il Guest Access e i Captive Portal sono dedicati a visitatori, partecipanti a conferenze e futuri studenti. Un Captive Portal sicuro garantisce la conformità al GDPR offrendo al contempo un'esperienza di onboarding controllata. L'integrazione con soluzioni come Purple consente un accesso guest fluido, acquisendo al contempo preziosi dati di prima parte per il marketing e le operazioni. Per saperne di più sulla protezione delle fondamenta della tua rete, consulta Protezione della rete con DNS e sicurezza avanzati.
La segmentazione VLAN è fondamentale per isolare i diversi tipi di traffico. Il traffico degli studenti, le risorse del personale, i dispositivi IoT (sensori per edifici intelligenti, controller HVAC) e l'accesso guest devono risiedere su VLAN separate. Questo consente di contenere potenziali violazioni della sicurezza, prevenire broadcast storm e gestire la larghezza di banda in modo granulare in base alla categoria di utente.
Guida all'Implementazione
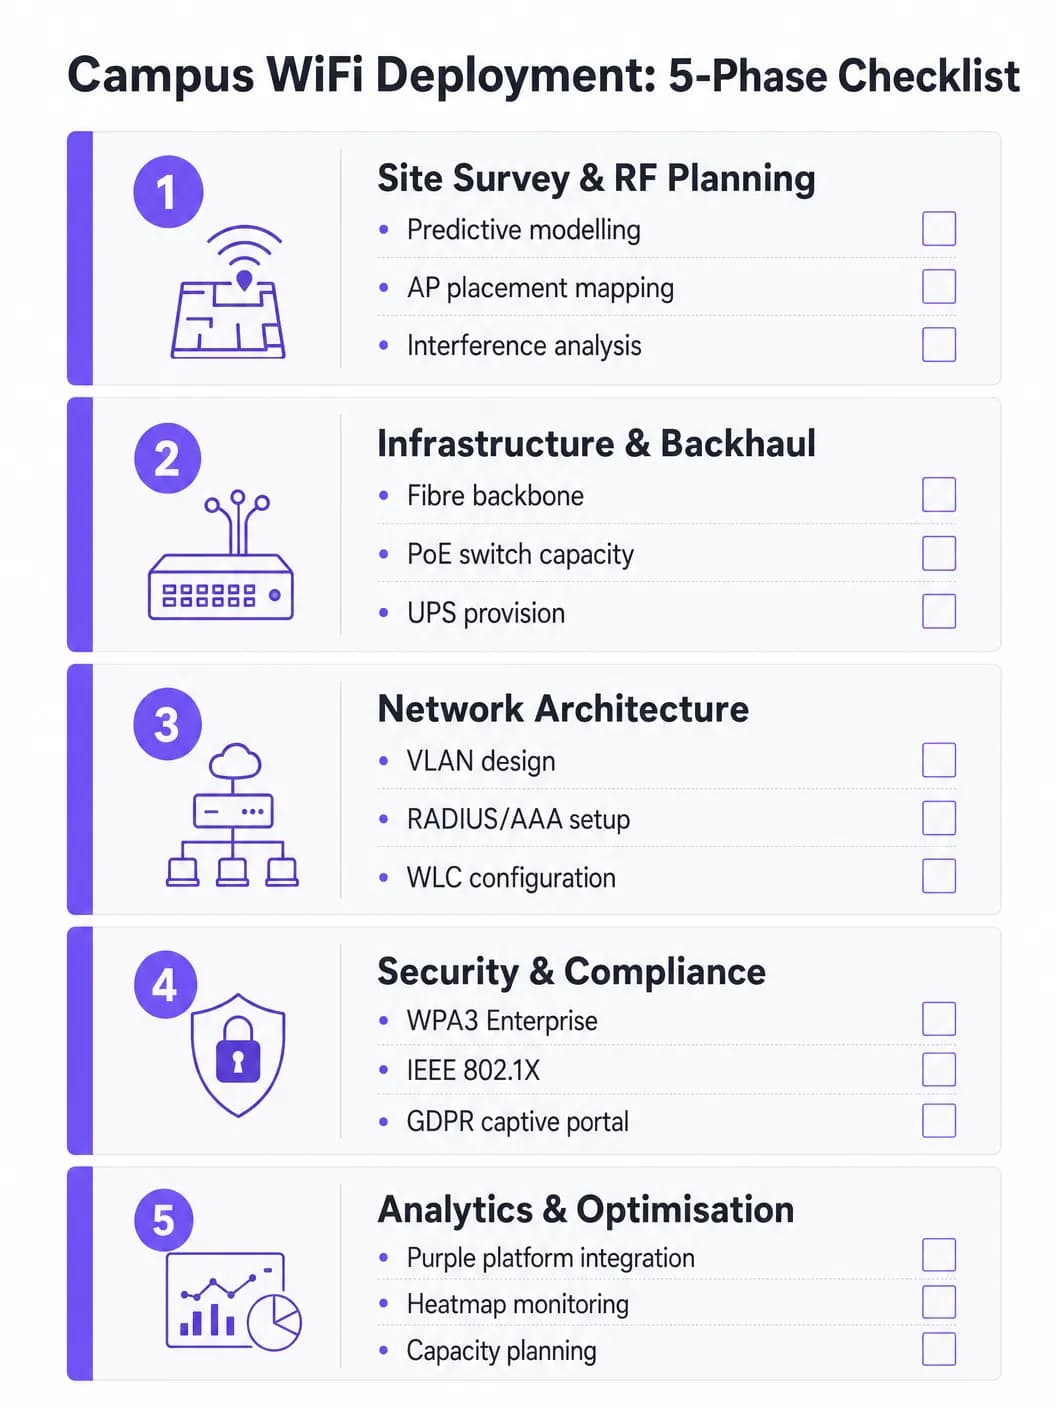
Fase 1: Sopralluogo del sito e pianificazione RF
Non tirare mai a indovinare sul posizionamento degli AP. Un sopralluogo predittivo e attivo e completo è l'investimento più importante del progetto. Strumenti come Ekahau o AirMagnet dovrebbero essere utilizzati per mappare l'ambiente fisico, tenendo conto dei materiali di costruzione (cemento, vetro, metallo), delle fonti di interferenza (Bluetooth legacy, microonde, reti vicine) e della densità di utenti prevista per zona. L'obiettivo è garantire una copertura e una capacità adeguate senza causare interferenze co-canale. I modelli predittivi devono essere convalidati con sopralluoghi attivi dopo l'installazione iniziale degli AP.
Fase 2: Aggiornamenti dell'infrastruttura e del backhaul
Prima di distribuire i nuovi AP, l'infrastruttura cablata sottostante deve essere valutata e aggiornata dove necessario. Assicurarsi che venga distribuito un cablaggio CAT6A per supportare l'Ethernet multi-gigabit (mGig) richiesto dai moderni AP Wi-Fi 6/6E. Verificare che gli switch di edge forniscano budget di alimentazione PoE+ o PoE++ adeguati per i nuovi modelli di AP. La rete core deve disporre di una larghezza di banda sufficiente - considerare una connessione internet aziendale dedicata per la resilienza. Per maggiori informazioni sulle opzioni di backhaul, leggere Cos'è una linea dedicata? Internet aziendale dedicato.
Fase 3: Configurazione della rete
Configurare i WLC e gli AP in base all'architettura progettata. Implementare politiche di QoS per dare priorità al traffico critico (VoIP, videoconferenze, trasferimenti di dati di ricerca) rispetto ai download di grandi dimensioni e allo streaming. Assicurarsi che i protocolli di roaming continuo (802.11r per il Fast BSS Transition, 802.11k per i Neighbor Reports e 802.11v per il BSS Transition Management) siano configurati correttamente in modo che i dispositivi passino da un AP all'altro senza perdere la connessione.
Fase 4: Sicurezza e conformità
Implementare WPA3 Enterprise sugli SSID del personale e degli studenti. Configurare lo standard 802.1X utilizzando EAP-TLS o PEAP-MSCHAPv2 a seconda delle capacità di gestione dei dispositivi. Implementare un Captive Portal conforme al GDPR per l'SSID ospiti. Assicurarsi che tutte le interfacce di gestione siano protette da password complesse e autenticazione basata su certificati. Condurre penetration test prima dell'approvazione finale.### Fase 5: Integrazione analitica e ottimizzazione continua
Integrare la rete con una piattaforma di analisi per ottenere visibilità sullo stato degli AP, sulla densità dei client, sui pattern di roaming e sull'utilizzo della larghezza di banda. La piattaforma WiFi Analytics di Purple fornisce dashboard operative utili sia ai team IT che alla gestione della struttura. Questo non è un lavoro da fare una volta sola - l'ambiente RF cambia con la ristrutturazione degli edifici e l'evoluzione dei tipi di dispositivo.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice
Progetta per la capacità, non solo per la copertura. Nell'istruzione superiore, la copertura è semplice; la capacità è difficile. Un'aula magna può avere un segnale forte ovunque, ma se 300 studenti si connettono contemporaneamente a un singolo AP, la rete fallirà. Distribuisci AP ad alta densità e sfrutta funzionalità come il band steering per indirizzare i client compatibili verso le bande a 5 GHz o 6 GHz, meno congestionate. Disabilita i tassi di trasmissione legacy (1, 2, 5.5 e 11 Mbps) per forzare i client "sticky" a effettuare il roaming verso un AP più vicino.
Implementa un monitoraggio continuo. Una rete non è un'installazione di tipo "configura e dimentica". Utilizza piattaforme di analytics per monitorare lo stato di salute degli AP, la densità dei client e i pattern di roaming in tempo reale. Gli analytics di Purple forniscono informazioni approfondite su come vengono utilizzati gli spazi, guidando le future decisioni infrastrutturali e le strategie di utilizzo degli spazi.
Sfrutta OpenRoaming per un onboarding fluido. Per i docenti in visita e gli studenti degli istituti partner, l'implementazione di OpenRoaming elimina l'attrito dei login di rete manuali. Purple funge da identity provider gratuito per OpenRoaming con la licenza Connect, consentendo agli utenti degli istituti partecipanti di connettersi in modo automatico e sicuro - migliorando notevolmente l'esperienza dei visitatori.
Segrega in modo completo. Non consentire mai il traffico guest sulla stessa VLAN delle risorse interne. Utilizza SSID, VLAN e regole di firewall separate per ciascuna categoria di utente. Applica limiti di larghezza di banda alle VLAN guest per evitare che un singolo utente saturi l'uplink durante le ore di punta.
Risoluzione dei problemi e mitigazione dei rischi
L'interferenza co-canale (CCI) si verifica quando più AP sullo stesso canale sono in grado di rilevarsi a vicenda, costringendoli a trasmettere a turno e riducendo drasticamente le prestazioni. Questa è la causa più comune di scarso rendimento del WiFi nelle installazioni dense. La mitigazione include una corretta pianificazione RF, l'utilizzo di funzionalità di Dynamic Channel Allocation (DCA) sul WLC e la riduzione della potenza di trasmissione degli AP nelle aree dense.
I client "sticky" sono dispositivi che rifiutano di effettuare il roaming verso un AP più vicino, mantenendo una connessione debole con uno lontano. Questo comportamento è particolarmente comune con gli smartphone e i laptop più vecchi. La mitigazione include la regolazione dei tassi di trasmissione minimi obbligatori - la disattivazione dei tassi più bassi costringe il driver del client a cercare una connessione migliore.
L'esaurimento del DHCP è una modalità di guasto sorprendentemente comune nelle aree ad alto flusso come le piazze all'aperto e i centri studenteschi. Quando il pool DHCP esaurisce gli indirizzi IP, i nuovi dispositivi non riescono a connettersi nonostante la presenza di un segnale forte. La mitigazione include l'implementazione di tempi di lease DHCP più brevi (da una a due ore) per le VLAN guest e degli studenti, assicurando che l'intervallo DHCP sia dimensionato correttamente per il picco di dispositivi simultanei.
Gli Access Point rogue rappresentano un grave rischio per la sicurezza. Il personale o gli studenti che collegano router di livello consumer creano punti di accesso non protetti. La mitigazione include l'abilitazione del rilevamento degli AP rogue sul WLC e l'esecuzione di audit fisici regolari.
ROI e impatto sul business
Una rete WiFi di campus robusta offre ritorni misurabili che vanno oltre la semplice connettività. Integrando piattaforme come Purple, le università possono quantificare i risultati:
| Metrica | Metodo di Misurazione | Risultato Tipico |
|---|---|---|
| Soddisfazione degli Studenti | Sondaggi NPS, Volume dei Ticket IT Helpdesk | Riduzione dei reclami relativi al WiFi |
| Utilizzo dello Spazio | Mappe di calore, Dati sul Tempo di Permanenza | Ottimizzazione dell'allocazione di biblioteche e spazi di studio |
| Efficienza Operativa IT | Volume dei Ticket Helpdesk, Uptime | Riduzione dei costi di configurazione manuale |
| Acquisizione Dati Visitatori | Registrazioni tramite Captive Portal | Crescita del database di marketing di prima parte |
| Uptime di Rete | Monitoraggio SLA, Report sugli Incidenti | Maggiore conformità agli SLA |
Le funzionalità di analisi e di acquisizione dei dati dei visitatori della piattaforma Purple offrono anche opportunità di guadagno, in particolare quando si ospitano grandi eventi pubblici nel campus in cui è possibile implementare modelli di accesso a livelli. Framework di ROI simili si applicano alle operazioni Purple nei settori Retail, Hospitality, Healthcare e Transport. Per una prospettiva più ampia sulle installazioni WiFi in grandi ambienti, consultare la guida Airport WiFi: How Operators Provide Connectivity Across Terminals.
Definizioni chiave
IEEE 802.1X
Uno standard per il Network Access Control (NAC) basato su porte che fornisce un meccanismo di autenticazione per i dispositivi che desiderano connettersi a una LAN o WLAN. Richiede un supplicant (dispositivo client), un autenticatore (l'AP o lo switch) e un server di autenticazione (RADIUS).
Utilizzato per autenticare studenti e personale prima di consentire l'accesso alla rete, integrandolo con un server RADIUS e Active Directory per la convalida delle credenziali. Elimina le password PSK condivise e consente l'applicazione di policy per singolo utente.
WLC (Wireless LAN Controller)
Un'apparecchiatura hardware o software centralizzata che gestisce e configura molteplici Access Point da un singolo punto di controllo. Gestisce la radiofrequenza, il roaming, gli aggiornamenti del firmware e l'applicazione delle policy su tutta la flotta di AP.
Essenziale per installazioni di grandi dimensioni per garantire l'applicazione coerente delle policy, l'assegnazione dinamica dei canali e un roaming continuo all'interno del campus. Può essere un hardware fisico o un'istanza virtuale gestita in cloud.
Interferenza co-canale (CCI)
Interferenza che si verifica quando due o più AP che operano sullo stesso canale di frequenza si trovano entro la portata reciproca. Entrambi gli AP devono attendere che il canale sia libero prima di trasmettere, riducendo drasticamente la velocità di trasmissione.
La causa principale di prestazioni scarse nelle installazioni ad alta densità. Viene mitigata tramite un'attenta pianificazione dei canali, l'assegnazione dinamica dei canali (DCA) sul WLC e la riduzione della potenza di trasmissione degli AP.
Band Steering
Una tecnica utilizzata dagli AP per incoraggiare i dispositivi client con funzionalità dual-band a connettersi alla banda a 5 GHz o 6 GHz anziché alla banda a 2.4 GHz, solitamente più congestionata, ritardando o sopprimendo le risposte di probe sulla frequenza a 2.4 GHz.
Fondamentale per massimizzare la capacità e la velocità di trasmissione nelle aree ad alta densità. Le bande a 5 GHz e 6 GHz offrono un maggior numero di canali non sovrapposti e una velocità di trasmissione superiore, ma una portata inferiore.
Captive Portal
Una pagina web a cui gli utenti vengono reindirizzati prima di ottenere l'accesso completo alla rete. Di solito richiede l'accettazione dei termini di servizio, l'autenticazione o l'inserimento di dati prima che l'indirizzo MAC dell'utente sia autorizzato attraverso il firewall.
Utilizzato per la gestione dell'accesso degli ospiti, la raccolta dati conforme al GDPR e per esperienze di onboarding personalizzate con il brand. Piattaforme come Purple forniscono soluzioni di Captive Portal personalizzabili con integrazione analitica.
VLAN (Virtual Local Area Network)
Un raggruppamento logico di dispositivi di rete che si comportano come se fossero sulla stessa rete fisica, indipendentemente dalla loro effettiva posizione fisica. Le VLAN sono definite al Layer 2 e vengono utilizzate per segmentare i domini di trasmissione.
Utilizzato per isolare diverse classi di utenti (studenti, personale, ospiti, dispositivi IoT) per motivi di sicurezza e prestazioni. Impedisce al traffico degli ospiti di raggiungere le risorse interne e consente l'applicazione di policy di larghezza di banda per ciascuna VLAN.
PoE (Power over Ethernet)
Una tecnologia che trasmette energia elettrica insieme ai dati su cavi Ethernet a doppino intrecciato, consentendo a un singolo cavo di fornire sia la connessione dati sia l'alimentazione elettrica a dispositivi come gli AP.
Consente l'installazione degli AP in posizioni prive di prese di corrente dedicate. I team IT devono verificare che gli switch di distribuzione abbiano un budget PoE sufficiente (watt totali) per alimentare tutti gli AP connessi, in particolare con i modelli WiFi 6E ad alto consumo energetico che richiedono PoE++ (802.3bt).
OpenRoaming
Una federazione globale di roaming WiFi basata sullo standard Hotspot 2.0 (Passpoint), che consente agli utenti di connettersi in modo automatico e sicuro alle reti aderenti senza login manuale, utilizzando le proprie credenziali di identità esistenti.
Migliora l'esperienza per accademici e studenti in visita da istituti partner. Purple può fungere da identity provider per OpenRoaming con la licenza Connect, consentendo connessioni sicure automatiche per gli utenti idonei.
WPA3 Enterprise
L'ultima generazione del protocollo di sicurezza WiFi Protected Access per reti aziendali. Utilizza protocolli di sicurezza con forza minima a 192 bit e impone l'uso di Protected Management Frames (PMF), offrendo una protezione più solida contro gli attacchi offline con dizionario.
Lo standard di sicurezza consigliato per tutti gli SSID del personale e degli studenti. Sostituisce il WPA2 Enterprise e offre una protezione significativamente più forte per i dati personali e di ricerca sensibili trasmessi sulla rete wireless.
RADIUS (Remote Authentication Dial-In User Service)
Un livello di protocollo di rete che fornisce una gestione centralizzata di Authentication, Authorisation, and Accounting (AAA) per gli utenti che si connettono e utilizzano un servizio di rete.
La spina dorsale dell'autenticazione 802.1X sulle reti dei campus. Il server RADIUS convalida le credenziali rispetto ad Active Directory e restituisce l'assegnazione VLAN e la policy di accesso appropriate per ciascun utente autenticato.
Esempi pratici
Una grande università sta aggiornando la sua aula magna principale (capacità 500 persone) al WiFi 6. L'installazione precedente utilizzava 4 AP montati sul soffitto alto, con conseguenti prestazioni scadenti e disconnessioni frequenti nelle ore di punta. Qual è l'approccio corretto?
Il team IT deve passare da un design incentrato sulla copertura a uno incentrato sulla capacità. In primo luogo, occorre condurre un nuovo sopralluogo specifico per l'aula magna, modellando il numero di dispositivi previsto (ipotizzando oltre 1.000 dispositivi, considerando più di 2 dispositivi per studente). Sostituire gli AP omnidirezionali montati a soffitto con AP installati sotto i sedili o con array di antenne direttive (patch) montate sulle pareti laterali, creando microcelle più piccole e focalizzate. Aumentare il numero di AP a 8 - 12 AP WiFi 6, ciascuno a servizio di una sezione definita di posti a sedere. Disattivare le radio a 2.4 GHz su AP alternati per ridurre l'interferenza co-canale, affidandosi principalmente alle bande a 5 GHz e 6 GHz. Implementare uno steering di banda rigoroso e disattivare le velocità di trasmissione dati legacy inferiori a 12 Mbps. Configurare il WLC per utilizzare ampiezze di canale di 20 MHz nella banda a 5 GHz (anziché 40 o 80 MHz) per consentire un maggior numero di canali non sovrapposti e ridurre le interferenze.
Una rete di campus riscontra problemi di connettività intermittente nell'area del cortile esterno. Gli utenti segnalano un segnale forte ma l'impossibilità di caricare le pagine web durante la pausa pranzo (12:00 - 13:30). Qual è l'approccio diagnostico?
Un segnale forte senza connettività è un problema di Layer 2/3, non un problema di radiofrequenza. La sequenza diagnostica dovrebbe essere: (1) Verificare l'intervallo DHCP per la VLAN esterna - interrogare il server DHCP per verificare l'utilizzo dell'intervallo. Se è superiore all'80%, l'esaurimento degli indirizzi DHCP è la causa probabile. Ridurre i tempi di lease a 1 ora ed espandere l'intervallo se possibile. (2) Se il DHCP funziona correttamente, verificare la capacità di uplink dello switch di distribuzione esterno. Se gli AP sono collegati tramite un uplink congestionato, il collo di bottiglia è cablato, non wireless. (3) Analizzare l'ambiente di radiofrequenza per individuare interferenze esterne utilizzando un analizzatore di spettro - le reti WiFi comunali o le attività commerciali vicine potrebbero causare un innalzamento del rumore di fondo. (4) Esaminare il firewall e la tabella NAT per verificare l'eventuale esaurimento delle sessioni durante i periodi di punta.
Domande di esercitazione
Q1. Un'università sta pianificando di distribuire il WiFi in uno stadio sportivo all'aperto di nuova costruzione con una capacità di 8.000 spettatori. Lo stadio non ha copertura e presenta una struttura a catino aperto. Qual è la considerazione RF più critica e come dovrebbe essere affrontato il posizionamento degli AP?
Suggerimento: Considera l'assenza di confini fisici, la propagazione del segnale in un ambiente aperto e l'estrema densità di dispositivi durante gli eventi.
Visualizza risposta modello
La considerazione più critica è il controllo della propagazione del segnale e la riduzione al minimo della Co-Channel Interference in un ambiente privo di attenuazione RF naturale. A differenza degli ambienti interni, la struttura a catino aperto consente ai segnali di viaggiare liberamente, causando interferenze reciproche tra gli AP in tutto lo spazio. L'approccio corretto consiste nell'utilizzare antenne direzionali (a settore) montate sotto le gradinate, rivolte verso il basso verso le file di posti a sedere per creare micro-celle altamente focalizzate. La potenza di trasmissione deve essere regolata con attenzione per limitare le dimensioni delle celle. Gli AP WiFi 6 con funzionalità OFDMA e BSS Colouring dovrebbero essere specificati per gestire l'estrema densità di dispositivi. SSID e VLAN separati devono essere configurati per lo staff dell'evento, i media e i visitatori pubblici.
Q2. Durante un aggiornamento di rete, il team IT nota che i dispositivi IoT più vecchi (sensori HVAC legacy e controller di accesso alle porte) non riescono a connettersi alla nuova rete WiFi del campus dopo l'aggiornamento della sicurezza a WPA3 Enterprise.
Suggerimento: Considera la compatibilità del protocollo di sicurezza dei dispositivi embedded legacy e la necessità di mantenere la sicurezza per le altre classi di utenti.
Visualizza risposta modello
La nuova rete che impone WPA3 Enterprise è incompatibile con i dispositivi IoT più vecchi che supportano solo WPA2 o protocolli precedenti. La soluzione consiste nel creare un SSID e una VLAN dedicati e isolati specificamente per i dispositivi IoT legacy, utilizzando WPA2-PSK con una passphrase robusta e periodicamente ruotata, oppure il MAC Authentication Bypass (MAB) per i dispositivi che non possono supportare alcun metodo EAP. Questa VLAN deve essere strettamente protetta da firewall - i dispositivi IoT devono poter comunicare solo con i loro server di gestione specifici, non con la rete del campus più ampia. Gli SSID principali per studenti e personale rimangono su WPA3 Enterprise, mantenendo la sicurezza per la popolazione di utenti principali.
Q3. L'università desidera monetizzare la propria rete WiFi per gli ospiti durante grandi eventi pubblici (giornate porte aperte, cerimonie di laurea, conferenze pubbliche) pur rimanendo conforme al GDPR. Qual è l'architettura consigliata?
Suggerimento: Considera i requisiti di acquisizione dei dati, i meccanismi di consenso e la differenza tra i livelli di accesso gratuito e premium.
Visualizza risposta modello
Distribuire una soluzione di Captive Portal come Purple integrata con la VLAN per gli ospiti. Configurare un modello di accesso a più livelli: un livello gratuito che offre un accesso internet di base (con limiti di larghezza di banda) in cambio dell'indirizzo email e di un consenso esplicito di marketing conforme al GDPR, e un livello premium opzionale che offre una larghezza di banda superiore a pagamento (elaborato tramite un'integrazione con gateway di pagamento). Il Captive Portal deve mostrare un'informativa sulla privacy chiara e registrare i timestamp del consenso per soddisfare i requisiti dell'Articolo 7 del GDPR. I dati di prima parte acquisiti vengono inseriti nel CRM dell'università per il marketing post-evento. Tutto il traffico degli ospiti deve essere isolato dai sistemi interni dell'università tramite regole di firewall, e le policy di conservazione dei dati devono essere documentate e applicate.
Q4. Il team IT riceve segnalazioni secondo cui le prestazioni del WiFi nella biblioteca principale sono scarse tra le 10:00 e le 14:00 nei giorni feriali, nonostante la rete mostri uno stato integro degli AP nella console di gestione. In che modo il team dovrebbe affrontare la diagnosi?
Suggerimento: Considera i pattern temporali e cosa cambia tra le ore non di punta e quelle di punta.
Visualizza risposta modello
Il pattern basato sul fattore temporale è l'indizio diagnostico chiave - il problema si verifica solo durante le ore di massima affluenza, suggerendo un problema di capacità piuttosto che un guasto hardware o di configurazione. La sequenza diagnostica dovrebbe essere: (1) Verificare il conteggio delle associazioni client per AP durante la finestra temporale in cui si riscontra il problema - se un AP serve più di 30-40 client simultaneamente, è sovraccarico. (2) Verificare l'utilizzo dello scope DHCP per la VLAN della biblioteca. (3) Controllare l'utilizzo dell'uplink sullo switch di distribuzione che serve la biblioteca - il backhaul cablato potrebbe essere saturo. (4) Analizzare l'utilizzo dei canali e i tassi di tentativi (retry rates) sugli AP utilizzando le statistiche RF del WLC. La soluzione più probabile consiste nel distribuire AP aggiuntivi per ripartire il carico dei client, oppure nell'implementare policy di band steering e data rate minimi più restrittive per migliorare il throughput per singolo client.
Domande frequenti
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
Continua a leggere questa serie
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.
Come Risolvere i Problemi di WiFi Lento Senza Potenziare il Piano Internet
Una guida tecnica di riferimento completa per IT manager e architetti di rete sull'ottimizzazione delle prestazioni WiFi aziendali senza aumentare la larghezza di banda dell'ISP. Copre l'ottimizzazione RF, la gestione della densità dei client, l'implementazione di QoS e l'uso di strumenti di WiFi analytics per diagnosticare e risolvere i colli di bottiglia.
Come progettare una rete WiFi per campus: guida IT per le università
Questa guida tecnica fornisce un progetto completo per la progettazione e l'implementazione di reti WiFi ad alta densità per campus, coprendo ogni aspetto - dai site survey attivi e il posizionamento degli access point fino all'architettura dei controller, al roaming continuo e all'onboarding sicuro degli ospiti. È scritta per IT manager, network architect e CTO di università e grandi strutture che necessitano di una guida pratica per pianificare ed eseguire un'implementazione wireless in questo trimestre. La guida mappa inoltre la piattaforma di Guest WiFi e analytics di Purple sui reali punti di integrazione all'interno del ciclo di vita dell'implementazione.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.