Coffee Shop WiFi Architecture & ROI Planner
Model access point density, bandwidth QoS shaping, PCI-DSS payment segmentation, and guest data capture projections for modern cafes.
Segmentation posture: Strongest of the three: terminals on a physically separate wired VLAN, outside the wireless broadcast domain entirely. PCI-DSS compliance depends on far more than the link the terminals sit on, so treat this as the network half of a scope assessment rather than a verdict on it.
Triple-VLAN Architecture with PCI-DSS Isolation
Never mix customer smartphones with point-of-sale card terminals on the same subnet. Card payment standards (PCI-DSS 4.0 Requirement 1) mandate strict firewall isolation between cardholder data environments and public guest WiFi.
- Dedicated subnet: 192.168.20.0/24
- Zero inter-VLAN routing to Guest WiFi
- Direct outbound HTTPS to payment processor
- Ethernet or WPA3-Enterprise only
- Subnet pool: /23 (510 usable host IPs)
- Short DHCP lease: 1 hour(s)
- Layer 2 peer-to-peer blocking enabled
- DNS content filtering enabled
- Dedicated subnet: 192.168.10.0/24
- Manager laptops, CCTV, Sonos, printers
- Encrypted pre-shared key or 802.1X
- Prioritized over Guest traffic
Ready to deploy enterprise guest WiFi across your coffee shops?
Purple provides hardware-agnostic guest WiFi, captive portals, customer analytics, and marketing automation for hospitality venues.
Geralmente começa da mesma forma. Um cliente pede a senha do WiFi enquanto equilibra um flat white e um notebook. A senha mudou novamente, ou a versão escrita na lousa está errada, ou o sinal perto das mesas da janela está fraco. Dez minutos depois, um membro da equipe está solucionando um problema de conexão em vez de atender a fila.
A maioria dos operadores trata o WiFi de cafeterias como uma conta de luz com luzes piscando. Essa mentalidade custa caro. Em uma rede de cafeterias com várias unidades, o WiFi afeta a retenção de clientes, a produtividade da equipe, a exposição à segurança e a qualidade dos seus dados proprietários de clientes. Quando mal feito, cria atrito. Quando bem feito, torna-se parte do modelo de serviço.
O erro que vejo com mais frequência é simples. Os proprietários contratam o acesso à internet, instalam um roteador, compartilham uma senha e presumem que o trabalho está concluído. Não está. Uma boa configuração de WiFi de cafeteria precisa ter alto desempenho sob a pressão do horário de pico, proteger os sistemas de negócios e tornar as visitas repetidas mais fáceis, não mais difíceis.
Por que o WiFi da sua Cafeteria está Decepcionando Você
Em horários de pico, um WiFi fraco não falha sem ser notado. Ele falha em público.
Um visitante não consegue carregar o link de uma reunião. Outro é rejeitado por uma página de login que fica atualizando sem parar. Um cliente regular desiste de pedir a senha porque ela muda toda semana. Nenhum desses momentos parece dramático por si só, mas juntos eles moldam a forma como as pessoas avaliam o local. Se o café é excelente, mas a experiência digital é desajeitada, a cafeteria parece menos confiável do que a concorrente na mesma rua.
Isso é importante porque o WiFi de cafeterias não é mais um diferencial opcional. O relatório Connected Nations da Ofcom mostra centenas de milhares de hotspots públicos de WiFi em todo o Reino Unido, razão pela qual os clientes agora tratam a conectividade como um serviço básico e não como um benefício, de acordo com este resumo da tendência na discussão da InformationWeek sobre as expectativas de WiFi em cafeterias.
A configuração antiga quebra de maneiras previsíveis
A maioria dos locais com baixo desempenho tem uma destas configurações:
- Um roteador doméstico no balcão: Adequado para um apartamento pequeno, não confiável para uma área de atendimento movimentada.
- Uma senha compartilhada para todos: Fácil de distribuir, difícil de controlar, impossível de gerenciar de forma limpa em escala.
- Um Captive Portal instável: Parece profissional à primeira vista, depois frustra os clientes quando a página não carrega corretamente.
- Nenhuma separação entre usuários e dispositivos: Tablets da equipe, sistemas de música, dispositivos administrativos e visitantes compartilham o mesmo ambiente.
Cada escolha gera um problema diferente. Hardware barato resulta em cobertura instável. Senhas compartilhadas se espalham além do estabelecimento. Um design de portal ruim adiciona fricção antes mesmo de o cliente se conectar. Redes sem segmentação transformam uma comodidade simples em um risco de segurança.
O WiFi de cafeteria ruim raramente falha por conta de um único erro dramático. Ele falha porque muitos pequenos atalhos se acumulam.
O que os clientes realmente percebem
Os clientes não inspecionam sua política de firewall nem perguntam qual fabricante de ponto de acesso você usa. Eles percebem se o WiFi parece instantâneo, se conecta automaticamente quando retornam e se confiam no serviço o suficiente para permanecer por mais tempo.
Para uma rede com várias unidades, isso significa que a pergunta não é "Oferecemos WiFi gratuito?". A questão fundamental é se a rede apoia o tipo de experiência que sua marca deseja entregar. Se o seu posicionamento depende de conveniência, conforto e fidelização, um acesso de visitantes não confiável joga contra os três.
Bons operadores param de tratar o WiFi como um problema técnico de bastidores. Eles o gerenciam como gerenciam os assentos, o fluxo de filas e a velocidade de pagamento. Ele faz parte da jornada do cliente, e os clientes já esperam que funcione.
Projetando a Base da sua Rede
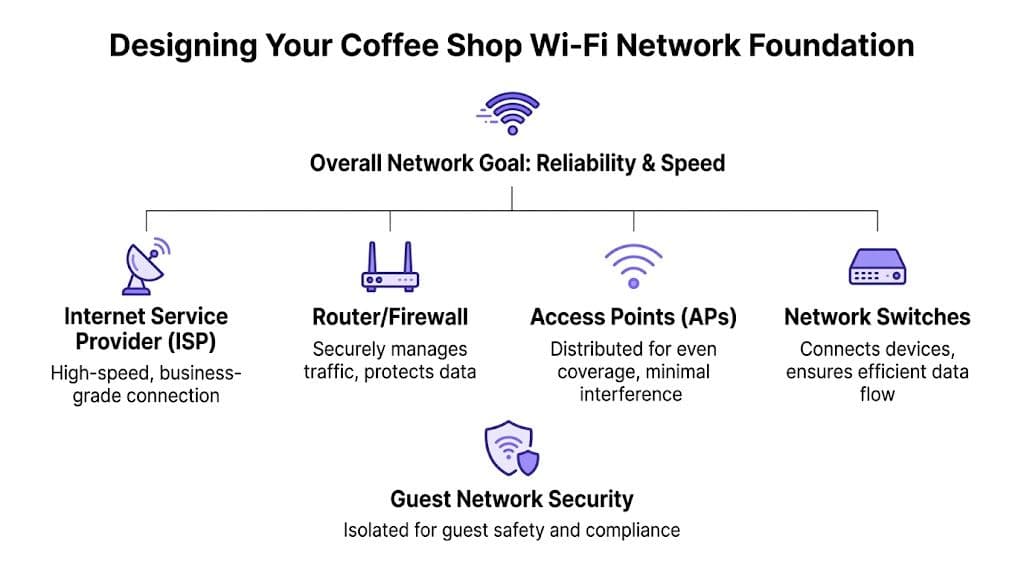
Antes de escolher um método de login ou pensar em análises, estabeleça a base física e lógica correta. Se a rede subjacente for fraca, cada melhoria voltada para o convidado será construída sobre um gargalo.
Comece com o uso real, não com expectativas irreais
Uma cafeteria tem demandas mistas. Um cliente verifica o e-mail por dez minutos. Outro passa metade do dia em chamadas de vídeo. Os dispositivos da equipe operam pagamentos, pedidos, estoque e música ao mesmo tempo. Se você dimensionar a rede para o caso de uso mais leve, toda a loja fica lenta quando o espaço lota.
Planeje em torno destas variáveis:
- Padrões de assentos: Disposições densas de assentos exigem uma cobertura diferente de um café longo e estreito com banquetas na janela.
- Mix de dispositivos: A maioria dos visitantes carrega mais de um dispositivo, mesmo que usem ativamente apenas um.
- Saturação no pico: Sua rede precisa suportar o horário de maior movimento, não o período mais calmo.
- Tráfego operacional: PDVs, tablets, impressoras, câmeras, alto-falantes inteligentes e dispositivos de escritório competem pela rede se você permitir.
Uma análise simples da planta baixa geralmente revela o problema subjacente. Os pontos de acesso acabam escondidos em depósitos, acima de geladeiras ou atrás de divisórias decorativas porque ninguém quer deixá-los visíveis. Isso é organizado, mas representa um design de rádio ruim.
Equipamento de consumo custa menos no início, depois custa mais
Pequenos operadores costumam começar com roteadores fornecidos pelo provedor de internet ou equipamentos mesh domésticos. Isso pode funcionar em um espaço muito simples, mas deixa de atender às necessidades quando você tem várias unidades, responsabilidade compartilhada de suporte e a necessidade de políticas consistentes.
Os pontos de acesso corporativos de fornecedores como Cisco Meraki, Aruba, Ruckus, Mist, ou UniFi são construídos para gerenciamento centralizado, melhor comportamento de roaming, segmentação mais limpa e suporte previsível. Eles também permitem que sua equipe de rede veja o que está acontecendo sem enviar alguém ao local para cada problema.
Regra prática: Se uma unidade possui WiFi para convidados, dispositivos de funcionários e sistemas de negócios, trate-a como uma rede de filial gerenciada, não como uma configuração de banda larga residencial.
Se você está abrindo ou reformando unidades, ajuda alinhar as decisões de rede com o plano de lançamento mais amplo. Este recurso da ADS para cafeterias no Reino Unido é útil porque coloca as decisões de infraestrutura no contexto mais amplo de prontidão do local, equipamentos e operações.
Posicione os pontos de acesso onde os clientes realmente se sentam
Uma boa cobertura não se trata de comprar mais hardware do que você precisa. Trata-se de colocar o hardware certo no lugar certo.
Erros comuns de posicionamento incluem:
- Instalações em salas de apoio que deixam a área de atendimento ao cliente com sinal fraco.
- Cantos de teto que criam cobertura irregular e pontos cegos.
- Muitos APs muito próximos uns dos outros, o que causa interferência em vez de melhoria.
- Ignorar materiais de construção, especialmente paredes grossas, prateleiras de metal, espelhos e unidades de refrigeração.
Para operadores de vários locais, padronize os princípios de design mesmo que as plantas baixas sejam diferentes. O equipamento exato pode variar de acordo com o tamanho do local, mas a lógica do design não deve. A entrega separada do ISP, firewall de nível empresarial, comutação gerenciada e APs posicionados corretamente devem ser o padrão.
Se você quiser uma referência prática para a parte de arquitetura, este guia para WiFi de cafeteria seguro e monetizado descreve os componentes que os operadores geralmente precisam analisar antes da implantação.
Implementando Acesso Seguro e Segmentado
A maneira mais rápida de criar um problema de longo prazo é colocar convidados, equipe e sistemas de negócios na mesma rede e chamar isso de conveniência.
Esse atalho ainda é comum em cafeterias. Alguém instala um único SSID, fornece a mesma senha para todos e assume que o risco é teórico. Não é. No setor de hospitalidade, a segmentação é um dos poucos controles que são práticos e críticos ao mesmo tempo.
Mantenha os convidados longe dos sistemas de negócios
Sua rede de visitantes nunca deve ficar na mesma rota que seus terminais de pagamento, tablets da equipe, impressoras, câmeras ou dispositivos de escritório. Mesmo equipamentos que parecem de baixo risco, como tocadores de música ou painéis de menu digital, devem ficar em seu próprio segmento controlado se interferirem nas operações comerciais.
No mínimo, uma rede de cafeterias deve separar:
- Acesso de convidados: Apenas internet, isolado dos sistemas internos.
- Acesso da equipe: Para membros autorizados da equipe e dispositivos de trabalho gerenciados.
- Dispositivos operacionais: POS, impressoras, equipamentos de back-office e tecnologia do local.
- Dispositivos legados ou complexos: Equipamentos que não suportam métodos modernos de identidade e precisam de acesso rigidamente controlado.
Isso protege a empresa de duas maneiras. Primeiro, reduz a exposição caso o dispositivo de um visitante seja comprometido. Segundo, torna a resolução de problemas mais limpa porque você consegue ver exatamente onde está a falha.
O acesso aberto cria um problema de confiança
O WiFi público tem um problema de percepção por um bom motivo. O National Cyber Security Centre do Reino Unido aconselha os usuários a evitar transações confidenciais em hotspots não confiáveis, conforme resumido neste panorama de segurança de WiFi público. Para operadores de cafés, isso significa que um adesivo de "WiFi grátis" na vitrine não gera confiança automaticamente.
Os clientes agora fazem perguntas sensatas. Isso é seguro para transações bancárias? Minha VPN de trabalho funcionará corretamente? Esta página de login é legítima? Se a sua resposta for "a senha está no caixa", isso não tranquiliza ninguém.
Uma explicação útil sobre o lado do risco para o consumidor aparece neste guia de segurança de WiFi para cafeterias, especialmente para operadores que tentam entender por que a confiança importa tanto quanto a conveniência.
Se um cliente hesita antes de se conectar à sua rede, o problema não é apenas de segurança. É de hospitalidade.
Senha compartilhada versus autenticação moderna
Os modelos antigos de acesso para convidados sobrevivem porque parecem simples. Na prática, eles criam uma segurança fraca ou uma experiência de usuário ruim, e às vezes ambas.
| Recurso | Senha Compartilhada | Captive Portal | Sem Senha (Passpoint/OpenRoaming) |
|---|---|---|---|
| Facilidade para visitantes de primeira viagem | Simples se a equipe compartilhar corretamente | Frequentemente mais lento e instável | Fluido uma vez configurado corretamente |
| Postura de segurança | Fraca, especialmente quando a senha se espalha | Melhor do que o acesso aberto, mas varia de acordo com a implementação | Mais forte porque o acesso é autenticado e criptografado desde o início |
| Controle operacional | Baixo | Moderado | Alto |
| Experiência em visitas recorrentes | Geralmente reinserção manual | Frequentemente repetitiva | Reconexão automática para usuários que retornam |
| Carga de suporte | Alta quando as senhas mudam ou vazam | Alta quando os portais falham nos dispositivos | Menor uma vez implantado corretamente |
| Impressão da marca | Funcional, na melhor das hipóteses | Pode parecer travado | Parece moderno e intencional |
Senhas compartilhadas são instrumentos brutos. Portais cativos (Captive Portal) podem ser úteis, especialmente quando você precisa de fluxos de aceitação de termos e consentimento, mas eles são notórios por falhas de redirecionamento, peculiaridades de dispositivos e sessões abandonadas. O acesso autenticado sem senha, incluindo os modelos Passpoint e OpenRoaming, resolve uma classe diferente de problema. Ele reduz o atrito e melhora a segurança ao mesmo tempo.
O que funciona no mundo real
Para a maioria das redes, o modelo prático é este:
- Use SSIDs segmentados ou separação de políticas equivalente
- Mantenha as operações de pagamento e principais isoladas
- Evite o acesso de convidados totalmente aberto
- Deixe de usar senhas sempre que possível
- Ofereça suporte à autenticação criptografada moderna para dispositivos compatíveis
- Forneça um caminho alternativo para aparelhos mais antigos sem degradar todo o parque
Este é o ponto na pilha onde a escolha da plataforma importa. Alguns operadores usam ferramentas nativas do fornecedor. Outros adicionam sistemas de identidade. O Purple é um exemplo de plataforma que suporta acesso de visitantes sem senha e redes baseadas em identidade junto com a infraestrutura sem fio existente, o que é útil quando uma rede deseja um onboarding seguro sem depender de senhas compartilhadas ou de uma configuração local complexa.
Criando uma Jornada de Convidado Fluida
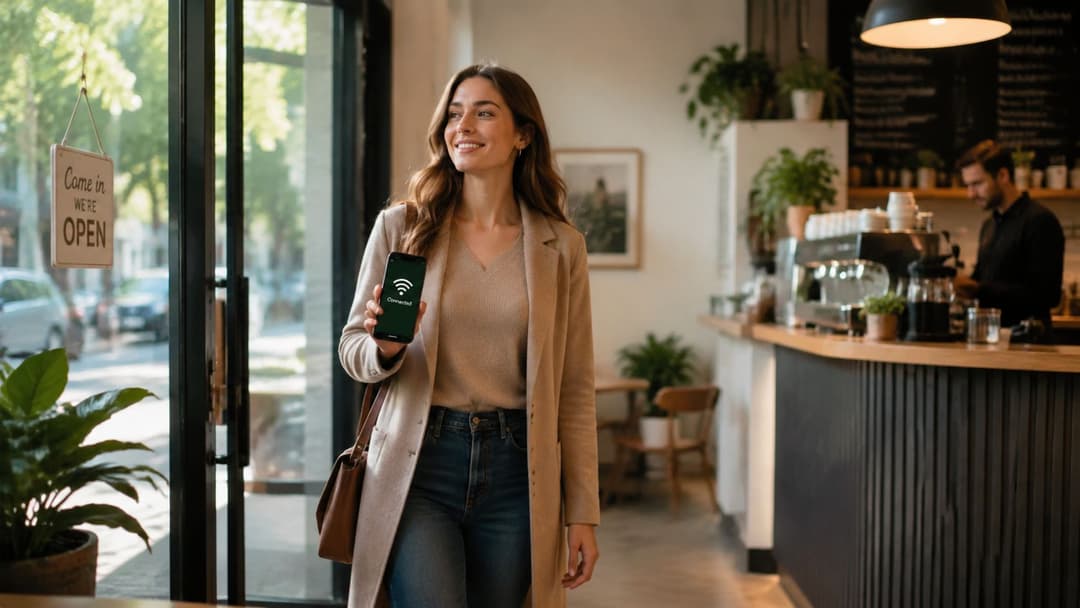
Um convidado não entra na sua loja pensando em métodos de autenticação. Ele quer se sentar, fazer o pedido rapidamente, abrir o notebook e se conectar sem interrupções.
A melhor experiência de WiFi de cafeteria parece quase invisível.
O atrito aparece antes da rede aparecer
Veja o que acontece em uma cafeteria típica com um fluxo de portal mais antigo. Um novo cliente ativa o celular, verifica a lista de redes, escolhe o SSID mais provável, aguarda o pop-up do navegador e fica travado porque a splash page não carrega. Ele desliga os dados móveis, tenta novamente, pede ajuda aos funcionários e inicia a interação levemente irritado.
Isso não é apenas uma falha técnica. Isso muda o tom emocional da visita.
Se você precisa de um lembrete sobre o motivo pelo qual as experiências com portais costumam causar problemas, esta explicação sobre o que é um captive portal é útil. O mecanismo é familiar, mas familiar não significa que seja simples.
A melhor experiência é curta e clara
Uma jornada sólida para o visitante possui apenas algumas partes móveis:
- Sinalização clara: Um único nome de rede, não três variantes confusas.
- Onboarding simples: Código QR, toque para conectar ou um registro inicial direto.
- Reconexão rápida: Visitantes frequentes não devem começar do zero.
- Sem dependência da equipe: A equipe do caixa não deve atuar como suporte técnico.
Na prática, a experiência ideal funciona assim. Um visitante iniciante vê uma placa discreta perto do balcão ou da área de assentos, escaneia um código QR, aceita os termos e se conecta com segurança. Na próxima visita, o dispositivo se reconecta automaticamente se a estrutura de autenticação oferecer suporte.
A boa hospitalidade remove pequenas frustrações antes mesmo que os clientes precisem mencioná-las.
Pequenas escolhas de design importam
Os operadores geralmente focam na configuração do sistema de retaguarda e esquecem a experiência física na loja. A sinalização deve ser legível, com a identidade visual da marca e posicionada onde os clientes naturalmente fazem uma pausa. Não esconda as instruções de conexão atrás da vitrine de doces nem as amasse em um mural cheio de cartazes não relacionados.
Alguns hábitos práticos ajudam:
- Nomeie o SSID claramente: Use o nome da marca ou do local, não um rótulo genérico de hardware.
- Mantenha as instruções curtas: Dois passos são suficientes para a maioria dos visitantes.
- Teste em dispositivos comuns: iPhone, Android, Windows e Mac devem ser verificados regularmente.
- Treine a equipe de forma simples: Eles precisam de um caminho simples de escalonamento, não de uma palestra sobre redes.
As configurações mais eficientes de WiFi para cafeterias suportam um ritmo familiar. Entrar, fazer o pedido, sentar, conectar, retornar, reconectar. Quando essa sequência funciona sem atrito, os visitantes lembram do local como organizado e fácil de usar. Isso importa mais do que a maioria dos operadores imagina.
Transformando Dados de WiFi em Crescimento de Negócios
A maioria das cafeterias já paga por conectividade. Muito poucas extraem valor de negócio a partir dela.
Essa é a diferença entre utilidade e ativo. Uma rede básica de visitantes apenas conecta as pessoas. Uma rede de visitantes baseada em identidade oferece aos operadores uma visão mais clara de com que frequência as pessoas retornam, quanto tempo permanecem e se a estrutura de WiFi está apoiando as metas comerciais.
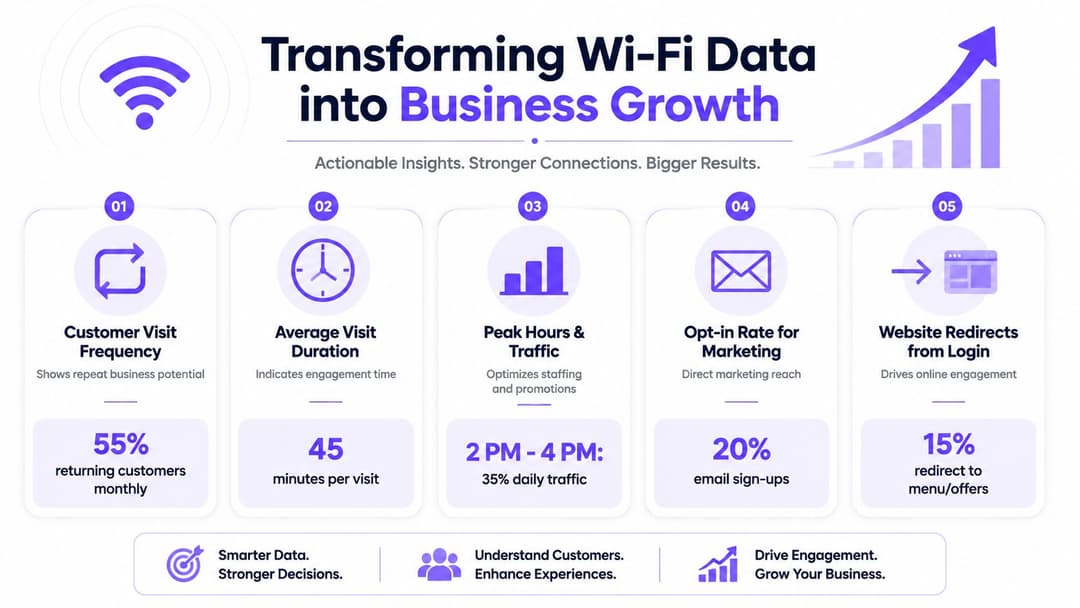
As métricas úteis são comportamentais, não métricas de vaidade
A questão de negócios não é se uma unidade tem WiFi. É se esse WiFi contribui para os gastos, fidelidade e tomadas de decisão mais inteligentes.
Como observado em esta discussão sobre WiFi em cafeterias e ROI, o WiFi para visitantes baseado em identidade fornece métricas como frequência de sessão e taxas de retorno, que podem alimentar sistemas de CRM e automação de marketing. Essa é a diferença fundamental entre uma senha compartilhada e um modelo de acesso gerenciado.
Medidas úteis incluem:
- Frequência de sessão: Com que frequência os convidados conhecidos retornam.
- Padrões de visitas repetidas: Quais locais geram tráfego habitual.
- Qualidade do opt-in: Se os convidados consentem com comunicações futuras.
- Tendências de permanência: Quanto tempo os visitantes ficam em diferentes períodos comerciais.
- Comparação de locais: Quais filiais convertem usuários de primeira viagem em visitantes frequentes.
Essas métricas importam porque conectam o investimento na rede a comportamentos sobre os quais você pode agir.
O que os operadores podem fazer com os dados
Uma rede com acesso de convidados autenticado pode tomar decisões comerciais muito melhores do que uma rede que usa uma única senha em todas as unidades.
Exemplos incluem:
Acompanhamento de fidelidade
Se um visitante aceitar participar, as equipes de marketing podem conectar o comportamento de visita a jornadas de fidelidade, em vez de enviar a mesma mensagem genérica para todos.Resolução de problemas no nível do site
Se uma filial apresentar baixo uso recorrente em comparação com sites semelhantes, o problema pode ser a disposição física dos assentos, a qualidade do sinal, a fricção na integração ou as operações locais.Momento da campanha
Os padrões de visita ajudam as equipes a decidir quando as promoções têm mais probabilidade de funcionar, especialmente para períodos do dia de menor movimento ou locais subutilizados.Justificativa de investimento
As atualizações de rede são mais fáceis de defender quando produzem dados de engajamento mais limpos e apoiam atividades de retenção mensuráveis.
As análises só importam se alguém puder agir com base nelas. Se os seus dados de WiFi não podem orientar as operações, o marketing ou o planejamento de unidades, você está apenas coletando ruído.
O que não funciona
Muitos operadores tentam "fazer marketing" com o WiFi forçando um formulário de login complexo para cada cliente. Isso geralmente gera o efeito oposto. Excesso de fricção no momento da conexão reduz a taxa de conclusão, incomoda os visitantes e, no fim, gera dados de baixa qualidade.
Um modelo melhor é o de confiança progressiva. Facilite a conexão. Peça apenas o necessário. Seja claro sobre o consentimento. Em seguida, use os dados primários resultantes de forma responsável no CRM, na segmentação de público e na lógica de campanhas.
Para redes multi-site, o WiFi para visitantes deixa de ser apenas uma despesa de TI. Ele se torna parte da infraestrutura de dados do cliente. A rede informa quem retorna, quais locais geram fidelidade e se o seu ambiente suporta o tipo de cliente recorrente do qual sua marca depende.
Garantindo a Conformidade e a Privacidade dos Convidados
Uma vez que você coleta dados de clientes através do WiFi de uma cafeteria, você vai além da conveniência e entra no campo da responsabilidade. Os operadores muitas vezes subestimam essa parte porque o fluxo de cadastro parece simples. As implicações legais e de confiança não são simples.
O padrão prático é simples. Colete apenas o que você precisa, explique por que precisa, proteja adequadamente e não oculte os detalhes em uma linguagem vaga.
Incorpore os conceitos jurídicos básicos no fluxo de conexão
Se a jornada de acesso do seu convidado captura dados pessoais, os seus termos e informações de privacidade devem ser fáceis de encontrar e fáceis de entender.
Uma boa base de referência inclui:
- Termos de serviço claros: Explique o uso aceitável e com o que o convidado está concordando.
- Um aviso de privacidade visível: Declare quais dados você coleta, por que e por quanto tempo os armazena.
- Consentimento explícito onde necessário: Especialmente para comunicações de marketing.
- Uma identidade clara do controlador de dados: Os convidados devem saber qual entidade empresarial é a responsável.
Não faça os clientes procurarem no rodapé de um site depois de se conectarem. Coloque os avisos relevantes no caminho de integração ou imediatamente ao lado dele.
Mantenha seus hábitos de dados proporcionais
Os operadores geralmente coletam dados em excesso porque a plataforma torna isso tecnicamente possível. Esse é o critério errado. O critério correto é se a informação é necessária para acesso, segurança, gestão de consentimento ou uma finalidade comercial claramente explicada.
Use uma checklist interna simples:
- Finalidade: Por que estamos coletando este campo?
- Retenção: Por quanto tempo precisamos dele?
- Acesso: Quais cargos de funcionários podem visualizá-lo?
- Exclusão: Podemos removê-lo de forma limpa se necessário?
- Análise de fornecedores: Nossos fornecedores lidam com os dados de uma forma que podemos defender perante a lei?
Para equipes que pensam de forma mais ampla sobre as expectativas de segurança e divulgação voltadas para o cliente, este artigo sobre segurança e aspectos jurídicos da Vendmoore Enterprises é um lembrete útil de que a tecnologia voltada para o público cria tanto deveres de conformidade quanto questões de confiança, mesmo quando a tecnologia parece rotineira.
A linguagem de privacidade deve parecer a de um operador responsável falando de forma clara, não a de um advogado escondendo a resposta.
A confiança faz parte da oferta
Os convidados estão mais dispostos a interagir quando a troca de dados parece justa. Se eles entenderem o que acontece depois de se conectarem, será menos provável que se sintam enganados por e-mails futuros ou desconfiados em relação à marca.
Isso é especialmente importante para redes de lojas. Uma única experiência de privacidade ruim em uma unidade pode prejudicar a confiança em toda a marca. Padronize a política, simplifique a linguagem e garanta que as equipes de operações, marketing e TI trabalhem sob as mesmas regras.
Gerenciando Operações e Medindo o Sucesso
Assim que a rede está ativa, o trabalho muda de instalação para disciplina. O WiFi de cafeterias falha com o tempo quando ninguém cuida da rotina. O firmware desatualiza, os pontos de acesso ficam offline, os portais param de funcionar após as atualizações e as reclamações dos visitantes chegam aos gerentes das lojas antes de chegarem à TI.
A solução é o ritmo operacional. Não é complicado. Apenas consistente.
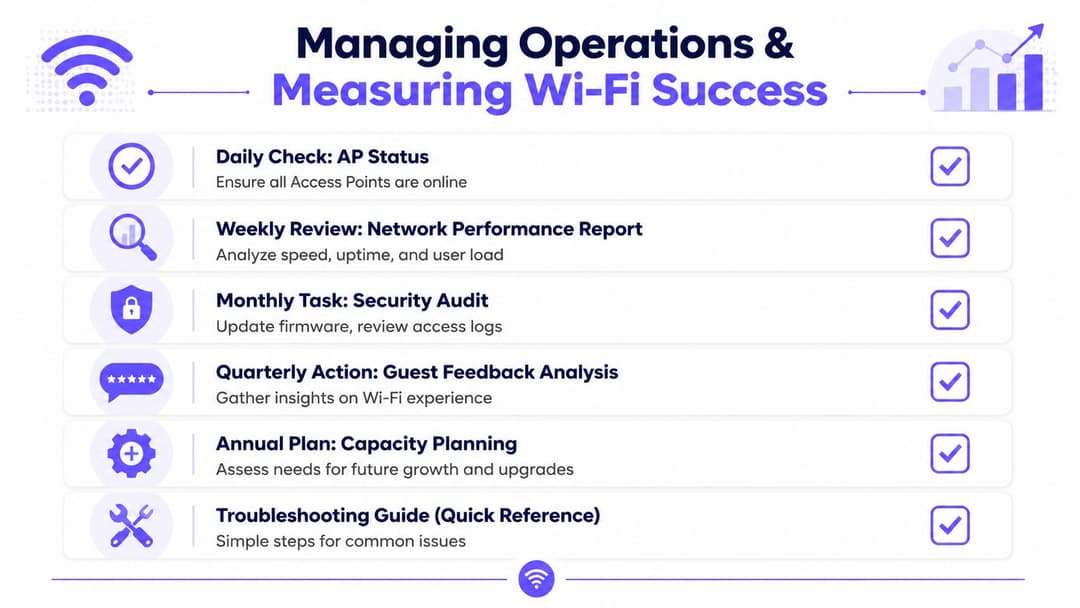
Gerencie a rede como um sistema de varejo
Em uma rede de cafeterias com várias unidades, o WiFi para convidados deve seguir a mesma disciplina de gerenciamento que o PDV e os pagamentos. Alguém precisa ter uma responsabilidade clara sobre a disponibilidade, controle de alterações, escalonamento de fornecedores e relatórios.
Um ritmo operacional viável se parece com isto:
- Verificações diárias: Confirme se os APs estão online e se problemas óbvios no site foram sinalizados.
- Revisões semanais: Analise as tendências de desempenho, falhas de conexão e padrões de carga incomuns.
- Tarefas de segurança mensais: Revise o status do firmware, alterações nas políticas de acesso e configurações de autenticação.
- Feedback trimestral do site: Compare os dados técnicos com as reclamações no nível da loja e as observações da equipe.
- Planejamento de capacidade anual: Reavalie as necessidades das filiais após reformas, mudanças no menu, alterações de layout ou mudanças no modelo de negócios.
Resolva problemas na ordem certa
Quando a equipe relata que "o WiFi caiu", a causa geralmente é menor do que isso. Treine as equipes locais para fornecerem sinais úteis em vez de reclamações vagas.
Um caminho de triagem simples ajuda:
Verifique o escopo
O problema está afetando um único cliente, uma área específica da loja ou todo o local?Verifique a dependência
A conexão de banda larga está ativa? Os dispositivos da equipe também foram afetados ou apenas os visitantes?Verifique alterações recentes
Alguém moveu equipamentos, substituiu o roteador do provedor de internet ou alterou o layout da loja?Verifique o padrão
A lentidão ocorre apenas nos horários de pico? Isso geralmente indica problemas de capacidade ou saturação do canal, e não uma falha total.
Meça os resultados comerciais e técnicos juntos
Muitas equipes medem apenas o tempo de atividade. Isso é necessário, mas incompleto. Uma rede pode estar tecnicamente disponível e, ainda assim, ser comercialmente ruim se a integração for difícil ou se o uso recorrente for baixo.
Use um scorecard equilibrado que inclua:
- Saúde técnica: Tempo de atividade dos APs, estabilidade do backhaul, comportamento de roaming e tendências de falhas de autenticação.
- Experiência do visitante: Sucesso na conexão, facilidade de reconexão e temas recorrentes de reclamações.
- Sinais de negócios: Usuários únicos, visitas recorrentes, qualidade do opt-in e elegibilidade para campanhas.
- Eficiência operacional: Tempo para resolver problemas, número de incidentes escalados pelas lojas e consistência entre os locais.
Uma rede confiável não é o objetivo final. O objetivo é um sistema que apoie a fidelidade do cliente, proteja o negócio e ofereça à rede uma visão mais clara de como as pessoas utilizam seus espaços.
Se a sua rede de cafeterias cresceu a ponto de deixar para trás senhas compartilhadas, portais instáveis e acesso de convidados de tamanho único, o Purple merece ser avaliado como parte de uma atualização de rede mais ampla. Ele suporta autenticação segura de convidados, acesso baseado em identidade e a camada de analytics de que os operadores precisam quando querem que o WiFi da cafeteria contribua para a fidelidade, o marketing e o ROI mensurável, em vez de apenas fornecer acesso à internet.