
Como Configurar WiFi Corporativo no iOS e macOS com 802.1X
Este guia autoritativo fornece aos líderes seniores de TI etapas práticas para implantar WiFi corporativo 802.1X em dispositivos iOS e macOS. O material abrange autenticação baseada em certificados (EAP-TLS), perfis de configuração de MDM e integração de arquitetura para proteger redes corporativas ao mesmo tempo em que oferece suporte a iniciativas de BYOD.
Video overview
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
Para CTOs e arquitetos de rede que gerenciam grandes locais - de hospitalidade e varejo a hubs de transporte - proteger a borda sem fio corporativa é fundamental. Confiar em chaves pré-compartilhadas (PSK) ou Captive Portals legados para o acesso de funcionários e dispositivos corporativos expõe a rede ao roubo de credenciais e falhas de conformidade.
Este referencial técnico detalha a implementação do 802.1X usando EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) para dispositivos Apple (iOS e macOS). Ao impor a autenticação baseada em certificado, as empresas podem eliminar vulnerabilidades de segurança relacionadas a senhas, simplificar a integração de dispositivos por meio de plataformas de Gerenciamento de Dispositivos Móveis (MDM), como Jamf e Intune, e garantir uma segregação de rede robusta. Enquanto as soluções de Guest WiFi lidam com o acesso público e a captura de dados, uma implantação 802.1X bem estruturada protege os recursos internos, garantindo a conformidade com os requisitos do PCI-DSS e GDPR.
Ouça o podcast de briefing técnico de 10 minutos abaixo para uma visão geral rápida da arquitetura e dos erros mais comuns.
Detalhamento Técnico
A Arquitetura 802.1X
O padrão IEEE 802.1X define o Controle de Acesso à Rede Baseado em Porta (PNAC). Em um contexto sem fio, ele impede que o cliente (suplicante) trafegue dados através do ponto de acesso sem fio (autenticador) até que um servidor RADIUS (servidor de autenticação) tenha verificado sua identidade.
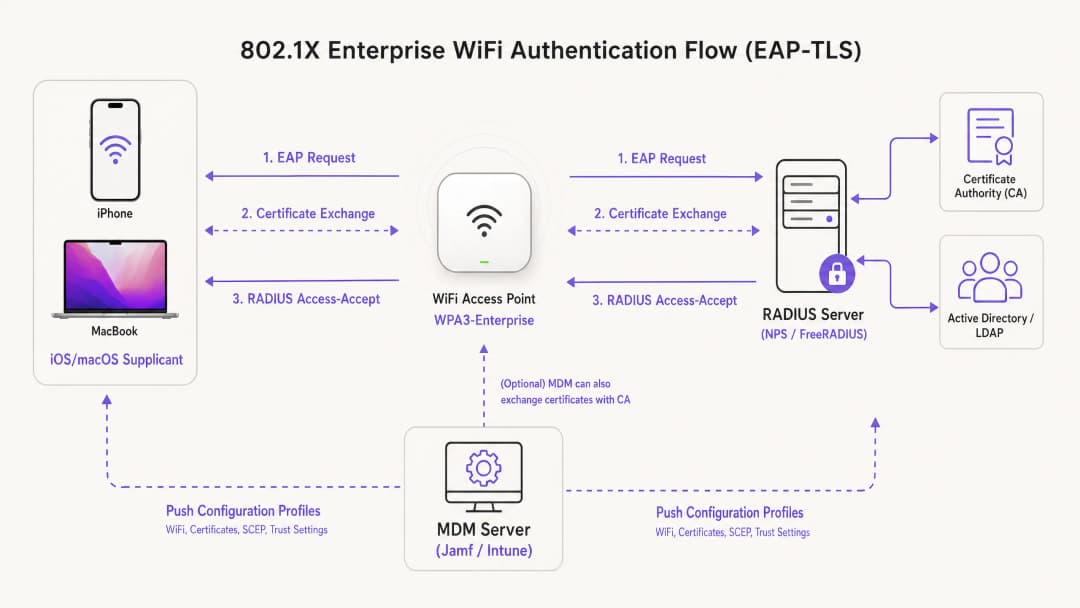
Para implantações dentro do ecossistema Apple, o EAP-TLS é o padrão da indústria. Ao contrário do PEAP ou TTLS, que dependem de credenciais de usuário vulneráveis a ameaças de segurança, o EAP-TLS exige que tanto o servidor RADIUS quanto o dispositivo cliente apresentem certificados digitais. Esse processo de autenticação mútua garante que o dispositivo seja autorizado e que a rede à qual ele está se conectando seja legítima, protegendo contra ataques de APs falsos.
Perfis de Configuração Apple
Os dispositivos Apple não suportam nativamente o registro automatizado de certificados sem gerenciamento externo. Para implantar EAP-TLS em escala, as equipes de TI devem usar Perfis de Configuração (arquivos .mobileconfig). Esses arquivos XML contêm payloads específicos:
- Payload de WiFi: Define o SSID, o tipo de segurança (WPA3-Enterprise) e os tipos de EAP suportados.
- Carga útil de certificado: Entrega a CA raiz e quaisquer CAs intermediárias necessárias para confiar no servidor RADIUS.
- Carga útil SCEP/ACME: Configura o protocolo usado para solicitar um certificado de cliente exclusivo da Autoridade Certificadora (CA).
Para uma análise mais detalhada sobre como proteger a infraestrutura do seu AP, consulte nosso guia: Access Point Security: Your 2026 Enterprise Guide.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
Passo 1: Preparação de PKI e RADIUS
Antes de iniciar a configuração do MDM, sua Infraestrutura de Chaves Públicas (PKI) e o servidor RADIUS (como Cisco ISE, Aruba ClearPass ou FreeRADIUS) devem ser configurados para emitir e validar certificados. Certifique-se de que o certificado do seu servidor RADIUS seja assinado por uma CA interna ou pública confiável e que o Subject Alternative Name (SAN) corresponda ao FQDN do servidor.
Passo 2: Configuração da Carga Útil do MDM (Jamf / Intune)
Para implantações corporativas escaláveis, a implantação baseada em MDM é obrigatória.
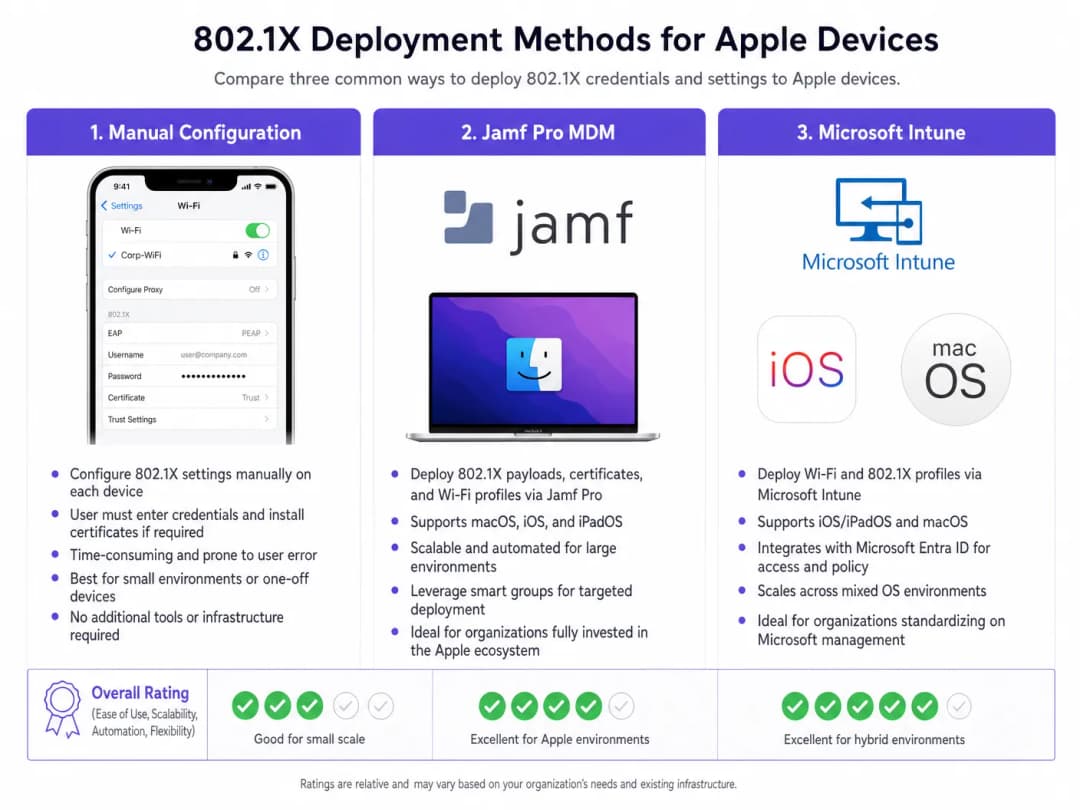
Criando o perfil:
- Configurações de confiança: Este passo é crítico. Na carga útil de WiFi, você deve selecionar explicitamente o certificado da CA raiz (implantado como uma carga útil separada dentro do mesmo perfil) como a âncora de confiança para o servidor RADIUS. Além disso, especifique o Common Name (CN) ou SAN exato do servidor RADIUS no campo "Trusted Server Certificate Names". A falha em fazer isso fará com que o iOS/macOS solicite que o usuário confie no certificado manualmente, quebrando o modelo de implantação zero-touch.
- Certificado de identidade: Vincule a carga útil de WiFi à carga útil SCEP ou ACME para que o dispositivo saiba qual certificado apresentar durante o handshake EAP-TLS.
Passo 3: Segregação de Rede
Os dispositivos corporativos autenticados via 802.1X devem ser colocados em VLANs dedicadas, totalmente isoladas das redes de acesso público. Para locais que usam o WiFi Analytics do Purple, o SSID de visitantes opera em paralelo, garantindo que o tráfego corporativo e os dados de análise de visitantes nunca se cruzem.
Para ambientes com frotas de dispositivos mistas, você também pode consultar How to Set Up Enterprise WiFi on Android Devices with EAP-TLS.
Boas Práticas
- Impor WPA3-Enterprise: Exija o WPA3 para todas as novas implantações para aproveitar a força criptográfica de 192 bits. Apenas garanta a compatibilidade com dispositivos legados onde for absolutamente necessário para as operações comerciais.
- Automatizar a renovação de certificados: Configure a carga útil SCEP para renovar os certificados de cliente automaticamente pelo menos 14 dias antes do vencimento.
- Desativar a randomização de MAC: Para SSIDs corporativos enviados via MDM, desative o "Private WiFi Address" (iOS) para garantir o rastreamento consistente e a aplicação de políticas nas ferramentas de gerenciamento de rede.* Aproveite a segurança de DNS: Combine o 802.1X com uma filtragem de DNS robusta para evitar que dispositivos corporativos comprometidos se conectem a servidores de comando e controle. Para detalhes de implementação, consulte Protecting Your Network Through Robust DNS and Security.
Solução de problemas e mitigação de riscos
O cenário de "falha silenciosa"
O problema mais comum em implantações 802.1X no iOS/macOS é a falha silenciosa, onde o dispositivo se recusa a conectar sem solicitar nenhuma ação do usuário. Isso quase sempre aponta para um problema na cadeia de confiança. Se o certificado do servidor RADIUS foi renovado e a nova Autoridade Certificadora (CA) raiz/intermediária não foi enviada para os dispositivos antes da transição, os dispositivos Apple abortarão o handshake EAP para se proteger contra ataques de man-in-the-middle.
Mitigação: Implemente um processo rigoroso de gerenciamento de mudanças para certificados RADIUS. Sempre implante a nova cadeia de CA via MDM pelo menos uma semana antes de atualizar o servidor RADIUS.
Timeouts de registro SCEP
Se os dispositivos não receberem seus certificados de cliente, verifique a senha de desafio SCEP e garanta que o servidor MDM possa se comunicar com o servidor NDES/CA através das portas necessárias.
ROI e impacto nos negócios
A implantação do 802.1X com EAP-TLS exige um investimento inicial em infraestrutura de PKI e MDM, mas o ROI é realizado por meio da mitigação de riscos e da eficiência operacional. Ao eliminar as redefinições de senha e automatizar a integração de dispositivos, os chamados de suporte de TI relacionados ao acesso WiFi normalmente caem de 60 a 80%. Além disso, alcançar uma segmentação de rede rigorosa é frequentemente um requisito obrigatório para apólices de seguro de segurança cibernética e conformidade com PCI-DSS, protegendo a organização contra penalidades financeiras catastróficas resultantes de violações de segurança.
Definições principais
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Uma estrutura de autenticação que exige certificados digitais tanto no cliente quanto no servidor de autenticação.
Considerado o método 802.1X mais seguro, eliminando a necessidade de senhas e protegendo contra roubo de credenciais.
Suplicante
O dispositivo do usuário final (por exemplo, iPhone, MacBook) que solicita acesso à rede.
O suplicante deve ser configurado via MDM para apresentar o certificado correto e confiar no servidor correto durante o handshake 802.1X.
Autenticador
O dispositivo de rede, normalmente um Access Point de WiFi ou switch, que bloqueia o tráfego até que o suplicante seja autenticado.
O AP atua como um intermediário, transmitindo mensagens EAP entre o suplicante e o servidor RADIUS.
Servidor RADIUS
Remote Authentication Dial-In User Service. O servidor que verifica as credenciais do suplicante (certificados) e autoriza o acesso.
O principal mecanismo de decisão para acesso à rede corporativa, frequentemente integrado ao Active Directory e PKI.
Perfil de Configuração de MDM
Um arquivo XML (.mobileconfig) enviado aos dispositivos Apple para aplicar configurações, implantar certificados e configurar o acesso à rede.
O mecanismo de entrega essencial para alcançar implantações 802.1X sem toque no iOS e macOS.
SCEP
Simple Certificate Enrolment Protocol. Um protocolo usado por sistemas MDM para solicitar e instalar certificados automaticamente em dispositivos.
Crucial para automatizar o ciclo de vida dos certificados de cliente necessários para o EAP-TLS.
SAN (Subject Alternative Name)
Uma extensão para um certificado X.509 que permite que vários valores (como FQDNs ou endereços IP) sejam associados ao certificado.
Dispositivos Apple verificam rigorosamente o SAN do certificado do servidor RADIUS em relação aos nomes confiáveis definidos em seu perfil de configuração.
WPA3-Enterprise
A mais recente certificação de segurança WiFi que exige força criptográfica de 192 bits e Frames de Gerenciamento Protegidos (PMF) obrigatórios.
O padrão de segurança recomendado para novas implantações corporativas, oferecendo proteção significativa contra interceptação.
Exemplos práticos
Uma rede global de varejo está implantando iPads corporativos para 500 gerentes de loja. Atualmente, eles usam um SSID oculto com uma PSK, que foi vazada. Eles precisam proteger a rede usando o Microsoft Intune sem exigir que os gerentes insiram credenciais manualmente.
- Implante uma CA corporativa e configure a integração NDES/SCEP com o Intune.
- Crie um perfil de Certificado Confiável no Intune contendo a CA Raiz para o servidor RADIUS.
- Crie um perfil de Certificado SCEP direcionado aos iPads para emitir certificados de cliente exclusivos.
- Crie um perfil de WiFi no Intune. Defina o tipo de segurança como WPA2/WPA3-Enterprise e o tipo de EAP como EAP-TLS. Vincule o perfil SCEP como o certificado de cliente e o perfil de Certificado Confiável para validação do servidor. Especifique os nomes dos servidores RADIUS.
- Envie os perfis para um grupo de teste, verifique a conectividade e, em seguida, faça a implantação para todos os 500 dispositivos.
Uma universidade está atualizando sua infraestrutura de rede e precisa garantir que os MacBooks de docentes gerenciados pelo Jamf Pro façam a transição contínua para um novo cluster de servidores RADIUS.
- Exporte os certificados Raiz e Intermediário do novo cluster de servidores RADIUS.
- No Jamf Pro, atualize o Perfil de Configuração existente (ou crie um perfil de transição) para incluir os novos certificados de CA junto com os antigos.
- Atualize os "Nomes de Certificados de Servidor Confiáveis" no payload de WiFi para incluir os FQDNs des novos servidores RADIUS.
- Envie o perfil atualizado para todos os MacBooks.
- Assim que a instalação do perfil for confirmada em toda a frota, faça a transição da infraestrutura de rede para os novos servidores RADIUS.
Questões práticas
Q1. Sua organização está implantando o WPA3-Enterprise para todos os MacBooks corporativos. Durante os testes, os usuários relatam que seus dispositivos estão solicitando repetidamente para "Verificar Certificado" do servidor RADIUS, mesmo que o perfil tenha sido enviado via Jamf. Qual é o erro de configuração mais provável?
Dica: Considere quais informações específicas o dispositivo Apple precisa para confiar no servidor de forma silenciosa.
Ver resposta modelo
O Perfil de Configuração está sem o mapeamento de confiança explícito. Embora a CA Raiz possa estar instalada no dispositivo, o payload de WiFi deve listar explicitamente o FQDN do servidor RADIUS no campo "Trusted Server Certificate Names", e a CA Raiz deve ser selecionada como a âncora de confiança para essa rede WiFi específica. Sem isso, o macOS solicitará que o usuário verifique e confie manualmente no certificado.
Q2. Uma rede de hotéis deseja proteger suas operações de back-of-house (iPads da equipe) usando 802.1X, enquanto continua a oferecer acesso público por meio de um Captive Portal. Como a arquitetura de rede deve ser projetada para suportar ambos os requisitos de forma segura?
Dica: Pense sobre a separação lógica no nível do access point e do switch.
Ver resposta modelo
A arquitetura deve utilizar dois SSIDs distintos transmitidos a partir dos mesmos Access Points. O SSID de back-of-house será configurado para WPA3-Enterprise (802.1X), autenticando os iPades da equipe via EAP-TLS e colocando-os em uma VLAN interna segura. O SSID público será aberto, redirecionando os usuários para o Captive Portal do Purple Guest WiFi, e colocando os convidados autenticados em uma VLAN altamente restrita, apenas com acesso à internet. Isso garante a segregação completa do tráfego corporativo e de convidados.
Q3. Você está migrando sua infraestrutura RADIUS de uma implantação local do Cisco ISE para um provedor RADIUS baseado em nuvem. O novo provedor usa uma Autoridade Certificadora pública diferente. Qual é o primeiro passo crítico antes de alterar a configuração do RADIUS nos Access Points?
Dica: Considere a ordem das operações para evitar uma perda completa de conectividade para os dispositivos clientes.
Ver resposta modelo
O primeiro passo crítico é enviar um Perfil de Configuração MDM atualizado para todos os dispositivos Apple que inclua os certificados Raiz e Intermediário da nova CA pública usada pelo provedor RADIUS em nuvem. Essa cadeia de confiança deve ser estabelecida nos suplicantes antes que os APs sejam migrados para os novos servidores RADIUS; caso contrário, os dispositivos rejeitarão os novos certificados de servidor e falharão ao conectar.
Continue a ler esta série
Solução de problemas de 802.1X no iOS e macOS: um checklist de implantação para Intune, Jamf e Microsoft Entra ID
Use este checklist para diagnosticar por que iPhones, iPads e Macs falham no 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: confiança do servidor, certificado de identidade, modo macOS ou escopo de grupo do Microsoft Entra ID. Você confirmará a causa a partir dos logs do eapolclient e RADIUS, aplicará a correção e organizará as futuras rotações de certificados.
Confiança do servidor de perfil WiFi do Intune: nomes de servidor de certificado e checklist de CA raiz para Entra ID
Você será capaz de configurar a validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se conectem no Windows, Apple e Android. Você fará a correspondência dos nomes de servidor de certificado com o certificado RADIUS, implantará a CA raiz correta, alinhará as atribuições de grupo do Entra ID e programará as renovações de certificado antes que elas interrompam as conexões silenciosamente.
Solução de problemas de Android 802.1X e EAP-TLS: uma checklist de implantação para Intune e Microsoft Entra ID
Você será capaz de identificar por que telefones Android gerenciados falham no EAP-TLS no seu SSID de funcionários e corrigir isso no Intune. Associe cada sintoma a uma das quatro causas comuns - CA ou domínio ausente, certificado de cliente no perfil incorreto, valor incompatível de nomes de servidor RADIUS ou uma raiz confiável não entregue. Em seguida, aplique uma checklist de implantação que evita interrupções repetidas.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.