
Zero Trust Network Access: Estratégias de Implementação e Melhores Práticas
Este guia de referência técnica fornece aos líderes de TI e arquitetos de rede um modelo pragmático para a implementação de Zero Trust Network Access (ZTNA) em grandes locais e empresas. O conteúdo abrange a arquitetura principal, estratégias de microsegmentação e metodologias de implantação passo a passo para proteger ambientes complexos sem interromper as operações.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo Executivo
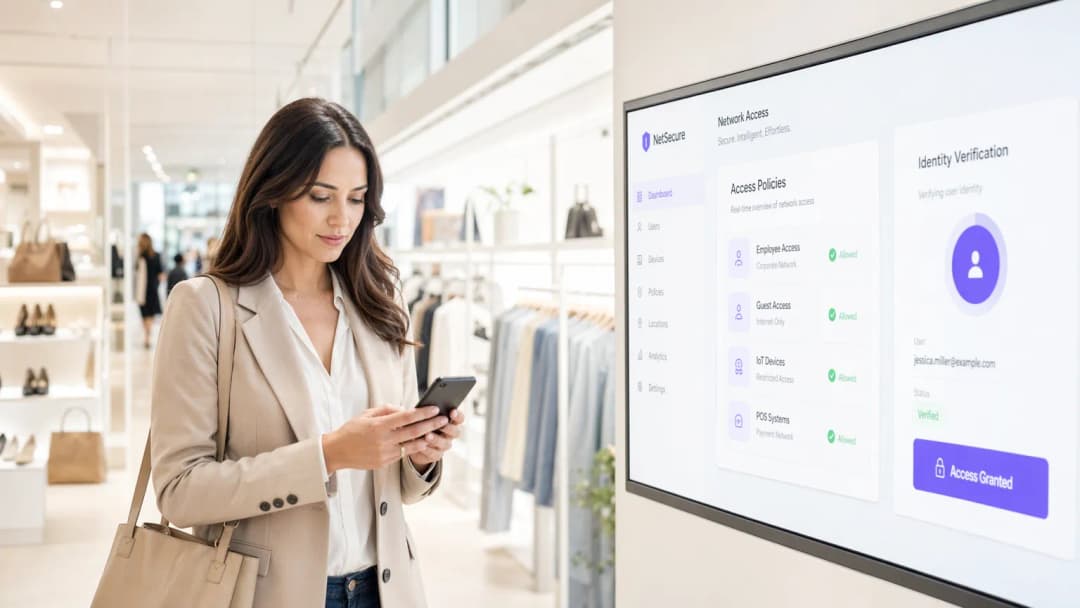
O modelo tradicional de segurança baseado em perímetro está obsoleto. Para locais corporativos que variam de hotéis de 500 quartos a grandes complexos de varejo e estádios de alta densidade, presumir que o tráfego de rede interna é inerentemente seguro é uma vulnerabilidade crítica. O Zero Trust Network Access (ZTNA) substitui essa premissa falha por uma estrutura estrita e orientada por identidade: verifique tudo, não confie em ninguém por padrão e aplique o acesso de menor privilégio em todos os níveis.
Este guia de referência fornece a gerentes de TI, arquitetos de rede e diretores de operações de locais um modelo prático para a implementação de Zero Trust Network Access. Ele ignora a teoria acadêmica para focar na implantação prática: integração de provedores de identidade, implementação de microssegmentação em ambientes legados complexos e gerenciamento da verificação de postura de dispositivos para endpoints corporativos gerenciados e dispositivos de convidados não gerenciados. Ao implementar essas estratégias, os locais podem proteger sua infraestrutura de Guest WiFi, isolar sistemas de pagamento para manter a conformidade PCI-DSS e proteger a tecnologia operacional crítica sem afetar a experiência do usuário.
Detalhamento Técnico
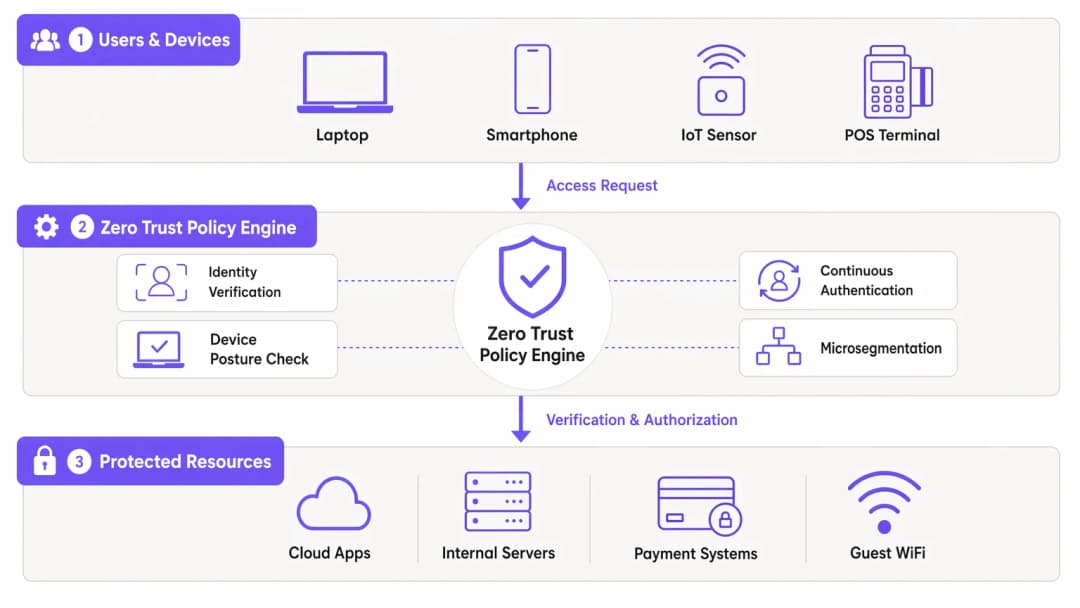
Uma arquitetura robusta de Zero Trust Network Access depende da coordenação de vários componentes essenciais, transferindo o perímetro de segurança da borda da rede para a identidade e o dispositivo individuais.
Controle de Acesso Baseado em Identidade
No modelo ZTNA, as decisões de acesso são baseadas inteiramente na identidade verificada, e não na localização da rede. Um usuário que se conecta a uma porta de switch no escritório administrativo não recebe mais confiança inerente do que um visitante que se conecta a partir de um ponto de acesso público. Em ambientes físicos, as políticas de identidade devem se adaptar a categorias de usuários altamente diversas.
Para funcionários e prestadores de serviços, a autenticação normalmente depende do 802.1X vinculado a um diretório central (como o Active Directory ou Azure AD). Para usuários convidados, a verificação de identidade ocorre por meio de portais cativos ou mecanismos de login social. A plataforma da Purple atua como um provedor de identidade fundamental nesse contexto, capturando a identidade verificada no momento da conexão e passando esse contexto para os pontos de aplicação de política downstream.
Verificação de Postura de Dispositivo
A identidade por si só não é suficiente; o dispositivo final de conexão também deve ser verificado. A verificação de postura de dispositivo avalia o status de segurança do dispositivo antes de conceder o acesso. Para dispositivos corporativos gerenciados, isso inclui a verificação de segurança ativa do endpoint, níveis de patch do SO e registro no MDM.
Para dispositivos não gerenciados - como aqueles na rede Guest WiFi - a verificação de postura é limitada, exigindo uma política de negação padrão para roteamento interno. Esses dispositivos são colocados em um segmento isolado com acesso exclusivo à internet. O mecanismo de política avalia dinamicamente esses parâmetros no momento da conexão e continuamente ao longo da sessão.
Autenticação Contínua e Detecção de Ameaças
As redes tradicionais autenticam uma vez e mantêm a sessão indefinidamente. O ZTNA exige autenticação contínua. O mecanismo de política monitora o comportamento da sessão, o volume de dados e o uso de protocolos. Padrões anômalos acionam a reautenticação ou o encerramento imediato da sessão. Essa telemetria é enviada para plataformas SIEM, permitindo a detecção de ameaças em tempo real e uma resposta rápida a tentativas de movimento lateral.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação do ZTNA em um ambiente físico ativo exige uma abordagem sistemática e em fases para evitar interrupções operacionais.
Passo 1: Descoberta e Categorização
Antes de modificar as políticas, você deve estabelecer um inventário abrangente de todos os dispositivos, usuários e cargas de trabalho. Em locais como Hospitality ou Retail, dispositivos IoT não documentados e sistemas legados são comuns. Use ferramentas de descoberta de rede para mapear os fluxos de tráfego existentes e identificar todos os endpoints conectados.
Passo 2: Design de Segmentação
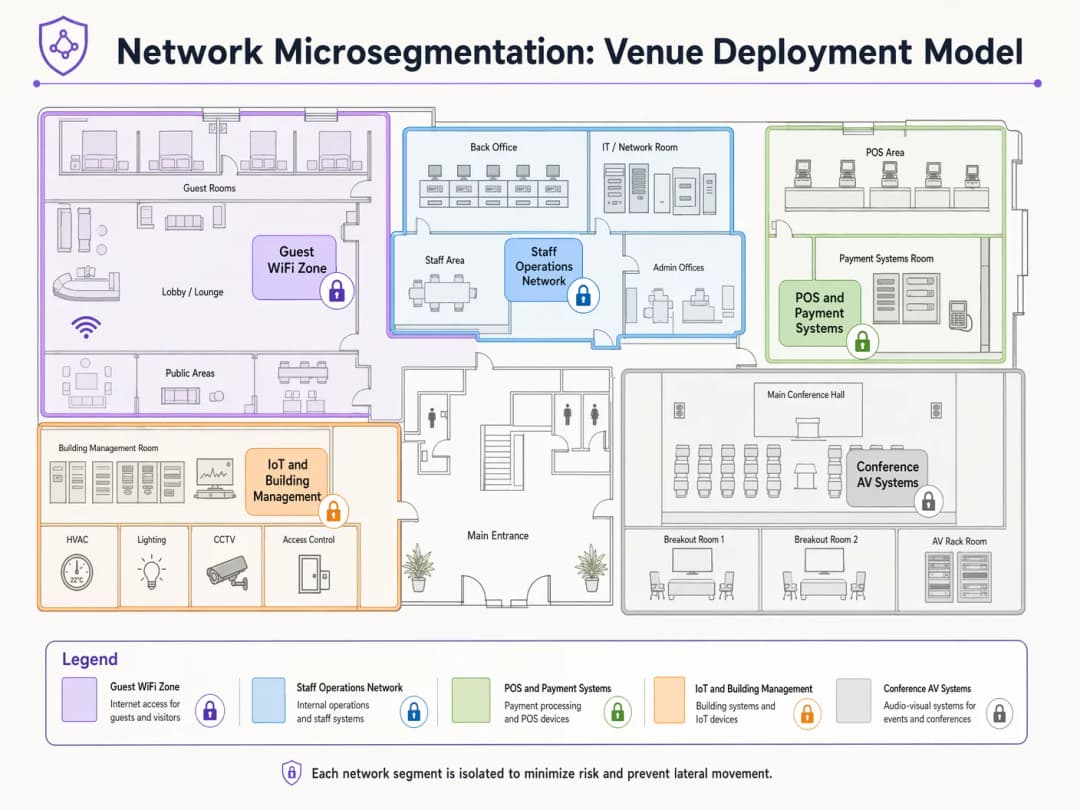
Mapeie os segmentos de rede de acordo com as funções de negócios e os requisitos de conformidade. Um local típico exige segmentos separados para:
- Guest WiFi: Acesso apenas à internet.
- Operações da equipe: Acesso a aplicativos internos.
- Sistemas de pagamento (POS): Completamente isolados para conformidade com PCI-DSS.
- Gestão Predial/IoT: Restrito a servidores de controle essenciais.
Defina os fluxos de tráfego permitidos entre esses segmentos usando uma postura padrão de negação.
Passo 3: Integração de Identidade
Integre seu mecanismo de política ZTNA com seus provedores de identidade. Conecte diretórios corporativos para a equipe e configure plataformas de acesso de visitantes para verificar identidades de convidados. Garanta que os mecanismos de autenticação baseados em perfil sejam robustos e escaláveis para lidar com a capacidade máxima do local.
Passo 4: Implementação de Políticas (Modo de Monitoramento)
Inicialmente, implante as políticas no modo apenas observação. Isso oferece visibilidade sobre o tráfego que seria bloqueado, permitindo que você refine as regras sem interromper os processos de negócios legítimos. Após um período de monitoramento de 2 a 4 semanas, mude para o modo de aplicação.
Melhores Práticas
- Assuma a Violação: Projete sua rede sob a suposição de que um invasor já comprometeu um endpoint. A microssegmentação contra o movimento lateral é sua principal defesa.
- Aproveite o 802.1X e o WPA3: Imponha autenticação e criptografia fortes na camada de acesso. Consulte o guia Solução de problemas de autenticação Windows 11 802.1X para obter assistência na implantação.
- Automatize a Identidade de Visitantes: Use plataformas que capturem e verifiquem a identidade dos visitantes de forma contínua, sem criar atritos excessivos. Consulte Protegendo Redes Guest WiFi: Melhores Práticas e Implementação.
- Isole Dispositivos IoT: Sensores de IoT e sistemas de gestão predial raramente exigem acesso à internet ou roteamento entre segmentos. Isole-os completamente.
Solução de Problemas e Mitigação de Riscos
O modo de falha mais comum em implementações de Zero Trust Network Access é a aplicação agressiva de políticas sem uma descoberta adequada. Isso bloqueia o tráfego essencial para os negócios e força a reversão de projetos.
Risco: Dispositivos legados (por exemplo, terminais POS antigos ou controladores de climatização) podem não suportar protocolos de autenticação modernos. Mitigação: Use o desvio de autenticação MAC (MAB) combinado com microssegmentação rigorosa e criação de perfis para integrar esses dispositivos com segurança, sem comprometer a arquitetura ZTNA geral.
Risco: O excesso de processamento na aplicação de políticas degrada o desempenho da rede de visitantes. Mitigação: Descarregue o roteamento de tráfego de convidados diretamente para a internet na borda, ignorando motores de inspeção interna profunda, a menos que inteligência de ameaças específica indique o contrário.
ROI e Impacto nos Negócios
A implementação do ZTNA oferece valor comercial mensurável além da redução de riscos:
- Custos de Conformidade Reduzidos: Ao isolar completamente o Cardholder Data Environment (CDE) por meio de microssegmentação, os locais reduzem significativamente o escopo e o custo das auditorias PCI-DSS.
- Resiliência Operacional: Limitar as violações a um único segmento evita interrupções em todo o local, protegendo as fontes de receita durante as horas de pico operacional.
- Análises Aprimoradas: Dados detalhados de identidade e tráfego gerados por políticas de ZTNA enriquecem o WiFi Analytics, fornecendo insights mais profundos sobre o comportamento do usuário e o uso da rede.
Definições principais
Microsegmentação
A prática de dividir uma rede em segmentos isolados para reduzir a superfície de ataque e evitar o movimento lateral.
Crucial para as equipes de TI de locais e empresas isolarem os sistemas de POS do Guest WiFi e das redes de funcionários, garantindo a conformidade e contendo possíveis violações.
Verificação de Postura do Dispositivo
O processo de avaliar o estado de segurança de um endpoint (ex: versão do SO, status do antivírus) antes de conceder acesso à rede.
Usada para garantir que dispositivos de funcionários desatualizados ou comprometidos não consigam acessar aplicativos internos sensíveis.
Autenticação Contínua
O monitoramento contínuo da sessão de um usuário para garantir que sua identidade e comportamento permaneçam válidos e não anômalos.
Vital em ambientes de alta rotatividade, como estádios, para detectar sequestro de sessão ou tentativas incomuns de exfiltração de dados.
IEEE 802.1X
Um padrão para controle de acesso à rede baseado em porta que fornece um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN.
O protocolo fundamental usado por arquitetos de rede para autenticar dispositivos corporativos com segurança.
Movimento Lateral
Técnicas que atacantes cibernéticos usam para se mover progressivamente por uma rede enquanto buscam dados e ativos importantes.
A principal ameaça que o ZTNA e a microsegmentação são projetados para neutralizar em redes legadas planas.
Perímetro Definido por Software (SDP)
Uma abordagem de segurança que oculta a infraestrutura conectada à internet para que terceiros e atacantes externos não possam visualizá-la, seja ela hospedada localmente ou na nuvem.
Frequentemente usado como o mecanismo de implementação técnica para implantar políticas de acesso ZTNA.
Acesso de Privilégio Mínimo
O princípio de segurança de conceder aos usuários e sistemas apenas o nível mínimo de acesso necessário para realizar suas funções obrigatórias.
A estrutura de política orientadora que os gerentes de TI devem usar ao definir regras dentro do mecanismo de políticas de ZTNA.
MAC Authentication Bypass (MAB)
Um método de autenticação de contingência que utiliza o endereço MAC de um dispositivo para conceder acesso à rede quando o 802.1X não é suportado.
Utilizado de forma pragmática pelas equipes de rede para integrar dispositivos IoT legados (como impressoras antigas ou sistemas de climatização) em segmentos de rede isolados.
Exemplos práticos
Um hotel de 400 quartos precisa implantar novas smart TVs em todos os quartos de hóspedes. Esses dispositivos exigem acesso à internet para serviços de streaming e acesso à rede local ao sistema de gestão de propriedade (PMS) para saudações personalizadas e consulta de faturamento. Como isso deve ser implementado sob um modelo ZTNA?
- Aloque todas as smart TVs em um microsegmento dedicado de "Entretenimento do Quarto de Hóspedes". 2. Configure políticas para permitir o acesso de saída à internet para streaming. 3. Implemente uma política de gateway de API estrita e unidirecional, permitindo que as TVs consultem o PMS em portas específicas (ex: HTTPS/443) apenas para os endpoints necessários. 4. Bloqueie todo o tráfego lateral entre TVs individuais e bloqueie todo o tráfego de entrada vindo da internet.
Uma grande rede de varejo está lançando tablets de Ponto de Venda móvel (mPOS) para funcionários no salão de vendas. Esses tablets se conectam via WiFi. Como você protege essa implantação?
- Autentique os tablets usando IEEE 802.1X baseado em certificado (EAP-TLS). 2. Implemente verificações de postura do dispositivo via integração MDM para garantir que o tablet esteja em conformidade (atualizado, sem root) antes de conceder o acesso. 3. Aloque os tablets dinamicamente em uma VLAN/segmento "mPOS" altamente restrito. 4. Permita o tráfego apenas para os endereços IP específicos do gateway de pagamento e APIs de inventário internas.
Questões práticas
Q1. Um diretor de TI de um estádio deseja permitir que fornecedores terceirizados (por exemplo, equipe de buffet) acessem seus próprios sistemas de inventário baseados em nuvem através do WiFi do estádio. Como isso deve ser configurado?
Dica: Considere a diferença entre o acesso a dados corporativos e o acesso apenas à internet para terceiros.
Ver resposta modelo
Crie um SSID e microsegmento dedicados para 'WiFi de Fornecedores'. Autentique os fornecedores usando um Captive Portal ou chaves pré-compartilhadas exclusivas (WPA3-SAE). Configure a política do segmento para permitir apenas o acesso de saída à internet, bloqueando estritamente qualquer roteamento para as redes operacionais internas ou sistemas de PDV do estádio.
Q2. Durante uma implementação de ZTNA, a equipe de operações relata que vários leitores de código de barras legados no armazém pararam de funcionar. Qual é a causa provável e a solução imediata?
Dica: Pense no que acontece quando os dispositivos não conseguem suportar protocolos de autenticação modernos.
Ver resposta modelo
Os leitores provavelmente não suportam a autenticação 802.1X e foram bloqueados pela nova política de negação por padrão. A solução imediata é implementar o MAC Authentication Bypass (MAB) para os endereços MAC específicos dos leitores e colocá-los em um microsegmento altamente restrito que permita apenas o tráfego para o servidor de banco de dados de inventário.
Q3. Um CTO pede que você justifique o custo da implementação da microsegmentação em uma rede de varejo de 50 lojas. Qual é a principal justificativa de negócios?
Dica: Foque na contenção de riscos e no impacto de conformidade.
Ver resposta modelo
A principal justificativa é a contenção de riscos e a redução do escopo de conformidade. Ao microsegmentar a rede, uma violação em um segmento menos seguro (como um dispositivo IoT ou WiFi de Visitantes) não pode se espalhar para o Ambiente de Dados de Portadores de Cartão (CDE). Isso reduz drasticamente o escopo, a complexidade e o custo das auditorias anuais do PCI DSS, além de evitar que um incidente localizado se torne uma violação de dados em toda a empresa.
Continue a ler esta série
Cyber Essentials e WiFi para Funcionários: Passando nos Cinco Controles em Sua Rede Sem Fio
Você será capaz de mapear cada um dos cinco controles do Cyber Essentials para o seu WiFi de funcionários e corrigir as falhas que os avaliadores encontram. Você poderá escolher entre 802.1X, iPSK e uma rede WPA2-PSK segregada para cada classe de dispositivo. Finalmente, você saberá como preparar pontos de acesso, controladores e BYOD para uma auditoria Cyber Essentials Plus.
Análise de presença no HPE Aruba Central: configuração, exportações e limites
Você será capaz de ativar a análise de presença no Aruba Central por local, calibrar o limite de RSSI e os limites de tempo de permanência com base em uma contagem real e exportar agregados no nível do local por meio da API REST do Central. Você também saberá onde a análise de presença nativa termina e quando uma camada de plataforma independente de hardware, como o Purple, ganha seu espaço em seus pontos de acesso Aruba existentes.
Conformidade com a CIPA: checklist de conformidade para operadores de locais
Você será capaz de decidir se a CIPA se aplica ao seu WiFi, depois segmentar redes, rotear o DNS através do Purple Shield e fechar rotas de desvio. Você também saberá quais evidências guardar para a certificação do Formulário 486 ou Formulário 479. O checklist atribui cada requisito a um responsável, para que sua certificação do próximo ano de financiamento não tenha nenhuma pendência.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.