Coffee Shop WiFi Architecture & ROI Planner
Model access point density, bandwidth QoS shaping, PCI-DSS payment segmentation, and guest data capture projections for modern cafes.
Segmentation posture: Strongest of the three: terminals on a physically separate wired VLAN, outside the wireless broadcast domain entirely. PCI-DSS compliance depends on far more than the link the terminals sit on, so treat this as the network half of a scope assessment rather than a verdict on it.
Triple-VLAN Architecture with PCI-DSS Isolation
Never mix customer smartphones with point-of-sale card terminals on the same subnet. Card payment standards (PCI-DSS 4.0 Requirement 1) mandate strict firewall isolation between cardholder data environments and public guest WiFi.
- Dedicated subnet: 192.168.20.0/24
- Zero inter-VLAN routing to Guest WiFi
- Direct outbound HTTPS to payment processor
- Ethernet or WPA3-Enterprise only
- Subnet pool: /23 (510 usable host IPs)
- Short DHCP lease: 1 hour(s)
- Layer 2 peer-to-peer blocking enabled
- DNS content filtering enabled
- Dedicated subnet: 192.168.10.0/24
- Manager laptops, CCTV, Sonos, printers
- Encrypted pre-shared key or 802.1X
- Prioritized over Guest traffic
Ready to deploy enterprise guest WiFi across your coffee shops?
Purple provides hardware-agnostic guest WiFi, captive portals, customer analytics, and marketing automation for hospitality venues.
Geralmente começa da mesma forma. Um cliente pede a palavra-passe do WiFi enquanto equilibra um flat white e um computador portátil. A palavra-passe mudou novamente, ou a versão no quadro de giz está errada, ou o sinal perto dos lugares à janela é fraco. Dez minutos depois, um membro da equipa está a resolver um problema de ligação em vez de atender a fila.
A maioria dos operadores trata o WiFi das cafetarias como uma fatura de serviços públicos com luzes a piscar. Essa mentalidade é dispendiosa. Numa cadeia de cafetarias com vários espaços, o WiFi afeta a retenção de clientes, a produtividade da equipa, a exposição à segurança e a qualidade dos seus dados de clientes primários. Se for mal feito, cria fricção. Se for bem feito, torna-se parte do modelo de serviço.
O erro que vejo com mais frequência é simples. Os proprietários compram acesso à internet, instalam um router, partilham uma palavra-passe e assumem que o trabalho está concluído. Não está. Uma boa configuração de WiFi para cafetarias tem de funcionar sob a pressão da hora de almoço, proteger os sistemas de faturação e tornar as visitas repetidas mais fáceis, e não mais difíceis.
Por Que Razão o WiFi do Seu Café Lhe Está a Falhar
Nas horas de maior afluência, um WiFi fraco não falha sem ser notado. Falha em público.
Um convidado não consegue carregar o link de uma reunião. Outro é rejeitado por uma página de início de sessão que não para de atualizar. Um cliente habitual desiste de pedir a palavra-passe porque esta muda todas as semanas. Nenhum destes momentos parece dramático por si só, mas juntos moldam a forma como as pessoas avaliam o local. Se o café é bom mas a experiência digital é lenta, o espaço parece menos fiável do que o concorrente ao fundo da rua.
Isso é importante porque o WiFi de cafetarias já não é um extra secundário. Os relatórios do Connected Nations da Ofcom mostram centenas de milhares de hotspots públicos de WiFi em todo o Reino Unido, razão pela qual os clientes tratam agora a conectividade como um serviço básico e não como um benefício, de acordo com este resumo da tendência na discussão da InformationWeek sobre as expetativas de WiFi em cafetarias.
A configuração antiga falha de formas previsíveis
A maioria dos locais com baixo desempenho tem uma destas configurações:
- Um router doméstico no balcão: Adequado para um pequeno apartamento, mas pouco fiável para uma área de restauração movimentada.
- Uma palavra-passe partilhada para todos: Fácil de partilhar, difícil de controlar e impossível de gerir de forma limpa em grande escala.
- Um Captive Portal ultrapassado: Parece profissional ao início, mas depois frustra os clientes quando a página não carrega corretamente.
- Sem separação entre utilizadores e dispositivos: Os tablets dos funcionários, os sistemas de música, os dispositivos de back-office e os visitantes partilham todos o mesmo ambiente.
Cada escolha cria um problema diferente. Hardware barato cria uma cobertura irregular. Palavras-passe partilhadas espalham-se para lá do espaço. Um mau design do portal adiciona fricção antes de um cliente sequer se ligar. Redes planas transformam uma simples comodidade num risco de segurança.
O mau WiFi de café raramente falha devido a um erro dramático. Falha porque se acumulam muitos pequenos atalhos.
O que os clientes realmente notam
Os clientes não inspecionam a sua política de firewall nem perguntam que marca de pontos de acesso utiliza. Eles reparam se o WiFi parece instantâneo, se volta a ligar-se quando regressam e se confiam nele o suficiente para permanecerem mais tempo.
Para uma cadeia com vários locais, isso significa que a questão não é "Oferecemos WiFi gratuito?". A questão fundamental é se a rede suporta o tipo de experiência que a sua marca quer proporcionar. Se o seu posicionamento depende de conveniência, conforto e visitas repetidas, um acesso de convidados pouco fiável funciona contra os três.
Os bons operadores deixam de tratar o WiFi como um problema técnico de bastidores. Gerem-no como gerem os lugares sentados, o fluxo das filas e a rapidez dos pagamentos. Faz parte do percurso do cliente, e os clientes já esperam que funcione.
Desenhar a Base da Sua Rede
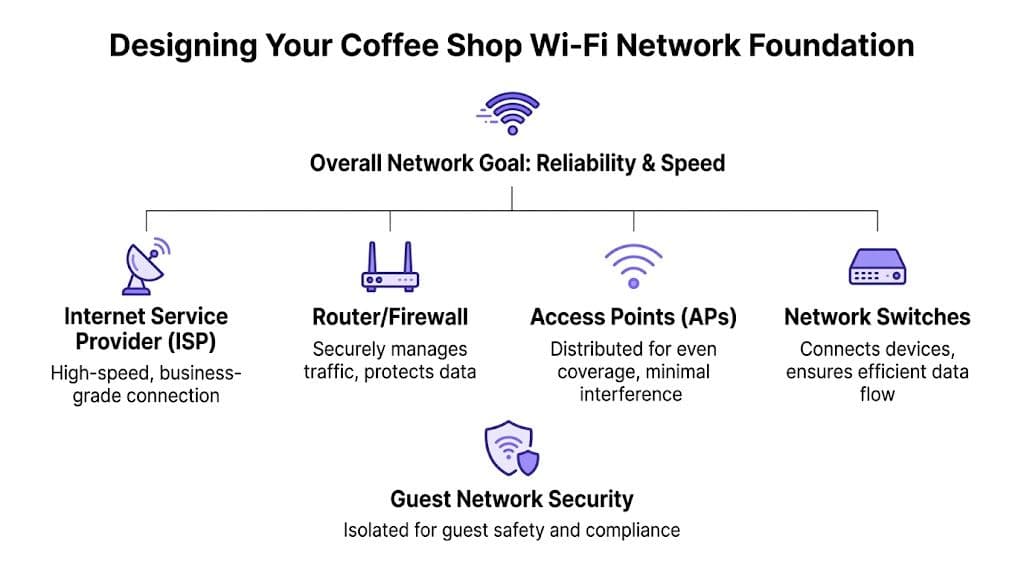
Antes de escolher um método de início de sessão ou de pensar em análises, garanta que a base física e lógica está correta. Se a rede subjacente for fraca, todas as melhorias destinadas ao convidado serão aplicadas sobre um estrangulamento.
Comece com a utilização real, não com desejos
Um café tem uma procura mista. Um cliente consulta o e-mail durante dez minutos. Outro passa metade do dia em videochamadas. Os dispositivos da equipa processam pagamentos, pedidos, inventário e música ao mesmo tempo. Se dimensionar a rede para o caso de utilização mais leve, todo o café abranda quando o espaço fica cheio.
Planeie com base nestas variáveis:
- Padrões de disposição das mesas: Uma grande densidade de mesas necessita de uma cobertura diferente da de um café longo e estreito com bancos de balcão à janela.
- Variedade de dispositivos: A maioria dos visitantes transporta mais do que um dispositivo, mesmo que utilize ativamente apenas um.
- Saturação em horas de ponta: A sua rede tem de suportar o momento de maior fluxo, e não a hora mais calma.
- Tráfego operacional: POS, tablets, impressoras, câmaras, colunas inteligentes e dispositivos de escritório competem todos pela rede se o permitir.
Uma simples revisão da planta do espaço revela frequentemente o problema subjacente. Os pontos de acesso são escondidos em armazéns, por cima de frigoríficos ou atrás de anteparas decorativas porque ninguém os quer ver. Fica arrumado, mas é um mau design de rádio.
O equipamento de consumo custa menos no início, mas custa mais depois
Os pequenos operadores começam frequentemente com routers fornecidos pelo ISP ou equipamentos mesh de consumo. Isso pode funcionar num espaço muito simples, mas falha assim que passa a ter vários locais, responsabilidade partilhada de resolução de problemas e a necessidade de uma política consistente.
Os pontos de acesso empresariais de fornecedores como a Cisco Meraki, Aruba, Ruckus, Mist, ou UniFi são desenvolvidos para gestão centralizada, melhor comportamento de roaming, segmentação mais limpa e suporte previsível. Também permitem que a sua equipa de rede veja o que está a acontecer sem ter de enviar alguém ao local para resolver cada problema.
Regra prática: Se um local tem WiFi de convidados, dispositivos de funcionários e sistemas de negócio, trate-o como uma rede de filial gerida, e não como uma configuração de banda larga doméstica.
Se está a abrir ou a remodelar espaços, ajuda alinhar as decisões de rede com o plano de lançamento mais amplo. Este recurso da ADS para cafés do Reino Unido é útil porque coloca as decisões de infraestrutura no contexto mais alargado de prontidão do local, equipamentos e operações.
Coloque os pontos de acesso onde os clientes realmente se sentam
Uma boa cobertura não consiste em comprar mais hardware do que o necessário. Consiste em colocar o hardware certo no local certo.
Os erros comuns de posicionamento incluem:
- Instalações nas traseiras que deixam a área de atendimento com sinal fraco.
- Cantos do teto que criam uma cobertura irregular e zonas mortas.
- Demasiados APs muito próximos uns dos outros, o que causa interferência em vez de melhoria.
- Ignorar os materiais de construção, especialmente paredes espessas, prateleiras metálicas, espelhos e unidades de refrigeração.
Para operadores com vários locais, padronize os princípios de design mesmo que as plantas dos espaços sejam diferentes. O equipamento exato pode variar consoante o tamanho do local, mas a lógica do design não deve mudar. A separação do fornecimento do ISP, firewalls de nível empresarial, switching gerido e APs corretamente posicionados devem ser a norma.
Se quiser uma referência prática para a parte da arquitetura, este guia para WiFi de café seguro e monetizado descreve os componentes nos quais os operadores normalmente precisam de pensar antes da implementação.
Implementar Acesso Seguro e Segmentado
A forma mais rápida de criar um problema a longo prazo é colocar clientes, funcionários e sistemas empresariais na mesma rede e chamar-lhe conveniência.
Esse atalho ainda é comum em cafés. Alguém instala um único SSID, dá a todos a mesma palavra-passe e assume que o risco é teórico. Não é. Na hotelaria e restauração, a segmentação é um dos poucos controlos que é simultaneamente prático e crítico.
Mantenha os convidados afastados dos sistemas empresariais
A sua rede de convidados nunca deve partilhar o mesmo segmento que os seus terminais de pagamento, tablets dos funcionários, impressoras, câmaras ou dispositivos de escritório. Mesmo os equipamentos que parecem de baixo risco, como leitores de música ou painéis de menu digitais, pertencem ao seu próprio segmento controlado se interagirem com as operações do negócio.
No mínimo, uma cadeia de cafés deve separar:
- Acesso de convidados: Apenas internet, isolado dos sistemas internos.
- Acesso de funcionários: Para membros autorizados da equipa e dispositivos de trabalho geridos.
- Dispositivos operacionais: POS, impressoras, equipamentos de back-office e tecnologia do local.
- Dispositivos legados ou complexos: Equipamentos que não conseguem lidar com métodos de identidade modernos e que precisam de um acesso rigidamente controlado.
Isto protege o negócio de duas formas. Primeiro, reduz a exposição se o dispositivo de um convidado for comprometido. Segundo, torna a resolução de problemas mais simples porque consegue ver exatamente onde reside o problema.
O acesso aberto cria um problema de confiança
O WiFi público tem um problema de perceção por uma boa razão. O National Cyber Security Centre do Reino Unido aconselha os utilizadores a evitar transações confidenciais em hotspots não confiáveis, conforme resumido nesta visão geral de segurança de WiFi público. Para os operadores de cafés, isso significa que um autocolante de "WiFi gratuito" na vitrine não gera confiança automaticamente.
Os clientes agora fazem perguntas sensatas. Isto é seguro para home banking? A VPN do meu trabalho vai funcionar corretamente? Esta página de início de sessão é fidedigna? Se a sua resposta for “a palavra-passe está na caixa registadora”, isso não tranquiliza ninguém.
Uma explicação útil sobre o lado do risco para o consumidor surge neste guia de segurança de WiFi de cafés, especialmente para operadores que tentam compreender por que razão a confiança importa tanto como a conveniência.
Se um cliente hesita antes de se ligar à sua rede, o problema não é apenas de segurança. É de hospitalidade.
Palavra-passe partilhada versus autenticação moderna
Os antigos modelos de acesso de convidados sobrevivem porque parecem simples. Na prática, criam uma segurança fraca ou uma má experiência de utilizador, e por vezes ambas.
| Funcionalidade | Palavra-passe Partilhada | Captive Portal | Sem Palavra-passe (Passpoint/OpenRoaming) |
|---|---|---|---|
| Facilidade para convidados frequentes | Simples se a equipa a partilhar corretamente | Muitas vezes mais lento e mais frágil | Suave após estar configurado corretamente |
| Postura de segurança | Fraca, especialmente quando a palavra-passe se espalha | Melhor do que o acesso aberto, mas varia de acordo com a implementação | Mais forte porque o acesso é autenticado e encriptado desde o início |
| Controlo operacional | Baixo | Moderado | Alto |
| Experiência em visitas repetidas | Geralmente reintrodução manual | Muitas vezes repetitiva | Reconexão automática para utilizadores que regressam |
| Fardo de suporte | Alto quando as palavras-passe mudam ou são divulgadas | Alto quando os portais falham nos dispositivos | Mais baixo após estar implementado corretamente |
| Impressão da marca | Funcional, no melhor dos casos | Pode parecer pouco fluida | Parece moderna e intencional |
As palavras-passe partilhadas são instrumentos rudimentares. Os Captive Portals podem ser úteis, especialmente quando necessita de aceitação de termos e fluxos de consentimento, mas são conhecidos por redirecionamentos falhados, falhas de dispositivos e sessões abandonadas. O acesso autenticado sem palavra-passe, incluindo os modelos Passpoint e OpenRoaming, resolve uma classe de problemas diferente. Reduz a fricção e melhora a segurança ao mesmo tempo.
O que funciona no mundo real
Para a maioria das cadeias, o modelo prático é este:
- Utilize SSIDs segmentados ou separação de políticas equivalente
- Mantenha as operações de pagamento e principais isoladas
- Evite o acesso de convidados totalmente aberto
- Afaste-se das palavras-passe sempre que possível
- Suporte a autenticação encriptada moderna para dispositivos compatíveis
- Forneça um caminho de retorno para dispositivos mais antigos sem degradar todo o parque
Este é o ponto na infraestrutura onde a escolha da plataforma importa. Alguns operadores utilizam ferramentas nativas do fabricante. Outros adicionam sistemas de identidade. A Purple é um exemplo de uma plataforma que suporta acesso de convidados sem palavra-passe e redes baseadas em identidade em conjunto com a infraestrutura sem fios existente, o que é útil quando uma cadeia deseja uma integração segura sem depender de palavras-passe partilhadas ou de uma configuração local complexa.
Criar uma Jornada de Convidado Fluida
Um convidado não entra na sua loja a pensar em métodos de autenticação. Quer sentar-se, pedir rapidamente, abrir o portátil e aceder à internet sem interrupções.
A melhor experiência de WiFi em cafés parece quase invisível.
O atrito surge antes de a rede aparecer
Veja o que acontece num café típico com um fluxo de portal mais antigo. Um novo cliente ativa o telemóvel, analisa a lista de redes, escolhe o SSID mais provável, aguarda que surja uma janela no browser e depois fica bloqueado porque a splash page não carrega. Desligam os dados móveis, tentam novamente, pedem ajuda à equipa e iniciam a interação ligeiramente irritados.
Isso não é apenas uma falha técnica. Altera o tom emocional da visita.
Se precisar de um lembrete do motivo pelo qual as experiências de portal costumam causar problemas, esta explicação sobre o que é um Captive Portal é útil. O mecanismo é familiar, mas familiar não significa fluido.
A melhor experiência é curta e clara
Uma jornada de convidado sólida tem apenas algumas partes móveis:
- Sinalização clara: Um único nome de rede, não três variantes confusas.
- Integração simples: Código QR, tocar para ligar ou um registo simples na primeira utilização.
- Reconexão rápida: Os convidados frequentes não devem começar do zero.
- Sem dependência da equipa: A equipa da caixa não deve funcionar como suporte técnico.
Na prática, a experiência ideal funciona assim. Um visitante que vem pela primeira vez vê uma sinalização discreta perto do balcão ou da zona de estar, faz a leitura de um código QR, aceita os termos e liga-se de forma segura. Na visita seguinte, o seu dispositivo volta a ligar-se automaticamente, caso a estrutura de autenticação o suporte.
A boa hospitalidade elimina pequenas frustrações antes mesmo de os clientes terem de as mencionar.
Pequenas escolhas de design importam
Os operadores focam-se frequentemente na configuração do sistema e esquecem-se da experiência física na loja. A sinalética deve ser legível, personalizada com a marca e posicionada onde os clientes param naturalmente. Não esconda as instruções de ligação atrás da vitrina dos bolos nem as acumule num quadro de avisos cheio de cartazes não relacionados.
Alguns hábitos práticos ajudam:
- Nomeie o SSID claramente: Use o nome da marca ou do local, não uma etiqueta de hardware genérica.
- Mantenha as instruções curtas: Dois passos são suficientes para a maioria dos convidados.
- Teste em dispositivos comuns: iPhone, Android, Windows e Mac devem ser verificados regularmente.
- Treine a equipa de forma simples: Eles precisam de um caminho de escalonamento simples, não de uma palestra sobre redes.
As configurações de WiFi de café mais fluidas suportam um ritmo familiar. Entrar, pedir, sentar, ligar, regressar, voltar a ligar. Quando essa sequência funciona sem fricção, os convidados lembram-se do espaço como sendo organizado e fácil de usar. Isso importa mais do que a maioria dos operadores imagina.
Transformar Dados de WiFi em Crescimento de Negócios
A maioria dos cafés já paga pela conectividade. No entanto, são muito poucos os que extraem valor comercial dela.
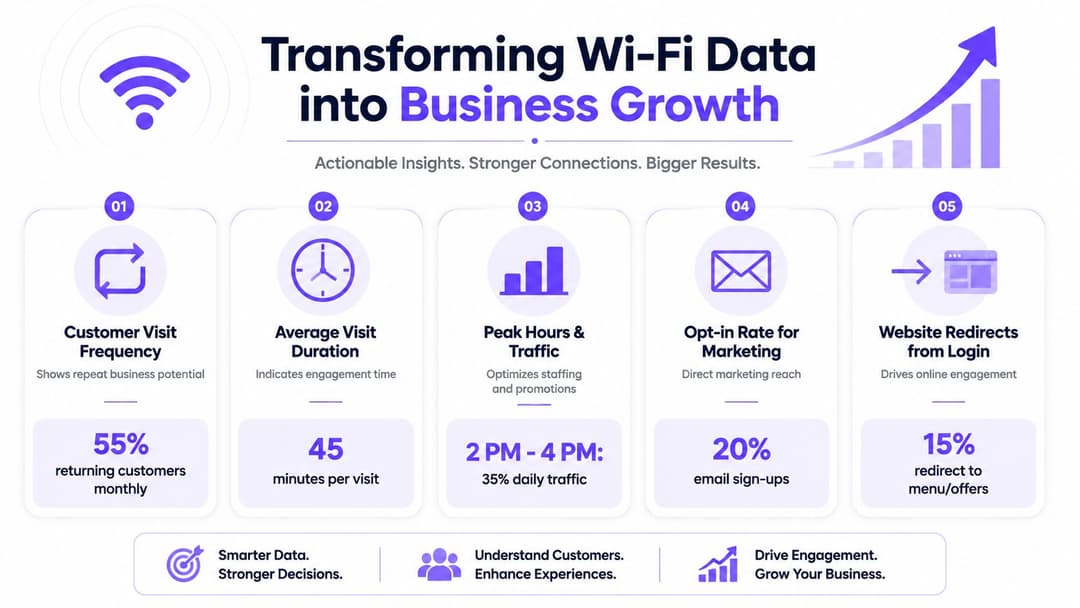
Essa é a diferença entre utilidade e ativo. Uma rede de convidados básica coloca as pessoas online. Uma rede de convidados baseada em identidade dá aos operadores uma visão mais clara sobre a frequência com que as pessoas regressam, quanto tempo permanecem e se a infraestrutura de WiFi está a apoiar os objetivos comerciais.
As métricas úteis são comportamentais, não métricas de vaidade
A questão comercial não é se um local tem WiFi. É se esse WiFi contribui para a despesa, fidelização e tomada de decisões mais inteligentes.
Como observado nesta discussão sobre o WiFi de cafés e o ROI, o WiFi para convidados baseado em identidade fornece métricas como a frequência de sessões e taxas de visitas repetidas, que podem alimentar o CRM e a automação de marketing. Essa é a diferença fundamental entre uma palavra-passe partilhada e um modelo de acesso gerido.
As medidas úteis incluem:
- Frequência das sessões: Com que frequência os convidados conhecidos regressam.
- Padrões de visitas repetidas: Quais os locais que criam tráfego habitual.
- Qualidade do opt-in: Se os convidados consentem comunicações futuras.
- Tendências de permanência: Quanto tempo os visitantes permanecem em diferentes períodos comerciais.
- Comparação de locais: Quais as filiais que convertem utilizadores de primeira viagem em visitantes recorrentes.
Estas métricas são importantes porque ligam o investimento na rede a comportamentos sobre os quais pode agir.
O que os operadores podem fazer com os dados
Uma cadeia com acesso de convidados autenticado pode tomar decisões comerciais muito melhores do que uma cadeia que utiliza uma única palavra-passe em todos os locais.
Exemplos incluem:
Acompanhamento de fidelização
Se um convidado optar por aderir, as equipas de marketing podem ligar o comportamento de visita a jornadas de fidelização em vez de enviarem a mesma mensagem genérica a toda a gente.Resolução de problemas ao nível do local
Se uma sucursal tiver uma utilização repetida fraca em comparação com locais semelhantes, o problema pode ser a disposição dos lugares, a qualidade do sinal, a fricção na integração ou as operações locais.Temporização das campanhas
Os padrões de visita ajudam as equipas a decidir quando as promoções têm maior probabilidade de sucesso, especialmente para períodos do dia mais calmos ou locais subutilizados.Justificação do investimento
As atualizações de rede são mais fáceis de defender quando produzem dados de envolvimento mais limpos e apoiam atividades de retenção mensuráveis.
As análises só importam se alguém puder agir com base nelas. Se os seus dados de WiFi não conseguem informar as operações, o marketing ou o planeamento de locais, está apenas a recolher ruído.
O que não funciona
Muitos operadores tentam "fazer marketing" com o WiFi forçando um formulário de login pesado a cada cliente. Isso normalmente corre mal. Demasiada fricção no momento da ligação reduz a taxa de conclusão, irrita os clientes e, no final, resulta em dados de baixa qualidade.
Um modelo melhor é a confiança progressiva. Facilite a ligação. Peça apenas o que precisa. Seja claro quanto ao consentimento. Depois, utilize os dados primários resultantes de forma responsável no CRM, na segmentação de audiências e na lógica de campanhas.
Para cadeias com vários locais, o WiFi de convidados deixa de ser apenas uma linha de custos de TI. Passa a fazer parte da infraestrutura de dados dos clientes. A rede diz-lhe quem regressa, quais as localizações que geram fidelização e se o seu ambiente apoia o tipo de visitas repetidas de que a sua marca depende.
Garantir a Conformidade e a Privacidade dos Convidados
Assim que recolhe dados de clientes através do WiFi do café, passa da conveniência para a responsabilidade. Os operadores subestimam frequentemente esta parte porque o fluxo de registo parece simples. As implicações legais e de confiança não são simples.
O padrão prático é simples. Recolha apenas o que precisa, explique por que razão precisa, proteja-o adequadamente e não oculte os detalhes em termos ambíguos.
Integre as bases legais no fluxo de ligação
Se a jornada de acesso de convidados recolhe dados pessoais, os seus termos e informações de privacidade devem ser fáceis de encontrar e de compreender.
Uma boa base de partida inclui:
- Termos de serviço claros: Explique a utilização aceitável e o que o convidado está a aceitar.
- Um aviso de privacidade visível: Indique quais os dados que recolhe, porquê e durante quanto tempo os guarda.
- Consentimento explícito quando necessário: Especialmente para comunicações de marketing.
- Uma identidade clara do controlador de dados: Os convidados devem saber qual é a entidade empresarial responsável.
Não obrigue os clientes a procurar no rodapé de um website após se terem ligado. Coloque os avisos relevantes no fluxo de adesão ou imediatamente ao lado do mesmo.
Mantenha os seus hábitos de dados proporcionados
Os operadores recolhem frequentemente dados em excesso porque a plataforma o torna tecnicamente possível. Esse é o critério errado. O critério correto é se a informação é necessária para o acesso, segurança, gestão de consentimento ou um fim comercial claramente explicado.
Use uma checklist interna simples:
- Objetivo: Porque estamos a recolher este campo?
- Retenção: Durante quanto tempo precisamos dele?
- Acesso: Que funções de funcionários o podem visualizar?
- Eliminação: Conseguimos removê-lo de forma limpa se for solicitado?
- Avaliação de fornecedores: Os nossos parceiros tratam os dados de uma forma que possamos defender legalmente?
Para as equipas que pensam de forma mais ampla sobre as expectativas de segurança e divulgação voltadas para o cliente, este artigo sobre segurança e aspetos legais da Vendmoore Enterprises é um lembrete útil de que a tecnologia voltada para o público cria tanto deveres de conformidade como questões de confiança, mesmo quando a tecnologia parece rotineira.
A linguagem de privacidade deve parecer a de um operador responsável que fala de forma simples, e não a de um advogado a esconder a resposta.
A confiança faz parte da oferta
Os convidados estão mais dispostos a interagir quando a partilha de dados parece justa. Se compreenderem o que acontece depois de se ligarem, é menos provável que se sintam enganados por emails futuros ou desconfiados em relação à marca.
Isto é especialmente importante para cadeias de lojas. Uma má experiência de privacidade num local pode prejudicar a confiança em toda a marca. Padronize a política, simplifique a linguagem e garanta que as operações, o marketing e o TI trabalham todos sob as mesmas regras.
Gerir Operações e Medir o Sucesso
Assim que a rede está ativa, o trabalho passa da instalação para a disciplina. O WiFi de cafés falha ao longo do tempo quando ninguém assume a rotina. O firmware desatualiza-se, os pontos de acesso ficam offline, os portais deixam de funcionar após as atualizações e as reclamações dos convidados chegam aos gerentes de loja antes de chegarem à equipa de TI.
A solução é o ritmo operacional. Não é complicado. Apenas consistente.
Gira a rede como um sistema de retalho
Numa cadeia de cafés multi-site, o WiFi de convidados deve estar integrado na mesma disciplina de gestão que o POS e os pagamentos. Alguém precisa de ter a responsabilidade clara pela disponibilidade, controlo de alterações, escalamento de fornecedores e relatórios.
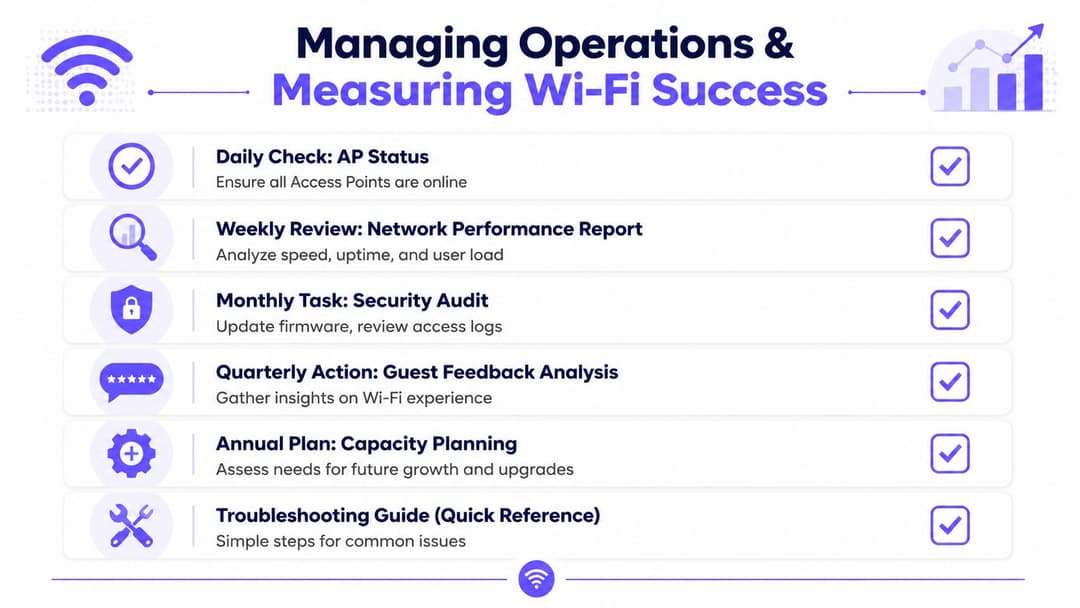
Uma cadência operacional viável assemelha-se a isto:
- Verificações diárias: Confirmar que os APs estão online e que os problemas óbvios do local são assinalados.
- Revisões semanais: Analisar tendências de desempenho, falhas de ligação e padrões de carga invulgares.
- Tarefas de segurança mensais: Rever o estado do firmware, alterações na política de acesso e definições de autenticação.
- Feedback trimestral do local: Comparar dados técnicos com reclamações ao nível da loja e observações da equipa.
- Planeamento de capacidade anual: Reavaliar as necessidades das sucursais após remodelações, alterações de menu, mudanças de layout ou alterações no modelo de negócio.
Resolva problemas na ordem certa
Quando os funcionários reportam que “o WiFi foi abaixo”, a causa é frequentemente mais pequena do que isso. Forme as equipas locais para darem indicações úteis em vez de queixas vagas.
Um caminho simples de triagem ajuda:
Verificar o alcance
O problema afeta um único cliente, uma área específica da loja ou todo o local?Verificar a dependência
A ligação de banda larga está ativa? Os dispositivos dos funcionários também são afetados ou apenas os visitantes?Verificar alterações recentes
Alguém moveu equipamentos, substituiu o router do ISP ou alterou a disposição da loja?Verificar o padrão
A lentidão ocorre apenas nas horas de ponta? Isso geralmente aponta para problemas de capacidade ou saturação de canais, e não para uma falha total do sistema.
Meça os resultados comerciais e técnicos em conjunto
Demasiadas equipas medem apenas o tempo de atividade. Isso é necessário, mas incompleto. Uma rede pode estar tecnicamente disponível e, ainda assim, ser comercialmente fraca se a adesão for penosa ou se a utilização repetida for baixa.
Utilize um balanced scorecard que inclua:
- Desempenho técnico: Tempo de atividade dos APs, estabilidade do backhaul, comportamento de roaming, tendências de falha na autenticação.
- Experiência do visitante: Sucesso na ligação, facilidade de religação, padrões de reclamações.
- Indicadores de negócio: Utilizadores únicos, visitas repetidas, qualidade do opt-in, elegibilidade de campanhas.
- Eficiência operacional: Tempo para resolver problemas, número de incidentes escalados ao nível da loja, consistência entre diferentes locais.
Uma rede fiável não é o objetivo final. O alvo é um sistema que apoie a fidelização do cliente, proteja o negócio e dê à cadeia uma visão mais clara sobre como as pessoas utilizam os seus espaços.
Se a sua cadeia de cafetarias já superou as palavras-passe partilhadas, portais instáveis e o acesso de convidados de tamanho único, vale a pena avaliar a Purple como parte de uma atualização de rede mais ampla. Suporta autenticação segura de convidados, acesso baseado em identidade e a camada de analítica de que os operadores precisam quando querem que o WiFi de uma cafetaria contribua para a fidelização, marketing e ROI mensurável, em vez de apenas fornecer acesso à internet.