跳至主要内容

技术 WiFi 指南

关于访客 WiFi、分析、Captive Portal 和场馆技术的深度、专家主导技术指南。

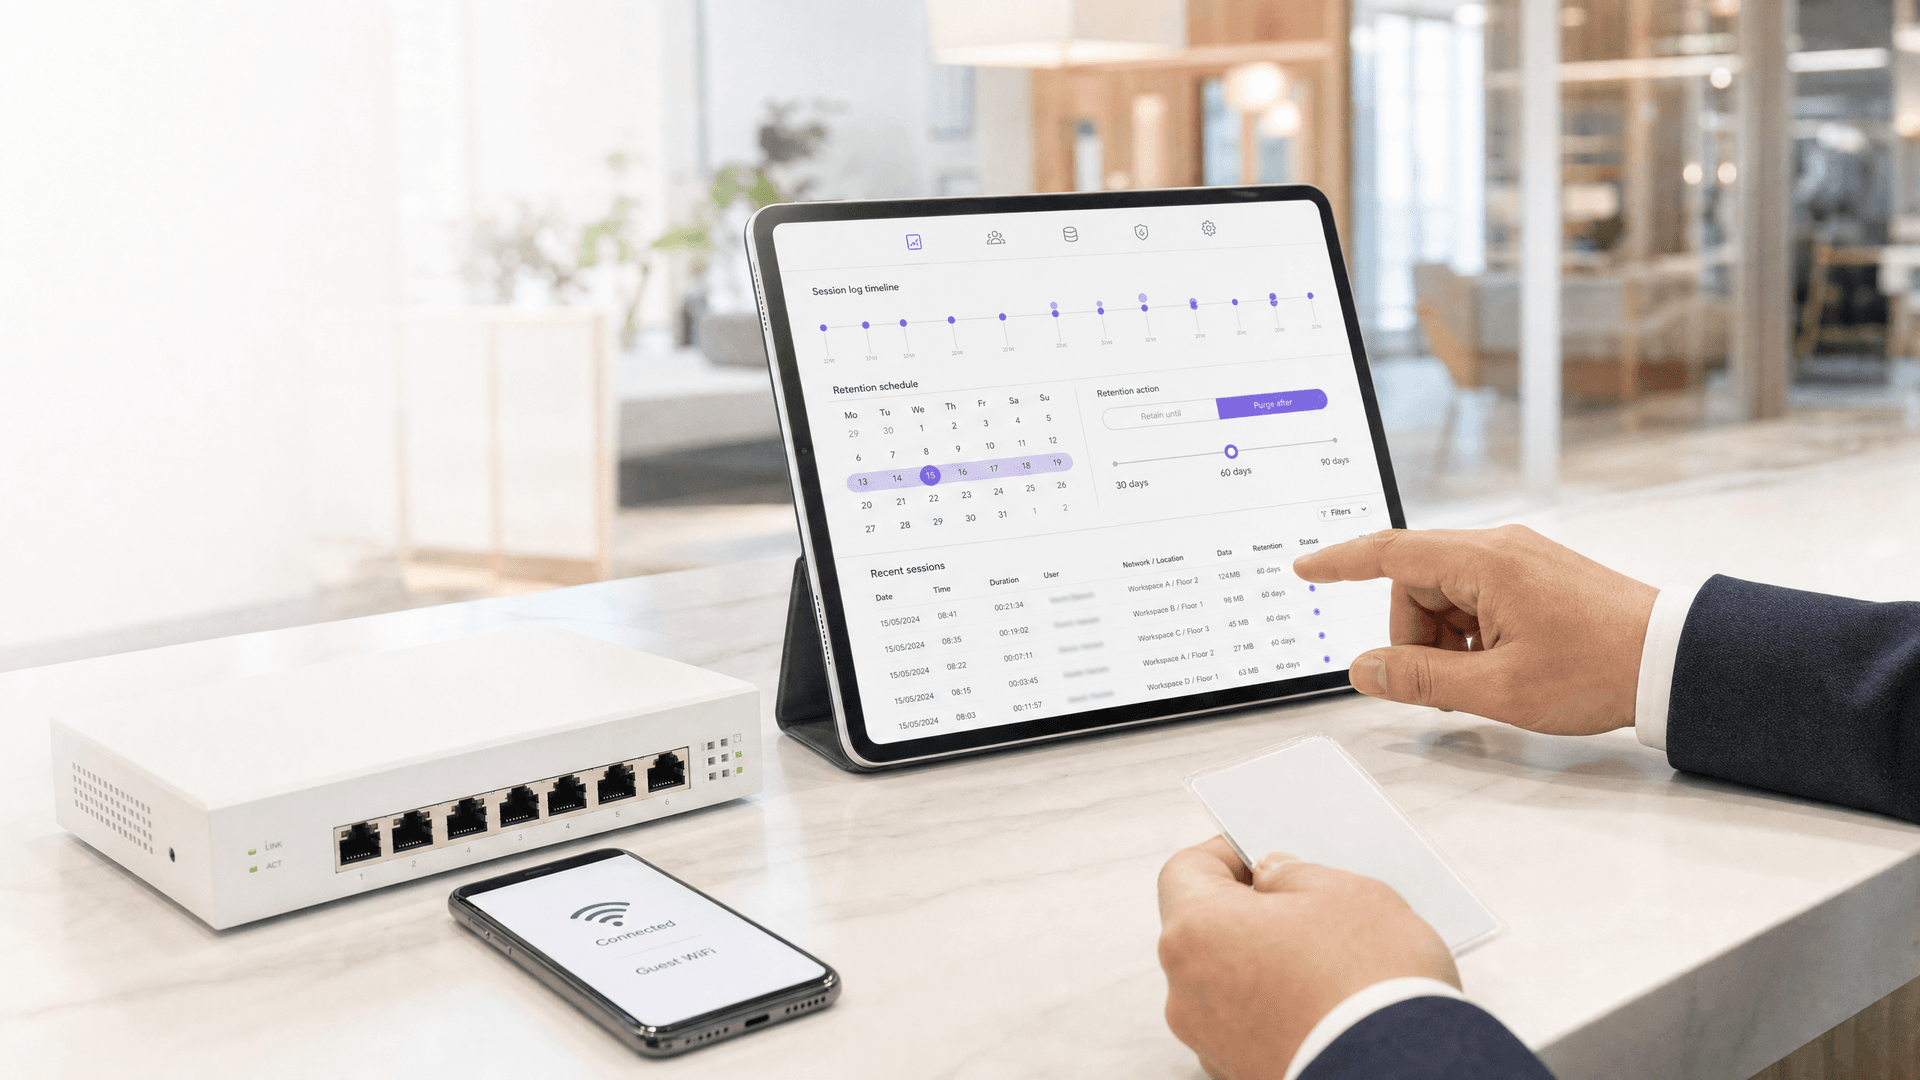
共享 WiFi 运营者的 GDPR 数据保留策略:访客登录数据和网络日志可以保留多久
Security & Compliance

共享 WiFi 运营者的 GDPR 数据保留策略:访客登录数据和网络日志可以保留多久

针对共享 WiFi 数据的每个类别(从连接元数据到 RADIUS 计费日志),制定记录在案的保留期限,并在 GDPR 第 5(1)(e) 条下提供合理解释。您还将能够明确自己对每个租户而言是数据控制者(Controller)还是数据处理者(Processor),以及《2016 年调查权力法案》是否真的强制要求您保留 12 个月的记录。

15 分钟阅读4k 字
医院员工 WiFi 的 HIPAA 技术安全措施:安全规则的实际要求
Security & Compliance

医院员工 WiFi 的 HIPAA 技术安全措施:安全规则的实际要求

您将能够将 45 CFR 164.312 中的五项 HIPAA 技术安全标准逐一映射到具体的员工 WiFi 控制项。然后,您可以确定哪些 SSID 配置能够通过 OCR 审计,淘汰共享密钥,并在下次风险分析之前准备好审计人员所需的证据。

14 分钟阅读3k 字
Security & Compliance

员工 WiFi 如何帮助您满足 ISO/IEC 27001 要求:将附录 A 控制措施映射到您的无线网络

您将能够确定您的员工 WiFi 是否可以证明 12 项 ISO/IEC 27001:2022 附录 A 控制措施,包括 A.5.15、A.8.5 和 A.8.22。您还将能够使用 IEEE 802.1X 和动态 VLAN 代替共享的 WPA2-PSK 密钥。最后,您可以收集审核员在第 2 阶段接受的 RADIUS 日志、隔离测试和供应商记录。

14 分钟阅读3k 字
Security & Compliance

Cyber Essentials与员工WiFi:通过无线网络上的五项控制

您将能够把五项Cyber Essentials控制措施中的每一项映射到您的员工WiFi上,并消除评估员发现的漏洞。然后,您可以针对每个设备类别在802.1X、iPSK和隔离的WPA2-PSK网络之间进行选择。最后,您将了解如何为Cyber Essentials Plus审计准备接入点、控制器和BYOD。

14 分钟阅读3k 字
Security & Compliance

MDU WiFi 中的租户会话跟踪与滥用归因:将 Meraki 流量映射至 Purple iPSK 身份

您将能够把 MDU、BTR 或学生网络上针对单个公网 IP 的滥用通知追踪到具体的公寓。您可以通过 MAC、VLAN 和时间,将 Meraki MX 流量导出数据与 Purple iPSK 身份及 RADIUS Accounting 记录进行关联。您还将了解保证该链条在法律顾问面前具有可抗辩性所需的保留期、NTP 和演练控制措施。

13 分钟阅读3k 字
酒店 WiFi 的 PCI DSS 4.0.1 规范:2025 年截止日期对您的宾客和 POS 网络意味着什么
Security & Compliance

酒店 WiFi 的 PCI DSS 4.0.1 规范:2025 年截止日期对您的宾客和 POS 网络意味着什么

本指南详细解读了酒店 WiFi 网络强制执行的 PCI DSS v4.0.1 要求,重点关注 2025 年 3 月的截止日期。它为 IT 领导者在网络分段、软件补丁和无线扫描方面提供了可操作的指导,以确保在 2026 年评估期间顺利合规。

5 分钟阅读1k 字