
技术 WiFi 指南
关于访客 WiFi、分析、Captive Portal 和场馆技术的深度、专家主导技术指南。
54 guides in Security
学校 WiFi 采购:将教职工 802.1X、学生设备、访客及内容过滤整合于同一规范
您将能够编写一份涵盖教职工、受管学生设备、访客和楼宇设备的学校 WiFi 规范,各项均具有独立的身份验证、VLAN 以及内容过滤策略。随后,您可以根据现场演示对竞标方进行评分,依据 DfE 过滤与监控标准对网络进行测试,并逐项比对价格。
取代独立的访客 WiFi、RADIUS 和 DNS 过滤供应商:多场所资产的整合理由
您将能够决定是将访客 WiFi、员工 RADIUS 和 DNS 过滤整合到单一平台、保留专门供应商,还是等待合同到期续约。您可以根据自己的工单数据计算供应商之间的交接成本,核算可精简的审计凭据,并针对现有接入点规划分阶段迁移。
KCSIE 与学校 WiFi:将安全接入与内容过滤相结合
您将能够决定如何在教职工、学生和访客 WiFi 上满足 DfE 过滤与监控标准。您将了解按人认证与 DNS 过滤如何结合,从而使每条日志都能关联到具体个人。您还将获得一份循序渐进的计划、规划时需注意的限制条件,以及需要向过滤提供商提出的问题。
CIPA合规:场所运营商合规清单
您将能够确定您的WiFi是否受CIPA约束,然后进行网络细分、通过Purple Shield路由DNS并关闭绕过路径。您还将了解为Form 486或Form 479认证需要保留哪些证据。该清单为每个要求分配了责任人,因此您的下一个资助年度认证将毫无遗漏。
WPA3 过渡模式连接失败:Cisco Meraki、HPE Aruba 和 Ruckus 的部署检查清单
使用此检查清单来诊断设备在 WPA3 SAE 过渡模式 SSID 上连接失败的原因,并在 Cisco Meraki、HPE Aruba 或 Ruckus 上进行修复。您将把 802.11 状态码与原因进行匹配,隔离 PMF、802.11r 和 6GHz 问题,并决定何时切换到仅限 WPA3 的 SSID。
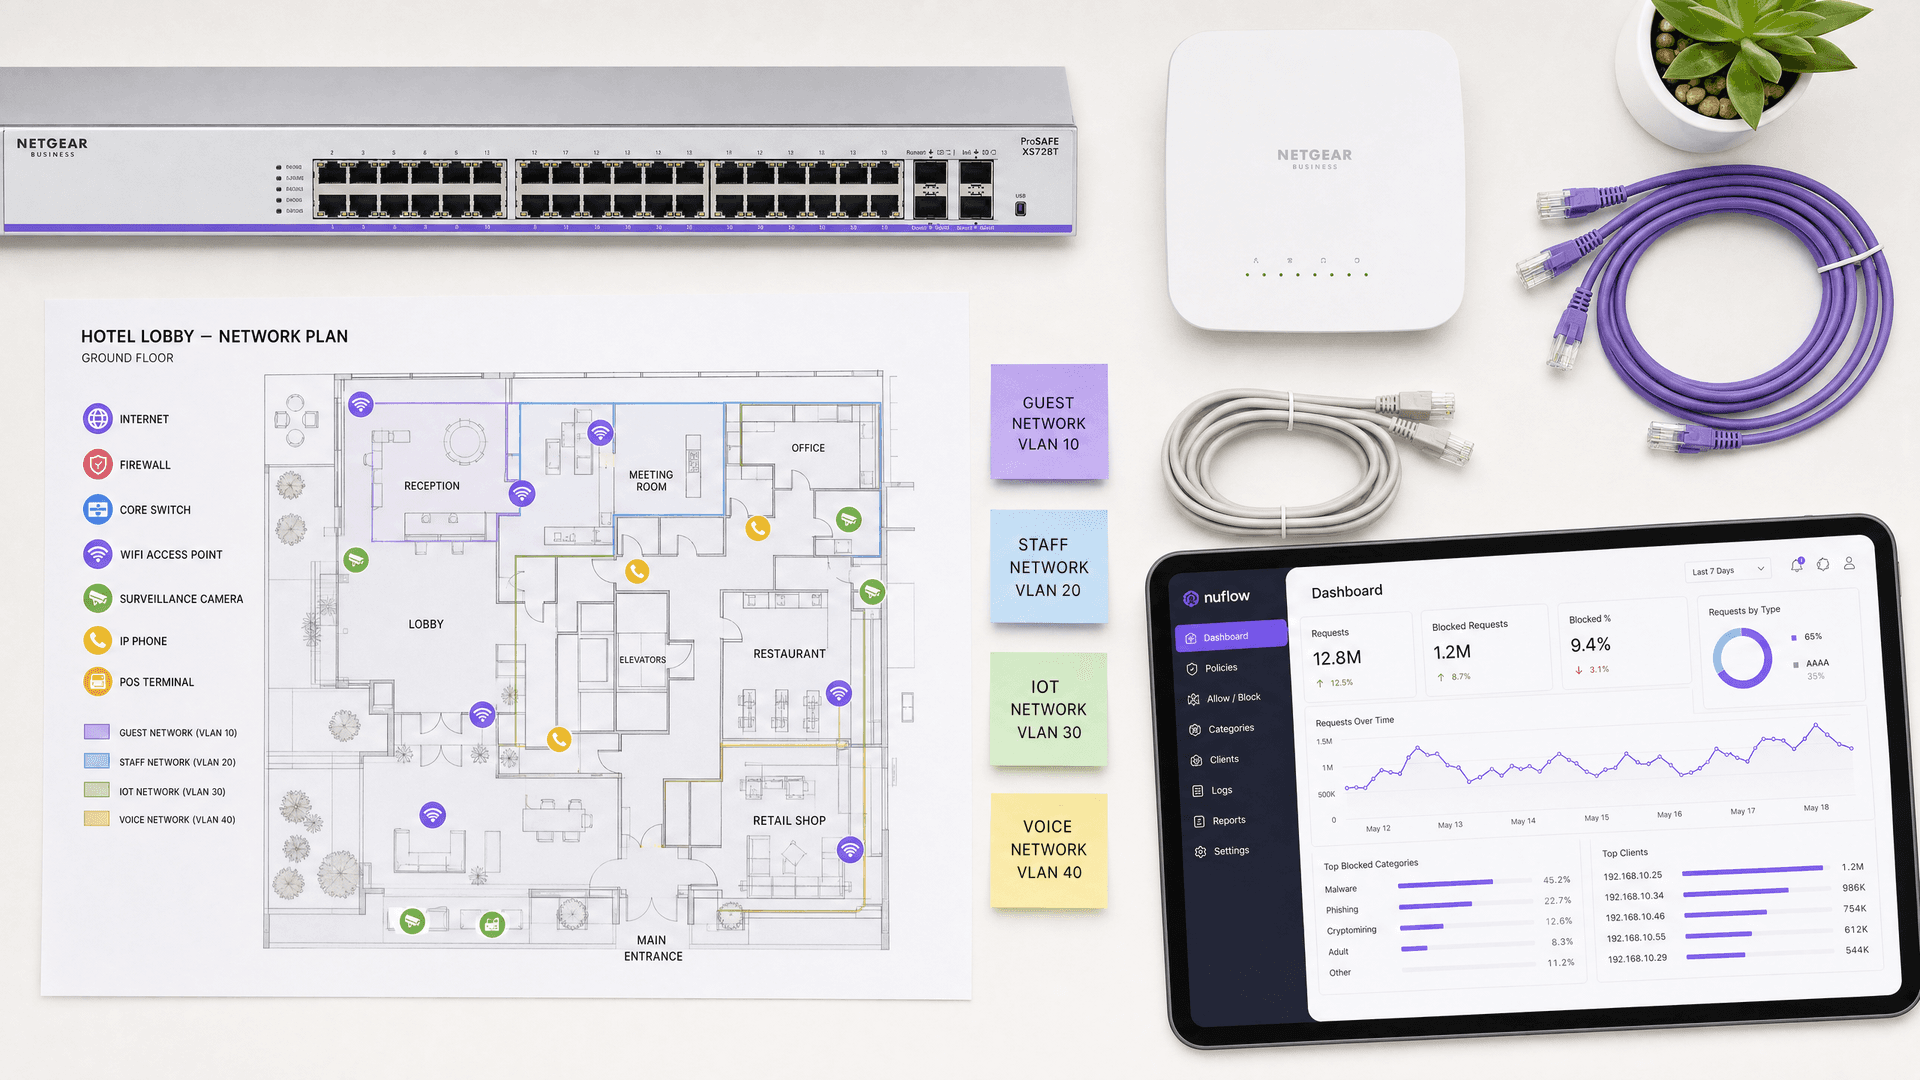
最佳 DNS 过滤:企业综合指南
本技术参考指南阐述了企业级 DNS 过滤如何通过在解析层(即建立连接之前)阻止恶意域名,来保障公共网络的安全。它为 IT 总监、网络架构师和场所运营团队提供了部署架构、防火墙配置以及合规性背景,帮助他们在酒店、零售和公共部门环境中保护宾客 WiFi。Purple Shield 在 DNS 级别为 80,000 多个活跃场所阻止恶意软件、僵尸网络和不当内容。
企业级 SCEP 指南:部署简单证书注册协议以实现自动化园区 WiFi 安全
本技术参考指南为使用 SCEP 进行企业 WiFi 证书部署提供了权威的架构蓝图和分步实施策略。内容涵盖 SCEP 与 PKCS 之间的关键区别、成功部署所需的精确顺序,以及针对 IT 领导者的实际风险缓解策略。
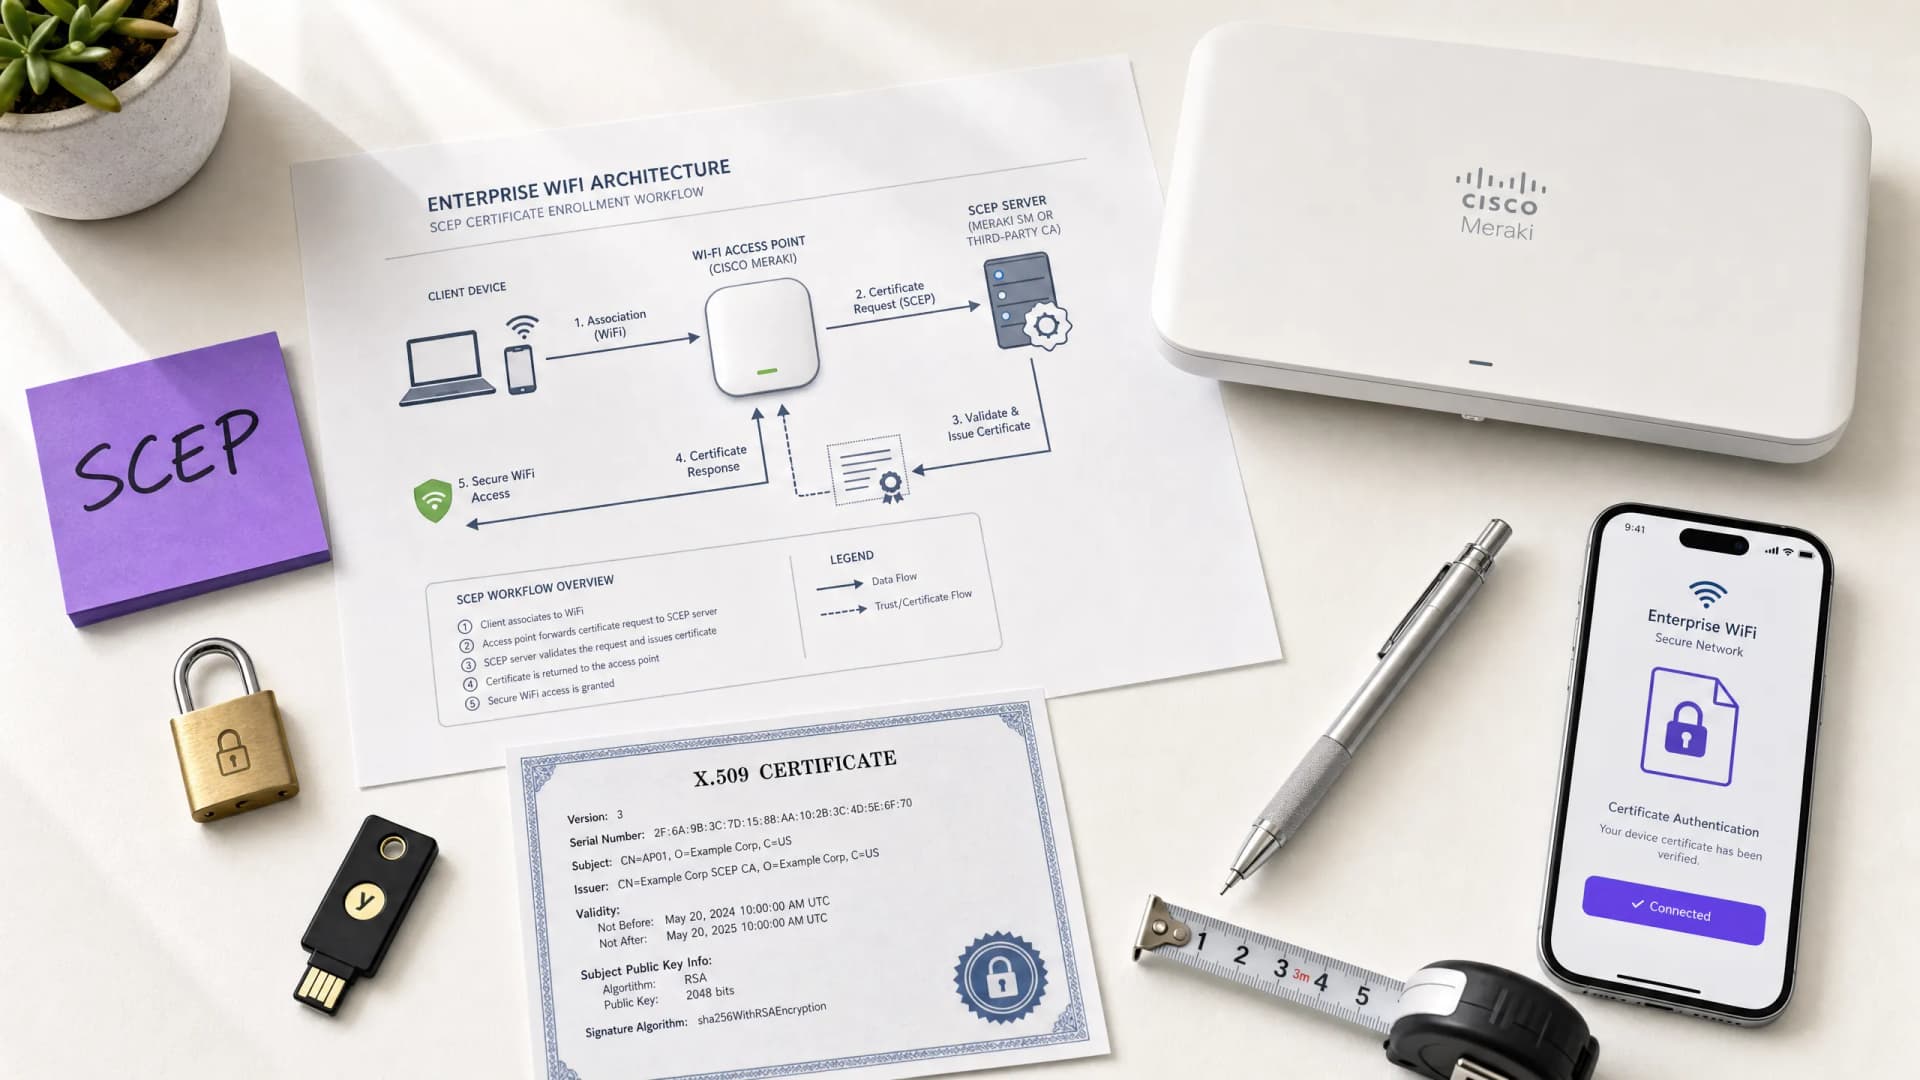
如何实施 SCEP 以实现自动化 WiFi 证书注册
本指南阐述了如何在企业场所中实施 SCEP(简单证书注册协议)以实现自动化 WiFi 证书注册。它涵盖了完整的架构蓝图 - 从 PKI 设计、MDM 集成到强制性的三步部署顺序 - 并向 IT 经理和网络架构师展示了如何消除共享凭据、自动化证书生命周期管理,以及在大规模场景下满足 PCI-DSS 和 GDPR 的合规要求。
深入理解 Cisco SUDI:网络准入控制中基于硬件的设备身份识别
本指南详细介绍了 Cisco SUDI 的技术架构,阐述了基于硬件锚定的身份如何保障网络准入控制的安全。它为 IT 决策者提供了切实可行的实施步骤,用于部署 802.1X EAP-TLS 身份验证并在整个企业场所内自动执行零接触配置(Zero Touch Provisioning)。
如何配置 SCEP 以实现安全的 BYOD 和 802.1X 网络身份验证
本指南为配置 SCEP 以部署基于证书的 802.1X 网络身份验证提供了全面的技术参考。它涵盖了从共享密码到 EAP-TLS 的架构转变、移动设备管理集成以及企业环境中安全 BYOD 接入的严格网络分段。
员工 WiFi 条款与条件:法律与合规要点
本指南涵盖了为企业场所起草和执行员工 WiFi 条款与条件的法律和技术要点。它详细介绍了可接受使用政策(AUP)中应包含的内容、如何满足 GDPR 和 PCI-DSS 要求,以及如何部署基于身份的身份验证和网络隔离来保护企业资产。酒店、零售连锁店、体育场馆和公共部门组织的 IT 经理、人力资源团队和运营总监将能在此找到本季度可付诸实施的操作指南。
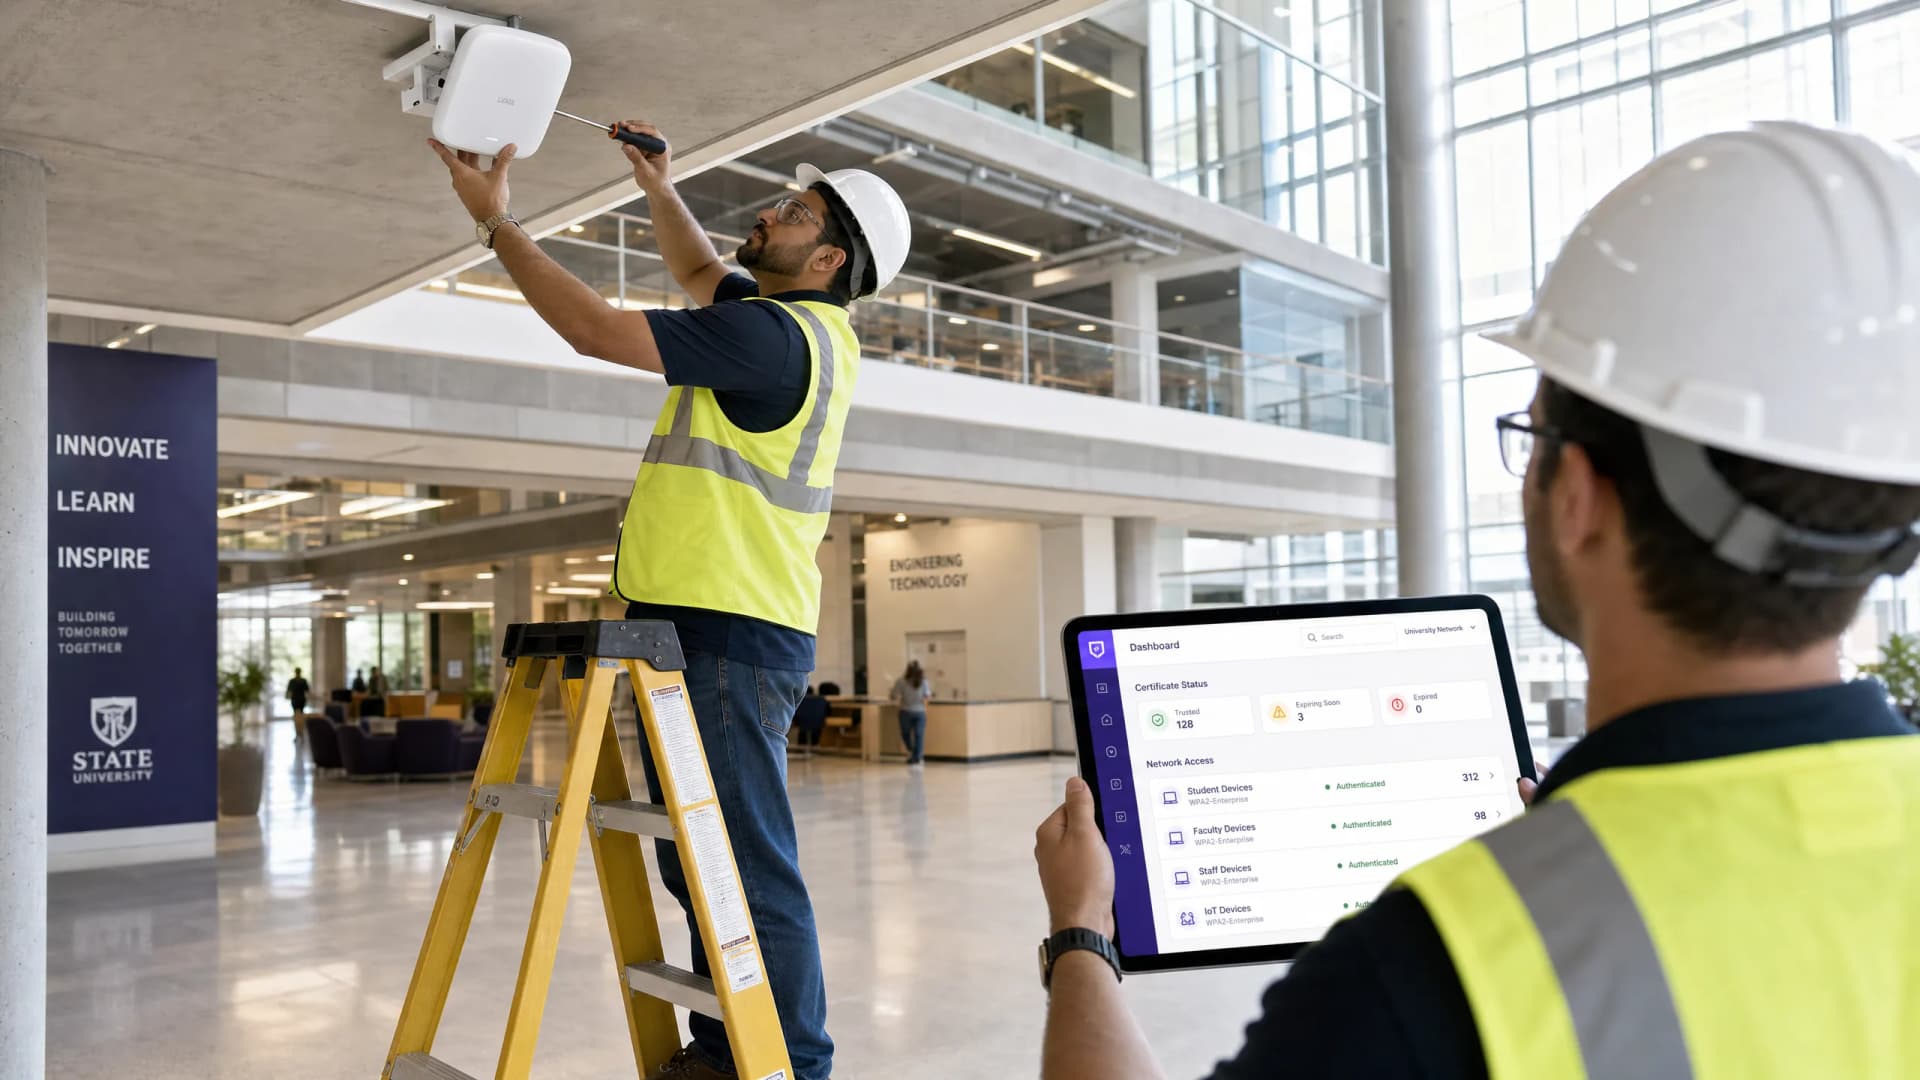
企业级 SCEP 配置指南:面向高等教育和大型网络基于证书的 WiFi 身份验证
本指南为使用 SCEP 部署基于证书的 WiFi 身份验证提供了全面的技术蓝图。内容涵盖了从预共享密钥到 EAP-TLS 的架构演进、在 MDM 平台上的部署顺序,以及大型网络中关键的风险规避策略。
WiFi 安全的未来:AI 驱动的 NAC 与威胁检测
本权威指南探讨了企业 WiFi 安全从传统 WPA2 到 AI 驱动的网络接入控制 (NAC) 和威胁检测的演进。该指南专为 IT 领导者设计,提供了切实可行的部署策略,旨在利用 Purple 基于身份的网络来保护零售、酒店和体育场馆等高密度环境的安全。
RadSec: RADIUS over TLS 如何提升 WiFi 身份验证安全性
本权威技术参考阐述了 RadSec (RFC 6614) 如何通过将传统的 RADIUS 流量打包进 TLS 加密中,来保障企业 WiFi 身份验证的安全。本书专为 IT 经理和网络架构师设计,涵盖了架构、部署策略以及减轻企业和访客网络中未加密 UDP RADIUS 流量风险的实用步骤。
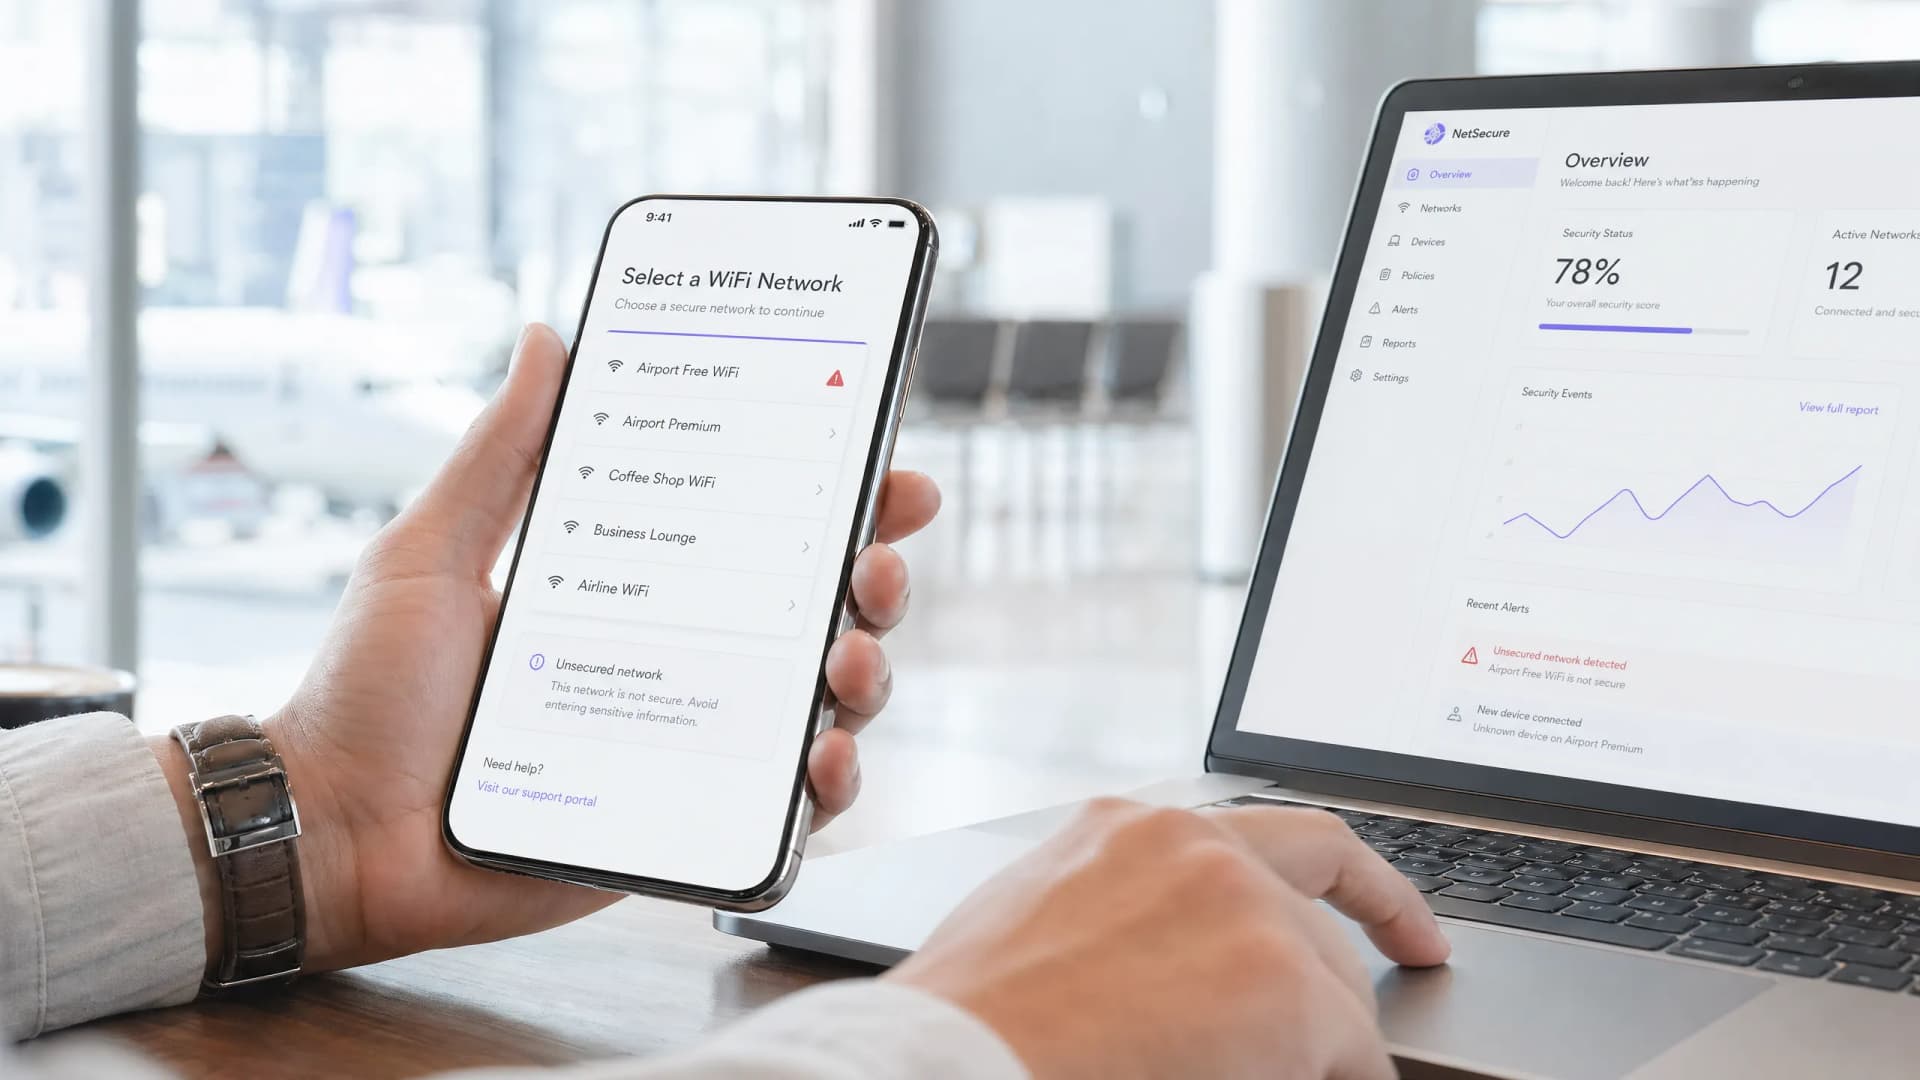
机场 WiFi 安全:如何在公共网络上保护旅客
本技术参考指南详细介绍了机场 WiFi 的具体威胁格局,涵盖恶魔孪生(Evil Twin)接入点、恶意硬件和中间人攻击。它为 IT 经理、网络架构师和场所运营总监提供了可操作的架构策略 - 包括 WPA3 实施、VLAN 隔离、WIPS 部署和符合 GDPR 的 Captive Portal 设计 - 以在更大规模上保护旅客和企业基础设施。Purple 的客用 WiFi 和分析平台贯穿于每个问题领域的具体应用中。
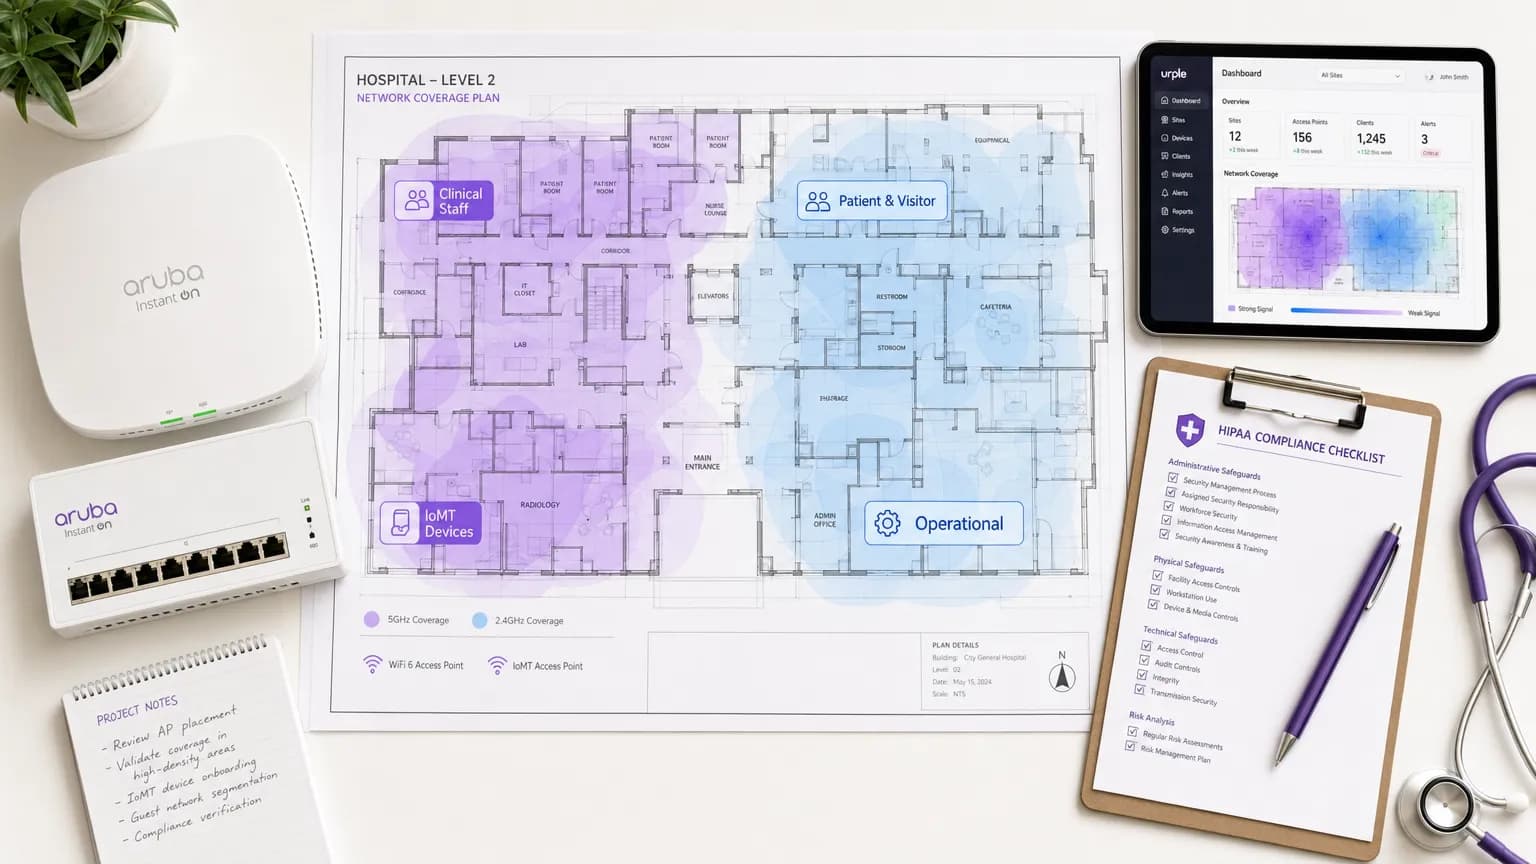
医疗行业 WiFi:解析 HIPAA、DSPT 与 WiFi 合规性
本指南为在医疗环境中部署无线网络的 IT 经理、网络架构师和合规官提供权威的技术参考。它将 HIPAA(美国)和国民医疗服务体系(NHS)数据安全与保护工具包(DSPT,英国)的具体要求映射到具体的网络架构决策中 - 涵盖网络分段、基于身份的访问、加密标准以及医疗物联网(IoMT)设备处理。Purple 的访客 WiFi 和分析平台被定位为在受控无线资产中管理患者和访客连接的、符合合规性的企业级解决方案。
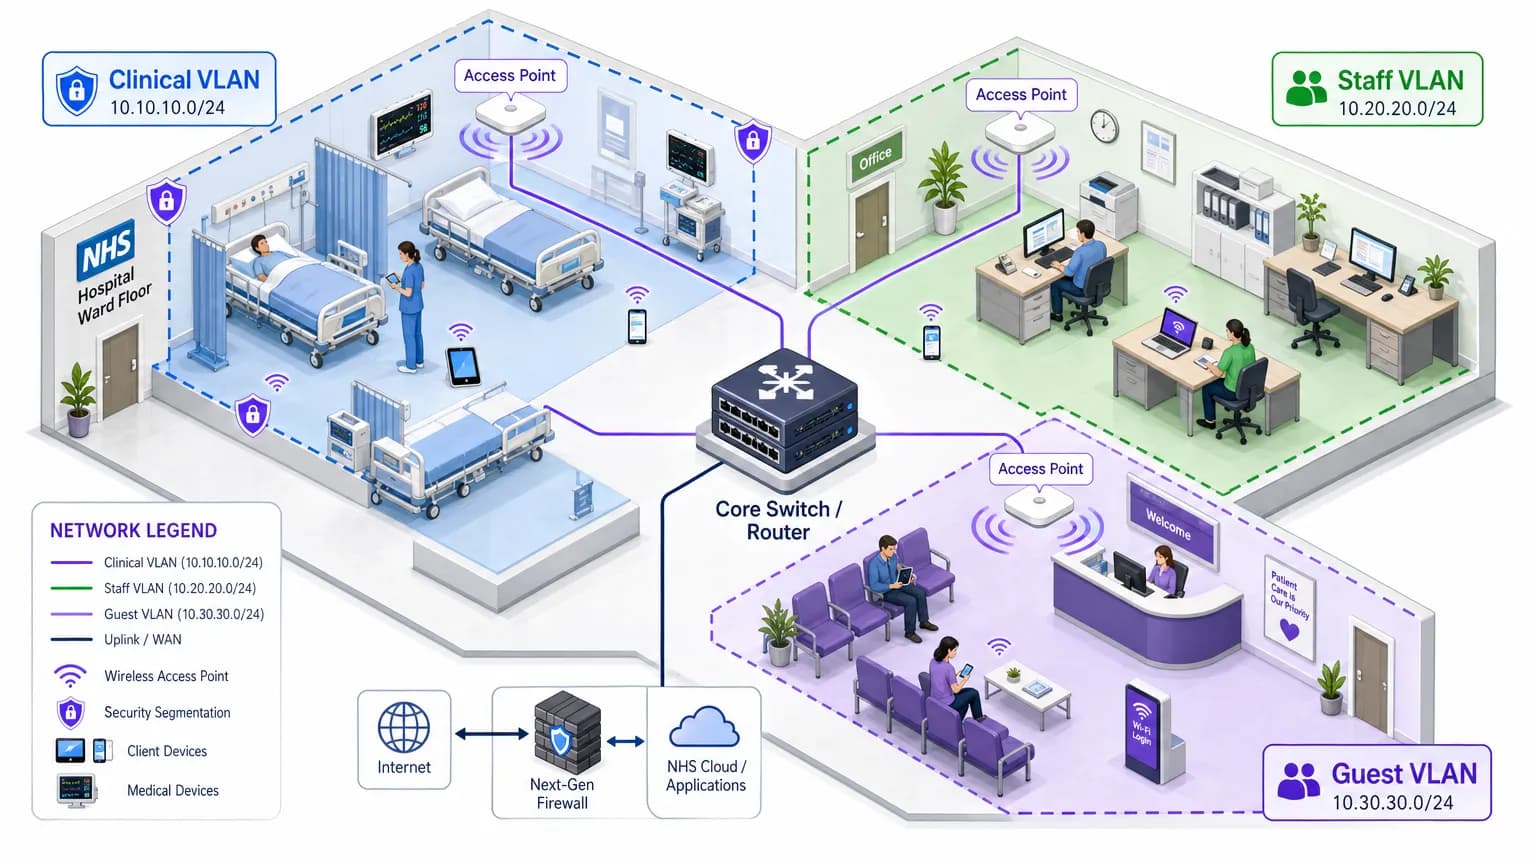
NHS Staff WiFi:如何在医疗保健行业部署安全无线网络
本技术参考指南详细介绍了 NHS Staff WiFi 的架构、安全协议和部署策略,涵盖 802.1X 身份验证、VLAN 细分、BYOD 策略和 DSP Toolkit 合规性。它为 IT 领导者提供了关于在共享物理基础设施上部署服务于临床、行政和访客用户的企业级无线网络且不妥协安全性的实用指导。无论您是计划新部署还是加强现有资产,本指南都能提供本季度采取行动所需的决策框架和实施步骤。
酒店 WiFi 安全:如何保护您的宾客与声誉
本权威指南为 IT 经理和场所运营总监提供了一个保障酒店 WiFi 网络安全的全面框架。它涵盖了网络分段、强大的身份验证协议以及合规性驱动的 Captive Portal 等关键技术实现,旨在保护宾客数据并维护场所的声誉。

印度DPDP法案:印度场所的访客WiFi合规性
本权威技术参考指南解析了适用于运营访客WiFi的印度场所的《数字个人数据保护法》(DPDP)2023。它提供了可操作的合规策略、Captive Portal的架构考量,以及数据保留和跨境传输的实用框架。

巴西 LGPD 与 Guest WiFi:合规指南
本技术参考指南详细介绍了巴西的《通用数据保护法》(LGPD) 如何适用于企业 Guest WiFi 部署,重点关注 Captive Portal 合规、处理的合法依据以及与巴西互联网民权框架 (Marco Civil da Internet) 的交叉。它为 IT 领导者和网络架构师提供了可操作的实施指导,以降低监管风险,同时保持网络效用。

欧盟人工智能法案与 Guest WiFi:营销人员须知
欧盟人工智能法案(法规 2024/1689)引入了一个基于风险的框架,直接影响场地运营商如何部署人工智能驱动的 WiFi 营销、Captive Portal 和客人分析。本指南将法案的四个风险等级对应到真实的 Guest WiFi 使用案例,识别了包括情感推断和社会评分在内的被禁止做法,并为在酒店餐饮、零售、活动和公共部门环境中运营的 IT 团队和营销总监提供了可操作的合规步骤。了解您的部署在风险谱系中的位置 - 并针对人工智能聊天机器人和对话式门户实施第50条透明度义务 - 已不再是可选项:被禁止做法的执法已于2025年2月开始。

加拿大 Guest WiFi 的 PIPEDA 合规指南
本指南为在 PIPEDA 下部署 Guest WiFi 的加拿大场所运营商提供了明确的技术和操作参考。它涵盖了 OPC 的有意义同意框架、问责原则、来自 Tim Hortons 和 Google WiFi 调查的执法先例,以及为满足即将根据 C-27 法案出台的《消费者隐私保护法》(CPPA) 所需的架构变更。IT 经理和合规负责人将找到可操作的 Captive Portal 设计规范、数据最小化要求,以及为应对 GDPR 规模罚款而进行未来准备的清晰路线图。

大学 WiFi 安全吗?学生指南
面向 IT 经理和场所运营商的全面技术参考指南,深入剖析大学 WiFi(eduroam/802.1X)的安全架构。本指南将解析企业级认证的工作原理、部署中的常见隐患,以及这些原理如何应用于酒店、零售和公共部门的部署。

火车 WiFi 安全吗?铁路旅客需要了解的事项
本指南深入分析了客运铁路 WiFi 网络的安全架构,剖析了从数据包嗅探、双面恶魔攻击到中间人漏洞利用的威胁格局。它为运营商和企业 IT 团队提供了可操作的部署指南,涵盖客户端隔离、Captive Portal 身份验证、DNS 过滤以及迈向 Hotspot 2.0 的路径 - 并提供了与 Purple Guest WiFi 和分析平台的直接集成点。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
