
如何配置 SCEP 以实现自动化企业级 WiFi 证书注册
本指南阐述了如何配置 SCEP(简单证书注册协议)以实现自动化企业级 WiFi 证书注册,涵盖了从 PKI 和 NDES 到 MDM 配置文件部署以及 RADIUS 验证的完整架构。本指南面向酒店、零售连锁、体育场馆、会议中心和公共部门组织中需要淘汰预共享密钥并部署可扩展、基于身份的 802.1X EAP-TLS 身份验证的 IT 经理、网络架构师和 CTO。Purple 的硬件无关性云覆盖平台可直接与该架构集成,在提供证书认证的员工网络的同时,提供访客和 BYOD WiFi 层。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业级 WiFi 安全指南 →
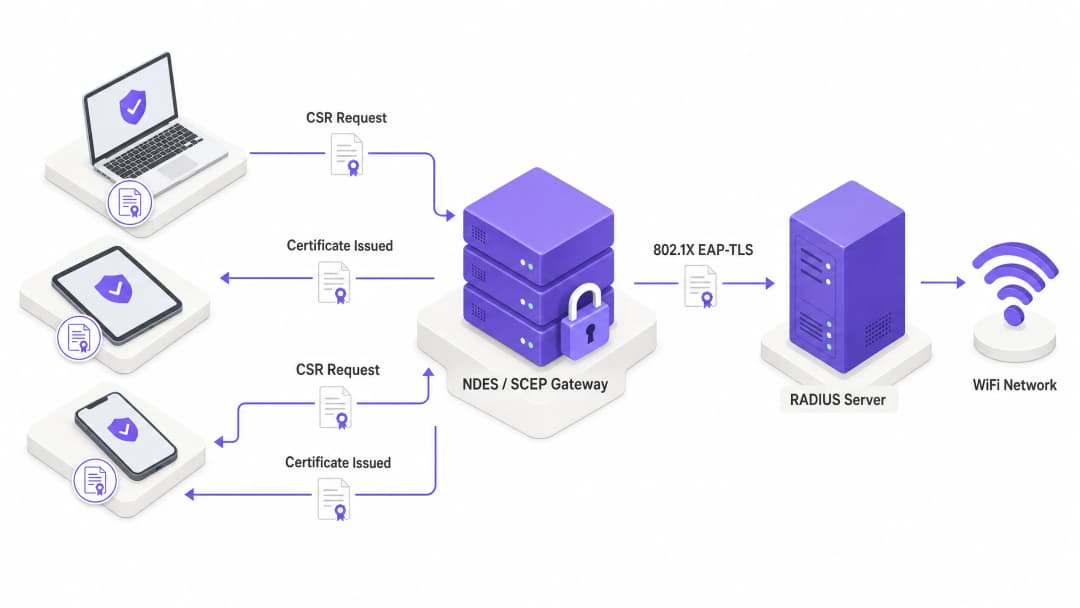
执行摘要
对于企业场所 - 无论是拥有 200 间客房的酒店、拥有 50 个分店的零售连锁店,还是大型会议中心 - 依靠预共享密钥(PSK)来管理员工 WiFi 都是一种安全风险和运营瓶颈。单个密码泄漏就会暴露整个网络。基于 IEEE 802.1X 和 EAP-TLS(可扩展身份验证协议 - 传输层安全)的证书身份验证完全消除了这种风险。在接入点授予其网络访问权限之前,每个设备都以加密方式证明其身份。
挑战在于分发。手动向数千台 Windows、iOS 和 Android 设备部署唯一的客户端证书是不可行的。SCEP(简单证书注册协议)于 2020 年被 IETF 正式确立为 RFC 8894,解决了这一问题。它通过您的 MDM 平台自动执行在托管设备上申请、颁发和安装数字证书的过程 - 无需任何用户交互。
本指南涵盖了整个架构:SCEP 的作用、它如何与 Microsoft Entra ID(通过 Microsoft Intune)、Jamf 和其他 MDM 平台集成、大多数团队容易出错的具体部署顺序,以及导致服务中断的运营陷阱。我们还介绍了酒店和零售业的两个实际部署场景,并解释了 Purple 的 Guest WiFi 平台在您的证书认证员工网络旁边的适用场景。
请收听配套的信息性播客:
技术深度剖析:SCEP、PKI 与 802.1X
SCEP 的实际作用
SCEP 并不能取代您的公钥基础设施(PKI)。它是构建在其之上的自动化注册层。您的 PKI(通常是包含离线根 CA 和在线发证 CA 的两级架构)依然是信任根基。SCEP 自动执行设备向该 CA 申请证书的步骤,从而无需手动生成 CSR 和安装证书。
在 WiFi 认证场景中,目标协议是 EAP-TLS。这是 802.1X 认证方法,要求客户端设备和 RADIUS 服务器均出示有效的 X.509 证书。在没有密码学证明的情况下,双方互不信任。这种双向认证模型消除了凭据被盗的风险,并可防止“邪恶双胞胎”攻击(即攻击者创建伪造的接入点以收集用户名和密码)。
有关 EAP-TLS 握手过程的详细分析,请参阅我们的指南:WiFi Certificate Authentication: Secure Network Access。
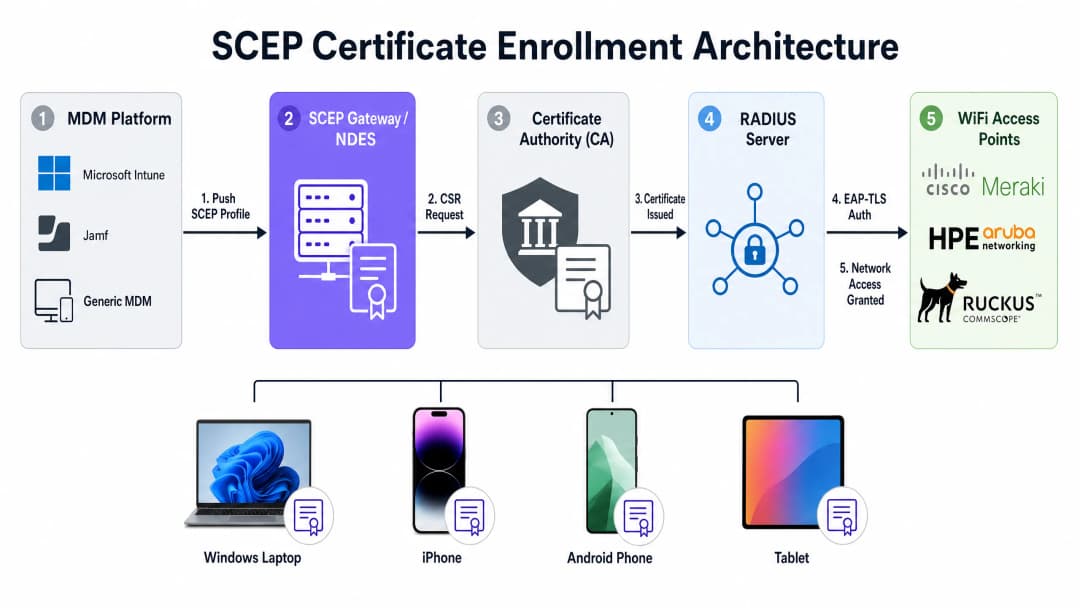
SCEP 注册流程逐步解析
完整的注册链工作原理如下:您的 MDM 平台(Microsoft Intune、Jamf 或其他 MDM)向托管设备发送一个 SCEP 负载。该负载包含两样东西:指向您的 NDES(网络设备注册服务)服务器或云端 SCEP 网关的 SCEP URL,以及一个质询密码或共享密钥。
设备在本地生成自己的公钥和私钥对。这是 SCEP 关键的安全属性:私钥在设备上生成,存储在安全领地(Secure Enclave)或 TPM 芯片中,绝不会在网络上传输。然后,设备创建一个证书签名请求(CSR)并将其发送给 SCEP 网关。网关验证质询密码,将 CSR 转发给您的证书颁发机构(CA),CA 对其进行签名并将公钥证书返回给设备。
此后,当设备连接到您的 WiFi SSID 时,它会将该证书出示给 RADIUS 服务器。RADIUS 服务器根据其 CA 信任链验证证书,检查证书撤销列表(CRL)以确认该证书未被撤销,如果一切无误,则向接入点发送 Access-Accept 消息。设备随即接入网络。整个过程对用户完全透明。
SCEP 与 PKCS:WiFi 部署中该如何选择
像 Intune 这样的 MDM 平台支持两种证书分发机制:SCEP 和 PKCS(公钥加密标准)。两者在架构上的差异非常显著。
使用 SCEP 时,私钥是在设备上生成的,且永远不会离开设备。而使用 PKCS 时,证书颁发机构(CA)在集中端生成公钥和私钥,然后证书连接器通过网络将该密钥对发送到设备。这意味着私钥会被传输,从而引入了理论上的攻击面。
PKCS 适用于需要密钥托管的场景,例如 S/MIME 邮件加密。而对于 WiFi 认证,SCEP 则是正确的选择,因为私钥会始终保留在设备上。
| 属性 | SCEP | PKCS |
|---|---|---|
| 私钥生成 | 在设备上 (TPM/Secure Enclave) | 集中式 (CA) |
| 私钥传输 | 绝不 | 通过网络 |
| 需要 NDES 服务器 | 是(或云网关) | 否 |
| WiFi 推荐使用 | 是 | 否 |
| S/MIME 推荐使用 | 否 | 是 |
硬件兼容性
SCEP 和 EAP-TLS 都是独立于厂商的标准。它们支持 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet 的接入点。您可以在 RADIUS 配置中(无论是 Windows NPS、FreeRADIUS 还是云 RADIUS 服务)定义证书验证策略和动态 VLAN 分配。
动态 VLAN 分配是您根据设备身份对网络进行细分的方式。员工设备将被分配到可访问内部系统的 VLAN 10;承包商设备将被分配到仅能访问互联网的 VLAN 20;收银终端设备则会被分配到仅能访问支付处理系统的 VLAN 30。这一切都通过证书属性和 RADIUS 策略进行管理,无需任何针对单台设备的手动干预。
要了解有关 WiFi Analytics 如何与基于身份的网络细分集成的更多信息,请参阅我们的分析平台概述。
部署指南:部署顺序
为企业级 WiFi 成功配置 SCEP,必须严格遵循特定的部署顺序。MDM 平台会强制执行配置文件依赖关系:在设备上存在 SCEP 证书之前,无法应用引用该证书的 WiFi 配置文件。违反此顺序是部署失败最常见的原因。
正确的顺序是:第一步是受信任的根证书(Trusted Root),第二步是 SCEP 配置文件,第三步是 WiFi 配置文件。此顺序不可更改。
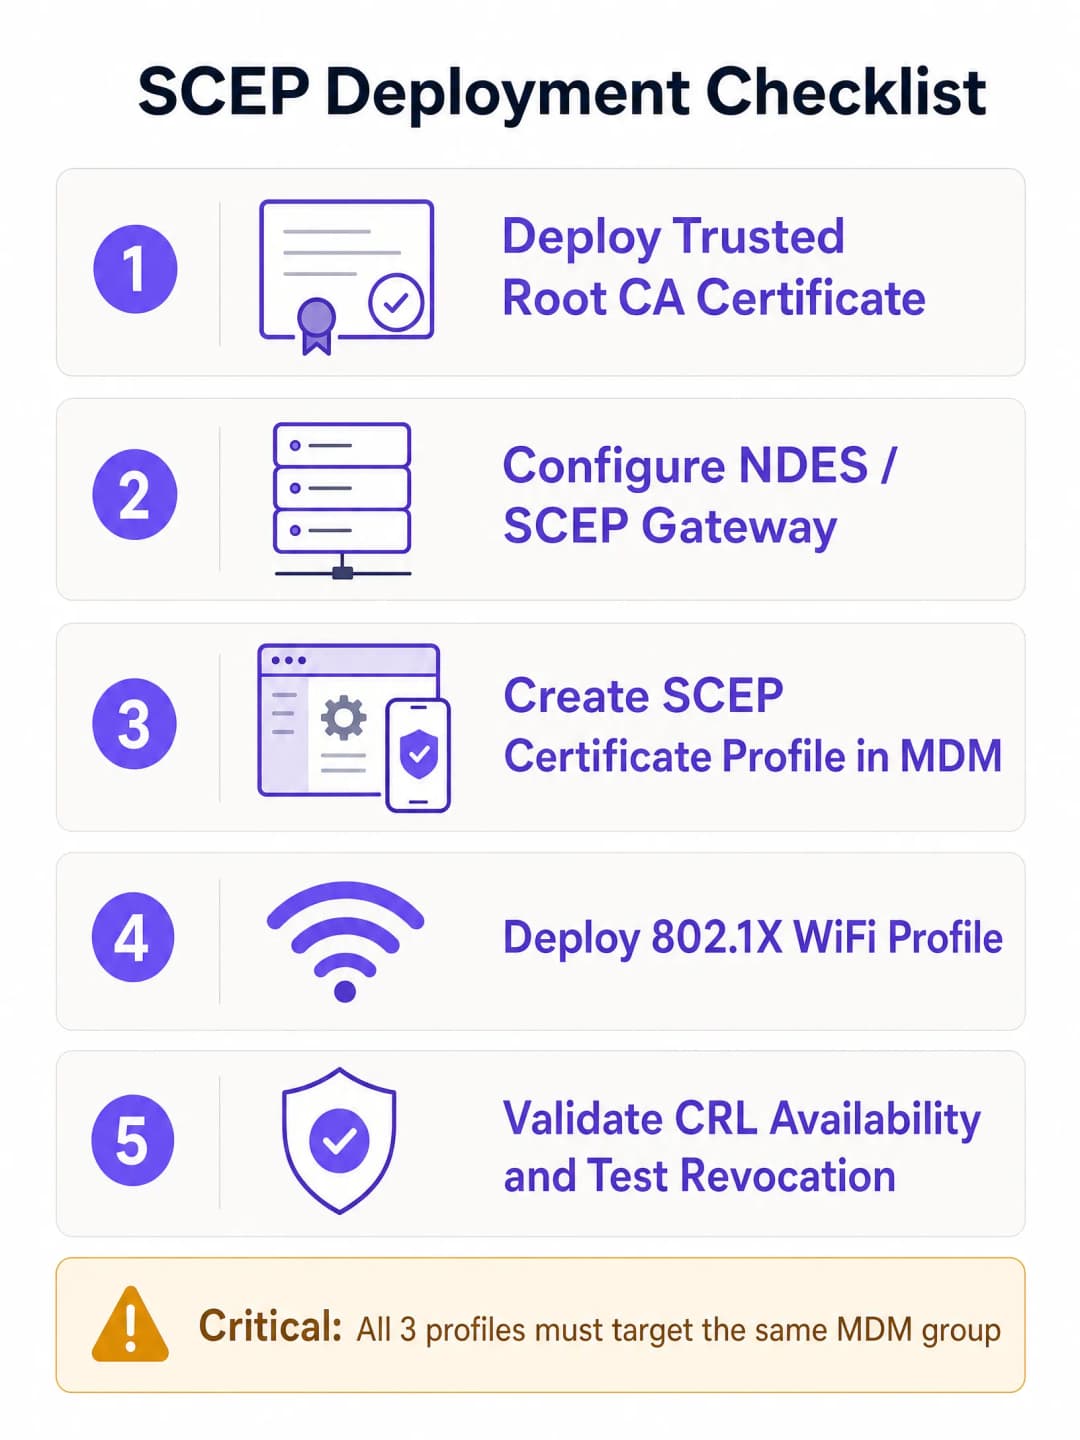
步骤 1:部署受信任的根证书(Trusted Root)配置文件
在任何设备申请客户端证书或信任您的 RADIUS 服务器之前,它必须首先信任颁发证书的证书颁发机构(CA)。将您的根 CA 证书以及任何中间 CA 证书导出为 .cer 文件。在您的 MDM 管理中心内,创建一个受信任的证书配置文件,上传 .cer 文件,并将其部署到您的目标设备组。
如果您使用的是二级 PKI 架构(推荐),您需要将根 CA 证书和颁发 CA 证书作为单独的受信任证书配置文件进行部署,或者根据您的 MDM 平台,将其作为一条证书链部署在单个配置文件中。
步骤 2:配置 SCEP 证书配置文件
建立信任关系后,配置 SCEP 配置文件以指示设备如何获取其客户端证书。
创建一个新的配置文件,并选择 SCEP 证书配置文件类型。配置使用者名称(Subject name)格式。对于基于用户的身份验证,默认值为 CN={{UserPrincipalName}}。对于设备身份验证(共享设备、IoT、POS 终端),请使用 CN={{AAD_Device_ID}}。将密钥用法(Key usage)设置为数字签名和密钥加密。将扩展密钥用法(Extended Key Usage)设置为客户端身份验证(OID:1.3.6.1.5.5.7.3.2)。将此配置文件与步骤 1 中创建的受信任的根证书配置文件相关联。提供您的 NDES 服务器的外部 URL。特别是对于 Microsoft Intune,NDES 服务器必须通过 Azure AD Application Proxy 进行发布,以便允许远程设备在接入本地网络之前进行注册。切勿将 NDES 直接暴露在互联网上。
步骤 3:部署 802.1X WiFi 配置文件
最后一步是推送将证书与网络 SSID 关联的 WiFi 配置。创建一个 WiFi 配置文件。输入与您的接入点广播完全一致的网络名称(SSID)。选择 WPA2-Enterprise 或 WPA3-Enterprise 作为安全类型。将 EAP 类型设置为 EAP-TLS。在身份验证设置中,选择在步骤 2 中创建的 SCEP 证书配置文件作为客户端身份验证证书。指定受信任的根证书以进行服务器验证 - 这可以确保设备仅连接到您合法的 RADIUS 服务器,而不会连接到恶意的流氓接入点。
身份提供商集成
SCEP 证书属性(特别是使用者备用名称 (SAN))可以包含来自 Microsoft Entra ID、Okta 或 Google Workspace 的用户主体名称。这会将证书与特定身份进行绑定。当您在 Entra ID 中禁用帐户且 MDM 删除设备注册时,证书将被吊销,WiFi 访问权限将自动切断。这种自动化吊销是预共享密钥无法企及的安全保障。
要了解有关 EAP Method WiFi: A Guide to Secure Network Access 的更多信息,包括 PEAP-MSCHAPv2 迁移路径,请参阅我们的专题指南。
-
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
行业最佳实践与标准
NDES 服务器部署
NDES 服务器必须能够从互联网访问,以便设备在到达现场之前进行注册。通过 Azure AD Application Proxy 发布 NDES URL。这可以在不打开入站防火墙端口的情况下提供安全的远程访问,并允许您对注册流程应用条件访问策略。切勿将 NDES 直接暴露给互联网。
对于管理设备超过 500 台的网络,请考虑使用云 SCEP 网关,而不是本地 NDES。云网关消除了 NDES 的单点故障,支持水平扩展,并且通常可以直接与云 RADIUS 服务集成。
CRL 可用性
每当设备进行身份验证时,您的 RADIUS 服务器都会检查证书吊销列表 (CRL)。如果您的 CRL 分发点 (CDP) 不可用(因为服务器宕机或 URL 发生变化),网络上所有设备的身份验证将同时失败。配置您的 NPS 或 RADIUS 服务器以执行严格的 CRL 检查,并确保您的 CRL 端点具有高可用性。在投入生产前测试吊销功能。
PCI DSS 4.0 的要求 8.6 规定,持卡人数据环境的网络层必须进行多因素身份验证。在 Retail 和 Hospitality 环境中,通过 SCEP 部署证书的 EAP-TLS 可以满足无线网络的这一要求。
WPA3 兼容性
EAP-TLS 完全兼容 WPA3-Enterprise。采用 192 位安全套件(Suite B)的 WPA3-Enterprise 需要 EAP-TLS,并且是 Wi-Fi Alliance 针对政府、金融和医疗网络推荐的组合。如果您是在具有严格合规要求的 Saúde(医疗)或 Transportes(交通运输)环境中进行部署,那么采用 EAP-TLS 的 WPA3-Enterprise 是正确的架构目标。
BYOD 与访客 WiFi
SCEP需要注册MDM才能推送证书有效负载。它无法覆盖未受管理的BYOD设备或访客。对于这些使用场景,您需要一个配备Captive Portal和身份验证的独立SSID。Purple平台可以干净利落地处理该层,与您通过证书验证的员工网络共存。我们的 Guest WiFi 平台支持知情同意选择、第一方数据捕获,并与Microsoft Entra ID、Okta及Google Workspace集成进行身份验证。
-
故障排除与风险控制
WiFi配置文件应用失败
症状: 设备接收到了Trusted Root和SCEP证书,但WiFi配置文件在MDM中显示为“错误”或“不适用”。
根本原因: 组定位不匹配。如果SCEP配置文件针对的是“用户”组,而WiFi配置文件针对的是“设备”组,MDM则无法解析该依赖关系。
解决方案: 审核您的分配。确保Trusted Root、SCEP和WiFi配置文件都针对完全相同的目录组。
NDES 403 Forbidden错误
症状: 设备无法获取SCEP证书。NDES的IIS日志显示HTTP 403错误。
根本原因: MDM Certificate Connector服务帐户在证书模板上没有“读取和注册”(Read and Enroll)权限,或者防火墙URL过滤阻止了SCEP查询字符串参数。
解决方案: 验证连接器帐户在CA模板上是否拥有“读取和注册”权限。检查防火墙日志,确保包含 ?operation=GetCACaps 的URL未被拦截。
CRL过期导致的大规模身份验证失败
症状: 网络上的所有设备同时身份验证失败。
根本原因: CRL已过期,或CDP URL无法访问。RADIUS服务器无法确认证书是否有效,默认拒绝连接(fails closed)。
解决方案: 配置CRL监控与告警。发布CRL时,其有效期应显著长于发布时间间隔。在上线前,测试从RADIUS服务器到CDP的可达性。
证书过期导致无声失败
症状: 个别设备断断续续地无法连接,没有明显的规律。
根本原因: 客户端证书已过期,且MDM未能成功更新它们。
解决方案: 将证书更新触发时间配置为证书生命周期的80%。监控MDM注册状态报告,查找有证书错误的设备。设置与设备更新周期相匹配的证书有效期 - 对于受管终端,通常为一到两年。
-
ROI 与业务影响
过渡到基于 SCEP 的 802.1X 证书身份验证可在安全性、运营和合规性方面带来可衡量的回报。
减少支持工单: 基于密码的 WiFi 会产生大量的支持工单 - 包括密码过期、锁定和拼写错误。基于证书的身份验证对用户来说是无感的。企业在迁移后,与 WiFi 相关的支持工单量通常会减少 70 - 80%。
安全态势: EAP-TLS 消除了凭据劫持和中间人攻击。这直接支持零售和酒店网络符合 PCI-DSS 4.0 标准,并满足 GDPR 第 32 条关于适当技术安全措施的要求。
自动撤销: 当员工离职时,在 Microsoft Entra ID 中禁用其账户会自动触发证书撤销和 MDM 解绑。无需网络团队进行任何手动干预,即可切断其 WiFi 访问权限。
网络隔离: 通过 RADIUS 证书属性进行的动态 VLAN 分配为您提供了加密实施的网络隔离。设备根据证书属性进入正确的网络段,而不是通过 SSID 选择或 MAC 地址过滤(这两者都极易被绕过)。
Purple 在超过 80,000 个活跃场所运行,正常运行时间达 99.999%,我们的平台拥有 ISO 27001、GDPR、CCPA 和 Cyber Essentials 认证。我们与硬件无关的云覆盖网络可与 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme Networks 和 Fortinet 集成 - 从而让您通过证书进行身份验证的员工网络与我们的访客 WiFi 层运行在同一基础设施上。
要了解行为分析(Behavioral Analytics: Insights for WiFi Networks)如何补充您的安全网络部署,请参阅我们的分析指南。
参考文献
[1] RFC 8894: Simple Certificate Enrollment Protocol - IETF [2] Configure infrastructure to support SCEP with Intune - Microsoft Learn [3] PCI DSS Wireless Guidelines - PCI Security Standards Council
关键定义
SCEP (Simple Certificate Enrollment Protocol)
在 RFC 8894 中规范化的协议,允许受管设备通过 HTTP 使用共享质询密码进行初始身份验证,自动向证书颁发机构请求并接收 X.509 数字证书。私钥在设备上生成,绝不进行传输。
Microsoft Intune 和 Jamf 等 MDM 平台用于向受管终端大规模部署 WiFi 身份验证证书的标准机制。
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
最安全的 802.1X 身份验证方法,要求客户端设备和 RADIUS 服务器均出示有效的 X.509 证书。双向身份验证意味着,在没有密码学证明的情况下,双方互不信任。
企业 WiFi 的目标身份验证协议。PCI-DSS 4.0、WPA3-Enterprise 192位 (Suite B) 和 HIPAA 强制要求或强烈推荐处理敏感数据的无线网络使用该协议。
NDES (Network Device Enrollment Service)
一种 Microsoft Windows Server 角色,充当支持 SCEP 的设备与证书颁发机构之间的注册机构 (RA)。它验证质询密码,并代表缺乏域凭据的设备向 CA 转发 CSR。
使用 Microsoft Intune 部署 SCEP 所需的基础设施。应通过 Azure AD Application Proxy 发布,而不是直接暴露在互联网上。
PKI (Public Key Infrastructure)
用于颁发、管理和吊销数字证书的证书颁发机构、策略和流程的层级结构。双层 PKI 包括一个离线根 CA(主信任锚)和一个在线发证 CA(负责日常证书颁发)。
部署 EAP-TLS 和 SCEP 的必备前置条件。根 CA 应保持物理隔离;其私钥是您整个证书信任链的基石。
CSR (Certificate Signing Request)
由设备生成的包含其公钥和身份信息的信息,发送给证书颁发机构以请求签名的数字证书。在 SCEP 中,CSR 在设备上生成,并在传输前打包在 PKCS 信封中。
在 SCEP 注册流程中由设备自动生成。用于对 CSR 进行签名的私钥绝不会离开设备。
CRL (Certificate Revocation List)
由证书颁发机构发布的列表,其中包含在到期日之前已被吊销的证书序列号。RADIUS 服务器在每次身份验证尝试时都会检查 CRL,以确保被吊销的证书无法访问网络。
CRL 分发点 (CDP) 的可用性至关重要。如果 RADIUS 服务器无法访问 CRL,它将执行“故障关闭”并拒绝所有身份验证 - 从而导致全网中断。
RADIUS (Remote Authentication Dial-In User Service)
一种网络协议,为网络访问提供集中化的认证、授权和计费 (AAA)。在 802.1X WiFi 中,RADIUS 服务器负责验证客户端证书、检查 CRL,并向接入点返回 Access-Accept 或 Access-Reject 消息。
802.1X 客户端 - 认证器 - 服务器模型中的身份验证服务器。常见的实现包括 Windows NPS、FreeRADIUS 和云 RADIUS 服务。
动态 VLAN 分配
一项 RADIUS 功能,可根据证书属性或目录组所属关系将已验证身份的设备分配到特定的 VLAN,而不是依赖 SSID 选择或 MAC 地址过滤。通过设备身份强制执行网络隔离。
使单个 SSID 能够为具有不同网络访问级别的多种设备类型提供服务。例如:员工设备分配到 VLAN 10(内部访问);承包商设备分配到 VLAN 20(仅限互联网);POS 终端分配到 VLAN 30(仅限支付系统)。
MDM (移动设备管理)
IT 团队用于注册、配置、保护和管理智能手机、平板电脑及笔记本电脑的软件。像 Microsoft Intune 和 Jamf 这样的 MDM 平台使用 SCEP 配置文件,在无需用户干预的情况下向受管理设备推送证书注册指令。
基于 SCEP 证书部署的前提条件。设备必须先在 MDM 注册,然后才能接收 SCEP 和 WiFi 配置文件。未受管理的 BYOD 设备则需要单独的引导上线方式。
应用实例
一家拥有 200 间客房的 Premier Inn 酒店需要为其收银平板电脑和客房服务智能手机保障员工 WiFi 的安全。他们目前使用的预共享密钥已被泄露给承包商。他们通过 Microsoft Intune 管理设备,且设备混合了 iOS 和 Android 系统。该酒店使用 HPE Aruba 接入点。
- 部署内部 Microsoft AD CS 双层 PKI。在专用 Windows Server 上配置 NDES,并通过 Azure AD 应用程序代理将其发布。
- 在 Intune 中,创建一个包含根 CA 和发证 CA 证书的信任根证书配置文件。部署到“Property Staff Devices” Azure AD 组。
- 在 Intune 中创建一个指向 NDES 外部 URL 的 SCEP 证书配置文件。由于这些是共享设备,将使用者名称格式设置为 CN={{AAD_Device_ID}}。将密钥用法设置为数字签名和密钥加密,将扩展密钥用法设置为客户端身份验证。部署到“Property Staff Devices”。
- 为员工 SSID 创建一个 WiFi 配置文件,配置 WPA2-Enterprise 和 EAP-TLS。选择用于客户端身份验证的 SCEP 配置文件和用于服务器验证的根 CA。部署到“Property Staff Devices”。
- 配置 HPE Aruba RADIUS 设置以指向 Windows NPS。在 NPS 上配置需要 EAP-TLS 并为员工设备分配 VLAN 10 的网络策略。
- 一旦设备成功获取配置文件并建立连接,在旧的 SSID 上轮换 PSK 并安排其停用。
一家拥有 50 个网点的零售连锁店希望在所有站点为其公司笔记本电脑部署 802.1X。他们使用 Cisco Meraki 接入点和 Microsoft Intune。他们不想在每个网点或其数据中心部署和维护本地 NDES 服务器或 AD CS 基础架构。
- 部署一个基于云的 PKI 和 SCEP 网关服务,该服务通过 SCEP 协议与 Intune 集成。云 CA 负责颁发证书,云 SCEP 网关处理 CSR 验证。
- 在 Cisco Meraki 控制面板的“无线 > 访问控制”中,为企业 SSID 配置云 RADIUS 服务(由 PKI 供应商提供)。将安全设置为 WPA2-Enterprise,并将 RADIUS 指向该云服务。
- 在 Intune 中,创建一个包含云 CA 根证书的“受信任的根证书”配置文件。部署到“企业笔记本电脑”设备组。
- 创建一个指向云 SCEP 网关 URL 的 SCEP 证书配置文件。将使用者名称设置为 CN={{UserPrincipalName}} 以进行基于用户的身份验证。部署到“企业笔记本电脑”。
- 为企业 SSID 创建一个采用 EAP-TLS 的 WiFi 配置文件,并引用 SCEP 配置文件和云 CA 根证书。部署到“企业笔记本电脑”。
- 当笔记本电脑注册到 Intune 时,它们会自动通过云 SCEP 网关向云 CA 请求证书。50 个网点中的任何一个都不需要本地基础设施。
练习题
Q1. 您的组织正在从 PEAP-MSCHAPv2 迁移到 EAP-TLS。您已成功将受信任的根证书和 SCEP 配置文件部署到 Intune 中的“Corporate Users” Azure AD 组。您将 WiFi 配置文件部署到“All Corporate Devices”。但用户报告无法连接,且 WiFi 配置文件显示为“不适用”。
提示:检查配置文件依赖关系和组定位规则。Intune 会根据分配的组来解析配置文件的依赖关系。
查看标准答案
问题出在组定位不匹配。WiFi 配置文件依赖于 SCEP 配置文件,而 SCEP 配置文件定位的是用户组(“Corporate Users”)。WiFi 配置文件定位的则是设备组(“All Corporate Devices”)。Intune 无法跨组类型解析依赖关系。解决方法是更改所有这三个配置文件(受信任的根证书、SCEP 和 WiFi)的分配,使它们指向同一个组。根据您的身份验证模型(基于用户还是基于设备)来决定是使用用户组还是设备组,并在所有三个配置文件中保持一致的应用。
Q2. 安全审计发现,当员工离职且其 Microsoft Entra ID 账户被禁用后,他们的公司智能手机在离职后长达一周内仍能连接到员工 WiFi 网络。
提示:考虑 RADIUS 服务器如何在账户被禁用后确定证书是否仍然有效。传达吊销状态的机制是什么?
查看标准答案
RADIUS服务器未进行严格的证书吊销列表(CRL)检查,或者CRL发布频率过低。当员工离职时,MDM应注销设备,CA应吊销其证书。然而,如果RADIUS服务器在每次身份验证尝试时未检查CRL,或者CRL仅每周发布一次,则被吊销的证书仍将被接受。修复方法包括三个步骤:配置RADIUS服务器在每次身份验证时强制执行严格的CRL检查;配置CA以更短的间隔(每天或更频繁)发布CRL;并确保MDM配置为在设备注销时触发证书吊销。
Q3. 您需要为无法运行MDM代理且无法显示Captive Portal的无头IoT设备(智能温控器、数字标牌播放器)提供安全的WiFi接入。您能否对这些设备使用SCEP?如果不能,推荐的替代方案是什么?
提示:考虑SCEP注册的前提条件,以及对于无法进行MDM注册或无法与浏览器交互的设备,存在哪些替代方案。
查看标准答案
这些设备无法使用SCEP。SCEP需要MDM代理来接收注册URL和挑战密码、生成密钥对并安装生成的证书。无法运行MDM代理的无头IoT设备无法参与SCEP注册流程。推荐的替代方案为:(1) MAC认证绕过(MAB)结合严格的VLAN隔离 - RADIUS服务器根据设备的MAC地址允许其接入,并将其放置在无法访问企业系统的隔离IoT VLAN中;(2) 如果设备支持,EST(基于安全传输的注册,RFC 7030)可以为支持HTTPS但不支持MDM的设备配置证书;(3) 对于具有管理界面的设备,某些厂商支持直接通过设备固件进行SCEP注册,而不需要MDM代理。在所有情况下,无论使用何种身份验证方法,都应将IoT设备隔离在专用VLAN上。
继续阅读本系列
如何安全地隔离员工与宾客 WiFi 网络:企业局域网的最佳实践
本指南为 IT 经理和网络架构师提供了一套独立于厂商的技术蓝图,旨在通过正确隔离员工和宾客 WiFi 流量来保障企业局域网的安全。内容涵盖 802.1X 认证、云 RADIUS、VLAN 隔离以及消除共享密码和保护企业资产所需的凭据生命周期管理。
最佳 DNS filtering:面向企业用户的全面指南
本技术参考指南阐述了企业级 DNS filtering 如何通过在解析层(即在建立连接之前)拦截恶意域名来保障公共网络的安全。它为 IT 总监、网络架构师和场所运营团队提供了在酒店、零售和公共部门环境中保护宾客 WiFi 所需的部署架构、防火墙配置以及合规性背景信息。Purple Shield 在 DNS 级别为超过 80,000 个实时场所拦截恶意软件、僵尸网络和不当内容。
了解 Cisco SUDI:安全网络准入控制中的硬件锚定身份
本指南阐述了 Cisco SUDI 如何为企业网络基础设施提供硬件锚定且加密安全的身份。了解如何使用不可更改的 802.1AR 证书取代易受欺骗的 MAC 地址,以保障您场所的网络准入控制安全。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。