
如何安全隔离员工和访客 WiFi 网络
本权威技术指南为 IT 负责人提供了使用 VLAN 和 802.1X 安全隔离员工、访客及 IoT WiFi 网络的实用策略。书中详细介绍了如何保护企业基础设施、维持 PCI DSS 合规性,以及利用 Captive Portal 获取第一手数据。
Video overview
收听本指南
查看播客转录
核心系列的一部分:访客 WiFi 指南 →
执行摘要
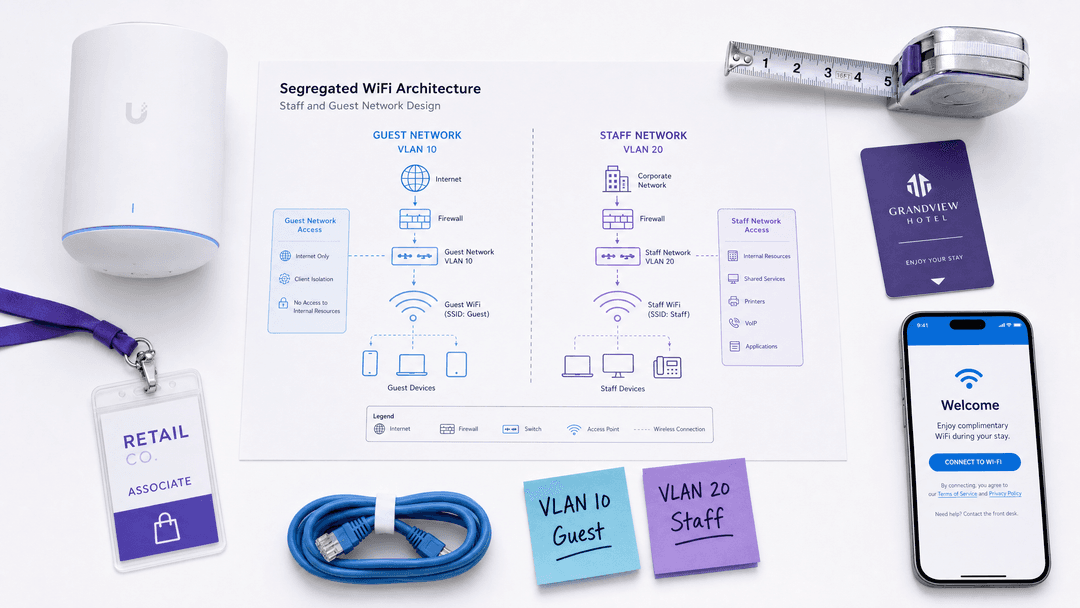
对于涵盖酒店、零售、体育场馆和公共部门的企业场所而言,无线网络已不再仅仅是一项公用设施。它是一个关键的数据平台和核心的业务运行要求。然而,在同一个物理基础设施上同时为公共访客和内部员工提供服务会带来重大的安全与合规风险。扁平、未分割的网络允许横向移动,这意味着一台受损的访客设备可能会访问到销售点终端或员工笔记本电脑。
本权威技术参考指南为 IT 经理、网络架构师和 CTO 提供了安全隔离 Staff WiFi、Guest WiFi 和 IoT 网络的实用策略。通过实施合理的 VLAN 架构、基于角色的身份验证和严格的防火墙策略,企业可以保护其基础设施,满足 PCI-DSS 和 GDPR 要求,并利用 Purple 等平台捕获有价值的第一方数据。
技术深度解析
隔离架构
在共享物理硬件上安全运行多个网络的基础机制是虚拟局域网(VLAN)。VLAN 是由 IEEE 802.1Q 标准定义的第 2 层结构,它允许单个物理交换机或接入点承载多个逻辑上独立的广播域。
在企业部署中,来自 Cisco Meraki、HPE Aruba、Ruckus 和 Juniper Mist 等厂商的现代接入点会同时广播多个服务集标识符(SSID)。每个 SSID 直接映射到一个特定的 VLAN。这确保了通过访客 SSID 进入网络的数据流量与通过员工 SSID 进入的网络流量被标记为不同的标签,从而迫使数据包走不同的逻辑路径。
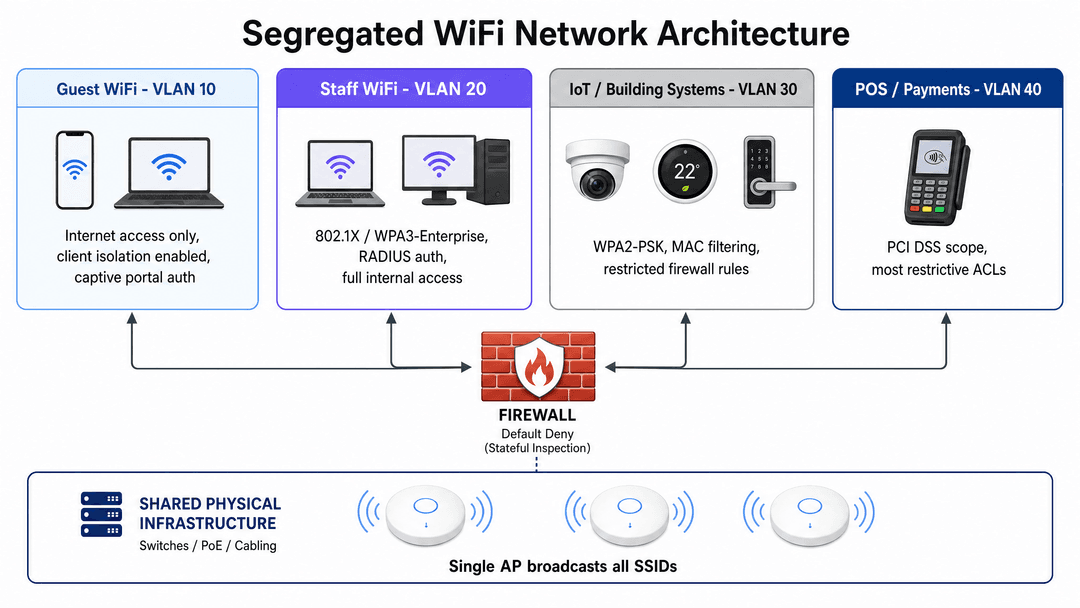
一个健壮的企业架构通常需要至少四个不同的网段:
- 访客网络 (VLAN 10): 专用于公共访客。该网段仅需要互联网访问。必须在接入点层级启用客户端隔离,以防止访客设备之间直接进行通信。
- 员工网络 (VLAN 20): 专用于企业员工。该网段根据基于角色的访问控制提供对内部资源、共享驱动器和企业应用程序的访问。
- IoT 与建筑系统 (VLAN 30): 专用于无头设备,如闭路电视监控摄像头、智能温控器和数字标牌。该网段需要严格的防火墙规则,以限制向特定所需服务的出站访问。4. POS网络 (VLAN 40): 专用于支付终端和收银机。此网段属于 PCI-DSS 范围,需要最严格的访问控制列表 (ACL)。
认证与加密标准
网络层的隔离必须与无线边缘的适当认证相结合。不同的用户群体需要不同的认证机制。
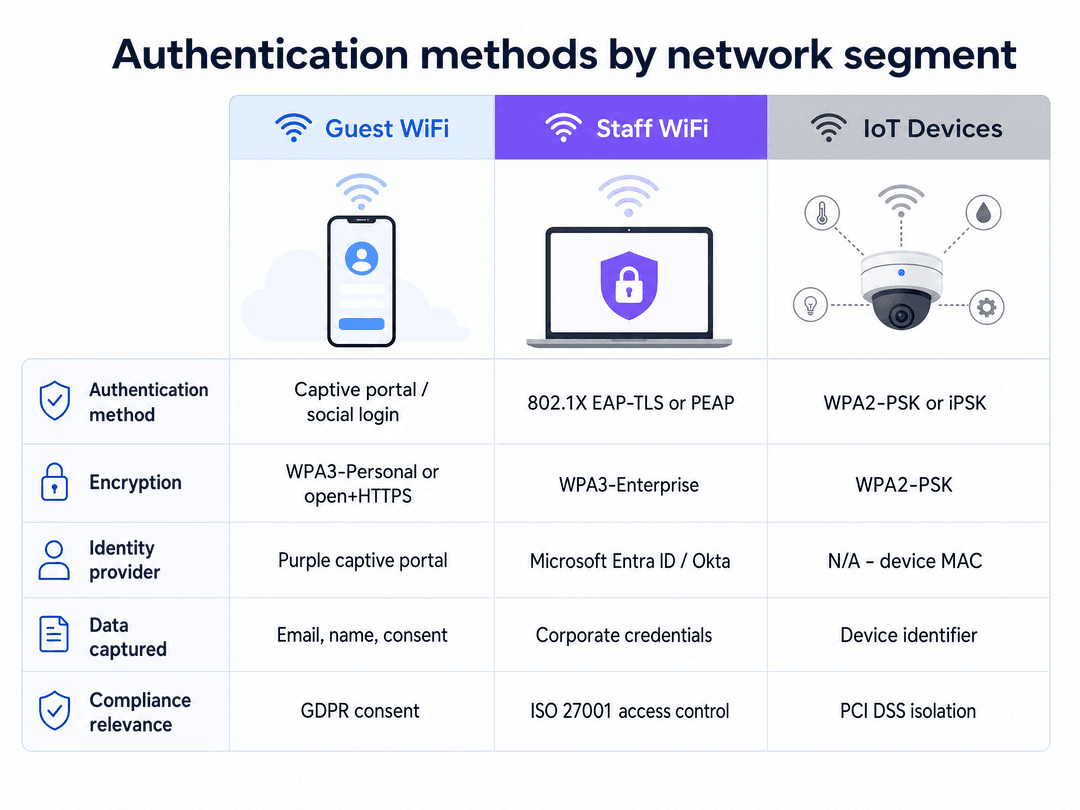
员工认证: IEEE 802.1X
对于企业员工,采用 IEEE 802.1X 的 WPA3-Enterprise 是必需的标准。该协议使用 RADIUS 服务器针对 Microsoft Entra ID 或 Okta 等中央身份提供商对每个用户进行身份验证。每位员工使用其企业凭证或客户端证书访问网络,而不是共享单个密码。
可扩展身份验证协议 (EAP) 促进了这一交互。EAP-TLS 使用基于双向证书的身份验证,由于完全消除了密码,因此是最安全的方法。PEAP (受保护的 EAP) 也被广泛部署,它在用户名和密码凭证之外使用服务器端证书。
访客认证: Captive Portals 与第一方数据
对于公共访客,网络具有双重目的:提供连接和捕获第一方数据。标准方法是开放式网络或 WPA3-Personal,并置于 Captive Portal 之后。
当访客连接时,他们会被重定向到一个品牌宣传页,在其中通过电子邮件、短信或社交登录进行身份验证。这正是 Purple 的 Guest WiFi 平台发挥巨大价值的地方。通过处理身份验证流程,Purple 可以捕获经过验证的身份,并将其与设备 MAC 地址相关联,从而构建丰富且符合 GDPR 的数据集。访客为营销提供明确同意,将网络从成本中心转变为 Retail 和 Hospitality 场所的创收资产。
物联网 (IoT) 认证: iPSK
物联网 (IoT) 设备极少支持 802.1X 客户端。在过去,这意味着需要依赖具有单个共享密码的 WPA2-PSK。现代部署应利用个人预共享密钥 (iPSK) 或多预共享密钥 (MPSK) 技术。这些技术允许网络管理员为同一 SSID 上的单个设备或设备组分配唯一的密码,从而提供细粒度的可见性,并能够在不更改整栋大楼密码的情况下,撤销对单个受损摄像头的访问权限。
实施指南
部署隔离的无线架构需要严谨的执行。请遵循以下与厂商无关的实施步骤:
阶段 1: 流量分类与 VLAN 设计
在配置硬件之前,请记录场馆中运行的每种设备类型。为每个流量类别分配一个专用的 VLAN ID 和 IP 子网。确保访客 VLAN 子网的规模足够大,以防止高峰期的 DHCP 耗尽。对于高密度环境,请参阅我们的指南:Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi。
第 2 阶段:SSID 配置
配置您的无线 LAN 控制器或云仪表板以广播所需的 SSID。将每个 SSID 映射到其对应的 VLAN。至关重要的一点是,在访客 SSID 上启用“客户端隔离”(有时称为第 2 层隔离或访客隔离)。将每个射频频段广播的 SSID 总数限制在最多四个,以节省无线空口时间。
第 3 阶段:防火墙策略执行
VLAN 架构只有在防火墙执行时才有效。对所有跨 VLAN 路由实施默认拒绝策略。仅明确允许记录在案的必要流量。访客 VLAN 必须具有一条明确的拒绝规则,以阻止对所有内部子网(RFC 1918 地址)的访问,同时包含一条允许向外访问互联网的 HTTP 和 HTTPS 流量的允许规则。为了进一步保护访客流量的安全,请实施强大的内容过滤,详见我们的指南 Best DNS filtering: a comprehensive guide for businesses。
第 4 阶段:Captive Portal 集成
将访客 SSID 与您的 Captive Portal 提供商进行集成。对于 Purple 部署,请配置 RADIUS 认证和计费设置以指向 Purple 的云服务器,并设置围墙花园(允许的域名),以便在认证完成之前允许访问展示页面资源。
最佳实践
- 尽量减少 SSID 数量: 每一个广播的 SSID 都会消耗管理开销并减少可用的空口时间。尽可能合并网络。不要为不同的员工部门广播单独的 SSID;请使用 802.1X 动态 VLAN 分配,根据用户的身份配置文件将他们划分到正确的子网中。
- 强制执行客户端隔离: 始终在访客网络上启用客户端隔离。这可以防止受感染的访客设备扫描或攻击同一接入点上的其他访客设备。
- 确保有线边缘安全: 如果有线网络保持扁平,WiFi 隔离极易被旁路。确保公共区域(如酒店客房或会议空间)中的所有物理以太网端口均已禁用或已分配给访客 VLAN。
- 实施速率限制: 在访客网络上应用针对每个客户端的带宽限制(例如 5 - 10 Mbps),以防止单个用户占满场馆的互联网上行链路。
故障排除与风险缓解
故障模式:中继端口配置错误
**风险:**如果连接接入点的交换机端口被意外配置为接入端口而非汇聚端口 (802.1Q),则来自所有 SSID 的所有流量都将塌陷到单个原生 VLAN 上,从而在不发出任何警告的情况下破坏隔离。 **缓解措施:**使用模板标准化交换机端口配置。定期审计交换机配置,并从访客网络运行渗透测试以验证隔离效果。
故障模式:防火墙规则蔓延
**风险:**随着时间的推移,为了排除故障而添加的临时防火墙规则被保留下来,从而在访客网络和企业网络之间创建了非预期的通路。 **缓解措施:**对防火墙规则实施严格的变更管理流程。每季度审查所有访问控制列表,删除任何缺乏明确文档或当前业务合理性的规则。
故障模式:DHCP 耗尽
**风险:**在体育场或交通枢纽等高人流量场所,瞬时访客设备的海量规模可能会耗尽 DHCP 地址池中的可用 IP 地址,导致即使 WiFi 信号极佳,新用户也无法连接。 **缓解措施:**慷慨地规划访客 VLAN 子网大小(例如,提供 65,000 个地址的 /16 子网),并配置较短的 DHCP 租约时间(30 至 60 分钟),以便快速回收已离开场所的设备的 IP 地址。
投资回报率与业务影响
实施安全的 WiFi 隔离是一项基本要求,但它也能释放巨大的商业价值。
通过自信地隔离访客流量,场所可以在不损害企业安全的前提下,提供免费、高性能的 WiFi。这种连接性可以提升访客满意度和逗留时间。更重要的是,通过 Captive Portal 引导安全的访客流量,可以将网络转化为数据采集引擎。
Purple 的 WiFi Analytics 平台利用这一基础设施,提供关于访客行为、人流量模式和人口统计特征的实用洞察。对于零售连锁店,这意味着了解跨店忠诚度。对于酒店品牌,这意味着收集经过验证的电子邮件以推动直接预订。网络基础设施的投资回报率不仅通过运行时间来衡量,还通过采集的第一方数据量以及随后产生的营销收入来衡量。
请在下方收听我们全面的技术简报播客:
关键定义
VLAN (Virtual Local Area Network)
网络设备的一种逻辑分组,通过 802.1Q 标签进行隔离,使这些设备看起来像是在同一个局域网中,无论其物理位置如何。
用于在共享的物理交换机和接入点上分离访客、员工和 IoT 流量的基础技术。
SSID (Service Set Identifier)
无线网络的公共名称,设备可以发现并连接到该名称。
IT 团队将不同的 SSID(例如 "VenueGuest" 和 "VenueStaff")映射到不同的 VLAN,以便在无线边界实施隔离。
IEEE 802.1X
一种基于端口的网络访问控制标准,要求设备在获得网络访问权限之前先向中央服务器进行身份验证。
员工 WiFi 身份验证的金牌标准,确保只有获得授权的企业用户才能访问内部资源。
Client Isolation
一种无线控制器设置,可阻止连接到同一 SSID 的设备之间进行直接通信。
访客网络必须具备的安全控制措施,用以防止陌生人之间的横向移动和点对点攻击。
Captive Portal
用户在获得公共 WiFi 网络的完全访问权限之前,必须查看并与其进行交互的网页。
由 Purple 用于对访客进行身份验证、捕获第一手数据,并在提供互联网访问之前确保获得 GDPR 同意。
iPSK (Identity Pre-Shared Key)
一种安全方法,允许不同的设备在连接到同一个 SSID 时使用唯一的密钥。
保护不支持 802.1X 的 IoT 设备的最佳方式,提供设备级可视化和访问控制。
PCI DSS
支付卡行业数据安全标准;旨在确保所有处理信用卡信息的公司都维护安全环境的一系列要求。
要求严格的网络隔离,以将销售终端与访客 WiFi 流量隔离开来。
RADIUS
Remote Authentication Dial-In User Service;一种提供集中身份验证、授权和计费的网络协议。
为 802.1X 验证员工凭据并处理访客网络 Captive Portal 身份验证请求的服务器。
应用实例
一家拥有 250 间客房的酒店需要为访客、后勤员工和设有刷卡终端的餐厅部署 WiFi。应该如何隔离网络以确保安全和 PCI DSS 合规性?
在共享的物理接入点上部署四个不同的 VLAN。VLAN 10(访客)使用开放 SSID,并通过 Purple Captive Portal 进行数据捕获,同时启用客户端隔离和仅限互联网访问的防火墙规则。VLAN 20(员工)使用 WPA3-Enterprise,并通过 Microsoft Entra ID 进行 802.1X 身份验证。VLAN 30(IoT)使用 iPSK 处理建筑系统,并应用严格的仅出站规则。VLAN 40(POS)处理支付终端,并通过默认拒绝的防火墙策略与所有其他 VLAN 完全隔离。
一家拥有 150 家门店的全国性零售连锁店,在繁忙的周末营业期间,尽管配备了现代化的 WiFi 6 接入点,但其访客网络仍出现性能不佳和频繁断开连接的问题。
问题很可能是 DHCP 耗尽或 SSID 激增,而不是射频信号覆盖问题。首先,验证访客 VLAN 的 DHCP 地址池大小;将其扩大到 /16 子网,并将租期缩短至 30 分钟,以回收已离开顾客占用的地址。其次,审计广播的 SSID。将 SSID 总数减少到最多三个(访客、员工、IoT),以释放无线空口时间。
练习题
Q1. 某体育场 IT 主管希望广播 8 个不同的 SSID,以满足不同供应商和赞助商的需求。这一要求的技术影响是什么?
提示:考虑信标帧对无线介质的影响。
查看标准答案
由于管理帧开销,广播 8 个 SSID 将严重降低网络性能。每个 SSID 都要求以最低基本数据速率传输信标帧,即使在没有客户端连接时也会消耗宝贵的空口时间。推荐的方法是合并为 3 - 4 个 SSID,并使用 802.1X 动态 VLAN 分配将不同的供应商划分到各自的安全子网中,同时连接到单个 “VenueStaff” SSID。
Q2. 在网络审计期间,您发现访客 WiFi VLAN 可以 ping 通物业管理服务器的 IP 地址。最可能配置失败的原因是什么?
提示:思考在何处控制 VLAN 间路由。
查看标准答案
最可能的失败原因是核心防火墙或三层交换机上缺少访问控制列表 (ACL) 或配置错误。虽然设备处于不同的 VLAN,但路由设备允许它们之间传输流量。必须在访客 VLAN 和所有内部子网之间实施默认拒绝规则。
Q3. 某医院需要将 500 台智能输液泵连接到网络。这些设备仅支持 WPA2-Personal (预共享密钥)。如何在不将它们放入访客网络的情况下确保这些设备的安全?
提示:考虑如何识别和隔离缺乏企业级身份验证功能的无头设备。
查看标准答案
创建一个专用的 IoT/临床设备 VLAN。专门为这些设备广播一个隐藏的 SSID。使用 iPSK (Identity Pre-Shared Key) 为特定输液泵组分配唯一的密码,或使用标准 WPA2-PSK 结合 MAC 地址画像。至关重要的是,对此 VLAN 应用严格的防火墙 ACL,仅允许输液泵与它们所需的特定临床服务器进行通信,并拒绝所有其他内部和互联网访问。
继续阅读本系列
印度DPDP法案:印度场所的访客WiFi合规性
本权威技术参考指南解析了适用于运营访客WiFi的印度场所的《数字个人数据保护法》(DPDP)2023。它提供了可操作的合规策略、Captive Portal的架构考量,以及数据保留和跨境传输的实用框架。
巴西 LGPD 与 Guest WiFi:合规指南
本技术参考指南详细介绍了巴西的《通用数据保护法》(LGPD) 如何适用于企业 Guest WiFi 部署,重点关注 Captive Portal 合规、处理的合法依据以及与巴西互联网民权框架 (Marco Civil da Internet) 的交叉。它为 IT 领导者和网络架构师提供了可操作的实施指导,以降低监管风险,同时保持网络效用。
欧盟人工智能法案与 Guest WiFi:营销人员须知
欧盟人工智能法案(法规 2024/1689)引入了一个基于风险的框架,直接影响场地运营商如何部署人工智能驱动的 WiFi 营销、Captive Portal 和客人分析。本指南将法案的四个风险等级对应到真实的 Guest WiFi 使用案例,识别了包括情感推断和社会评分在内的被禁止做法,并为在酒店餐饮、零售、活动和公共部门环境中运营的 IT 团队和营销总监提供了可操作的合规步骤。了解您的部署在风险谱系中的位置 - 并针对人工智能聊天机器人和对话式门户实施第50条透明度义务 - 已不再是可选项:被禁止做法的执法已于2025年2月开始。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。