
如何安全隔離員工與 Guest WiFi 網路
本權威技術指南為 IT 主管提供實用策略,說明如何使用 VLAN 與 802.1X 安全地隔離員工、Guest 以及 IoT WiFi 網路。內容詳細介紹如何保護企業基礎設施、維護 PCI DSS 合規性,並利用 captive portal 收集第一方數據。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Guest WiFi 指南 →
執行摘要
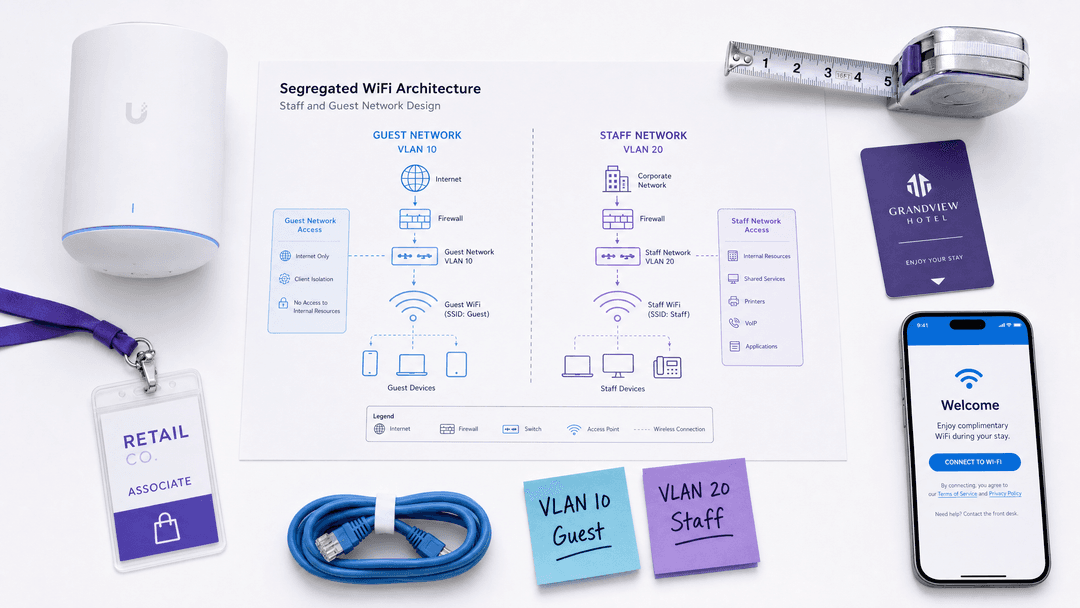
對於涵蓋餐飲旅宿、零售、體育場館和公共部門的企業場所而言,無線網路已不再僅僅是一項公用事業。它是一個關鍵的數據平台,也是核心的營運需求。然而,在同一個實體基礎設施上同時為大眾訪客和內部員工提供服務,會帶來重大的安全與合規風險。扁平且未進行區隔的網路允許橫向移動,這意味著受損的訪客裝置可能會存取銷售點終端機(POS)或員工筆記型電腦。
本權威技術參考指南為 IT 經理、網路架構師和 CTO 提供了安全區隔 Staff WiFi、Guest WiFi 和 IoT 網路的可行策略。透過實施正確的 VLAN 架構、基於角色的身分驗證和嚴格的防火牆政策,企業可以確保其基礎設施的安全,滿足 PCI-DSS 和 GDPR 要求,並利用 Purple 等平台來獲取寶貴的第一方數據。
技術深度剖析
區隔架構
在共享的實體硬體上安全地運行多個網路,其根本機制是虛擬區域網路(VLAN)。VLAN 是由 IEEE 802.1Q 標準定義的 Layer 2 結構,它允許單個實體交換器或基地台承載多個邏輯上獨立的廣播域。
在企業級部署中,來自 Cisco Meraki、HPE Aruba、Ruckus 和 Juniper Mist 等廠商的現代基地台會同時廣播多個服務設定識別碼(SSID)。每個 SSID 直接對應到特定的 VLAN。這可確保透過 Guest SSID 進入網路的流量與透過 Staff SSID 進入的流量具有不同的標記,從而強制封包走不同的邏輯路徑。
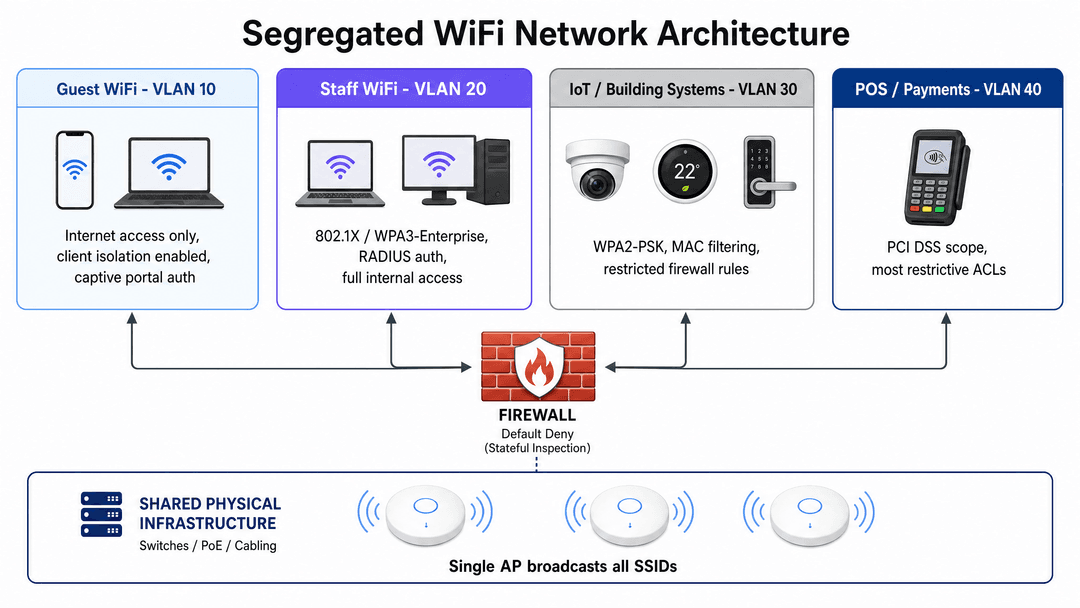
一個健全的企業級架構通常至少需要四個不同的區段:
- 訪客網路(VLAN 10): 專用於大眾訪客。此區段僅需要網際網路存取權限。必須在基地台層級啟用用戶端隔離,以防止訪客裝置彼此直接通訊。
- 員工網路(VLAN 20): 專用於企業員工。此區段根據基於角色的存取控制,提供對內部資源、共享硬碟和企業應用程式的存取權限。
- IoT 與大樓系統(VLAN 30): 專用於無螢幕裝置,例如閉路電視(CCTV)攝影機、智慧溫控器和數位看板。此區段需要嚴格的防火牆規則,以限制僅能對特定所需服務進行連外存取。4. 銷售點 (POS) 網路 (VLAN 40): 專用於付款終端機與收銀機。此區段屬於 PCI-DSS 範圍,且需要最嚴格的存取控制清單 (ACL)。
驗證與加密標準
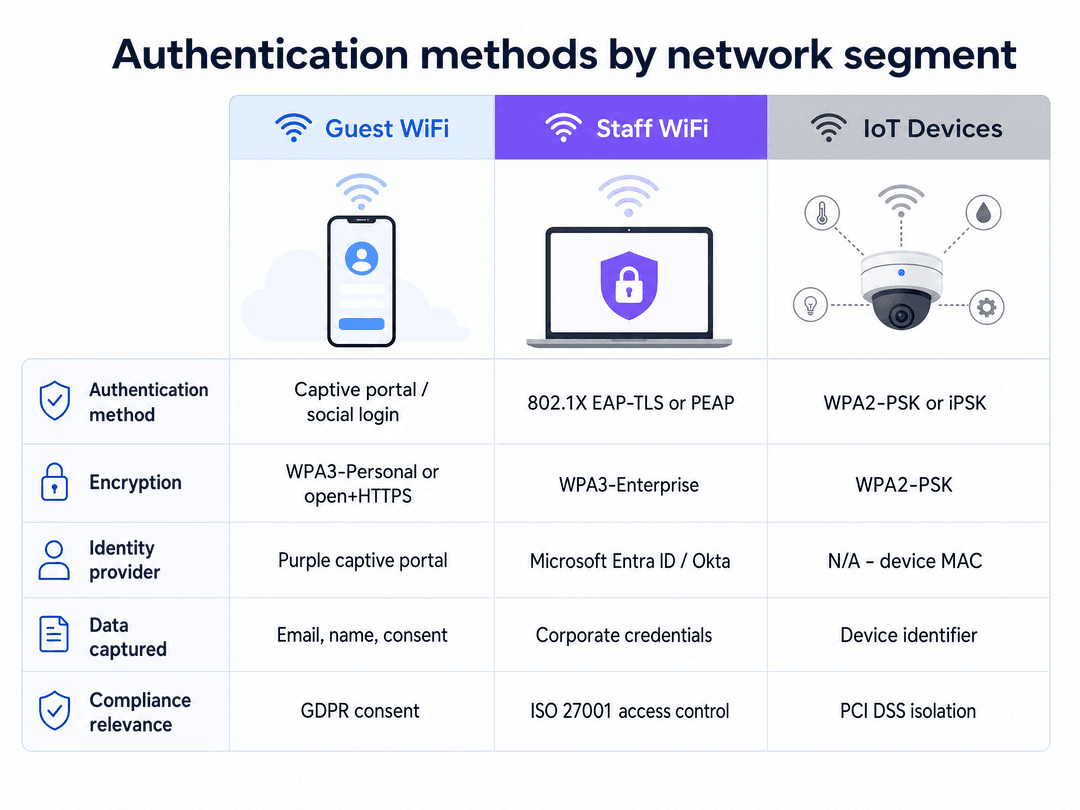
網路層的隔離必須與無線邊緣的適當驗證相結合。不同的使用者群體需要不同的驗證機制。
員工驗證:IEEE 802.1X
對於企業員工,採用 IEEE 802.1X 的 WPA3-Enterprise 是必要的標準。此協定使用 RADIUS 伺服器,對照 Microsoft Entra ID 或 Okta 等中央識別身分提供者來驗證每位使用者。每位員工不是共用單一密碼,而是使用其企業憑證或用戶端憑證來存取網路。
可延伸驗證協定 (EAP) 促進了此交換。使用雙向憑證驗證的 EAP-TLS 是最安全的方法,因為它完全免除了密碼。PEAP (Protected EAP) 也被廣泛部署,它在使用者名稱與密碼憑證之外,還使用伺服器端憑證。
訪客驗證:Captive Portal 與第一方數據
對於大眾訪客,網路具有雙重目的:提供連線能力並擷取第一方數據。標準做法是在 Captive Portal 後方設定開放網路或 WPA3-Personal。
當訪客連線時,他們會被重導向至品牌形象網頁,在該處透過電子郵件、簡訊或社群登入進行驗證。這正是 Purple 的 Guest WiFi 平台發揮重大價值之處。藉由處理驗證流程,Purple 擷取經驗證的身分,將其與裝置 MAC 位址建立關聯,並建立豐富且符合 GDPR 規範的數據集。訪客提供明確的行銷同意,將網路從成本中心轉變為 Retail 和 Hospitality 場所的營收產生資產。
IoT 驗證:iPSK
物聯網 (IoT) 裝置極少支援 802.1X 請求端。在過去,這意味著必須依賴使用單一共用密碼的 WPA2-PSK。現代部署應利用 Identity Pre-Shared Key (iPSK) 或 Multiple Pre-Shared Key (MPSK) 技術。這些技術允許網路管理員為同一 SSID 上的個別裝置或裝置群組分配唯一的密碼,從而提供精細的可視性,並能在不變更整棟大樓密碼的情況下,撤銷單一受入侵攝影機的存取權限。
實作指南
部署隔離的無線架構需要紀律嚴明的執行。請遵循此與廠商無關的實作順序:
階段 1:流量分類與 VLAN 設計
在設定硬體之前,請先記錄場域中運作的所有設備類型。為每個流量類別分配一個專用的 VLAN ID 和 IP 子網路。確保訪客 VLAN 子網路具備足夠的容量,以防止在尖峰時段發生 DHCP 耗盡。對於高密度環境,請參閱我們的指南:三個 SSID 搞定一切:訪客、Passpoint 和 IoT WiFi。
階段 2:SSID 設定
設定您的無線區域網路控制器或雲端管理介面,以廣播所需的 SSID。將每個 SSID 對應到其相應的 VLAN。至關重要的是,在訪客 SSID 上啟用「用戶端隔離」(有時稱為 Layer 2 隔離或訪客隔離)。將每個射頻頻段廣播的 SSID 總數限制在最多四個,以保留無線空口時間。
階段 3:防火牆原則強制執行
VLAN 架構只有在透過防火牆強制執行的情況下才有效。針對所有 VLAN 間路由實施預設拒絕原則。僅明確允許已記錄且必要的流量傳輸。訪客 VLAN 必須具有明確的拒絕規則,以阻擋對所有內部子網路(RFC 1918 位址)的存取,並配有一條允許輸出 HTTP 和 HTTPS 流量至網際網路的允許規則。為了進一步保護訪客流量的安全,請實施強大的內容過濾,詳情請參閱我們的指南:最佳 DNS 過濾:企業綜合指南。
階段 4:Captive Portal 整合
將訪客 SSID 與您的 captive portal 供應商進行整合。若為 Purple 部署,請設定 RADIUS 驗證與計費設定以指向 Purple 的雲端伺服器,並設定 walled garden(允許的網域),以便在驗證完成前允許存取登入頁面資源。
最佳實踐
- 盡量減少 SSID 數量: 每個廣播的 SSID 都會消耗管理開銷並減少可用的空口時間。在可能的情況下整合網路。不要為不同的員工部門廣播獨立的 SSID,應使用 802.1X 動態 VLAN 分配,根據使用者的身分設定檔將其放置在正確的子網路中。
- 強制執行用戶端隔離: 務必在訪客網路上啟用用戶端隔離。這可以防止受駭的訪客設備掃描或攻擊同一存取點上的其他訪客設備。
- 保護有線邊緣安全: 如果有線網路保持扁平化,WiFi 隔離將很容易被規避。確保公共區域(如客房或會議空間)中的所有實體乙太網路連接埠均已停用,或已分配給訪客 VLAN。
- 實施速率限制: 在訪客網路上套用單一用戶端頻寬限制(例如:5-10 Mbps),以防止單一使用者佔滿場域的網際網路上行鏈路。
疑難排解與風險緩釋
故障模式: trunk 連接埠設定錯誤
**風險:**如果連接存取點的交換器連接埠被誤設定為存取連接埠而非主幹連接埠(802.1Q),所有來自所有 SSID 的流量都將摺疊到單一原生 VLAN 上,在不發出警告的情況下破壞隔離。 **緩解措施:**使用範本將交換器連接埠設定標準化。定期審計交換器設定,並從訪客網路進行滲透測試以驗證隔離性。
故障模式:防火牆規則蔓延
**風險:**隨著時間推移,為了排解疑難而新增的臨時防火牆規則被保留了下來,在訪客網路與企業網路之間建立了意料之外的通道。 **緩解措施:**針對防火牆規則實施嚴格的變更管理流程。每季審查所有存取控制清單,刪除任何缺乏明確文件記錄或當前業務合理依據的規則。
故障模式:DHCP 耗盡
**風險:**在體育場或交通樞紐等高人流量的場所,瞬時訪客裝置的龐大數量可能會耗盡 DHCP 位址池中的可用 IP 位址,導致即使 WiFi 訊號極佳,新使用者也無法連線。 **緩解措施:**寬裕地規劃訪客 VLAN 子網路的大小(例如:提供 65,000 個位址的 /16 子網路),並設定較短的 DHCP 租約時間(30 至 60 分鐘),以便快速回收已離開場所的裝置之 IP 位址。
投資報酬率與業務影響
實施安全的 WiFi 隔離是一項基本要求,但它也能釋放巨大的商業價值。
藉由自信地隔離訪客流量,場所可以提供免費、高效能的 WiFi,而不會危害企業安全。這種連線能力可提高訪客滿意度與停留時間。更重要的是,將該安全訪客流量引導透過 Captive Portal,可將網路轉化為數據獲取引擎。
Purple 的 WiFi Analytics 平台利用此基礎設施,提供關於訪客行為、人流量模式以及客群輪廓的實用洞察。對於零售連鎖店而言,這意味著了解跨店忠誠度。對於餐旅品牌而言,這意味著獲取經驗證的電子郵件以推動直接預訂。網路基礎設施的投資報酬率衡量標準不僅在於正常執行時間,更在於所獲取的首方數據量以及隨之產生的行銷營收。
請收聽下方我們全面的技術簡報 Podcast:
關鍵定義
VLAN (Virtual Local Area Network)
網路裝置的邏輯分組,不論其物理位置為何,在網絡上皆呈現為處於同一個區域網路,並透過 802.1Q 標籤進行隔離。
在共享的實體交換器和基地台上,用於隔離 Guest、員工及 IoT 流量的基礎技術。
SSID (Service Set Identifier)
無線網路的公開名稱,裝置可看見並連線至該名稱。
IT 團隊將不同的 SSID (例如 "VenueGuest" 與 "VenueStaff") 對應到不同的 VLAN,以在無線邊緣執行隔離。
IEEE 802.1X
一種基於連接埠的網路存取控制標準,要求裝置在獲得網路存取權限之前,必須先向中央伺服器進行驗證。
員工 WiFi 驗證的黃金標準,確保只有獲得授權的企業用戶才能存取內部資源。
Client Isolation
一種無線控制器設定,可防止連線至同一個 SSID 的裝置之間進行直接通訊。
Guest 網路強制執行的安全控制措施,用以防止陌生人之間進行橫向移動與對等網路攻擊。
Captive Portal
在使用者獲准完全存取公共 WiFi 網路之前,必須瀏覽並進行互動的網頁。
由 Purple 用於驗證賓客身分、收集第一方數據,並在提供網際網路存取前取得 GDPR 同意。
iPSK (Identity Pre-Shared Key)
一種安全方法,允許不同的裝置在連線至同一個 SSID 時使用專屬的金鑰。
保護不支援 802.1X 的 IoT 裝置的最佳方式,提供裝置層級的可視性與存取控制。
PCI DSS
支付卡產業資料安全標準;旨在確保所有處理信用卡資訊的公司都維持安全環境的一系列要求。
需要嚴格的網路隔離,以將銷售點 (POS) 終端機與 Guest WiFi 流量隔離開來。
RADIUS
Remote Authentication Dial-In User Service;一種提供集中驗證、授權和計費的網路協定。
驗證 802.1X 員工憑證並處理訪客網路 Captive Portal 驗證請求的伺服器。
範例
一間擁有 250 間客房的飯店需要為賓客、後勤員工及設有刷卡付費終端機的餐廳部署 WiFi。應如何隔離網路以確保安全性與 PCI DSS 合規性?
在共享的實體基地台間部署四個獨立的 VLAN。VLAN 10 (Guest) 使用開放的 SSID 並搭配 Purple captive portal 進行數據收集,同時啟用用戶端隔離 (client isolation) 與僅限網際網路的防火牆規則。VLAN 20 (員工) 使用 WPA3-Enterprise,透過 Microsoft Entra ID 進行 802.1X 驗證。VLAN 30 (IoT) 採用 iPSK 處理大樓系統,並套用嚴格的僅限外網規則。VLAN 40 (POS) 負責處理付款終端機,並透過預設拒絕 (default-deny) 的防火牆政策與所有其他 VLAN 完全隔離。
一家擁有 150 家門市的連鎖零售商在週末繁忙營業期間,儘管配備了現代化的 WiFi 6 基地台,但其 Guest 網路仍出現效能不佳和頻繁斷線的問題。
問題很可能是 DHCP 耗盡或 SSID 增殖,而非射頻訊號覆蓋問題。首先,驗證 Guest VLAN 的 DHCP 網址池大小;將其擴大至 /16 子網路,並將租約時間縮短至 30 分鐘,以便從已離開的顧客那裡回收 IP 位址。其次,稽核廣播的 SSID。將 SSID 總數減少至最多三個 (Guest、員工、IoT),以釋放無線空口時間。
練習題
Q1. 體育場 IT 總監希望廣播 8 個不同的 SSID,以適應各種廠商和贊助商的需求。此請求在技術上有何影響?
提示:考慮信標訊框(beacon frames)對無線介質的影響。
查看標準答案
廣播 8 個 SSID 將因管理訊框開銷而嚴重降低網路效能。每個 SSID 都需要以最低基本資料速率傳送信標訊框,即使在沒有用戶端連接的情況下,也會消耗寶貴的空口時間。推薦的方法是整合至 3 - 4 個 SSID,並使用 802.1X 動態 VLAN 分配將不同的廠商引導至其各自的安全子網路,同時連接到單一的 "VenueStaff" SSID。
Q2. 在網路稽核期間,您發現訪客 WiFi VLAN 可以 ping 通物業管理伺服器的 IP 地址。最可能的設定失敗原因是什麼?
提示:思考在何處控制跨 VLAN 路由。
查看標準答案
最可能的失敗原因是核心防火牆或 Layer 3 交換器上遺失或設定了錯誤的存取控制清單(ACL)。雖然設備位於不同的 VLAN 上,但路由設備允許流量在它們之間流動。必須在訪客 VLAN 和所有內部子網路之間實施預設拒絕(default-deny)規則。
Q3. 醫院需要將 500 台智慧輸液幫浦連接到網路。這些設備僅支援 WPA2-Personal(預共用金鑰)。您如何在不將它們放入訪客網路的情況下確保其安全性?
提示:考慮如何識別和隔離缺乏企業驗證能力的無外接設備(headless devices)。
查看標準答案
建立一個專用的 IoT/臨床設備 VLAN。專門為這些設備廣播一個隱藏的 SSID。使用 Identity Pre-Shared Key(iPSK)為特定的幫浦群組分配唯一的複雜密碼,或使用標準 WPA2-PSK 結合 MAC 地址分析。至關重要的是,對此 VLAN 應用嚴格的防火牆 ACL,僅允許幫浦與其所需的特定臨床伺服器進行通訊,並拒絕所有其他內部和網際網路存取。
繼續閱讀本系列
印度 DPDP 法案:印度場所的顧客 WiFi 合規指南
本權威技術參考指南針對在印度經營顧客 WiFi 的場所,深入解析 2023 年《數位個人資料保護(DPDP)法案》。本指南提供具體可行的合規策略、Captive Portal 的架構考量,以及資料保留與跨境傳輸的實用框架。
巴西 LGPD 與訪客 WiFi:合規指南
本技術參考指南詳細說明了巴西的 LGPD 如何應用於企業訪客 WiFi 部署,重點關注 Captive Portal 合規性、處理的合法基礎,以及與《網路民權架構》(Marco Civil da Internet)的交集。它為 IT 主管和網路架構師提供了可操作的實作指導,以降低監管風險,同時維持網路效用。
歐盟 AI 法案與顧客 WiFi:行銷人員需要知道的事
歐盟 AI 法案(Regulation 2024/1689)引入了基於風險的框架,直接影響場所營運商如何部署 AI 驅動的 WiFi 行銷、Captive Portal 和顧客分析。本指南將該法案的四個風險等級與實際的顧客 WiFi 使用案例進行對照,識別包括情緒推論和社會評分在內的禁用行為,並為在餐旅、零售、活動和公共部門環境中運作的 IT 團隊和行銷總監提供可操作的合規步驟。了解您的部署在風險光譜中所處的位置,並針對 AI 聊天機器人和對話式入口網站實施第 50 條的透明度義務,已不再是可選項目:禁用行為的執法已於 2025 年 2 月開始。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。